IMAP Nedir, POP3 Nedir? Aralarındaki Fark
IMAP ile POP3 arasındaki fark: durumun sunucuda mı cihazda mı tutulduğu, 993 ve 995 portları, kota dolunca ne olur ve POP3'ten IMAP'a geçişin gerçek maliyeti.

- IMAP Nedir? Postayı Sunucuda Tutan Protokol
- POP3 Nedir? İndirip Sunucudan Silen Protokol
- IMAP ve POP3 Farkı: Hangisini Seçmelisiniz?
- IMAP ve POP3 Portları: 143, 993, 110 ve 995
- Ölçüm: Şifresiz Bir IMAP Bağlantısında Ne Oluyor?
- 143 ve 110 Kapalı mı, Yoksa Kimse Cevap mı Vermiyor?
- Yeni Mail Neden Anında Düşüyor?
- IMAP’ta Posta Kutusu Dolunca Ne Olur?
- POP3’ten IMAP’a Geçiş Neden Bir Taşıma Projesidir?
- Mail Alınamıyor: Okuma Tarafında Teşhis Sırası
- Sonuç: IMAP ile POP3 Arasındaki Seçimi Postanın Yeri Belirler
- IMAP ve POP3 Hakkında Sık Sorulan Sorular
IMAP ile POP3 arasındaki fark bir hız ya da güvenlik farkı değil, durumun nerede tutulduğu farkıdır. IMAP postayı sunucuda tutar ve mail programınıza onun bir görüntüsünü verir; POP3 ise postayı indirip cihazınıza taşır ve geleneksel olarak sunucudaki kopyayı siler. Diğer bütün farklar, tercih tavsiyeleri ve sahada yaşanan arızalar bu tek ayrımdan türer.
İkisi de yalnızca alma tarafında çalışır. Gönderme işini yapan protokol farklıdır ve onu SMTP nedir rehberimizde ele alıyoruz. Bir mail programı kurarken iki ayrı sunucu adresi girmenizin sebebi tam olarak bu ayrımdır.
Bu yazı ikisinin nasıl çalıştığını anlatıyor, ama tanımla bırakmıyor: hangisini seçeceğinize dair karar kuralını, kota dolduğunda ne olduğunu, POP3’ten IMAP’a geçişin neden bir ayar değişikliği olmadığını ve gerçek bir sunucuya şifresiz bağlanınca ne konuşulduğunu aşağıda bulacaksınız.
Acele ediyorsanız iki yere doğrudan gidebilirsiniz: karşılaştırma tablosu ve karar kuralı, ya da gelmeyen bir maili hangi sırayla daraltacağınız.
Bu makale kurumsal ağ protokolleri rehberimizin e-posta koluna odaklanır.
Konuyu tek bir yerden anlatacağım: bir otogarın varış holü. Yolculuk bitmiş, bagajlar gelmiştir. Bundan sonrası tek bir soruya bakar: bagaj emanet dolabında mı kalacak, yoksa sahibi gelip alıp dolabı boşaltacak mı? IMAP ile POP3 arasındaki bütün fark, bu iki davranışın protokole kazınmış halidir.
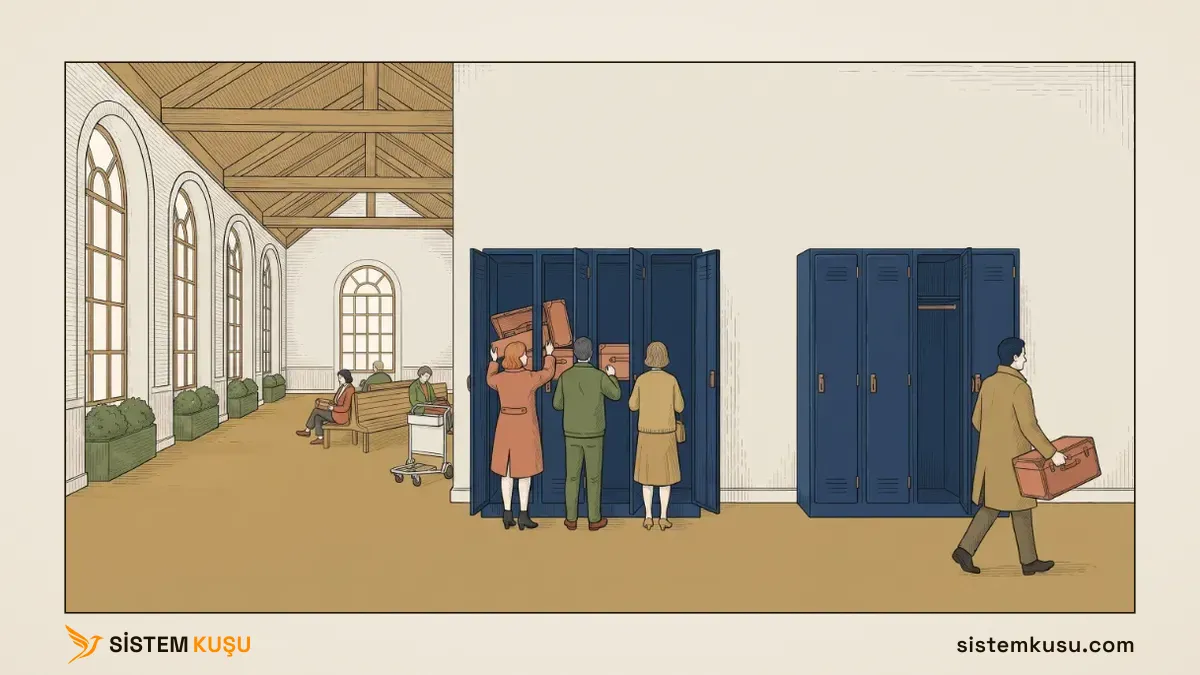
Analojinin koptuğu yer şurası: otogarda bagajı dolaptan almak onu yok etmez, yalnızca sahibine geçirir; bagajın zaten ikinci bir kopyası yoktur ve kimse de beklemez. E-postada ise durum tersidir: kopya olabilirdi, ve POP3 onu bilerek bırakmaz. Yani dolabı boşaltmak sadece teslim almak değil, aynı zamanda sunucudaki tek yedeği silmektir. Bu makaledeki arşiv tartışmasının tamamı bu tek farktan doğuyor.
IMAP Nedir? Postayı Sunucuda Tutan Protokol
IMAP (Internet Message Access Protocol), posta kutunuzu sunucuda tutan ve mail programınıza onun bir görüntüsünü veren protokoldür. Mail sunucudan taşınmaz, orada durur; siz ona bakarsınız. Protokolün güncel sürümü IMAP4rev2’dir ve Ağustos 2021 tarihli RFC 9051 ile tanımlanır.
Otogardaki emanet dolabı gibi. Bagajınız dolapta durur, siz gidip bakabilir, bir tanesini alabilir, yenisini koyabilirsiniz. Dolabın içindekiler ne yaparsanız yapın orada kalır ve dolap kimin olduğunu bilir.
Mekanizması tek cümlede şu: durum sunucuda tutulur. Bir mesajın okunmuş olup olmadığı, hangi klasörde durduğu, bayraklanıp bayraklanmadığı, silinip silinmediği; hepsi sunucudaki bir kayıt. Mail programınız bu durumu okur ve ekrana çizer, kendi başına bir gerçeklik üretmez.
Bunun günlük sonuçları doğrudan hissedilir:
- Telefondan okuduğunuz bir mail, bilgisayarı açtığınızda da okunmuş görünür.
- Bilgisayarda açtığınız bir klasör telefonda da vardır.
- Bir maili sildiğinizde bütün cihazlarınızdan silinir.
- Yeni bir cihaz eklediğinizde geçmişiniz oraya kendiliğinden gelir, hiçbir şey taşımanız gerekmez.
Bedeli ise kotadır. Mail sunucuda durduğu için sunucuda yer kaplar ve posta kutusu dolduğunda yeni mail kabul edilmez. Bu durumda gönderen taraf bir 4xx ya da 5xx cevabı alır, yani sorun aslında alıcı tarafta olduğu halde şikâyet gönderenden gelir. Kurumsal ortamda “bana mail atamıyorlar” diyen kullanıcının posta kutusu doluluğuna bakmak, teşhis listesinin üst sıralarında olmalıdır.
POP3 Nedir? İndirip Sunucudan Silen Protokol
POP3 (Post Office Protocol sürüm 3), maili sunucudan indirip yerel makinenize taşıyan protokoldür. Geleneksel davranışı, indirdikten sonra sunucudaki kopyayı silmektir. Protokolün tanımı Mayıs 1996 tarihli RFC 1939 belgesidir.
Otogarda bagajı emanetten alıp dolabı boşaltmaya karşılık gelir. Bagaj artık sizin elinizde, dolap boş. Dolaba tekrar bakmanın anlamı yok.
Mekanizması IMAP’ın tam tersi: durum istemcide tutulur. Sunucu yalnızca teslim edilmeyi bekleyen bir sıra tutar. Hangi mailin okunduğu, nasıl klasörlendiği, silinip silinmediği; hepsi indiren makinenin diskinde. Sunucunun bundan haberi yoktur.
Modern mail programlarında “sunucuda bir kopya bırak” diye bir seçenek vardır ve bu, sorunun bir kısmını yumuşatır: mail sunucuda kalır, yani ikinci bir cihaz da indirebilir. Ama okundu bilgisi, klasör yapısı ve silme işlemi hâlâ eşitlenmez. İki cihazdan bakan bir kullanıcı aynı maili iki kez okur, birinde sildiğini diğerinde tekrar görür. Yani seçenek kotayı korur, deneyimi düzeltmez.
POP3’ün hâlâ anlamlı olduğu yerler dar ama gerçek:
- Tek bir bilgisayardan çalışılan, ikinci bir cihazı hiç olmayan bir hesap
- Sunucu kotası çok dar olan ve arşivin yerelde tutulması gereken bir kurulum
- Maili alıp işleyen, insan tarafından okunmayan bir uygulama hesabı
Bunların dışında POP3 seçmek, bugün çoğunlukla eski bir kurulumun devam ettirilmesinden ibarettir.
IMAP ve POP3 Farkı: Hangisini Seçmelisiniz?
IMAP ile POP3 arasındaki fark bir hız ya da güvenlik farkı değil, durumun nerede tutulduğu farkıdır. Diğer bütün farklar bundan türer.
IMAP'ta okundu bilgisi ve klasörler sunucuda durduğu için üçü de aynı görünümü alıyor; POP3'te durum indiren makinenin diskine geçtiği için diğer ikisi kutuyu boş buluyor.| Ölçüt | IMAP | POP3 |
|---|---|---|
| Durum nerede | Sunucuda | İndiren makinede |
| Mail nerede durur | Sunucuda kalır | Yerele iner, tipik olarak sunucudan silinir |
| Çoklu cihaz | Hepsi aynı görünümü görür | Her cihaz kendi kopyasını bilir |
| Okundu bilgisi eşitlenir mi | Evet | Hayır |
| Klasör yapısı eşitlenir mi | Evet | Hayır, klasörler yereldir |
| Sunucu kotası | Doldukça sorun olur | Kutu boşaldığı için sorun olmaz |
| Yerel yedek | Ayrıca planlanmalı | Kendiliğinden oluşur |
| Sunucu kaybolursa | Arşiv de gider | Arşiv yerelde durur |
| Bilgisayar kaybolursa | Arşiv sunucuda durur | Arşiv gider |
Karar kuralı kısa: yeni bir kurulumda IMAP seçin. POP3’ü yalnızca yukarıdaki üç dar senaryodan birindeyseniz düşünün.
Bir uyarıyı da buraya koyalım, çünkü sahada pahalıya patlıyor: yıllardır POP3 kullanan bir hesabı IMAP’a çevirmek bir ayar değişikliği değil, bir taşıma projesidir. O hesabın bütün geçmişi tek bir bilgisayarın diskindedir; ayarı çevirdiğinizde sunucuda bulacağınız tek şey son birkaç maildir. Geçmişi taşımak, yerel arşivin yeni posta kutusuna aktarılmasını gerektirir ve bu iş klasör yapısı, tarih alanları ve boyut sınırları yüzünden düşünüldüğünden uzun sürer. Kararı vermeden önce o diskteki arşivin boyutuna bakın.
IMAP ve POP3 Portları: 143, 993, 110 ve 995
Her iki protokol de hem şifresiz hem şifreli bir portta çalışabilir, ve bugün kullanılması gereken portlar şifreli olanlardır.
| Protokol | Port | Şifreleme | Bugün kullanılır mı |
|---|---|---|---|
| IMAP | 143 | Varsa STARTTLS ile, zorunlu değil | Hayır, yalnızca eski kurulumlarda |
| IMAP | 993 | Bağlantı baştan şifreli | Evet, varsayılan tercih |
| POP3 | 110 | Varsa STARTTLS ile, zorunlu değil | Hayır |
| POP3 | 995 | Bağlantı baştan şifreli | POP3 kullanılıyorsa evet |
Bir mail programı yapılandırırken gelen sunucu için doğru cevap neredeyse her zaman 993, giden sunucu için 587 olur. Sağlayıcınız başka bir şey belgeliyorsa onun belgesi kazanır.
143 ile 993 arasındaki fark şifrelemenin ne zaman başladığıdır: 993 ilk saniyeden şifreli kurulur, 143 düz metin başlar ve ancak istemci STARTTLS komutunu verirse şifreliye döner. Aynı ikilik LDAP tarafında da var ve çerçevesi LDAPS ile StartTLS ayrımında kurulu. Port kavramının kendisi ve bir portun açık olup olmadığını nasıl ölçeceğiniz ise port numaraları ve TCP ile UDP farkı makalesinde ele alınıyor.
Ölçüm: Şifresiz Bir IMAP Bağlantısında Ne Oluyor?
Sahada 143 numaralı port için sık verilen cevap şudur: “açık bırakılırsa parola düz metin geçer.” Ölçtüm, ve gerçek bunun biraz daha incesi çıktı: parola düz metin geçmiyor, çünkü sunucu onu almayı baştan reddediyor.
Yandex’in 143 numaralı portuna şifresiz bağlanıp önce yeteneklerini sordum, ardından sahte bir kimlikle giriş denedim. Dökümü okurken iki şeye bakın: yetenek listesinde ne yazdığına ve giriş denemesinin hangi gerekçeyle reddedildiğine.
* CAPABILITY IMAP4rev1 UIDPLUS ID UNSELECT CHILDREN NAMESPACE STARTTLS LOGINDISABLED AUTH=XOAUTH2
a2 BAD [PRIVACYREQUIRED] LOGIN Working without SSL/TLS encryption is not allowed
Satır satır ne oldu:
- Sunucu yetenek listesini düz metin sıraladı: bağlantı henüz şifreli değildi ve bu satır ağdan geçen herkesin okuyabileceği haldeydi.
- Listenin ilk kelimesi
IMAP4rev1: sunucu protokolün güncel sürümünü değil, bir öncekini konuşuyor. O sürümün tanımı Mart 2003 tarihli RFC 3501 belgesidir. - Listede
STARTTLSvar, yani “şifrelemeye geçebiliriz” diyor. - Aynı listede
LOGINDISABLEDvar. Bu, sunucunun şifresiz girişi baştan kapattığını ilan etmesi; istemci daha denemeden bunu okuyabilir. - Sahte kimlikle yaptığımız deneme
BADile reddedildi ve gerekçe açıkça yazıldı: şifreleme olmadan çalışmaya izin yok.
POP3 tarafında da aynı kalıp geçerli. 110 numaralı porta bağlandığımızda sunucu yine düz metin karşıladı ve yetenekleri arasında STLS bulunuyordu, yani POP3’ün STARTTLS karşılığı.
Buradan çıkan operasyonel ders şu: yetenek listesi şifrelenmeden önce okunduğu için, bir saldırganın bağlantıyı izlemesi durumunda hesabın hangi kimlik doğrulama yöntemlerini desteklediğini görmesi mümkündür. Sunucu parolayı korumuş olur, ama bağlantının ilk yarısı yine de bilgi verir. Doğru yapılandırma bu yüzden “şifresiz porta izin ver ama parolayı reddet” değil, doğrudan 993 kullanmaktır; şifreleme o zaman ilk pakette başlar.
143 ve 110 Kapalı mı, Yoksa Kimse Cevap mı Vermiyor?
Aynı portları ölçerken kolayca yanlış bir sonuca varılıyor, ve bu ölçümü tekrarlayacak herkesin bilmesi gereken bir tuzak.
Gmail üzerinde 143 ve 110 numaralı portları taradığınızda ikisi de zaman aşımına düşer. Buradan “servis sağlayıcı bunları da kapatmış” sonucu çıkar ve yanlıştır. Başka hedeflerle ölçtüm:
| Hedef | Port | Sonuç |
|---|---|---|
imap.gmail.com | 143 | Zaman aşımı |
imap.yandex.com | 143 | Açık, 177 ms |
imap.mail.ru | 143 | Açık, 167 ms |
pop.gmail.com | 110 | Zaman aşımı |
pop.yandex.com | 110 | Açık, 160 ms |
Portlar açık. Google o portlarda hiçbir hizmet sunmuyor, o kadar. Zaman aşımı “engellendi” demek değildir, “cevap veren yok” demektir; ve bu ikisini ayırmanın tek yolu birden fazla hedefle ölçmektir. Tek bir sunucuya bakıp ağ hakkında hüküm vermek, bu makaledeki en kolay hatadır.
Yeni Mail Neden Anında Düşüyor?
IMAP’ta yeni mailin telefonunuza saniyeler içinde düşmesinin sebebi, istemcinizin sunucuyu sürekli sorgulaması değil, sunucunun istemciyi çağırabilmesidir. Bunu sağlayan mekanizmanın adı IMAP IDLE.
Klasik yöntemde istemci belirli aralıklarla sunucuya “yeni bir şey var mı?” diye sorar. Bu yöntem iki maliyet üretir: aralık kısaysa pil ve veri tüketilir, aralık uzunsa mail geç görünür. IDLE bu dengeyi ortadan kaldırır. İstemci bağlantıyı açık bırakır ve sunucuya “beklemedeyim, bir şey olursa haber ver” der; sunucu yeni mail geldiğinde aynı açık bağlantıdan haber verir.
Otogar benzetmesiyle: emanet görevlisine her on dakikada bir “benim için bir şey geldi mi?” diye sormak yerine, telefon numaranızı bırakırsınız. Gelince o arar.
POP3’te bunun karşılığı yoktur. POP3 istemcisi bağlanır, bekleyen maili indirir ve bağlantıyı kapatır; sunucunun onu çağırabileceği açık bir kanal kalmaz. Bu yüzden POP3 kullanan bir hesapta “yeni mail” her zaman istemcinin sorgulama aralığı kadar gecikir. Sahada “telefonuma mailler geç geliyor” şikâyetinin en sık sebeplerinden biri budur ve ayar değil protokol seçimidir.
IMAP’ta Posta Kutusu Dolunca Ne Olur?
IMAP’ın bedeli kotadır ve kota dolduğunda arızanın yanlış tarafta görünmesi, bunu teşhis listesinde üst sıraya taşıyan şeydir.
Mekanizma şöyle işler: mail sunucuda durduğu için sunucuda yer kaplar. Kutu dolduğunda alıcı sunucusu yeni mesajı kabul edemez ve gönderen tarafa bir hata kodu döner. Kod 4 ile başlıyorsa gönderen sunucu maili kuyruğa alıp tekrar dener, 5 ile başlıyorsa vazgeçer ve gönderene teslim edilemedi bildirimi gider.
Sonuç şu olur: sorun sizin kullanıcınızın kutusundadır, ama şikâyet karşı taraftan gelir. Kullanıcı “bana mail atamıyorlar” der, gönderen ise elinde bir hata mesajıyla oturur. İki taraf da arızanın kendi tarafında olmadığını düşünür.
Pratik kural: bir kullanıcı için “mail gelmiyor” şikâyeti geldiğinde, port ve kimlik doğrulama kontrolünden önce kutu doluluğuna bakın. Ölçmesi saniyeler sürer ve arızaların azımsanmayacak bir kısmını orada kapatırsınız.
POP3’te bu sorun büyük ölçüde yoktur, çünkü indirilen mail sunucudan silinir ve kutu kendiliğinden boşalır. Ama bu bir avantaj değil, bir takas: kotayı korurken arşivi tek bir diske bağlar. O disk bir kez gittiğinde yıllık yazışma da gider, ve bu tam olarak veri yedekleme ve felaket kurtarma planının kapsaması gereken bir risktir.
POP3’ten IMAP’a Geçiş Neden Bir Taşıma Projesidir?
Yıllardır POP3 kullanan bir hesabı IMAP’a çevirmek bir ayar değişikliği değildir, çünkü o hesabın geçmişi sunucuda değildir.
Mekanizma zaten anlatıldı: POP3 maili indirir ve sunucudaki kopyayı siler. Dolayısıyla beş yıllık bir arşiv, o hesabın kurulu olduğu bilgisayarın diskinde bir yerel dosyada durur. Ayarı IMAP’a çevirdiğinizde sunucuda bulacağınız tek şey, geçişten sonra gelen maillerdir.
Geçiş şu adımları gerektirir:
- Yerel arşivin boyutunu ölçün. Bu sayı, geçişin ne kadar süreceğini ve yeni posta kutusunun kotasının yetip yetmeyeceğini birlikte belirler.
- Yeni posta kutusunun kotasını doğrulayın. Arşiv kotadan büyükse geçiş yarıda kalır ve kullanıcı bunu ancak eksik klasörleri fark ettiğinde anlar.
- Arşivi yeni kutuya aktarın. Mail programının kendi aktarım aracı çoğu durumda yeter, ama klasör yapısı korunuyor mu diye örnekleme yapın.
- Tarih alanlarını kontrol edin. Bazı aktarımlarda mesajların tarihi aktarım günü olarak yazılır ve kullanıcının bütün arşivi aynı güne yığılır. Bu, geri alınması en zor hatadır.
- Eski yerel dosyayı hemen silmeyin. Aktarım doğrulanana kadar tek yedeğiniz odur.
Bir de kaçınılması gereken sıra hatası var: hesabı IMAP’a çevirip sonra arşivi aktarmayı planlamak yerine, aktarımı önce yapıp doğrulayın. Kullanıcı yeni yapılandırmayla çalışmaya başladıktan sonra iki ayrı yerde biriken posta, taşıma işini gereksiz yere zorlaştırır.
Mail Alınamıyor: Okuma Tarafında Teşhis Sırası
Burada en sık yapılan hata, teşhise protokolden başlamaktır. IMAP ve POP3 posta kutusunda ne varsa onu gösterir; mail kutuya hiç girmediyse ikisi de kusursuz çalışıyor demektir. O yüzden ilk soru “istemcim niye göstermiyor” değil, “mail gerçekten geldi mi?” olmalı.
Sırası şöyle:
- Mail kutuya ulaşmış mı, önce onu ayırın. Sağlayıcınızın web arayüzünden bakın. Mail orada görünüyor ama mail programınızda görünmüyorsa arıza gerçekten okuma tarafındadır ve aşağıdaki adımlar işinize yarar. Orada da yoksa bu makale yanlış adres: mail hiç teslim edilmemiştir ve aranacak yer alıcı sunucunun kabul zinciridir.
Küçük bir çekince: Gmail ve Microsoft 365 gibi büyük sağlayıcılarda web arayüzü posta kutusuna doğrudan bakar, dolayısıyla bu bağımsız bir testtir. Kendi barındırdığınız bir kurulumda web arayüzünün kendisi de bir IMAP istemcisi olabilir; o zaman test zayıflar ama yine de ikinci bir istemciyle denemiş olursunuz.
- Spam klasörüne bakın, ve oradan çıkacak sonucu doğru okuyun. Mail spam klasöründeyse IMAP zaten doğru çalışıyor: kutuda ne varsa onu gösteriyor, klasör bilgisi de sunucuda tutulduğu için bütün cihazlarınızda aynı yerde duruyor. Sorun protokolde değil, mesajın hangi klasöre konacağına karar veren filtrede. Gönderen taraf kendi alan adının kimlik doğrulamasını geçemiyorsa cevap SPF, DKIM ve DMARC kayıtlarında durur.
- Kutu doluluğunu ölçün. Kutu doluysa yeni mail hiç kabul edilmez; gönderen hata alır, siz hiçbir şey görmezsiniz. Bir önceki bölümdeki sebeple bu adım port kontrolünden önce gelir.
- Port erişimini ölçün. Gelen için
993. Bağlantı kurulamıyorsa sorun mail tarafında değil, ağ ya da güvenlik duvarı tarafındadır; güvenlik duvarı yapılandırması ilk bakılacak yerdir. - Kimlik doğrulamaya bakın. Bağlantı kuruluyor ama giriş reddediliyorsa parola yanlış olabilir, ya da hesap modern kimlik doğrulama gerektiriyordur ve istemci onu desteklemiyordur.
İlk iki adımın ortak dersi şu: okuma protokolü bir teşhis aracı değil, bir aynadır. Kutuda olmayan bir şeyi göstermemesi arıza değil, doğru davranıştır. Teşhisin protokole gelmesi ancak mailin kutuda olduğu doğrulandıktan sonra anlamlıdır.
Belirtiden başlamak isterseniz:
| Belirti | Nerede aranır | İlk kontrol |
|---|---|---|
| Web arayüzünde var, mail programında yok | Gerçekten IMAP ya da POP3 tarafı | 993 erişimi ve kimlik doğrulaması |
| Web arayüzünde de yok, gönderen hata almamış | Bu makalenin dışı: mail hiç teslim edilmemiş | Alıcı sunucunun kabul zinciri, sağlayıcı kayıtları |
| Mail spam klasöründe duruyor | Filtre kararı, protokol değil | Gönderenin SPF, DKIM ve DMARC durumu |
| Bana mail atamıyorlar, gönderen hata alıyor | Posta kutusu kotası | Kutu doluluğu ve sunucunun döndüğü kod |
| Telefonda okunan mail bilgisayarda okunmamış | Hesap POP3 ile yapılandırılmış | Hesabın IMAP’a alınması |
| Mailler telefona hep geç düşüyor | POP3 kullanılıyor, IDLE yok | Protokol seçimi, sorgulama aralığı değil |
| Bilgisayarda tüm arşiv var, telefonda yok | POP3’te arşiv yereldir | Geçiş planı, yukarıdaki beş adım |
| Parola doğru ama giriş reddediliyor | Kimlik doğrulama yöntemi | İstemci modern kimlik doğrulamayı destekliyor mu |
Sonuç: IMAP ile POP3 Arasındaki Seçimi Postanın Yeri Belirler
IMAP ile POP3’ü tek cümlede toparlayalım: IMAP durumu sunucuda tutar, POP3 cihazda. Okundu bilgisinin eşitlenmesinden kota sorununa, geç düşen bildirimden geçiş projesine kadar bu makalede anlatılan her şey bu tek ayrımın sonucudur.
Karar kuralı da o kadar kısa: yeni bir kurulumda IMAP seçin. POP3 bugün bir tercih değil, çoğunlukla devralınmış bir kurulumdur; ve devralınmışsa asıl mesele protokolü değiştirmek değil, o kullanıcının arşivinin nerede durduğunu bilmektir. Bu arşivin bir geçiş projesinde nasıl ele alındığını Microsoft 365 kurulumu ve geçişi sayfamızda yazdık.
Otogar benzetmesine son kez dönelim: dolabı açık bırakıp içeriğine her yerden bakabilmek ile bagajı alıp dolabı boşaltmak arasında “doğru” bir seçim yok, bir takas var. Dolabı kullanmak sizi görevlinin kapasitesine bağlar; bagajı almak ise onu tek bir çantaya bağlar. Kurumsal ortamda birinci takas neredeyse her zaman daha ucuzdur.
Zincirin gönderme tarafını, yani mailin bu dolaba nasıl geldiğini SMTP nedir rehberimizde ele alıyoruz. Protokollerin birbirine nasıl bağlandığını görmek isterseniz hangi protokolün hangi işi gördüğünü toplu gösteren rehber bu makalenin de ait olduğu haritayı çiziyor.
IMAP ve POP3 Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
PPPoE Nedir? Modem Köprü Modu ve Çift NAT
PPPoE nedir, nasıl çalışır? Keşif ve oturum aşamaları paket paket, MTU neden 1492, hat kopunca ne olur, modem köprü modu ve çift NAT farkı; lab ölçümleriyle.
Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
Yönlendirme tablosu nedir: bağlı, statik ve varsayılan rota, en uzun önek eşleşmesi, metrik ve yedek hat, dönüş rotası. Linux lab'ında ölçülmüş örneklerle.
Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
Ethernet nedir, nasıl çalışır? İki makine arasında yakaladığım çerçevelerle alanları, 64 baytlık dolguyu, FCS'i, hız ailesini ve kablonun dört çiftini anlattım.
LACP Nedir? Link Aggregation ve Port Channel Farkı
LACP nedir, nasıl çalışır? İki switch arasında ölçtüm: kablo kopunca yarım saniye, tek uç susunca 3 ya da 82 saniye. Port channel ve statik bağ farkı.
LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
LLDP nedir, nasıl çalışır? Lab switch'imde ölçtüm: 30 saniyede bir komşuya adını ve port açıklamasını anlattı, 52 portta açık geldi. LLDP-MED ve CDP farkı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Kullanıcılarınız hâlâ POP3'teyse arşiv tek bir diskte demektir, birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu