Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
Network danışmanlığı: SNMP tabanlı izleme, ağ analizi ve haritalama, darboğaz tespiti, QoS ve bant genişliği yönetimi. Önce ölçüyoruz, sonra düzeltiyoruz.

- Network Danışmanlığında Ne Yapıyoruz, Ne Yapmıyoruz?
- Ağ Optimizasyonu Kime Gerekli?
- Önce Ölçüm: Network İzleme ve Ağ Haritalama
- Sonra Düzeltme: Darboğaz Giderme, QoS ve Bant Genişliği Yönetimi
- Ağ Optimizasyonunu Nasıl Yapıyoruz?
- Sahada Ne Yaptık?
- Ağ Optimizasyonu Fiyatını Ne Belirler?
- Network Danışmanlığı ve Ağ Optimizasyonu Hakkında Sık Sorulan Sorular
Network danışmanlığı; ağınızın önce ölçülüp haritalanması, yavaşlığın adresinin tahminle değil grafikle bulunması ve düzeltmenin o kanıta göre yapılması işidir: ağ analizi, darboğaz tespiti, QoS önceliklendirmesi ve bant genişliği yönetimi tek süreçte toplanır. Sahada bu işin tetiği neredeyse hep aynı cümledir: “Ağ yavaş, ama nereden kaynaklandığını kimse söyleyemiyor.” Biz o cümleyi ikiye böleriz: önce ölçeriz, sonra düzeltiriz. Ölçmeden yapılan her müdahale tahmindir ve tahminle yapılan yatırımın faturası genellikle yanlış yere kesilir.
Kurumsal network kurulumunu bir şehrin ulaşımı olarak anlatıyoruz: omurga otoyoldur, kenar switch’ler mahalle sokaklarıdır. Bu sayfanın konusu o şehrin trafik yönetimidir. Trafik kontrol merkezi kavşaklardaki yoğunluğu ekrandan izler (network izleme), bakım yüzünden kapanmış şeridi bulur (darboğaz) ve ambulansa geçiş üstünlüğü tanır (QoS). Şehirlerarası yollar, yani şubelerinizi birbirine bağlayan hatlar şubeler arası bağlantı hizmetinin konusudur; bu sayfada şehir içini, binanızın kendi ağını konuşuyoruz.
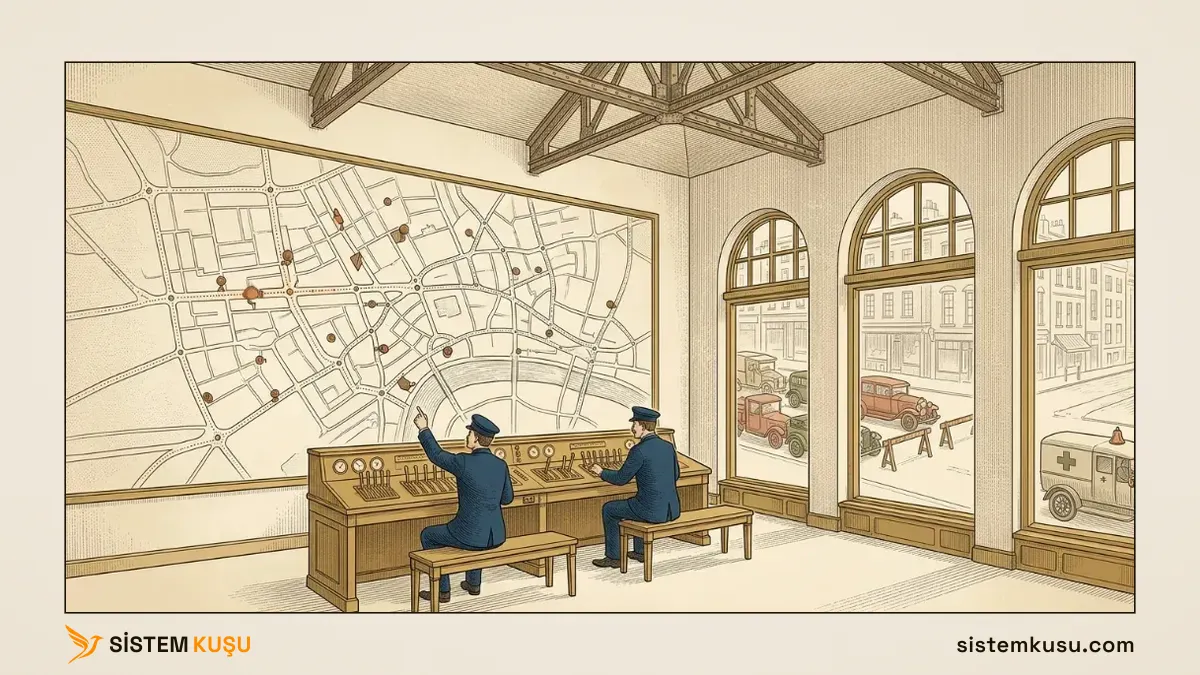
Bu ayrımın pratik bir sonucu var: internet hattını büyütmek çoğu zaman ilk yapılan, en pahalı ve en az işe yarayan hamledir. Şehre giren otoyolu genişletmek, tıkanıklık mahalle içindeki kapalı şeritten kaynaklanıyorsa tek bir aracı bile hızlandırmaz. Hangi hamlenin işe yarayacağını söyleyebilmek için önce trafiği saymak gerekir.
Network Danışmanlığında Ne Yapıyoruz, Ne Yapmıyoruz?
Bu hizmetin kapsamı, ağınızın ölçülür hale getirilmesi ve ölçümün gösterdiği düzeltmelerin yapılmasıdır:
- Ağ analizi ve haritalama. Hangi cihaz hangi porta bağlı, hangi kat hangi uplink üzerinden çıkıyor; topoloji çıkarılır ve yazılı hale gelir. Devraldığınız ağın belgesi yoksa ilk teslimat bu haritadır.
- Network izleme kurulumu. SNMP tabanlı bir izleme zemini kurarız: her portun trafiği ve her cihazın sağlığı grafiğe düşer. Zemin açık kaynaktır, lisans bedeli ödemezsiniz; aynı kurulumu kendi lab ortamımızda adım adım yazdık, biz onu sizin ağınızda kurup çalışır halde teslim ederiz.
- Darboğaz tespiti. Yavaşlığın adresi bulunur: hangi kablo, hangi port, hangi cihaz, günün hangi saatinde.
- QoS yapılandırması. Ses ve video trafiğine geçiş üstünlüğü tanınır; toplantı saatinde hattı dolduran indirme, konuşmanın önüne geçemez olur.
- Bant genişliği yönetimi. Hangi trafiğin hattın ne kadarını alabileceği kurala bağlanır; doymak bilmeyen bir akış, kritik uygulamanın payını yiyemez.
- Raporlu teslim. Harita, grafiklerin okunuşu, yapılan değişiklikler ve kapasite önerileri yazılı olarak elinizde kalır; izleme paneli sizde çalışmaya devam eder.
Yapmadığımız işi de aynı açıklıkla yazalım. Ağa kimin bağlanabileceği sorusu, yani 802.1X ile kimlik doğrulama ve erişim kontrolü bu sayfanın işi değildir; o katmanın nasıl çalıştığını RADIUS rehberimizde anlattık. Bir de sırayı bozmadığımız şey var: ölçüm söylemeden hat büyütmesi önermeyiz. Hat gerçekten doluysa bunu grafikle gösteririz; o noktada size uygun hattın tedarikini çözüm ortaklığımız üzerinden ayrıca konuşuruz, ama teşhis her zaman rakamdan önce gelir.
Ağ Optimizasyonu Kime Gerekli?
İhtiyacın acil olduğunu genellikle şu tablolardan biri söyler:
- “İnternet kötü” şikayeti kronikleşti. Hız testi normal çıkıyor, operatör hatta sorun görmüyor, şikayet sürüyor.
- Toplantı saatlerinde ses ve görüntü kopuyor. Video konferans donuyor, IP telefonda karşı taraf kesik kesik duyuluyor; gün içinde sorun kayboluyor, yoğun saatte geri geliyor.
- Ağın haritası yok. Yapıyı devraldınız, hangi kablonun nereye gittiğini bilen kişi artık kurumda değil; her arıza bir keşif gezisine dönüşüyor.
- Ağ büyüdü, plan büyümedi. Yeni kat, yeni kameralar, yeni cihazlar hep aynı eski omurgaya eklendi; ağ, hiçbir zaman bugünkü yükü için tasarlanmadı.
- Hat büyütüldü, şikayet bitmedi. En net işaret budur: sorun şehre giren yolda değil, şehrin içindedir.
Bu tabloların ortak bir özelliği var: hiçbiri kendiliğinden düzelmez, çünkü hiçbirinde sorunun adresi bilinmiyordur. Adres bilinmeyince yatırım da rastgele yapılır; bir cihaz değişir, bir hat büyür, şikayet kalır.
Hizmetin danışmanlık tarafı, kendi BT ekibi olan kurumlar için de aynı şekilde çalışır: ekibiniz ağı gün gün işletiyordur ama elinde ölçüm zemini yoktur. O durumda biz zemini kurar, ilk okumaları birlikte yapar ve ekibinize devrederiz; karar mekanizması sizde kalır, bizden alınan şey katman uzmanlığıdır.
Önce Ölçüm: Network İzleme ve Ağ Haritalama
Hangi tabloda olursanız olun ilk adım aynıdır: saymak. Kurumsal bir switch, her portundan geçen trafiği zaten sayar; sayaçlar cihazın içinde durur ve kendiliğinden kimseye bir şey anlatmaz. SNMP, bu sayaçları okunur hale getiren protokoldür: izleme sunucusu her cihaza belirli aralıklarla “bu portun sayacı kaçta” diye sorar, cevapları zaman ekseninde grafiğe döker. Grafik birikince yoğun saatte hangi şeridin dolduğu, hangi portun hata ürettiği, hangi cihazın ısındığı tek bakışta görünür. Protokolün kendisini, yönetici ile ajanın nasıl konuştuğunu merak ediyorsanız SNMP rehberimizde bütün mekanizmayı yazdık.
Peki yavaşlığı kullanıcı zaten hissediyorsa ölçüm niye gerekli? Çünkü his adres vermez: kullanıcı “internet kötü” der, grafik “omurga switch’in yirmi dördüncü portu her gün öğleden sonra doluyor” der. İkisi aynı gerçeğin iki hâlidir; biri şikayettir, öbürü iş emridir.
Benzetmenin koptuğu yeri de söyleyelim: trafik kamerası aracın içindekini de görür, SNMP görmez. İzleme, paketlerin içeriğini okumaz; sayar. “Kim ne yazışıyor?” sorusunun cevabı bu sistemde yoktur, “hangi şerit dolu?” sorusununki vardır. Çalışan mahremiyeti açısından bu bir ayrıntı değil, sistemin tasarımıdır.
Ölçümün işe yaraması için bir ön koşul daha var: harita. Grafikte dolu görünen portun sahada hangi kata, hangi kabinete, hangi cihaza gittiğini bilmiyorsanız ölçüm adressiz ihbara dönüşür. Bu yüzden analiz her zaman haritalama ile başlar; devralınmış ve belgesiz ağlarda işin ilk günleri bu arkeolojiye gider ve o emek boşa gitmez, çünkü harita optimizasyondan sonra da kurumun elinde kalır.
Ölçümün süresi de keyfi değildir: en az bir yoğun iş haftasını kapsar. Darboğaz mesai davranışıyla yaşar; salı sabahı onda çekilmiş tek bir fotoğraf, ay sonu yedeklemesinin ya da cuma toplantı trafiğinin tıkadığı şeridi göstermez.
Sonra Düzeltme: Darboğaz Giderme, QoS ve Bant Genişliği Yönetimi
Grafikler dolan şeridi gösterdikten sonra düzeltme tahmin olmaktan çıkar ve üç aileden birine düşer:
- Fiziksel düzeltme: şeridi açmak. Eski kablo, düşük hızda anlaşmış bir port, tek uplink’e binmiş bir kat. Ölçüm hangi bağlantının fiziksel sınırında yaşadığını gösterir; o bağlantı değiştirilir ya da büyütülür.
- Önceliklendirme: ambulans şeridi. QoS, tıkanıklık anında hangi trafiğin önce geçeceğini belirler: switch ve firewall, işaretlenmiş ses ve video paketlerini ayrı kuyrukta taşır, yol daraldığında önce onları geçirir. Hat boşken kimse fark etmez; hat dolduğunda toplantı akmaya devam eder, indirme birkaç saniye bekler.
- Şerit tahsisi: bant genişliği yönetimi. Yedekleme, kamera arşivi, güncelleme dağıtımı gibi doymak bilmeyen akışlara sınır konur, kritik uygulamaya garanti pay ayrılır. Amaç kimseyi cezalandırmak değil, hattın paylaşımını yazılı bir kurala bağlamaktır.
Bazen ölçüm üç ailenin hiçbirini değil, dördüncü gerçeği söyler: hat gerçekten doludur. O zaman raporda bu yazar ve operatörünüzle tahmin üzerinden değil grafik üzerinden konuşursunuz; büyütmenin ne kadar nefes aldıracağı da aynı grafikten okunur.
Ağ Optimizasyonunu Nasıl Yapıyoruz?
Süreç beş adımdan geçer:
- Keşif, uzaktan ve ücretsiz. Şikayetin kendisini, cihaz envanterinizi, lokasyon sayısını ve hat kapasitenizi konuşuruz; görüşmenin sonunda işin mertebesi belli olur.
- Harita ve izleme kurulumu. Topoloji çıkarılır, izleme zemini kurulur, ilk grafikler aynı hafta birikmeye başlar. Bu aşama tamamen okuma tarafındadır; ağınızın yapılandırmasına dokunulmaz.
- Analiz. En az bir yoğun iş haftası ölçülür. Çıktı, öncelik sırasına dizilmiş bir darboğaz listesidir: hangi port, hangi saat, hangi trafik, hangi düzeltme ailesi.
- Düzeltme. Değişiklikler planlı saatte ve her cihazın yapılandırma yedeği alınarak yapılır. QoS eşikleri masa başında değil, deneme ve yeniden ölçme döngüsüyle oturur; doğru değere ölçerek yaklaşılır.
- Raporlu teslim ve devir. Raporda ağ haritası, grafiklerin okunuşu, yapılan değişiklikler ve kapasite önerileri yazılıdır; izleme paneli çalışır halde sizde kalır.
Teslimden sonrası için dürüst olalım: panelin başında birinin olması gerekir, çünkü sahipsiz kalan izleme ekranı birkaç ay içinde kimsenin açmadığı bir sekmeye dönüşür. Bu yüzden sürekli izlemeyi ayrı bir ürün gibi satmıyoruz: optimizasyon bittikten sonra grafiklerin takibi, alarmların yorumlanması ve kapasite kararları kurumsal bakım anlaşması kapsamında bize devredilebilir; kendi ekibiniz sürdürecekse teslim dosyası tam da bunun için yazılır.
Takibi bize devrettiğinizde alarmın ötesinde bir soru daha doğuyor: panel bir şey yakaladığında ne oluyor? Bir arıza bildirildiğinde ya da izlemede tespit edildiğinde hangi adımların atıldığını, çağrının etki ve aciliyete göre hangi önem seviyesine girdiğini destek sürecimizde yazdık.
Sahada Ne Yaptık?
Bu sayfanın anlattığı işin iki yarısı var: ölçmek ve düzeltmek. İkisi de sahada sınandı:
- Merkezi izleme dönüşümü: pahalı ve yanlış yapılandırılmış bir izleme platformunun yerine, tüm lokasyonları tek merkezden gören açık kaynak bir zemin kuruldu. Ölçüm yarısının en büyük ölçekli örneği budur.
- Toplantı saatlerinde çöken video konferansın QoS ile kurtarılması: çok lokasyonlu bir hat üzerinde sorun, hat büyütülmeden, yalnızca önceliklendirmeyle çözüldü. Düzeltme yarısının ta kendisidir.
Teknik derinlik için de iki adres var: ölçümün protokol tarafı SNMP rehberinde, izleme zemininin kurulumu ve sahada nelere baktığımız Cacti kurulum rehberinde yazılı. İkincisi, aynı modeldeki cihazların neden bambaşka sağlık grafikleri ürettiğine dair saha notlarımızı da taşır.
Ağ Optimizasyonu Fiyatını Ne Belirler?
Gösterge bedelimiz bu sayfanın altındaki kutuda güncel olarak duruyor; teklifin o bandın neresine oturacağını dört kalem belirler:
- Ağ topolojisi. Tek binalık derli toplu bir yıldız yapı ile katlar arasında zincirlenmiş, yıllar içinde araya switch eklenerek büyümüş bir yapı aynı sürede analiz edilmez.
- Mevcut karmaşa. Haritasız ve belgesiz devralınmış ağda sürenin bir kısmı arkeolojiye gider; harita zaten varsa aynı süre doğrudan ölçüme kalır.
- Cihaz ve kullanıcı sayısı. İzlemeye alınacak port sayısı ve grafiği okunacak cihaz sayısı doğrudan iş yüküdür.
- İnternet sağlayıcınızın ağınıza ne kadar dahil olduğu. Operatörün yönettiği cihazlarda doğrudan değişiklik yapamayız; oradaki her düzeltme operatörle koordinasyon ister ve takvimi etkiler.
Teklifleri karşılaştırırken tek soru yeter: rakamdan önce ölçüm var mı? Ağınızı hiç ölçmeden çözümü ve fiyatı söyleyebilen teklif, tahmini satıyordur; tahmin, bedava olduğunda bile pahalıdır.
Ağ yavaşlığı kader değildir; adresi olan, ölçülebilir ve düzeltilebilir bir mühendislik sorunudur. Trafiği sayan bir kontrol merkezi kurulduğunda “internet kötü” cümlesi yerini “üçüncü katın uplink’i doldu” cümlesine bırakır; ancak ikincisiyle iş yapılır.
Ölçüm sonunda darboğaz hattın kendisinde çıkarsa iş kurumsal internet hattı, ses trafiğinde çıkarsa iş telefon hattı ve SIP trunk tarafına geçer.
Network Danışmanlığı ve Ağ Optimizasyonu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Ağ yavaş ama neden bilinmiyor mu? Hangi portun dolu olduğunu grafikle gösterelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu