Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
Switch RADIUS yapılandırması: NPS'e giriş ve oturum yetkisini bağlamak, Service-Type ile yetki vermek, NPS durunca 61 saniyelik girişi 10 saniyeye indirmek.

- Yapılandırmadan Önce: NPS, Anahtar ve Yedek Giriş
- Switch’i RADIUS Sunucusuna Bağlamak: Giriş Listesi
- Oturum Yetkisi: NPS Kabul Etti, Switch Kapıyı Açmadı
- Switch’e Yetki Seviyesini NPS Verir: Service-Type
- RADIUS ile Komut Yetkisi ve Komut Kaydı Neden Yok?
- RADIUS Oturum Kaydı: NPS’e Giden Yalnız Başlangıç ve Bitiş
- Switch RADIUS Yapılandırmasını Doğrulamak: Üç Yerden Okumak
- NPS Cevap Vermezse Switch Ne Yapar?
- Blast-RADIUS: Switch Message-Authenticator Gönderiyor mu?
- Switch RADIUS Yapılandırmasında Sık Yapılan Hatalar
- Sonuç: RADIUS Kimin Girdiğini Söyler, Ne Yaptığını Söylemez
- Switch RADIUS Yapılandırması Hakkında Sık Sorulan Sorular
Switch RADIUS yapılandırması, switch’e yönetici girişini yerel hesaplardan alıp bir RADIUS sunucusuna, Windows ağlarında çoğunlukla NPS’e bağlamaktır. Yöneticiler kendi Active Directory hesaplarıyla girer, bir hesap kapatıldığında o kişinin switch erişimi de kapanır. Bu yazıda lab switch’imi Windows Server NPS’e bağlıyor ve her adımı switch’ten, NPS’ten ve aradaki paketten okuyorum. NPS cevap vermediğinde switch’in ne kadar beklediğini de ölçüyorum.
Süpermarket şubesinde kasiyer kodunu girer, kasa da bu kodu genel müdürlükteki onay masasına sorar. RADIUS’ta masa iki şey söyler: bu kişi sicilde var mı ve hangi kadroda. Kasa kadroya bakıp kasiyere ya tam yetki ya da yalnız satış ekranı açar. TACACS+‘tan farkı, masanın iade gibi her kritik işlemi tek tek sormaması ve deftere yalnız vardiyanın başını ve sonunu yazmasıdır.
Bu yazı switch yapılandırma rehberimizdeki merkezi yönetici girişi adımının RADIUS tarafıdır ve Kurumsal Network Kurulumu hizmetimize aittir. NPS’in kurulumunu, Active Directory’ye kaydını ve olay kayıtlarını Windows Server NPS kurulumu rehberimizde anlattık.
Aynı işi TACACS+ ile nasıl yaptığımızı switch TACACS+ yapılandırması yazımızda ölçtük; iki yazı aynı sırayla ilerliyor. On üç lokasyondaki switch girişini bu yolla kişisel hesaplara taşıdığımız işi ağ erişimi sıkılaştırma projesinde, bu işi müşterilerimizin ağında nasıl yürüttüğümüzü de switch kurulumu ve VLAN yapılandırma hizmeti sayfamızda anlattık.
Yapılandırmadan Önce: NPS, Anahtar ve Yedek Giriş
Switch’i merkeze bağlamadan önce merkezin hazır olması gerekir. Beş şeyi önceden kontrol ediyorum:
- NPS ayakta ve switch’i tanıyor. Switch NPS’te bir RADIUS istemcisi olarak tanımlı ve yöneticileri içeren bir network policy var. Lab’da istemcinin adı
gmsw01, adresi switch’in yönetim adresi192.168.10.2. - Paylaşılan anahtar iki tarafta aynı. Anahtar yanlışsa NPS isteği reddetmez, sessizce atar. Switch bunu yalnız zaman aşımı olarak görür.
- Switch’te yerel bir yönetici hesabı var. Hesabın nasıl açıldığını switch’te yerel yönetici hesabı yazımızda anlattık. Bu hesabın hangi durumda işe yaradığını aşağıda ölçtüm ve sonuç beklenenden dardı.
- İki cihazın saati doğru. Switch’in saatini switch NTP server ayarı yazımızda iç NTP sunucusuna bağladık.
- İkinci bir oturum açık. Kimlik doğrulamayı değiştiren yanlış bir satır yeni girişleri keser. Lab’da konsol kablosu takılı değildi. Bütün değişiklikleri baştan açtığım bir SSH oturumundan yaptım ve yeni girişleri ayrı oturumlarla denedim.
Switch’te RADIUS üç listeyle çalışır. TACACS+‘taki dört listeden biri, komut yetkisi, burada yoktur:
| Liste | Switch sunucuya ne sorar | Lab’daki tanım |
|---|---|---|
Giriş (aaa authentication login) | Kullanıcı adı ve parola doğru mu? | radius local |
Oturum yetkisi (aaa authorization exec) | Bu kullanıcıya hangi seviyeyle komut satırı açılır? | radius local |
Oturum kaydı (aaa accounting exec) | Oturum başladı, oturum bitti | start-stop radius |
| Komut yetkisi ve komut kaydı | Sorulamaz | Yalnız TACACS+ |
Switch’i RADIUS Sunucusuna Bağlamak: Giriş Listesi
NPS hazır, yedek oturum açık. Şimdi switch’e sunucuyu tanıtıyor ve SSH girişini ona bağlıyorum.
Sunucu tanımı ayrı bir alt moda açılır. Anahtarı ve sunucunun adını orada yazıyorum, sonra giriş listesini tanımlayıp SSH hattına bağlıyorum:
configure
radius-server host auth 192.168.1.50
key "<paylaşılan anahtar>"
name "nps01"
exit
aaa authentication login radiusList radius local
line ssh
login authentication radiusList
exit
exit
Listede önce radius, sonra local yazıyor. Switch tanımı şöyle gösterdi:
gmsw01#show aaa servers
IP address       Type  Port  TimeOut Retran. DeadTime Source IP     Prio. Usage
---------------- ----- ----- ------- ------- -------- ------------- ----- ------
192.168.1.50     Auth  1812  Global  Global  Global   Global        0     all
...
Number of Retransmits.......................... 3
Timeout Duration............................... 15
Deadtime....................................... 0
Timeout Duration ve Number of Retransmits satırlarını not edin. 15 saniye ve 3 tekrar bu switch’in varsayılanıdır ve NPS cevap vermediğinde ne kadar bekleyeceğinizi bu iki sayı belirler.
Oturum Yetkisi: NPS Kabul Etti, Switch Kapıyı Açmadı
Giriş listesini bağladıktan sonra yeni bir oturumla nps-yonetici hesabıyla girmeyi denedim. Switch reddetti:
Using username "nps-yonetici".
Access denied
FATAL ERROR: Configured password was not accepted
Aynı saniyede NPS’in günlüğü Event 6272 yazmıştı, yani erişim vermişti. Aradaki paket de bunu gösteriyordu: NPS’ten switch’e bir Access-Accept gitmişti. Sunucu evet demiş, switch hayır demişti. Sebep TACACS+‘takiyle aynı: switch kimliği doğruladıktan sonra oturum yetkisi listesine de bakar ve bu liste hâlâ yalnız yerel hesaplara soruyordu. Oturum yetkisini de RADIUS’a bağlıyorum:
configure
aaa authorization exec radiusExec radius local
line ssh
authorization exec radiusExec
exit
exit
Switch’e Yetki Seviyesini NPS Verir: Service-Type
İki liste bağlandıktan sonra nps-yonetici girebildi. Ama istem beklediğim gibi değildi:
gmsw01>terminal length 0
         ^
% Invalid input detected at '^' marker.
gmsw01>show users
             ^
% Invalid input detected at '^' marker.
> istemi en düşük yetki seviyesidir. Bu seviyede show users bile çalışmadı. NPS kabul ederken kullanıcının hangi seviyeyle gireceğini söyleyen hiçbir şey göndermemişti, switch de en düşük seviyeyi verdi. TACACS+‘ta seviyeyi sunucudaki kullanıcı profili veriyordu. RADIUS’ta bu iş network policy’deki Service-Type özniteliğine düşer.
NPS konsolunda ilkenin Settings sekmesinde RADIUS Attributes → Standard altına Service-Type eklenir ve değeri Administrative seçilir. Ben ilkeyi komutla güncelledim. Bu komut profili baştan yazdığı için erişim iznini ve PAP’ı da aynı satırda yeniden veriyorum:
netsh nps set np name="Ag Yoneticileri - PAP" profileid="0x100f" profiledata="TRUE" profileid="0x1009" profiledata="0x1" profileid="0x6" profiledata="0x6"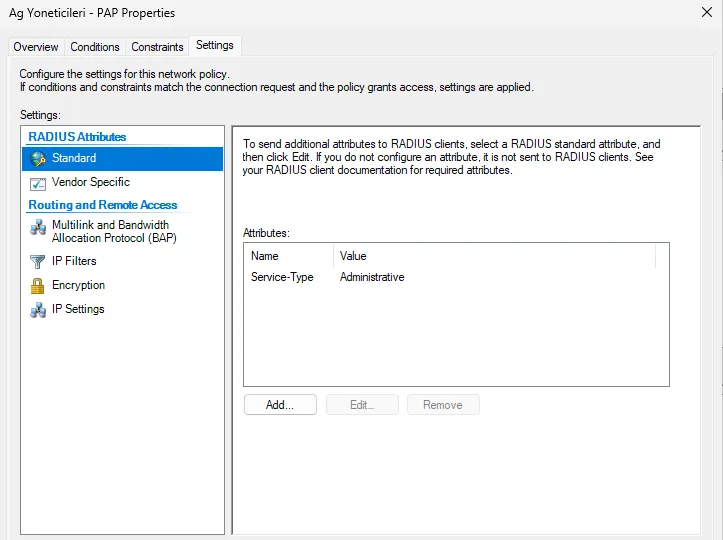
0x6 Service-Type özniteliğidir ve 6 değeri Administrative anlamına gelir. Aynı hesapla tekrar girdim. Bu kez aradaki pakette öznitelik görünüyordu:
Access-Accept (2), id: 0x03, Authenticator: d3f24a93f5b26de2ce8850fa0156e356
  Message-Authenticator Attribute (80), length: 18, Value: ......9.7$..<...
  Service-Type Attribute (6), length: 6, Value: Administrative
  Class Attribute (25), length: 46, Value: ^...
Switch de istemi tam yetkiyle açtı:
gmsw01#show users
User Name        Protocol   Location                Profile(s)
---------------- ---------- ----------------------- ----------
ilker            SSH        192.168.10.1
nps-yonetici     SSH        192.168.10.1
Onay masası kasiyerin yalnız sicilde olup olmadığını söyleseydi kasa ona hangi ekranı açacağını bilemezdi. Kadroyu da söylemesi gerekir. Standart Service-Type yalnız iki uç verir: Administrative tam yetki, öznitelik yoksa en düşük seviye. Yalnız okuyabilen bir izleyici gibi ara bir seviye için üreticiye özgü bir öznitelik gerekir; bunu lab’da denemedim.
RADIUS ile Komut Yetkisi ve Komut Kaydı Neden Yok?
TACACS+ yazısında salt okunur bir hesabın configure komutunu sunucu geri çevirmişti, çünkü switch her komuttan önce sunucuya soruyordu. RADIUS’ta aynı kurguyu kurmak istedim ve switch’in kendi yardımına baktım:
gmsw01(config)#aaa authorization commands radCmd ?
none                     Select no authorization.
tacacs                   Select TACACS+ as the authorization method.
gmsw01(config)#aaa accounting commands radCmdAcct stop-only ?
tacacs                   Select TACACS+ as the accounting method.
Komut yetkisinin yöntemleri yalnız none ve tacacs, komut kaydının yöntemi yalnız tacacs. RADIUS bu listede yok. Sebep protokolün kendisinde: RADIUS kimliği ve yetkiyi tek bir cevapta verir, oturum boyunca komut başına soru soracak bir mesaj türü tanımlamaz. İki protokolün bu farkını RADIUS nedir yazımızda anlattık. Kurumunuz hangi yöneticinin hangi komutu çalıştırdığını denetlemek zorundaysa bu iş TACACS+‘ındır.
RADIUS Oturum Kaydı: NPS’e Giden Yalnız Başlangıç ve Bitiş
RADIUS’un kayıt tarafı oturumun kendisini kaydeder. Kayıt ayrı bir sunucu tanımı ve ayrı bir port (1813) kullanır:
configure
radius-server host acct 192.168.1.50
key "<paylaşılan anahtar>"
name "nps01-acct"
exit
aaa accounting exec radAcct start-stop radius
line ssh
accounting exec radAcct
exit
exit
nps-yonetici ile girip show clock çalıştırdım, yapılandırma moduna girip hostname komutunu verdim ve çıktım. NPS’e giden kayıt paketi şuydu:
Accounting-Request (4), id: 0x01, Authenticator: 89833ff4b8c75f2a5c3ac52e39d9bdef
  Acct-Status-Type Attribute (40), length: 6, Value: Start
  NAS-Identifier Attribute (32), length: 19, Value: F4-8E-38-1B-18-4A
  User-Name Attribute (1), length: 14, Value: nps-yonetici
  Acct-Session-Id Attribute (44), length: 12, Value: 1769845742
  NAS-Port Attribute (5), length: 6, Value: 0
Pakette kim girdi var, ne yaptı yok. Çalıştırdığım iki komutun izi ne pakette ne NPS’in kayıt dosyasında görünüyor. Ölçümde iki tuhaflık daha çıktı:
- Kaba kopuşta Stop gitmedi. Oturumu
exitile kapatmadan bağlantıyı kopardığımda switch oturumun bittiğini bildirmedi. NPS’e göre o oturum hâlâ açık. - Stop, Start’tan farklı bir oturum kimliği taşıdı. Düzgün çıkışta Stop geldi, ama kimliği
1643685260idi; aynı oturumun Start’ında1130404875yazıyordu. RADIUS kaydının standardı aynı oturumun iki ucunun aynı kimliği taşımasını açıkça şart koşar (RFC 2866, bölüm 5.5). Bu switch’te başı ve sonu kullanıcı adı ve saatle eşleştirmek gerekiyor.
Bu kayıtlar NPS’in metin dosyasına paket türü 4 olarak düşer. Dosyanın nerede durduğunu ve satırların nasıl okunduğunu NPS kurulumu rehberimizin kayıt dosyası bölümünde anlattık.
Switch RADIUS Yapılandırmasını Doğrulamak: Üç Yerden Okumak
Listeler bağlandı. Şimdi yapılandırmanın istediğimiz gibi çalıştığını üç yerden okuyorum. Önce switch’in kendi gördüğü:
gmsw01#show authentication methods
Login Authentication Method Lists
---------------------------------
defaultList         :  none
networkList         :  local
radiusList          :  radius   local
...
Line     Login Method List    Enable Method List
-------  -----------------    ------------------
Console  defaultList          enableList
Telnet   networkList          enableList
SSH      radiusList           enableList
Bu çıktıda iki şeye bakılır:
radiusListsatırı yöntemlerin sırasını gösterir: önceradius, sonralocal.SSHsatırı listenin gerçekten SSH hattına bağlandığını gösterir. KonsoldefaultListile kaldı, yani RADIUS bozulsa bile konsoldan girilir.
Sonra aradaki paket. Switch’in NPS’e gönderdiği istekte kullanıcı adı, gizlenmiş parola, NAS-Identifier ve Message-Authenticator vardı. NAS-Identifier’da switch’in adı değil MAC adresi yazıyordu (F4-8E-38-1B-18-4A) ve istekte NAS-IP-Address yoktu. NPS’te istemciyi bu yüzden IP adresiyle tanımlayın ve olaylarda switch’i Client Friendly Name alanındaki adla arayın.
Pakette bir tuhaflık daha gördüm ve gözlem olarak kaydediyorum. Her Access-Request’in başında 16 baytlık bir istek doğrulayıcısı (Request Authenticator) durur. Switch’in yakaladığım dört isteğinin dördünde de bu değer aynı desendeydi: dört baytlık her grubun son iki baytı sıfır.
Access-Request (1), id: 0x01, Authenticator: 3dfe0000c4b100003c5100001a270000
Access-Request (1), id: 0x02, Authenticator: 413600004e96000022c2000020240000
RADIUS’un standardı bu değerin rastgele olmasını, anahtarın ömrü boyunca tekrarlanmamasını ve öngörülemez olmasını ister. Gerekçe de yazılıdır: aynı değer aynı anahtarla tekrar kullanılırsa araya giren biri daha önce yakaladığı bir cevabı yeniden gönderebilir (RFC 2865, bölüm 3).
Bu switch’te rastgele olan 16 bayt değil 8 bayt. Bunun gerçek bir zayıflığa dönüşüp dönüşmediğini bu dört örnekle ölçemedim. Paylaşılan anahtarı uzun ve cihaza özel tutmak ve yönetim trafiğini kullanıcı ağından ayırmak, böyle bir kusurun etkisini daraltan iki önlemdir.
Son olarak NPS. Her girişte Security günlüğüne 6272 düştü ve kayıtta istemci adı gmsw01, ilke adı Ag Yoneticileri - PAP yazıyordu. Switch’in reddettiği ilk denemede de NPS 6272 yazmıştı. Sunucu “evet” deyip switch “hayır” diyorsa sorunu önce switch’teki listelerde arayın, çünkü biri hâlâ yerelde kalmış olabilir.
NPS Cevap Vermezse Switch Ne Yapar?
Yapılandırma doğrulandı. Asıl soru, NPS durduğunda switch’e nasıl girileceği. TACACS+ yazısında servis durunca switch TCP’den hemen bir red aldı ve yerel hesaba 1,2 saniyede geçti. RADIUS UDP kullanır ve UDP’de kapalı bir kapı cevap vermez; UDP’de sessizliğin ne anlama geldiğini port yazımızda anlattık. İki durumu ölçtüm.
Birincisi, NPS ayaktayken yerel hesap. Switch’in yerel yönetici hesabı ilker Active Directory’de yok. Bu hesapla girmeyi denedim ve switch reddetti. NPS isteği aldı, hesabı bulamadı ve 6273 yazdı (Reason Code 16). Switch bu reddi kesin bir cevap saydı ve listedeki local yöntemine hiç geçmedi. Yerel hesap, NPS ayaktayken acil çıkış değildir.
İkincisi, NPS servisi durduğunda. NPS’i durdurup aynı yerel hesapla girdim. Aradaki paketler şöyleydi:
02:10:28.302492 IP 192.168.10.2.47031 > 192.168.1.50.1812: RADIUS, Access-Request (1), id: 0x05 length: 82
02:10:43.810868 IP 192.168.10.2.47031 > 192.168.1.50.1812: RADIUS, Access-Request (1), id: 0x05 length: 82
02:10:59.316242 IP 192.168.10.2.47031 > 192.168.1.50.1812: RADIUS, Access-Request (1), id: 0x05 length: 82
02:11:14.320187 IP 192.168.10.2.47031 > 192.168.1.50.1812: RADIUS, Access-Request (1), id: 0x05 length: 82
Switch bir istek ve üç tekrar gönderdi, her birinden sonra yaklaşık 15 saniye bekledi. Windows kapalı porta hiçbir cevap vermedi. Yerel hesaba geçiş ancak son beklemeden sonra geldi ve giriş toplam 61 saniye sürdü. Arıza sırasında switch’e girmeye çalışan biri için bu, hattın öldüğünü düşündürecek kadar uzun bir süredir.
Kasa merkezi arar, telefon çalar ve kimse açmaz. Gerçek bir kasiyer ikinci çalışta vazgeçip şube müdürünü çağırırdı. Switch ise telefonun dört kez, her seferinde on beş saniye çalmasını bekliyor.
Bekleme süresi iki ayarla kısalır:
configure
radius-server timeout 5
radius-server retransmit 1
exit
Aynı denemeyi tekrarladım. İki istek 5 saniye arayla gitti ve yerel hesapla giriş 10,5 saniyede açıldı. Bir de radius-server deadtime 5 ayarını denedim. Beklentim, cevap vermeyen sunucunun beş dakika boyunca hiç sorulmamasıydı. Tek sunuculu bu düzende işe yaramadı: arka arkaya iki girişin ikincisinde de iki istek gitti ve giriş yine 10,5 saniye sürdü.
Bu ölçümden dört kural çıkıyor:
- Yerel hesap yalnız NPS’e ulaşılamadığında çalışır. NPS ayaktayken yerel hesap reddedilir. Acil durum parolasını bu bilgiyle saklayın.
- Varsayılan zaman aşımını bırakmayın. 15 saniye ve 3 tekrar, arızada her girişi bir dakikaya uzatır. Kısaltırken ağınızın gecikmesini de hesaba katın, çok kısa bir süre yavaş bir hatta yanlış alarm üretir.
- İkinci bir NPS kurun.
show aaa serversçıktısındaki öncelik (Prio.) sütunu birden çok sunucu tanımlanabildiğini gösteriyor; ikinci sunucuyu lab’da denemedim. - NPS’in kendisini izleyin. Sunucunun durduğu, bir yönetici bir dakika bekledikten sonra değil, izleme sisteminin alarmıyla fark edilmelidir.
Blast-RADIUS: Switch Message-Authenticator Gönderiyor mu?
2024’te duyurulan Blast-RADIUS açığından sonra NPS’e, her istekte Message-Authenticator özniteliğini zorunlu kılan bir ayar geldi. Ayarın varsayılan olarak kapalı olduğunu ve açılınca bu özniteliği göndermeyen cihazların girişinin kesildiğini NPS rehberimizde ölçtük. Switch’i bağlamadan önce bu yüzden onun isteğine baktım.
Switch özniteliği hiçbir ayar gerektirmeden her istekte gönderiyordu. NPS’te gmsw01 istemcisi için özniteliği zorunlu yaptım ve servisi yeniden başlattım. Giriş sorunsuz sürdü. Switch’in sunucu alt modunda ayrıca msgauth diye bir seçenek var, onun varsayılan değerini ölçmedim. Kendi cihazınızda ayarı açmadan önce bir isteği yakalayıp özniteliğin orada olduğunu görün. Aynı kontrolü bir firewall’da yaptığımızda sonuç tersti: FortiOS 7.0.10 özniteliği göndermiyor ve FreeRADIUS bunu güvenlik açığı diye uyarıyor; ayrıntısı FortiGate RADIUS yönetici girişi yazımızda.
Switch RADIUS Yapılandırmasında Sık Yapılan Hatalar
- Yalnız giriş listesini bağlamak. Oturum yetkisi yerel kalırsa NPS kabul eder, switch reddeder. Lab’da
Access deniedbu yüzden geldi. - Service-Type göndermemek. Giriş açılır ama en düşük seviyede kalır. Lab’da
show usersbile reddedildi. - Yerel hesabı her durumda acil çıkış sanmak. NPS ayaktayken yerel hesap reddedilir. Yalnız NPS’e hiç ulaşılamadığında devreye girer.
- Varsayılan zaman aşımını bırakmak. NPS durunca her giriş 61 saniye bekler.
- Oturum kaydını komut denetimi sanmak. RADIUS kaydı oturumun başını ve sonunu yazar. Hangi komutun çalıştığını yazmaz.
- Geri alırken
no authorization execyazmak. Lab’da yapılandırmayı geri alırken bu satır SSH hattını varsayılan yetki listesinden de kopardı. Yerel yönetici hesabı bile en düşük seviyeyle (>) girdi. Hattıauthorization exec dfltExecAuthListile varsayılan listeye açıkça bağlayınca düzeldi.
Sonuç: RADIUS Kimin Girdiğini Söyler, Ne Yaptığını Söylemez
Switch RADIUS yapılandırması üç listedir: giriş, oturum yetkisi ve oturum kaydı. Lab’da iki şart birlikte sağlanınca yöneticiler kendi Active Directory hesaplarıyla tam yetkiyle girdi: oturum yetkisinin de RADIUS’a bağlanması ve NPS’in Service-Type göndermesi. Switch komut başına yetki ve komut kaydı için RADIUS’u hiç sunmadı. Kasa kasiyerin kim olduğunu merkeze sorar, yaptığı iadeleri sormaz.
Bedel ise NPS’in durabilmesidir. UDP’de sessizlik bir cevap değildir, switch onu zaman aşımıyla anlar ve varsayılan değerlerle bu bir dakika sürdü. Merkezi girişi kurduğunuz gün zaman aşımını kısaltın, ikinci sunucuyu planlayın ve yerel acil durum hesabının yalnız NPS’e ulaşılamadığında çalıştığını ekibinize söyleyin. Kimin hangi komutu çalıştırdığı da kayda geçmeliyse TACACS+‘a bakın.
Merkezi girişin bir switch’i canlıya alma sırasındaki yerini switch yapılandırma rehberimizde gösterdik.
Switch RADIUS Yapılandırması Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
Switch yapılandırma rehberi: konsoldan ilk bağlantıdan sıkılaştırmaya kadar her adım sırasıyla, hangi kurumda gerektiği ve ayrıntısının nerede anlatıldığıyla.
Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Switch kurulumu, VLAN segmentasyonu ve yönlendirici yapılandırması. Mevcut topolojiyi çıkarıyor, yedekliliği planlı kesinti testiyle doğruluyoruz.
Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
Switch 802.1X yapılandırması: RADIUS'a bağlamak, uplink'i açık tutmak, 802.1X konuşamayan cihaza MAB ve izleme kipi. Lab'da kabul 28 ms, MAB 90 saniye sürdü.
Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
Switch'te DHCP snooping nasıl yapılandırılır? Özelliği açmak, uplink'i güvenilen yapmak, hız sınırını koymak ve doğrulamak; hepsini lab switch'inde ölçtüm.
Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
Switch port teşhisi: hız ve duplex durumu, hata sayaçları ve kablo testi. Lab'da duplex uyuşmazlığında ping geçti, ama yükte cevapların üçte biri kayboldu.
Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
Switch LACP yapılandırması adım adım: port channel, hızlı zamanlayıcı, VLAN ve yük dağıtımı. Lab switch'imde LACP zaman aşımı fabrikadan 90 saniye geldi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
Ücretsiz Değerlendirme
NPS durunca switch yerel hesaba 61 saniyede geçti. Kendi ağınızda bu süreyi ölçelim mi?
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu