Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
Sistem odası kurulumu: güç ve soğutma yükü hesabı, kabinet ve raf planı, erişim ve ortam izleme. Odanın içini kurguluyor, tesisatı yükleniciyle yürütüyoruz.

- Sistem Odası Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
- Sistem Odası Kurulumu Kime Gerekir?
- Bir Odayı Sistem Odası Yapan Dört Şart
- Güç: UPS Köprüdür, Jeneratör Kaynaktır
- Soğutma: İçeri Giren Her Watt, Isı Olarak Geri Çıkar
- Kabinet Düzeni: Raf Planı Kâğıtta Çizilir
- Erişim ve İzleme: Odayı Kim Açtı, Kaç Derece?
- Sistem Odasını Nasıl Kuruyoruz?
- Sahada Ne Yaptık?
- Sistem Odası Kurulumu Fiyatını Ne Belirler?
- Sistem Odası Kurulumu Hakkında Sık Sorulan Sorular
Sistem odası kurulumu, sahada sunucu odası da denen odanın; içine girecek sunucu, storage ve ağ cihazlarının gücünü, ısısını ve düzenini taşıyacak hâle getirilmesi işidir. İş dört başlıkta toplanır: güç, soğutma, kabinet düzeni ve erişim. Bu sayfada anlatılan hizmet odanın içini kurguluyor: hangi cihaz hangi kabinete ve kaçıncı U’ya girecek, o yerleşim ağ topolojisiyle uyumlu mu, elektrik ile soğutma bu yükü taşıyor mu ve kablolama bittiğinde ağ gerçekten ayağa kalkacak mı; bunların hepsini kurulumdan önce cevaplıyoruz. İnşaat ve tesisat tarafı yüklenicinin işidir; biz o yükleniciye ne yapması gerektiğini yazan, sonucu devralıp çalıştıran ve teslimi belgeleyen tarafız.
Bir hastanenin ameliyathanesi, binanın metrekare başına en pahalı odasıdır ve bunun sebebi büyüklüğü değildir. O odada elektrik kesilmez, hava belirli bir yönde akar, her aletin sabit bir yeri vardır ve kapıdan kimin gireceği yazılıdır. Duvarları müteahhit örer. Ama o odayı ameliyathane yapan şey duvar değil, içine konan düzendir. Sistem odası da böyle bir odadır: dört duvarla bir kapı herkeste var, farkı ise içerideki kurgu yaratır.
Kurumsal network kurulumu hizmetimizin bu kolu, ağın fiziksel olarak toplandığı yerle ilgilenir. Binadaki kablo altyapısının kendisi, yani kanal, priz ve hat çekimi yapısal kablolama hizmetimizin konusudur; bu sayfa o hatların ucunun bağlandığı odayı anlatıyor. İki iş çoğu projede birlikte yürür ama karar sırası şudur: kabinetin nereye oturacağı, kablonun nereden gideceğinden önce belli olur.
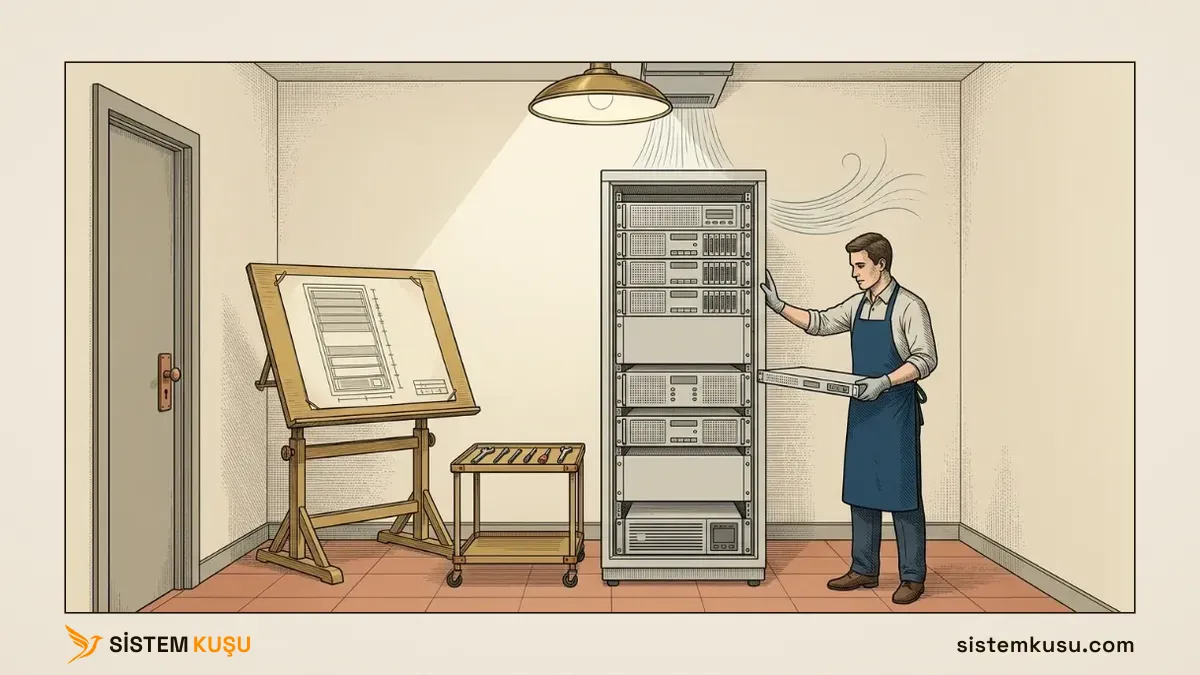
Sistem Odası Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
Hizmetin kapsamı, odanın içine girecek yükün hesaplanması ve o yükü taşıyacak düzenin kurulmasıdır:
- Yük ve ısı hesabı. Odaya girecek cihazların çektiği güç ve ürettiği ısı hesaplanır. Çıktı bir tablodur ve doğrudan yüklenicinin girdisi olur: kaç kVA besleme, kaç kW soğutma kapasitesi, kaç priz ve hangi kablo yolu gerektiği satır satır yazılır.
- Kabinet ve yerleşim planı. Kabinet tipi, sayısı ve odadaki yeri belirlenir; içeride hangi cihazın hangi U’ya gireceğini raf planı gösterir. Plan kâğıtta biter, kabinet açıldıktan sonra değil.
- Montaj ve devreye alma. Kabinet toplama, ray ve PDU montajı, cihaz yerleşimi, patch panel sonlandırma, kablo düzeni ve etiketleme bizden çıkar. Ardından ağ ayağa kaldırılır: uplink, switch yapılandırması ve VLAN düzeni bu aşamada devreye girer.
- Ortam izleme. Sıcaklık, nem, kapı ve UPS durumu izlemeye alınır; alarmın kime, hangi eşikte gideceği yazılı hale gelir.
- Erişim düzeni. Odanın kilidi, anahtarın kimde olduğu ve giriş kaydının nasıl tutulacağı kurulumun parçasıdır, sonradan hatırlanan bir ayrıntı değil.
- Raporlu teslim. Raf planı, etiket şeması, güç ve soğutma hesabı, izleme paneli ve bakım takvimi yazılı olarak elinizde kalır.
Yapmadığımız işi de aynı açıklıkla yazalım. Odanın inşaat tarafı, elektrik panosu, kablo tavası imalatı, klima montajı ve gazlı yangın söndürme sistemi bizim birincil işimiz değildir; bunlar kendi ruhsatı ve kendi sorumluluğu olan yüklenici işleridir. Bu kalemlerde malzeme ve uygulama bedeli çözüm ortaklarımızın olur, üstüne pay eklemeyiz. Kablolamanın kendisi de bu sayfanın değil, yapısal kablolama hizmetinin kapsamıdır. Odaya girecek sunucunun boyutlandırılması, işletim sistemi ve rol kurulumu ise sunucu kurulumu hizmetimizin konusu; o sayfa da aynı sınırı tersinden çiziyor.
Sistem Odası Kurulumu Kime Gerekir?
İhtiyacın acil olduğunu genellikle şu tablolardan biri söyler:
- Kabinet doldu. Yeni cihaz için yer yok, kablolar önden sarkıyor, kapak kapanmıyor. Bir sonraki yatırım cihazla değil, yerleşimle karşılaşıyor.
- Yaz gelince arıza artıyor. Sunucular öğleden sonra kapanıyor ya da fanlar sürekli tam devirde dönüyor. Isı, sıcaklığı hissedilmeden önce arıza olarak görünür.
- Elektrik kesilince her şey birlikte gidiyor. Tek besleme, tek UPS ya da UPS’e bağlanmamış bir switch; kesinti anında ağın tamamı düşüyor. Bu tam olarak bir tek nokta arızasıdır.
- Ofis taşınıyor. Yeni adreste oda sıfırdan kurulacak, taşıma penceresi de planlanacak. Sistemlerin taşınma tarafını veri merkezi taşıma rehberimizde ayrıca yazdık.
- Denetim kapıya dayandı. Bilgi güvenliği denetimlerinde ve kişisel veri uyum çalışmalarında sunucu odasının fiziksel güvenliği ayrı bir başlıktır; kilit, kayıt ve ortam kontrolü sorulur.
- Oda devralındı, belgesi yok. Yapıyı siz kurmadınız ve kuran kişi de artık kurumda değil; elinizde ne raf planı var ne etiket şeması. En küçük değişiklik bile önce bir keşif gerektiriyor.
- Kabinette hayalet kablolar var. Switch portları dolu görünüyor ama kabloların bir kısmının nereye gittiğini kimse söyleyemiyor; ucundaki cihaz yıllar önce sökülmüş, taşınmış ya da kapatılmış. Kimse de çekip almaya cesaret edemiyor, çünkü hangisinin canlı olduğunu gösteren bir kayıt yok. Sonuç şu: yarısı boşa duran dolu bir kabinet ve yeni bir cihaz gerektiğinde gereksiz yere alınan yeni bir switch.
Son iki madde birbirine benzer ama sebepleri ayrıdır ve bu yüzden çözümleri de ayrıdır. Devralınan odada kaybolan şey bilgidir: kayıt hiç tutulmamıştır ya da tutan kişiyle birlikte gitmiştir. Hayalet kablolarda kaybolan şey karardır: kimse o kabloyu sökme sorumluluğunu üstlenmez, çünkü yanlış olanı çekmenin bedeli, dolu duran bir portun bedelinden büyük görünür. Aradaki fark pratikte şuraya çıkar: belge tek başına ikincisini çözmez, çünkü belge takılanı yazar, terk edileni değil. Terk edilmiş bir hattı ortaya çıkaran şey kayıt değil ölçümdür; aylardır üzerinden tek bir bit geçmemiş bir port, kablonun ölü olduğunu kayıttan daha güvenilir söyler.
Ne zaman gerekmediğini de söyleyelim, çünkü bunu söylemeyen taraf satış yapıyordur. Üç kişilik bir ofiste tek bir storage ünitesi için ayrı bir oda kurmak, çözdüğünden fazla masraf üretir; orada doğru cevap kilitli bir duvar kabineti, doğru boyutlandırılmış bir UPS ve havası dönen bir köşedir. Oda, cihaz sayısı ve çekilen güç bir eşiği geçtiğinde gerekli hale gelir; o eşik de tahminle değil, aşağıdaki hesapla bulunur.
Bir Odayı Sistem Odası Yapan Dört Şart
Kabinet almak oda kurmak değildir. Bir odanın sistem odası sayılması için dört yükü aynı anda taşıması gerekir ve dördü birbirine bağlıdır: güç ısıyı doğurur, ısı yerleşimi belirler, yerleşim de erişimi ve izlemeyi tanımlar.
Güç: UPS Köprüdür, Jeneratör Kaynaktır
Kesintisiz güç kaynağı bir enerji deposu değil, bir köprüdür. İşi, şebeke gidince yükü akülerden beslemek ve o boşluğu başka bir şey devreye girene kadar taşımaktır. O başka şey iki taraftan biridir: ya jeneratör, ya da sistemlerin denetimli kapanışı. Hangisi olduğuna karar verilmemişse UPS’in kaç dakika dayandığı sorusunun anlamlı bir cevabı yoktur.
Hesap tarafı basittir ve keşifte çıkarılır: odadaki cihazların toplam çekişi, UPS’in taşıyabileceği yük, akünün o yükte verdiği süre. İlk iki kalemi kendiniz de çıkarabilirsiniz: sistem odası güç ve soğutma aracı BT yükünüzden gereken kVA değerini, soğutma ihtiyacını ve odanın çekeceği akımı veriyor. Bu üçlü, alınacak cihazın modelini de kapasitesini de kendiliğinden belirler. Ayrıca sık atlanan bir ayrıntı vardır: UPS’e yalnız sunucular bağlanır, switch ve firewall unutulur. Sunucular ayakta kalır, ama onlara giden yol düştüğü için kimse erişemez. Kesinti sırasında çalışması gereken her cihaz, aynı beslemenin arkasında olmak zorundadır.
Soğutma: İçeri Giren Her Watt, Isı Olarak Geri Çıkar
Sistem odasının ısınma sebebi güneş değil, kendi cihazlarıdır. Elektrik, iş yaptıktan sonra neredeyse tamamen ısıya dönüşür: odaya 5 kW güç giriyorsa o odadan 5 kW ısı çıkarılması gerekir. Soğutma kapasitesi bu yüzden oda metrekaresine göre değil, çekilen güce göre seçilir.
İkinci mesele sürekliliktir. Ev tipi bir klima gün içinde çalışıp gece dinlenmek üzere tasarlanır; sistem odası ise yılın her günü, gece dahil aynı yükü taşır. Üstelik odanın ihtiyacı yalnız soğuk hava değil, hava akışının yönüdür: kabinetler önden serin hava alır, arkadan sıcak hava atar. Kabinetin arkasını duvara, önünü klimanın üflemediği bir yöne dönerseniz cihaz kendi attığı sıcak havayı geri emer ve klima yeterli kapasitede olsa bile sıcaklık düşmez. Bu yüzden yerleşim planı bir estetik tercihi değil, soğutmanın parçasıdır.
Kabinet Düzeni: Raf Planı Kâğıtta Çizilir
Kabinet içi yerleşim standart bir birimle ölçülür: 1U, yani 4,45 santimlik bir raf yüksekliği. Cihazların kaç U yer kapladığı, kabinetin kaç U olduğu ve hangi cihazın nereye gireceği kabinet açılmadan önce çizilir. Bu plan üç şeyi aynı anda çözer: ağır cihazlar aşağıda kalır ve kabinet devrilmez, birbirine bağlanacak cihazlar komşu olur ve kablo yolu kısalır, hava akışı için boş bırakılan yerler kör panelle kapanır. Kabinet tipleri, U standardı ve raf diyagramının nasıl çizildiği yapısal kablolama ve zayıf akım rehberimizde ayrıntısıyla yazılı.
Planın asıl kazancı kurulum gününde değil, iki yıl sonra ortaya çıkar. Etiketli ve şeması olan bir kabinette arıza aramak dakikalar sürer; şemasız bir kabinette aynı iş, kabloyu iki ucundan takip etmek demektir ve o kabloyu çekiştiren kişi çalışan başka bir sistemi düşürür.
Erişim ve İzleme: Odayı Kim Açtı, Kaç Derece?
Sistem odasının kapısı kilitli olmalı, kilidin anahtarı sayılı kişide durmalı ve girişin bir kaydı tutulmalıdır. Bunu güvenlik kaygısı kadar denetimler de ister: kurumun en kritik verisi, fiziksel olarak o odadaki disklerin üstündedir. Anahtarın yerini karta bırakmak isterseniz, girişin kişiye bağlı kaydını ve kilidin elektrik kesintisindeki davranışını kartlı geçiş sistemi sayfamızda anlattık.
İzleme tarafı ise odanın kendi sağlık monitörüdür. Sıcaklık, nem, kapı durumu ve UPS’in akü seviyesi sayılabilir değerlerdir; bir izleme sunucusu bunları düzenli aralıklarla sorar ve eşik aşıldığında alarm üretir. Bu sorgunun nasıl çalıştığını, hangi cihazın hangi değeri nasıl raporladığını SNMP rehberimizde anlattık. Alarmın kime gideceği de kurulumun parçasıdır: kimsenin bakmadığı bir panele düşen sıcaklık alarmı, hiç kurulmamış izlemeyle aynı sonucu verir.
Benzetmenin koptuğu yeri de söyleyelim. Ameliyathane iş bitince boşalır, temizlenir ve bir sonraki güne hazırlanır; sistem odası hiç boşalmaz. Odaya yapılan her müdahale, çalışan bir sistemin üstünde yapılır. Bu yüzden sistem odası işinde plan, ameliyathanedekinden daha uzun ömürlü olmak zorundadır: bugünkü yerleşim, iki yıl sonraki cihazın nereye gireceğini de söylemelidir.
Sistem Odasını Nasıl Kuruyoruz?
Süreç beş adımdan geçer:
- Keşif. İlk görüşme uzaktan ve ücretsizdir: mevcut cihaz listesi, oda ölçüleri, panonun uzaklığı ve varsa kat planı konuşulur. Görüşmenin sonunda işin mertebesi ve saha keşfinin kapsamı belli olur.
- Yük hesabı ve şartname. Güç, ısı ve yerleşim hesaplanır; yükleniciye verilecek yazılı girdi çıkar. Bu belge aynı zamanda sizin elinizdeki teklif karşılaştırma ölçüsüdür.
- Yerleşim planı ve onay. Kabinet yeri, raf planı ve kablo yolları çizilir; onayınızla kesinleşir. Değişikliğin ucuz olduğu son aşama burasıdır.
- Montaj ve devreye alma. Kabinet toplama, cihaz yerleşimi, sonlandırma ve etiketleme yapılır; ağ ayağa kaldırılır. Çalışan bir odada bu adımlar planlı pencereye alınır ve her cihazın yapılandırma yedeği önceden alınır.
- Raporlu teslim. Raf planı, etiket şeması, hesap tablosu ve izleme eşikleri yazılı olarak teslim edilir; oda belgeli hale gelir.
Teslimden sonrası için de bir cümle gerekiyor. Sistem odası kurulduğu gün en düzenli halindedir ve o düzen kendiliğinden sürmez: her yeni cihaz, her acil müdahale planın bir parçasını aşındırır. Ortam alarmlarının takibi, kapasite kontrolü ve kabinet düzeninin korunması kurumsal bakım anlaşması kapsamında bize devredilebilir; kendi ekibiniz sürdürecekse teslim dosyası tam da bunun için yazılır. Ağ tarafındaki grafiklerin ve darboğazların takibi ise network danışmanlığı hizmetinin konusudur.
Sahada Ne Yaptık?
Bu işin en sıkışık hali, bir odanın tamamının başka bir adrese taşınmasıdır:
- Veri merkezi taşıma projesi: sunucu, storage, switch ve firewall’un bulunduğu kabinet, dört saatlik planlı gece penceresinde ve sıfır veri kaybıyla taşındı. Kabinet düzeni disiplininin sınandığı yer burasıdır: yerleşim önceden çizilmemiş olsaydı pencere dört saatte kapanmazdı.
- Firewall donanım yükseltmesi: yeni cihaz, geçiş gecesinden önce kabinete kurulup bütün kurallarıyla yapılandırıldı, eski cihaz geri dönüş için hazırda tutuldu. Kabinete önceden yer açmak, kesinti penceresini kısaltmanın en ucuz yoludur.
Teknik derinlik için iki adres var: kabinet tipleri, U standardı ve raf diyagramı yapısal kablolama ve zayıf akım rehberinde, odaya girecek sunucunun boyutlandırılması ve teslimi sunucu kurulumu sayfasında yazılı.
Sistem Odası Kurulumu Fiyatını Ne Belirler?
Bu iş için önceden rakam vermiyoruz ve bunun sebebi sayfanın altındaki kutuda yazılı. Teklifin büyüklüğünü dört kalem belirler:
- Kapsam. Yalnız kabinet düzeni ve yerleşim mi, yoksa güç ve soğutma hesabından teslime kadar odanın tamamı mı; kapsam genişledikçe koordine edilecek yüklenici sayısı da artar.
- Sıfırdan kurulum mu, mevcut odanın yenilenmesi mi? İkisi aynı iş değildir. Boş bir odada plan serbestçe çizilir; çalışan bir odada her adım kesinti penceresi, yedek alma ve geri dönüş planı ister. Aynı sayıda cihaz, ikinci durumda belirgin biçimde uzun sürer.
- Lokasyon sayısı. Her lokasyonun kendi keşfi, kendi planı ve kendi teslim dosyası olur; şubeli yapılarda iş, kabinet sayısıyla değil adres sayısıyla büyür.
- Mevcut altyapının durumu. Belgesiz devralınmış bir odada sürenin ilk bölümü arkeolojiye gider: hangi kablo nereye gidiyor, hangi cihaz hangi beslemede. Bu emek boşa gitmez, çünkü çıkan şema teslim dosyasının parçası olur.
Teklifleri karşılaştırırken tek soru işinizi görür: hesap var mı? Odanızın çektiği gücü ve ürettiği ısıyı hesaplamadan kabinet, UPS ve klima modeli söyleyebilen teklif, ölçüyü değil katalogu satıyordur. Sistem odası, içine ne gireceği bilinerek kurulduğunda yıllarca sessiz çalışır; tahminle kurulduğunda ilk sıcak yaz gününde kendini hatırlatır.
Sistem Odası Kurulumu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Sistem odanızın kaç derece olduğunu bilen var mı? Ölçüp yazılı bir plana bağlayalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu