FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle flow ve proxy kipinin farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB sınırı lab'da ölçüldü.

- FortiGate Antivirüs Profili Nasıl Olmalı?
- Flow mu Proxy mi?
- FortiGate Antivirüs Öncesi: İmza Veritabanı ve Fabrika Profili
- EICAR Test Dosyası Nedir?
- Test Düzeni: EICAR Dosyası ve Taklit Web Sunucusu
- FortiGate Antivirüs Profilini Kurala Bağlamak
- FortiGate Antivirüs Akış Kipinde: Son Paket Bekletilir
- FortiGate Antivirüs Proxy Kipinde: Dosyanın Tamamı Beklenir
- FortiGate Antivirüs ve HTTPS: Sertifika Denetimi Dosyayı Görmez
- FortiGate Antivirüste 10 MB Sınırı: Büyük Dosya Ne Olur?
- Doğrulama: FortiGate Antivirüs Doğru Çalışıyor mu?
- Sonuç: FortiGate Antivirüs Yalnız Gördüğü Dosyayı Durdurur
- FortiGate Firewall Antivirüs Hakkında Sık Sorulan Sorular
FortiGate Firewall antivirüs profili, kuraldan geçen dosyayı ağda tarayan ve zararlı bulduğunu kullanıcıya ulaşmadan durduran güvenlik profilidir. Dosyayı bilgisayara inmeden yakalar, yani bilgisayardaki antivirüsün önüne ikinci bir eleme koyar.
NIST’in zararlı yazılım rehberi kurumların hem bilgisayardaki hem de ağdaki antivirüsü birlikte kullanmasını istiyor. FortiGate’te asıl karar dosyanın hangi kipte tarandığıdır: akış kipi (flow-based) dosyayı geçirirken tarar, proxy kipi (proxy-based) dosyanın tamamını bekletip tarar. İki kipin farkı kullanıcının ekranında da logda da ayrı görünüyor.
Bu yazı FortiGate Firewall ileri seviye rehberimizin 5. adımıdır. Ağdaki antivirüsün bilgisayardaki antivirüsten farkını antivirüs ve uç nokta güvenliği yazımızda anlattık. Burada çalışan ağının internet çıkışına antivirüs bağlıyorum ve iki kipi, bütün antivirüs ürünlerinin tanıması için hazırlanmış zararsız EICAR test dosyasıyla ölçüyorum. Lab cihazımın FortiGuard aboneliği yok, virüs tanımları Nisan 2018 tarihinde kalmış.
Lab’da üç şey beklenenden farklı çıktı:
- Akış kipinde (flow-based) 9 MB’lık bir dosyanın son paketi dışında hepsi kullanıcıya ulaştı ve uyarı sayfası ancak ikinci denemede çıktı.
- Aynı test dosyası HTTPS’ten indirilince antivirüs onu hiç görmedi.
- 10 MB’ı aşan bir zip akış kipinde taranmadan geçti ve logda iz bırakmadı.
Örnekteki sınır kapısında yükler iki yolla geçer. Birinde görevli kolileri banttan akarken tek tek tarar ve yalnız sonuncusunu elinde tutar. Tehlikeli bir şey görürse bandı durdurur, ama önceki koliler çoktan geçmiştir. Ötekinde tırın bütün yükü inceleme hangarına indirilir ve hepsine bakılmadan kapı açılmaz. FortiGate’te bant akış kipi, hangar proxy kipidir.
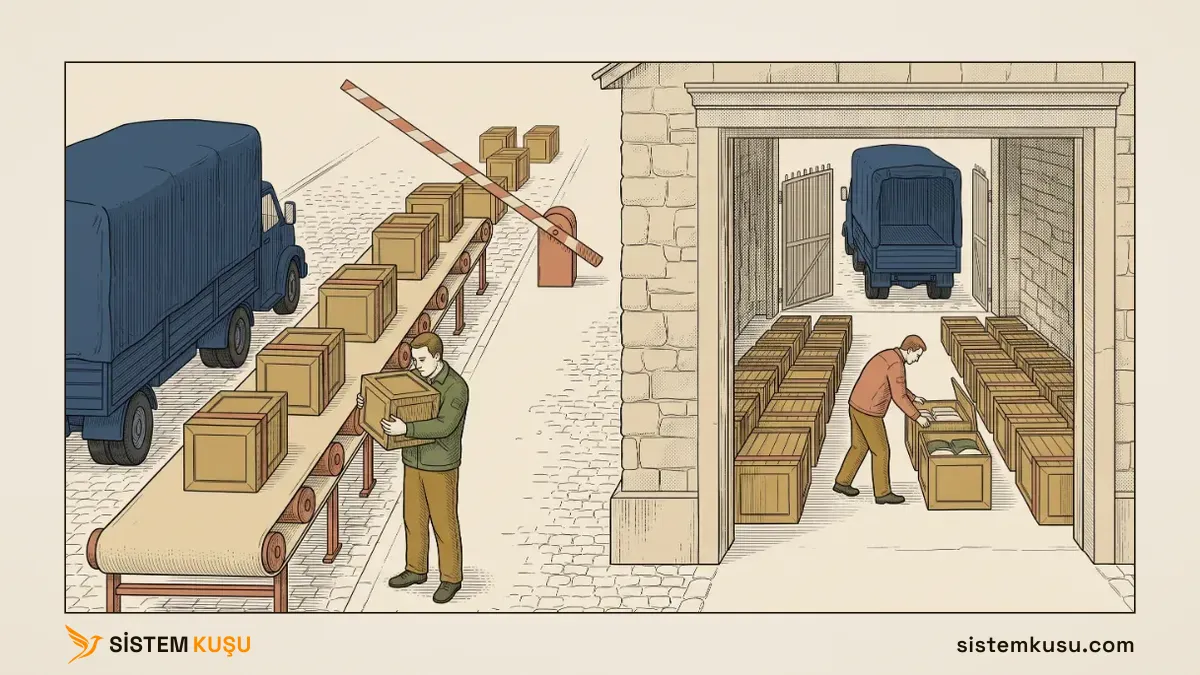
Bu yazı, Kurumsal Network Kurulumu hizmetimizde çalışan ağının internet çıkışına antivirüs koyarken izlediğimiz sırayı anlatır.
FortiGate Antivirüs Profili Nasıl Olmalı?
Antivirüs, çalışanların internetten indirdiği dosyalara ve dışarıya açık sunuculara gelen dosyalara bağlanır. Bütün kurallar tek kipte çalışır: fabrika ayarındaki akış kipi, proxy’ye özgü bir özellik gerekmedikçe değişmez. HTTPS’ten inen dosyayı görmek için derin denetim gerekir ve büyük dosyaların ne olacağı bilerek seçilir. Bilgisayardaki antivirüs de yerinde kalır.
Bu düzeni üç kaynak birlikte tarif ediyor:
- NIST SP 800-83 Rev. 1 (Temmuz 2013), zararlı yazılım olaylarını önleme rehberi, bölüm 3.4.1: kurumlar antivirüs taramasını hem bilgisayarda hem ağda yapmalı. Ağdaki tarama bilgisayardakinin yerine geçmez, ona eklenir.
- Fortinet FortiOS 7.0 Best Practices, Security profiles: antivirüs giden trafikte iç kullanıcıları internetten zararlı yazılım indirmekten korur, gelen trafikte dışarıya açık servisleri korur. Aynı sayfa kipi de söylüyor: akış kipi verimin, proxy kipi titizliğin öncelikli olduğu kurallarda kullanılır ve bütün kurallarda tek kip kullanılması önerilir.
- Fortinet FortiOS 7.0 yönetim kılavuzu, akış kipi ve proxy kipi sayfaları: proxy’ye özgü bir özellik gerekmedikçe önerilen denetim kipi akıştır. Proxy kipinde dosyanın paketleri, yükün tamamı denetlenene kadar FortiGate’te tutulur.
Kararlar:
| Karar | Öneri | Dayanak |
|---|---|---|
| Nereye bağlanır | Çalışanların internet çıkışı ve dışarıya açık sunucuya gelen kural | Fortinet BP |
| Denetim kipi | Akış, bütün kurallarda aynı | Fortinet BP, kılavuz |
| HTTPS | Derin denetim yoksa dosya görülmez | Lab ölçümü |
| 10 MB’ı aşan dosya | Fabrika ayarında akış kipinde taranmadan geçer, karar bilerek verilir | Lab ölçümü |
| Bilgisayardaki antivirüs | Kalır, ağdaki antivirüs onun yerini tutmaz | NIST SP 800-83 |
| İmzalar | FortiGuard aboneliğiyle güncel | Fortinet VM kılavuzu |
Flow mu Proxy mi?
İki kip aynı virüsü yakalar. Farkı, dosyanın tarandığı sırada nerede durduğudur:
- Akış (flow) kipi dosyayı bekletmez. Fortinet’in kılavuzuna göre içerik paket paket taranır ve yalnız son paket karar çıkana kadar tutulur. Virüs bulunursa FortiGate alıcıya bağlantıyı kesen bir paket (TCP RST) gönderir.
- Proxy kipi bağlantıyı kendisi karşılar ve dosyanın tamamını toplar. Tarama bitince dosya ya kullanıcıya bırakılır ya da yerine bir uyarı sayfası gönderilir.
Proxy kipinin akışta olmayan özellikleri var. Fortinet’in kip karşılaştırma tablosuna göre antivirüste en görünür fark uyarı sayfasıdır. Akış kipinde uyarı sayfası vardır, ama tablonun dipnotuna göre ancak ikinci denemede gösterilir: IPS motoru adresi önbelleğe alır ve uyarı sayfası ikinci denemeden sonra çıkar. Web filtresinin güvenli araması da yalnız proxy kipinde çalışıyor. Bunu FortiGate web filtre yazımızda ölçtük.
Tek kip önerisinin gerekçesi Fortinet’e göre kaynak kullanımı. İki kip ayrı süreçlerde çalışıyor: akış kipinin taramasını IPS motoru, proxy kipininkini WAD adlı vekil süreci yapıyor. Aynı en iyi uygulama sayfasına göre normal trafikte iki kipin hız farkı önemsiz. Çoğu kurumda akış kipi yeter. Proxy’ye geçmek, aşağıdaki ölçümlerde görünen bir özelliğe ihtiyaç duyulduğunda verilen bilinçli bir karardır.
FortiGate Antivirüs Öncesi: İmza Veritabanı ve Fabrika Profili
Antivirüsün neyi tanıyacağını imza veritabanı belirliyor, o yüzden önce onun tarihine baktım (diagnose autoupdate versions):
AV Engine
---------
Version: 6.00282
Last Updated using manual update on Thu Sep 15 22:32:00 2022
...
Virus Definitions
---------
Version: 1.00000
Last Updated using manual update on Mon Apr  9 18:07:00 2018
Virüs tanımları Nisan 2018’den kalma. Fortinet’in sanal makine kılavuzuna göre değerlendirme lisansında FortiGuard güncellemesi gelmiyor ve antivirüs kurulum imajındaki yerleşik imzalarla çalışıyor. EICAR değişmeyen bir test dosyası olduğu için bu eski veritabanı onu tanımaya yetiyor. Yeni bir zararlıyı tanımaya ise yetmez.
Security Profiles → AntiVirus ekranında fabrika ayarında üç profil var: default, wifi-default ve sniffer-profile. default profilinin komut satırındaki tam yapılandırmasından ilgili satırlar:
config antivirus profile
    edit "default"
        set comment "Scan files and block viruses."
        set feature-set flow
        config http
            set av-scan block
            set outbreak-prevention disable
            set quarantine disable
            set emulator enable
        end
        ...
        config cifs
            set av-scan disable
        ...
        set av-virus-log enable
        set av-block-log enable
Profil akış kipinde. HTTP, FTP ve üç e-posta protokolü (SMTP, POP3, IMAP) taranıyor, Windows dosya paylaşımı (CIFS) taranmıyor. Virüs bulunduğunda engelleme ve log açık. FortiGuard’ın salgın önleme veritabanı kapalı, çünkü abonelik istiyor.
EICAR Test Dosyası Nedir?
EICAR test dosyası, antivirüsü gerçek bir virüs kullanmadan denemek için hazırlanmış zararsız bir dosyadır. Avrupa Bilgisayar Antivirüs Araştırmaları Enstitüsü (EICAR) ile antivirüs araştırmacılarının birliği CARO birlikte geliştirdi. EICAR’ın sitesine göre dosya virüs değildir ve hiçbir zararlı kod parçası taşımaz, ama antivirüs ürünlerinin çoğu ona virüs bulmuş gibi tepki verir (eicar.org).
Dosyanın içi büyük harf, rakam ve noktalama işaretlerinden oluşan 68 karakterlik tek bir satırdır ve içinde EICAR-STANDARD-ANTIVIRUS-TEST-FILE ifadesi geçer. Antivirüs üreticileri bu satırı tanımak üzerinde anlaşmıştır: dosya bu 68 karakterle başlıyorsa virüs gibi raporlanır, ama adı test olduğunu belli eder. FortiGate de onu aşağıda EICAR_TEST_FILE adıyla raporladı. Dosya çalıştırılırsa yalnız ekrana bu ifadeyi yazan eski bir DOS programıdır.
Örnekteki sınır kapısında EICAR bir tatbikat kolisidir: içinde tehlikeli bir şey yoktur, ama üzerinde bütün görevlilerin tanıdığı bir işaret vardır. Görevli onu gerçek bir kaçak gibi durdurur, kapının nasıl tepki verdiği de böylece kimseye zarar vermeden görülür.
Test Düzeni: EICAR Dosyası ve Taklit Web Sunucusu
Lab’da çalışan ağının (10.34.30.0/24) kendi internet çıkış kuralı var: kural 1, yalnız HTTP, HTTPS ve ping. Testleri bu kuralda yaptım. Servis sağlayıcı tarafına internetteki bir web sunucusunu taklit eden bir sunucu (203.0.113.66) koydum ve EICAR’ın kendi sitesinden indirdiğim iki test dosyasını üzerine bıraktım: düz dosya eicar.com.txt (68 bayt) ve onun zip içindeki hâli eicar_com.zip. Antivirüs bağlanmadan önce çalışan ağındaki bir makineden ikisini de indirdim:
curl -s -o /tmp/indirilen -w "HTTP %{http_code}, %{size_download} bayt, cikis kodu " http://203.0.113.66/eicar.com.txt; echo $?eicar.com.txt: HTTP 200, 68 bayt, cikis kodu 0
eicar_com.zip: HTTP 200, 184 bayt, cikis kodu 0İki dosya da olduğu gibi indi. Antivirüs kurala bağlanana kadar FortiGate dosyaya bakmıyor.
FortiGate Antivirüs Profilini Kurala Bağlamak
Fabrika profilini doğrudan kullanmak yerine kopyaladım ve kopyaya hangi ağ için olduğunu yazdım. Fabrika profili cihazdaki her kuralda aynı adla durur, kurumun kendi profili ise hangi ağın neyle tarandığını adından söyler. Komut satırında:
config antivirus profile
    clone "default" to "personel-av"
    edit "personel-av"
        set comment "Personel internet cikisi: indirilen dosya taranir"
    next
end
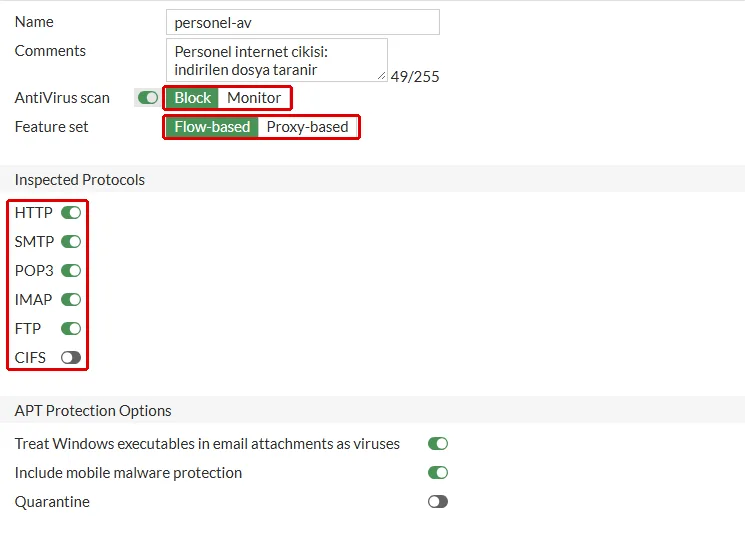
Profil formu (Security Profiles → AntiVirus → personel-av):
- AntiVirus scan: Block. Monitor virüsü yalnız loglar ve dosyayı geçirir. Yeni bir kuralda önce izlemek mantıklı görünebilir, ama izlenen virüs kullanıcının bilgisayarına iner.
- Feature set: Flow-based. Profilin hangi kipin seçeneklerini göstereceğini seçer. Kuralın kipi ayrıca kuralda seçilir.
- Inspected Protocols: hangi protokollerdeki dosyanın taranacağını seçer. CIFS fabrika ayarında kapalı.
- Quarantine: kapalı. Fortinet’in karşılaştırma tablosuna göre bu seçenek yalnız diski olan ya da FortiAnalyzer veya FortiGate Cloud’a bağlı cihazlarda çalışır.
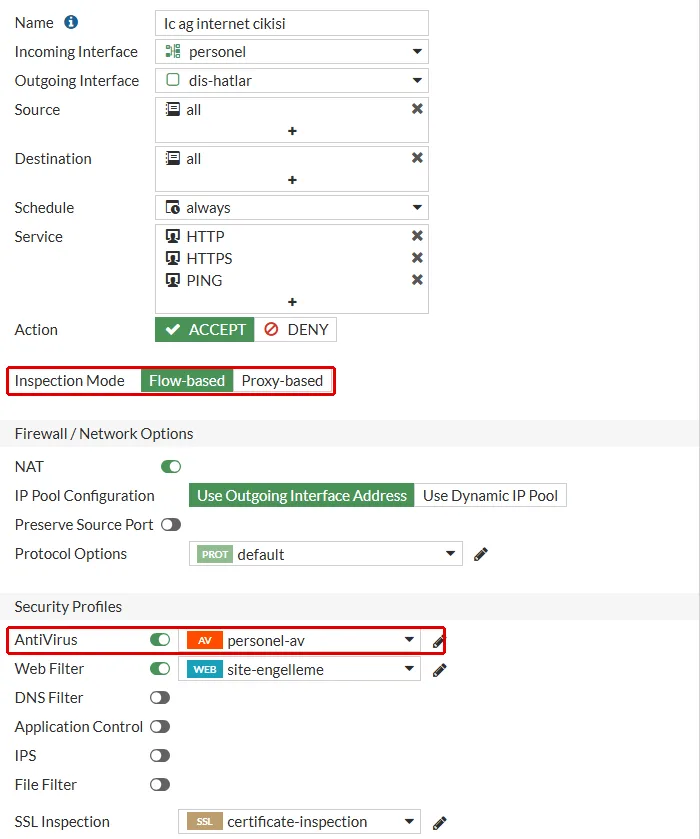
Profil kurala Policy & Objects → Firewall Policy → kural formundaki Security Profiles bölümünden bağlanır. Lab’da profil personel ağının internet çıkış kuralında (1):
- Name, Incoming Interface ve Outgoing Interface:
Ic ag internet cikisi,personel→dis-hatlar. Antivirüs, çalışanların internetten indirdiği dosyaya bakar. - Service:
HTTP,HTTPSvePING. Profil yalnız bu servislerdeki dosyaları görür. - Inspection Mode: Flow-based. Kuralın denetim kipi bu formda seçilir ve antivirüsün davranışını belirler, farkı aşağıda ölçtüm.
- AntiVirus: açık,
personel-av. - SSL Inspection:
certificate-inspection. HTTPS’teki dosyayı görmek için yetmez, bedeli HTTPS bölümünde.
Kuraldaki karşılığı:
config firewall policy
    edit 1
        set name "Ic ag internet cikisi"
        set utm-status enable
        set ssl-ssh-profile "certificate-inspection"
        set av-profile "personel-av"
    next
end
Kural zaten başka bir profil taşıdığı için utm-status açıktı. Profilsiz bir kurala antivirüs bağlanırken bu satır da enable olur.
FortiGate Antivirüs Akış Kipinde: Son Paket Bekletilir
Profil bağlandıktan sonra aynı iki dosyayı art arda ikişer kez indirdim. Önceki denemelerin önbelleğine takılmasın diye adrese yeni bir sorgu parçası ekledim (?d=flow1), çıktıya da gövde dosyasının diske yazılıp yazılmadığını ekledim. Saatler ntp01’in, UTC:
2026-10-04 08:05:00 UTC
eicar.com.txt?d=flow1: HTTP 200, 0 bayt, cikis kodu 56 | govde dosyasi: yok
eicar.com.txt?d=flow1: HTTP 403, 4830 bayt, cikis kodu 0 | govde dosyasi: var
eicar_com.zip?d=flow1: HTTP 200, 0 bayt, cikis kodu 56 | govde dosyasi: yok
eicar_com.zip?d=flow1: HTTP 403, 4840 bayt, cikis kodu 0 | govde dosyasi: var
Satırlar sırayla şunu söylüyor:
- İlk denemede sunucunun cevabı başladı ama dosya gelmedi.
HTTP 200başlığı kullanıcıya ulaştı, gövde 0 bayt kaldı ve curl 56 koduyla, yani bağlantı karşıdan kesilerek bitti. 68 baytlık dosya tek pakete sığıyor ve o paket FortiGate’te bekletilen son paketti. - İkinci denemede uyarı sayfası geldi.
403ve 4830 baytlık bir HTML sayfası. Fortinet’in tablosundaki dipnot birebir tuttu: akış kipinde uyarı sayfası ikinci denemede çıkıyor. - Zip içindeki dosya da yakalandı. Fabrika profili arşivi açıp içine bakıyor.
Uyarı sayfasının başlığı High Security Alert, yani yüksek güvenlik uyarısı. Metni de sebebi söylüyor: eicar.com.txt dosyasını indirmenize izin verilmiyor, çünkü dosyada EICAR_TEST_FILE virüsü var. Aynı denemede 5 MB’lık temiz bir dosya olduğu gibi indi.
68 baytlık dosyada “son paket” dosyanın tamamı demek. Farkı büyük dosya gösterdi. İçinde EICAR ve 9 MB rastgele dolgu olan bir zip hazırladım ve aynı kuraldan indirdim:
FLOW orta.zip 9 MB (1): HTTP 200, 8999320 bayt, cikis 56
FLOW orta.zip 9 MB (2): HTTP 403, 4834 bayt, cikis 0
Dosya 9.000.286 bayttı ve ilk denemede 8.999.320 baytı kullanıcıya ulaştı. FortiGate yalnız son 966 baytı tuttu, virüsü bulunca bağlantıyı kesti. İndirme başarısız bitti, ama dosyanın neredeyse tamamı ağdan geçmiş oldu. Akış kipinin bedeli budur: dosya taranırken kullanıcıya akar.
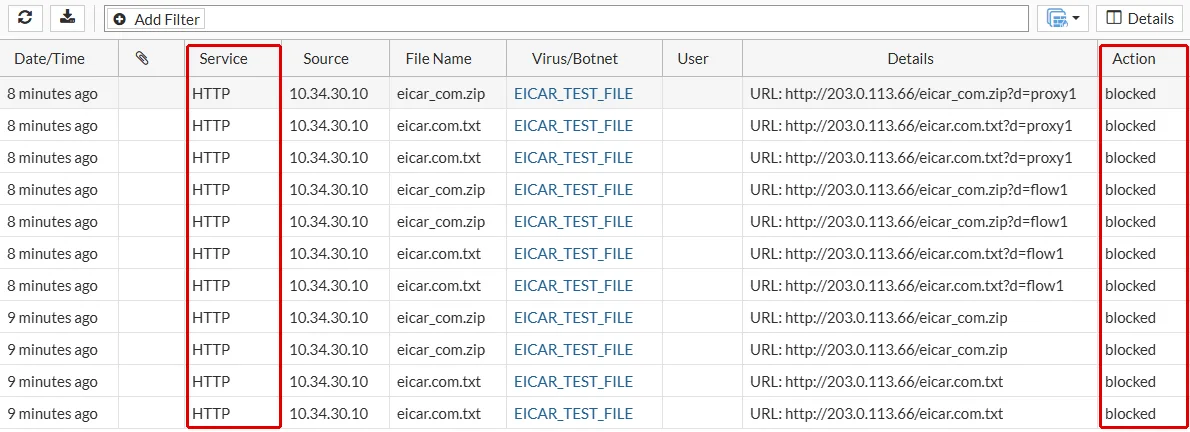
Her deneme antivirüs loguna ayrı bir satır olarak düştü. Kesilen ilk deneme de uyarı sayfasının çıktığı ikinci deneme de aynı biçimde (execute log display, kategori 2):
date=2026-10-04 time=11:05:00 type="utm" subtype="virus" eventtype="infected" level="warning" policyid=1 ... msg="File is infected." action="blocked" service="HTTP" srcip=10.34.30.10 dstip=203.0.113.66 ... filename="eicar.com.txt" quarskip="Quarantine-disabled" virus="EICAR_TEST_FILE" viruscat="Virus" ...Arayüzde aynı kayıtlar Log & Report → AntiVirus ekranında görünüyor:
FortiGate Antivirüs Proxy Kipinde: Dosyanın Tamamı Beklenir
Aynı kuralı proxy kipine aldım. Arayüzde kural formundaki Inspection Mode alanında Proxy-based seçilir. Komut satırında:
config firewall policy
    edit 1
        set inspection-mode proxy
    next
end
Profile dokunmadım: personel-av akış kipinin seçeneklerini gösteren (feature-set flow) bir profil olarak kaldı ve proxy kuralında da çalıştı. Aynı testler:
2026-10-04 08:05:34 UTC
eicar.com.txt?d=proxy1: HTTP 403, 5392 bayt, 0.007824 sn, cikis kodu 0
eicar.com.txt?d=proxy1: HTTP 403, 5392 bayt, 0.003682 sn, cikis kodu 0
eicar_com.zip?d=proxy1: HTTP 403, 5392 bayt, 0.004173 sn, cikis kodu 0
dosya.bin?d=proxy1: HTTP 200, 5000000 bayt, 0.222486 sn, cikis kodu 0
Uyarı sayfası ilk denemede geldi ve kesilen bağlantı yok. 9 MB’lık zipte fark daha açık:
PROXY orta.zip 9 MB (1): HTTP 403, 5387 bayt, 0.009502 sn, cikis 0
PROXY orta.zip 9 MB (2): HTTP 403, 5387 bayt, 0.007544 sn, cikis 0
Akış kipinde dosyanın neredeyse tamamı kullanıcıya ulaşmıştı. Proxy kipinde kullanıcıya dosyadan tek bayt gitmedi, yerine yalnız uyarı sayfası geldi. Temiz 5 MB’lık dosya da iki kipte de sorunsuz indi.
Örnekteki sınır kapısında hangar, tehlikeli kolinin önceki kolilerle birlikte yola çıkmasına izin vermez. Bedeli de hangarın kendisidir: bütün yük indirilip bakılmadan tır kapıdan çıkamaz. FortiGate’te bu bedel bellek ve bekleme süresidir. Fortinet bu yüzden proxy’yi titizliğin verimden önemli olduğu kurallara bırakıyor.
FortiGate Antivirüs ve HTTPS: Sertifika Denetimi Dosyayı Görmez
Bugün indirmelerin çoğu HTTPS’ten geliyor. Lab’daki sunucuya HTTPS de ekledim ve kural akış kipindeyken aynı test dosyasını HTTPS’ten, sunucu adıyla üç kez indirdim:
2026-10-04 08:08:24 UTC
HTTPS (SNI dosya.example.net) eicar.com.txt (a): HTTP 200, 68 bayt, cikis kodu 0 | ...
HTTPS (SNI dosya.example.net) eicar.com.txt (b): HTTP 200, 68 bayt, cikis kodu 0 | ...
HTTPS (SNI dosya.example.net) eicar.com.txt (c): HTTP 200, 68 bayt, cikis kodu 0 | ...
Üçünde de dosyanın tamamı, 68 bayt indi ve antivirüs logunda bu denemelere ait tek satır yok. Aynı dosya HTTP’den her denemede engellenmişti.
Sebep kuraldaki SSL profili. certificate-inspection bağlantıyı açmaz, yalnız sunucunun sertifikasına ve adına bakar. Antivirüs şifreli akışın içindeki dosyayı göremez, göremediğini de tarayamaz. HTTPS’ten inen dosyayı taramak için derin denetim (deep inspection) gerekir.
Aynı kuralı derin denetime alınca dosya HTTP’deki gibi yakalandı: ilk denemede bağlantı kesildi, ikincide uyarı sayfası geldi. Bu ölçümü ve derin denetimin kullanıcı bilgisayarlarında istediği güven zincirini FortiGate SSL inspection yazımızda anlattık. Rehberde SSL inspection’ın birinci adım olmasının sebebi de bu: web filtre, uygulama kontrolü ve antivirüs HTTPS’te ancak bu adımın izin verdiği kadarını görür.
Bu ölçümün bir sonucu da test yöntemi. EICAR’ın sitesi dosyayı HTTPS’ten veriyor. Derin denetimi olmayan bir FortiGate’in arkasından o siteden test dosyası indirmek “antivirüs çalışmıyor” sonucunu verir. Oysa antivirüs çalışıyordur, yalnız dosyayı görmüyordur. Testi HTTP’den sunulan bir dosyayla yapın.
FortiGate Antivirüste 10 MB Sınırı: Büyük Dosya Ne Olur?
Antivirüsün hangi boyuttaki dosyayı tarayacağı profilde değil, kurala bağlı Protocol Options profilinde duruyor. Fabrika default profilinin HTTP bölümü:
config firewall profile-protocol-options
    edit "default"
        set oversize-log disable
        ...
        config http
            set ports 80
            unset options
            ...
            set oversize-limit 10
            set uncompressed-oversize-limit 10
Sınır 10 MB. options boş olduğu için sınırı aşan dosyayı engelleme seçeneği (oversize) seçili değil, yani büyük dosya geçiyor. Bunu içinde EICAR olan iki zipe ölçtürdüm:
| Dosya | Akış kipi | Proxy kipi |
|---|---|---|
| 9 MB zip | Engellendi, ilk denemede 8.999.320 bayt geçti | Engellendi, ilk denemede |
| 11 MB zip | Taranmadan geçti, beş denemenin beşinde 11.000.286 bayt | Engellendi, fabrika ayarında üç denemenin üçünde |
Akış kipinde 11 MB’lık zip sınırı aştığı için taranmadı ve kullanıcıya olduğu gibi indi. Antivirüs logunda bu indirmeye ait satır yok. Fabrika ayarında oversize-log disable olduğu için sınırı aşan dosya sessizce geçiyor. Seçeneği açıp aynı zipi akış kipinde yeniden indirdim, antivirüs loguna yine satır düşmedi.
Proxy kipi aynı zipi yakaladı. Fortinet’in 7.0 kılavuzundaki proxy kipinde akış tabanlı tarama sayfası sebebi yazıyor: boyut sınırını aşan arşiv dosyaları (ZIP, GZIP, BZIP2, TAR, ISO) açılıp zararlıya karşı taranır. Proxy kipi sınırı aşan arşivi baştan sona tamponlamadan, akış hâlinde açıp tarıyor.
Fortinet de NIST de bu sınır için bir değer önermiyor. Ölçülen seçenekler şunlar:
- Sınırı yükseltmek: daha büyük dosya taranır, karşılığında cihazın belleği kullanılır.
- Sınırı aşanı engellemek (
set options oversize): taranamayan dosya geçmez, ama büyük meşru indirmeler de kesilir. - Büyük dosyayı bilgisayardaki antivirüse bırakmak: NIST’in iki katmanlı önerisi zaten bunu istiyor. Bu durumda karar bilerek verilir ve yazılır, çünkü logda iz kalmıyor.
Kurum arşivle dosya alışverişi yapıyorsa ve bütün kurallarını proxy kipinde çalıştırmayı kaldırabiliyorsa, proxy kipinin arşivleri sınırın ötesinde de açması bir gerekçedir. Bu durumda tek kip kuralı bozulmaz: bütün kurallar proxy’ye geçer.
Doğrulama: FortiGate Antivirüs Doğru Çalışıyor mu?
- Kural: çalışanların internet çıkışında antivirüs profili bağlı ve bütün kurallar aynı kipte.
- Test: EICAR test dosyası HTTP’den indirildiğinde akış kipinde ikinci denemede, proxy kipinde ilk denemede High Security Alert sayfası geliyor.
- Log: Log & Report → AntiVirus ekranında her deneme
EICAR_TEST_FILEveblockedile görünüyor. - HTTPS: aynı dosya HTTPS’ten de denenmiş. Derin denetim yoksa dosya iner. Bu bir arıza değil, antivirüsün HTTPS’teki dosyaları görmediğini gösterir ve bilerek verilmiş bir karar olarak yazılır.
- Büyük dosya: 10 MB’ı aşan dosyanın ne olacağı (yükseltilmiş sınır, engelleme ya da bilgisayardaki antivirüs) seçilmiş.
- İmza tarihi:
diagnose autoupdate versionsçıktısında virüs tanımlarının son güncelleme tarihi yakın.
Sonuç: FortiGate Antivirüs Yalnız Gördüğü Dosyayı Durdurur
FortiGate’te antivirüs profili birkaç seçimle kuruluyor. Asıl kararlar, dosyanın hangi kipte tarandığı ve antivirüsün hangi dosyaları hiç görmediğidir. Lab’da dört şey öne çıktı:
- Akış kipinde dosya taranırken kullanıcıya akıyor: 9 MB’lık zipin son paket dışında tamamı kullanıcıya ulaştı, uyarı sayfası ikinci denemede geldi.
- Proxy kipinde dosyanın tamamı bekletiliyor: kullanıcıya dosyadan tek bayt gitmedi, uyarı sayfası ilk denemede geldi.
- Sertifika denetimiyle HTTPS’ten inen dosya hiç taranmadı ve loga düşmedi.
- 10 MB’ı aşan zip akış kipinde sessizce geçti. Proxy kipi aynı arşivi açıp yakaladı.
Örnekteki sınır kapısında görevli bant ile hangar arasında bir kez seçer ve bütün şeritlerde aynı yolu kullanır. Mühürlü konteynerin içine ise ikisi de bakamaz. FortiGate’te bu seçim kuraldaki denetim kipi, mühür de derin denetim olmadan açılmayan HTTPS’tir. Antivirüsü web filtre ve SSL profiliyle birlikte tek seferde kurala takmayı rehberin profil grubu bölümünde anlattık. Sıradaki adım rehberin 6. adımı, Active Directory ile kullanıcı tabanlı kural.
FortiGate Firewall Antivirüs Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı; BFD ile 127 saniyelik kesintinin 1 saniyeye inmesi.
FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
FortiGate Firewall HA lab'da: FGCP kümesi, oturum aktarımı ve izlenen arayüz. Güç kesildi, kablo çekildi, devir süresi ve split brain saniyesiyle ölçüldü.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate'iniz HTTPS'ten inen dosyayı görüyor mu? Kural kural birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu