FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
FortiGate Firewall SNMP ayarı: NSA'ya göre SNMPv3 ve şifreleme, izleme sunucusunun geçtiği üç kapı, CPU ve oturum OID'leri, açık metin giden v2c ve trap.

- FortiGate SNMP ile Ne Söyler? Fabrika Ayarında Kapalı
- FortiGate’te SNMP Nasıl Olmalı?
- Bir SNMP Sorusu Hangi Kapılardan Geçer?
- FortiGate’te SNMP Ajanı ve SNMPv3 Kullanıcısı
- Arayüz Kapısı: Administrative Access
- Nöbetçinin Listesi: Yönetici Güvenilen Adresleri
- İzleme Sistemi SNMPv3 Desteklemiyorsa: v2c Community
- FortiGate SNMP Ayarını Doğrulamak: Hangi Değerler Okunur?
- v2c ile SNMPv3 Farkı: Kartpostal ve Kapalı Zarf
- Sorgu Zaman Aşımına Düşüyor: Hangi Kapı Kapalı?
- FortiGate SNMP Trap: Olay Anında Bildirim
- Doğrulama: FortiGate İzleme Sistemine Doğru Konuşuyor mu?
- Sonuç: FortiGate SNMP’de Soru Üç Kapıdan Geçer
- FortiGate Firewall SNMP Ayarı Hakkında Sık Sorulan Sorular
FortiGate Firewall SNMP ayarı, cihazın CPU, bellek, oturum ve arayüz sayaçlarını bir izleme sisteminin okumasına açar ve önemli olaylarda o sisteme kendiliğinden haber gönderir. NSA’nın ağ cihazları için tarif ettiği düzende SNMPv3 kullanılır, kimlik doğrulama ve şifrelemeyle; erişim yalnız izleme sunucusunun adresine verilir. Ayar System → SNMP ekranında yapılır.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 7. adımıdır. Lab’da izleme sunucusunun soruları üç ayrı kapıdan geçmeden cevap almadı ve v2c community’si ağda açık metin gitti.
Örnekteki sınır kapısında merkez, kulübenin durumunu iki yoldan öğrenir:
- Kadranlar: bir müfettiş düzenli turlarla kulübeye gelir, duvardaki kadranları okur ve defterine yazar. Soran merkezdir. FortiGate’te bu SNMP sorgusudur.
- İşaret kolu: bir şey olduğunda kulübe müfettişi beklemez, çatısındaki işaret kolunu kendisi kaldırır. Haber veren kulübedir. FortiGate’te bu trap’tir.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde izlemeye aldığımız her FortiGate’te kurduğumuz bağlantıyı anlatır: firewall kendi durumunu kime, nasıl söylüyor?
FortiGate SNMP ile Ne Söyler? Fabrika Ayarında Kapalı
SNMP’nin iki yönü vardır. İzleme sistemi cihaza düzenli aralıkla soru sorar ve sayaçları okur (sorgu, UDP 161). Cihaz da seçili bir olay olduğunda sorulmayı beklemeden haber gönderir (trap, UDP 162). İki yönün nasıl çalıştığını SNMP nedir yazımızda anlattık.
Fabrika ayarında FortiGate’in SNMP ajanı kapalıdır, community ya da kullanıcı tanımlı değildir. Lab cihazımın fabrika yapılandırması:
config system snmp sysinfo
    set status disable
    set trap-high-cpu-threshold 80
    set trap-low-memory-threshold 80
    set trap-log-full-threshold 90
end
Son üç satır trap eşikleridir: CPU yüzde 80’i, bellek kullanımı yüzde 80’i, log diski yüzde 90’ı geçince cihaz haber verir. Bu eşikler ancak SNMP açılınca bir anlam kazanır.
FortiGate’te SNMP Nasıl Olmalı?
SNMPv3 kullanılır, kimlik doğrulama ve şifrelemeyle (authPriv). v1 ve v2c kapalı kalır, okuma-yazma community’si hiç açılmaz. Erişim yalnız izleme sunucusunun adresine verilir ve SNMP yalnız yönetim arayüzünde açılır. İzleme sunucusu, yönetici girişlerinin geldiği yönetim ağında durur.
Bu düzeni iki kaynak birlikte tarif ediyor:
- NSA, Network Infrastructure Security Guidance rehberinde (Mart 2022, sürüm 1.0) SNMP v1 ve v2c’yi Telnet ve HTTP ile birlikte şifresiz yönetim servisleri arasında sayıyor ve kapatılmasını istiyor (bölüm 7.1). Okuma-yazma community’leri kaldırılır ve SNMPv3’e geçilir (bölüm 7.8). SNMPv3 hem kimlik doğrulama hem şifrelemeyle kullanılır ve erişim listesiyle yalnız yetkili adreslere açılır (bölüm 7.11.3).
- Fortinet, kendi teşhis notunda yönetici hesaplarının güvenilen adreslerinin web arayüzünü, SSH’ı ve SNMP’yi birlikte kapsadığını yazıyor. FortiOS 7.2.5 ve 7.4.0’dan beri izleme sunucusunun adresi en az bir yöneticinin listesinde /32 olarak yazılı olmalı; adresi kapsayan bir alt ağ yetmiyor.
Lab cihazımın fabrika ayarlarını bu önerilerle yan yana koydum:
| Ayar | Nerede | Lab cihazımın fabrika ayarı | Olması gereken |
|---|---|---|---|
| SNMP ajanı | System → SNMP | Kapalı | İzleme varsa açık |
| v1 ve v2c | Community formu | Açılınca v1 ve v2c, sorgu ve trap dördü açık | Kapalı; yalnız SNMPv3 |
| SNMPv3 güvenlik seviyesi | Kullanıcı formu | No Authentication; açılınca SHA1 | Authentication + Private, SHA256 ve AES |
| İzinli adres (Hosts) | Community ve kullanıcı formu | Boş | Yalnız izleme sunucusu |
| Arayüzde SNMP | Network → Interfaces | Kapalı | Yalnız yönetim arayüzünde |
| Yönetici güvenilen adresleri | System → Administrators | Hesaba göre | İzleme sunucusu yönetim ağında. 7.2.5 ve sonrasında adresi /32 olarak bir yöneticide |
Lab’da izleme sunucusu, sunucu ağındaki ntp01 (192.168.1.15) ve üstünde net-snmp araçları çalışıyor. Bu, lab’ın bir kısıtı: doğru düzende izleme sunucusu yönetim ağında durur, lab ise ev ağında kurulu olduğu için sunucuyu başka bir ağda tutuyor. Aşağıdaki güvenilen adres bulgusu bu yüzden ortaya çıktı. Kurumda bu Cacti, Zabbix ya da benzeri bir sistemdir; Cacti’nin kurulumunu Cacti kurulum rehberimizde anlattık.
Bir SNMP Sorusu Hangi Kapılardan Geçer?
Müfettiş kulübeye gelip kadranları okumak ister. Kulübeye girebilmesi için üç şeyin aynı anda doğru olması gerekir:
- Kapı açık mı? Kulübenin o tarafa bakan kapısı müfettişe açık olmalı. FortiGate’te bu, arayüzün Administrative Access listesindeki SNMP işaretidir.
- Nöbetçinin listesinde mi? Kapıdaki nöbetçi yalnız izinli kişilerin listesine bakar. FortiGate’te bu liste, yönetici hesaplarının güvenilen adresleridir; web arayüzüne ve SSH’a giren yöneticiler için tutulan liste SNMP’yi de süzer.
- Defterde adı ve parolası doğru mu? İçerideki görevli müfettişin adını ve parolasını deftere bakarak doğrular. FortiGate’te bu, community’nin ya da SNMPv3 kullanıcısının Hosts listesi ve parolasıdır.
Örnekteki sınır kapısında üç engelin ortak bir huyu var: hiçbiri müfettişe neden içeri alınmadığını söylemez. Kapı kapalıysa da, nöbetçi onu tanımıyorsa da, parola yanlışsa da müfettiş aynı şeyi görür: kimse cevap vermez.
Lab’da üç kapıyı da tek tek kapalıyken ölçtüm ve üçünde de sorgu aynı biçimde bitti:
Timeout: No Response from 192.168.10.1.FortiGate’te SNMP Ajanı ve SNMPv3 Kullanıcısı
Ayardan önce üç şey hazır olur:
- İzleme sunucusu ve adresi: lab’da
ntp01,192.168.1.15. - FortiGate’ten izleme sunucusuna yol: lab’da yönetim ağından sunucu ağına bir statik rota var; trap’ler bu yoldan gider.
- SNMPv3 için iki parola: biri kimlik doğrulama, biri şifreleme için. Lab’da parola yöneticisinin ürettiği 24 karakterlik iki ayrı dizi.
Ajan System → SNMP ekranında açılır:
- SNMP Agent: açılır.
- Description, Location ve Contact Info: izleme sisteminde cihazın kimliği olarak görünür. Cihaza yazdığım her ad gibi Türkçe harfsiz yazdım (
Sistem odasi kabin 1). - Apply ile kaydedilir.
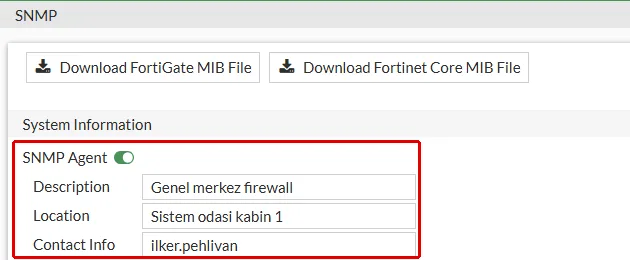
Aynı kaydın komut satırındaki karşılığı:
config system snmp sysinfo
    set status enable
    set description "Genel merkez firewall"
    set contact-info "ilker.pehlivan"
    set location "Sistem odasi kabin 1"
end
SNMPv3 kullanıcısı aynı ekrandaki SNMP v3 tablosunda Create New ile açılır:
- User Name: lab’da
izleyici. - Security Level: fabrika ayarında No Authentication seçili gelir, yani kimlik doğrulama yok. Authentication seçilir; Authentication Algorithm fabrika ayarında SHA1 gelir, SHA256 yapılır ve parolası girilir.
- Private: seçilir; Encryption Algorithm AES kalır ve ikinci parola girilir. Listede DES de var; artık güvenli sayılmıyor.
- Hosts: izleme sunucusunun adresi,
192.168.1.15. Formun fabrika hâlinde gelen boş ikinci satır silinir.
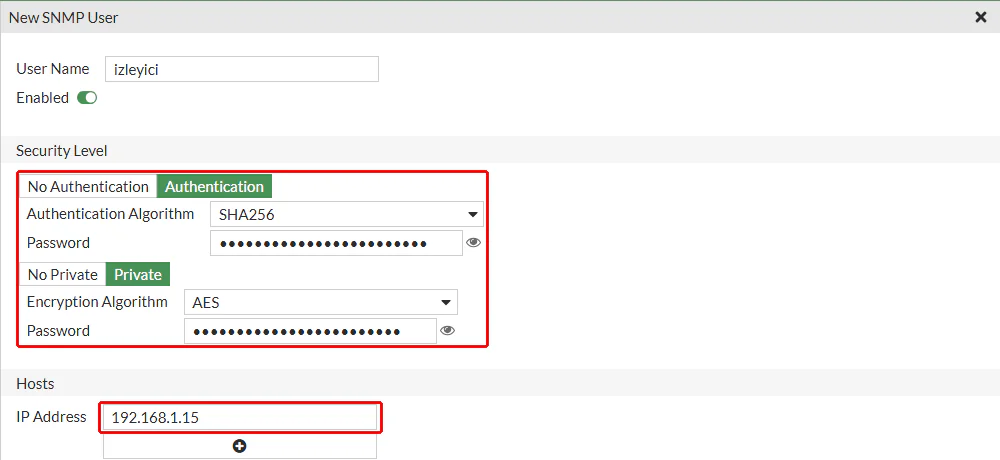
Burada arayüzün bir tuzağı var. Kullanıcıyı OK ile kaydettim, liste onu gösterdi, ama CLI’da kullanıcı yoktu ve SNMPv3 sorusu cevapsız kaldı. Sayfanın altındaki Apply’a basınca kullanıcı yapılandırmaya yazıldı ve aynı soru cevap aldı. OK listeyi, Apply cihazı günceller.
Aynı kaydın komut satırındaki karşılığı, parolalar cihazda şifreli saklandığı için kısaltılmış hâliyle:
config system snmp user
    edit "izleyici"
        set notify-hosts 192.168.1.15
        set security-level auth-priv
        set auth-proto sha256
        set auth-pwd ENC ...
        set priv-pwd ENC ...
    next
end
priv-proto satırı görünmüyor, çünkü AES fabrika değeridir. NSA AES-192 ve AES-256’da üreticiler arası uyumsuzluk görüldüğünü, gerekirse AES-128’in kullanılmasını yazıyor (bölüm 7.11.3). SNMP’de “AES”, RFC 3826’nın tanımladığı 128 bitlik AES’tir; FortiGate’in listesinde AES256 ayrı bir seçenek olarak duruyor.
Arayüz Kapısı: Administrative Access
Kullanıcı tanımlıyken ilk soru zaman aşımına düştü. FortiGate bir yönetim protokolünü yalnız o protokolün açık olduğu arayüzde dinler; bunu yönetim erişimi yazımızda ölçtük. Network → Interfaces → yonetim (port1) → Administrative Access listesinde SNMP işaretlenir:
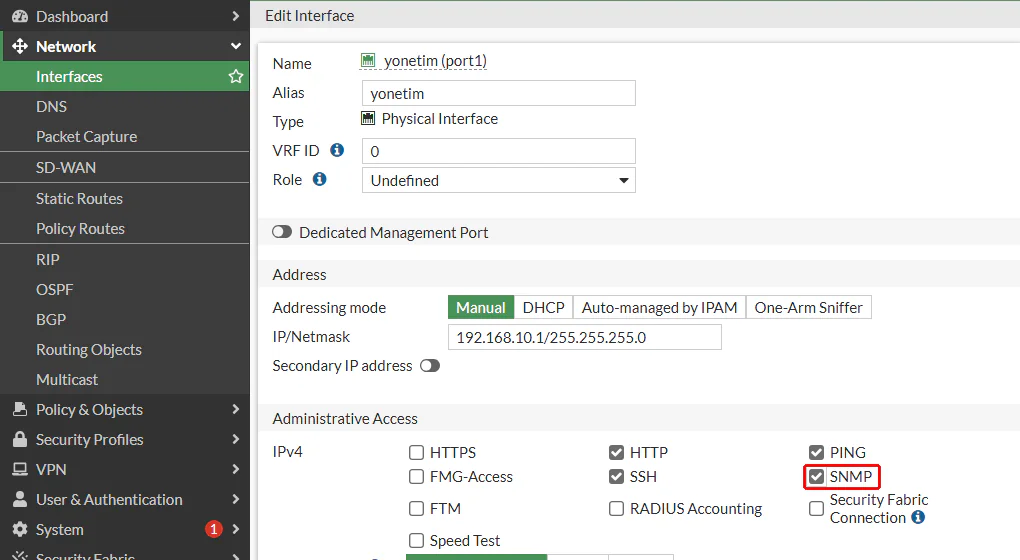
Bağlı olduğunuz arayüzü düzenlerken FortiGate bir onay ister: You are currently connected on this interface. Are you sure you want to continue?, yani şu an bu arayüz üzerinden bağlısınız, devam etmek istediğinize emin misiniz? Onaydan sonra soru yine cevapsız kaldı. İkinci kapı kapalıydı.
Nöbetçinin Listesi: Yönetici Güvenilen Adresleri
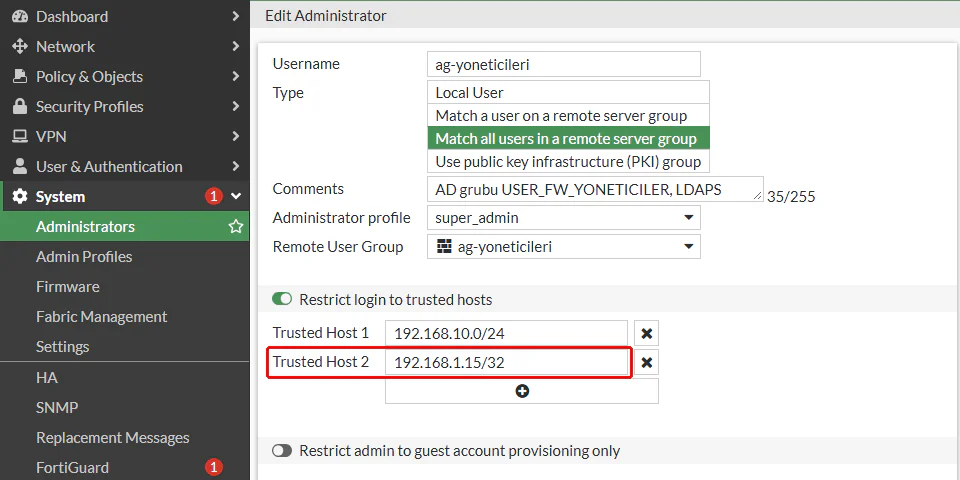
Bu lab’da bütün yönetici hesapları yalnız yönetim ağından (192.168.10.0/24) giriş kabul ediyor. İzleme sunucusu ise sunucu ağında, 192.168.1.15. Paket yakalamada soru FortiGate’e gidiyor, cevap gelmiyordu. Adresi geçici olarak bir yöneticinin listesine ekleyince soru cevap aldı, çıkarınca yine sustu. Fortinet’in yukarıdaki notunun dediği budur: güvenilen adres listesi SNMP’yi de süzer.
Doğru düzende bu sorun çıkmıyor. İzleme sunucusu yönetim ağındaysa yöneticilerin güvenilen adres aralığı onu zaten kapsar. Bunu lab’da ölçtüm: ntp01’in yönetim ağında da bir adresi var (192.168.10.15), soruyu bu adresten sordum. Bu adres için hiçbir yöneticide ayrı bir satır yoktu, yalnız 192.168.10.0/24 aralığı vardı:
02:37:55.960740 IP 192.168.10.15.60233 > 192.168.10.1.161:  F=r U="" E= C="" GetRequest(14)
...
02:37:55.961906 IP 192.168.10.1.161 > 192.168.10.15.60233:  F=ap U="izleyici" [!scoped PDU]9b_7a_6e_09_50_8f_93_f0_e9_af...
FortiGate cevap verdi ve snmpget cihazın adını okudu (gmfw01.ad.sistemkusu.com). Ağ segmentasyonu, yani yönetim trafiğinin kendi ağında toplanması, burada da işi kendiliğinden çözüyor.
Sürüme dikkat: Fortinet’in 7.2.5 ve 7.4.0 notuna göre bu sürümlerde adresi kapsayan bir alt ağ artık yetmiyor: adresin /32 olarak yazılması gerekiyor, yoksa FortiGate trafiği düşürüyor. Lab cihazım 7.0.10 olduğu için bunu ölçemedim.
7.2.5 ya da daha yeni bir sürümde izleme sunucusu yönetim ağında olsa bile adresi bir yöneticinin listesine /32 olarak eklenir. Nasıl ekleneceği aşağıdaki kutuda.
İzleme Sistemi SNMPv3 Desteklemiyorsa: v2c Community
Eski bir izleme sistemi SNMPv3 konuşmuyorsa v2c community’si açılır ve aynı kapılar onun için de geçerlidir. SNMP v1/v2c tablosunda Create New ile:
- Community Name: lab’da
izleme. Paylaşılan bir kelimedir ve parola gibi seçilir. - Hosts: izleme sunucusunun adresi. Alanı boş bırakmak, community’yi bilen her adrese cihazı okutmak demektir.
- Queries ve Traps altında v1 Enabled: kapatılır. Formun fabrika hâlinde v1 ve v2c, sorgu ve trap için dördü birden açık geliyor; v1 64 bitlik trafik sayaçlarını taşımıyor.
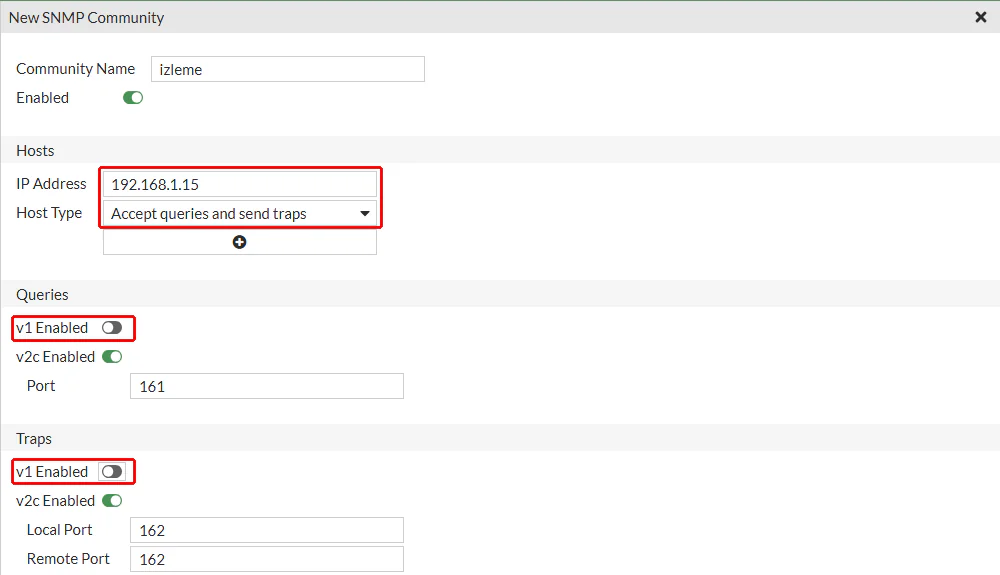
Lab’da v2c’yi aşağıdaki ölçümler bitince sildim; cihazda yalnız SNMPv3 kullanıcısı kaldı.
FortiGate SNMP Ayarını Doğrulamak: Hangi Değerler Okunur?
Sistem grubunun beş değeri tek sorguda geldi:
iso.3.6.1.2.1.1.1.0 = STRING: "Genel merkez firewall"
iso.3.6.1.2.1.1.5.0 = STRING: "gmfw01.ad.sistemkusu.com"
iso.3.6.1.2.1.1.6.0 = STRING: "Sistem odasi kabin 1"
iso.3.6.1.2.1.1.4.0 = STRING: "ilker.pehlivan"
iso.3.6.1.2.1.1.3.0 = Timeticks: (2832396) 7:52:03.96
Cihazın adı (sysName), DNS ayarı yazımızda verdiğim yerel alan adıyla birlikte geliyor. Açıklama, konum ve iletişim de formdaki değerlerdir.
Arayüz sayaçlarını okurken iki şeye dikkat etmek gerekiyor:
- Port adları
ifDescr’de değilifName’de. Standart arayüz açıklaması (ifDescr) boş geldi;port1,port2,port3adlarıifName’de, arayüz takma adları (yonetim,ic-ag,dis-ag)ifAlias’ta duruyor. İzleme sisteminde grafikleri adlandırırken bu iki alan kullanılır. - Trafik 64 bitlik sayaçtan okunur. İç ağdan 5.000.000 baytlık bir dosya indirdim;
port2’nin 64 bitlik çıkış sayacı (ifHCOutOctets) 5.228.921 bayt arttı: veri ve paket başlıkları.
Firewall’a özel değerler Fortinet’in kendi MIB ağacında:
iso.3.6.1.4.1.12356.101.4.1.1.0 = STRING: "v7.0.10,build0450,230221 (GA.M)"
iso.3.6.1.4.1.12356.101.4.1.3.0 = Gauge32: 10
iso.3.6.1.4.1.12356.101.4.1.4.0 = Gauge32: 46
iso.3.6.1.4.1.12356.101.4.1.8.0 = Gauge32: 37
Satırlar sırasıyla sürüm, CPU kullanımı (yüzde 10), bellek kullanımı (yüzde 46) ve oturum sayısıdır (37). Bu adların izleme sisteminde görünmesi için Fortinet MIB dosyaları gerekir; System → SNMP ekranının üstündeki Download FortiGate MIB File bağlantısından indirilir. Değerleri v2c community’siyle okudum; SNMPv3 kullanıcısı aynı ağaçtan aynı değerleri döndürüyor.
v2c ile SNMPv3 Farkı: Kartpostal ve Kapalı Zarf
v2c’nin zayıflığını paket yakalamayla gördüm. İzleme sunucusunda bir sorgu atarken ağı dinledim:
08:53:22.814848 IP 192.168.1.15.43967 > 192.168.10.1.161:  C="izleme" GetRequest(28)  .1.3.6.1.2.1.1.5.0
08:53:22.815333 IP 192.168.10.1.161 > 192.168.1.15.43967:  C="izleme" GetResponse(54)  .1.3.6.1.2.1.1.5.0="gmfw01.ad.sistemkusu.com"
Community (C="izleme") hem istekte hem cevapta açık metin duruyor; cevabın içeriği de. v2c bir kartpostaldır: parolası da cevabı da yolda herkesin okuyabileceği yere yazılır. Community neden parola sayılmaz, SNMP nedir yazımızda ayrıntılı anlattık.
Aynı soruyu SNMPv3 ile sordum:
08:55:48.337232 IP 192.168.1.15.40949 > 192.168.10.1.161:  F=r U="" E= C="" GetRequest(14)
08:55:48.337687 IP 192.168.10.1.161 > 192.168.1.15.40949:  F= U="" E=_80_00_30_44_04_46_47_56_4d_45_56_42_54_34_57_50_4b_55_4b_41_41 C="" Report(31)  .1.3.6.1.6.3.15.1.1.4.0=1
08:55:48.338159 IP 192.168.1.15.40949 > 192.168.10.1.161:  F=apr U="izleyici" [!scoped PDU]cc_d5_5d_21_ea_83_25_46_...
08:55:48.338867 IP 192.168.10.1.161 > 192.168.1.15.40949:  F=ap U="izleyici" [!scoped PDU]71_80_cd_70_37_1c_e0_be_...
Dört satır sırayla şunu söylüyor:
- İlk iki paket keşiftir. İzleme sunucusu cihazın kimliğini (engine ID) sorar, FortiGate söyler. Kimlik açık okunuyor:
80 00 30 44 04ve ardından ASCII olarakFGVMEVBT4WPKUKAA, yani cihazın seri numarası. Kimlik doğrulama ve şifreleme bunu gizlemez. - Son iki paket asıl soru ve cevaptır.
F=aprveF=apkimlik doğrulamanın (a) ve şifrelemenin (p) açık olduğunu söyler. Yakalamada yalnız kullanıcı adı (U="izleyici") okunuyor; cevabın içeriği (gmfw01) hiç geçmiyor.
SNMPv3 kapalı ve imzalı bir zarftır: zarfın üstünde yalnız gönderenin adı okunur. Yanlış parolayla sorduğumda FortiGate hiç cevap vermedi, sorgu zaman aşımına düştü. Lab’daki switch aynı durumda bir hata cevabı döndürüyordu; bunu switch SNMP yazımızda ölçmüştük.
Sorgu Zaman Aşımına Düşüyor: Hangi Kapı Kapalı?
FortiGate’te kapalı arayüz, listede olmayan adres ve yanlış parola aynı sessizliği üretir. Sırayla şunlara bakılır:
- Soru FortiGate’e varıyor mu? İzleme sunucusunda ya da FortiGate’te (
diagnose sniffer packet port1 'udp port 161') paket yakalanır. Soru gidiyor, cevap gelmiyorsa sorun FortiGate’in kapılarındadır. - Arayüzde SNMP açık mı?
show system interface port1çıktısındakiallowaccesssatırındasnmpolmalı. - İzleme sunucusu bir yöneticinin listesinde mi?
show system adminçıktısında adresi /32 olarak taşıyan birtrusthostsatırı olmalı. - Community ya da kullanıcı doğru mu? Hosts listesinde izleme sunucusu, parolalar ve algoritmalar iki tarafta aynı olmalı. Arayüzden yapılan değişiklik Apply ile kaydedilmiş olmalı.
FortiGate SNMP Trap: Olay Anında Bildirim
Trap’i görmek için izleme sunucusunda bir trap alıcısı (snmptrapd) çalıştırdım ve FortiGate’in dış arayüzünü önce kapatıp sonra açtım.
İlk denemede alıcı paketle gelen hâlindeydi ve trap’ler sunucuya ulaştı ama kayda düşmedi: erişim ayarı olmayan alıcı hepsini attı ve kaydına No access configuration - dropping trap. yazdı, yani erişim ayarı olmadığı için trap’i atıyor. Alıcıya hangi community’yi kabul edeceği söylenince (authCommunity log izleme) trap’ler kayda geçti. Arayüz kapanınca gelen trap:
2026-10-01 08:58:58 <UNKNOWN> [UDP: [192.168.10.1]:162->[192.168.1.15]:162]:
iso.3.6.1.2.1.1.3.0 = Timeticks: (2868068) 7:58:00.68	iso.3.6.1.6.3.1.1.4.1.0 = OID: iso.3.6.1.6.3.1.1.5.3	iso.3.6.1.2.1.2.2.1.1.3 = INTEGER: 3	iso.3.6.1.2.1.2.2.1.7.3 = INTEGER: 2	iso.3.6.1.2.1.2.2.1.8.3 = INTEGER: 2	iso.3.6.1.4.1.12356.100.1.1.1.0 = STRING: "FGVMEVBT4WPKUKAA"	iso.3.6.1.2.1.1.5.0 = STRING: "gmfw01.ad.sistemkusu.com"	iso.3.6.1.2.1.31.1.1.1.1.3 = STRING: "port3"	...
Trap türü 1.3.6.1.6.3.1.1.5.3, yani linkDown. Ardından arayüzün sırası (3), yönetim ve çalışma durumu (2, kapalı), cihazın seri numarası, adı ve port adı (port3) geliyor. Açınca aynı yapıda bir linkUp (...5.4) geldi.
Her değişiklik iki trap daha üretti: 1.3.6.1.2.1.47.2.0.1, yani cihaz yapılandırmasının değiştiğini söyleyen entConfigChange. Olay listesi fabrika ayarında neredeyse tamamen işaretli geliyor ve “Entity config change” de bunlardan biri. Her yapılandırma değişikliğinde trap istemiyorsanız o işaret kaldırılır.
SNMPv3 kullanıcısının trap’leri de geldi. Alıcıya kullanıcıyı ve FortiGate’in cihaz kimliğini tanıttım (createUser -e 0x80003044... ve authUser log izleyici); aynı linkDown, linkUp ve entConfigChange trap’leri çözüldü. Paket yakalamada bu trap’ler de kapalı zarftı: yalnız U="izleyici" okunuyor, içerik şifreli.
Doğrulama: FortiGate İzleme Sistemine Doğru Konuşuyor mu?
Ayar bittiğinde beş şey kontrol edilir; her biri yukarıda lab’da ölçüldü:
- SNMPv3 sorusu cevap alıyor ve paket yakalamada içerik okunmuyor; yalnız kullanıcı adı ve cihaz kimliği görünüyor.
- v1 ve v2c kapalı:
show system snmp communityboş döner ya da yalnız v2c ve yalnız izleme sunucusuna açık bir community gösterir. - SNMP yalnız yönetim arayüzünde: internete bakan arayüzün
allowaccesssatırındasnmpyok. - İzleme sunucusu yönetim ağında. Yönetim ağı dışındaysa ya da sürüm 7.2.5 ve sonrasıysa adresi /32 olarak bir yöneticinin güvenilen adreslerinde.
- Bir arayüz kapatılıp açıldığında trap izleme sisteminde kayda düşüyor. Alıcıda erişim ayarı yoksa trap gelir ama kaydedilmez.
Sonuç: FortiGate SNMP’de Soru Üç Kapıdan Geçer
FortiGate’in SNMP’si üç kapıdan geçer: arayüzdeki Administrative Access işareti, yönetici hesaplarının güvenilen adresleri ve community ya da kullanıcının Hosts listesiyle parolası. Doğru düzende SNMPv3 kimlik doğrulama ve şifrelemeyle kullanılır, v1 ve v2c kapalı kalır. Lab’da beş şey beklenenden farklı çıktı:
- Yönetici güvenilen adresleri SNMP’yi de süzüyor. Yönetim ağı dışındaki izleme sunucusunun sorusu, adresi bir yöneticinin listesine girene kadar cevapsız kaldı. Yönetim ağındaki adresinden ise ek ayar olmadan cevap aldı.
- SNMPv3 formu kimlik doğrulamasız geliyor. Fabrika seçimi No Authentication; kimlik doğrulama açılınca algoritma SHA1 geliyor.
- SNMPv3 kullanıcısı OK ile değil Apply ile kaydoluyor. Listede görünen kullanıcı, Apply’a basılana kadar cihazda yoktu.
- Yanlış parola sessiz kalıyor. FortiGate hata cevabı vermedi; switch veriyordu.
- Cihaz kimliği açık gidiyor. SNMPv3’ün engine ID’si seri numarasını taşıyor ve şifrelenmiyor.
Örnekteki sınır kapısında müfettiş kadranları ancak kapı açık, nöbetçi onu tanıyor ve defterdeki adı ile parolası doğruysa okur. Biri eksikse kimse ona nedenini söylemez. Açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall SNMP Ayarı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate'iniz izleme sistemine hangi community ile konuşuyor, birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu