FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
FortiGate Firewall DNS ayarı: iki iç DNS sunucusu, failover seçimi, ikincil Public DNS'in iç adları yanlış çözmesi, doğrulama ve FortiGate DNS servisi.

- FortiGate’in DNS’e Neden İhtiyacı Var? Fabrika Ayarında FortiGuard
- FortiGate’in DNS Ayarı Nasıl Olmalı?
- FortiGate’e Kaç DNS Sunucusu Yazılmalı?
- Public DNS İç Adı Neden Yanlış Çözer?
- FortiGate’te İç Ağdan İnternete Giden DNS Nasıl Kapanır?
- FortiGate’te DNS Sunucusu ve Yerel Alan Adı Ayarı
- FortiGate DNS Ayarını Doğrulamak: Ping ve dnsproxy
- FortiGate Kendi Adına Neleri Soruyor?
- İkincil DNS Tuzağı: İç Adlar Yanlış Adrese Gitti
- Birincil DNS Susarsa: 5 Saniye Bekleme ve Yanlış Cevap
- Birincil Döndü ama İç Ad Hâlâ Yanlış: Önbellek
- FortiGate’i İç Ağa DNS Sunucusu Yapmak
- Doğrulama: FortiGate Adları Doğru Kaynağa mı Soruyor?
- Sonuç: FortiGate’in İki DNS Sunucusu da İç Adları Bilmeli
- FortiGate Firewall DNS Ayarı Hakkında Sık Sorulan Sorular
FortiGate Firewall DNS ayarı, cihazın adları hangi sunucuya soracağını belirler ve Network → DNS ekranında yapılır. Microsoft’un ve NIST’in tarif ettiği düzende FortiGate adları kurumun iki iç DNS sunucusuna sorar; internetteki adları iç sunucu kendisi çözer. Bu yazı FortiGate Firewall yapılandırma rehberimizin 5. adımıdır.
Lab’daki en çarpıcı ölçüm ikincil sunucudan geldi: ikincil alanda bir Public DNS (internetteki herkese açık DNS sunucusu) varken iç DNS’in cevabı 100 milisaniye yavaşlayınca aynı iç adın 20 çözümünden 19’u yanlış bir adrese gitti.
Örnekteki sınır kapısında görevliye her gün yer sorulur. Küçük bir sokağın yerini duvardaki ayrıntılı bölge haritası gösterir; ülkenin yol atlası büyüktür, ama o sokağı hiç göstermez. Doğru cevap, soruyu doğru kaynağa sormaktan geçer. FortiGate’te bölge haritası kurumun iç DNS sunucusu, atlas da Public DNS’tir.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde bir FortiGate’i devraldığımızda baktığımız ilk ayarlardan birini anlatır: cihaz iç adları kime soruyor?
FortiGate’in DNS’e Neden İhtiyacı Var? Fabrika Ayarında FortiGuard
FortiGate yalnız trafiği geçirmez, kendisi de ad çözer. Güncellemeleri ve imza paketlerini FortiGuard sunucularından adla ister, adres nesnelerindeki alan adlarını düzenli aralıkla IP adresine çevirir. Merkezi girişteki LDAP sunucusunu ve ikinci NTP sunucusunu da lab’da adla yazdık (dc01.ad.sistemkusu.com); bu adları da DNS çözer. Fabrika ayarında bütün bu sorular Fortinet’in kendi DNS sunucularına gider. Lab cihazımın fabrika yapılandırması şuydu:
config system dns
    set primary 96.45.45.45
    set secondary 96.45.46.46
    set protocol cleartext
    set timeout 5
    set retry 2
    set dns-cache-limit 5000
    set dns-cache-ttl 1800
    set cache-notfound-responses disable
    set server-select-method least-rtt
    set log disable
end
Bloktaki dört satır yazının geri kalanını belirler:
primaryvesecondary: FortiGuard’ın iki DNS sunucusu. İnternete çıkamayan bir cihaz ikisine de ulaşamaz ve kurumun iç adlarını ikisi de bilmez.protocol cleartext: sorgular şifresiz, UDP 53 üzerinden gider.timeout 5veretry 2: cevap gelmeyen bir sorgu 5 saniye beklenir ve iki kez yeniden denenir.server-select-method least-rtt: iki sunucu arasında o an en hızlı cevap verene sorulur. İkincil sunucu tuzağı bu satırdan çıkıyor.
İnternete çıkışı olmayan lab cihazımda bir adı çözmeye çalıştım (execute ping www.example.com). Cevap 15 saniye sonra geldi: Unable to resolve hostname. Bu süre fabrika ayarının kendisidir: 5 saniyelik zaman aşımı, ilk deneme ve iki tekrarla üç kez dolar.
Örnekteki sınır kapısında bu, görevlinin elinde yalnız uzaktaki bir merkezin adresinin olmasıdır: merkeze ulaşamadığı gün hiçbir yeri gösteremez.
FortiGate’in DNS Ayarı Nasıl Olmalı?
FortiGate adları kurumun iç DNS sunucularına sorar ve iki alana da iç adları bilen sunucular yazılır. İnternetteki adları iç sunucu kendisi çözer. Seçim yöntemi failover olur, ki ikinci sunucu yalnız birinci susunca sorulsun. Kurumda iç DNS varsa FortiGate başkalarına DNS servisi vermez.
Bu düzeni dört kaynak birlikte tarif ediyor:
- Microsoft, DNS istemci ayarları belgesinde (Şubat 2026) domain’e bağlı bilgisayarların servis sağlayıcının DNS’ine yönlendirilmemesini istiyor; dış adları iç DNS sunucusu kendi DNS forwarder’ıyla çözer. Domain üyesi olmayan sunucular da Active Directory’nin DNS’ini birincil ve ikincil olarak kullanabilir. Aynı belgenin bir notu ikincil sunucu tuzağını açıklıyor: istemciyi öbür sunucuya yalnız cevapsızlık geçirir, yanlış ama yetkili bir cevap geçirmez.
- NIST, SP 800-81 Rev. 3 güvenli DNS rehberinde (Mart 2026) istemcinin en az iki DNS sunucusu olmasını öneriyor (bölüm 5.1). İç ağdan internete giden DNS, yetkili sunucular dışında firewall kuralıyla kapatılır (bölüm 4.2.2); özyinelemeli sunucu yalnız iç istemcilere cevap verir (bölüm 4.3). Şifreli DNS’i (DNS over TLS, DNS over HTTPS) öneriyor ve uygulanabilirliğin yazılımın desteğine bağlı olduğunu yazıyor (bölüm 4.2.1.1).
- CISA, TA13-088A uyarısında open resolver’ların (internetten herkesin soru sorabildiği özyinelemeli DNS sunucuları) amplifikasyon saldırılarında araç olduğunu yazıyor; özyineleme yalnız kurumun adres aralığındaki istemcilere yapılır.
- Fortinet iki ayarın sınırını kendisi tanımlıyor. Cihazın komut yardımına göre
least-rttsunucuyu en kısa gidiş-dönüş süresine,failoveryazılış sırasına göre seçer. Yönetim kılavuzuna göre FortiOS 7.0, kendi sorgularını TLS (TCP 853) ya da HTTPS (TCP 443) üzerinden şifreleyebilir.
Lab cihazımın fabrika ayarlarını bu önerilerle yan yana koydum:
| Ayar | Nerede | Lab cihazımın fabrika ayarı | Olması gereken |
|---|---|---|---|
| DNS sunucuları | Network → DNS | FortiGuard: 96.45.45.45, 96.45.46.46 | Kurumun iki iç DNS sunucusu |
| Seçim yöntemi | CLI | least-rtt | failover |
| Yerel alan adı | Network → DNS | Boş | Kurumun iç alan adı |
| DNS protokolü | Network → DNS | Şifresiz (UDP 53) | İç ağda şifresiz; sorgu internete çıkıyorsa TLS ya da HTTPS |
| FortiGate’in DNS servisi | Network → DNS Servers | Kapalı, menü gizli | İç DNS varsa kapalı; yoksa yalnız iç ağ arayüzünde |
| İç ağdan internete DNS | Policy & Objects → Firewall Policy | Kural yok, örtük ret | İstemcinin internet kuralında DNS yok; dışarıya yalnız iç DNS sunucusu sorar |
Lab’da iç DNS, Active Directory’nin domain controller’ı dc01 (192.168.1.10). Domain controller’da DNS’in nasıl kurulduğunu Active Directory DNS yapılandırması yazımızda, DNS’in bir adı nasıl zincir halinde çözdüğünü DNS nedir yazımızda anlattık.
FortiGate’e Kaç DNS Sunucusu Yazılmalı?
İki: kurumda iki domain controller varsa ikisinin adresi. Biri yeniden başlarken ya da arızalandığında öbürü iç adları çözmeye devam eder.
Kurumda tek iç DNS sunucusu varsa ikinci bir iç sunucu en doğru cevaptır. O kurulana kadar ikincil alana bir Public DNS’in adresi yazılabilir, ama yalnız iki koşulla:
- Seçim yöntemi
failoverolur. Fabrika ayarındakileast-rttile aşağıdaki ölçümde iç adlar yanlış adrese çözüldü. - Bedeli bilinir. İç sunucu sustuğu sürece iç adlar Public DNS’e sorulur ve yanlış cevap alır; o cevap iç sunucu döndükten sonra da önbellekte kalır. Aşağıda ikisini de ölçtüm.
Lab’da tek domain controller var. Bu yüzden lab cihazında ikincil alanda 8.8.8.8 duruyor ve seçim yöntemi failover.
Public DNS İç Adı Neden Yanlış Çözer?
Bir ad iki yerde farklı cevap alabilir. İç DNS kurumun kendi kaydını verir; Public DNS o kaydı hiç görmemiştir ve kendi bildiğini söyler. Lab’da bu fark sandığımdan daha sessiz çıktı:
- İç DNS’e sorulunca:
dc01.ad.sistemkusu.com→192.168.1.10. Doğru adres. 8.8.8.8’e sorulunca: aynı ad →216.150.1.129. Bu adres sitemizin barındırıldığı sunucuya ait.
8.8.8.8 “böyle bir ad yok” demedi, çünkü internetteki sistemkusu.com alanında joker karakterli bir kayıt (*) var. Bu kayıt alan altında var olmayan her ada aynı adresleri verir; lab’ın iç alan adı ad.sistemkusu.com da o alanın altında kalıyor.
Alan adınızda böyle bir kayıt yoksa cevap NXDOMAIN, yani “böyle bir ad yok” olur; lab’ın ilk düzeninde 20 çözümün 12’si böyle bitmişti. İki cevap da yanlıştır. FortiGate ikisinden sonra da öbür sunucuya dönmedi; Microsoft bu davranışı Windows’un DNS istemcisi için yazıyor, FortiGate’te aynısını ölçtüm.
Örnekteki sınır kapısında atlas o sokağı bilmez, ama bölge için bir dipnotu vardır: “Bu bölgedeki bütün adresler şehir merkezindeki postanededir.” Atlasa bakan görevli aracı postaneye gönderir ve kendinden emindir.
FortiGate’te İç Ağdan İnternete Giden DNS Nasıl Kapanır?
NIST’in önerisi (bölüm 4.2.2) istemcinin internetteki DNS sunucularına doğrudan sormamasıdır: istemci iç DNS’e sorar, dışarıya yalnız iç DNS sunucusu çıkar. FortiGate’te bunu internet çıkış kuralının servis listesi yapar. Lab’da personel ağının internet kuralı “Ic ag internet cikisi” yalnız web ve ping açıyor, listede DNS yok.
Arayüzde yol Policy & Objects → Firewall Policy, kurala çift tıklanır. Service alanında yalnız gereken servisler durur: HTTP, HTTPS ve PING. Bu alana DNS ya da her şeyi açan ALL yazılmaz.
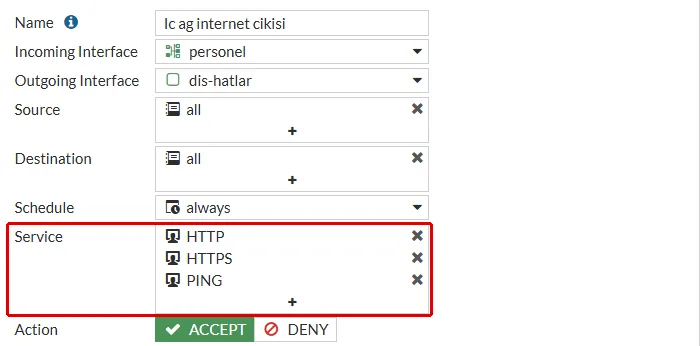
Aynı kuralın komut satırındaki karşılığı:
config firewall policy
    edit 1
        set name "Ic ag internet cikisi"
        set service "HTTP" "HTTPS" "PING"
    next
end
Personel ağındaki bir makineden internetteki bir DNS sunucusuna sordum (dig @1.1.1.1 example.com). Cevap gelmedi. FortiGate’in trafik logu sorgunun internet portunda örtük retle (policyid=0) düştüğünü yazdı:
date=2026-10-05 time=07:39:07 ... srcip=10.34.30.10 srcport=59337 srcintf="personel" srcintfrole="lan" dstip=1.1.1.1 dstport=53 dstintf="port3" dstintfrole="wan" ... action="deny" policyid=0 policytype="policy" service="DNS" ...Ayrı bir ret kuralı bu yüzden gerekmiyor: listede olmayan servis, kural listesinin sonundaki örtük retle düşüyor. Logu ayrı bir kural adıyla görmek isteyen kurum, internet kuralının üstüne DNS servisli bir DENY kuralı koyar ve Log Violation Traffic’i açar. İç DNS sunucusunun kendisi ise dışarıya sormak zorunda: onun internet kuralı yalnız onun adresinden ve yalnız DNS servisiyle yazılır. Lab’da iç DNS (dc01) FortiGate’in arkasında durmuyor, bu yüzden o kural lab cihazında yok.
FortiGate’te DNS Sunucusu ve Yerel Alan Adı Ayarı
Ayardan önce üç şey hazır olur:
- İç DNS sunucularının adresleri: lab’da
dc01(192.168.1.10). - FortiGate’ten iç DNS’e giden yol: lab’da yönetim ağından sunucu ağına bir statik rota var. FortiGate soruyu sunucuya bakan arayüzünün adresinden gönderir; lab’da bu, yönetim portunun adresi
192.168.10.1. - İç DNS sunucusunun bu adresten gelen soruya izni: iç DNS’te bir erişim listesi varsa FortiGate’in bu adresi listeye eklenir.
Sunucular belli olunca ayar Network → DNS ekranında yapılır:
- DNS servers: Use FortiGuard Servers yerine Specify.
- Primary DNS server: birinci iç DNS sunucusunun adresi. Lab’da
192.168.1.10. - Secondary DNS server: ikinci iç DNS sunucusunun adresi. Lab’da tek domain controller olduğu için
8.8.8.8; koşulları yukarıda. - Local domain name: kurumun iç alan adı, lab’da
ad.sistemkusu.com. FortiGate kısa bir adı (web01) bu alan adını ekleyerek (web01.ad.sistemkusu.com) çözer. - Apply ile kaydedilir.
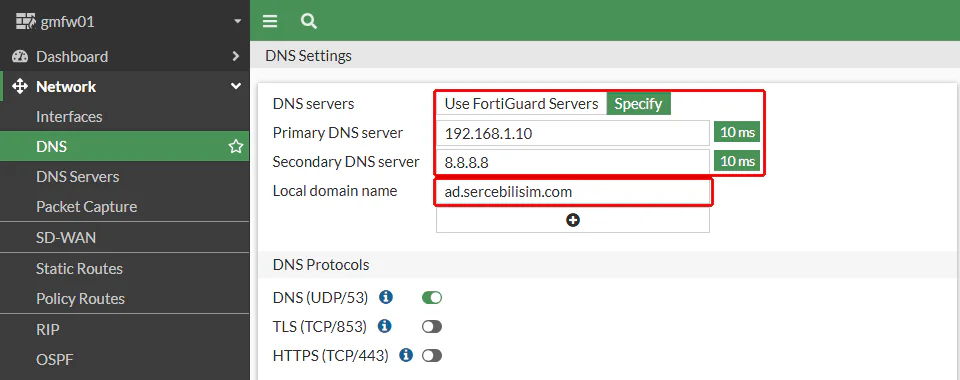
Sunucu adreslerinin yanındaki rozet, FortiGate’in o sunucudan son aldığı cevap süresidir. Arayüzde DNS Protocols bölümü de var: TLS (TCP/853) ve HTTPS (TCP/443) FortiGate’in kendi sorgularını şifreler.
Sorgu iç ağda kalıp domain controller’a gidiyorsa şifresiz DNS iç ağın içindedir. Kurumun iç DNS’i yoksa ve FortiGate bir Public DNS’e soruyorsa NIST’in önerdiği şifreli protokol açılır. Lab cihazımda bunu ölçemedim: değerlendirme sürümünün komut satırı protocol için yalnız cleartext seçeneğini sunuyor.
Seçim yöntemi arayüzde yok; CLI’dan verilir. Arayüzden kaydettiğim ayar ve failover satırı CLI’da şöyle görünüyor:
config system dns
    set primary 192.168.1.10
    set secondary 8.8.8.8
    set domain "ad.sistemkusu.com"
    set server-select-method failover
end
FortiGate DNS Ayarını Doğrulamak: Ping ve dnsproxy
En kısa sınama, CLI’da bir adı çözdürmektir. Kısa adla verdiğim execute ping web01 yerel alan adını ekleyerek çözüldü:
PING web01.ad.sistemkusu.com (192.168.1.40): 56 data bytesPaketin nereden çıktığını ntp01 üzerinden yakaladım. FortiGate soruyu yönetim portunun adresinden (192.168.10.1) gönderdi, domain controller cevabı aynı adrese verdi:
07:42:36.622834 IP 192.168.10.1.2074 > 192.168.1.10.53: 22+ A? dc01.ad.sercebilisim.com. (42)
07:42:36.623407 IP 192.168.1.10.53 > 192.168.10.1.2074: 22* 1/0/0 A 192.168.1.10 (58)
Ayrıntılı durum diagnose test application dnsproxy 3 komutundadır. Komutun çıktısı yalnız etkileşimli bir oturumda ve diagnose debug enable açıkken görünüyor; betikten gönderilen komutta ekran boş kaldı. Lab cihazımda son ayarla çıktı buydu:
DNS servers:
192.168.1.10:53 vrf=0 tz=0 encrypt=none req=14 to=0 res=14 rt=1 ready=1 timer=0 probe=0 failure=0 last_failed=0
8.8.8.8:53 vrf=0 tz=0 encrypt=none req=0 to=0 res=0 rt=0 ready=1 timer=0 probe=0 failure=0 last_failed=0
...
vfid=0 vrf=0 domain=ad.sistemkusu.com
DNS_CACHE: hash-size=2048, ttl=1800, min-ttl=60, max-num=5000
Çıktıda dört şey okunur:
req=14 res=14: iç DNS’e giden ve cevaplanan soru sayısı. İkisi eşitse soru kaybolmuyor.req=0(8.8.8.8satırı):failoverile ikincil sunucuya tek soru gitmemiş.ready=1: sunucu kullanıma hazır.ttl=1800: önbelleğin üst sınırı, 30 dakika. Bir cevap en fazla bu kadar önbellekte kalır; aşağıda bunun bedelini ölçtüm.
FortiGate Kendi Adına Neleri Soruyor?
İç DNS’in istemci listesinde FortiGate’ten gelen, sizin yapmadığınız sorular görülür. İki dakika boyunca FortiGate’in kendi sorularını yakaladım; 30 soru geldi ve adlar üç gruptu:
- Fortinet servisleri: en sık
msgctrl1.fortinet.com(14 soru), ayrıcausupdate.fortiguard.netveproductapi.fortinet.com. Mesaj, güncelleme ve ürün servislerinin adlarıdır. - Fabrikadan gelen adres nesneleri:
login.microsoft.com,login.microsoftonline.com,login.windows.net. FortiGate bunları Policy & Objects → Addresses altında FQDN türünde adres nesnesi olarak getiriyor ve düzenli aralıkla IP adresine çeviriyor. - Sizin adla yazdığınız tanımlar: lab’da LDAP sunucusu ve ikinci NTP sunucusu.
Bu adlar çözüldüğü için sorular seyrek geldi. Lab’ın ilk düzeninde, adlar hiç çözülemezken, FortiGate aynı adları her birkaç saniyede bir yeniden sormuş ve iç sunucuya dakikada 61 soru göndermişti.
İkincil DNS Tuzağı: İç Adlar Yanlış Adrese Gitti
Kurumlarda sık görülen düzen şudur: birincil DNS iç sunucu, ikincil DNS “yedek olsun” diye bir Public DNS. Lab’da bu düzeni fabrika seçim yöntemiyle (least-rtt) kurdum ve aynı iç adı (dc01.ad.sistemkusu.com) her seferinde önbelleği temizleyerek (diagnose test application dnsproxy 1) çözdürdüm. Sonuç üç durumda farklı çıktı:
- İç DNS hızlıyken: 20 çözümün 20’si doğru.
dc011 milisaniyede,8.8.8.8daha geç cevap verdiği için FortiGate soruları iç sunucuya gönderdi. Tuzak bu durumda görünmez. - Ayar uygulandıktan hemen sonra: ayarı üç kez yeniden uygulayıp her seferinde ilk 8 çözümü saydım. 24 çözümün 9’u yanlış adrese gitti; FortiGate sunucuları tanımadığı ilk sorularda ikisine sırayla soruyor.
- İç DNS yavaşlayınca:
ntp01üzerinde yalnızdc01’in DNS cevaplarını 100 milisaniye geciktirdim; ping hâlâ 0,6 milisaniyeydi. 20 çözümün 19’u8.8.8.8’e gitti ve yanlış adres aldı.
İkinci durumun ilk turu:
tur1-1 PING dc01.ad.sistemkusu.com (192.168.1.10)
tur1-2 PING dc01.ad.sistemkusu.com (216.150.1.129)
tur1-3 PING dc01.ad.sistemkusu.com (192.168.1.10)
tur1-4 PING dc01.ad.sistemkusu.com (216.150.1.129)
tur1-5 PING dc01.ad.sistemkusu.com (192.168.1.10)
tur1-6 PING dc01.ad.sistemkusu.com (216.150.1.1)
Yanlış adres yalnız bir ping’i bozmaz. FortiGate’te adla yazılan her tanım o adrese gider: LDAP sunucusu, NTP sunucusu ya da bir kuralda kullanılan iç sunucu nesnesi. Yük altında yavaşlayan bir domain controller, FortiGate’in bu tanımlarını sessizce internetteki bir adrese çevirir.
Aynı 100 milisaniyelik gecikmeyle seçim yöntemini değiştirip 20 çözümü tekrarladım:
config system dns
    set server-select-method failover
end
failover ile 20 çözümün 20’si iç sunucudan doğru geldi. Bu yöntemde ikinci sunucu yalnız birinci cevap vermediğinde sorulur; yavaş cevap da cevaptır. Ayarı üç kez yeniden uyguladığımda da ilk 18 çözümün 18’i doğru geldi.
Bu ayarı ezen bir seçenek daha var. WAN arayüzü adresini DHCP ya da PPPoE ile alıyorsa, fabrika ayarında açık gelen Override internal DNS servis sağlayıcının DNS’ini listenin başına koyar. Lab’da bu seçenek açıkken iç sunucuya tek soru gitmedi; ölçümü FortiGate Firewall WAN ayarı yazımızda gösterdim.
Örnekteki sınır kapısında atlas yedek değildir; yerel sokağı sorana yanlış yeri gösterir. Harita ile atlası o an hangisi eline daha yakınsa ona bakarak kullanan görevli, aynı soruya bir gün doğru, bir gün yanlış cevap verir.
Birincil DNS Susarsa: 5 Saniye Bekleme ve Yanlış Cevap
failover düzeninde iç DNS’in tamamen sustuğu durumu da ölçtüm: dc01’e giden DNS’i ntp01 üzerinde düşürdüm.
- İnternet adı çözüldü, ama beklemeyle.
www.example.comikincil sunucudan geldi; FortiGate ikinciye ancak 5 saniyelik zaman aşımı dolunca gitti ve komutun tamamı 6,4 saniye sürdü. Aynı soruyu switch için switch DNS yazımızda ölçmüştük. - İç ad yanlış adrese çözüldü.
dc01.ad.sistemkusu.comaynı gecikmeyle216.150.1.129’a gitti.
Birincil Döndü ama İç Ad Hâlâ Yanlış: Önbellek
İç DNS’i geri açtım ve iç adı birer dakika arayla yeniden çözdürdüm. FortiGate 1,5 dakika sonra bile yanlış adresi kullanıyordu. Önbellek dökümü (diagnose test application dnsproxy 7) nedenini gösterdi:
vfid=0, name=dc01.ad.sistemkusu.com, ttl=1706:1576:1670
	 216.150.1.129 (ttl=1706) 216.150.1.193 (ttl=1706)
İkincil sunucunun verdiği yanlış cevap önbellekte duruyor ve önünde 1.576 saniye, yani yaklaşık 26 dakika daha var. 8.8.8.8 bu kayda 30 dakikalık bir ömür vermişti ve FortiGate’in önbellek sınırı da 30 dakika. İç sunucu dönse de FortiGate bu süre boyunca ona sormaz.
İç DNS’te bir kesintiden sonra sırayla şunlara bakılır:
- İç adı çözdürün (
execute pingile). Adres iç ağ dışındaysa önbellekte yanlış bir cevap vardır. - Önbelleği okuyun (
diagnose test application dnsproxy 7). Adın satırındaki adres ve kalan süre görünür. - Önbelleği temizleyin (
diagnose test application dnsproxy 1). Lab’da temizledikten hemen sonra iç ad yeniden192.168.1.10’a çözüldü.
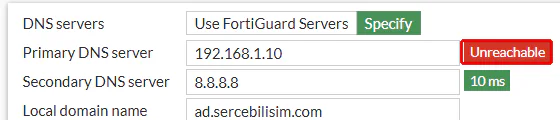
Ekrandaki rozet de kesintiyi gecikmeyle gösteriyor. İç DNS sustuktan 20 saniye sonra birincil sunucunun rozeti hâlâ 10 ms diyordu; bir dakika sonra Unreachable oldu:
FortiGate’i İç Ağa DNS Sunucusu Yapmak
Kurumda iç DNS sunucusu varsa bilgisayarlar adları doğrudan ona sorar ve FortiGate’in DNS servisi kapalı kalır. İç DNS yoksa FortiGate iç ağa DNS sunucusu olabilir: bilgisayarlar adları FortiGate’e sorar, FortiGate de kendi DNS ayarındaki sunuculara iletir.
Bu durumda servis yalnız iç ağ arayüzünde açılır, çünkü CISA ve NIST, bir open resolver’ın saldırılarda araç olarak kullanıldığını yazıyor.
Özellik fabrika ayarında gizlidir ve kapalıdır. Servisi açmadan önce yönetim ağındaki bir istemciden FortiGate’e ad sordum ve cevap gelmedi:
;; no servers could be reachedServis şu adımlarla açılır:
- System → Feature Visibility altında DNS Database açılır. Network menüsünde DNS Servers görünür.
- Network → DNS Servers → DNS Service on Interface altında Create New seçilir.
- Interface: servisin dinleyeceği arayüz. İstemcilerin bulunduğu iç ağ arayüzü seçilir; internete bakan arayüz hiçbir zaman seçilmez.
- Mode: Recursive önce FortiGate’in kendi DNS kayıtlarına bakar, bulamazsa sistem DNS’ine iletir. Forward to System DNS doğrudan iletir.
- DNS Filter ve DNS over HTTPS: servise DNS filtresi bağlar ve istemcilere şifreli DNS sunar. İkisi de bu yazının dışında kaldı.
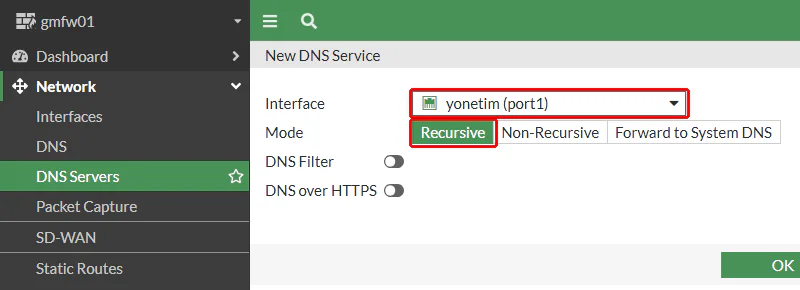
Aynı kaydın komut satırındaki karşılığı kısadır:
config system dns-server
    edit "port1"
    next
end
Servis açılınca aynı istemci iç adı çözdü:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 7315
web01.ad.sistemkusu.com. 1200	IN	A	192.168.1.40
;; Query time: 1 msec
;; SERVER: 192.168.10.1#53(192.168.10.1) (UDP)
İki ölçüm servisin sınırını gösteriyor:
- İstemci adına yapılan soruyu önbelleğe almadı. Ömrü 1.200 saniye olan bir kaydı 5 saniye arayla dört kez sordum; FortiGate dördünü de iç DNS’e iletti. Oysa FortiGate’in kendi soruları önbelleğe giriyor.
- Servis yalnız seçilen arayüzde çalışıyor. 30 Eylül’deki ilk ölçümde servisi iç ağ portunda açtığımda dış ağdan FortiGate’in dış adresine sorduğum soru cevapsız kaldı.
Bilgisayarların DNS olarak FortiGate’i kullanması için bu adres onlara DHCP ile, DNS sunucusu seçeneğinde verilir; FortiGate’in DHCP formunda bu, DNS server satırındaki Same as Interface IP seçeneğidir ve DHCP sunucusu yazımızda anlattık. Lab’da iç DNS olduğu için ölçümden sonra servisi sildim; silince istemcinin sorusu yine cevapsız kaldı.
Doğrulama: FortiGate Adları Doğru Kaynağa mı Soruyor?
Ayar bittiğinde beş şey kontrol edilir; her biri yukarıda lab’da ölçüldü:
- İç ad iç adrese çözülüyor.
execute pingile kısa ad ve tam ad denenir; ikisinin adresi de kurumun iç ağındadır. dnsproxy 3sayaçları: iç DNS satırındareqvereseşit, ikincil satırdafailoverile soru yok.- Seçim yöntemi
failover:show system dnsçıktısındaset server-select-method failoversatırı görünür; görünmüyorsa fabrika değerileast-rttgeçerlidir. - İç DNS’te bir kesintiden sonra önbellek: iç ad yanlış adrese çözülüyorsa önbellek temizlenir.
- DNS servisi: iç DNS varsa
show system dns-serverboş döner; servis açıksa yalnız iç ağ arayüzü listededir.
Sonuç: FortiGate’in İki DNS Sunucusu da İç Adları Bilmeli
FortiGate’in DNS ayarı kısa bir formdur, ama cihazın güncellemelerinden LDAP sunucusuna kadar her ad ondan geçer. Doğru düzende iki alana da iç DNS sunucuları yazılır, seçim yöntemi failover olur ve kurumda iç DNS varsa FortiGate DNS servisi vermez. Lab’da dört şey beklenenden farklı çıktı:
- Public DNS iç ada “yok” demedi. Alan adındaki joker karakterli kayıt yüzünden yanlış bir adres verdi.
least-rtthızlı bir iç DNS’te zararsız göründü. Tuzak ancak ayar uygulandıktan hemen sonra (24 çözümün 9’u) ve iç DNS yavaşlayınca (20 çözümün 19’u) ortaya çıktı.- Yanlış cevap iç DNS döndükten sonra da kaldı. Önbellekte 26 dakika daha duracaktı; elle temizlemek gerekti.
- Ekrandaki rozet kesintiyi bir dakika kadar geç gösterdi.
Örnekteki sınır kapısında görevli yerel sokağı her zaman bölge haritasında arar; ülke atlasını ancak harita cevap veremediğinde açar ve harita dönünce atlasın verdiği yanlış adresi defterinden siler. Açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall DNS Ayarı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate'iniz iç adları hangi sunucuya soruyor, iki DNS ayarını birlikte sınayalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu