BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
BPDU Guard, PortFast, BPDU Filter, root guard ve storm control ne yapar? Lab switch'inde döngü kablosuyla ölçtüm: 22 saniyelik bekleme, fırtına, kapanan port.

- STP Korumaları: Hangi Porta Hangi Ayar?
- PortFast Nedir? Kullanıcı Portu Neden 22 Saniye Bekler?
- BPDU Guard Nedir? Kullanıcı Portuna Switch Takılınca Port Kapanır
- PortFast Yazılmamış Portu BPDU Guard Korumuyor
- PortFast Yazılınca Port Aynı Saniyede Kapandı
- BPDU Guard’ın Kapattığı Port Nasıl Açılır?
- BPDU Filter Nedir? Aynı Döngüde Fırtına Başladı
- Storm Control Nedir? Fırtınayı Eşikte Durdurmak
- Storm Control Günlüğe Ne Yazar?
- Root Guard Nedir? Kök Köprüyü Dışarıya Kaptırmamak
- STP Korumalarını Doğrulamak: Hangi Çıktıda Ne Aranır?
- STP Korumalarında Sık Yapılan Hatalar
- Sonuç: Korumalar Hangi Porta Güvenileceğini Yazar
- BPDU Guard ve STP Korumaları Hakkında Sık Sorulan Sorular
BPDU Guard, kenar port olarak işaretlenmiş bir porta BPDU gelirse o portu kapatan STP korumasıdır. Kullanıcı portuna biri switch takarsa ya da iki duvar prizini bir kabloyla birbirine bağlarsa, döngü kurulamadan port kapanır.
Bu yazıda lab switch’imde bir döngü kablosuyla beş ayarı ölçüyorum: PortFast, BPDU Guard, BPDU Filter, storm control ve root guard. Her birinin ne yaptığını, günlüğe ne yazdığını ve yanlış porta konunca neyi bozduğunu gösteriyorum.
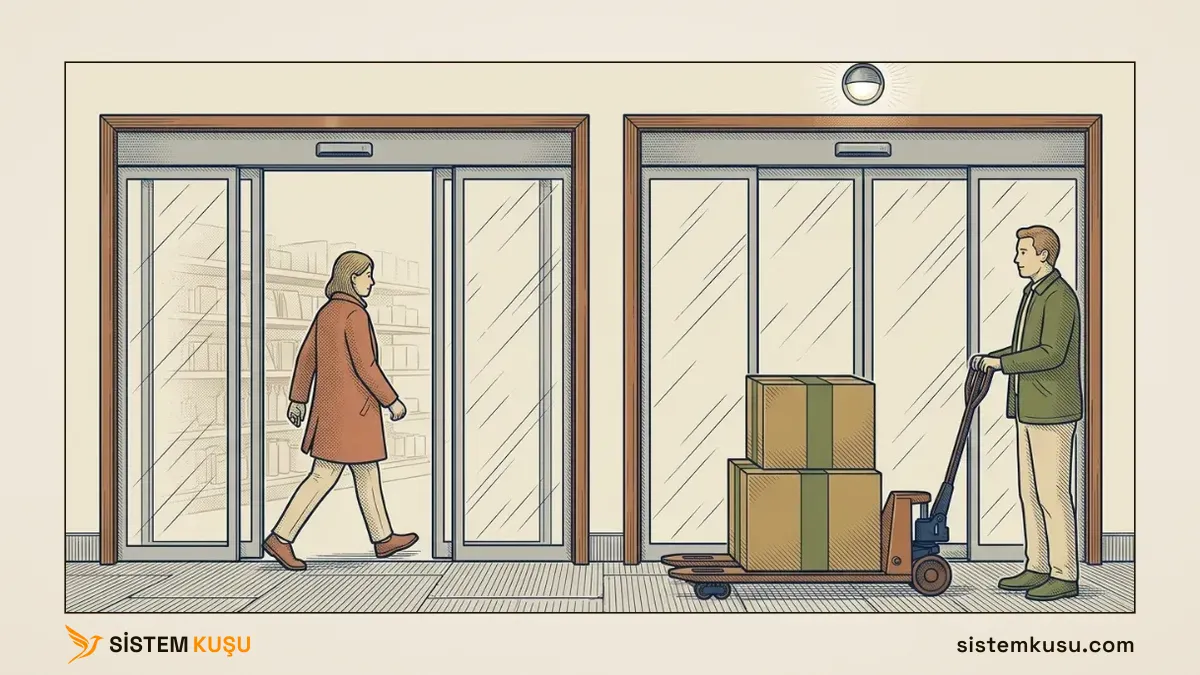
Bir süpermarket şubesinin müşteri kapısı sabah açılır açılmaz müşteriyi içeri alır, çünkü arkasında depo koridoru yoktur. Aynı kapıya bir depo görevlisi transpaletle dayanırsa kapı kapanır ve üstündeki lamba yanar. Transpalet oraya ait değildir. Bu yazıda müşteri kapısı kullanıcı portudur, transpalet başka bir switch’tir, kapının kendini kapatması da BPDU Guard’dır.
Bu yazı, switch yapılandırma rehberimizdeki kontrol listesinin 12. adımıdır ve Kurumsal Network Kurulumu hizmetimizin switch tarafına aittir. Aynı işi müşterilerimizin ağında nasıl yürüttüğümüzü switch kurulumu ve VLAN yapılandırma hizmeti sayfamızda anlattık.
STP’nin döngüyü nasıl kestiğini, kök köprünün nasıl seçildiğini ve STP kapalıyken bir döngünün neler taşıdığını Spanning Tree yazımızda ölçtüm. Bu yazı o protokolün switch üzerindeki korumalarını anlatır.
STP Korumaları: Hangi Porta Hangi Ayar?
STP, bir porttan gelen her BPDU’ya güvenir; kök köprüyü ve port rollerini o BPDU’lara bakarak seçer. Korumalar bu güvenin nerede geçerli olacağını port başına yazar. Lab switch’imde ölçtüğüm beş ayarın kısa hâli şöyledir:
| Ayar | Nereye konur | Ne yapar | Lab’da ne oldu |
|---|---|---|---|
| PortFast | Kullanıcı portu | Portu beklemeden iletime alır | İletime geçiş 22 saniyeden 0 saniyeye indi |
| BPDU Guard | PortFast yazılmış kullanıcı portu | Porta BPDU gelirse portu kapatır | Döngü kablosunu takılı olduğu saniyede kesti |
| BPDU Filter | Kullanıcı portunda kullanılmaz | Portta BPDU’yu ne gönderir ne duyar | Aynı kabloda fırtına başladı |
| Storm control | Bütün erişim portları | Yayın trafiğine üst sınır koyar | Fırtınayı bir saniyenin altında söndürdü |
| Root guard | Kökün asla olmaması gereken port | Oradan gelen daha güçlü BPDU’yu reddeder | Sahte kök reddedildi, port 56 saniye kapalı kaldı |
Storm control bir STP koruması değildir. STP’nin ne düşündüğüne bakmaz, yalnız yayını sayar. Yine de bu yazıda duruyor, çünkü aynı erişim portlarına birlikte yazılır ve STP’nin göremediği bir döngüde son sözü o söyler.
Ölçümleri tek switch’le yaptım. Switch’in 10. ve 12. portlarını kısa bir kabloyla birbirine bağladım; STP, 12. portu yedek (Backup) rolünde bekletiyordu. İş istasyonum 1. porta bağlıydı. Ölçümlerin çoğu o portu kapattığı için switch’i konsoldan yönettim ve hiçbir ayarı kaydetmedim.
PortFast Nedir? Kullanıcı Portu Neden 22 Saniye Bekler?
Korumaların ilki kullanıcı portunu hızlandırır. PortFast, ucunda switch olmayan bir portu link kalktığı anda iletime alan ayardır. Standart bu porta kenar port (edge port) der; lab switch’imin komutunda adı PortFast’tir. Ayar yoksa port, bir döngünün parçası olup olmadığını anlamak için önce bekler.
İş istasyonumun bağlı olduğu 1. portu konsoldan kapatıp açtım. Bu sırada bilgisayardan switch’e saniyede yaklaşık on kez ping attım ve switch’in günlüğündeki saatleri okudum. Üç durumu ayrı ayrı ölçtüm:
| Durum | Switch günlüğü: link kalkınca iletime geçiş | Bilgisayar: link kalkınca ilk ping |
|---|---|---|
| Fabrika ayarı (otomatik kenar port açık) | 3 saniye | 3,0 saniye |
| Otomatik kenar port kapalı | 22 saniye | 22,0 saniye |
| PortFast açık | 0 saniye | 0,0 saniye |
İki ölçüm birbirini doğruluyor. Switch’in yazdığı saniye ile bilgisayarın ağa kavuştuğu an aynıdır.
Fabrika ayarındaki 3 saniye, otomatik kenar port özelliğinden gelir. Lab switch’imin kılavuzu onu şöyle tarif ediyor: link kalktıktan sonra 3 saniye boyunca BPDU görmeyen port kenar port olur. Windows BPDU göndermediği için port üç saniyenin sonunda iletime geçti.
22 saniye, otomatik kenar port kapalıyken ölçüldü. Port bir switch’ten cevap bekledi, bilgisayar cevap vermedi ve RSTP zamanlayıcılarına düştü. Bu süreyi Spanning Tree yazımızda standarttan 20 + 2 olarak hesaplamıştım; burada bir uç cihaz portunda ölçüldü.
Günlükte bakılacak iki satır var. Biri Link Up, öteki portun Learning durumundan Forwarding durumuna geçtiğini söyleyen satırdır. Günlük en yeni satırı en üstte gösterir. 22 saniyelik durumun günlüğü şuydu:
gmsw01#show logging | include Gi1/0/1
...
<189> Sep 27 00:06:40 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 342 %% Gi1/0/1 is transitioned from the Learning state to the Forwarding state in instance 0
<189> Sep 27 00:06:18 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 341 %% Gi1/0/1 is transitioned from the Forwarding state to the Blocking state in instance 0
<189> Sep 27 00:06:18 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 340 %% Link Up: Gi1/0/1
...
Satırlar aşağıdan yukarı şunu anlatıyor:
- 00:06:18’de link kalktı ve port aynı saniyede beklemeye (
Blocking) girdi. - 00:06:40’ta port iletime geçti. Arada geçen 22 saniye boyunca bilgisayar switch’e ulaşamadı.
- Öğrenme adımının başladığı an günlüğe yazılmıyor. Bu yüzden 20 + 2 bölünmesini değil, yalnız toplamı ölçtüm.
PortFast’i açan satır tektir:
configure
interface gigabitethernet 1/0/1
spanning-tree portfast
exit
exit
Otomatik kenar portu kapatan no spanning-tree auto-portfast satırını yalnız ölçüm için kullandım. Lab’da 22 saniye, bilgisayarın switch’e hiç ulaşamadığı süreydi.
Fabrika ayarındaki 3 saniye çoğu kullanıcıya fark ettirmez. PortFast’i elle yazmanın asıl sebebi bir sonraki korumadır.
BPDU Guard Nedir? Kullanıcı Portuna Switch Takılınca Port Kapanır
PortFast portu beklemeden açar, çünkü ucunda switch olmadığını varsayar. BPDU Guard bu varsayımı denetler. Kenar port olarak işaretlenmiş porta bir BPDU gelirse, yani ucunda STP konuşan bir cihaz belirirse, switch o portu kapatır.
configure
spanning-tree bpdu-protection
interface gigabitethernet 1/0/12
spanning-tree portfast
exit
exit
İlk satır BPDU Guard’ı switch genelinde açar, ikinci satır 12. portu kenar port yapar. Lab switch’imde bu iki parça ayrı yazılıyor ve aşağıdaki ölçüm ikisinin de gerektiğini gösteriyor.
PortFast Yazılmamış Portu BPDU Guard Korumuyor
Önce yalnız ilk satırı yazdım ve 12. portu kapatıp açtım. Döngü kablosu takılıydı, yani port switch’in kendi BPDU’sunu geri alıyordu. Switch geneli ayarda BPDU Guard açık görünüyordu (BPDU Guard Mode: Enabled). Port yine de kapanmadı:
gmsw01#show spanning-tree gigabitethernet 1/0/12
Port: Gi1/0/12  Enabled
State: Discarding                                Role: Backup
Port ID: 128.12                                  Port Cost: 20000
Port Fast: No                                    Root Protection: No
...
Auto Portfast.................................. True
...
Sebebi otomatik kenar portun çalışma biçimidir. Port BPDU görünce kendini kenar port saymaktan vazgeçer; BPDU Guard da yalnız kenar portta çalışır. STP portu yine yedeğe aldığı için döngü kesildi. Ama ucundaki cihaz ağın STP ağacına katılmış oldu ve hiçbir satır bunu haber vermedi.
Lab’da BPDU, link kalktığı saniyede geldi ve port hiç kenar port sayılmadı. Bu yüzden yalnız otomatik kenar portla çalışan bir kullanıcı portu, BPDU Guard açık bir switch’te bile bu durumda korumasız kalır.
PortFast Yazılınca Port Aynı Saniyede Kapandı
Sonra aynı porta spanning-tree portfast yazdım. Switch porta gelen ilk BPDU’da portu kapattı ve günlüğe şunu yazdı:
gmsw01#show logging | include Gi1/0/12
<189> Sep 27 00:02:02 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 284 %% Link on Gi1/0/12 is failed
<189> Sep 27 00:02:02 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 283 %% Link Down: Gi1/0/12
<189> Sep 27 00:02:02 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 282 %% Gi1/0/12 is transitioned from the Forwarding state to the Blocking state in instance 0
<187> Sep 27 00:02:02 gmsw01-1 DOT1S[dot1s_task]: dot1s_sm.c(1269) 281 %% Received BPDU on Edge port Disabling interface Gi1/0/12
...
En alttaki satır korumanın kendisidir. Switch, kenar portta BPDU aldığını ve portu kapattığını yazıyor.
Başındaki <187>, satırın syslog önceliğidir. Öncelik tesis ve seviyenin toplamıdır; 187 = 23 × 8 + 3, yani local7 tesisinde hata (error) seviyesi. STP’nin olağan satırları <189>, yani bildirim (notice) seviyesinde durur. Merkezi log sunucusunda BPDU Guard’ı bu farkla süzebilirsiniz; tesis ve seviyeyi syslog yazımızda anlattık.
Portun durumu da değişti:
gmsw01#show interfaces status gigabitethernet 1/0/12
Port      Description     Duplex Speed   Neg  Link   Flow  M  VLAN
                                              State  Ctrl
--------- --------------- ------ ------- ---- ------ ----- -- -------------------
Gi1/0/12 N/A Unknown Auto D-Down Off A 5D-Down, portun bir koruma tarafından kapatıldığını gösterir. Kablo arızası değildir; switch portu bilerek kapatmıştır.
BPDU Guard’ın Kapattığı Port Nasıl Açılır?
Kapanan port kendiliğinden açılmadı. Kablo hâlâ takılıyken no shutdown yazdım ve port aynı saniyede yeniden kapandı:
gmsw01#show logging | include Gi1/0/12
<189> Sep 27 00:02:49 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 303 %% Link on Gi1/0/12 is failed
<189> Sep 27 00:02:49 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 302 %% Link Down: Gi1/0/12
<189> Sep 27 00:02:48 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 300 %% Gi1/0/12 is transitioned from the Forwarding state to the Blocking state in instance 0
<189> Sep 27 00:02:48 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 298 %% Gi1/0/12 is transitioned from the Learning state to the Forwarding state in instance 0
<189> Sep 27 00:02:48 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 297 %% Gi1/0/12 is transitioned from the Forwarding state to the Blocking state in instance 0
<187> Sep 27 00:02:48 gmsw01-1 DOT1S[dot1s_task]: dot1s_sm.c(1269) 296 %% Received BPDU on Edge port Disabling interface Gi1/0/12
<189> Sep 27 00:02:48 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 293 %% Link Up: Gi1/0/12
...
Link 00:02:48’de kalktı ve aynı saniyede kapatma satırı geldi. Günlükte aynı saniyeye bir iletime geçiş satırı da düşmüş; PortFast’li port beklemediği için döngü, kapanana kadar geçen bir saniyenin altındaki sürede de açıktı. Link bir saniye sonra düştü.
Doğru sıra, önce takılan kabloyu ya da switch’i çıkarmak, sonra portu açmaktır:
configure
interface gigabitethernet 1/0/12
no shutdown
exit
exit
Bazı switch yazılımları kapanan portu bir süre sonra kendiliğinden açabiliyor. Lab switch’imin kılavuzu bu özelliği (errdisable recovery) daha yeni bir yazılım sürümüyle getiriyor. Varsayılan bekleme 300 saniyedir, ayarlanabilen aralık 30 ile 3.600 saniye arasıdır. Kılavuza göre süre dolunca port açılır, BPDU gelmeye devam ediyorsa yeniden kapanır. Lab switch’imin sürümü komutu tanımadı:
gmsw01#show errdisable recovery
             ^
% Invalid input detected at '^' marker.
Benzetme burada kopuyor. Kapıdaki görevli transpaleti gözüyle görür; switch başka bir switch’i ancak onun gönderdiği BPDU’dan tanır. BPDU göndermeyen bir cihaz BPDU Guard’a görünmez. BPDU’yla ilgili bir ayar daha var ve adı BPDU Guard’a çok benziyor.
BPDU Filter Nedir? Aynı Döngüde Fırtına Başladı
BPDU Filter, PortFast’li bir portta BPDU’yu hem göndermeyi hem almayı kesen ayardır. BPDU Guard porta gelen BPDU’yu bir alarm sayar; BPDU Filter onu hiç duymaz. Lab switch’imin kılavuzu da bu ayarın uç cihaz dışında bir şeye bağlı portta döngüye yol açabileceğini yazıyor ve daha güçlü koruma için BPDU Guard’ı öneriyor.
Aynı döngü kablosunda BPDU Guard’ın yerine BPDU Filter’ı açtım. Bir port BPDU duymuyorsa döngüyü göremez; beklenen sonuç bir fırtınadır. Aşağıdaki satırları yalnız ölçüm için yazdım:
configure
interface gigabitethernet 1/0/12
spanning-tree portfast
spanning-tree portfast bpdufilter default
exit
exit- port link kalktığı saniyede iletime geçti. İş istasyonumu gözlem için aynı VLAN’a aldım ve kartının saydığı yayın paketlerine yaklaşık 0,74 saniyede bir baktım. Hız ilk dört örnekte, yani üç saniye içinde saniyede 0,22 milyondan 0,73, 1,11 ve 1,36 milyona çıktı. Sonraki yirmi beş saniye boyunca saniyede 1,23 ile 1,40 milyon arasında kaldı.
Fırtınayı benim göndereceğim yayın başlatmadı. Windows’un kendi yayını, benim yayınımdan üç saniye önce döngüye girmişti. Bu, STP kapalıyken ölçtüğüm fırtınanın aynısıdır. BPDU Filter, o portta STP’yi kapatmakla aynı sonucu doğurdu.
| BPDU Guard | BPDU Filter | |
|---|---|---|
| Porta BPDU gelince | Portu kapatır | Duymaz |
| Porttan BPDU | Gönderir | Göndermez |
| Aynı döngü kablosunda | Port aynı saniyede kapandı | Fırtına üç saniyede saniyede 1,36 milyon pakete çıktı |
Şube benzetmesinde BPDU Filter, kapıdaki görevlinin transpaleti görmezden gelmesidir. Araç içeri girer ve depo koridoru müşteri alanına bağlanır. Kullanıcı portunda BPDU Filter’a yer yoktur.
BPDU Filter, STP’nin göremediği bir döngünün en kısa yoludur. STP’nin göremediği döngüde son söz, yayını sayan bir sınıra kalır.
Storm Control Nedir? Fırtınayı Eşikte Durdurmak
Storm control, bir portun kabul ettiği yayın trafiğine üst sınır koyan ayardır. Yayının nereden geldiğine bakmaz, eşiği aşan kısmı atar.
BPDU Filter’ın başlattığı fırtına sürerken önce yalnız 10. porta, birkaç saniye sonra 12. porta yüzde 1’lik sınır koydum:
configure
interface gigabitethernet 1/0/10
storm-control broadcast level 1
exit
interface gigabitethernet 1/0/12
storm-control broadcast level 1
exit
exit
İş istasyonunun saydığı yayın şöyle değişti:
- 10. port sınırı aldıktan sonra hız değişmedi. Altı örnek boyunca saniyede 1,34 ile 1,38 milyon arasında kaldı.
- 12. port da sınırı alınca bir sonraki örnekte sıfıra indi. Aradaki süre 0,75 saniyenin altındaydı.
- Sonra saniyede beş paketin altında kaldı. Döngü fiziksel olarak duruyordu ve STP onu hâlâ görmüyordu.
Yüzde 1’lik eşik, 1 Gbps’lik bir portta 64 baytlık çerçeveyle saniyede yaklaşık 14.880 pakete karşılık gelir; bu bir hesaptır. Fırtına bu eşiğe inmedi, sıfıra indi.
İki sonucu da ölçtüm, ama açıklamalarını ölçmedim. Mekanizmadan çıkan açıklama şudur:
- Tek porttaki sınır neden yetmedi? İki portlu bir döngüde kablonun iki yönü iki ayrı dolaşım gibi çalışır. Bir yönün çerçeveleri switch’e hep 12. porttan, öbürününkiler hep 10. porttan girer. 10. porttaki sınır bir yönü kesti, öbür yön iş istasyonunun hattını tek başına doldurmaya yetti.
- Fırtına neden eşikte kalmadı? Döngüde dönen paketler yeni üretilmez; aynı birkaç yayın kopyalanarak döner. Sınır o kopyaları düşürünce döngüde dönecek paket kalmaz.
Pratikteki sonuç ise ölçümün kendisidir. Storm control döngünün yalnız bir ucunda yetmedi; bu yüzden bütün erişim portlarına yazılır.
Storm Control Günlüğe Ne Yazar?
Varsayılan kipte hiçbir şey yazmadı. Fırtınayı söndürdü ve kimseye haber vermedi. Aynı porta eşik aşılınca portu kapatan kipi yazdım:
configure
interface gigabitethernet 1/0/12
storm-control broadcast action shutdown
exit
exit
Port kapandı ve günlüğe iki satır düştü:
gmsw01#show logging | include storm
<189> Sep 27 00:12:27 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 385 %% broadcast storm control is reached on Gi1/0/12. Action taken is shutdown.
<188> Sep 27 00:12:27 gmsw01-1 POLICY[trafficStormCon]: std_policy.c(1446) 384 %% Interface Gi1/0/12 is diagnostically disabled due to broadcast storm control
<188> uyarı (warning) seviyesidir. O anda fırtına zaten sönmüştü; eşiği büyük ihtimalle döngüye giren yeni bir yayın aştı, bunu ayrıca doğrulamadım. Kılavuza göre üçüncü bir kip daha var. action trap eşiği aşan trafiği atar, günlüğe satır ve SNMP trap yazar, portu kapatmaz. Bu kipi ölçmedim. Fırtınadan haberdar olmak istiyorsanız varsayılan kipte bırakmayın.
İndirim günü kapıdaki görevli içeri saniyede ancak belli sayıda kişi alır. Benzetme burada da kopuyor. Markette kapıda bekleyen müşteri içeri girmekten vazgeçmez; switch’te eşiği aşan yayın bekletilmez, atılır.
Buraya kadarki korumalar kullanıcı portunu korudu. Ama ağacın merkezi kök köprüdür ve kökü dışarıya kaptıran port bir kullanıcı portu olmak zorunda değildir.
Root Guard Nedir? Kök Köprüyü Dışarıya Kaptırmamak
Root guard, bir porttan gelen daha güçlü BPDU’nun kök köprüyü değiştirmesine izin vermeyen ayardır. O porttan “kök benim” diyen bir BPDU gelirse switch onu kök seçimine almaz ve portu bekletir. Bunun gerçek bir sebebi var. Spanning Tree yazımızda Rapid PVST+ açınca, önceliği 0 olan BPDU’larıyla ev modemi VLAN 10’un kök köprüsü olmuştu.
Aynı durumu bilerek kurdum. İş istasyonumdaki bir Linux sanal makinesinde önceliği 0 olan bir köprü açtım ve onu switch’in 1. portuna bağladım. Koruma yokken switch kökü devretti:
gmsw01#show spanning-tree
...
ROOT ID
              Priority        0
              Address         565B.5892.4878
              Path Cost       20000
              Root Port       Gi1/0/1
...
Günlük de aynı şeyi söyledi: Instance 0 has elected a new STP root: 0000:565b:5892:4878. Ağacın merkezi artık masaya takılmış bir sanal makineydi.
Sonra 1. porta root guard yazdım:
configure
interface gigabitethernet 1/0/1
spanning-tree guard root
exit
exit
Port hemen beklemeye geçti:
gmsw01#show spanning-tree gigabitethernet 1/0/1
Port: Gi1/0/1   Enabled
State: Discarding                                Role: Alternate
Port ID: 128.1                                   Port Cost: 20000
Port Fast: No                                    Root Protection: Yes
...
Root Guard..................................... True
...
Günlük üç şey söyledi:
gmsw01#show logging | include 00:3
...
<189> Sep 27 00:33:36 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 471 %% Link Down: Vl10
<189> Sep 27 00:33:36 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 470 %% Gi1/0/1 is transitioned from the Forwarding state to the Blocking state in instance 0
<189> Sep 27 00:33:36 gmsw01-1 TRAPMGR[dot1s_task]: traputil.c(777) 469 %% Spanning Tree Topology Change Received: MSTID: 0 Gi1/0/12
<189> Sep 27 00:33:36 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 468 %% Instance 0 has elected a new STP root: 0080:f48e:381b:184a
<189> Sep 27 00:33:36 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 467 %% Unit 1 elected as the new STP root
...- Switch kendini yeniden kök seçti (467 ve 468). Sahte kök reddedildi.
- 1. port beklemeye geçti (470).
- Yönetim VLAN’ı düştü (471). Switch’in yönetim adresi yönetim VLAN’ında duruyordu ve o VLAN’ın tek portu kapanmıştı.
Günlükte “root guard” kelimesi hiç geçmiyor. Korumanın tetiklendiğini show spanning-tree çıktısındaki Discarding ile Root Guard: True yan yana gösterir; günlükteki iz ise switch’in kendini yeniden kök seçmesidir.
Sonra sanal makinenin BPDU göndermesini kestim. Port 36 saniye sonra kendiliğinden iletime döndü; kesinti toplam 56 saniye sürdü. Root guard, BPDU Guard’dan burada ayrılır. Portu kapatmaz, bekletir; tehdit susunca port kendiliğinden açılır. 36 saniyenin nasıl bölündüğünü günlük göstermiyor.
Modem vakasında root guard’ın bedeli de buradan çıkıyor. Modem iki saniyede bir kök olmaya çalıştığı sürece uplink portu beklemede kalır ve internet gider. Bunu modemde denemedim; ölçtüğüm davranıştan doğrudan çıkıyor. Root guard ağacı korur, bağlantıyı korumaz.
Modem gibi vazgeçemeyeceğiniz bir cihaz kök olmaya çalışıyorsa asıl soru o cihazın neden BPDU gönderdiğidir. Lab switch’im fabrika ayarındaki RSTP kipinde modemin BPDU’larını zaten geçersiz sayıp atıyordu; modem yalnız Rapid PVST+ açıkken kök olabildi.
Root guard’ın yeri, ucunda bir switch bulunan ama kökün asla o yönde olmaması gereken porttur. Gerçek köke bakan porta konmaz. O port kökün BPDU’sunu iki saniyede bir alır ve root guard onu da bekletir; bu, ölçtüğüm davranışın doğrudan sonucudur.
Şube benzetmesinde yan dükkân kapıdan “merkez depo benim” diye anons ederse şube koridor planını değiştirmez. O kapıyı anons susana kadar kapalı tutar.
STP Korumalarını Doğrulamak: Hangi Çıktıda Ne Aranır?
Beş ayarı tek tek ölçtüm. Kendi switch’inizde bir korumanın açık olup olmadığını üç çıktıdan okursunuz:
show spanning-tree summaryswitch genelini gösterir.BPDU Guard ModeveBPDU Filter Modesatırlarına bakılır.show spanning-tree gigabitethernet 1/0/Ntek bir portu gösterir.Port Fast,Root Guard,StateveRolesatırları o portun korumalarını ve o anki durumunu söyler.show interfaces statuskapanan portu gösterir.D-Down, portu bir korumanın kapattığı anlamına gelir.
Korumanın tetiklendiğini ise günlükten okursunuz ve her korumanın izi farklıdır:
| Koruma | Günlükteki iz | Öncelik |
|---|---|---|
| BPDU Guard | Received BPDU on Edge port Disabling interface | <187>, hata |
| Storm control, kapatma kipi | diagnostically disabled due to broadcast storm control | <188>, uyarı |
| Storm control, varsayılan kip | Satır yok | |
| Root guard | Unit 1 elected as the new STP root ve portun Blocking satırı | <189>, bildirim |
Bu satırları merkezi bir log sunucusunda tutarsanız bir korumanın gece tetiklendiğini sabah görürsünüz. Storm control’ün varsayılan kipi orada da iz bırakmaz.
STP Korumalarında Sık Yapılan Hatalar
Bir koruma beklediğiniz gibi çalışmadıysa ya da yanlış yeri kapattıysa önce şunlara bakın:
- BPDU Guard’ı açıp PortFast’i yazmamak. Lab switch’imde otomatik kenar portla çalışan port BPDU aldı ve korumaya hiç takılmadı. BPDU Guard yalnız PortFast yazılmış portta çalıştı.
- Kapanan portu kablo takılıyken açmak. Port aynı saniyede yeniden kapandı. Önce takılan cihazı ya da kabloyu çıkarın.
- BPDU Filter’ı BPDU Guard sanmak. Aynı kabloda biri portu kapattı, öbürü fırtına başlattı.
- Storm control’ü döngünün tek ucuna koymak. Lab’da tek porttaki sınır fırtınayı hiç etkilemedi; iki uç birlikte söndürdü.
- Storm control’ün sessiz olduğunu unutmak. Varsayılan kip fırtınayı günlüğe yazmadan söndürdü. Haberdar olmak için kapatma ya da trap kipi seçilir.
- Root guard’ı gerçek köke bakan porta koymak. O port kökün BPDU’sunu sürekli alır ve beklemede kalır.
- Yönetimi korumanın kapatabileceği tek porta bağlamak. Root guard 1. portu beklemeye alınca yönetim VLAN’ı düştü ve switch’e yalnız konsoldan ulaşabildim.
- Kaydetmemek. Ayarlar yalnız çalışan yapılandırmada kalırsa switch ilk yeniden başlatmada korumasız açılır. Çalışan ve kalıcı yapılandırmanın farkını yönetilebilir switch ayarları yazımızda anlattık.
Sonuç: Korumalar Hangi Porta Güvenileceğini Yazar
STP bir porttan gelen her BPDU’ya güvenir; korumalar bu güveni port başına daraltır. Lab switch’imde PortFast kullanıcı portunun bekleyişini 22 saniyeden sıfıra indirdi. BPDU Guard aynı porta takılan döngüyü BPDU’nun geldiği saniyede kesti. BPDU Filter aynı kabloda fırtına başlattı, storm control o fırtınayı bir saniyenin altında söndürdü. Root guard sahte kökü reddetti, ama bedeli o portun beklemeye alınmasıydı.
Şubenin müşteri kapısı müşteriye beklemeden açılır, transpalete kapanır. İndirim günü kapıdan saniyede ancak belli sayıda kişi geçer ve yan dükkânın anonsu koridor planını değiştirmez.
Rehberin sıradaki adımı iki switch arasındaki yedek kabloyu LACP ile birleştirmektir; sıralamanın tamamı switch yapılandırma rehberimizde duruyor. STP’nin kendisini Spanning Tree yazımızda anlattık.
BPDU Guard ve STP Korumaları Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
Switch yapılandırma rehberi: konsoldan ilk bağlantıdan sıkılaştırmaya kadar her adım sırasıyla, hangi kurumda gerektiği ve ayrıntısının nerede anlatıldığıyla.
Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Switch kurulumu, VLAN segmentasyonu ve yönlendirici yapılandırması. Mevcut topolojiyi çıkarıyor, yedekliliği planlı kesinti testiyle doğruluyoruz.
Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
Switch 802.1X yapılandırması: RADIUS'a bağlamak, uplink'i açık tutmak, 802.1X konuşamayan cihaza MAB ve izleme kipi. Lab'da kabul 28 ms, MAB 90 saniye sürdü.
Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
Switch'te DHCP snooping nasıl yapılandırılır? Özelliği açmak, uplink'i güvenilen yapmak, hız sınırını koymak ve doğrulamak; hepsini lab switch'inde ölçtüm.
Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
Switch port teşhisi: hız ve duplex durumu, hata sayaçları ve kablo testi. Lab'da duplex uyuşmazlığında ping geçti, ama yükte cevapların üçte biri kayboldu.
Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
Switch LACP yapılandırması adım adım: port channel, hızlı zamanlayıcı, VLAN ve yük dağıtımı. Lab switch'imde LACP zaman aşımı fabrikadan 90 saniye geldi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
Ücretsiz Değerlendirme
Kullanıcı portunuza biri switch takarsa ne olur? Port korumalarınızı birlikte okuyalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu