FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
FortiGate Firewall uygulama kontrolü: misafir ağında izleme ve engelleme, DMZ'de port-protokol zorlaması ve eski imzaların tanımadığı uygulamalar.

- FortiGate Uygulama Kontrolü Nasıl Olmalı?
- Misafir Ağında Neden P2P ve Proxy?
- FortiGate Uygulama Kontrolü Öncesi: İmzalar ve Fabrika Profilleri
- FortiGate Uygulama Kontrolü İzleme Modu: Önce Ne Çalıştığını Görmek
- FortiGate Uygulama Engelleme: Kategori ve Tek Uygulama
- FortiGate Standart Dışı Port Seçeneği: İmzada Port Yoksa Etkisiz
- FortiGate Uygulama Kontrolünde Engel Sayfası ve 8008 Portu
- FortiGate Uygulama İmzaları Eskiyince: TikTok Sıradan Web Trafiği
- FortiGate Port-Protokol Zorlaması: DMZ’nin 80 Portunda Yalnız HTTP
- FortiGate Uygulama Kontrolü ve HTTPS: Derin Denetim Gereği
- Doğrulama: FortiGate Uygulama Kontrolü Doğru Kuruldu mu?
- Sonuç: FortiGate Uygulama Kontrolü İçeriğe Bakar, İmzası Kadar Görür
- FortiGate Firewall Uygulama Kontrolü Hakkında Sık Sorulan Sorular
FortiGate Firewall uygulama kontrolü, trafiği port numarasına göre değil, içinden geçen uygulamaya göre tanıyıp izleyen ya da engelleyen güvenlik profilidir. Kural “80 portuna izin ver” der; uygulama kontrolü o portun içinden geçenin Facebook mu, YouTube mu, sıradan bir web sayfası mı olduğunu söyler. Bunu cihazda duran bir imza veritabanıyla yapar.
Fortinet’in güvenlik profilleri sayfası uygulama kontrolüne iki yönde iki ayrı iş veriyor. Kullanıcının dışarı çıkan trafiğinde uygulamalar her portta izlenip süzülür. Dışarıdan gelen trafikte ise bir port yalnız kendi protokolüne açılır.
Bu yazı FortiGate Firewall ileri seviye rehberimizin 3. adımıdır. Lab’da misafir ağına önce izleyen, sonra engelleyen bir profil, DMZ web sunucusuna gelen kurala da port-protokol zorlaması koyuyorum. Lab cihazımın imzaları 2015 tarihli ve FortiGuard’dan güncellenmiyor: aboneliği bitmiş bir cihaz gibi.
Lab’da üç şey beklenenden farklı çıktı:
- Standart dışı port seçeneği hiçbir şeyi değiştirmedi. Seçenek açıkken 2222 portundaki istek yine geçti, çünkü eski imzalarda uygulamanın portu yazmıyor.
- Fortinet’in 8008 portu için verdiği ayar portu kapatmadı. Üstelik engellenen istek, engel sayfası yerine 6 saniye bekleyip boş döndü.
- TikTok sosyal medya engeline rağmen geçti. Cihazdaki 2.414 imzanın hiçbiri TikTok’a ait değil.
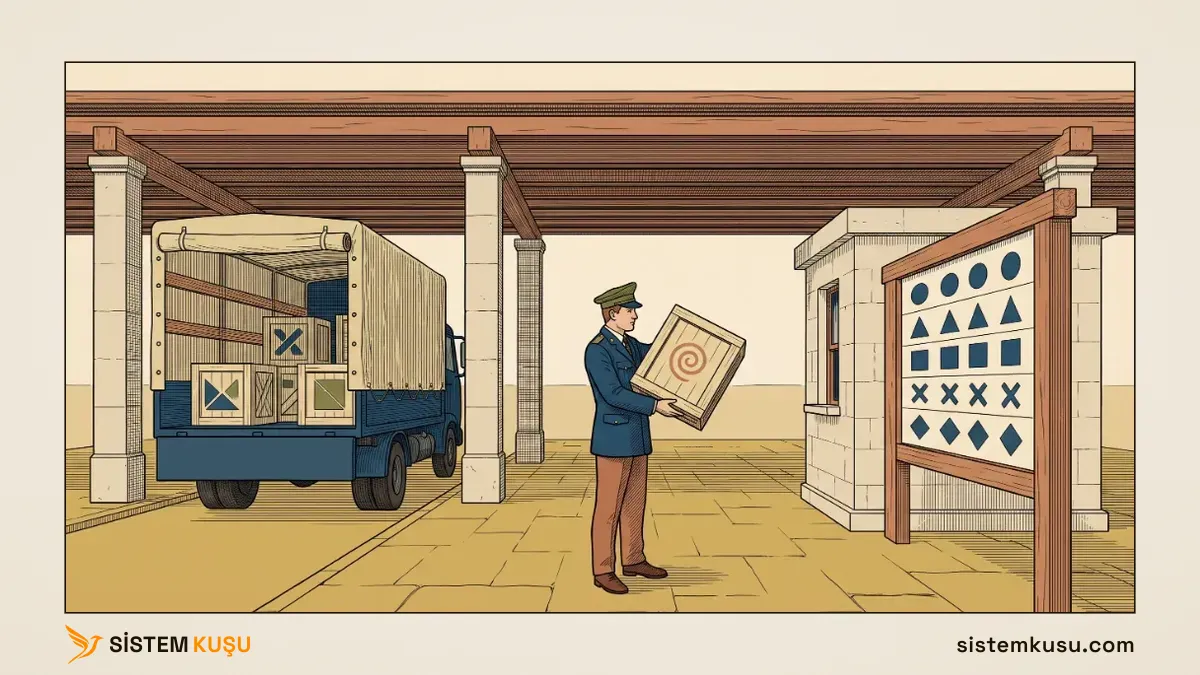
Örnekteki sınır kapısında görevli yükü hangi şeritten geldiğine göre değil, sandığın üstündeki işarete bakarak tanır; bunun için kulübenin duvarında işaretlerin asılı olduğu bir pano vardır. Pano eskiyse, sonradan çıkan bir işareti taşıyan sandık sıradan bir sandık gibi geçer. FortiGate’te sandık işareti uygulamanın trafikteki izi, pano da imza veritabanıdır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde misafir ve çalışan ağlarında hangi uygulamaların çalıştığını görüp gerekeni engellerken izlediğimiz sırayı anlatır.
FortiGate Uygulama Kontrolü Nasıl Olmalı?
Kullanıcının dışarı çıkan trafiğinde uygulama kontrolü önce izler. Misafir ağında eşler arası dosya paylaşımı (P2P) ve proxy uygulamaları engellenir, geri kalan her şey loglanır; çalışan ağında engeller bu logdan çıkarılır.
Dışarıdan gelen trafikte uygulama listesi yerine port-protokol zorlaması kullanılır: DMZ’deki web sunucusunun 80 portundan yalnız HTTP geçer. İmzalar güncel tutulur, engel sayfası açık kalır ve profilin açtığı port close-ports ile kapatılır.
Bu düzeni dört kaynak birlikte tarif ediyor:
- Fortinet FortiOS 7.0 Best Practices, Security profiles: sınırdaki bir FortiGate için verdiği örnek tabloda uygulama kontrolüne iki iş veriyor. Gelen trafikte belirli portlara yalnız belirli protokollerle erişilmesini sağlar: örneğin 22 portundan yalnız SSH trafiği gidip gelir. Giden trafikte uygulamaları hangi portta çalışırlarsa çalışsınlar izler ve süzer. Aynı sayfa, uygulama kontrolü bağlanan kuralın 8008 portunu açabileceğini yazıyor ve kapatmak için
set app-replacemsg disablesatırını veriyor. - Fortinet FortiOS 7.0 Best Practices, Hardening: FortiGuard veritabanları (antispam, IPS ve antivirüs gibi) zamanında güncellenmeli, istenirse eskidiklerinde uyarı gönderilmeli. Uygulama imzaları da bu veritabanlarından biri ve cihazda Application Definitions adıyla duruyor.
- Fortinet yönetim kılavuzu, Configuring an application sensor: uygulama kontrolü IPS protokol çözücülerine dayanıyor ve her kategoriye dört eylemden biri verilir: Monitor (izle), Allow (izin ver), Block (engelle) ya da Quarantine (karantinaya al). Block applications detected on non-default ports (standart dışı portta görülen uygulamaları engelle) açıkken izlenen bir uygulama standart dışı bir portta görülürse engellenir. Standart port, FortiGuard’ın uygulama imzasında tanımlanan porttur. Fortinet Community’nin tarama sırası notuna göre önce tek uygulama satırları yukarıdan aşağı, sonra kategoriler değerlendirilir.
- NIST SP 800-41 Rev. 1, bölüm 2.1.3: uygulama firewall’u, uygulama katmanındaki trafiği üreticinin hazırladığı zararsız protokol davranışı profilleriyle karşılaştırır ve erişimi, uygulamanın ağ üzerinde nasıl çalıştığına bakarak verir ya da keser. NIST’in örneği, HTTP için kullanılan 80 portunun üstünden anlık mesajlaşma yapılıp yapılmadığının anlaşılmasıdır.
Üç trafik tipinde kararlar:
| Karar | Misafir ağı | Çalışan ağı | DMZ’ye gelen | Dayanak |
|---|---|---|---|---|
| Başlangıç | P2P ve Proxy engelli, gerisi izleniyor | Önce yalnız izleme, engeller logdan | Kategori yok, port-protokol zorlaması | Fortinet BP, fabrika profilleri |
| Tek uygulama | Gerekirse Overrides satırıyla | Gerekirse Overrides satırıyla | Yok | Fortinet kılavuzu |
| Port-protokol zorlaması | Kapalı | Kapalı | Açık: 80 → HTTP, ihlalde Block | Fortinet BP, lab ölçümü |
| Engel sayfası | Açık | Açık | Yok | Lab ölçümü |
| Profilin açtığı 8008 portu | close-ports enable | close-ports enable | Yok | Fortinet BP, lab ölçümü |
| İmzalar | Güncel, tarihine düzenli bakılır | Güncel, tarihine düzenli bakılır | Güncel | Fortinet Hardening |
| HTTPS | Sertifika denetimi | Kurum isterse derin denetim | Yok | Fortinet bulut uygulama belgesi |
Misafir Ağında Neden P2P ve Proxy?
Fabrika profillerinden block-high-risk tam bu iki kategoriyi engelliyor ve geri kalan her uygulamayı geçirip logluyor. Misafir ağında başlangıç bu profilin mantığı:
- P2P (85 uygulama): misafirin paylaştığı dosya internete NAT ile kurumun dış IP adresinden çıkar. Dışarıdan bakan için o trafiğin sahibi kurumdur.
- Proxy (106 uygulama): misafir bir proxy uygulamasıyla çıkarsa FortiGate yalnız proxy’ye giden bağlantıyı görür. Web filtresi de uygulama kontrolü de asıl gidilen adresi göremez.
Sosyal medyayı ya da videoyu engellemek ise bir güvenlik kuralı değil, kurumun kararıdır. Lab’da aşağıda ikisini de engelliyorum, ama yalnız ölçüm için; ölçüm bitince misafir profili P2P ve Proxy engeline döndü.
FortiGate Uygulama Kontrolü Öncesi: İmzalar ve Fabrika Profilleri
Uygulama kontrolünün ne tanıyabileceğini imza veritabanı belirliyor; önce onun sürümüne baktım (diagnose autoupdate versions):
Application Definitions
---------
Version: 6.00741
Contract Expiry Date: n/a
Last Updated using manual update on Tue Dec  1 02:30:00 2015
Last Update Attempt: n/a
Result: Updates Installed
İmzalar 1 Aralık 2015 tarihli ve hiç güncellenmemiş; değerlendirme lisansının FortiGuard aboneliği yok. Paketin içinde 2.414 uygulama var. Aynı sürüm, profil formunun sağındaki Application Control Signatures Package satırında da yazıyor; hemen üstündeki lisans satırı Not Supported diyor.
Security Profiles → Application Control ekranında fabrika ayarında dört profil duruyor:
default: açıklaması Monitor all applications, yani bütün uygulamaları izle; her uygulamayı geçiriyor ve logluyor.block-high-risk: P2P ve Proxy kategorilerini engelliyor, gerisini geçirip logluyor.wifi-default: açıklaması Default configuration for offloading WiFi traffic, yani Wi-Fi trafiğinin aktarımı (offloading) için varsayılan yapılandırma; her uygulamayı geçiriyor.sniffer-profile: açıklamasıdefaultile aynı, her uygulamayı geçiriyor; adı dinleme (sniffer) kipindeki arayüzlere işaret ediyor.
Kuralın tek başına uygulamayı ayırt edemediğini ve yeni nesil firewall’un port yerine uygulamaya bakmasını firewall nedir yazımızda anlattık.
FortiGate Uygulama Kontrolü İzleme Modu: Önce Ne Çalıştığını Görmek
Engellemeye geçmeden önce ağda ne çalıştığını görmek gerekir; default profil tam bunu yapıyor. Misafir ağının internet çıkış kuralında (kural 11) Policy & Objects → Firewall Policy → kural formundaki Security Profiles bölümünde Application Control açılır ve default seçilir. Komut satırı karşılığı:
config firewall policy
    edit 11
        set utm-status enable
        set ssl-ssh-profile "certificate-inspection"
        set application-list "default"
    next
end
Servis sağlayıcı tarafında gelen istekleri kaydeden bir web sunucusu çalıştırdım (203.0.113.70, 80 ve standart dışı 2222 portunda). Kurala da ölçüm için geçici bir TCP 2222 servisi ekledim. Misafir istemcisi www.facebook.com, www.youtube.com, www.tiktok.com ve test.example.com adlarını bu sunucuya çözüyordu. Dört istek gönderdim. Uygulama kontrolü logu (Log & Report → Application Control) her birini şöyle tanıdı:
dstport=80 ... applist="default" action="pass" appcat="Social.Media" app="Facebook" hostname="www.facebook.com" ... url="/" ... apprisk="medium"
dstport=80 ... applist="default" action="pass" appcat="Video/Audio" app="YouTube_Video.Access" hostname="www.youtube.com" ... url="/watch?v=abc" ... apprisk="elevated"
dstport=80 ... applist="default" action="pass" appcat="Web.Client" app="HTTP.BROWSER" hostname="test.example.com" ... url="/" ... apprisk="medium"
dstport=2222 ... applist="default" action="pass" appcat="Web.Client" app="HTTP.BROWSER" hostname="test.example.com" ... url="/" ... apprisk="medium"
Dört satırdan iki sonuç çıkıyor:
- Tanıma içeriğe bakıyor. Dört isteğin hepsi aynı sunucuya gitti; Facebook ve YouTube, sunucunun adresinden değil HTTP isteğinin içindeki addan tanındı.
- Tanıma porta bakmıyor. Aynı web isteği 80 portunda da 2222 portunda da
HTTP.BROWSERoldu. Bir uygulamayı alışılmadık bir porta taşımak onu gizlemiyor.
Her satırda uygulamanın kategorisi (appcat) ve risk seviyesi (apprisk) de var; engelleme kararını genellikle bu kategoriler üzerinden verirsiniz.
FortiGate Uygulama Engelleme: Kategori ve Tek Uygulama
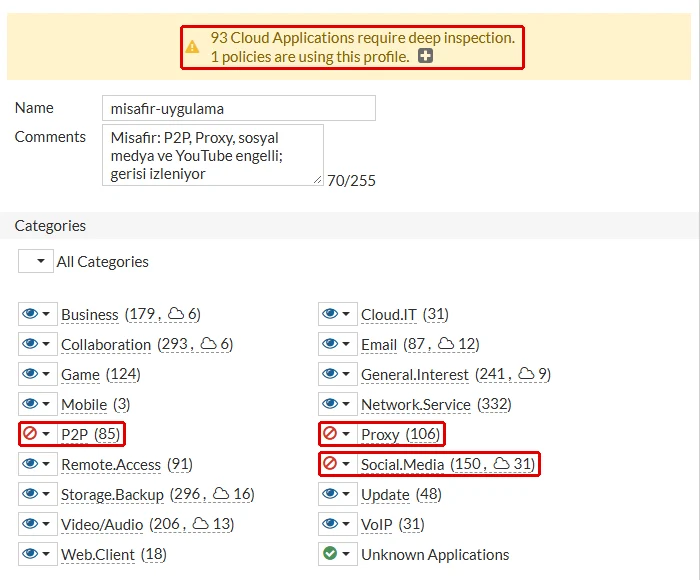
İzleme logu ağda ne olduğunu gösterdi; şimdi istenmeyeni engelleyen bir profil. Security Profiles → Application Control → Create New ekranında:
- Name:
misafir-uygulama. - Comments: profilin ne yaptığı tek cümleyle; lab’da ölçüm sırasında
Misafir: P2P, Proxy, sosyal medya ve YouTube engelli; gerisi izleniyor. - Categories:
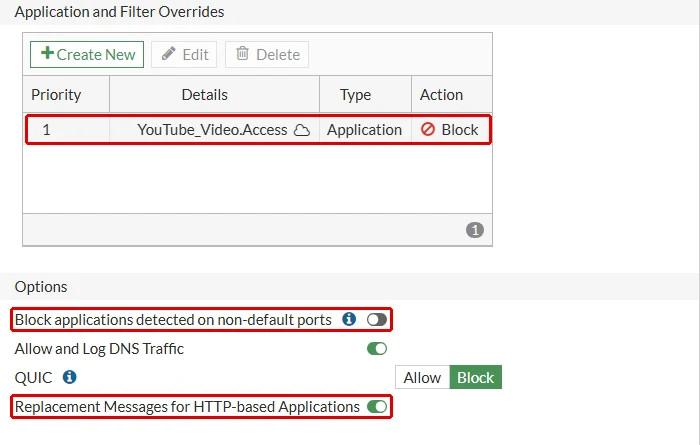
P2P,ProxyveSocial.Mediasatırlarının yanındaki menüden Block; geri kalan kategoriler Monitor. - Application and Filter Overrides → Create New: tek bir uygulama, lab’da
YouTube_Video.Access, eylemi Block. Kategorinin tamamını engellemeden bir uygulamayı ayırmanın yolu bu. - Options: fabrika ayarında bırakılır; ilk seçeneği aşağıda ayrıca ölçüyorum.
Komut satırında kategori satırları ile tek uygulama satırı aynı listede, entries altında durur. Satırlar yukarıdan aşağı değerlendirildiği için en alttaki koşulsuz pass satırı geri kalan her şeyi izler:
config application list
    edit "misafir-uygulama"
        set comment "Misafir: P2P, Proxy, sosyal medya ve YouTube engelli; gerisi izleniyor"
        config entries
            edit 1
                set application 16420
                set action block
            next
            edit 2
                set category 2 6
                set action block
            next
            edit 3
                set category 23
                set action block
            next
            edit 4
                set action pass
            next
        end
    next
end
16420 YouTube_Video.Access’in, 2, 6 ve 23 de P2P, Proxy ve Social.Media kategorilerinin numarası. Yeni bir satır edit ile eklendiğinde listenin sonuna gider. Lab’da engel satırlarını sonradan ekleyince koşulsuz satırın altında kaldılar; move ile üstüne aldım.
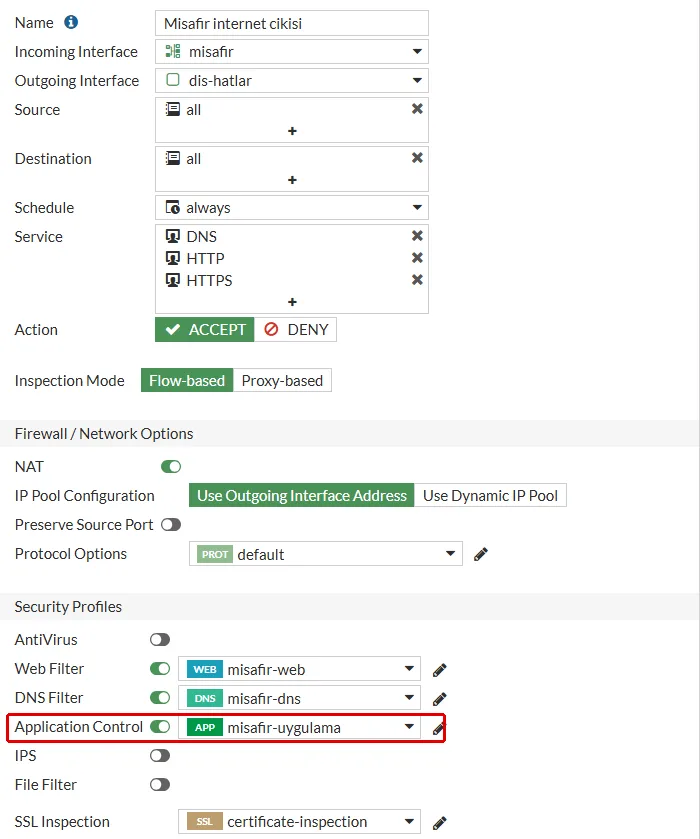
Profili (misafir-uygulama) kurala verdim. Kural 11’in formunda (Policy & Objects → Firewall Policy, kurala çift tıklanır) iş Security Profiles bölümünde:
- Inspection Mode: Flow-based. Uygulama kontrolü akış kipinde çalışır, proxy kipi gerekmez.
- Application Control: açık ve
defaultyerinemisafir-uygulama. - SSL Inspection:
certificate-inspection, misafir kuralında zaten seçili.
config firewall policy
    edit 11
        set name "Misafir internet cikisi"
        set application-list "misafir-uygulama"
    next
end
Aynı istekleri tekrarladım:
403 http://www.facebook.com:80/
403 http://www.youtube.com:80/watch?v=abc
200 http://www.tiktok.com:80/foryou
200 http://test.example.com:80/
200 http://test.example.com:2222/
Facebook ve YouTube engellendi; sayfanın başlığı Application Control Violation, yani uygulama kontrolü ihlali. Sunucunun kaydına baktım: bu iki istek sunucuya hiç ulaşmamıştı, yalnız TikTok ve kontrol adresi gelmişti. Log engellemeyi kategoriyle birlikte yazdı:
hostname="www.facebook.com" incidentserialno=182452235 url="/" msg="Social.Media: Facebook" apprisk="medium"
hostname="www.youtube.com" incidentserialno=182452231 url="/watch?v=abc" msg="Video/Audio: YouTube_Video.Access" apprisk="elevated"
Bu ölçümün arka planında web filtresiyle önemli bir fark var. Aynı cihazda web filtresinin kategori bölümü, her siteyi FortiGuard’a soramadığı için bütün web’i engellemişti. Uygulama kontrolü ise FortiGuard’a hiç ulaşmadan çalıştı, çünkü imzalar cihazın içinde duruyor.
FortiGate Standart Dışı Port Seçeneği: İmzada Port Yoksa Etkisiz
Options bölümünün ilk satırı Block applications detected on non-default ports. Fortinet’in belgesine göre açıkken izlenen bir uygulama, imzasında yazan port dışında görülürse engellenir. 2222 portundaki istek tam bunu sınıyor: aynı uygulama (HTTP.BROWSER), alışılmadık bir port. Seçeneği açtım:
config application list
    edit "misafir-uygulama"
        set enforce-default-app-port enable
    next
end
İstekleri tekrarladım:
403 http://www.facebook.com:80/
403 http://www.youtube.com:80/watch?v=abc
200 http://www.tiktok.com:80/foryou
200 http://test.example.com:80/
200 http://test.example.com:2222/
2222’deki istek yine geçti ve log onu izlenen trafik olarak yazdı:
srcip=10.34.60.10 ... dstport=2222 ... applist="misafir-uygulama" action="pass" appcat="Web.Client" app="HTTP.BROWSER" hostname="test.example.com"Sebep imza kaydında. get application name status çıktısında her uygulamanın kaydı şöyle:
app-name: "Facebook"
id: 15832
category: "Social.Media"
cat-id: 23
popularity: 5.low
risk: 3.low
weight: 10
shaping: 0
protocol: 1.TCP, 9.HTTP, 26.SSL
vendor: 3.Facebook
technology: 1.Browser-Based
behavior:
language: Multiple
Kayıtta uygulamanın kategorisi, riski, protokolü ve teknolojisi var, ama portu yok. 2.414 kaydın hiçbirinde port alanı bulunmuyor. Belgedeki “imzada yazan port” bu eski pakette hiç yazılmamış; seçeneğin karşılaştıracağı bir şey yok. Güncel imzalı bir cihazda seçeneği aynı denemeyle sınayın: bir uygulamayı alışılmadık bir portta çalıştırın ve logda eylemin değişip değişmediğine bakın. Lab’da seçenek kapalı kaldı.
FortiGate Uygulama Kontrolünde Engel Sayfası ve 8008 Portu
Web filtre yazımızda güvenlik profili bağlanan kuralın internetteki her adreste dört port açtığını ölçüp close-ports ile kapatmıştık. Uygulama kontrolünün payını ayırmak için ayarı kapattım, kuraldan web filtresini çıkardım ve misafir makinesinden hiçbir servis çalıştırmayan bir dış adresi (198.18.0.1) taradım:
8008/tcp open     http
8010/tcp filtered xmpp
8015/tcp filtered cfg-cloud
8020/tcp filtered intu-ec-svcdisc
Yalnız uygulama kontrolü bağlıyken açık görünen tek port 8008. Fortinet’in sayfası bu port için uygulama kontrolüne özel bir satır veriyor ve satır engel sayfasını kapatıyor. Uyguladım:
config application list
    edit "misafir-uygulama"
        set app-replacemsg disable
    next
end
18 saniye bekleyip portu yeniden taradım ve engelli Facebook isteğini tekrarladım:
8008/tcp open  http
000 Operation timed out after 6002 milliseconds with 0 bytes received
Port açık kaldı. Değişen tek şey engellenen isteğin sonucu oldu: engel sayfası yerine bağlantı 6 saniye bekleyip boş döndü. Kullanıcı engellendiğini değil, sitenin çalışmadığını görür.
Engel sayfasını geri açtım (set app-replacemsg enable), close-ports ayarını ve web filtresini de geri koydum. Dört port yeniden kapandı:
8008/tcp filtered http
8010/tcp filtered xmpp
8015/tcp filtered cfg-cloud
8020/tcp filtered intu-ec-svcdisc
Engellenen istek de yine Application Control Violation sayfasını aldı. Lab’daki doğru eşleşme bu: engel sayfası açık, port close-ports ile kapalı. Fortinet’in verdiği satır bu sürümde portu kapatmadı; kendi cihazınızda port taramasıyla doğrulayın.
FortiGate Uygulama İmzaları Eskiyince: TikTok Sıradan Web Trafiği
İçerideki imzalar ise eskiyor. TikTok isteği yukarıda 200 aldı, sosyal medya engeline rağmen. İzleme logunda bu isteğin nasıl tanındığına baktım:
action="pass" appcat="Web.Client" app="HTTP.BROWSER" hostname="www.tiktok.com" ... url="/foryou"TikTok, sıradan web tarayıcısı trafiği olarak tanındı. Sebebi imza listesinde görmek için Security Profiles → Application Signatures ekranında arama kutusuna uygulamanın adı yazılır:
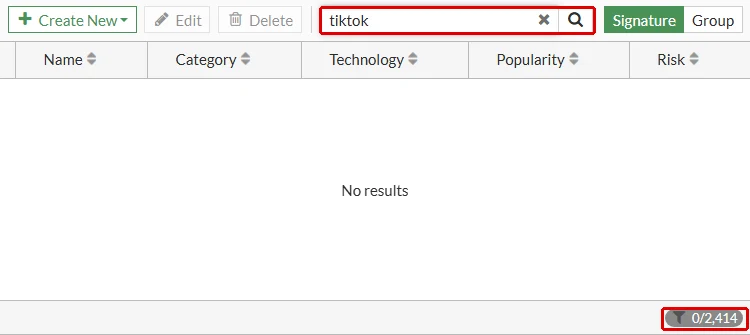
Komut satırında aynı listeyi get application name status veriyor. 2.414 uygulamada TikTok, ChatGPT, Discord ve Microsoft Teams için tek bir imza yok. 2015’ten sonra çıkan ya da trafiği değişen bir uygulama bu cihazın gözünde ya genel HTTP.BROWSER’dır ya da hiç tanınmaz.
Engeli kim alır, kim geçer:
Bunun sahadaki karşılığı şu: uygulama kontrolü abonelik bittiğinde çalışmayı bırakmaz, sessizce eskir. Engellediğinizi sandığınız kategoriye yeni bir uygulama katıldığında FortiGate onu tanımaz ve geçirir; ekranda hiçbir uyarı da çıkmaz. Fortinet’in sıkılaştırma sayfası bu yüzden veritabanlarının zamanında güncellenmesini istiyor ve eskidiklerinde uyarı gönderilmesini öneriyor. Lisans satırı ve imza paketinin tarihi bu yüzden düzenli bakılacak yerler arasında.
Örnekteki görevlinin panosu da yenilenmezse, sonradan çıkan işaretleri taşıyan sandıklar sıradan yük gibi geçer.
FortiGate Port-Protokol Zorlaması: DMZ’nin 80 Portunda Yalnız HTTP
Fortinet’in tablosundaki öbür yön dışarıdan gelen trafik. Lab’da dışarıdan DMZ web sunucusuna giden kural 3 (v-dmz-web, 203.0.113.10:80 → 10.34.80.10:80) yalnız HTTP servisine izin veriyor. Ama servis nesnesi yalnız TCP 80 portu demek; içinden geçenin gerçekten HTTP olduğunu kural sınamıyor.
Önce bunu ölçtüm. Servis sağlayıcı tarafından aynı porta bir HTTP isteği ve bir SSH bağlantısının ilk satırını gönderdim:
200 HTTP
Message: Bad request syntax ('SSH-2.0-OpenSSH_8.9p1').</p>
İkinci satır, sunucunun döndürdüğü hata sayfasından. SSH satırı sunucuya ulaştı; sunucu onu bozuk bir HTTP isteği sanıp hata sayfasıyla cevap verdi. Port açık olduğu sürece içinden her protokol geçiyor. Yeni bir profil açtım; Security Profiles → Application Control → Create New ekranında:
- Name:
dmz-protokol; Comments:DMZ: 80 portunda yalniz HTTP. - Categories: fabrika ayarında bırakılır. DMZ kuralında amaç uygulamayı süzmek değil, portu korumak.
- Network Protocol Enforcement (ağ protokolü zorlaması) açılır ve Create New ile bir satır eklenir: Port
80, Enforce Protocols (zorlanacak protokol)HTTP, Violation Action (ihlalde yapılacak işlem) Block.
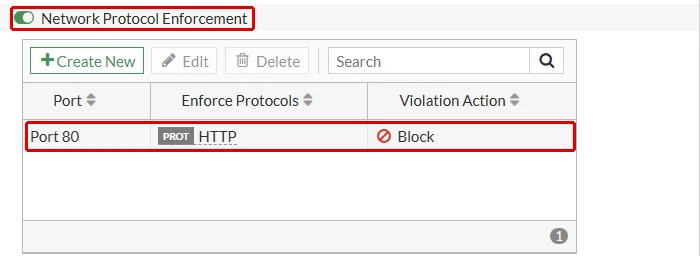
Profil, dışarıdan DMZ’deki web sunucusuna gelen kurala (3) aynı formdan bağlanır: Security Profiles bölümünde Application Control açılır ve dmz-protokol seçilir.
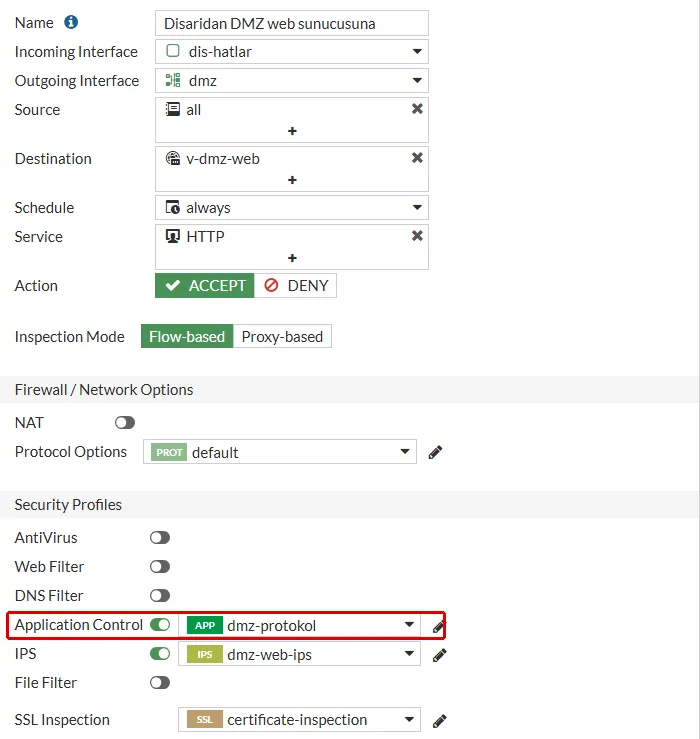
Komut satırı karşılığı, profilin kurala bağlanmasıyla birlikte:
config application list
    edit "dmz-protokol"
        set comment "DMZ: 80 portunda yalniz HTTP"
        set control-default-network-services enable
        config default-network-services
            edit 1
                set port 80
                set services http
                set violation-action block
            next
        end
    next
end
config firewall policy
    edit 3
        set utm-status enable
        set ssl-ssh-profile "certificate-inspection"
        set application-list "dmz-protokol"
    next
end
Aynı iki denemeyi tekrarladım:
200 HTTP
nc rc=0 bayt=0
HTTP isteği geçti; SSH satırına hiçbir cevap dönmedi. Log engellemenin sebebini yazdı:
eventtype="protocol-violation" ... srcip=203.0.113.80 ... dstip=10.34.80.10 ... dstport=80 ... service="SSH" ... policyid=3 ... applist="dmz-protokol" action="block" ... msg="Protocol enforcement: service is not whitelisted on port 80"FortiGate, 80 portuna gelen bağlantının HTTP değil SSH olduğunu ilk satırından tanıdı. NIST’in örneğindeki “80 portunun üstünden başka bir uygulama” tam bu. Örnekteki sınır kapısında şeridin tabelası “yalnız gıda” diyor; görevli o şeritten gelen sandığın işaretine bakıp gıda olmayanı geri çeviriyor. Kural 3’te profil açık kaldı: DMZ’nin web sunucusuna dışarıdan yalnız HTTP geçiyor.
FortiGate Uygulama Kontrolü ve HTTPS: Derin Denetim Gereği
Ölçümlerin hepsi HTTP üzerinde. Gerçek uygulamaların neredeyse hepsi HTTPS kullanıyor ve uygulama kontrolü şifreli bir bağlantıda yalnız bağlantının başında açık giden bilgilere bakabilir. Profil ekranı bunun sınırını kendisi söylüyor: lab cihazımda 93 Cloud Applications require deep inspection, yani 93 bulut uygulaması derin denetim istiyor.
Fortinet’in bulut uygulama belgesine göre Facebook, Gmail ve YouTube derin denetim olmadan da tanınıyor; Gmail eki gibi bağlantının içindeki bir işlem ise derin denetim istiyor.
NGFW’nin şifreli trafiğin içini nasıl gördüğünü firewall nedir yazımızda anlattık. Misafir ağında derin denetim yapılmaz: derin denetim istemcinin kurumun sertifikasına güvenmesini ister ve misafirin cihazına bu sertifika yüklenmez. Değerlendirme lisanslı cihazımda derin denetim kullanıcıya 512 bitlik anahtarlı bir sertifika veriyor ve güncel istemciler bununla bağlanmıyor (FortiGate SSL inspection yazımızda ölçtük). Bu yüzden uygulama kontrolünün HTTPS tarafını burada ölçmedim.
Profilin Options bölümünde bu konuyla ilgili bir fabrika ayarı da var: QUIC Block. QUIC, bazı tarayıcıların HTTPS için kullandığı UDP tabanlı bir protokol. Fortinet’in belgesine göre engellendiğinde Chrome HTTP/2 ve TLS 1.2’ye döner, izin verildiğinde FortiGate QUIC başlığını arayıp loglar. Bu ayarı lab’da ölçmedim, ama fabrika değeri olarak durduğunu bilmek, “QUIC’i kim kapattı” sorusunun cevabını verir.
Doğrulama: FortiGate Uygulama Kontrolü Doğru Kuruldu mu?
- İmzalar güncel:
diagnose autoupdate versionsçıktısında Application Definitions tarihi yakın, lisans satırı geçerli. - Misafir kuralı
misafir-uygulamaile çalışıyor; P2P ve Proxy engelli, gerisi izleniyor. - Log: Log & Report → Application Control satırlarında doğru profil adı, kategori ve eylem görünüyor.
- Engel sayfası: engellenen bir istek Application Control Violation sayfası alıyor, zaman aşımına düşmüyor.
- Portlar: misafir ağından internetteki bir adres tarandığında 8008 açık görünmüyor (
close-ports enable). - DMZ kuralı: dışarıdan 80 portuna HTTP geçiyor, başka bir protokol
protocol-violationlogu ile engelleniyor.
Sonuç: FortiGate Uygulama Kontrolü İçeriğe Bakar, İmzası Kadar Görür
FortiGate uygulama kontrolü trafiği porta değil içeriğe bakarak tanıyor ve FortiGuard’a ulaşamasa da cihazdaki imzalarla çalışıyor. Lab’dan çıkan kurallar:
- Önce izleyin.
defaultprofil her uygulamayı logluyor; engelleme kararını o logdaki kategorilerden verin. Misafir ağında başlangıç P2P ve Proxy engeli. - Port değiştirmek gizlemez. Aynı istek 80’de de 2222’de de aynı uygulama olarak tanındı; standart dışı port seçeneği ise imzada port yazmadığı için hiçbir şeyi değiştirmedi.
- Engel sayfası açık, port kapalı. Fortinet’in 8008 için verdiği satır portu kapatmadı ve engeli zaman aşımına çevirdi; portu
close-portskapattı. - Gelen trafikte portu protokole bağlayın. DMZ’nin 80 portunda yalnız HTTP geçiyor, SSH engellendi.
- İmzalar eskir, uyarı vermez. 2015 imzaları TikTok’u tanımadı ve geçirdi. Abonelik ve imza tarihi düzenli kontrol edilir.
Lab’daki son hâl: misafir kuralında misafir-uygulama (P2P ve Proxy engelli, gerisi izleniyor), DMZ kuralında dmz-protokol. Ölçüm için eklenen sosyal medya ve YouTube satırları ile geçici 2222 servisi kaldırıldı.
Örnekteki sınır kapısında görevli sandığı işaretinden tanır ve yalnız panosundaki işaretleri bilir; FortiGate’te pano imza veritabanıdır ve yenilenmedikçe yeni uygulama sıradan web trafiği olarak geçer. Sıradaki adım rehberin 4. adımı, saldırı önleme (IPS); orada da imzalar aynı yaşta.
FortiGate Firewall Uygulama Kontrolü Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle flow ve proxy kipinin farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB sınırı lab'da ölçüldü.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı; BFD ile 127 saniyelik kesintinin 1 saniyeye inmesi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Ağınızda hangi uygulamalar çalışıyor? FortiGate'inizde önce izleyip sonra engelleyelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu