FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı; BFD ile 127 saniyelik kesintinin 1 saniyeye inmesi.

- FortiGate BGP Nasıl Olmalı?
- FortiGate BGP Öncesi: Senaryo ve Fabrika Ayarı
- FortiGate BGP Komşuluğu: Local AS, Router ID, Komşu ve Parola
- Parola Yanlışsa: Oturum Connect’te Takılır
- FortiGate BGP Duyurusu: Fabrika Ayarında Hiçbir Şey Gitmiyor
- Redistribute Connected: Yönetim Ağı da Karşıya Gitti
- FortiGate BGP Giriş Süzgeci ve Önek Sınırı
- FortiGate BGP Hat Kopması: Holdtime Son Keepalive’dan Sayılır
- FortiGate BFD: Kopmayı Bir Saniyede Fark Etmek
- Doğrulama: FortiGate BGP Doğru Kuruldu mu?
- Sonuç: FortiGate BGP’de Duyuruyu, Kabulü ve Kopma Süresini Siz Seçersiniz
- FortiGate Firewall BGP Hakkında Sık Sorulan Sorular
FortiGate Firewall BGP yapılandırması, FortiGate’i bir komşu yönlendiriciyle rota alışverişi yapacak şekilde tanımlamaktır. FortiGate komşusundan hangi ağlara onun üzerinden gidildiğini öğrenir, kendi duyurduğu ağları da ona bildirir; bir hat ya da komşu düştüğünde öğrenilen rotalar tablodan çıkar ve trafik varsa öbür yola geçer.
Bir şubenin FortiGate’i BGP’de bir uç ağdır (leaf): kendi ağlarından başka bir şey taşımaz. NIST SP 800-189 böyle bir ağ için tek cümlelik bir çıkış kuralı veriyor: yalnız kendi ağlarını duyurmak.
Bu yazı FortiGate Firewall ileri seviye rehberimizin 11. adımıdır. KOBİ tarafında BGP’nin en sık karşılaşıldığı yer, servis sağlayıcının MPLS şube hizmetidir: operatörün yönlendiricisi şubelerin ağlarını FortiGate’e BGP ile duyurur. Lab’da bu düzeni kuruyorum.
Lab’da üç şey beklenenden farklı çıktı:
- FortiGate komşuluk kurulunca hiçbir şey duyurmadı; bağlı ağları toptan dağıtan kısayol ise sekiz ağı birden, yönetim ağı dahil karşıya taşıdı.
- Önek sınırı aşılınca oturum kapandı ve kendiliğinden geri gelmedi. Komşu elle temizlenene kadar
Idlekaldı; sınırın amacı bu, bedeli de bu. - Sessiz bir kopmayı fark etmek iki dakikadan uzun sürdü. Holdtime son keepalive’dan sayıldığı için kesinti 120 ile 180 saniye arasında bir yerde biter.
Örnekteki sınır kapısının karşısında bu kez komşu ülkenin kapısı duruyor. İki kapının görevlileri sınır çizgisinde buluşup birbirlerine ulaştırabildikleri yerlerin listesini verir ve açık olduklarını gösteren bir feneri yakarlar. Her görevli yalnız kendi listesine yazdığını verir; fener sönerse karşı taraf kapının kapandığını anlar. FortiGate’te liste BGP duyurusu, fener de komşular arasında düzenli giden keepalive mesajıdır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde MPLS ya da ikinci operatör hattıyla BGP konuşan FortiGate’leri kurarken izlediğimiz sırayı anlatır.
FortiGate BGP Nasıl Olmalı?
Şube FortiGate’i servis sağlayıcıya yalnız kendi ağlarını duyurur ve ondan yalnız beklediği ağları kabul eder. Komşuluk bir parolayla korunur, komşudan alınacak önek sayısına bir sınır konur. Sessiz kopmayı saniyenin altında fark etmek için BFD açılır; karşı tarafın desteği operatörden istenir.
Bu düzeni iki kaynak birlikte tarif ediyor:
- RFC 7454, BGP Operations and Security (BCP 194):
- Bölüm 5.1: BGP oturumunu TCP düzeyinde korumak. MD5 hâlâ en yaygın yöntem, TCP-AO destekleniyorsa tercih edilir. Operatörlere uygun olan her yerde TCP oturum koruması uygulamaları öneriliyor.
- Bölüm 6.3: uç ağ (leaf network) girişte yalnız yukarıdan istediği rotaları kabul eder, çıkışta yalnız kendi yerel rotalarını duyurur.
- Bölüm 8: bir komşudan kabul edilecek rota sayısına sınır konması önerilir (RFC dilinde RECOMMENDED, yani güçlü öneri).
- NIST SP 800-189, Resilient Interdomain Traffic Exchange, güvenlik önerisi 34: uç müşteri ağı çok basit bir çıkış policy’si uygulamalı ve yalnız kendi başlattığı önekleri (prefix) duyurmalıdır. Öneri 33 girişi anlatıyor: uç müşteri servis sağlayıcıdan ne istiyorsa yalnız onu kabul eder.
Kararlar ve lab’daki karşılıkları:
| Karar | Lab’daki değer | Dayanak |
|---|---|---|
| Duyuru | Networks ile yalnız personel ağı, dağıtım kapalı | RFC 7454 6.3, NIST öneri 34 |
| Kabul | sube-girisi önek listesi: yalnız 10.20.0.0/24 | RFC 7454 6.3, NIST öneri 33 |
| Önek sınırı | 10 (beklenen 1, pay bırakılmış) | RFC 7454 bölüm 8 |
| Oturum koruması | Komşu parolası (TCP MD5) | RFC 7454 5.1 |
| Kopma tespiti | BFD, 250 ms × 3 | Lab ölçümü |
| Trafik kuralı | Personelden şubeye, NAT kapalı | Lab ölçümü |
FortiGate BGP Öncesi: Senaryo ve Fabrika Ayarı
BGP’nin kurumsal ağdaki yerini ve hangi durumda gerektiğini ağ protokolleri yazımızda anlattık; çok lokasyonlu bir kurumun MPLS hattı ve operatör geçişinin sahadaki karşılığı kurumsal MPLS ve ISP geçişi vakamızda duruyor. Lab’daki düzen şöyle:
- Servis sağlayıcının yönlendiricisi:
ntp01’deki servis sağlayıcı taklidinde çalışan FRR, AS 65000, adresi198.51.100.2. - Hat: FortiGate’in
yedek-hatarayüzü (198.51.100.1/30). Bu arayüzü statik rota yazımızda açtık; burada şube hattı rolünde. - Uzak şube: servis sağlayıcının arkasında duran
10.20.0.0/24ağı. FortiGate bu ağı ancak BGP’den öğrenirse bilecek. - FortiGate: AS 65010; duyurulacak ağ personel ağı
10.34.30.0/24.
BGP fabrika ayarında kapalı: AS numarası 0. Açıldığında geçerli olacak zamanlayıcılar tam yapılandırmada (show full-configuration router bgp) duruyor:
    set as 0
    set keepalive-timer 60
    set holdtime-timer 180
    set ebgp-multipath disable
    set distance-external 20
    set distance-internal 200
    set graceful-restart disable
İki satır yazının ilerisinde önem kazanacak: keepalive 60 ve holdtime 180 saniye. Komşu 180 saniye boyunca hiçbir şey göndermezse düşmüş sayılıyor.
Kurumsal bir buluta IPsec tüneli üstünden BGP konuşmak da yaygın bir senaryo; değerlendirme lisanslı lab cihazım IPsec’te yalnız DES kabul ettiği için o kısım gerçek bir cihaz bekliyor. Tünelin kendisini IPsec yazımızda DES ile kurup ölçtük. Burada BGP düz bir hat üstünde çalışıyor; protokolün davranışı aynı.
FortiGate BGP Komşuluğu: Local AS, Router ID, Komşu ve Parola
Network → BGP ekranında:
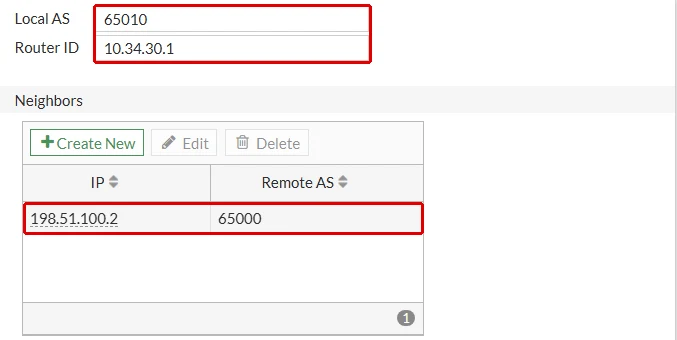
- Local AS alanına FortiGate’in AS numarası yazılır; lab’da
65010. İç kullanım için 64512-65534 arası özel numaralar kullanılır, servis sağlayıcı size bir numara verdiyse o yazılır. - Router ID alanına FortiGate’i tanıtan bir adres yazılır; lab’da personel arayüzünün adresi
10.34.30.1. - Neighbors bölümünde Create New ile komşunun adresi (IP:
198.51.100.2) ve AS numarası (Remote AS:65000) girilir. - Komşu formundaki Password alanına servis sağlayıcıyla birlikte belirlenen parola yazılır.
Komut satırı karşılığı:
config router bgp
    set as 65010
    set router-id 10.34.30.1
    config neighbor
        edit "198.51.100.2"
            set remote-as 65000
            set description "servis-saglayici-pe"
            set password <ortak-parola>
        next
    end
end
Komşuluk 6 saniyede kuruldu (get router info bgp summary):
VRF 0 BGP router identifier 10.34.30.1, local AS number 65010
...
Neighbor     V         AS MsgRcvd MsgSent   TblVer  InQ OutQ Up/Down  State/PfxRcd
198.51.100.2 4      65000       3       2        0    0    0 00:00:15        1
Son sütundaki 1, komşudan öğrenilen önek sayısı. Rota tablosunda şubenin ağı BGP’den gelmiş olarak göründü; satırın başındaki B bunu, köşeli parantezdeki 20 de eBGP rotalarının mesafesini söylüyor:
B 10.20.0.0/24 [20/0] via 198.51.100.2 (recursive is directly connected, yedek-hat), 00:00:14Arayüzde aynı bilgiyi BGP ekranının sağındaki View Routing Monitor gösteriyor; BGP Neighbors görünümünde komşunun durumu Established.

Parola Yanlışsa: Oturum Connect’te Takılır
Parolanın gerçekten sınandığını görmek için servis sağlayıcı tarafında parolayı değiştirip oturumu yeniden başlattım. FortiGate 40 saniye sonra hâlâ bağlanmaya çalışıyordu (never Connect):
198.51.100.2 4 65000 32 28 0 0 0 never Connect Servis sağlayıcının işletim sistemi FortiGate’in her bağlantı isteğini imzası tutmadığı için reddetti:
[17120.714103] TCP: MD5 Hash failed for 198.51.100.1.14005->198.51.100.2.179 [S]  L3 index 0
[17128.734063] TCP: MD5 Hash failed for 198.51.100.1.14005->198.51.100.2.179 [S]  L3 index 0
Parola düzelince oturum 4 saniyede kuruldu. Parola, aradaki birinin sahte bir TCP sıfırlamasıyla oturumu düşürmesini ya da araya rota sokmasını zorlaştırıyor; RFC 7454’ün 5.1 bölümünün anlattığı saldırı bu.
FortiGate BGP Duyurusu: Fabrika Ayarında Hiçbir Şey Gitmiyor
FortiGate şubenin ağını öğrendi; şube de FortiGate’in personel ağını öğrenmeli, yoksa trafik tek yönlü kalır. Servis sağlayıcı tarafındaki FRR’de komşuya baktım: FortiGate’ten gelen önek sayısı 0’dı. FortiGate komşuluk kurulunca kendi ağlarından hiçbirini duyurmuyor.
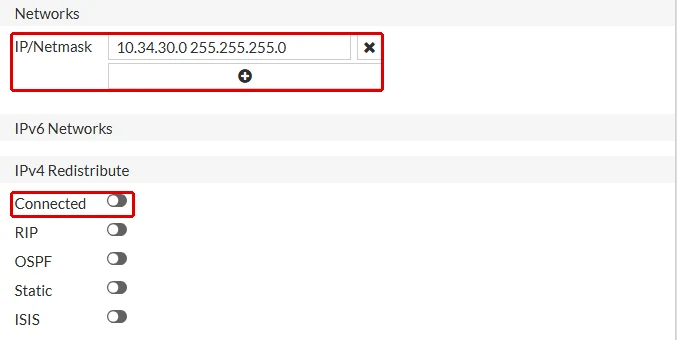
Duyurulacak ağ, BGP ekranının alt kısmındaki Networks bölümüne yazılır: IP/Netmask alanına 10.34.30.0 255.255.255.0. Bu satırın çalışması için ağın FortiGate’in rota tablosunda bulunması gerekir; bağlı bir arayüzün ağı bu koşulu zaten sağlar.
FRR’nin tablosunda FortiGate’ten gelen ağ 23 saniye sonra göründü:
   Network          Next Hop            Metric LocPrf Weight Path
*> 10.20.0.0/24     0.0.0.0                  0         32768 i
*> 10.34.30.0/24    198.51.100.1                           0 65010 i
Gecikmenin sebebi komşunun duyuru aralığı (advertisement-interval 30): FortiGate eBGP komşusuna değişiklikleri en fazla 30 saniyede bir gönderiyor. BGP’de bir değişiklikten sonra karşı tarafı hemen kontrol etmek bu yüzden yanıltıcı olabilir.
İki ağ arasında trafiğin geçmesi için bir de güvenlik kuralı gerekiyor: personel ağından şube ağına (n-sube, 10.20.0.0/24), NAT kapalı. Hat dis-hatlar bölgesinde olduğu için kuralın hedef arayüzü bölgedir; kural genel internet kuralının üstüne yazılır. Arayüzde yol Policy & Objects → Firewall Policy → Create New:
- Name:
Personel BGP subesine. - Incoming Interface:
personel. Outgoing Interface:dis-hatlar, çünkü şubeye giden yol BGP’den öğrenilen rotayla bu bölgedeki hattan geçiyor. - Source:
n-personel. Destination: şubenin ağı,n-sube(10.20.0.0/24). - Service:
PING, lab ölçümü için; gerçek kurulumda şubenin kullanacağı servisler. - NAT: kapalı.
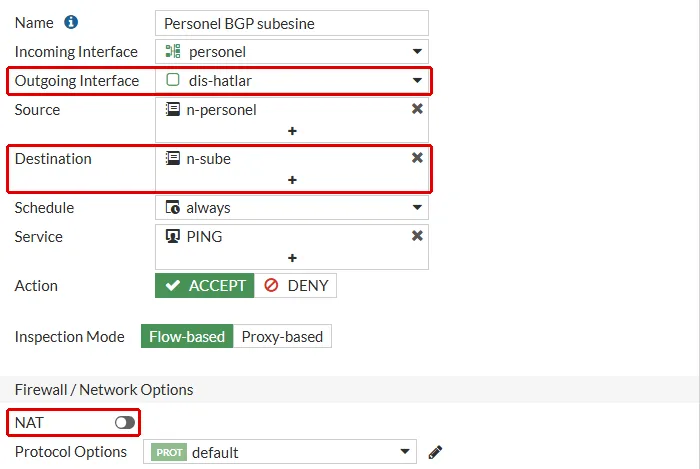
Ölçümdeki kural ve n-sube nesnesi BGP ölçümünden sonra silindi; ekran bu yazı için, nesne geçici olarak yeniden açılıp form kaydedilmeden çekildi. Komut satırındaki karşılığı:
config firewall policy
    edit 0
        set name "Personel BGP subesine"
        set srcintf "personel"
        set dstintf "dis-hatlar"
        set action accept
        set srcaddr "n-personel"
        set dstaddr "n-sube"
        set schedule "always"
        set service "PING"
    next
end
Yeni kural listenin sonuna eklenir. Genel internet kuralı (1) aynı arayüz çiftinde her hedefe NAT’lı ping izni veriyor; şube kuralı altında kalırsa şubeye giden ping önce kural 1’e uyar ve NAT’lanır. Kural bu yüzden arayüzde satır sürüklenerek, komut satırında move ile (move <yeni kural no> before 1) kural 1’in üstüne alınır.
NAT açık kalsaydı şube trafiği personelin gerçek adresini değil FortiGate’in hat adresini görürdü; NAT’ın hangi kurallarda kapalı kaldığını NAT yazımızda anlattık. Kuralla birlikte personel ağındaki istemci şubedeki 10.20.0.1’e ping atabildi; dönüş yolunu servis sağlayıcı tarafı da BGP’den öğrenmişti. Yani iki yönün rotasını da elle yazmadım, ikisi de BGP’den geldi.
Redistribute Connected: Yönetim Ağı da Karşıya Gitti
Ağları tek tek yazmanın bir kısayolu da var: IPv4 Redistribute altında Connected anahtarını açmak, yani FortiGate’e bağlı bütün ağları duyurmak. Açtım ve FRR’nin tablosuna baktım:
   Network          Next Hop            Metric LocPrf Weight Path
*> 10.20.0.0/24     0.0.0.0                  0         32768 i
*> 10.34.30.0/24    198.51.100.1                           0 65010 ?
*> 10.34.60.0/24    198.51.100.1                           0 65010 ?
*> 10.34.70.0/24    198.51.100.1                           0 65010 ?
*> 10.34.80.0/24    198.51.100.1                           0 65010 ?
*> 10.34.90.0/24    198.51.100.1                           0 65010 ?
*> 192.168.10.0/24  198.51.100.1                           0 65010 ?
*> 198.51.100.0/30  198.51.100.1                           0 65010 ?
*> 203.0.113.0/24   198.51.100.1                           0 65010 ?
Karşı tarafa sekiz ağ birden gitti: personelin yanında misafir (10.34.60.0/24), muhasebe, DMZ ve depo VLAN’ları, FortiGate’in yönetim ağı (192.168.10.0/24) ve iki hattın ağı.
MPLS ağına bağlı her şube artık misafir ağına ve yönetim ağına giden yolu biliyor. Güvenlik kuralları trafiği yine durdurabilir, ama rotanın kendisi o ağların varlığını ve adresini karşı tarafa bildirmiş oluyor. NIST’in uç ağ önerisi tam bu yüzden “yalnız kendi ağların” diyor; duyurulacak ağ Networks bölümüne tek tek yazılır, dağıtım gerçekten gerekiyorsa bir route-map ile süzülür.
Dağıtım karşıya 13 saniyede gitti, anahtarı kapatınca fazla önekler 21 saniyede geri çekildi; ikisi de duyuru aralığının içinde.
Örnekteki görevli de karşı tarafa kapıdaki her odanın listesini değil, yalnız ulaştırabileceği yerlerin listesini verir.
FortiGate BGP Giriş Süzgeci ve Önek Sınırı
Duyurunun öbür yönü kabul. Servis sağlayıcı tarafında fazladan bir ağ (10.21.0.0/24) duyurdum; süzgeçsiz FortiGate onu bir saniye içinde rota tablosuna yazdı:
B       10.20.0.0/24 [20/0] via 198.51.100.2 (recursive is directly connected, yedek-hat), 00:03:04
B       10.21.0.0/24 [20/0] via 198.51.100.2 (recursive is directly connected, yedek-hat), 00:00:01
Servis sağlayıcının yanlışlıkla duyurduğu bir ağ, şube trafiğini sessizce yanlış yere çekebilir. Giriş süzgeci için önce bir önek listesi açılır (Network → Routing Objects ekranındaki Prefix Lists bölümü; komut satırında config router prefix-list), sonra komşu formunda Prefix list in açılıp liste seçilir. Aynı formda Max prefix ile önek sınırı konur.
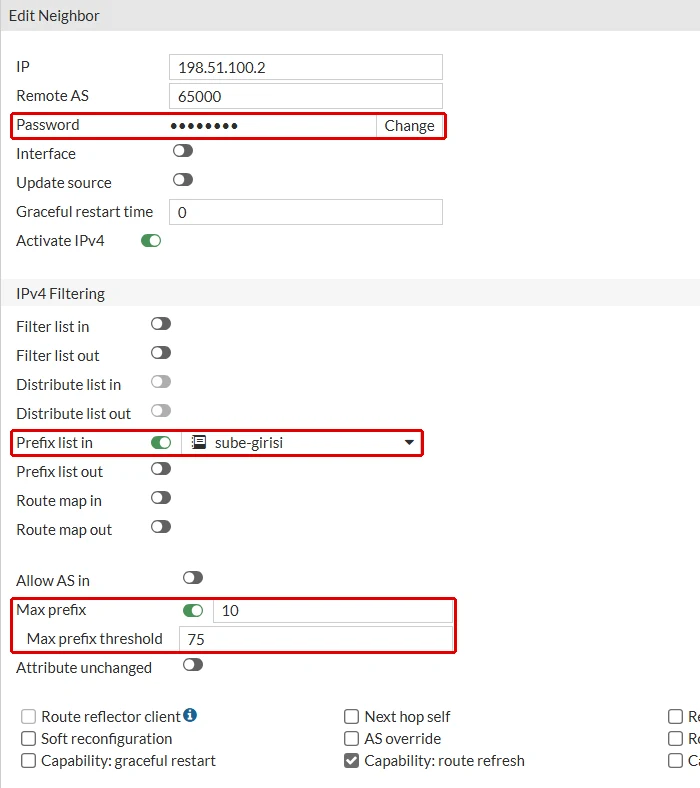
Komut satırı karşılığı:
config router prefix-list
    edit "sube-girisi"
        set comments "Servis saglayicidan yalniz sube agi"
        config rule
            edit 1
                set prefix 10.20.0.0 255.255.255.0
                unset ge
                unset le
            next
        end
    next
end
config router bgp
    config neighbor
        edit "198.51.100.2"
            set prefix-list-in "sube-girisi"
            set maximum-prefix 10
        next
    end
end
Süzgeç bağlanınca ve oturum yumuşak biçimde yenilenince (execute router clear bgp ip 198.51.100.2 soft in) tabloda yalnız şube ağı kaldı. Servis sağlayıcı yanlış bir ağ duyursa da o ağ artık FortiGate’in tablosuna giremiyor.
Önek sınırını ölçmek için servis sağlayıcı tarafında on bir ağ daha duyurdum; karşı taraf artık on üç ağ duyuruyordu. Süzgeç yerindeyken oturum düşmedi: süzgeçten yalnız şube ağı geçti (PfxRcd 1) ve sınır kabul edilen sayıya baktı. Süzgeci geçici olarak kaldırınca aynı 13 önek sınırı aştı:
msg="BGP: %BGP-3-MAXPFXEXCEED: No. of prefix received from 198.51.100.2 (afi-safi 1-1): 11 exceed limit 10"
msg="BGP: %BGP-5-ADJCHANGE: VRF 0 neighbor 198.51.100.2 Down BGP Notification FSM-ERR"
...
198.51.100.2 4      65000      19      17        0    0    0    never Idle (PfxCt)
FortiGate 11. önekte oturumu kapattı, karşıya Cease/Maximum Number of Prefixes Reached, yani en çok önek sayısına ulaşıldığı için oturumun kapatıldığını bildirdi ve komşu Idle (PfxCt) durumunda kaldı.
Komşu kendiliğinden geri gelmedi. Fazla önekleri kaldırdım ve oturumu elle temizledim (execute router clear bgp ip 198.51.100.2). Komşuluk bir saniyede kuruldu. Sınır, servis sağlayıcının yanlışlıkla bütün internet tablosunu göndermesi gibi bir durumda FortiGate’in belleğini korur; bedeli, o an şube bağlantısının da kesilmesidir. Bu yüzden sınır beklenen önek sayısının üstünde, pay bırakılarak konur.
FortiGate BGP Hat Kopması: Holdtime Son Keepalive’dan Sayılır
Duyuru ve kabul düzgün; asıl risk, hattın sessizce bozulmasıdır. Sessiz bozulmada arayüz ayakta kalır, ama karşıdan hiçbir paket gelmez. Arıza FortiGate ile servis sağlayıcının yönlendiricisi arasındaki başka bir cihazda olduğunda böyle olur. FortiGate’in bunu fark etmesinin tek yolu komşunun keepalive mesajlarının kesilmesidir.
Bu testte trafiğin gidebileceği bir yedek yol olsun diye FortiGate’e şube ağı için internet hattı üstünden ikinci bir statik rota ekledim, mesafesi 200. BGP rotasının mesafesi 20 olduğu için yedek rota BGP rotası varken tabloya girmiyor; mesafenin nasıl karar verdiğini statik rota yazımızda anlattık.
Sonra personel ağından şubeye saniyede beş ping gönderirken servis sağlayıcı tarafında FortiGate’e giden trafiğin tamamını düşürdüm.
FortiGate komşuyu kesintiden 126,9 saniye sonra düşürdü:
3: date=2026-10-02 time=04:42:34 eventtime=1790905354583431917 ... logdesc="BGP neighbor status changed" msg="BGP: %BGP-5-ADJCHANGE: VRF 0 neighbor 198.51.100.2 Down Hold Timer Expired"Ping kaydı kesintiyi veriyor:
[1790905227.643732] 64 bytes from 10.20.0.1: icmp_seq=17 ttl=63 time=0.744 ms
[1790905354.731013] 64 bytes from 10.20.0.1: icmp_seq=628 ttl=63 time=0.863 ms
Kesinti 127,1 saniye sürdü ve 610 ping kayboldu. Komşu düşünce BGP rotası tablodan çıktı, mesafesi 200 olan yedek rota devreye girdi ve ping internet hattından devam etti.
Neden 180 değil de 127 saniye? Holdtime kesinti anından değil, karşıdan gelen son keepalive’dan sayılıyor. 127 saniye 180’den 53 saniye eksik; yani son keepalive kesintiden yaklaşık 53 saniye önce gelmiş olmalı. Aynı cihazda önceki bir denemede bu süre 147,8 saniye çıkmıştı. Yani fabrika zamanlayıcılarıyla sessiz bir kopma, son keepalive’ın ne zaman geldiğine göre 120 ile 180 saniye arasında sürer.
Örnekteki iki kapıda fener dakikada bir yakılıyor ve karşı taraf üç dakika fener görmezse kapının kapandığına karar veriyor. Fener tam yandıktan sonra sönerse karar üç dakika, sönmeden hemen önce yanmışsa iki dakika gecikir; her iki durumda da yolcu o süre boyunca kapalı kapıya gider.
FortiGate BFD: Kopmayı Bir Saniyede Fark Etmek
İki dakikalık kesinti, sesli görüşmeleri ve uzak masaüstü bağlantılarını düşürmek için fazlasıyla uzun. Bu süreyi kısaltmanın yolu BFD (Bidirectional Forwarding Detection): iki komşu birbirine saniyenin altında aralıklarla küçük paketler gönderir ve birkaç paket gelmeyince BGP’ye haber verir.
BFD arayüzde yok. BGP komşu formunda BFD seçeneği bulunmuyor; komut satırından iki yerde açılıyor:
config system settings
    set bfd enable
end
config router bgp
    config neighbor
        edit "198.51.100.2"
            set bfd enable
        next
    end
end
Arayüzlerin BFD ayarı fabrika değeri olan global’de, yani bu genel ayarı izliyor. BFD açılınca genel ayarda fabrika değerleri göründü:
bfd                 : enable
bfd-desired-min-tx  : 250
bfd-required-min-rx : 250
bfd-detect-mult     : 3
Gönderme ve alma aralığı 250 ms, çarpan 3. Karşı tarafta da BFD açık olmalı; FRR’de komşu için bir bfd peer tanımladım. Oturum iki tarafta da kuruldu (get router info bfd neighbor):
OurAddress      NeighAddress    State       Interface       LDesc/RDesc
198.51.100.1    198.51.100.2    UP          yedek-hat       1/52
Aynı kopmayı tekrarladım. FortiGate komşuyu kesintiden 0,91 saniye sonra düşürdü. Logun gerekçesi bu kez BFD’yi gösteriyordu:
4: date=2026-10-02 time=04:44:03 eventtime=1790905443699194433 ... logdesc="BGP neighbor status changed" msg="BGP: %BGP-5-ADJCHANGE: VRF 0 neighbor 198.51.100.2 Down BFD Down; User reset added"Ping kaydındaki boşluk 1,04 saniye, kaybolan ping 4. Holdtime ile 610 paket ve 127,1 saniye kaybolmuştu; BFD ile kesinti, trafiğin yedek yola geçmesinin süresine indi.
İki uyarı: aynı anda logda Down User reset ve Down BGP Notification CEASE satırları da var, gerekçeyi o satırlardan okursanız yanlış yere bakarsınız. Ve BFD komşunun da desteklemesini gerektirir; servis sağlayıcının yönlendiricisinde BFD açılması operatörden istenir. Destek yoksa keepalive ve holdtime sürelerini kısaltmak öbür yoldur; bunu bu yazıda ölçmedim.
Doğrulama: FortiGate BGP Doğru Kuruldu mu?
- Komşuluk
Established, parolalı; parola yanlışken oturum kurulmuyor. - Duyuru yalnız Networks ile; karşı tarafın tablosunda FortiGate’ten yalnız kendi ağları görünüyor, Redistribute kapalı.
- Kabul önek listesiyle; tabloda yalnız beklenen şube ağları var.
- Önek sınırı beklenen sayının üstünde, pay bırakılarak konmuş.
- BFD iki tarafta
UP; kopma denemesinde komşu saniye içinde düşüyor ve yedek yol devreye giriyor. - Trafik kuralı NAT’sız; şube personelin gerçek adresini görüyor.
Sonuç: FortiGate BGP’de Duyuruyu, Kabulü ve Kopma Süresini Siz Seçersiniz
FortiGate BGP’de komşuluk birkaç alanla kuruluyor, ama üç karar fabrika ayarına bırakılırsa yanlış gidiyor. Lab’dan çıkan kurallar:
- Duyuru elle seçilir. FortiGate fabrika ayarında hiçbir şey duyurmuyor; Networks bölümüne yazılan ağlar gidiyor. Bağlı ağları toptan dağıtmak yönetim ve misafir ağlarını da karşıya taşıdı.
- Kabul süzülür ve sınırlanır. Süzgeçsiz FortiGate beklenmeyen ağı bir saniyede tabloya aldı; önek sınırı aşılınca oturum kapandı ve elle temizlenene kadar kapalı kaldı.
- Sessiz kopma için BFD açılır. Fabrika zamanlayıcılarıyla kesinti 127,1 saniye, BFD ile 1,04 saniye sürdü. BFD yalnız komut satırından açılıyor ve karşı tarafın desteğini istiyor.
Lab’daki son hâl: ölçüm bitince BGP yapılandırması, önek listesi, şube kuralı ve yedek rota kaldırıldı; servis sağlayıcı tarafındaki FRR durduruldu.
Örnekteki iki kapı listelerini bilerek yazar, karşıdan gelen listeyi kontrol eder ve fenerlerini sık sık yakar; fener sönünce karşı taraf beklemeden yolu değiştirir. Sıradaki adım rehberin 12. adımı, bant genişliği sınırlama. Hat sayısı ve rota belli olduktan sonra sıra, hattın kimler arasında paylaşılacağına gelir.
FortiGate Firewall BGP Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle flow ve proxy kipinin farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB sınırı lab'da ölçüldü.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
FortiGate Firewall HA lab'da: FGCP kümesi, oturum aktarımı ve izlenen arayüz. Güç kesildi, kablo çekildi, devir süresi ve split brain saniyesiyle ölçüldü.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
MPLS ya da ikinci operatörle BGP mi kuruyorsunuz? FortiGate tarafını birlikte kuralım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu