Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.

- Alan Adı Neden Korunur? Elden Çıkmanın Üç Yolu
- Alan Adı Güvenliği Nasıl Olmalı?
- Registry Lock: google.com’un Altı Kilidi
- Transfer Kilidi Nasıl Etkinleştirilir? Panel ve RDAP
- Transfer Kilidini RDAP ile Doğrulamak: Dakikasında Geçti
- Transfer Kilidi Neyi Engeller, Neyi Engellemez?
- Alan Adı Yenileme: Süre Dolunca Ne Olur?
- WHOIS Gizliliği: Kayıt Sahibinin Bilgileri Kimde Görünür?
- Kayıt Firması Hesabı: Bütün Ayarların Anahtarı
- Alan Adı Güvenliği Nasıl Kontrol Edilir?
- Alan Adı Güvenliğinde Sık Yapılan Hatalar
- Sonuç: Numarayı Koruyan Şey Paneldeki Dört Ayardır
- Alan Adı Güvenliği Hakkında Sık Sorulan Sorular
Alan adı güvenliği dört ayara dayanır: transfer kilidi etkin, otomatik yenileme açık, kayıt sahibinin bilgileri gizli ve kayıt firması hesabında iki adımlı doğrulama. Dördü de kayıt firmasının panelinde dakikalar süren işlerdir. Ama fabrika ayarında açık gelmeyebilirler. Aynı kayıt firmasındaki yedi alan adımızın altısında transfer kilidi kapalıydı.
DNS nedir yazısında alan adını bir telefon numarasına, kayıt firmasını da o numarayı tahsis eden operatöre benzetmiştik. Alan adı güvenliği, numaranın elinizden gitmemesidir. Numara üç yoldan gider: sizden habersiz başka operatöre taşınır, faturası ödenmediği için kapatılıp başkasına verilir ya da operatördeki hesabınızın şifresini ele geçiren biri hattın ayarlarını değiştirir.
Bu yazıda kendi alan adlarımızdan pingeverything.com’u kilitledim ve değişikliği kayıt otoritesinin herkese açık kaydında izledim. Ekranlar bu alan adının gerçek kayıt firması panelinden. Kurumsal ağlarda alan adı ve DNS düzenini kurumsal ağ kurulumu hizmetimiz kapsamında kuruyoruz.
Alan Adı Neden Korunur? Elden Çıkmanın Üç Yolu
Alan adı korunur, çünkü onu kontrol eden kişi sitenizi, mailinizi ve kimliğinizi kontrol eder. DNS kayıtlarını yazabilen biri sitenin hangi sunucuya gideceğine, mailin hangi sunucuya düşeceğine ve SPF, DKIM ve DMARC kayıtlarıyla kimin adınıza mail gönderebileceğine karar verir. Alan adı üç yoldan elden çıkar:
- Yetkisiz transfer. Alan adı sizden habersiz başka bir kayıt firmasına taşınır. Taşındığı anda kayıtlar da yeni tarafın elindedir.
- Süresinin dolması. Alan adı süreli bir tahsistir. Yenilenmezse önce çözümlemesi kesilir, sonra silinir ve başkası kaydedebilir.
- Kayıt firması hesabının ele geçirilmesi. Panele giren biri nameserver’ları değiştirir ve alan adını hiç taşımadan bütün trafiği başka yere yönlendirir.
Üçüncü yol en sinsi olanıdır, çünkü alan adı kâğıt üstünde hâlâ sizindir. ABD’nin siber güvenlik ajansı CISA, 2019’da devlet kurumlarına bu saldırı için acil bir yönerge yayımladı. ED 19-01 saldırının ilk adımını DNS kayıtlarını değiştirebilen bir hesabın credential’larının (kimlik bilgileri) ele geçirilmesi olarak tarif ediyor. Yönerge bugün kapatılmış durumda, ama tarif ettiği zincir değişmedi.
Bir alan adının bugünkü kilit durumu herkese açıktır. Kayıt otoritesinin RDAP kaydı (eski adıyla WHOIS’in yerini alan sorgulama hizmeti) alan adının durum kodlarını listeler. Kilitsiz bir .com alan adında bu liste tek kelimedir: active. Kendi alan adlarımızın yedisini sorguladım, altısı böyle çıktı.
Alan Adı Güvenliği Nasıl Olmalı?
Doğru düzende alan adı kurumun kendi hesabında durur, transfer kilidi etkindir, yenileme otomatiktir ve yenileme uyarıları alan adının dışındaki bir adrese gider. Panel hesabında iki adımlı doğrulama açıktır. Bu düzeni üç birinci el kaynak birlikte tarif ediyor:
- ICANN SSAC, SAC044, bölüm 7.3.1. ICANN’in güvenlik danışma komitesinin alan adı sahiplerine yazdığı rehber, transfer kilidinin (
clientTransferProhibited) etkin olduğundan emin olunmasını öneriyor. Hemen ardından gelen 7.3.2. bölüm ikinci bir katman olarak registry lock’u da değerlendirmeye çağırıyor. - SAC044, bölüm 5.1, 7. madde. Alan adının iletişim adresleri, o alan adının dışında adlandırılmış mail sunucularına bağlanmalı. Aynı bölüm iki adımlı doğrulama destekleniyorsa kullanılmasını, her hesap için ayrı credential’ı ve personel değişince eski bilgilerin iptalini istiyor.
- CISA ED 19-01, Üçüncü Eylem. DNS kayıtlarını değiştirebilen her hesapta çok faktörlü doğrulama zorunluydu. Yönerge SMS ile yapılan doğrulamayı önermiyordu.
Kaynakların hiçbiri otomatik yenilemeyi ayrıca şart koşmuyor. SAC044 yenileme uyarılarının bir personel işini tetiklemesini istiyor. Otomatik yenilemeyi yine de öneriyorum, çünkü uyarıyı okuyacak kişinin o hafta izinde olması alan adını tek başına düşürmez. Yenileme kendiliğinden yapılır.
Registry Lock: google.com’un Altı Kilidi
Transfer kilidinin iki katmanı vardır ve RDAP ikisini ayrı gösterir. ICANN’in durum kodları sayfası farkı tek cümlede veriyor: client ile başlayan kodları kayıt firması, server ile başlayanları kayıt otoritesi koyar ve server kodları öncelikli sayılır. Aynı gün birkaç büyük alan adını sorguladım:
| Alan adı | Kayıt firmasının kilitleri | Kayıt otoritesinin kilitleri |
|---|---|---|
google.com, microsoft.com, amazon.com, cloudflare.com | transfer, güncelleme, silme | transfer, güncelleme, silme |
github.com | transfer, güncelleme, silme | yok |
| Bizim kilitsiz altı alan adımız | yok | yok |
İlk satırdaki altı kilidin üçü registry lock’tur. .com uzantısını işleten Verisign’ın Registry Lock sayfasına göre bu kilit ancak kayıt firmasındaki yetkili kişiye telefonla ulaşılıp bir güvenlik parolası söylenince açılıyor. Panele giren bir saldırgan kayıt firmasının kilidini kaldırabilir, ama bu telefon adımını atlayamaz.
Kurumların çoğu için kayıt firmasının transfer kilidi asgari düzendir ve bizim kayıt firmamızda ücretsiz etkinleşti. Registry lock, gelirin doğrudan alan adına bağlı olduğu yerde değerlendirilir: e-ticaret sitesi, ödeme sayfası, müşteri portalı. Her kayıt firması bu hizmeti sunmuyor, bu yüzden önce kayıt firmanıza sormanız gerekir.
Transfer Kilidi Nasıl Etkinleştirilir? Panel ve RDAP
Transfer kilidi kayıt firmasının panelinde, alan adının yönetim sayfasından etkinleştirilir. Bizim kayıt firmamızda menünün adı Transfer Korumasını Aç’tı. Sizin panelinizde Transfer Lock, Domain Lock, Domain Kilidi ya da Transfer Kilidi olarak geçebilir. Adımlar şunlardır:
- Panelde alan adınızın yönetim sayfasını açın.
- Transfer bölümünde durumun Transfer Edilebilir olduğunu görün ve Transfer Korumasını Aç’a basın.
- Açılan pencerede Transfer Edilemez’i seçin ve Kaydet’e basın.
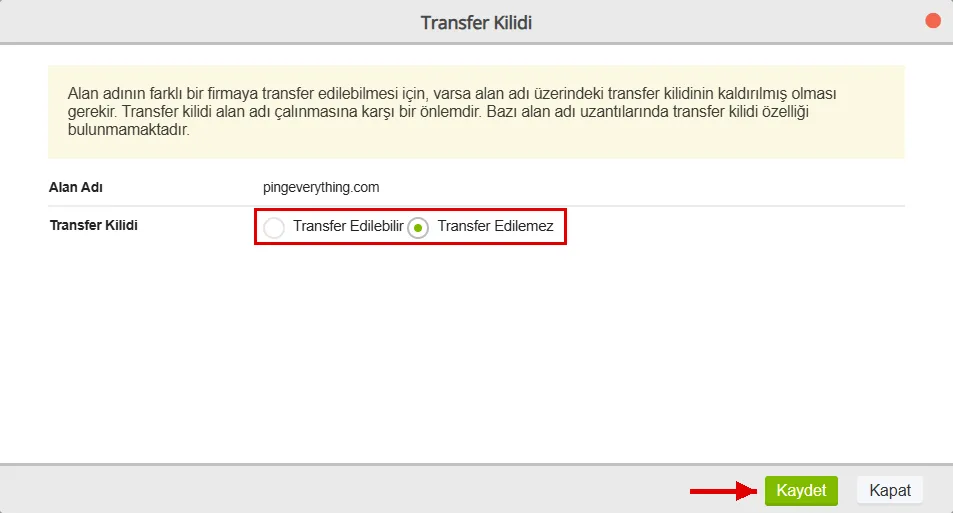
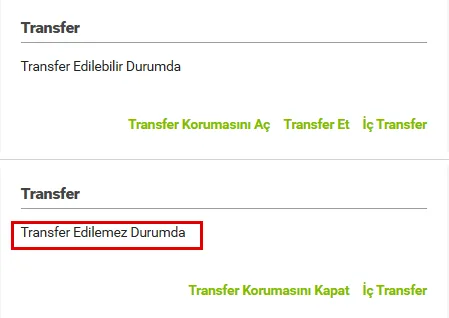
Kaydedince panelin Transfer bölümü yeni durumu gösterir. Bağlantının adı da Transfer Korumasını Kapat olur, yani kilidi kaldırmak aynı yerden tek tıkla yapılır:
Transfer Kilidini RDAP ile Doğrulamak: Dakikasında Geçti
Panel bir şey söyler, kayıt otoritesi başka bir şey söyleyebilir. Kilidin gerçekten işlediğini görmek için pingeverything.com’u dışarıdan, RDAP ile sorguladım. Kilitten önce ve sonra kayıt şöyleydi:
| Kilitten önce | Kilitten sonra | |
|---|---|---|
| Durum kodu | active | client transfer prohibited |
| Son değişiklik zamanı | 4 Temmuz 2026 (kayıt günü) | 7 Ekim 2026, 07:31:10 |
| İlk sorgum | 07:27 | 07:31:48 |
Kaydın son değişiklik zamanı, Kaydet’e basıldığı dakikayı gösteriyor ve 38 saniye sonraki ilk sorgumda kilit görünüyordu. Beklenecek bir yayılma süresi yok, çünkü değişen şey DNS’teki gibi önbellekler arasında dolaşan bir kayıt değil, kayıt otoritesinin kendi veritabanındaki bir alan.
Transfer Kilidi Neyi Engeller, Neyi Engellemez?
Kilit yalnız taşımayı durdurur. EPP standardı RFC 5731 bu kod için tek şey söylüyor: transfer istekleri reddedilmek zorunda. Nameserver değişikliği, DNS kayıtları ve yenileme bundan etkilenmez. Kilitlediğim alan adının sitesi on dakika sonra da 200 dönüyordu.
Alan adını gerçekten taşımak istediğiniz gün kilidi aynı pencereden kaldırır, kayıt firmasından transfer kodunu alır ve kodu yeni firmaya verirsiniz. Telefon benzetmesinin koptuğu yer burasıdır. Numaranızı taşırken yeni operatör kimliğinizi görür. Alan adı transferinde ise kapıyı açan asıl şey kilidin kalkması ve transfer kodudur, bu yüzden kod bir parola gibi saklanır.
Taşımanın iki takvim kuralı vardır. ICANN’in bugün yürürlükteki transfer policy’si (I.A.3.7.5 ve 3.7.6) kayıt firmasına, kayıttan sonraki ve bir transferden sonraki ilk 60 gün içindeki transfer isteğini reddetme hakkı veriyor. ICANN yönetim kurulu 7 Haziran 2026’da bu süreleri 720 saate, yani 30 güne indiren yeni policy’yi kabul etti. Ama bu yazının yazıldığı gün o policy henüz uygulamaya alınmamıştı.
Alan Adı Yenileme: Süre Dolunca Ne Olur?
Kilit yetkisiz taşımayı durdurur, ama süresi dolan bir alan adını korumaz. Alan adı yenilenmezse ICANN’in süresi dolan alan adları policy’si .com gibi uzantılarda şu takvimi işletir:
- Bitişten önce iki hatırlatma. Kayıt firması biri yaklaşık bir ay, biri yaklaşık bir hafta önce uyarı gönderir.
- Bitişten sonra bir hatırlatma. Bitişten sonraki beş gün içinde bir uyarı daha gelir.
- DNS çözümlemesi kesilir. Alan adı hâlâ yenilenebilirken, en azından son sekiz gün boyunca çözümleme kesilir. Site ve mail bu noktada durur.
- Silinirse 30 günlük geri alım dönemi başlar. ICANN’in durum kodları sayfasına göre bu dönem bittikten beş takvim günü sonra alan adı kayıttan silinir ve isteyen kaydedebilir.
Telefon benzetmesinde bu, faturası ödenmeyen hattın önce kesilip sonra numarasının başkasına verilmesidir.
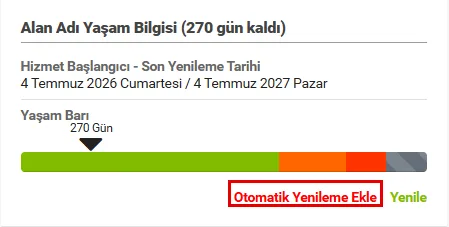
Bu takvimin önündeki ilk engel otomatik yenilemedir. Kontrol ettiğim alan adlarının en az dördünde otomatik yenileme kapalıydı ve panel bunu kırmızı bir bağlantıyla gösteriyordu:
Otomatik yenileme açık olsa bile yenilemeyi iki şey durdurabilir:
- Kayıtlı kartın süresi dolar. Yenileme günü ödeme alınamaz ve alan adı bitiş takvimine girer.
- Uyarı okunmayan bir adrese gider. Kart sorununu haber veren mail kimsenin bakmadığı bir posta kutusunda bekler.
ICANN’in aynı policy’si ikinci tuzağı açıkça yazıyor: uyarılar normalde süresi dolan alan adının kendi mail adresine gidiyorsa ve çözümleme kesildiği için teslim edilemiyorsa, başka bir adrese gönderilmeli. İletişim adresini alan adının dışında tutmanın sebebi budur. sirket.com’un yenileme uyarısı muhasebe@sirket.com’a gidiyorsa, alan adı düştüğü gün o uyarıyı okuyacak posta kutusu da düşmüştür.
WHOIS Gizliliği: Kayıt Sahibinin Bilgileri Kimde Görünür?
Kayıt sahibinin adı, adresi ve telefonu kayıt firmasında durur, ama herkese açık kayıtta görünmeyebilir. ICANN’in 21 Ağustos 2025’te yürürlüğe giren kayıt verisi policy’si bu bilgilerin gizlenmesini yasanın gerektirdiği yerde zorunlu, kayıt firmasının makul bir gerekçesi olduğu yerde serbest kılıyor. Ülke bilgisi her durumda görünür kalıyor. E-posta adresi ise açıkça yazılmıyor, yerine kayıt sahibine ulaştıran bir form ya da anonim bir adres konuyor.
Telefon benzetmesinde bu, numaranın rehberde adınız olmadan listelenmesidir. Numara herkese görünür, sahibi görünmez. Kendi alan adımızın herkese açık kaydında kayıt sahibinin bilgileri boş geldi. Panelde sebebi görünüyordu: kimlik koruma seçeneği fabrika ayarında açıktı.
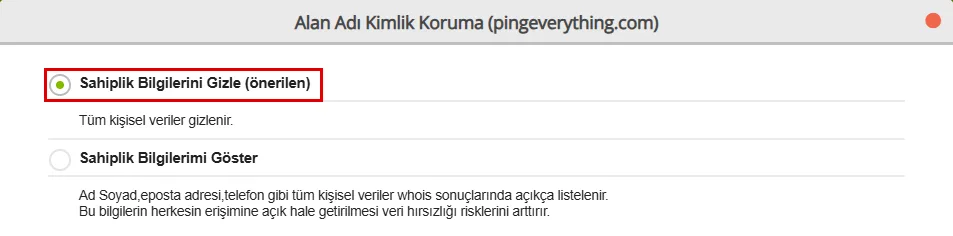
Gizlilik açıkken bile kayıt firmasındaki bilgilerin doğru olması gerekir. Sahipliği kanıtlamanız gereken gün, örneğin hesabınıza erişimi kaybettiğinizde, kayıt firması kayıt sahibi olarak yazılan kişiyi ya da şirketi tanır. Alan adı bir çalışanın adına kayıtlıysa, o gün karşınıza çıkacak kişi odur.
Kayıt Firması Hesabı: Bütün Ayarların Anahtarı
Kilit, yenileme ve gizlilik aynı panelde durur ve panele giren biri üçünü de değiştirebilir. Bu yüzden asıl koruma panelin kendisidir. Kayıt firması hesabı için sırayla şunlara bakılır:
- İki adımlı doğrulama açık mı? Bizim iki kayıt firmamızdan birinde açıktı, ötekinde kapalıydı. Alan adlarını açık olana taşıyoruz. Hangi yöntemin neye karşı koruduğunu iki adımlı doğrulama yazısında anlattık.
- Hesap kimin? Alan adı kurumun kendi hesabında durmalı, ajansın ya da bir çalışanın kişisel hesabında değil.
- Erişim kişiye mi role mi verilmiş? SAC044 iletişim kişilerinin rolle tanımlanmasını ve personel değişince eski credential’ların iptal edilmesini istiyor.
- DNS’in tutulduğu ikinci panel korunuyor mu? Nameserver’larınız başka bir hizmetteyse kayıtlar orada değişir. DNS nedir yazısında anlattığımız ayrımın güvenlik karşılığı budur: iki ayrı panel, iki ayrı anahtar.
Alan Adı Güvenliği Nasıl Kontrol Edilir?
Panelde gördüğünüzü dışarıdan doğrulamak tek komut ister. .com ve .net alan adlarının RDAP kaydını Verisign yayımlar. PowerShell’de alan adının durum kodlarını ve tarihlerini şöyle okursunuz:
$r = Invoke-RestMethod https://rdap.verisign.com/com/v1/domain/example.com
$r.status
$r.events | Select-Object eventAction, eventDateclient delete prohibited
client transfer prohibited
client update prohibited
eventAction eventDate
----------- ---------
registration 1995-08-14T04:00:00Z
expiration 2027-08-13T04:00:00Z
last changed 2026-08-14T08:01:43Z
last update of RDAP database 2026-10-07T04:38:03ZÇıktıda bakılacak yerler şunlardır:
client transfer prohibitedsatırı olmalı. Yalnızactivegörüyorsanız kilit kapalıdır.expirationtarihi takviminizde olmalı. Bitişe bir aydan az kaldıysa ve otomatik yenileme açık değilse bugün yenileyin.last changedtarihi sizin bildiğiniz bir değişikliğe denk gelmeli. Hatırlamadığınız bir tarih, hesaba başka birinin girdiğinin ilk işareti olabilir.
.com dışındaki genel uzantılar için ICANN’in kayıt verisi sorgulama aracı aynı bilgiyi tarayıcıda verir. Aynı kayıttaki $r.nameservers.ldhName alanı nameserver’ları listeler. Hangi panelin geçerli olduğunu bulmanın yolu da budur.
Alan Adı Güvenliğinde Sık Yapılan Hatalar
Aşağıdaki hataların her biri tek başına alan adını kaybettirebilir ve hiçbiri teknik bir açık değildir:
- Alan adını ajansın ya da çalışanın hesabında bırakmak. Ajansla yollar ayrıldığında ya da çalışan ayrıldığında alan adının yenilemesi de, kilidi de onunla gider.
- İletişim adresini aynı alan adında tutmak. Alan adı düştüğünde onu kurtaracak uyarılar da düşen alan adının posta kutusuna gider.
- Taşımadan sonra kilidi yeniden etkinleştirmemek. Taşıma biter, yeni kayıt firmasında kilit fabrika ayarında kapalı kalabilir ve kimse bakmaz.
- Yalnız kayıt firmasını korumak. DNS başka bir hizmette tutuluyorsa o hesabın iki adımlı doğrulaması da aynı ağırlıktadır.
- Otomatik yenilemeye güvenip kartı unutmak. Otomatik yenileme açıktır, ama kayıtlı kartın süresi bitişten önce dolmuştur.
Sonuç: Numarayı Koruyan Şey Paneldeki Dört Ayardır
Alan adınızı koruyan şey teknik bir sistem değil, kayıt firmasının panelinde dört ayardır: transfer kilidi, otomatik yenileme, kimlik koruma ve hesabın iki adımlı doğrulaması. Telefon numarası benzetmesinde bunlar numaranın taşınmasını kilitlemek, faturayı otomatiğe bağlamak, rehberde adınızı gizlemek ve operatördeki hesabınızın şifresini korumaktır. Ölçümden iki sonuç çıktı:
- Kilit fabrika ayarında kapalıydı. Aynı kayıt firmasındaki yedi alan adımızın altısında durum kodu yalnız
active’ti. - Kilit anında geçti. Kaydet’e basıldığı dakikada kayıt otoritesinin kaydı değişti, beklenecek bir yayılma süresi yoktu.
Alan adının kayıt firması ile DNS’inin tutulduğu yer arasındaki ayrımı DNS nedir yazısında, mail kimliğini koruyan kayıtları SPF, DKIM ve DMARC yazısında anlattık. Kurumunuzun alan adlarını ve DNS düzenini kurumsal ağ kurulumu hizmetimiz kapsamında kuruyor ve izliyoruz.
Alan Adı Güvenliği Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
DNS nedir, nasıl çalışır? Kök, TLD ve yetkili sunucu zinciri; A, CNAME, MX, TXT kayıtları; nameserver devri, TTL ve önbellek, nslookup ile arıza teşhisi.
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Alan adınız kimin hesabında, kilitli mi, ne zaman doluyor? Üç soruyu birlikte kontrol edelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu