FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
FortiGate Firewall uzaktan erişim VPN lab'da: dial-up IPsec, XAuth kullanıcısı, adres havuzu, ayrık tünel ve aggressive mode'da hatta şifresiz giden kimlik.

- FortiGate Uzaktan Erişim VPN Nasıl Olmalı?
- Fortinet’in FortiClient Örneği: Sihirbaz Ne Kuruyor?
- FortiGate Uzaktan Erişim VPN Kurulumu: Kullanıcı, Havuz ve Tünel
- FortiClient Tarafı
- Doğrulama: Bağlanan Kullanıcı Ne Aldı?
- FortiGate Uzaktan Erişimde Statik Rota Gerekir mi?
- FortiGate Uzaktan Erişimde Ayrık Tünel: Hangi Trafik Tünelden Geçer?
- Aggressive Mode’un Bedeli: Hatta Ne Görünüyor?
- FortiGate Uzaktan Erişim Sorun Giderme: Yanlış Parola
- Sonuç: FortiGate Uzaktan Erişimde Sihirbazın Varsayılanı Yetmez
- FortiGate Firewall Uzaktan Erişim VPN Hakkında Sık Sorulan Sorular
FortiGate Firewall uzaktan erişim VPN, evden ya da sahadan çalışan bir kişinin bilgisayarını internetin üzerinden şifreli bir tünelle kurum ağına bağlayan yapılandırmadır. Şubeler arası tünelden üç farkı var:
- Karşı ucun adresi bilinmez. Çalışan her gün başka bir ağdan bağlanır. FortiGate bu yüzden tüneli kimin açacağını adresten değil kimlikten tanır. Bu tünele dial-up (bağlanan istemcili) tünel denir.
- Bağlanan bir cihaz değil bir kişidir. Kurumun ortak anahtarının yanında her kişi kendi kullanıcı adı ve parolasıyla doğrulanır.
- Bilgisayar kurum ağında bir adres alır. FortiGate bağlanan bilgisayara bir havuzdan adres ve hangi ağlara tünelden gideceğini söyler.
Bu yazı FortiGate Firewall ileri seviye rehberimizin 9. adımıdır. Şubeler arası tüneli FortiGate IPsec VPN yazımızda kurduk. Burada Fortinet’in FortiClient için verdiği örnek yapılandırmayı kuruyorum, bir istemciyi bağlıyorum ve hattaki paketlere bakıyorum.
Lab’da iki sınır var. Değerlendirme lisansı IPsec’te yalnız DES şifrelemeye izin veriyor, şubeler arası tünelde olduğu gibi. İstemci tarafında da FortiClient değil, aynı protokolü konuşan bir Linux istemcisi (strongSwan) var. FortiClient’ın kendi ekranını Fortinet’in belgesinden aktarıyorum.
Lab’da dört sonuç öne çıktı:
- Fortinet’in örneğindeki aggressive mode, istemcinin kimliğini ve ön paylaşımlı anahtardan türetilen hash’i hatta şifresiz gönderdi.
- Bağlanan istemci havuzdan adres aldı ve tünelden yalnız kurum ağının rotası geldi, internet trafiği tünelin dışında kaldı.
- FortiGate’te statik rota yazmadım: istemcinin adresine giden rotayı FortiGate kendisi ekledi. Bu ayarı kapatınca tünel kuruldu, ama istemcinin paketleri dönüş yolu denetiminde düştü.
- Yanlış parolada FortiGate’in logu kullanıcıyı ve sebebi ayrı ayrı yazdı.
Örnekteki sınır kapısında şubeler arası kurye hattının yanında bir de yolcu kapısı var. Yolcular tek tek gelir, kapı her birinin kimliğine bakar, içeride kullanacağı geçici bir kart verir ve yalnız gideceği binaların yolunu açar. FortiGate’te yolcu kapısı uzaktan erişim tüneli, geçici kart da havuzdan verilen adrestir.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde uzaktan çalışanları kurum ağına bağlarken izlediğimiz sırayı anlatır.
FortiGate Uzaktan Erişim VPN Nasıl Olmalı?
Uzaktan erişim IKEv2 ile kurulur ve her çalışan kendi kimliğiyle, tercihen sertifikayla ya da en azından iki aşamalı doğrulamayla bağlanır. Bütün çalışanların paylaştığı bir ön paylaşımlı anahtar tek başına güvenlik sağlamaz. Bağlanan bilgisayar yalnız işi için gereken ağlara ve servislere erişir. Ayrık tünel açılıp açılmayacağı bilerek seçilir ve yazılır.
Bu düzeni iki kaynak birlikte tarif ediyor:
- NIST SP 800-77 Rev. 1 (Haziran 2020), IPsec VPN rehberi:
- Mümkün olan her yerde IKEv1 yerine IKEv2 kullanılır. IKEv1 kullanılıyorsa aggressive mode’dan kaçınılır, çünkü ana kipe (main mode) göre çok daha zayıf güvenlik sağlar (sayfa 76).
- Ön paylaşımlı anahtar kurulması en kolay ama açık ara en az güvenli yöntemdir. Uzaktan erişimde EAP-TLS ya da makine sertifikasıyla kimlik doğrulama kullanılır (sayfa 67).
- Ayrık tünelde istemci aynı anda hem kurum ağıyla hem internetle konuşur. Ele geçirilmiş bir bilgisayar bu yüzden saldırgana kurum ağına giden bir yol açabilir. Ayrık tüneli kapatmak bu etkiyi sınırlar (sayfa 64-65).
- Fortinet FortiOS 7.0 yönetim kılavuzu, FortiClient as dialup client: sihirbazla ve komut satırıyla kurulan örnek IKEv1 aggressive mode, XAuth (kullanıcı adı ve parolayla ek doğrulama) ve ön paylaşımlı anahtar kullanıyor. Sihirbazda ayrık tünel fabrika ayarında açık. Aynı belge aynı arayüze birden çok dial-up tünel tanımlanırsa her birine ayrı bir eş kimliği (peer ID) verilmesini istiyor.
Fortinet’in kendi örneği NIST’in kaçınılmasını istediği iki şeyi, aggressive mode’u ve paylaşılan anahtarı kullanıyor. Lab’da bu örneği kurup bedelini ölçtüm. Karar tablosu ölçümden sonra:
| Karar | Öneri | Dayanak |
|---|---|---|
| IKE sürümü | IKEv2, IKEv1 zorunluysa main mode | NIST SP 800-77r1, lab ölçümü |
| Kimlik doğrulama | Sertifika ya da iki aşamalı doğrulama, paylaşılan anahtar tek başına değil | NIST SP 800-77r1 |
| Kullanıcı grubu | Kurumun dizininden (LDAP) gelen grup, yerel kullanıcı değil | Lab, AD entegrasyonu yazımız |
| Adres havuzu | Kurum ağlarıyla çakışmayan ayrı bir blok | Lab |
| Ayrık tünel | Bilerek seçilir: kapalıysa bütün trafik denetlenir, açıksa yalnız kurum ağı | NIST SP 800-77r1 |
| Kural | Havuzdan yalnız gereken ağlara ve servislere | Policy standardımız |
| Dönüş rotası | Elle yazılmaz, add-route fabrika ayarında açık bırakılır | Lab ölçümü |
| Şifreleme | AES ve DH 14 ya da 19-21, DES değil | NIST SP 800-77r1 |
Fortinet’in FortiClient Örneği: Sihirbaz Ne Kuruyor?
Arayüzde yol VPN → IPsec Wizard. İlk ekranda Template type (şablon türü) Remote Access (uzaktan erişim), Remote device type (uzak cihaz türü) Client-based (istemcili) seçilir, istemci olarak da FortiClient:
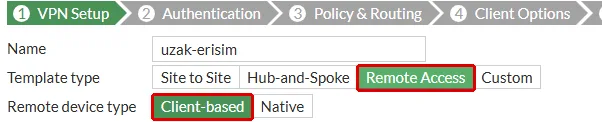
Sihirbaz beş adımda tüneli, adres havuzunu, kuralı ve rotaları birlikte kurar. Adımları ve Fortinet’in örnek değerlerini belgesi sayıyor:
- VPN Setup: ad, şablon ve istemci türü.
- Authentication: gelen arayüz (WAN), kimlik doğrulama yöntemi Pre-shared Key ve anahtar, User Group (kullanıcı grubu).
- Policy & Routing: iç arayüz ve iç ağ, istemci adres aralığı, DNS sunucusu ve Enable IPv4 Split tunnel (ayrık tüneli aç), fabrika ayarında açık.
- Client Options: parolanın istemcide saklanması, otomatik bağlanma gibi istemci seçenekleri.
- Review Settings: oluşturulacak nesnelerin listesi.
Sihirbazı sonuna kadar çalıştırmadım: sihirbaz kendi kuralını da ekler ve lab cihazımda değerlendirme lisansının 10 kural sınırı doluydu. Aynı yapıyı komut satırından kurdum, yer açmak için şubeler arası tünelin bir kuralını sildim. Aşağıdaki yapılandırma Fortinet’in belgesindeki örnekle aynı satırları taşıyor.
FortiGate Uzaktan Erişim VPN Kurulumu: Kullanıcı, Havuz ve Tünel
Önce bağlanacak kullanıcılar ve grupları. Lab’da yerel bir test kullanıcısı açtım:
config user local
    edit "uzak.test"
        set type password
        set passwd <parola>
    next
end
config user group
    edit "vpn-uzak-calisan"
        set member "uzak.test"
    next
end
Gerçek kurulumda kullanıcı FortiGate’te tutulmaz, gruba kurumun dizini bağlanır: çalışan işten ayrılınca VPN hakkı da dizindeki hesabıyla birlikte kapanır. Active Directory grubunu FortiGate’e bağlamayı AD entegrasyonu yazımızda anlattık.
İstemcilere verilecek adres havuzu, kurumun hiçbir ağıyla çakışmayan ayrı bir blok:
config firewall address
    edit "n-vpn-istemci"
        set type iprange
        set comment "Uzaktan erisim VPN istemci havuzu"
        set start-ip 10.99.0.10
        set end-ip 10.99.0.50
    next
end
Tünel, Fortinet’in örneğindeki değerlerle (ad ve ağlar lab’ın):
config vpn ipsec phase1-interface
    edit "uzak-erisim"
        set type dynamic
        set interface "port3"
        set mode aggressive
        set peertype any
        set net-device disable
        set mode-cfg enable
        set proposal des-sha256
        set dpd on-idle
        set comments "Uzaktan erisim, Fortinet FortiClient ornegi: IKEv1 aggressive + XAuth"
        set dhgrp 14
        set xauthtype auto
        set authusrgrp "vpn-uzak-calisan"
        set assign-ip-from name
        set dns-mode auto
        set ipv4-split-include "n-personel"
        set ipv4-name "n-vpn-istemci"
        set psksecret ENC [gizlendi]
        set dpd-retryinterval 60
    next
end
config vpn ipsec phase2-interface
    edit "uzak-erisim-p2"
        set phase1name "uzak-erisim"
        set proposal des-sha256
        set dhgrp 14
    next
end
Satırların işi:
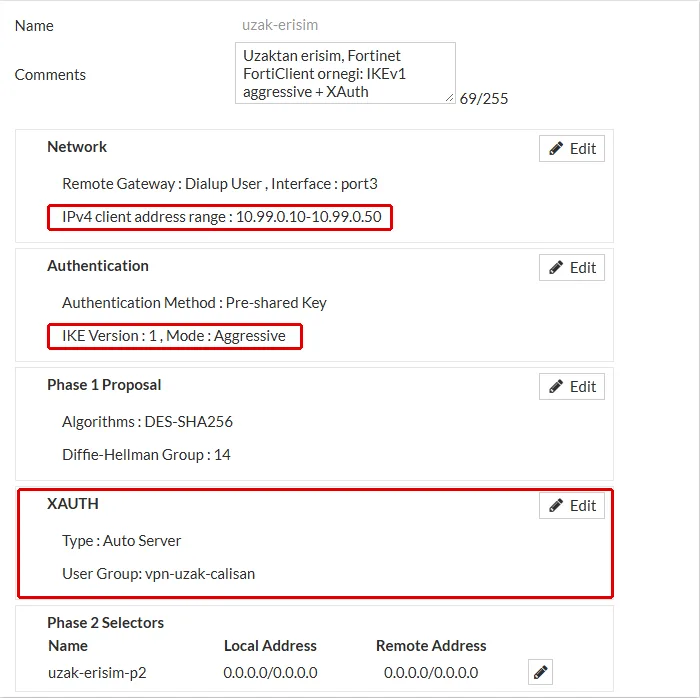
type dynamic: karşı ucun adresi yazılmaz, doğru ön paylaşımlı anahtarı bilen her istemci tüneli açmaya başlayabilir.mode aggressive: IKEv1’in kısa el sıkışmasını seçer. Bedelini aşağıda ölçtüm.xauthtype autoveauthusrgrp: ön paylaşımlı anahtardan sonra kullanıcıdan adı ve parolası istenir, kullanıcı bu grupta olmalıdır.mode-cfg enable,ipv4-name,dns-mode auto: istemciye havuzdan adres ve DNS sunucusu verilir. Lab’da istemciye FortiGate’in kendi DNS sunucuları (192.168.1.10ve8.8.8.8) geldi.ipv4-split-include "n-personel": istemciye yalnız personel ağının rotası verilir, ayrık tünel budur. Satır olmazsa bütün trafik tünelden gelir.peertype any: istemcinin kimliği ne olursa olsun kabul edilir. Fortinet aynı arayüzde birden çok dial-up tünel varsa her birine ayrı kimlik (peertype one,peerid) verilmesini istiyor.
Arayüzde aynı tünel VPN → IPsec Tunnels listesinde uzak-erisim adıyla duruyor:
Son parça, havuzdan iç ağa izin veren kural. Tünel arayüzü de kural listesinin sonundaki örtük retle kapalıdır, kural yazılmadan bağlanan çalışan hiçbir yere ulaşamaz. Arayüzde yol Policy & Objects → Firewall Policy → Create New:
- Incoming Interface: tünel,
uzak-erisim. Bağlanan bütün çalışanlar bu tek arayüzden gelir. - Outgoing Interface:
personel. - Source: havuzun adres nesnesi,
n-vpn-istemci. Kaynak, çalışanın havuzdan aldığı adrestir. - Destination ve Service:
n-personel,PINGveHTTP.
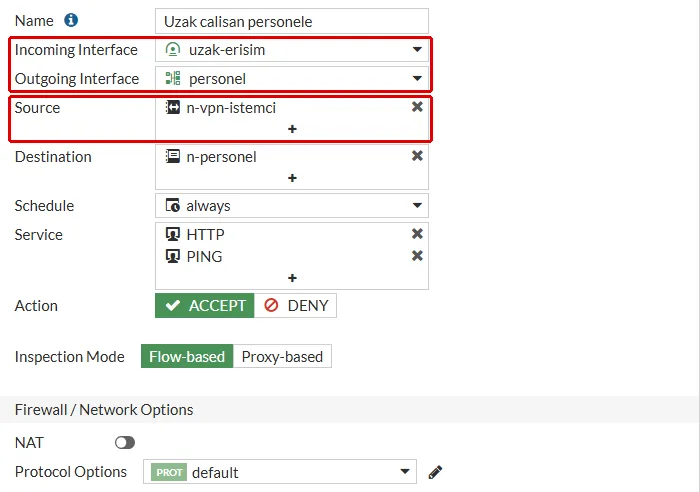
Aynı kuralın komut satırındaki karşılığı:
config firewall policy
    edit 0
        set name "Uzak calisan personele"
        set srcintf "uzak-erisim"
        set dstintf "personel"
        set action accept
        set srcaddr "n-vpn-istemci"
        set dstaddr "n-personel"
        set schedule "always"
        set service "PING" "HTTP"
        set logtraffic all
    next
end
Tek yön yeter: çalışanın açtığı bağlantının cevabı, FortiGate’in oturum tablosundaki kayda göre geri döner. Kural yalnız personel ağına ve iki servise izin veriyor. Uzaktan çalışana “her yere her şey” açmak, VPN’i iç ağın kapısı yapmak demektir. Kural yazma düzenini FortiGate policy yazımızda anlattık.
FortiClient Tarafı
Fortinet’in belgesine göre FortiClient’ta Remote Access (uzaktan erişim) ekranında Add a new connection (yeni bağlantı ekle) seçilir:
- VPN türü IPsec VPN, Remote Gateway (uzak ağ geçidi) FortiGate’in WAN adresi.
- Authentication Method Pre-Shared Key ve anahtar.
- Gerekiyorsa Advanced Settings → Phase 1 altında Local ID (yerel kimlik), FortiGate’te tanımlı eş kimliğiyle aynı.
- Kaydedip bağlanırken kullanıcı adı ve parola girilir.
Lab’da istemci yerine aynı ayarları taşıyan strongSwan çalıştı: IKEv1 aggressive mode, uzak-dizustu kimliği, ön paylaşımlı anahtar ve XAuth kullanıcısı uzak.test.
Doğrulama: Bağlanan Kullanıcı Ne Aldı?
İstemci bağlandı:
[IKE] installing new virtual IP 10.99.0.10
[CFG] selected proposal: ESP:DES_CBC/HMAC_SHA2_256_128/MODP_2048/NO_EXT_SEQ
[IKE] CHILD_SA personel{3} established with SPIs ce34c284_i b2af2768_o and TS 10.99.0.10/32 === 10.34.30.0/24
initiate completed successfully
İki satır yapılandırmanın iki parçasını gösteriyor:
virtual IP 10.99.0.10: istemci havuzun ilk adresini aldı.TS 10.99.0.10/32 === 10.34.30.0/24: tünel yalnız istemcinin adresiyle personel ağı arasındaki trafiği taşıyor. Ayrık tünel satırı istemciye bu kadarını söyledi.
İstemciden personel ağındaki bir makineye ping tünelden geçti:
3 packets transmitted, 3 received, 0% packet loss, time 2065ms
rtt min/avg/max/mdev = 0.698/0.887/1.161/0.193 ms
FortiGate’te bağlı kullanıcıyı diagnose vpn ike gateway list gösteriyor. Tünelin bağlanan her istemci için ayrı bir kopyası açılıyor, adı tünelin adı ve bir sıra numarası (uzak-erisim_0):
name: uzak-erisim_0
version: 1
addr: 203.0.113.1:500 -> 203.0.113.75:500
xauth-user: uzak.test
peer-id: uzak-dizustu
peer-id-auth: no
assigned IPv4 address: 10.99.0.10/0.0.0.0
IKE SA: created 1/1  established 1/1  time 10/10/10 ms
IPsec SA: created 1/1  established 1/1  time 10/10/10 ms
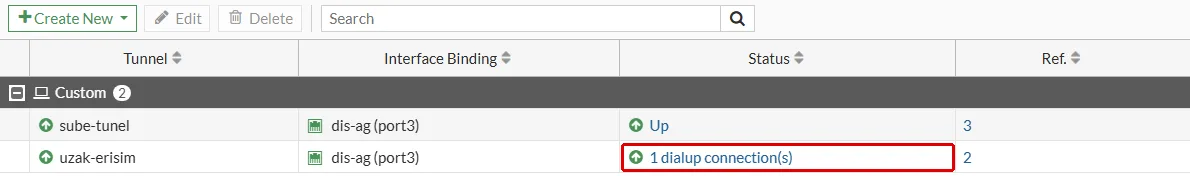
Kullanıcı adı, istemcinin bildirdiği kimlik ve verilen adres bir arada. peer-id-auth: no satırı, kimliğin doğrulanmadan kabul edildiğini söylüyor: peertype any ayarının sonucu. Arayüzde VPN → IPsec Tunnels listesinde tünelin Status (durum) sütunu bağlı istemci sayısını yazıyor:
FortiGate Uzaktan Erişimde Statik Rota Gerekir mi?
Gerekmez. Şubeler arası tünelde şubenin ağını tünele elle rotalamıştık. Uzaktan erişimde bu rotayı FortiGate, bağlanan her istemci için kendisi ekliyor. İstemci bağlıyken rota tablosu (get router info routing-table all):
...
S       10.60.0.0/24 [10/0] via sube-tunel tunnel 203.0.113.70, [1/0]
S       10.99.0.10/32 [15/0] via uzak-erisim tunnel 10.99.0.10, [1/0]
...
İlk satır şube tünelinin elle yazılan rotası. İkinci satırı kimse yazmadı: istemcinin aldığı 10.99.0.10 adresi, mesafe 15 ile tünele rotalanmış. Bağlantıdan önce tabloda bu satır yoktu. Rotayı ekleyen, tünelin add-route ayarı ve fabrika ayarında açık. show komutu fabrika değerlerini yazmadığı için ayar ancak show full-configuration ile görünüyor:
show full-configuration vpn ipsec phase1-interface uzak-erisim | grep add-route set add-route enableAyarın ne işe yaradığını görmek için kapatıp istemciyi yeniden bağladım. Tünel kuruldu ve istemci adresini aldı, ama personel ağına attığı on pingin hiçbiri cevap almadı. FortiGate’in tünel özeti paketlerin geldiğini, hiçbirinin geri gitmediğini gösteriyor (get vpn ipsec tunnel summary):
...
'uzak-erisim_0' 203.0.113.75:0  selectors(total,up): 1/1  rx(pkt,err): 10/0  tx(pkt,err): 0/0
Paketin nerede düştüğünü debug flow söylüyor:
2026-10-05 06:43:12 id=20085 trace_id=1 func=print_pkt_detail line=5845 msg="vd-root:0 received a packet(proto=1, 10.99.0.10:7420->10.34.30.10:2048) tun_id=10.99.0.10 from uzak-erisim. type=8, code=0, id=7420, seq=1."
2026-10-05 06:43:12 id=20085 trace_id=1 func=init_ip_session_common line=6024 msg="allocate a new session-000000ce, tun_id=10.99.0.10"
2026-10-05 06:43:12 id=20085 trace_id=1 func=ip_route_input_slow line=2267 msg="reverse path check fail, drop"
2026-10-05 06:43:12 id=20085 trace_id=1 func=ip_session_handle_no_dst line=6110 msg="trace"
Paket kurala varmadan dönüş yolu denetiminde (reverse path check) düştü. FortiGate bir paketi kabul etmeden önce, kaynağına dönen yolun paketin geldiği arayüzden geçip geçmediğine bakıyor. Rota olmayınca 10.99.0.10 için seçilen yol tünel değil, lab’daki 10.0.0.0/8 kara delik rotası oldu. Bu düşüş logda da görünmüyor, nedenini sorun giderme yazımızda ölçmüştük. Ayarı geri açınca on pingin onu da geçti.
Ölçüm sırasında bir yan bulgu çıktı: istemci bağlıyken tünelin add-route ayarını değiştirdiğimde istemcinin tüneli düştü ve yeniden bağlanması gerekti. Uzaktan erişim tünelinde ayar değiştirmeden önce o an bağlı çalışanları hesaba katın.
FortiGate Uzaktan Erişimde Ayrık Tünel: Hangi Trafik Tünelden Geçer?
İstemcinin rota tablosuna tünel yalnız bir satır ekledi:
10.34.30.0/24 via 203.0.113.1 dev ens224 proto static src 10.99.0.10Personel ağına giden trafik tünele giriyor, geri kalan her şey istemcinin kendi internet bağlantısından çıkıyor. Bunun iki sonucu var:
- Kazanç: çalışanın internet trafiği kurumun hattını meşgul etmez ve kurumun hattı kesilse bile çalışan internete çıkabilir.
- Bedel: çalışanın internet trafiği FortiGate’in web filtresinden, antivirüsünden ve loglarından geçmez. NIST’in uyarısı da bu: ele geçirilmiş bir bilgisayar aynı anda hem internete hem tünele bağlıysa saldırgana kurum ağına giden bir yol açar.
Ayrık tüneli kapatmak için ipv4-split-include satırı kaldırılır ve FortiGate’e havuzdan internete çıkan bir kural yazılır. O zaman çalışanın bütün trafiği kurumun güvenlik profillerinden geçer. Hangisinin seçileceği kurumun kararıdır, ama bilerek verilip yazılır.
Aggressive Mode’un Bedeli: Hatta Ne Görünüyor?
Bağlantı kurulurken istemcinin WAN tarafını yakaladım (tcpdump -vv). İlk iki paket aggressive mode’un bütün kimlik değişimi:
10:39:30.622921 IP (tos 0x0, ttl 64, id 57873, offset 0, flags [DF], proto UDP (17), length 520)
    203.0.113.75.500 > 203.0.113.1.500: [bad udp cksum 0x7a53 -> 0x0715!] isakmp 1.0 msgid 00000000 cookie 0349c1bf8e1d0797->0000000000000000: phase 1 I agg:
    ...
    (id: idtype=FQDN protoid=0 port=0 len=12 uzak-dizustu)
    ...
10:39:30.625217 IP (tos 0x0, ttl 64, id 19358, offset 0, flags [none], proto UDP (17), length 624)
    203.0.113.1.500 > 203.0.113.75.500: [udp sum ok] isakmp 1.0 msgid 00000000 cookie 0349c1bf8e1d0797->ca83fc01f35be25b: phase 1 R agg:
    ...
    (id: idtype=IPv4 protoid=0 port=0 len=4 203.0.113.1)
    (hash: len=32)
İki şey hatta şifresiz duruyor:
- İstemcinin kimliği:
uzak-dizustuilk pakette düz metin gidiyor. Kimliğe kullanıcının adını ya da bilgisayarın adını koyan bir kurum, bunu hattı dinleyen herkese söylüyor. - Anahtardan türetilen hash: FortiGate’in cevabındaki
hashalanı, ön paylaşımlı anahtar kullanılarak hesaplanmış bir değer. NIST’in rehberi ön paylaşımlı anahtarın, el sıkışmayı gözleyen birinin sözlük kelimeleriyle çevrimdışı deneyebileceği bir değer bıraktığını yazıyor. Aggressive mode bu değeri ilk cevapta, kimlik doğrulanmadan önce veriyor.
Ana kip (main mode) kimliği şifreli mesajlarda gönderir. IKEv2 de kimliği, anahtar değişiminden sonraki şifreli mesajda gönderir.
Bu saldırıyı lab’da denemedim, ama yakalamada değerin şifresiz durduğu görülüyor. NIST’in IKEv1’de aggressive mode’dan kaçınılmasını istemesinin sebebi bu. Bütün çalışanların bildiği bir ön paylaşımlı anahtar, aggressive mode’la birleşince tek başına koruma olmaktan çıkar. Asıl korumayı kullanıcının kendi kimliği ve iki aşamalı doğrulama sağlar. İki aşamalı doğrulamanın seçeneklerini 2FA yazımızda anlattık.
Örnekteki yolcu kapısında aggressive mode, yolcunun adını kapıda yüksek sesle söylemesi ve görevlinin parolanın ipucunu herkesin duyacağı yerde vermesidir. Main mode’da bu konuşma kapalı bir odada yapılır.
FortiGate Uzaktan Erişim Sorun Giderme: Yanlış Parola
Bağlanamayan kullanıcıda ilk bakılacak yer yine olay logudur. Doğru anahtar ama yanlış parolayla bağlanmayı denedim. FortiGate logu:
date=2026-10-04 time=13:40:37 ... type="event" subtype="vpn" level="error" vd="root" logdesc="Negotiate IPsec phase 1" msg="negotiate IPsec phase 1" action="negotiate" remip=203.0.113.75 locip=203.0.113.1 ... user="uzak-dizustu" ... xauthuser="uzak.test" ... vpntunnel="uzak-erisim" status="failure" result="XAUTH authentication failed"Log üç şeyi ayrı alanlarda veriyor:
- İstemcinin kimliği:
user="uzak-dizustu". - Denenen kullanıcı adı:
xauthuser="uzak.test". - Sebep:
XAUTH authentication failed, yani kullanıcı doğrulaması başarısız.
Ön paylaşımlı anahtar yanlış olsaydı tünel kullanıcı adı sorulmadan, ilk aşamada düşerdi. Bu ayrım arıza bildirimini kısaltır: “parolanızı kontrol edin” ile “VPN profilinizi yeniden yükleyin” farklı cevaplardır. FortiGate’te genel sorun giderme sırasını sorun giderme yazımızda anlattık.
Sonuç: FortiGate Uzaktan Erişimde Sihirbazın Varsayılanı Yetmez
FortiGate’te uzaktan erişim VPN’i sihirbaz birkaç adımda kuruyor. Kurduğu yapı çalışıyor, ama Fortinet’in örneği NIST’in kaçınılmasını istediği iki şeyi, aggressive mode’u ve paylaşılan anahtarı kullanıyor. Lab’da beş şey öne çıktı:
- Aggressive mode istemcinin kimliğini ve anahtardan türetilen hash’i hatta şifresiz gönderdi.
- Bağlanan istemci havuzdan adres aldı, ayrık tünel yalnız personel ağının rotasını verdi.
- FortiGate istemciye dönen rotayı kendisi ekledi.
add-routekapatılınca istemcinin paketleri dönüş yolu denetiminde düştü. - FortiGate bağlı kullanıcıyı adı, kimliği ve adresiyle gösterdi. Kimlik doğrulanmadan kabul edildi (
peer-id-auth: no). - Yanlış parolada log kullanıcıyı ve sebebi ayrı alanlarda yazdı.
Örnekteki yolcu kapısı her yolcuya geçici bir kart verir ve yalnız gideceği binaların yolunu açar. Kapının güvenliği ise yolcunun kimliğini kimin duyabildiğine ve hangi binalara girebildiğine bağlıdır. FortiGate’te bu iki karar IKE kipi ile kuraldır. Sıradaki adım rehberin 10. adımı, ikinci internet hattı ve SD-WAN.
FortiGate Firewall Uzaktan Erişim VPN Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle flow ve proxy kipinin farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB sınırı lab'da ölçüldü.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı; BFD ile 127 saniyelik kesintinin 1 saniyeye inmesi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Evden bağlanan çalışanınız ağın neresine erişiyor? VPN kurallarınıza birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu