KVKK Teknik Tedbirler: Denetim, Uygulama ve Kayıt
KVKK teknik tedbirler hizmeti: yetki matrisi, loglama, şifreleme ve kamera tarafının denetimi, eksiklerin kapatılması ve denetimde gösterilecek kayıt düzeni.

- KVKK Teknik Tedbirlerde Ne Yapıyoruz, Ne Yapmıyoruz?
- KVKK Teknik Tedbirler Kime Gerekir?
- Teknik Uyumda Asıl İş: Tedbiri Almak Değil, Gösterebilmek
- Yetki Matrisi: Emanete Kim Dokunabilir?
- Kayıt: Denetimde Bakılan Şey Dosyadır
- Kamera: En Görünür Uyum Alanı
- Verinin Nerede Durduğunu Bilmek
- Saklama Süresi: Silmemek de Bir Eksiktir
- KVKK Teknik Tedbirleri Nasıl Uyguluyoruz?
- Sahada Ne Yaptık?
- KVKK Teknik Uyum Fiyatını Ne Belirler?
- Sonuç: Dosyası Olmayan Tedbir Yarım Kalır
- KVKK Teknik Tedbirler Hakkında Sık Sorulan Sorular
KVKK teknik tedbirler hizmeti, kişisel verinin durduğu sistemlerde kanunun aradığı teknik güvenlik tedbirlerinin mevcut durumunun çıkarılması, eksiklerin kapatılması ve bunların bir denetimde gösterilebilecek biçimde kayda geçirilmesidir. Konusu belge yazmak değil, sistemi o belgenin anlattığı hâle getirmektir.
Biz bu işi uçtan uca üstleniyoruz. Yetki matrisinden erişim kayıtlarına, şifrelemeden kamera tarafına kadar teknik tedbirleri denetliyor, eksikleri kapatıyor ve kayıt düzenini yazılı olarak teslim ediyoruz. Bu sayfa BT danışmanlık hizmetimizin kişisel veri kolu.
Hangi tedbirin neden gerektiğini merak ediyorsanız önce KVKK teknik uyum rehberimizi okuyabilirsiniz. Kişisel veri envanterinden saklama süresine, loglamadan ihlal bildirimine kadar konuyu orada ayrıntısıyla yazdık.
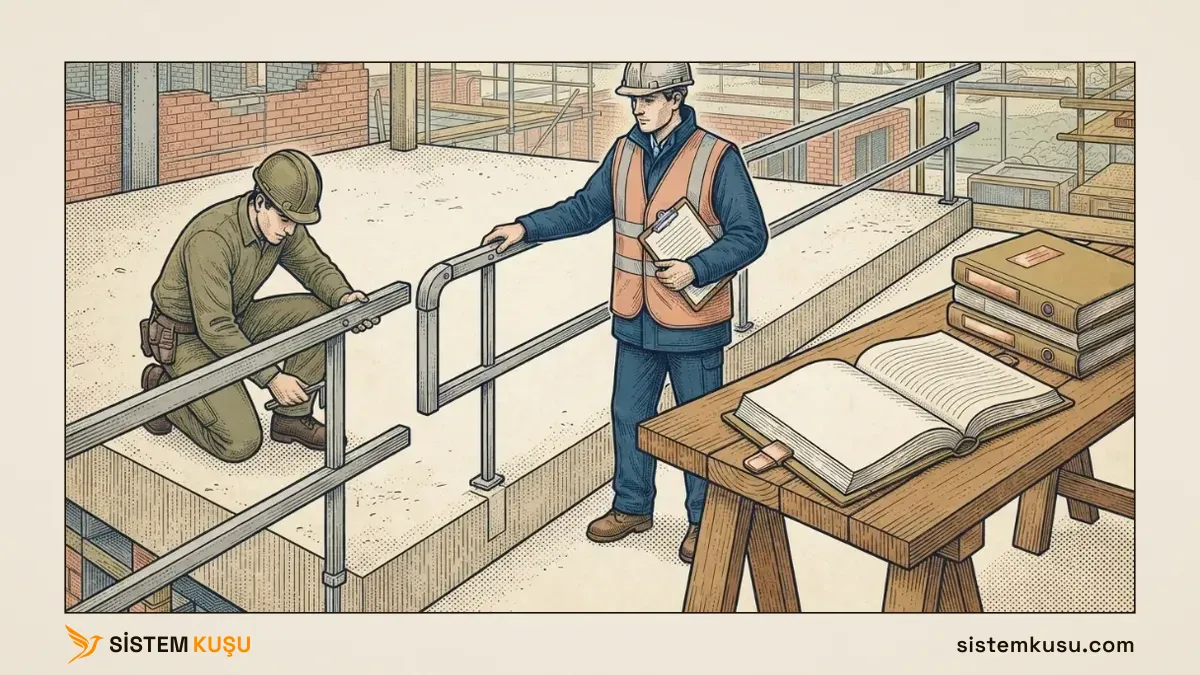
Bir şantiyede iş güvenliği uzmanının yaptığı işi düşünün. Sahayı gezip eksikleri yazar, korkuluğu ve bareti fiilen taktırır, yapılan her şeyi dosyaya işler. Denetim geldiğinde bakılan şey duvara asılan afiş değil, o dosyadır. Mevzuatı yorumlamak ise ayrı bir iştir ve hukukçunun alanında kalır. KVKK’nın teknik tarafı da aynı düzenle yürür:
- Sahayı gezmek teknik tedbirlerin mevcut durumunun çıkarılmasıdır.
- Korkuluğu taktırmak eksik tedbirin fiilen uygulanmasıdır.
- İş güvenliği dosyası denetimde gösterilecek kayıt düzenidir.
- Mevzuat yorumu hukukçunun işidir, bizim değil.
KVKK Teknik Tedbirlerde Ne Yapıyoruz, Ne Yapmıyoruz?
Bu alanda en sık görülen boşluk hukukla teknik arasında kalır: belgeler hazırlanmıştır, ama sistemde karşılığı kurulmamıştır. O yüzden kapsamı da sınırı da kalem kalem yazıyoruz.
Yaptıklarımız:
- Teknik tedbir denetimi. Yetki matrisini, erişim kayıtlarını, şifrelemeyi, yedeklemeyi, saklama sürelerini ve kamera tarafını bugünkü hâliyle çıkarıyoruz.
- Eksiklerin kapatılması. Tespit edilen eksikleri uyguluyoruz: yetkilerin gruplara bağlanması, loglamanın açılması, kamera ayarlarının düzeltilmesi, yedekleme ve sıkılaştırma işleri.
- Kayıt ve kanıt düzeni. Kimin neye eriştiğini, hangi tedbirin ne zaman alındığını ve kayıtların ne kadar saklandığını gösteren bir düzen kuruyoruz.
- Hukukçuyla birlikte çalışma. Hukukçunuzun belirlediği yükümlülüklerin teknik karşılığını kuruyor, yaptıklarımızı ona rapor olarak veriyoruz. Kurumda bir hukuk danışmanı yoksa birlikte çalıştığımız danışmana yönlendiriyoruz.
- Raporlu teslim. Mevcut durumu, yapılan işleri ve açık kalan maddeleri yazılı olarak devrediyoruz.
Bu işin bittiği yer:
- Hukuki danışmanlık yapmıyoruz. VERBİS kaydı, aydınlatma metni, açık rıza ve sözleşmeler hukukçunun alanıdır; hangi verinin kişisel veri sayıldığına da o karar verir.
- İhlal bildirimini biz yapmayız. Bir veri ihlalinde bildirim yükümlülüğü veri sorumlusunundur; biz teknik incelemeyi ve kayıtları hazırlarız.
- Belgelendirme ayrı bir süreçtir. Yönetim sistemi kurup belge almak ISO 27001 danışmanlığının konusudur.
KVKK Teknik Tedbirler Kime Gerekir?
Talep çoğunlukla bir soruyla ya da bir olayla başlıyor. En sık karşılaştığımız durumlar şunlar:
- Hukuk tarafı hazır, teknik taraf boş. Belgeler yazılmış, ama sistemde kimin hangi veriye eriştiği hâlâ bilinmiyor.
- Bir denetim ya da müşteri sorusu geldi. Teknik tedbirlerin kanıtı isteniyor ve gösterilecek kayıt yok.
- Kamera sistemi soru işareti. Kayıt süresi, erişim yetkisi ve cihaz güvenliği hiç ele alınmamış.
- Personel ayrıldı. Erişimlerin kapandığı gösterilemiyor, ayrılan kişinin hangi veriye eriştiği bilinmiyor.
Alt sınırı da açıkça çizelim. Çok az kişisel veri işleyen küçük bir ofiste iş, yetkilerin düzenlenmesi ve yedeklemenin kurulmasıyla büyük ölçüde biter. Kapsam, işlenen verinin hacmiyle ve sistem sayısıyla birlikte büyür.
Teknik Uyumda Asıl İş: Tedbiri Almak Değil, Gösterebilmek
Tedbirlerin bir kısmı zaten alınmıştır. İşi zorlaştıran şey, alınan tedbirin bir denetim anında ispat edilememesidir.
Yetki Matrisi: Emanete Kim Dokunabilir?
Şantiyede kimin hangi bölgeye gireceği bellidir. Kişisel veride de ilk soru aynıdır: hangi klasöre, hangi ekrana ve hangi veri tabanına kim erişebiliyor? Yetkiler kişilere tek tek verildiğinde zamanla kimsenin çıkaramadığı bir yığına dönüşür; bu yüzden yetkileri gruplara bağlıyoruz.
Bu düzenin dosya tarafındaki kurulumu dosya sunucusu ve NAS kurulumu sayfamızda, kavramsal tarafı rehberin yetki matrisi bölümünde duruyor.
Kayıt: Denetimde Bakılan Şey Dosyadır
Benzetmenin koptuğu yer de burası. Şantiyede korkuluk takılmışsa denetçi onu gözüyle görür; bir erişim yetkisinin doğru ayarlandığı ise gözle görülmez, yalnız kayıttan okunur. Teknik uyumda kayıt bu yüzden tedbirin kendisi kadar önemlidir.
Üç kayıt türünü birlikte kuruyoruz:
- Erişim kaydı. Kimin hangi veriye ne zaman eriştiğini gösterir.
- Değişiklik kaydı. Yetkinin ve ayarın ne zaman, kim tarafından değiştiğini gösterir.
- Tedbir kaydı. Hangi tedbirin ne zaman alındığını ve kimin uyguladığını yazar.
Logların kendisinin de kişisel veri olduğunu ve saklama süresinin ayrıca belirlenmesi gerektiğini rehberin loglama bölümünde anlattık. Kamu ağı tarafındaki yasal kayıt yükümlülüğü ise ayrı bir konudur ve 5651 log yönetimi sayfasında duruyor.
Kamera: En Görünür Uyum Alanı
Sahada en çok mesai yiyen kalem kameralar oluyor: cihazların yaşı, parolasız bırakılmış olmaları ve kayıt ayarlarının hiç gözden geçirilmemiş olması işi uzatıyor. Kamera tarafında kayıt süresi, görüntüye erişim yetkisi, cihazın kendi güvenliği ve zaman damgasının doğruluğu birlikte ele alınır.
Görüntü kaydının zamanının neden ayrı bir mesele olduğunu ve bunu bir kurumda nasıl düzelttiğimizi kamera ve KVKK uyum vakamızda anlattık.
Verinin Nerede Durduğunu Bilmek
Korunacak veri yalnız veri tabanında durmaz; dışa aktarılmış tablolarda, e-posta eklerinde ve kişisel klasörlerde de çoğalır. Bu dağılmış kopyaların nasıl bulunduğunu gölge veri yazımızda, verinin kurum dışına çıkışının nasıl denetlendiğini DLP çözümü sayfamızda anlattık.
Saklama Süresi: Silmemek de Bir Eksiktir
Teknik tarafta en çok atlanan başlık saklama süresidir. Kişisel veri, işlenme amacı ortadan kalktıktan sonra tutulmaya devam ediyorsa tedbir eksikliği yalnız “koruyamamak” değil, “gereğinden uzun tutmak” biçiminde de ortaya çıkar. Kamera kayıtlarının sınırsız ayarlanmış olması, eski personel dosyalarının ortak klasörde durması ve logların hiç dönmeyen bir diskte birikmesi sahada en sık gördüğümüz üç örnektir.
Bu yüzden saklama sürelerini üç yerde birden kuruyoruz: kayıt sisteminin kendi ayarında, yedeklerde ve dışa aktarılmış kopyalarda. Üçü birlikte ele alınmazsa süre dolduğunda veri sistemden silinir, yedekte kalmaya devam eder. Sürelerin nasıl belirlendiğini ve imhanın neden bir yükümlülük olduğunu rehberin saklama bölümünde anlattık.
KVKK Teknik Tedbirleri Nasıl Uyguluyoruz?
Sıra, en çok bilinmeyeni en erken ortadan kaldıracak biçimde kurulur.
- Uzaktan ön görüşme, ücretsiz. Hangi kişisel verileri işlediğinizi, kaç sisteminiz ve kaç kameranız olduğunu ve hukuk tarafının nerede durduğunu konuşuyoruz.
- Mevcut durum tespiti. Yetkileri, kayıtları, şifrelemeyi, yedeklemeyi ve kamera ayarlarını çıkarıyoruz.
- Eksik listesi ve öncelik. Bulguları riskine göre sıralıyor, hangisinin önce kapatılacağını yazıyoruz.
- Uygulama. Yetkileri gruplara bağlıyor, loglamayı açıyor, saklama sürelerini ayarlıyor ve kamera tarafını düzeltiyoruz.
- Kayıt düzeni. Denetimde gösterilecek kayıtların nerede tutulacağını ve ne kadar saklanacağını kuruyoruz.
- Hukukçuya rapor. Yapılan teknik işleri, hukukçunuzun kullanabileceği bir dille yazıyoruz.
- Raporlu teslim ve gözden geçirme takvimi. Teslim dosyasını veriyor, yetki ve saklama ayarlarının ne zaman yeniden bakılacağını planlıyoruz.
Teslim dosyasının içinde şunlar var:
- Mevcut durum raporu. Denetim öncesi tabloyu, bulguları ve risk sırasını yazar.
- Yetki matrisi. Hangi grubun hangi veriye eriştiğini gösterir.
- Kayıt düzeni. Hangi kaydın nerede tutulduğunu ve saklama süresini belirtir.
- Kamera kaydı. Kayıt süresini, erişim yetkilerini ve cihaz ayarlarını listeler.
- Yapılan işler listesi. Hangi tedbirin ne zaman uygulandığını kaydeder.
- Açık kalan maddeler. Kapsam dışında kalan ya da sizin kararınızı bekleyen eksikleri bu listeyle size bırakırız.
Sahada Ne Yaptık?
Kişisel veri tarafında en görünür alan kamera sistemleridir. Bir kurumda kamera altyapısını KVKK açısından ele aldığımız, kayıt sürelerini ve zaman damgasını düzelttiğimiz iş kamera sistemi ve KVKK uyum vakamızda duruyor.
Yetki tarafında ise sahada gördüğüm en öğretici vaka, kendisine verilmiş bir izin değiştirme hakkını kullanarak İK maaş klasörünü kendine açan bir kullanıcıydı. Teknik tedbir yalnız “erişimi kapatmak” değil, “erişimi değiştirme hakkının kimde olduğunu bilmek” demektir; olayın tamamı gölge yönetici yazımızda duruyor.
Yasal kayıt tarafında merkezî log altyapısını kurduğumuz iş ise 5651 uyum vakamızda anlatılıyor.
KVKK Teknik Uyum Fiyatını Ne Belirler?
Gösterge bedel tespit, denetim ve analiz raporunu kapsıyor; sistemleri uygun hâle getirmenin bedeli keşfe bağlı. Teklifleri karşılaştırırken bakacağınız kalemler şunlar:
- İşlenen verinin yaygınlığı. Kişisel verinin kaç sistemde ve kaç lokasyonda durduğu işi doğrudan büyütür.
- Kamera sayısı ve cihazların durumu. Yaşlı ya da parolasız bırakılmış cihazlar en çok mesai isteyen kalemdir.
- Mevcut kayıt düzeni. Loglama hiç yoksa kurulum, varsa yalnız gözden geçirme gerekir.
- Uygulama kapsamı. Yalnız rapor mu isteniyor, yoksa eksiklerin kapatılması da mı bizde?
- Hukuk tarafının hazırlığı. Yükümlülükler netse teknik karşılık hızlı kurulur.
Teklif toplarken tek bir soru çoğu şeyi ayırır: teklifte denetimde gösterilecek kayıt düzeni var mı? Yoksa o teklif tedbirleri uyguluyor, ispatını ise size bırakıyor demektir.
Sonuç: Dosyası Olmayan Tedbir Yarım Kalır
Teknik uyumun ne kadar iyi kurulduğu, alınan tedbir sayısından değil üç sorunun cevabından anlaşılır: hangi veriye kimin eriştiği yazılı mı, erişimler kaydediliyor mu ve bir tedbirin ne zaman alındığı gösterilebiliyor mu? Üçünün cevabı da denetim gelmeden önce hazırlanır.
Uyum bir kerelik iş değildir. Yeni personel gelir, yeni klasörler açılır, yetkiler genişler ve kayıtların saklama süresi dolar. Bunu teslim dosyasıyla kendi ekibiniz sürdürebilir; bize bırakmak isterseniz kurumsal bakım anlaşmasıyla tedbirleri kuran ekip gözden geçirmeyi de üstlenir.
KVKK Teknik Tedbirler Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
KVKK Teknik Uyum: Kişisel Veri Güvenliği Tedbirleri
KVKK uyumu BT tarafında ne demek? Veri envanteri, yetki matrisi, loglama, saklama süresi, şifreleme ve kamera sistemleri için somut teknik tedbirler rehberi.
BT Altyapı Denetimi: Envanter, Risk ve Yol Haritası
BT altyapı denetimi: cihaz ve sistem envanterinin çıkarılması, yedeklilik ve güvenlik risklerinin tespiti, önceliklendirilmiş yol haritası ve yönetime rapor.
BT Dokümantasyonu: Kurumsal Hafıza Nasıl Kurulur?
BT dokümantasyonu nasıl yapılır? Ne yazılır ne yazılmaz, envanterden kablo etiketine kadar içinde ne bulunur, nerede tutulur ve güncel kalmasını ne sağlar.
BT Envanter Yönetimi: Sistem Seçimi ve Kurulum Hizmeti
Kurumunuza hangi envanter sistemi uyar? Açık kaynak, bulut ve kurumsal ITSM seçeneklerini ölçeğinize göre karşılaştırıyor, seçtiğiniz sistemi kuruyoruz.
Shadow API (Gölge API) Nedir? Nasıl Keşfedilir?
Shadow API (gölge API) nedir, belgelenmemiş uç noktalar nasıl doğar ve dış duvar taramasıyla nasıl keşfedilir? API güvenliği, envanter ve KVKK bağı.
Shadow Admin (Gölge Yönetici) Nedir? Nasıl Tespit Edilir?
Shadow Admin (gölge yönetici) nedir, neden grup üyeliğinde görünmez ve etkin izin taramasıyla nasıl tespit edilir? Ayrıcalıklı hesap denetimi ve KVKK bağı.
BT Danışmanlık altındaki diğer 11 makale
- Shadow AI (Gölge Yapay Zekâ) Nedir? Ağda Nasıl Görünür?
- Shadow Data (Gölge Veri) Nedir? Nasıl Bulunur?
- Shadow IT (Gölge BT) Nedir? Riskleri ve Tespiti
- Single Point of Failure (SPoF) Nedir, Nasıl Bulunur?
- Kurumsal Bakım Anlaşması: BT Dış Kaynak (IT Outsourcing)
- GLPI Agent Nedir? Kurulum ve Toplu Envanter Dağıtımı
- GLPI Helpdesk: Ticket Sistemi ve SLA Yönetimi
- GLPI Nedir? Açık Kaynaklı BT Envanter ve Helpdesk Platformu
- GLPI Yönetimi: İlk Ayarlar ve Profil Oluşturma
- GLPI Kurulumu: Ubuntu'da Apache, MariaDB ve PHP
- BT Danışmanlığı ile Dijital Dönüşüm
Ücretsiz Değerlendirme
Teknik tedbirlerinizi bir denetimde gösterebilir misiniz? Önce mevcut durumu birlikte çıkaralım.
İçindekiler
Ana Hizmet
BT Danışmanlık