2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

- 2FA Nedir? Bildiğiniz, Elinizdeki ve Size Ait Olan
- Tek Parola Neden Yetmiyor?
- İkinci Faktör Çeşitleri: Hepsi Aynı Korumayı Vermez
- SMS ve Sesli Arama: Son Çare
- Türkiye’de Hattın Uzaktan Ele Geçirilmesi: Üç Katmanlı Fren
- eSIM, Fiziksel SIM’den Daha mı Güvenli?
- Uygulama Kodu (TOTP): Orta Ölçekli Şirketin Makul Yolu
- Bildirim Onayı ve Numara Eşleştirme
- Donanım Anahtarı ve Passkey: Oltalamaya Dayanıklı Tek Sınıf
- Parmak İzi ve Yüz: Veri Nerede Duruyor?
- Şirkette Hangi Kapıya Önce Takılır?
- 2FA’nın Arkasından Dolaşan Üç Yol
- Telefon Kaybolursa: Kurtarma Tasarımı
- Nereden Başlanır?
- Sonuç: 2FA Kararı İkili Değil, Sıralıdır
- 2FA ve Çok Faktörlü Doğrulama Hakkında Sık Sorulan Sorular
2FA, yani iki faktörlü kimlik doğrulama, bir hesaba girerken paroladan başka ikinci bir kanıt daha istenmesidir. Parolanın kopyalanabilir, tahmin edilebilir ve kandırılarak alınabilir olması bu ikinci adımın sebebidir. Kurumsal ortamda aynı fikrin ikiden fazla adımı kapsayan adı MFA (çok faktörlü kimlik doğrulama) olarak geçer.
Bankanın kiralık kasa bölümünü düşünün. Kasanıza ulaşmak için önce kimliğinizi gösterirsiniz, sonra deftere imza atarsınız, en sonda kasanın iki kilidinden birini kendi anahtarınızla açarsınız; diğerini banka görevlisi kendi anahtarıyla açar. Hiçbiri tek başına yetmez. Anahtarınızı kaybeden biri kimliğinizi taşımıyorsa kapıdan geçemez, kimliğinizi taklit eden biri de anahtarsız kasayı açamaz.
Bu makale ikinci kanıtın ne olduğunu, hangi biçimlerinin gerçekten koruduğunu ve şirkette hangi kapıya önce takılacağını anlatıyor. Yöntemler arasındaki farkı ciddiye alan bir bölüm var, çünkü asıl risk 2FA’yı hiç açmamak değil, en zayıf biçimini açıp işi bitmiş saymaktır.
Bu makale siber güvenlik önlemleri rehberimizin kimlik katmanının derinleşmesidir; siber güvenlik hizmetimizin kimlik ve erişim tarafına karşılık gelir.
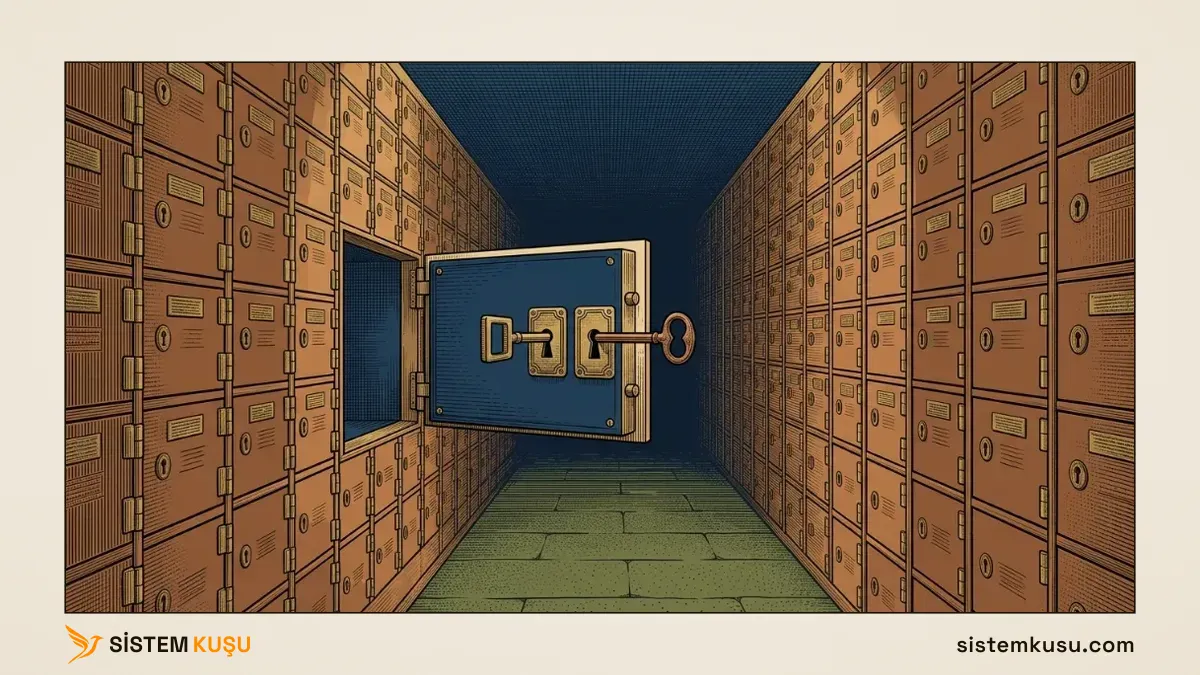
2FA Nedir? Bildiğiniz, Elinizdeki ve Size Ait Olan
Kimlik doğrulamada kanıtlar üç sınıfa ayrılır ve 2FA’nın tanımı bu sınıflardan ikisini birden istemektir:
- Bildiğiniz bir şey: parola, PIN.
- Elinizde olan bir şey: telefonunuzdaki uygulama, donanım anahtarı, akıllı kart.
- Vücudunuza ait bir özellik: parmak izi, yüz.
Kritik nokta, iki kanıtın farklı sınıflardan gelmesidir. Parolanın yanına güvenlik sorusu eklemek ikinci bir faktör değildir, çünkü ikisi de bildiğiniz şeydir ve ikisi de aynı yolla, yani sorarak ya da tahmin ederek elde edilir. Kasa örneğindeki kimlik, imza ve anahtar üçlüsü tam olarak bu yüzden birlikte çalışır. Biri sizi tanır, biri kaydı tutar, biri elinizde durur.
CISA’nın oltalamaya dayanıklı MFA belgesindeki tanım da bu ayrımın üzerine kurulu: MFA, kullanıcıdan bu üç kanıt türünden “ikisini ya da daha fazlasını” isteyen bir güvenlik kontrolüdür. Ajans aynı belgede bunun password spraying gibi yaygın tekniklerin bir kısmını doğrudan durdurduğunu söylüyor.
Tek Parola Neden Yetmiyor?
Parolanın üç ayrı yoldan elden çıktığını biliyoruz ve üçü de kullanıcının dikkatiyle ilgili değil.
- Sızıntı. Başka bir sitede ele geçirilen parola, aynı parolayı iş hesabında da kullanan çalışan için kapıyı açar.
- Deneme. Saldırgan parolayı tek tek dener ya da tek bir yaygın parolayı yüzlerce hesapta sınar. Bu denemelerin nasıl yürüdüğünü ve hesap kilitlemenin kaçıncı denemede devreye girdiğini brute force makalemizde laboratuvarda ölçtük.
- Oltalama. Parola doğrudan kullanıcıdan, sahte bir giriş sayfasıyla alınır.
Parolanın uzunluğu yalnız ikincisine, yani denemeye karşı işe yarar. Onu güçlendirmek sızıntıyı ve oltalamayı çözmez, çünkü orada parola tahmin edilmiyor, elden ele geçiyor. Şifrelemenin bu sınırı nerede çizdiğini şifreleme makalemizde anlattık. İkinci faktörün varlık sebebi tam olarak budur: parolanın ele geçtiği anda hâlâ eksik bir parça kalsın.
İkinci Faktör Çeşitleri: Hepsi Aynı Korumayı Vermez
Yöntem seçimi bu makalenin en pratik kısmı, çünkü “2FA açtık” cümlesi tek başına hiçbir şey söylemiyor. CISA, yöntemleri güçlüden zayıfa sıralayan bir tablo yayımladı ve sıralamayı üç saldırıya dayanıklılığa göre kurdu: oltalama, bildirim yağmuru ve hattın ele geçirilmesi.
| Yöntem | Neye dayanıklı | Neye açık |
|---|---|---|
| FIDO2 / passkey / akıllı kart | Oltalama, bildirim yağmuru, SIM kart değişikliği | Cihazın fiziksel kaybı (yedek anahtar şart) |
| Uygulama kodu (TOTP) ve numara eşleştirmeli bildirim | Bildirim yağmuru, SIM kart değişikliği | Oltalama |
| Numara eşleştirmesiz bildirim onayı | SIM kart değişikliği | Oltalama, bildirim yağmuru, kullanıcı hatası |
| SMS ya da sesli arama | : | Oltalama, SIM kart değişikliği, operatör altyapısındaki zafiyetler |
CISA’nın kendi cümlesi bu tablonun okunma biçimini de veriyor: “herhangi bir MFA biçimi hiç MFA olmamasından iyidir”, ama oltalamaya dayanıklı olan altın standarttır ve ona geçiş yüksek öncelikli bir iş sayılmalıdır.
SMS ve Sesli Arama: Son Çare
SMS ile gelen kod en yaygın yöntem ve en zayıf olanı. Ama zayıflığının sebebi, İngilizce kaynaklarda en çok yazılan sebep değil. Türkiye’deki bir şirket için riskleri gerçekçilik sırasına dizelim:
- Kodun sahte sayfaya yazdırılması. En sık olanı ve operatörle hiç ilgisi yok. Sahte giriş sayfası parolayı ve arkasından SMS kodunu ister, o saniyelerde gerçek sisteme aktarır. Burada hattınıza kimse dokunmaz, kodu siz verirsiniz.
- Telefondaki zararlı yazılım. SMS okuma izni almış bir uygulama, kodu siz görmeden okuyabilir.
- Telefonun fiziksel olarak çalınması. Kart telefonun içindedir; kilitlenmemiş bir SIM başka bir telefona takıldığında aynı numaranın mesajlarını almaya devam eder.
- Hattın uzaktan ele geçirilmesi. ABD kaynaklarının başa koyduğu yol budur ve Türkiye’de en zor olanıdır; sebebini aşağıda ayrı bir başlıkta anlatıyoruz.
Dördüncü maddeyi anlamak için önce meşru işlemi tanımak gerekiyor, çünkü saldırı bir açık kullanmaz, o işlemi kullanır. Vodafone yedek SIM kartı “kullanmakta olduğunuz asıl SIM kartınızın kaybolması, çalınması ya da hasar görmesi durumunda kullanabileceğiniz SIM kart” diye tanımlıyor ve kilit cümleyi de yazıyor: “Yedek SIM kart sayesinde cep telefonu numaranız aynı kalır.” Turkcell aynı işlem için kayıp SIM kart sayfasında kimlik şartını koyuyor: “Kimlik belgenizle birlikte Turkcell Mağazasına başvurmanız yeterlidir.”
Yani numaranız değişmez, numaranızı taşıyan kart değişir. Sık karışan iki işlemi de burada ayıralım: numara taşıma operatör değiştirmektir ve numaranız yanınızda gelir; SIM kart değişikliği ise aynı operatörde numaranın yeni bir karta aktarılmasıdır. Mevzuat da ikisini ayrı ayrı sayar.
Üçüncü maddenin, yani çalınan telefonun, tek satırlık bir karşılığı var ve çoğu kurumda kapalıdır: SIM PIN. Kart PIN ile kilitliyse başka bir telefona takıldığında açılmaz. Kurumsal hatlarda bunu açmak, kaybolan telefonun doğrudan bir kimlik doğrulama cihazına dönüşmesini engeller.
ABD’nin kimlik doğrulama standardı NIST SP 800-63B, telefon şebekesi üzerinden yapılan doğrulamayı kısıtlı sınıfına alıyor ve doğrulayıcıdan kullanmadan önce risk işaretlerine bakmasını istiyor: cihaz değişimi, SIM değişimi, numara taşıma ve diğer olağan dışı davranışlar. CISA ise daha net konuşuyor ve bu biçimin “yalnız son çare olarak” kullanılmasını söylüyor.
Türkiye’de Hattın Uzaktan Ele Geçirilmesi: Üç Katmanlı Fren
Şunu diyebilirsiniz: Türkiye’de hat kimlikle veriliyor, kimlik olmadan SIM işlemi yapılmıyor, dolayısıyla bu saldırı buraya uymaz. Bu itiraz haklı ve mevzuata baktığımızda sandığınızdan da haklı çıkıyor. Türkiye’de hattın uzaktan ele geçirilmesinin önünde birbirinden bağımsız üç fren var.
Birincisi, abonelik işlemleri kimlik doğrulamasına bağlanmış durumda. BTK’nın bu işi düzenleyen ayrı bir yönetmeliği var: Elektronik Haberleşme Sektöründe Başvuru Sahibinin Kimliğinin Doğrulanma Süreci Hakkında Yönetmelik (Resmî Gazete, 26 Haziran 2021, sayı 31523; 11 Haziran 2026 tarihli ve 33277 sayılı Resmî Gazete ile değiştirildi, değişiklik 25 Haziran 2026’da yürürlüğe girdi).
Kapsam maddesi tereddüde yer bırakmıyor ve SIM değişikliği başvurusunu adıyla sayıyor: abonelik sözleşmesi, numara taşıma, işletmeci değişikliği, nitelikli elektronik sertifika, kayıtlı elektronik posta ve SIM değişikliği başvuruları. Uzaktan yapılan doğrulamanın yolları tek tek sayılmış:
- e-Devlet Kapısı üzerinden doğrulama.
- Temassız çipli kimliğin okunması, üstüne görüntülü ya da yapay zekâ destekli doğrulama.
- Temaslı çipli kimlik ile parola ya da parmak izi hash’i.
Yüz yüze işlemde ise kimlik kontrolüyle birlikte işleme özel video görüntüsü alınıyor. Yani “bayiye gidip kimlik gösterme” dediğimiz adım, mevzuatta adı konmuş ve kayda bağlanmış bir süreç.
İkincisi, hattın sahibi devletin kapısından onay veriyor. e-Devlet’te BTK’nın telekomünikasyon hizmetleri arasında e-Kayıt Başvurusu Onay İşlemleri diye bir hizmet duruyor; yukarıdaki yönetmeliğin saydığı başvurular, SIM değişikliği dahil, burada abonenin onayına düşüyor ve onaylanmadan işlem tamamlanmıyor. Aynı listede Mobil Hat Sorgulama adınıza kayıtlı bütün hatları gösteriyor, Abonelik Fesih Başvurusu ve Kayıp/Çalıntı İhbar Bildirimi de orada. Pratik sonucu şu: uzaktan hat ele geçirmek isteyen birinin yalnız operatörü değil, kurbanın e-Devlet hesabını da aşması gerekiyor.
Üçüncüsü, bankacılık tarafı kendi frenini koymuş. BDDK’nın Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmeliği (15 Mart 2020, Resmî Gazete sayı 31069) 34. maddesinin sekizinci fıkrası, SIM kart değişikliği yapmış ya da numara taşıma yoluyla operatör değiştirmiş müşteriler için şunu söylüyor: değişiklikler teyit edilmediği sürece 90 gün boyunca elektronik bankacılık hizmetlerinde SIM karta dayalı unsur kimlik doğrulama unsuru olarak kullanılamaz. Bir düzenleyici kurum, olmayan bir risk için 90 günlük bekleme yazmaz.
Bankalar bunu görünür biçimde de uyguluyor. Garanti BBVA kendi müşteri sayfasında operatör değişikliği, numara taşıma ve numara değiştirme gibi durumlarda SMS’leri güvenlik amacıyla bloke ettiğini yazıyor; blokeyi kaldırmanın yolu da mobil uygulama, çağrı merkezi, kartla ATM ya da şube oluyor, yani SMS dışında bir kanal.
Fren yalnız SIM’de de değil, telefonda da var. Bankalar mobil uygulamayı belirli bir cihaza bağlıyor. Garanti BBVA buna cihaz eşleşmesi diyor ve “size ait bir cihaz ile bankacılık hizmetlerine erişim sağladığınızı doğrulamasını sağlayan güvenlik doğrulama yöntemi” diye tanımlıyor. Akbank aynı işi güvenli cihaz tanımlama adıyla yapıyor ve gerekçesini de açıkça yazıyor: “bankacılık işlemlerinde yasal tebliğe uyumlanmak amacıyla”. Telefonunu değiştiren kullanıcı bu eşleşmeyi yeniden kurmak zorunda kalıyor, kurarken de kartıyla ATM gibi SMS dışı bir kanaldan doğrulanıyor.
Tabloyu tek cümleye indirirsek: Türkiye’de yalnız hesaba girerken değil, SIM kartı ve telefonu değiştirirken de ikinci bir doğrulama isteniyor. İkinci faktör fikri, bu ülkede kimlik doğrulamanın kendisine değil, kimlik doğrulama aracının değişmesine de uygulanmış durumda.
Bu üç fren birlikte okunduğunda tablo netleşiyor: Türkiye’de hattın uzaktan ele geçirilmesi, ABD anlatısındaki kadar kolay değil. Buradaki ilk üç riskin yanında dördüncüsü açık ara en zorudur.
Ama üçünün de ortak bir sınırı var ve kurumsal taraf tam orada duruyor. Bu frenlerin hiçbiri sizin şirket hesaplarınızı korumuyor.
90 günlük kural yalnız bankaları bağlıyor. e-Devlet onayı hattın kendisini koruyor, o hatta bağladığınız Microsoft 365 hesabını değil. Hattı ele geçirilen bir çalışan için banka hesabı üç ay boyunca korumalı olur, kurumsal e-posta hesabı o gece açıktır. Devletin ve bankanın kurduğu fren sisteminin sizin kapınızda bir karşılığı yok; oraya freni siz koyacaksınız, o da yöntem seçimidir.
eSIM, Fiziksel SIM’den Daha mı Güvenli?
Hatlar eSIM’e taşınırken bu soru doğal olarak geliyor ve cevabı tek yönlü değil: eSIM bir riski kapatıp başka birini büyütüyor.
Kapattığı taraf fiziksel olan ve yukarıdaki listenin üçüncü maddesini doğrudan ilgilendiriyor. Ortada çıkarılıp başka telefona takılacak bir kart yok. Çalınan telefondan SIM’i söküp kendi cihazına takmak ya da kartı klonlamak gibi yollar eSIM’de kapalıdır; profil cihazın güvenli bileşenine yazılır ve oradan sökülmez.
Büyüttüğü taraf ise dijital olan. Fiziksel kartta işlem er ya da geç bir tezgâha uğrar. eSIM’de bu adım yapısal olarak yoktur, çünkü profil uzaktan üretilip uzaktan kurulabilir. Türkiye’de de öyle, Turkcell yukarıda andığımız aynı sayfada mağaza ve çağrı merkezinin yanına internet sitesi ve mobil uygulama üzerinden eSIM talebini de koyuyor.
Tehdit istihbaratı şirketi Intel 471’in eSIM ve numara ele geçirme incelemesi zinciri şöyle tarif ediyor: saldırgan önce kurbanın operatör uygulaması hesabının bilgilerini ele geçiriyor, sonra doğrulama kodunun SMS yerine e-postaya gönderilmesini seçiyor, o e-posta hesabı da elindeyse numara taşınıyor. Hiçbir aşamada fiziksel temas yok.
Türkiye’de bu zincirin bir halkası daha var ve onu zorlaştıran şey de o: e-Devlet onayı. Ama dışarıdan bakan bir kurum için doğru okuma şudur: eSIM, riski tezgâhtan hesaba taşıyor. Şirket hatları eSIM’e geçtiyse operatörün müşteri portalı artık kritik bir sistemdir. O hesabın parolası diğerleriyle aynı olmamalı, üzerinde ikinci doğrulama açık olmalı ve hattın bildirimleri kimsenin okumadığı bir ortak kutuya değil izlenen bir adrese düşmelidir.
Uygulama Kodu (TOTP): Orta Ölçekli Şirketin Makul Yolu
Kimlik doğrulama uygulamalarının ürettiği altı haneli kodun adı TOTP, yani zaman tabanlı tek kullanımlık paroladır. Mantığı basittir. Sunucu ile telefon arasında kurulumda paylaşılan gizli bir dizi vardır ve her iki taraf da o diziyi ve o anki saati kullanarak aynı kodu hesaplar. Kod bir yerden diğerine gönderilmez, iki tarafta ayrı ayrı hesaplanır; bu yüzden telefon internete bağlı olmasa da çalışır.
Bunu anlatmanın en hızlı yolu çalıştırmaktı. Standardın kendi belgesindeki (RFC 6238) örnek gizli diziyi ve örnek zamanları alıp kodu kendim hesapladım:
RFC 6238 test vektörleri (SHA-1, 8 hane):
  T=59          -> 94287082
  T=1111111109  -> 07081804
  T=1234567890  -> 89005924
  T=2000000000  -> 69279037

Aynı sır, iki ayrı cihaz, aynı an:
  cihaz A: 809420   cihaz B: 809420
  30 saniye sonra:  772505
İlk dört satır standardın yayımladığı beklenen değerlerle birebir aynı çıktı. Asıl ders alttaki iki satırda: aynı gizli diziyi taşıyan iki ayrı taraf, aynı anda aynı kodu üretiyor ve kod otuz saniyede bir değişiyor.
Bu, yöntemin hem gücünü hem sınırını açıklıyor. Gücü, kodun ağ üzerinden gitmemesi ve kısa ömürlü olmasıdır; SIM kart değişikliği bu yönteme dokunamaz. Sınırı ise gizli dizinin paylaşılmış olmasıdır: sunucuda da durur, telefonda da. Kullanıcı kodu sahte bir sayfaya yazarsa, sahte sayfa o otuz saniye içinde onu gerçek sisteme aktarabilir. CISA’nın tabloda bu satırı oltalamaya açık işaretlemesinin sebebi budur.
Bildirim Onayı ve Numara Eşleştirme
Telefona düşen “Giriş yapan siz misiniz?” bildirimi kullanıcı için en rahat yöntem, ama tek bir dokunuşa indirgendiği için saldırganın da işine yarar. Parolayı ele geçiren saldırgan girişi tekrar tekrar dener, kullanıcının telefonuna bildirim yağar ve bıkan kullanıcı bir tanesini onaylar. Buna bildirim yağmuru (push bombing) deniyor.
Karşılığı numara eşleştirmedir: giriş ekranında bir sayı çıkar ve kullanıcı o sayıyı telefondaki uygulamaya yazmadan onay veremez. Giriş ekranını görmeyen saldırgan bu sayıyı bilemez. Bu saldırının gerçek bir vakayla nasıl sonuçlandığını ve üç karşı önlemin ayrıntısını siber güvenlik önlemleri rehberimizin MFA yorgunluğu bölümünde yazdık.
Yöntem seçimi açısından tek cümlelik özet: numara eşleştirmeli bildirim, uygulama koduyla aynı sınıftadır; numara eşleştirmesiz bildirim ise bir alt sınıfa düşer.
Donanım Anahtarı ve Passkey: Oltalamaya Dayanıklı Tek Sınıf
Yukarıdaki yöntemlerin ortak kusuru şudur: hepsinde kullanıcı bir şeyi okuyup bir yere yazıyor ya da onaylıyor. Yazdığı yerin doğru site olup olmadığını ayırt etmesi bekleniyor. FIDO2, passkey ve akıllı kart sınıfı bu beklentiyi ortadan kaldırıyor.
Bu yöntemlerde cihazın içinde bir özel anahtar vardır, dışarı çıkmaz ve hangi adres için üretildiyse yalnız o adrese cevap verir. Kullanıcı sahte bir siteye düşse bile anahtar o siteyle konuşmaz; kandırılacak bir insan adımı kalmaz. NIST bu özelliği oltalama direncinin tanımına koyuyor: kimlik doğrulama protokolünün, “talep sahibinin dikkatine güvenmeden” kimlik doğrulama sırlarının sahte bir doğrulayıcıya verilmesini engelleyebilmesi.
Kasa benzetmesi burada tam oturuyor, çünkü kiralık kasanın anahtarı yalnız kendi kasasını açar. Sizi ikna edip başka bir kasanın önüne getirseler, anahtar orada işe yaramaz. SMS ile gelen kod ise herhangi bir kasaya söylenebilen bir sayıdır.
Fiyat tarafı çoğu kişinin sandığından ucuz. Anahtar, kullanıcı başına tek seferlik bir donanım maliyetidir ve kişisel telefon gerektirmediği için “cihazımı kullandırmak istemiyorum” itirazını da kapatır. Uygulamada her kullanıcıya iki anahtar verilir; biri yanında durur, öteki yedek olarak saklanır. Tek anahtarla kalan kullanıcı, o anahtarı kaybettiği gün hesabına giremez.
Parmak İzi ve Yüz: Veri Nerede Duruyor?
Üçüncü sınıf, yani vücudunuza ait olan, kurumsal ortamda en çok tereddüt edilen taraftır. Tereddüdün sebebi haklı bir soru: parmak izi ve yüz verisi KVKK’da özel nitelikli kişisel veridir, onu toplamak ağır bir hukuki yük getirir.
Kilit ayrım, verinin nerede durduğudur. Bilgisayarın ya da telefonun kendi okuyucusuyla yapılan doğrulamada biyometrik veri cihazdan çıkmaz; yalnız cihazın içindeki özel anahtarı açmaya yarar. Microsoft bunu Windows Hello for Business belgesinde açıkça yazıyor: biyometrik veri “yalnız yerel cihazda” saklanır, dolaşmaz ve “hiçbir zaman dış cihazlara ya da sunuculara gönderilmez”. Aynı belge yöntemi iki faktör olarak tanımlarken faktörleri de sayıyor. Elinizdeki kanıt cihazın güvenlik modülündeki özel anahtar, bildiğiniz kanıt ise PIN’dir; biyometri bu ikincisinin yerine geçen bir açma hareketidir.
Yani parmak izi burada sunucuya gönderilen bir kimlik kanıtı değil, yalnız cihazdaki anahtarın kilidini açan bir jest. Merkezî bir veri tabanında biyometrik şablon tutan sistemler ise bambaşka bir konudur ve hukuki çerçevesi ayrıdır; o tarafı kartlı geçiş sistemleri makalemizde anlattık.
Şirkette Hangi Kapıya Önce Takılır?
2FA’yı bir günde her yere açmak zorunda değilsiniz ve pratikte kimse açamıyor. Sıra risk sırasıdır.
- E-posta. İlk sıradadır, çünkü diğer bütün sistemlerin parola sıfırlama bağlantısı oraya düşer. E-postayı kaybeden şirket, sırayla geri kalan her şeyi kaybeder.
- Uzaktan erişim ve VPN. İnternete açık her kapı, parola denemesi yapan otomatik araçların gündemindedir. Uzak masaüstü kapısının neden ilk hedef olduğunu RDP güvenliği bölümünde anlattık.
- Yönetici hesapları. Burada 2FA pazarlığa açık değildir ve yöntem tercihen en güçlü sınıftan seçilir. Bir yöneticinin hesabı, tek bir hesabın değil bütün sistemin anahtarıdır.
- Bulut yönetim panelleri. Alan adı kaydınızın, sunucu sağlayıcınızın ve e-posta yöneticinizin paneli bu sınıfa girer. Bunlar genellikle unutulur, çünkü gündelik işte kimse girmez. Alan adı panelini ele geçiren birinin neleri değiştirebildiğini alan adı güvenliği yazısında anlattık.
- İç uygulamalar. En sona kalır, çünkü çoğu zaten ağ içinden erişiliyordur ve öncekiler kapatılmadan buraya harcanan emek geri dönmez.
Microsoft 365 kullanıyorsanız ilk üç maddeyi tek ayarla açmanın bir yolu var. Entra’nın güvenlik varsayılanları ek lisans gerektirmeden bütün kullanıcılar için MFA kaydını zorunlu kılar ve eski kimlik doğrulama protokollerini kapatır. Kurulum ve geçişin bu tarafını Microsoft 365 kurulumu ve geçişi sayfamızda anlattık.
2FA’nın Arkasından Dolaşan Üç Yol
Kapıya ikinci kilidi taktınız. Saldırganın cevabı kapıyı zorlamak değil, kilitsiz bir yol aramak olur. Üç tane kilitsiz yol var ve üçü de bu kilidi hiç sormadan geçiyor.
Eski kimlik doğrulama. Uygulamanın her istekte kullanıcı adını ve parolayı gönderdiği eski protokoller ikinci adımı hiç sormaz. Eski e-posta istemcileri, IMAP ve POP bağlantıları, yazıcıların ve tarayıcıların e-posta ayarları bu yolla çalışır. Bu kapının neden ve nasıl kapatıldığını rehberin ilgili bölümünde anlattık.
Yardım masası. En insani ve en etkili yol budur. CISA’nın Scattered Spider grubu için yayımladığı uyarıda yöntem açıkça yazılı: saldırganlar çalışan gibi davranarak BT ya da yardım masası personelini “parolayı sıfırlamaya ve çalışanın MFA’sını kendi kontrollerindeki bir cihaza taşımaya” ikna ediyor. Yani hesabın ikinci faktörü kırılmıyor, yenisi saldırgana veriliyor. Karşılığı teknik değil yordamsaldır. MFA sıfırlama talebi telefonda sözlü beyanla karşılanmaz, kimlik doğrulaması ayrı bir kanaldan yapılır ve her sıfırlama kayda geçer.
Oturum çerezi. Giriş başarıyla tamamlandıktan sonra tarayıcıda bir oturum kaydı oluşur ve o kayıt varken ikinci adım bir daha sorulmaz. Saldırgan sahte bir sayfa üzerinden girişi gerçek zamanlı aktarır ve sonunda oluşan oturumu çalarsa, 2FA hiç devreye girmeden içeridedir. Bu saldırı sınıfına karşı çalışan tek yöntem, yukarıdaki oltalamaya dayanıklı sınıftır; çünkü orada sahte sayfa doğru cevabı hiçbir zaman alamaz.
Telefon Kaybolursa: Kurtarma Tasarımı
Bir kimlik sisteminin en zayıf halkası çoğu zaman girişin kendisi değil, giremeyenin ne yaptığıdır. Telefonunu kaybeden, numarasını değiştiren ya da cihazını yenileyen kullanıcı ertesi sabah kapıda kalır ve o an alınan kararlar bütün tasarımı belirler.
Üç şeyi önceden hazırlamak gerekiyor:
- Yedek kodlar. Kurulum sırasında üretilen tek kullanımlık kodlar, kasanın anahtarını kaybedeni kapıda bırakmayan yedek prosedürdür. Kâğıda basılıp kilitli bir yerde durur; aynı bilgisayarda bir dosyada durursa ikinci faktör olmaktan çıkar.
- İkinci bir yöntem kaydı. Kullanıcı en baştan iki yöntem kaydeder, örneğin bir uygulama ve bir donanım anahtarı. Tek yönteme bağlı hesap, o yöntem kaybolduğunda yardım masasını zorlamak zorunda kalır.
- Sıfırlama yordamı. Kimin, neyi doğrulayarak sıfırlama yapabileceği yazılı olmalıdır. Yukarıdaki yardım masası saldırısı tam olarak bu yordamın boşluğunda çalışıyor.
Kurtarma yolunu tasarlamamak, 2FA’yı açmamakla aynı kapıya çıkabilir, çünkü acil durumda ilk yapılan şey genellikle ikinci adımı geçici olarak kapatmaktır ve o geçici ayar kalıcılaşır.
Nereden Başlanır?
Bugün başlanacaksa sıra şudur:
- Envanter çıkarın. Hangi sistemde 2FA var, hangi yöntemle? Bu listede en çok şaşırtan satır genellikle alan adı ve bulut panelleridir.
- E-postayı kapatın. Önce yöneticiler, sonra bütün kullanıcılar.
- SMS’i orta vadeli borç olarak işaretleyin. Kapatmayın, ama yerine ne konacağına bir tarih verin.
- Yönetici hesaplarına donanım anahtarı alın. Az sayıda kullanıcı, en yüksek risk, en düşük toplam maliyet.
- Kurtarma yordamını yazın. Yedek kodlar nerede duruyor, sıfırlamayı kim hangi doğrulamayla yapıyor?
Sonuç: 2FA Kararı İkili Değil, Sıralıdır
2FA, parolanın ele geçtiği anda hâlâ eksik bir parça bırakma fikridir ve bu fikir işe yarıyor. Ama yöntemler arasındaki fark, açmak ile açmamak arasındaki kadar büyük. SMS ile gelen kod, hattı ele geçiren saldırgana teslim olur; uygulama kodu sahte sayfaya yazıldığı anda aktarılır, numara eşleştirmesiz bildirim yorulan kullanıcının parmağına bağlıdır. Anahtarı adrese bağlayan yöntemler bu üç zincirin üçünü birden koparır.
Pratikte verilecek karar da bu yüzden ikili değil sıralıdır. Önce hiç olmayan yere bir ikinci adım konur, sonra zayıf olan güçlüsüyle değiştirilir. Bu arada kurtarma yolunun ve yardım masası yordamının yazılı olması, en güçlü yöntemi seçmek kadar belirleyicidir; çünkü saldırgan kilidi kırmaya çalışmaz, kilidi değiştirecek olan kişiyi arar.
2FA ve Çok Faktörlü Doğrulama Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.
DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.
ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi; kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.
Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.
Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.
Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.
Siber Güvenlik altındaki diğer 11 makale
- DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
- Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
- Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
- DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
- ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
- Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
- Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
- Certificate Authority Nedir? İç CA ile Public CA Farkı
- ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
- 5651 Log Yönetimi ve İnternet Loglama Çözümü
- Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Ücretsiz Değerlendirme
E-posta ve VPN'inizde 2FA açık mı, hangi yöntemle? Mevcut durumu birlikte çıkaralım.
İçindekiler
Ana Hizmet
Siber Güvenlik