Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

- Siber Güvenliğin Matematiği: Evet mi, Hayır mı?
- İlk Soru: Bu Sistemin Yöneticisi misiniz?
- Hayırı Evete Çeviren Saldırı
- Her Önlem Soruya Bir Koşul Ekler
- Asimetri: Saldırgana Tek Kapı Yeter
- Yeni Yüzyıl: Soruları Makineler Soruyor, Makineler Cevaplıyor
- Siber Güvenlik Önlemleri Neden Katman Katman Kurulur?
- Kimlik ve Erişim Güvenliği: Kapı Kilidi ve Alarm Kodu
- Parola Tek Başına Neden Yetmez?
- Password Policy: Uzunluk Karmaşıklıktan Önemlidir
- MFA Yorgunluğu: Bildirim Yağmuruyla Açılan Kapı
- Deneme Sınırı: Brute Force ve Password Spraying
- Yönetici Hesaplarını Ayırmak
- Hesap Yaşam Döngüsü: Geri Alınmayan Anahtar
- Eski Kimlik Doğrulama: MFA’yı Arkadan Dolaşan Kapı
- Coğrafi Kısıtlama: Kapıyı Yalnız Tanıdık Sokağa Açmak
- Ağ Güvenliği: Bahçe Kapısı ve Pencere Demirleri
- Kablosuz Ağ ve Ağ Erişim Kontrolü: Bahçeye Kim Giriyor?
- Eski Protokoller: Sokaktan Duyulan Konuşmalar
- E-posta Güvenliği: Sahte Göndericiyi Kapıda Tanımak
- Fiziksel Erişim: Evin Kendisi
- Uç Nokta Güvenliği: İçerideki Hareket Sensörü
- Tespit: Antivirüs ve EDR
- Önleme: Kuralları Merkezden Dağıtmak
- Veri Güvenliği: Kasa, DLP ve Yedek
- Şifreleme: Çalınan Veriyi Okunamaz Kılmak
- DLP: Verinin İzinsiz Çıkışını Denetlemek
- Yedek: Kaybı Geri Getiren Sigorta
- Güvenlik Farkındalığı: Kapıyı Yabancıya Açmayan Ev Halkı
- Güvenlik İzleme: Kamera ve Kayıt
- Logları Merkezde Toplamak
- Alarm Çaldığında: İlk Saatler
- Yama ve Zafiyet Yönetimi: Çatlak Pencereyi Onarmak
- Siber Güvenlik Önlemleri Hangi Sırayla Alınır?
- Siber Güvenlik Önlemleri Çalışıyor mu? Beş Gösterge
- Sonuç: Siber Güvenlik Önlemleri Tek Kilit Değil, Katmandır
- Siber Güvenlik Önlemleri Hakkında Sık Sorulan Sorular
Siber güvenlik önlemleri, bir şirketin sistemlerini, verisini ve hesaplarını saldırılara karşı koruyan teknik ve idari tedbirlerin tamamıdır. Tek bir ürün değil, birbirini tamamlayan katmanlardır: kimin içeri girebildiğini denetleyen kimlik ve erişim önlemleri, ağın sınırını çizen güvenlik duvarı, bilgisayarların içini izleyen uç nokta korunması, veriyi okunamaz kılan şifreleme ve her şey ters gittiğinde geri dönmeyi sağlayan yedek. Bu rehber önce bütün önlemlerin altındaki basit matematiği, sonra yedi katmanı sırayla, her birinin neye karşı durduğunu ve nerede yetersiz kaldığını anlatıyor.
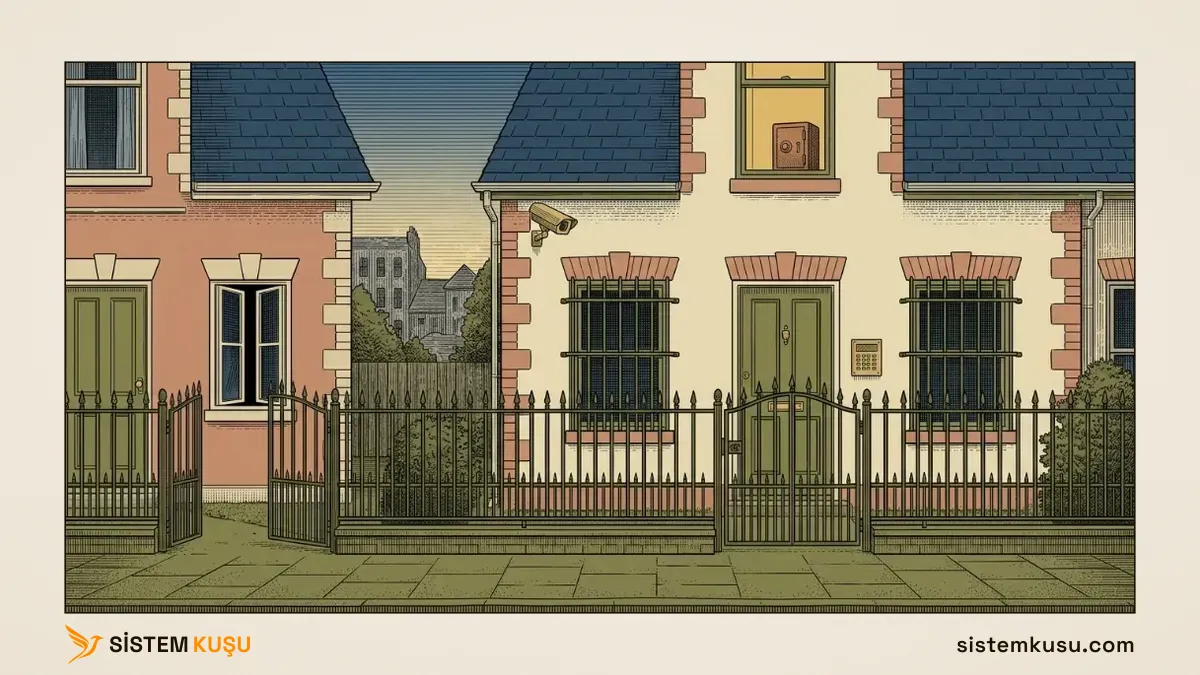
Bir evi hırsıza karşı nasıl koruduğunuzu düşünün. Tek bir iyi kilit yetmez. Kapıda sağlam bir kilit, içeride alarm, pencerelerde demir, köşede kamera, değerli eşyalar için kasa ve eve kimin girip çıktığını bilen dikkatli bir komşu vardır. Hırsızların çoğu da belirli bir evi hedeflemez; sokağı dolaşır ve en kolay açılan kapıyı seçer. Önlemlerin amacı her hırsızı durdurmak değil, sizin evinizi o sokağın en zor evi yapmaktır.
Siber güvenlikte katmanlar şöyle eşleşiyor:
- Kapı kilidi ve alarm kodu: parola ve çok faktörlü doğrulama.
- Bahçe kapısı ve pencere demirleri: güvenlik duvarı ve internete kapalı tutulan yönetim arayüzleri.
- İçerideki hareket sensörü: uç nokta korunması, yani antivirüs ve EDR.
- Kasa ve sigorta: şifreleme ve yedek; aradaki DLP ise evden izinsiz eşya çıkmasını denetler.
- Kapıyı yabancıya açmayan ev halkı: farkındalık eğitimi.
- Kamera ve kayıt: loglar ve başarısız giriş alarmları.
- Çatlak pencereyi onarmak: yama ve zafiyet taraması.
Bu rehber siber güvenlik hizmetimizin bilgi tarafıdır: hangi önlemin ne işe yaradığını anlatır, ayrıntıyı her katmanın kendi makalesine bırakır.
Siber Güvenliğin Matematiği: Evet mi, Hayır mı?
Önlemleri tek tek anlatmadan önce, hepsinin üzerine kurulduğu basit bir gerçeği koyalım: her güvenlik kontrolü, en alt katmanda bir evet ya da hayır sorusudur. Güvenlik duvarı bir paketi geçirir ya da düşürür. Giriş ekranı kabul eder ya da reddeder. Bir dosya izni okumaya izin verir ya da vermez. Bu soruların sırayla yazılmış listesine erişim kontrol listesi (ACL) denir. Saldırganlarla savunmacılar arasında onlarca yıldır süren mücadele, bu soruların nasıl sorulduğu ve nasıl kandırıldığı üzerine kuruludur.
İlk Soru: Bu Sistemin Yöneticisi misiniz?
İlk bilgisayar sistemleri, kullanıcılarının iyi niyetli olduğunu varsayarak kuruldu. Sisteme bağlananlar birbirini tanıyan küçük bir topluluktu ve sistemin sorduğu soru da o kadar basitti: bu kişi yetkili mi? Cevap evetse kapı açılıyor, hayırsa kapanıyordu. Soru mantıksal olarak kusursuzdu. Kusur, sorunun cevabını kimin verdiğine hiç bakılmamasındaydı.
Bu masumiyetin ne kadar kırılgan olduğu 2 Kasım 1988’de görüldü. FBI’ın anlatımına göre o gün MIT’deki bir bilgisayardan salınan Morris solucanı birden fazla saldırı yolunu kullanarak yayıldı ve 24 saat içinde, o sırada internete bağlı yaklaşık 60.000 bilgisayarın tahminen 6.000’ine ulaştı. Yani her on bilgisayardan biri tek bir günde düştü. Sistemler soruyu hâlâ doğru soruyordu; solucan, cevabı taklit etmenin yollarını bulmuştu.
Hayırı Evete Çeviren Saldırı
Saldırganların keşfettiği şey, bir sorunun cevabını değiştirmenin her zaman doğru cevabı bilmekten geçmediğiydi. Bazen sorunun kendisini değiştirmek yetiyordu.
Bunun en öğretici örneği, yıllardır bilinen ve hâlâ karşılaşılan SQL injection açığıdır. Bir giriş ekranı, arka planda veritabanına şuna benzer bir soru sorar: kullanıcı adı bu VE parola bu olan bir kayıt var mı? Parolayı bilmeyen için cevap hayırdır.
Ama uygulama kullanıcının yazdığını soruya olduğu gibi ekliyorsa, saldırgan parola kutusuna parola değil, sorunun bir parçasını yazar: ' OR 'a'='a. Soru artık şudur: kullanıcı adı bu VE parola bu, YA DA a eşittir a. İkinci kısım her zaman doğru olduğu için bütün soru doğru olur. OWASP’ın örneği de tam olarak bunu gösteriyor: eklenen OR 'a'='a' koşulu, sorgunun her durumda doğru dönmesine yol açıyor.
Saldırgan kilidi kırmadı, anahtar da çalmadı; sorunun sonuna bir YA DA ekledi ve hayır, evet oldu. Siber güvenlikteki açıkların çoğu bu türden bir uyuşmazlıktır: sistemin sorduğunu sandığı soru ile gerçekte sorduğu soru arasındaki fark.
Her Önlem Soruya Bir Koşul Ekler
Savunmacının cevabı her seferinde aynı oldu: soruyu daraltmak. SQL injection’a karşı kullanıcının yazdığı metin artık soruya eklenmiyor, ayrı bir değer olarak gönderiliyor; buna parametreli sorgu denir. Çalınan parolalara karşı soruya ikinci bir koşul eklendi: parola doğru VE telefondaki onay verildi. Parola denemelerine karşı bir koşul daha: VE son dakikada üçten az hatalı deneme var. Yabancı bağlantılara karşı: VE bağlantı Türkiye’den geliyor.
Bu rehberdeki önlemlerin hepsi, aslında bu cümleye eklenmiş bir VE’dir. Her VE, kapının açılması için saldırganın karşılaması gereken bir koşul daha demektir. Her yeni koşulla birlikte saldırgan da yeni bir boşluk arar: MFA eklendi, bildirim yağmuru çıktı; bildirim sayısı sınırlandı, numara eşleştirme geldi. Bu mücadelenin tarihi, koşul ekleme ile koşul aşma arasındaki döngünün tarihidir.
Asimetri: Saldırgana Tek Kapı Yeter
Buradan siber güvenliğin temel asimetrisi çıkar: iki taraf aynı oyunu farklı kurallarla oynar. Bunu bir ev üzerinden görmek kolaydır. Evin on kapısı ve penceresi varsa, hırsızın içeri girmesi için birinin açık olması yeter. Savunmacı ise onunu birden kapalı tutmak zorundadır. Mantık diliyle söylersek: saldırgan için YA DA, savunmacı için VE.
Sayıyla bakınca asimetri daha da netleşir. Her birinin açık kalma ihtimali yalnız yüzde 5 olan on kapı düşünün. Tek başına her kapı yüzde 95 güvenlidir, ama on kapının hepsinin kapalı olma ihtimali 0,95’in onuncu kuvvetidir, yani yaklaşık yüzde 60. En az bir kapının açık olma ihtimali yüzde 40’tır. Sistem büyüdükçe, yani kapı sayısı arttıkça, bu oran saldırganın lehine büyür.
Katmanlı savunma bu asimetriyi tersine çevirir. Kapıların arkasına üst üste katmanlar koyduğunuzda saldırganın içeri girmesi için artık tek bir kapı değil, bütün katmanlar gerekir; bu kez VE, saldırganın aleyhine çalışır. Her birini yüzde 10 ihtimalle geçebildiği üç katman varsa, üçünü birden geçme ihtimali 0,1’in küpüdür: binde bir.
Bu hesabın önemli bir şartı var: katmanlar birbirinden bağımsız olmalıdır. VPN’e ve e-postaya aynı parolayla giriliyorsa bunlar iki katman değil, iki kapıyı açan tek bir anahtardır ve parola çalındığında ikisi birden düşer. Katman saymak yetmez; her katmanın başka bir şeye dayandığından emin olmak gerekir.
Yeni Yüzyıl: Soruları Makineler Soruyor, Makineler Cevaplıyor
Bu mücadelenin yeni oyuncusu yapay zekâ ve artık bir ihtimal değil, bir gerçek. Anthropic Kasım 2025’te, saldırganların bir casusluk kampanyasında yapay zekâyı yalnız danışman olarak değil, saldırının kendisini yürütmek için kullandığını açıkladı. Açıklamaya göre kampanyanın yüzde 80-90’ını yapay zekâ yürüttü, insan müdahalesi yalnız ara ara gerekti; yaklaşık otuz hedefe sızma denendi ve az sayıda vakada başarı sağlandı.
Bu, güvenliğin matematiğini değiştirmiyor; yalnız sabitlerini değiştiriyor. Yorulmayan bir makine aynı sürede çok daha fazla kapı deneyebildiğinde, “en az bir kapı açık” ihtimali çok daha hızlı gerçeğe dönüşür. Bu yüzden iki şey her zamankinden önemli:
- Kapı sayısını azaltmak, yani internete açık yüzeyi daraltmak.
- Cevabı yalnız evet ya da hayır olmaktan çıkarmak. Deneme sınırı gibi önlemler üçüncü bir cevap verir, bekle. Gerçek kullanıcı için bekleme neredeyse bedavadır; hıza dayanan bir saldırgan için, insan olsun makine olsun, yöntemin sonudur.
Aynı araçlar savunma tarafında da çalışıyor: logları okumak, olağan dışı bir deseni fark etmek, kodu açıklara karşı taramak. Karar da artık bir kez verilip bırakılmıyor; cihaz, konum ya da davranış değiştiğinde aynı soru yeniden soruluyor. Karar vericiler için özet kısadır: soru aynı kaldı, soran ve cevaplayan hızlandı. Aşağıdaki yedi katman, bu soruyu bugün nasıl sormanız gerektiğinin cevabıdır.
Siber Güvenlik Önlemleri Neden Katman Katman Kurulur?
Önceki bölümdeki hesap katmanlı savunmanın neden işe yaradığını gösterdi; bu bölüm pratiğine bakıyor. Hiçbir önlem tek başına kusursuz değildir. Parola çalınır, güvenlik duvarında yanlış bir kural unutulur, antivirüs yeni bir zararlıyı tanımaz, bir çalışan sahte bir bağlantıya tıklar. Katmanlı savunma, İngilizce adıyla defense in depth, bu gerçeğin üzerine kurulur: bir katman aşıldığında saldırgan bir sonrakine takılmalı, en azından fark edilmelidir.
Evdeki karşılığı açık. Hırsız kapının kilidini açabilir, ama içeride alarm çalıyorsa, kasayı açamıyorsa ve kamera yüzünü kaydettiyse kazancı küçük, riski büyüktür. Tek bir kilide güvenen ev ise kilit açıldığı anda tamamen savunmasızdır.
İkinci gerekçe saldırganın kim olduğudur. Şirketlere yönelik saldırıların büyük bölümü fırsatçıdır. Otomatik araçlar interneti tarar, açık bir giriş ekranı bulduğu her adrese aynı şifre listesini dener ve zayıf olanı seçer. Bu tür saldırgana karşı temel önlemler şaşırtıcı derecede etkilidir, çünkü o daha kolay bir kapıya geçer. Belirli bir şirketi hedefleyen, günlerce uğraşan saldırgan ise azınlıktır ve ona karşı katmanların sayısı kadar, onları izleyen gözün varlığı da belirleyicidir.
Önlemleri bir de işlevine göre ayırmak işe yarar. Bazıları engeller: kilit, güvenlik duvarı, MFA. Bazıları fark eder: alarm, kamera, log ve EDR. Bazıları da olay olduktan sonra geri getirir: sigorta ve yedek. Sadece engelleyen önlemlere yatırım yapan şirket, engel aşıldığı gün bunu haftalar sonra öğrenir; sadece yedeğe güvenen şirket ise her olayda geri dönmek zorunda kalır. Sağlıklı bir düzende üç türün de en az bir temsilcisi bulunur.
Hangi önlemin önce alınacağını belirleyen soru da buradan çıkar: bu önlem hangi saldırıyı, ne kadar ucuza durdurur? Aşağıdaki yedi katman bu soruya göre sıralandı ve rehberin sonunda bir öncelik listesine dönüşüyor.
Kimlik ve Erişim Güvenliği: Kapı Kilidi ve Alarm Kodu
Katmanların en önemlisi burası, çünkü bugün saldırganların çoğu kapıyı kırmıyor, anahtarla giriyor. Çalınmış ya da tahmin edilmiş bir kullanıcı adı ve parola, VPN’e, e-postaya ve uzak masaüstüne meşru bir kullanıcı gibi girmeyi sağlar. Bu yüzden kimlik ve erişim önlemleri rehberin en uzun bölümüdür.
Parola Tek Başına Neden Yetmez?
Parola bir kilittir, ama kopyalanabilen bir anahtarı vardır. Başka bir sitede sızdırılmış bir parola, aynı parolayı iş hesabında kullanan çalışan için kapıyı açar. Oltalama e-postası parolayı doğrudan kullanıcıdan alır. Tahmin edilebilir parolalar ise deneme yoluyla bulunur.
Çok faktörlü doğrulama (MFA, iki adımlı olanına 2FA da denir) kapıya ikinci bir koşul ekler: parolaya ek olarak telefondaki bir onay, bir kod ya da bir donanım anahtarı. Evdeki karşılığı kilidin yanındaki alarm kodudur; anahtarı ele geçiren hırsız kodu bilmiyorsa içeri girdiği anda alarm çalar. Uzaktan erişimin ve e-postanın tamamında MFA’yı açmak, bu rehberdeki en ucuz ve en etkili tek önlemdir.
Hangi yöntemin seçileceği ayrı bir karardır ve fark büyüktür. Yöntemleri güçlüden zayıfa sıralayıp şirkette hangi kapıya önce takılacağını 2FA nedir makalesinde anlattık.
Password Policy: Uzunluk Karmaşıklıktan Önemlidir
Pek çok şirkette parola kuralı hâlâ aynıdır: en az sekiz karakter, büyük harf, rakam, özel karakter ve her 90 günde bir değişiklik. NIST SP 800-63B’nin güncel sürümü bu alışkanlıkların çoğunu tersine çeviriyor:
- Uzunluk esastır. Tek başına kullanılan parolalar en az 15 karakter olmalıdır; MFA ile birlikte kullanılan parolalar için alt sınır 8 karakterdir.
- Karakter karışımı dayatılmaz. Büyük harf, rakam ve sembol zorunluluğu kaldırılır; bu kurallar çoğu zaman
Sirket2026!gibi tahmin edilebilir kalıplar üretir. - Belirli aralıklarla değiştirme istenmez. Parola yalnız ele geçirildiğine dair bir işaret varsa değiştirilir.
- Yaygın ve sızdırılmış parolalar yasaklanır. Yeni parola, bilinen yaygın ve sızdırılmış parolalardan oluşan bir listeyle karşılaştırılır.
Evdeki karşılığı, anahtarı her ay değiştirmek yerine kopyalanması zor bir kilide geçmektir. Her 90 günde değişmeye zorlanan parola sıklıkla sonuna bir rakam eklenmiş eski parolanın kendisidir ve saldırganın deneme listesi tam olarak bu kalıpları içerir. Son maddedeki yasaklı parola listesinin password spraying’e karşı neden bu kadar önemli olduğu aşağıda netleşiyor.
Uzun ve her hesapta farklı parola kuralının pratik bir sonucu var: kimse on beş karakterlik onlarca farklı parolayı ezberleyemez. Bu yüzden kural bir parola yöneticisiyle birlikte gelir; çalışan tek bir güçlü ana parolayı hatırlar, gerisini araç üretir ve saklar. Parola yöneticisi olmadan konan uzun parola kuralı, çoğu zaman ekrana yapıştırılmış kâğıtlarla sonuçlanır.
MFA Yorgunluğu: Bildirim Yağmuruyla Açılan Kapı
MFA’nın da bir zayıf noktası var ve saldırganlar onu buldu. Telefona “Giriş yapan siz misiniz?” diye bildirim gönderen yöntemlerde, parolayı ele geçiren saldırgan giriş denemesini tekrar tekrar yapabilir. Kullanıcının telefonuna art arda onlarca bildirim düşer. ABD siber güvenlik ajansı CISA, MFA yorgunluğu (push bombing) adını verdiği bu tekniği, kullanıcının bildirimlerden bıkıp ya da yanlışlıkla “Onayla”ya basması diye tanımlıyor.
Bu yalnız teorik bir risk değil. Uber’in kendi açıklamasına göre Eylül 2022’deki ihlalde saldırgan, bir yüklenicinin parolasını dark web’den satın aldı, hesaba tekrar tekrar giriş denedi ve yüklenici sonunda gelen onay isteklerinden birini kabul etti.
Karşı önlemler üç tanedir ve birbirini tamamlar:
- Bildirim sayısını sınırlamak. Kısa sürede gelen birkaç bildirimden sonrasını geciktirmek, saldırganın yağmur yağdırmasını engeller. Gerçek kullanıcı birkaç dakika bekleyebilir; saldırganın bütün yöntemi ise hıza dayanır.
- Numara eşleştirme. Giriş ekranında bir sayı çıkar, kullanıcı onu telefondaki uygulamaya yazmadan onay verilemez. Giriş ekranını görmeyen saldırganın gönderdiği bildirimi kullanıcı onaylamak istese bile onaylayamaz. Microsoft Authenticator bugün bütün bildirimlerde numara eşleştirmeyi kullanıyor ve kullanıcı bunu kapatamıyor.
- Reddedilen bildirimi incelemek. CISA’nın vurguladığı nokta şudur: MFA bildirimi ancak parola doğru girildikten sonra gelir. Kullanıcının reddettiği bir bildirim, parolasının zaten birinin elinde olduğu anlamına gelebilir; bu bir alarm olarak ele alınmalıdır.
CISA’nın en güçlü önerisi ise bunların da ötesindedir: oltalamaya dayanıklı MFA, yani sahte bir siteye kaptırılamayan donanım anahtarları. Numara eşleştirmeyi bu hedefe giden yolda en iyi ara çözüm olarak konumluyor.
Deneme Sınırı: Brute Force ve Password Spraying
Parolayı bilmeyen saldırgan onu denemeyle bulmaya çalışır. Brute force tek bir hesaba çok sayıda parola denemektir. Buna karşı standart önlem deneme sınırıdır ve burada iki kaynak yol gösteriyor.
ABD’nin kimlik doğrulama standardı NIST SP 800-63B, bir hesapta art arda başarısız denemelerin 100’ü geçmemesini şart koşuyor ve kullanıcıyı gereksiz yere kilitlememek için bir yöntem öneriyor: hesap sınıra yaklaştıkça uzayan bir bekleme süresi, örneğin 30 saniyeden bir saate kadar. Microsoft’un account lockout policy belgesi ise Windows güvenlik baseline’ı için 10 hatalı denemeyi başlangıç noktası olarak öneriyor.
Aynı Microsoft belgesi, kilitlemenin karanlık tarafını da açıkça yazıyor: eşik tanımlanmış bir domainde saldırgan, bütün kullanıcılara bilerek yanlış parola deneyerek her hesabı kilitleyebilir. Hesap süresiz kilitleniyorsa bu, saldırganın elinde bir silaha dönüşür; pazartesi sabahı bütün personel dışarıda kalır. Kısa süreli ve giderek uzayan bekleme bu yüzden kalıcı kilitlemeden daha sağlam bir tasarımdır: saldırgan yavaşlar, gerçek kullanıcı bir dakika sonra yeniden dener.
Deneme sınırının göremediği bir saldırı da var. Password spraying tek bir hesaba çok parola denemez; tek bir yaygın parolayı yüzlerce hesapta birer kez dener. Hiçbir hesap eşiğe takılmadığı için hesap başına kilitleme bu saldırıyı hiç fark etmez.
Karşılığı kaynak IP başına deneme sınırı, zayıf ve yaygın parolaların baştan yasaklanması ve aynı anda çok sayıda hesapta başarısız giriş görüldüğünde çalan bir alarmdır. Kilidin kaçıncı denemede devreye girdiğini, ne kadar sürdüğünü ve geride hangi kaydı bıraktığını laboratuvarda ölçtük. Brute force nedir makalesi bu ölçümün kendisidir. Windows’ta bu kuralların nasıl uygulandığını Active Directory güvenlik sıkılaştırması rehberinde, Linux sunucularda başarısız denemeleri otomatik engelleyen aracı fail2ban kurulumu rehberinde ölçtük.
Yönetici Hesaplarını Ayırmak
Evde herkesin bir anahtarı vardır, ama kasanın şifresini herkes bilmez. Şirkette de günlük işler için kullanılan hesapla sistemleri yöneten hesap aynı olmamalıdır. E-postasını, tarayıcısını ve indirdiği dosyaları domain yöneticisi yetkisiyle açan bir sistem yöneticisi, tek bir zararlı ekle bütün domaini saldırgana teslim edebilir.
Kuralı basittir: her yöneticinin iki hesabı olur. Günlük hesap e-posta ve internet içindir, yönetici yetkisi taşımaz. Yönetici hesabı yalnız yönetim işi için açılır; e-posta okumaz, internette gezinmez. Bu hesaplarda MFA pazarlığa açık değildir.
Microsoft’un kilitleme belgesi, bu hesapların neden ayrıca korunması gerektiğini gösteren bir ayrıntı da veriyor: yerleşik Administrator hesabı, yöneticinin bir sorunu gidermek için her zaman girebilmesi amacıyla lockout policy’nin dışında tutuluyor. Yani bu hesap hatalı denemelerle kilitlenmez. Onu koruyan şey parolasının gücü, adının değiştirilmesi ve üzerindeki her başarısız denemeyi gören bir izlemedir.
Hesap Yaşam Döngüsü: Geri Alınmayan Anahtar
İşten ayrılan bir çalışanın anahtarını geri almayan ev sahibi, kilidi ne kadar sağlam olursa olsun kapıyı açık bırakmış demektir. Şirkette bunun karşılığı kapatılmayan hesaptır: ayrılan çalışanın e-postası, VPN hesabı, bulut uygulamalarındaki oturumu ve bildiği ortak parolalar.
Üç kural bu kapıyı kapatır:
- Ayrılış aynı gün kapatılır. İnsan kaynaklarındaki ayrılış kaydı, BT’de hesabın kapatılmasını tetikler ve çalışanın bildiği ortak parolalar değiştirilir. Bu iş, iki birim arasında e-postayla hatırlatılan bir ayrıntı olarak kalmamalıdır.
- Tedarikçi ve geçici hesaplar süreli açılır. Bir işi yapmak için açılan hesap, işin bitiş tarihinde kendiliğinden kapanır. Uber vakasındaki hesabın bir yükleniciye ait olduğunu hatırlayın.
- Yetkiler düzenli olarak gözden geçirilir. Görev değiştiren çalışan eski yetkilerini de yanında taşır; kimse geri almazsa yetkiler yıllar içinde birikir.
Bir yöneticinin ayrılışında nelerin değiştirilmesi gerektiğini güvenlik sıkılaştırma sayfamızın ilgili bölümünde anlattık.
Eski Kimlik Doğrulama: MFA’yı Arkadan Dolaşan Kapı
Ön kapıya alarm takmak, arka kapı açıksa işe yaramaz. Eski kimlik doğrulama yöntemleri tam olarak böyle bir arka kapıdır. Temel kimlik doğrulama (basic authentication), uygulamanın her istekte kullanıcı adını ve parolayı gönderdiği eski bir yöntemdir ve ikinci adımı sormaz. Eski e-posta istemcileri, IMAP ve POP bağlantıları, bazı yazıcıların ve tarayıcıların e-posta gönderme ayarları bu yolla çalışır.
Microsoft bu riski gerekçe göstererek Exchange Online’da temel kimlik doğrulamayı kapattı. Belgesine göre bu yöntem açık kaldığı sürece MFA’yı zorunlu kılmak kolay değil, bazı durumlarda mümkün bile değil. Kendi e-posta sunucusunu işleten ya da eski cihazlarla çalışan şirketlerde bu kapılar hâlâ açık olabilir ve parola deneyen bir saldırgan tam da bu kapıları arar, çünkü orada ikinci adım sorulmaz.
Microsoft 365 kullanan şirketlerde bu kapıyı kapatmanın en kısa yolu Microsoft Entra’nın güvenlik varsayılanlarıdır. Ek lisans gerektirmeden bütün kullanıcılar için MFA kaydını zorunlu kılar ve eski kimlik doğrulama protokollerini engeller. Microsoft’un kendi belgesine göre bu iki önlem, yaygın kimlik saldırılarının yüzde 99,9’undan fazlasını durduruyor. Daha ayrıntılı kural gereken yerde bunun yerini koşullu erişim alır; kurulum ve geçişin bu tarafını Microsoft 365 kurulumu ve geçişi sayfamızda anlattık.
Yapılacak iş envanterdir. Hangi uygulama ve cihaz hâlâ eski yöntemle bağlanıyor, bunlar modern kimlik doğrulamaya taşınabilir mi, taşınamayanlar dar bir kuralla sınırlanabilir mi? Bu üç sorunun cevabı arka kapının kapanıp kapanmayacağını belirler. IMAP ve POP’un nasıl çalıştığını IMAP ve POP3 farkı makalesinde anlattık.
Coğrafi Kısıtlama: Kapıyı Yalnız Tanıdık Sokağa Açmak
Kullanıcılarınızın hepsi Türkiye’deyse, VPN kapınızı neden bütün dünyaya açık tutasınız? Coğrafi kısıtlama (geo blocking) tam olarak bu soruyu sorar: bağlantının geldiği IP adresinin ülkesine bakar, izin verir ya da reddeder. NIST de riske dayalı kimlik doğrulamada IP adresini ve coğrafi konumu açıkça değerlendirilecek sinyaller arasında sayıyor.
Saldırganların davranışı bu kuralı daha da değerli kılar. Gerçek adresini gizlemek isteyen saldırgan bağlantısını ticari bir VPN servisinden ya da Tor ağından geçirir; kapınıza ulaşan adres, o servisin dünyanın herhangi bir yerindeki çıkış noktasıdır. Türkiye dışını reddeden bir kural, yurt dışından çıkan bu trafiği hiçbir liste tutmadan keser.
Tor için bir adım daha atılabilir. Tor Projesi çıkış adreslerini kamuya açık bir listede yayımlıyor ve bu liste güvenlik duvarında doğrudan engellenebilir. Listeye 22 Eylül 2026’da baktığımda 1.382 adres vardı. Sayı sürekli değiştiği için liste elle değil, otomatik olarak ve düzenli aralıklarla güncellenmelidir.
Bu önlemin değeri, internetteki otomatik denemelerin büyük kısmını daha kapıda kesmesi ve logları okunabilir hale getirmesidir. Ama bir duvar değil, bir süzgeçtir. Hedefli bir saldırgan Türkiye’deki bir sunucuyu, bir ev bağlantısını ya da Türkiye çıkışlı bir VPN servisini kullanıp içeriden geliyormuş gibi görünebilir. IP adresinden ülke bulan veritabanları da her zaman doğru değildir. Yurt dışına giden bir çalışan için önceden tanımlı bir istisna süreci gerekir; yoksa ilk seyahatte kural ya kapatılır ya da unutulup açık kalır.
Bu üç kuralın ortak dersi, önlemi tasarlarken iki kişiyi birlikte düşünmektir: gerçek kullanıcı ve saldırgan. İyi bir kimlik önlemi birincisine birkaç saniye, ikincisine saatler kaybettirir. Kötü bir önlem ise ikisini aynı anda durdurur ve ilk şikâyette kapatılır.
Ağ Güvenliği: Bahçe Kapısı ve Pencere Demirleri
Kimlik katmanı kimin girebileceğini denetler; ağ katmanı ise hangi kapıların var olduğunu. Evde bahçe kapısı, sokaktan eve giden yolu tek bir noktaya indirir; pencere demirleri de o noktanın dışındaki girişleri kapatır.
Ağdaki karşılığı güvenlik duvarıdır. İnternetten şirkete gelen trafiğin hangi kapıdan, hangi servise gidebileceğini belirler ve geri kalan her şeyi reddeder. Buradaki en sık hata, bir işi hızlıca çözmek için açılan ve sonra unutulan kurallardır. Güvenlik duvarının bir paketi nasıl değerlendirdiğini firewall nedir yazımızda, kurulumun ve kural düzeninin nasıl yapıldığını firewall kurulumu sayfamızda anlattık.
İki kural bu katmanda neredeyse evrenseldir:
- Yönetim arayüzleri internete açılmaz. Uzak masaüstü (RDP), güvenlik duvarının ve switch’lerin yönetim panelleri, sunucu yönetim kartları doğrudan internete açıksa, kimlik katmanındaki bütün tedbirler tek bir kapıya bağlanmış olur. Bu arayüzlere yalnız VPN üzerinden ulaşılmalıdır. RDP’nin neden özellikle hedef alındığını RDP güvenliği bölümünde yazdık.
- İç ağ bölünür. Muhasebe bilgisayarları, misafir kablosuz ağı, kameralar ve sunucular aynı ağda durursa, içeri giren saldırgan hepsine birden ulaşır. VLAN ile ayırmak, evdeki odaları birbirinden ayıran kilitli iç kapılara benzer.
Bu katmanda en çok gözden kaçan şey, kapının kendisidir. VPN cihazı ve güvenlik duvarı, internete bakan ve bütün şirketin trafiğini taşıyan cihazlardır; üzerlerindeki bir açık, arkalarındaki her şeye giden yolu açar. Bu cihazlar kurulduğu gün en iyi ayarlarla teslim edilir, sonra yıllarca dokunulmadan kalır. Oysa sokağa bakan kapının kilidi, evin içindeki kapılardan daha sık kontrol edilmelidir.
Hangi kapıların açık olduğunu bilmek bu katmanın ön koşuludur. Bir servisin hangi portta dinlediğini ve bir bağlantının neden kurulamadığını port rehberimizde anlattık.
Kablosuz Ağ ve Ağ Erişim Kontrolü: Bahçeye Kim Giriyor?
Kablosuz ağ, bahçe duvarının üstünden sokağa taşan bir alandır; binanın dışındaki biri de sinyali görür. İki kural bu alanı daraltır:
- Misafir ağı şirket ağından ayrıdır. Misafirin telefonu internete çıkar ama muhasebe sunucusunu görmez.
- Şirket ağına ortak bir şifreyle değil, her kullanıcının kendi kimliğiyle girilir. Böylece ayrılan bir çalışan yüzünden bütün şirketin şifresini değiştirmek gerekmez.
Aynı mantık kablolu ağa da uygulanır. Toplantı odasındaki bir prize takılan tanınmayan bir cihaz, ağ erişim kontrolüyle (NAC) kimliğini kanıtlayana kadar ağa alınmaz ya da ayrı bir karantina ağına düşer. Kurumsal kablosuz ağın nasıl kurulduğunu kurumsal Wi-Fi kurulumu sayfamızda, kimlik kontrolünün arkasındaki sunucuyu RADIUS rehberimizde, kablolu ve kablosuz ağda kimlikle bağlanmayı ağ erişim kontrolü sayfamızda anlattık.
Prize takılan cihaz bazen ağa girmekle kalmaz, adres de dağıtır. Masa altına takılan bir ev router’ı ya da saldırganın kurduğu sahte bir DHCP sunucusu, bilgisayarlara yanlış bir ağ geçidi verebilir. Switch’in yalnız güvenilen porttan gelen adres teklifini geçirmesine DHCP snooping denir; sahte teklifin lab switch’imde nasıl düştüğünü DHCP snooping nedir yazımızda ölçtüm.
Eski Protokoller: Sokaktan Duyulan Konuşmalar
Ağdaki cihazların bir kısmı hâlâ, güvenin varsayıldığı dönemden kalma protokollerle konuşur. Bu protokollerin ortak kusuru, kullanıcı adını, parolayı ve komutları düz metin olarak göndermeleridir: aynı ağdaki biri trafiği dinlerse hepsini okur. Evdeki karşılığı, kapının şifresini sokağa bağırarak söylemektir. Matematik bölümündeki dille söylersek, soru doğru sorulsa bile cevap herkesin duyacağı biçimde verilir.
| Eski | Yerine | Neden |
|---|---|---|
| Telnet | SSH | Parola ve komutlar düz metin gider |
| SSH-1 | SSH-2 | Protokolün kendisi eskidi |
| FTP | SFTP ya da FTPS | Parola ve dosyalar düz metin gider |
| SMBv1 | SMBv3 | Ciddi güvenlik açıkları taşır |
| TLS 1.0 ve 1.1 | TLS 1.2 ve 1.3 | Standart olarak kullanımdan kaldırıldı |
| SNMP v1 ve v2c | SNMPv3 | Community string düz metin gider |
| LDAP basit bağlama | LDAPS | Dizin parolası yolda okunabilir |
Bunların bir kısmı artık tartışma konusu bile değil. OpenSSH 7.6 Ekim 2017’de SSH protokolünün birinci sürümünü tamamen kaldırdı. RFC 8996 Mart 2021’de TLS 1.0 ve 1.1 için “kullanılmamalıdır” diyor. Microsoft da SMBv1’in ciddi güvenlik açıkları taşıdığını yazıyor ve kullanılmamasını güçlü biçimde öneriyor; Windows 11’de ve Windows Server 2019 sonrasında SMBv1 varsayılan olarak kurulu gelmiyor. Yani bu protokoller çoğu zaman yeni kurulumlarda değil, yıllardır dokunulmamış cihazlarda yaşıyor.
Geçiş dört adımda yapılır:
- Envanter. Hangi cihaz hangi protokolle dinliyor? Bu listeyi tahminle değil, bir zafiyet taramasıyla çıkarmak gerekir; eski switch’ler ve yazıcılar en sık sürprizdir.
- Yeniyi açıp denemek. Eskisini kapatmadan önce SSH etkinleştirilir ve yeni bir oturumla gerçekten bağlanılır. Bu sıra önemlidir, yoksa uzaktaki cihaza erişim tamamen kaybedilir.
- Sürümü ve algoritmayı daraltmak. SSH’de yalnız ikinci sürüme izin verilir ve eski şifreleme ile anahtar değişimi algoritmaları kapatılır; TLS’de 1.2’nin altı kapatılır.
- Eskisini kapatıp dışarıdan doğrulamak. Kapatılan portun gerçekten kapandığı, ağın başka bir noktasından test edilerek görülür.
Bu dört adımın bir switch’teki uygulamasını ölçüleriyle switch SSH yapılandırması yazımızda gösterdik. İkinci adımın sırası orada somut bir sonuç verdi: Telnet’i bir Telnet oturumunun içinden kapattığımda switch o oturumu anında kesti.
Bir cihaz yeni protokolü hiç desteklemiyorsa önce yazılım güncellemesine bakılır. Güncelleme de yoksa cevap bellidir: SSH’yi desteklemeyen bir cihaz, büyük ihtimalle güvenlik yamasını da artık almayan bir cihazdır ve yenilenme sırası ona gelmiştir.
E-posta Güvenliği: Sahte Göndericiyi Kapıda Tanımak
Saldırıların önemli bir kısmı bir e-postayla başlar ve e-postanın en eski zayıflığı, gönderen adresinin kolayca taklit edilebilmesidir. Evdeki karşılığı, posta kutusuna bırakılan ve tanıdık bir kurumdan geliyormuş gibi görünen sahte bir faturadır. Muhasebeye yöneticinin adresinden gelmiş gibi görünen bir ödeme talimatı, hiçbir teknik açık kullanmadan şirketten para çıkarabilir.
Buna karşı üç DNS kaydı birlikte çalışır:
- SPF, alan adınız adına hangi sunucuların e-posta gönderebileceğini ilan eder.
- DKIM, giden her e-postaya alan adınıza ait bir dijital imza ekler.
- DMARC, bu iki kontrolden geçemeyen bir e-postaya karşı alıcı sunucunun ne yapacağını söyler: teslim et, spama at ya da reddet.
Üçü birlikte, başkasının sizin alan adınızla e-posta göndermesini zorlaştırır. Sınırını da bilmek gerekir: bu kayıtlar sizin adınıza gönderilen sahte e-postayı durdurur, size gelen sahte e-postayı ise alıcı taraftaki filtre ve çalışanın dikkati yakalar. Üç kaydın nasıl çalıştığını ve sahte göndericiyi asıl yakalayanın neden DMARC olduğunu SPF, DKIM ve DMARC rehberimizde, e-postanın sunucular arasında nasıl taşındığını SMTP rehberimizde anlattık.
Fiziksel Erişim: Evin Kendisi
Bütün bu katmanlar, saldırganın sunucuya uzaktan ulaşmaya çalıştığını varsayar. Sunucunun başına fiziksel olarak geçebilen biri için ise güvenlik duvarının anlamı kalmaz: diski söküp götürebilir, cihazı başka bir sistemle açabilir ya da ağa kendi cihazını takabilir. Evdeki karşılığı en açık olanıdır: kilidi ne kadar sağlam olursa olsun, kapısı herkese açık bir odada duran kasa korunmuyor demektir.
Bu yüzden sistem odası kilitli durur, girişler kişiye özel kartla ve kayıt altında yapılır, kabinetler kilitlenir ve sunucuların diskleri şifrelenir; böylece çalınan bir disk bile okunamaz. Sistem odasının nasıl kurulduğunu sistem odası sayfamızda, girişlerin kim tarafından ve ne zaman yapıldığını kaydeden düzeni kartlı geçiş sistemi sayfamızda anlattık.
Uç Nokta Güvenliği: İçerideki Hareket Sensörü
İlk iki katman hırsızı dışarıda tutmaya çalışır. Uç nokta katmanı ise içeri girmiş olanı fark etmekle ilgilidir, çünkü bir çalışanın açtığı ekli dosya kapıdan değil, doğrudan salondan girer.
Tespit: Antivirüs ve EDR
Klasik antivirüs, kapıya asılmış bilinen hırsız fotoğrafları gibidir: daha önce görülmüş zararlıları imzalarından tanır. EDR ise içerideki hareket sensörüdür: dosyanın kim olduğuna değil ne yaptığına bakar. Bir Word belgesinin komut satırı açması, bir programın yüzlerce dosyayı art arda şifrelemeye başlaması gibi davranışları yakalar. İkisinin farkını ve hangi kurumda hangisinin gerektiğini antivirüs ve EDR farkı makalesinde, kurulum ve yönetimini kurumsal antivirüs ve EDR sayfasında anlattık.
EDR’nin bir sınırı da insana bağlıdır: ürettiği uyarının bir okuyanı olmalıdır. Gece yarısı çalan ve sabah dokuzda fark edilen bir alarm, fidye yazılımına işini bitirmesi için yeterli zamanı verir. Bu yüzden EDR seçerken yazılım kadar, uyarıların kimin önüne düşeceği ve mesai dışında kimin bakacağı da kararın parçasıdır.
Önleme: Kuralları Merkezden Dağıtmak
Sensör olanı fark eder; önleme ise olmasını baştan engeller. Bilgisayarın kendisi saldırgana az şey bırakacak biçimde ayarlanmalıdır ve dört ayar bu işin çoğunu görür:
- Yönetici yetkisi olmadan çalışmak. Zararlı yazılım onu açan kullanıcının yetkisiyle çalışır. Kullanıcı yönetici değilse, zararlının sisteme yerleşmesi çok zorlaşır.
- USB depolamayı denetlemek. Bulunan bir bellek ya da evden getirilen bir disk, güvenlik duvarını hiç görmeden içeri girer.
- Gereksiz servisleri kapatmak. Çalışmayan bir servis saldırılamaz; her açık servis bakımı yapılması gereken bir kapıdır.
- Desteği biten sistemden çıkmak. Üreticinin artık yama yayımlamadığı bir işletim sistemi, bundan sonra bulunacak her açığa karşı savunmasız kalır.
USB bellek bu listenin en eski ve en öğretici örneğidir. Bir dönem bellekteki Autorun.inf dosyası, bellek takılır takılmaz içindeki programı kendiliğinden çalıştırabiliyordu ve zararlılar bu yolla bilgisayardan bilgisayara geçebiliyordu. Microsoft 2009 ile 2011 arasında yayımladığı güncellemelerle bu otomatik çalıştırmayı yalnız CD ve DVD ile sınırladı; güvenlik tavsiyesinde gerekçe, bir USB bellek takıldığında keyfi kodun kendiliğinden çalışmasını engellemek olarak yazılı. Aynı belge bir boşluğu da not ediyor: bazı USB bellekler kendini CD sürücüsü gibi tanıtır ve bu kısıtlama onları etkilemez.
Bugün aynı işi daha sağlam biçimde yapan kurallar var. Microsoft Defender’ın saldırı yüzeyi azaltma kurallarından biri, USB bellekten çalışmak isteyen imzasız ve güvenilmeyen programları engelliyor. Bir diğeri Word ve Excel gibi Office uygulamalarının başka program başlatmasını durduruyor; makrolu bir belgenin zararlı indirip çalıştırmasının yaygın bir yolu budur. Otomatik çalıştırmayı kapatan ayar da bu kurallar da bilgisayarlara tek tek elle değil, Group Policy ile hepsine birden uygulanır.
Hiyerarşiye dair bir not: Group Policy bir katman değil, katmanların kurallarını her bilgisayara taşıyan araçtır. Kimlik bölümündeki account lockout policy de parola kuralları da aynı yoldan dağıtılır. Nasıl kurulduğunu Active Directory GPO yönetimi rehberimizde, bu ayarların sunucu, ağ cihazı ve uç noktadaki karşılığını güvenlik sıkılaştırma sayfamızda anlattık.
Veri Güvenliği: Kasa, DLP ve Yedek
Bütün katmanlar aşılırsa geriye veri kalır ve burada üç soru önemlidir: çalınan veri okunabiliyor mu, veri izinsiz dışarı çıkabiliyor mu, kaybolan veri geri gelebiliyor mu?
Şifreleme: Çalınan Veriyi Okunamaz Kılmak
İlk sorunun cevabı şifrelemedir. Evdeki kasa gibi, hırsız eve girse bile içindekini alamaz. Dizüstü bilgisayarın diski şifreliyse, kaybolan cihaz bir veri ihlaline dönüşmez; şifreli bir bağlantı da yolda dinlenen veriyi anlamsız kılar. Simetrik ve asimetrik şifrelemenin farkını şifreleme rehberimizde anlattık.
DLP: Verinin İzinsiz Çıkışını Denetlemek
Kasanın bir sınırı da vardır: her şey kasaya sığmaz. Bu yüzden önce neyin korunacağını bilmek gerekir. Müşteri kayıtları, personel dosyaları, sözleşmeler ve finansal veriler, rastgele bir paylaşım klasöründe herkesin erişimine açık durmamalıdır. Hangi verinin kimde, nerede durduğunu bilen şirket, onu korumayı da bilir; kişisel verinin bu işte ayrıca bir yasal karşılığı vardır.
Şifreleme verinin okunmasını engeller; DLP (veri kaybı önleme) ise verinin şirketten çıkmasını. İki yönden gelen tehdide karşı durur. Birincisi dışarıdan gelen saldırgandır: içeri sızan birinin asıl hedefi çoğu zaman veriyi dışarı taşımaktır. İkincisi içeriden gelir: kötü niyetli bir çalışan ya da müşteri listesini hiçbir kötü niyet taşımadan kişisel e-postasına gönderen biri. DLP kuralları hassas veriyi tanır ve e-postaya eklenmesini, USB belleğe kopyalanmasını ya da kişisel bir bulut hesabına yüklenmesini engeller ya da kayda geçirir.
USB bellek burada ikinci kez karşımıza çıkar. Uç nokta katmanı ondan gelen programın çalışmasını, DLP ise ona giden verinin kopyalanmasını engeller; aynı nesne, iki yön, iki ayrı önlem. DLP’nin neyi yapıp neyi yapamadığını DLP nedir rehberinde, nasıl kurup yönettiğimizi DLP çözümü sayfamızda anlattık.
Yedek: Kaybı Geri Getiren Sigorta
Üçüncü sorunun cevabı yedektir ve fidye yazılımına karşı son savunma hattıdır. Burada evin sigortasına benzer bir mantık var: sigorta hırsızlığı engellemez, ama kaybı geri getirir.
Yedeğin bu işi görebilmesi için iki koşul şarttır. En az bir kopya ağdan ayrık ya da yazıldıktan sonra değiştirilemez olmalıdır, çünkü fidye yazılımı ilk olarak ulaşabildiği yedekleri hedefler. Bir de o yedekten gerçekten geri dönülebildiği düzenli olarak denenmelidir. Yedekleme düzeninin nasıl kurulduğunu veri yedekleme hizmeti sayfamızda, 3-2-1-1-0 kuralını ve felaket kurtarma planını yedekleme ve felaket kurtarma rehberimizde anlattık.
Güvenlik Farkındalığı: Kapıyı Yabancıya Açmayan Ev Halkı
En sağlam kilit de kapıyı içeriden açan birine karşı işe yaramaz. Oltalama e-postası, telefonla gelen sahte “bilgi işlem” araması, MFA bildirimini sorgusuz onaylayan bir çalışan: bunların hiçbiri teknik bir açık değildir, ama saldırganı teknik önlemlerin tamamını atlayarak içeri alır.
Evdeki karşılığı, kapıyı çalan her “görevliye” açmayan, tanımadığı birini içeri almadan önce soran ev halkıdır. Şirkette bu davranış eğitimle kazanılır. Burada CISA’nın MFA için verdiği tavsiye iyi bir örnek: çalışanlara yalnız “tıklamayın” demek yetmez, beklemedikleri bir onay isteğini bildirmeleri öğretilmelidir. Bildirilen tek bir şüpheli bildirim, parolanın çalındığını haftalar önce gösterebilir.
Eğitimin başarısını ölçmenin iyi bir yolu, kaç kişinin tıkladığından çok kaç kişinin bildirdiğine bakmaktır. Tıklamayan ama sessiz kalan bir çalışan kendini korur; bildiren çalışan ise bütün şirketi uyarır. Bunun için bildirmek kolay olmalı ve bildiren kişi, yanlışlıkla tıklamış olsa bile suçlanmamalıdır. Tıkladığını söylemekten çekinen çalışan, saldırganın en uzun süre fark edilmeden kalmasını sağlayan kişidir.
Eğitimin nasıl kurulduğunu, oturumun neyi kapsadığını ve sınavla verilen sertifikayı siber güvenlik farkındalık eğitimi sayfamızda anlattık.
Güvenlik İzleme: Kamera ve Kayıt
Kamera hırsızı durdurmaz, ama iki şey yapar: olayı fark etmenizi sağlar ve sonra ne olduğunu anlatır. Loglar da siber güvenlikte aynı işi görür ve çoğu şirkette en ihmal edilen katmandır.
İzlemenin değeri, önceki katmanların hepsini güçlendirmesidir. Account lockout policy ancak kilitlenmeler birinin önüne düşüyorsa işe yarar. Password spraying yalnız çok sayıda hesaptaki başarısız girişler yan yana görüldüğünde fark edilir. Reddedilen bir MFA bildirimi ancak biri ona bakıyorsa bir alarmdır. Windows’ta başarısız oturum açmalar ve hesap kilitlenmeleri ayrı olay kayıtları üretir; bu kayıtların merkezi bir yerde toplanması ve belirli bir eşiği aşınca bildirim göndermesi, lockout policy’yi gerçek bir savunmaya çevirir.
Windows’ta bakılacak kayıtlar bellidir. Başarısız bir oturum açma 4625 olay kimliğiyle, bir hesabın kilitlenmesi 4740 ile, domain controller’da başarısız bir Kerberos ön doğrulaması 4771 ile kaydedilir. Tek bir 4625 bir yazım hatasıdır. Aynı kaynaktan dakikalar içinde onlarca farklı hesaba düşen 4625 ise password spraying’in imzasıdır. İyi bir alarm tek olayı değil, bu deseni arar.
Logları Merkezde Toplamak
Logların nerede durduğu da önemlidir. Saldırganın ele geçirdiği sunucudaki log, saldırganın silebileceği bir logdur. Kayıtların anında ayrı bir sunucuya gönderilmesi, olaydan sonra ne olduğunu anlatacak tek tanığın korunması demektir.
Cihazların loglarını merkezde toplamanın temelini Syslog rehberimizde, Ubuntu üzerinde merkezi bir log sunucusunun kurulumunu Syslog sunucusu kurulumu rehberinde anlattık. İnternet erişim kayıtlarının Türkiye’deki yasal yükümlülüğü ise ayrı bir konudur ve 5651 log yönetimi sayfamızın kapsamındadır.
Alarm Çaldığında: İlk Saatler
İzleme bir olayı yakaladığında asıl sınav başlar. Evde alarm çaldığında kimin arayacağı, kimin eve gideceği ve polisi kimin çağıracağı önceden bellidir. Şirkette de olay anında kimin karar vereceği, kimin aranacağı ve hangi sistemin önce korunacağı, olay olmadan önce yazılı olmalıdır. Plansız bir olay müdahalesi, en kritik saatleri toplantıda geçirir.
İlk adımlar genellikle aynıdır:
- Etkilenen makineyi ağdan ayırmak, ama kapatmamak. Kapanışta bellekteki izler kaybolur ve olayın nasıl olduğu bir daha anlaşılamayabilir.
- Hiçbir şeyi silmemek. Şifrelenmiş dosyalar da, şüpheli programlar da incelenene kadar oldukları gibi kalır.
- Yedekleri korumaya almak. Fidye yazılımı ulaşabildiği yedekleri de hedefler; çevrimdışı kopya bu anda şirketin tek güvencesidir.
- Parolaları değiştirmek ve oturumları kapatmak. Saldırgan içerideyse, elindeki hesaplar geçersiz kılınmadan temizlik tamamlanmaz.
Olayda kişisel veri etkilendiyse bir yasal yükümlülük de devreye girer: KVKK, ihlalin Kurula belirli bir süre içinde bildirilmesini ister. Bu sürenin pratikte ne anlama geldiğini KVKK teknik uyum sayfamızın 72 saat bölümünde anlattık. Oradaki tespit bu rehberin izleme bölümüyle aynı yere çıkar: süre, ihlali fark ettiğiniz andan başlar ve fark etmeyi sağlayan şey izlemedir.
Yama ve Zafiyet Yönetimi: Çatlak Pencereyi Onarmak
Evin en sağlam kapısı da çatlak bir pencerenin yanında anlamını yitirir. Yazılımlardaki güvenlik açıkları da böyledir: yama yayımlandığı gün açık herkesin bildiği bir çatlağa dönüşür ve yamasız kalan her cihaz, otomatik tarayıcıların listesine girer.
Bu katmanın ilk önlemi düzenli yamadır. En kritik olanlar internete bakan cihazlardır: VPN kapısı, güvenlik duvarı, e-posta sunucusu. Bu cihazlardaki bir açık, kimlik katmanının tamamını atlayarak doğrudan içeri girmeyi sağlayabilir. Yamanın gecikmesi en çok burada pahalıya patlar.
Hangi yamanın önce yapılacağına karar vermenin iyi bir yolu, açığın gerçekten kullanılıp kullanılmadığına bakmaktır. ABD siber güvenlik ajansı CISA’nın bilinen sömürülen açıklar kataloğu (KEV), kendi tanımıyla sahada sömürüldüğü doğrulanmış açıkların yetkili listesidir ve kurumlara bu listeyi yama önceliklerinin girdisi olarak kullanmalarını öneriyor. İnternete bakan bir cihazınızdaki açık bu listedeyse, o yama bekleyemez.
Yamanın ön koşulu envanterdir. Hangi cihazın hangi yazılımı ve sürümü çalıştırdığını bilmeyen şirket, hangi yamanın eksik olduğunu da bilemez. Envanterde olmayan cihaz ise kimsenin yamalamadığı cihazdır; bu görünmez varlıkların nasıl bulunduğunu Shadow IT rehberimizde anlattık.
İkinci önlem, hangi çatlakların olduğunu bilmektir. Zafiyet taraması, sistemleri bilinen açıklara karşı otomatik olarak tarar ve bulguları önem sırasına koyar; bunu nasıl yürüttüğümüzü zafiyet taraması hizmeti sayfamızda anlattık. Sızma testi ise bir adım öteye gider ve bulunan açıkların gerçekten kullanılıp kullanılamadığını elle kanıtlar; kapsamını ve sürecini sızma testi hizmeti sayfamızda yazdık.
Siber Güvenlik Önlemleri Hangi Sırayla Alınır?
Yedi katmanın hepsi aynı anda kurulmaz. Sıralamayı “hangi önlem hangi saldırıyı ne kadar ucuza durdurur?” sorusu belirler. Aşağıdaki sıra, küçük ve orta ölçekli bir şirkette en çok riski en az kaynakla kapatan başlangıç düzenidir.
| Sıra | Önlem | Neye karşı |
|---|---|---|
| 1 | Uzaktan erişimde ve e-postada MFA | Çalınan parola |
| 2 | Yönetim arayüzlerini internete kapatmak | Doğrudan saldırı |
| 3 | Ağdan ayrık, denenmiş yedek | Fidye yazılımı |
| 4 | İnternete bakan cihazlarda hızlı yama | Bilinen açıklar |
| 5 | Deneme sınırı ve coğrafi kısıtlama | Parola denemeleri |
| 6 | Başarısız giriş alarmı | Fark edilmeyen saldırı |
| 7 | EDR ve farkındalık eğitimi | Çalışana ulaşan saldırı |
İlk üç madde bu tablonun ağırlık merkezidir. MFA çalınan parolayı değersizleştirir, kapalı yönetim arayüzleri saldırganın vurabileceği kapı sayısını azaltır, denenmiş yedek de geri kalan her şey başarısız olduğunda şirketi ayakta tutar. Bu üçü yerindeyse şirket, sokaktaki kolay evlerden biri olmaktan çıkmıştır.
Sonraki dört madde bu temeli güçlendirir. Hızlı yama, saldırganın kimlik katmanını hiç uğraşmadan atlamasını engeller. Deneme sınırı ve coğrafi kısıtlama, kapıya gelen gürültünün çoğunu keser. Başarısız giriş alarmı, diğer bütün önlemlerin çalışıp çalışmadığını görmenizi sağlar. EDR ve farkındalık eğitimi de saldırının kapıdan değil çalışanın ekranından geldiği durumu karşılar.
Bu listenin kalıcı olması için bir şart daha var: her önlemin bir sahibi olmalıdır. MFA’yı kimin takip ettiği, yamayı kimin uyguladığı, geri dönüş testini kimin yaptığı yazılı değilse, önlemler ilk personel değişikliğinde sessizce dağılır. Bu sorumlulukları kâğıda döken, gözden geçiren ve denetime hazır tutan çerçevenin adı bilgi güvenliği yönetim sistemidir; nasıl kurulduğunu ISO 27001 danışmanlığı sayfamızda anlattık.
Sıralama bir başlangıç noktasıdır. Sektörünüz, müşteri sözleşmeleriniz ya da yasal yükümlülükleriniz başka bir önceliği öne alabilir. KVKK’nın beklediği teknik tedbirlerin nasıl denetlendiğini KVKK teknik tedbirler sayfamızda anlattık.
Siber Güvenlik Önlemleri Çalışıyor mu? Beş Gösterge
Bir önlemi kurmak onu çalışır kılmaz. Matematik bölümündeki dille söylersek, kurulan her önlem bir “evet” varsayımıdır ve ölçülmeyen varsayım, doğru olduğu umulan bir cevaptan ibarettir. Aşağıdaki beş gösterge, katmanların gerçekten yerinde olup olmadığını birkaç dakikada görmenizi sağlar.
| Gösterge | Neye bakılır | Katman |
|---|---|---|
| MFA kapsamı | Uzaktan erişen hesapların yüzde kaçında açık | Kimlik |
| Açık yönetim arayüzü | İnternetten ulaşılabilen panel sayısı | Ağ |
| Yama süresi | Kritik yama kaç günde kuruluyor | Bakım |
| Son geri dönüş testi | Yedekten en son ne zaman dönüldü | Veri |
| Şüpheli e-posta bildirimi | Çalışanlar bildiriyor mu | İnsan |
İlk ikisinin doğru cevabı bellidir: MFA kapsamı uzaktan erişen hesapların tamamı, internete açık yönetim arayüzü sayısı ise sıfır olmalıdır. Diğer üçünde önemli olan sayının kendisinden çok eğilimidir. Yama süresi kısalıyor mu, geri dönüş testinin tarihi herkesin bildiği bir tarih mi, bildirim sayısı eğitimden sonra arttı mı?
Bu göstergelerin ortak özelliği, bir kişinin tahminine değil bir kayda dayanmasıdır. MFA kapsamı yönetim panelinden, açık arayüzler dışarıdan yapılan bir taramadan, yama süresi yama kayıtlarından, geri dönüş testi test tutanağından, bildirim sayısı destek kayıtlarından çıkar. Sorulduğunda “sanırım” diye cevaplanan gösterge ölçülmüyor demektir. KVKK tarafında aynı ilke kanıtlanamayan tedbir alınmamış sayılır diye ifade edilir.
Sonuç: Siber Güvenlik Önlemleri Tek Kilit Değil, Katmandır
Siber güvenlik önlemleri tek bir kilit değil, birbirini tamamlayan katmanlardır: kimlik, ağ, uç nokta, veri, insan, izleme ve bakım. Hiçbiri kusursuz değildir; değerleri, biri aşıldığında diğerinin saldırganı durdurması ya da en azından görünür kılmasıdır.
Benzetmenin koptuğu yeri de söyleyelim. Gerçek bir hırsız bir gecede birkaç eve bakar ve yorulur. İnternetteki otomatik araçlar ise aynı gece binlerce şirketin kapısını yoklar ve hiç yorulmaz. Bu yüzden “bizim şirketimiz küçük, kimse uğraşmaz” düşüncesi siber dünyada geçerli değildir: kimse sizinle özellikle uğraşmaz, ama kapınız açıksa araç onu bulur. Temel önlemlerin değeri tam olarak buradadır; sizi aranan değil, atlanan kapı yapar.
Siber Güvenlik Önlemleri Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.
ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi; kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.
2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.
Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.
Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.
Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.
Siber Güvenlik altındaki diğer 11 makale
- DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
- Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
- Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
- DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
- ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
- Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
- Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
- Certificate Authority Nedir? İç CA ile Public CA Farkı
- ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
- 5651 Log Yönetimi ve İnternet Loglama Çözümü
- Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Ücretsiz Değerlendirme
Yedi katmandan hangisi sizde eksik? Mevcut önlemlerinizi birlikte gözden geçirelim.
İçindekiler
Ana Hizmet
Siber Güvenlik