Siber Güvenlik
Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

- Wazuh Agent Kurulumu Nasıl Olmalı?
- Kayıt ve Veri: 1515 ve 1514
- Wazuh Agent Kaydını Parolaya Bağlamak
- Fabrika Ayarında Kayıt Parolasız
- use_password ve authd.pass
- Agent Grupları: windows ve linux
- Wazuh Agent’ı Linux’a Kurmak
- Paket Servisi Başlatmıyor
- Önce Parolasız: Server Kaydı Reddeder
- Parola Dosyası ve Kabul
- Agent Sürümünü Sabitlemek
- Wazuh Windows Agent’ı GPO ile Toplu Dağıtmak
- MSI’ı Doğrulamak
- Paylaşım: MSI ve Parola Yalnız Bilgisayar Hesaplarına Açık
- Başlangıç Betiği
- GPO: Bilgisayar Başlangıç Betiği
- Betiği Herkes Okur, Parolayı Yalnız Bilgisayar
- İlk Açılış: Betik Ne Yazdı?
- Server Kapalıyken Agent Ne Yapar?
- Wazuh Agent Doğrulama: Kayıt ve İlk Veri
- Dashboard’da Agent Listesi
- Deploy New Agent Sihirbazı Parolayı Bilir
- Kurulum Bitti, İzleme Başlıyor: Yeni Makine Kendiliğinden Kaydolur
- Wazuh Agent Kurulumunda Sık Yapılan Hatalar
- Sonuç: Wazuh Agent Kurulumu Kayıt Kapısını Kapatmakla Başlar
- Wazuh Agent Hakkında Sık Sorulan Sorular
Wazuh agent, izlenecek makineye kurulan ve server’a ilk bağlandığında kendini kaydettiren küçük bir yazılımdır. Kurumdaki Windows bilgisayarlara GPO’daki bir başlangıç betiğiyle, Linux sunuculara apt ile kurulur. Kayıt fabrika ayarında parolasızdır, yani server’ın adresine ulaşabilen her makine agent olarak kaydolur. Bu yüzden kurulumun ilk işi agent’lara değil server’a dokunur ve kaydı bir parolaya bağlar.
Bu yazı, Wazuh server kurulduktan sonraki adımı anlatır: izlenecek makinelere agent kurmak. Lab’da Ubuntu 26.04 sunucusuna apt ile, Windows 11 istemcisine GPO ile kurdum ve her adımı ölçtüm: fabrika ayarındaki server’ın parola sormadan anahtar verdiği kayıt, parolasız agent’ın iki tarafta yazdığı ret satırı, Linux paketinin servisi başlatmadığı an, MSI’ın kayıt parolasını düz metin yazdığı log. Agent’ın ne olduğunu ve öteki parçalarla nasıl konuştuğunu Wazuh nedir yazısında anlattık. Doğrudan dağıtıma geçmek isterseniz GPO adımlarına atlayabilirsiniz.
Wazuh nedir yazımızda agent’ı arıza merkezine okumasını kendisi gönderen akıllı bir sayaca benzettik. Elektrik şirketi yeni bir mahalleye sayaç takarken montaj ekibi evleri tek tek dolaşır. Her sayaç ilk enerjiyi alınca kendini arıza merkezine tanıtır ve bir abone numarası alır.
Merkez her gelen tanıtımı kabul ederse, biri kendi yaptığı bir kutuyu duvara asıp sahte okuma gönderebilir. Bu yüzden merkez montaj ekibine bir tanıtma kodu verir ve kodu söylemeyen sayacı kaydetmez. Kod sayacın kapağına yazılmaz, çünkü kapağı herkes okur. Wazuh agent kurulumu da bu düzende kurulur.

Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle izlenecek makinelere Wazuh agent kurulmasına odaklanır.
Wazuh Agent Kurulumu Nasıl Olmalı?
Önce kısa cevap: server, agent’ları yalnız kayıt parolasıyla kabul eder ve parolayı server’daki bir dosyaya biz yazarız. Windows’a GPO’daki bir bilgisayar başlangıç betiği kurar, parola betiğin içinde değil yalnız bilgisayar hesaplarının okuyabildiği bir paylaşımda durur. Her agent kayıtta kendi grubuna (windows, linux) girer ve agent’ın sürümü server’ın sürümünü geçmez.
Bu düzeni beş Wazuh belgesi birlikte tarif ediyor (hepsi 4.14):
- Parolayla kayıt (Using password authentication): server’da
use_passwordaçılır. Önerilen yol, parolayı/var/ossec/etc/authd.passdosyasına kendimizin yazmasıdır. Dosya640izinli veroot:wazuhsahipli olur. Agent da parolayı kendiauthd.passdosyasından okur. - Windows paketi (Installing Wazuh agents on Windows endpoints): MSI sessiz kurulur, yönetici yetkisi ister. Agent
C:\Program Files (x86)\ossec-agentaltına kurulur, servisin adıWazuhSvc’dir. - Windows kurulum değişkenleri (Deployment variables for Windows):
WAZUH_MANAGERserver’ın adresini,WAZUH_REGISTRATION_PASSWORDkayıt parolasını,WAZUH_AGENT_GROUPgrubu verir. Belgeye göre parola agent’takiauthd.passdosyasına yazılır. - Linux paketi (Installing Wazuh agents on Linux endpoints):
WAZUH_MANAGERortam değişkeniyle apt kurulur. Belgeye göre uyumluluk yalnız server’ın sürümü agent’ınkine eşit ya da ondan yeniyse garanti edilir. - Agent grupları (Grouping agents): grubu atanmamış agent
defaultgrubuna düşer. Grup kayıtta verilebilir, ama server’da önceden açılmış olmalıdır.
| Karar | Bu yazıdaki seçim | Neden |
|---|---|---|
| Kayıt kime açık? | Yalnız parolayı bilen agent’a | Fabrika ayarında ağdaki her makine kaydolur |
| Parola nereden gelir? | Server’da bizim yazdığımız authd.pass | Rastgele parola her yeniden başlatmada değişir |
| Windows’a nasıl dağıtılır? | GPO başlangıç betiği ve msiexec | Software Installation MSI’a değişken veremez |
| Parola Windows’ta nerede durur? | Yalnız Domain Computers’ın okuyabildiği paylaşımda | SYSVOL’daki betiği her kullanıcı okur |
| Grup? | Kayıtta, WAZUH_AGENT_GROUP ile | Agent ilk bağlantıda doğru yapılandırmayı alır |
| Sürüm? | Linux’ta depo kapalı ve paket hold, Windows’ta betik sabit sürüm kurar | Agent server’dan yeni olmamalı |
| İstemcide gelen kural? | Yok | Bağlantıyı her zaman agent açar |
Kayıt ve Veri: 1515 ve 1514
Agent server’la iki ayrı portta konuşur ve iki bağlantıyı da kendisi açar. İlk açılışta server’ın 1515/TCP portuna bağlanır, adını ve grubunu söyler ve karşılığında bir anahtar alır. Bu işe kayıt (enrollment) denir. Anahtar agent’ta client.keys dosyasına yazılır. Sonra agent bütün veriyi bu anahtarla şifreleyip 1514/TCP üzerinden gönderir.
Kayıt bir kez olur. Agent yeniden başladığında anahtarı dosyadan okur ve doğrudan 1514’e bağlanır. Kayıt parolası yalnız 1515’teki ilk konuşmada sorulur. Server’daki bütün portların listesi Wazuh nedir yazısında, bu iki portun hangi ağa açıldığı Wazuh kurulumu yazısının ufw bölümünde duruyor.
Wazuh Agent Kaydını Parolaya Bağlamak
Agent kurulmadan önce server’da iki iş yapılır: kayıt parolası ve agent grupları. Bu sırayla hazırlanırsa ilk agent kurulduğu anda doğru grupta, parolayla kaydolur.
Fabrika Ayarında Kayıt Parolasız
Kayıt servisinin ayarı server’daki /var/ossec/etc/ossec.conf dosyasının <auth> bloğundadır. Kurulum asistanının bıraktığı blok:
sudo sed -n '/<auth>/,/<\/auth>/p' /var/ossec/etc/ossec.conf <auth>
<disabled>no</disabled>
<port>1515</port>
<use_source_ip>no</use_source_ip>
<purge>yes</purge>
<use_password>no</use_password>
<ciphers>HIGH:!ADH:!EXP:!MD5:!RC4:!3DES:!CAMELLIA:@STRENGTH</ciphers>
<!-- <ssl_agent_ca></ssl_agent_ca> -->
<ssl_verify_host>no</ssl_verify_host>
<ssl_manager_cert>etc/sslmanager.cert</ssl_manager_cert>
<ssl_manager_key>etc/sslmanager.key</ssl_manager_key>
<ssl_auto_negotiate>no</ssl_auto_negotiate>
</auth>use_password değeri no. Bunun ne anlama geldiğini lab’da denedim. Wazuh agent paketi kurulu lnx02’den, agent’la gelen agent-auth aracıyla, hiçbir parola vermeden acik-kayit-deneme adlı bir agent kaydettirdim:
sudo /var/ossec/bin/agent-auth -m 192.168.1.47 -A acik-kayit-deneme2026/11/05 13:10:54 agent-auth: INFO: Started (pid: 3829).
2026/11/05 13:10:54 agent-auth: INFO: Requesting a key from server: 192.168.1.47
2026/11/05 13:10:54 agent-auth: INFO: No authentication password provided
2026/11/05 13:10:54 agent-auth: INFO: Using agent name as: acik-kayit-deneme
2026/11/05 13:10:54 agent-auth: INFO: Waiting for server reply
2026/11/05 13:10:54 agent-auth: INFO: Valid key receivedServer anahtarı verdi ve agent listesine ID: 001, Name: acik-kayit-deneme satırı düştü. Server’ın kendi log’u kayıt servisinin nasıl çalıştığını açıkça yazıyordu: Accepting connections on port 1515. No password required. Agent’ın adını kayıt yapan taraf seçer, yani bu yolla gelen bir makine istediği adı alabilir. Deneme kaydını sonra sildim.
Örnekteki arıza merkezinde bu, tanıtma kodu sormayan merkezdir. Duvara asılan her kutu kendini sayaç olarak tanıtır ve abone numarası alır.
use_password ve authd.pass
Kaydı parolaya bağlamak iki adımdır: <auth> bloğunda use_password değeri yes olur, parola da /var/ossec/etc/authd.pass dosyasına yazılır. Wazuh belgesi parolayı echo ile yazmayı gösteriyor, ama o yol parolayı kabuk geçmişine bırakır. Lab’da parolayı openssl ile ürettim ve doğrudan dosyaya yazdırdım, değer ekrana hiç basılmadı:
sudo cp -a /var/ossec/etc/ossec.conf /var/ossec/etc/ossec.conf.yedek
sudo sed -i 's#<use_password>no</use_password>#<use_password>yes</use_password>#' /var/ossec/etc/ossec.conf
openssl rand -base64 24 | sudo tee /var/ossec/etc/authd.pass > /dev/null
sudo chmod 640 /var/ossec/etc/authd.pass
sudo chown root:wazuh /var/ossec/etc/authd.pass
sudo systemctl restart wazuh-manager
openssl rand -base64 24: 24 rastgele bayt üretir ve 32 karakterlik bir metin olarak yazar.tee’nin çıktısı/dev/null’a gittiği için değer ekrana düşmez.chmod 640vechown root:wazuh: dosyayı yalnızrootyazabilir,wazuhgrubu okuyabilir. Kayıt servisiwazuhkullanıcısıyla çalışır, başka bir kullanıcı dosyayı açamaz.
Yeniden başlatmadan sonra server’ın log’u kayıt servisinin artık parolayı nereden okuduğunu söyler:
2026/11/05 16:11:13 wazuh-authd: INFO: Started (pid: 4872).
2026/11/05 16:11:13 wazuh-authd: INFO: Accepting connections on port 1515. Using password specified on file: etc/authd.pass
Log’da parolanın kendisi geçmiyor. Bunu grep ile dosyanın değerini log’da arayarak ölçtüm: sıfır satır. Belgedeki ikinci yol, yani authd.pass olmadan use_password açmak, her yeniden başlatmada rastgele bir parola üretir ve onu ossec.log’a yazar. O parola her güncellemede değişir ve dağıtım betiği bir sonraki açılışta eski parolayla kalır. Bu yüzden parolayı biz yazarız.
Kayıt parolası bir agent’ın kimliği değildir, yalnız kayıt sırasında sorulur. Kayıttan sonra her agent kendi anahtarıyla konuşur. Parola sızarsa yenisi yazılır ve server yeniden başlatılır. Kayıtlı agent’lar bundan etkilenmez, yalnız bundan sonra kurulacak agent’lar yeni parolayı ister.
Agent Grupları: windows ve linux
Wazuh’ta grup, agent’lara merkezden yapılandırma göndermenin birimidir. Server her grup için bir agent.conf tutar ve o gruptaki agent’lar dosyayı kendiliğinden alır. Windows ve Linux agent’ları farklı log kaynaklarını ve farklı dizinleri izleyeceği için iki grup açılır:
sudo /var/ossec/bin/agent_groups -a -g windows -q
sudo /var/ossec/bin/agent_groups -a -g linux -q
sudo /var/ossec/bin/agent_groups -lGroup 'windows' created.
Group 'linux' created.
Groups (3):
default (0)
linux (0)
windows (0)
Unassigned agents: 0.Gruplar boş açılır. Hangi grubun neyi izleyeceği sonraki adımların işidir. Burada önemli olan, agent’ın kayıt anında doğru gruba girmesidir. Grup kayıttan sonra değişirse agent yeni grubun yapılandırmasını alıp yeniden başlar.
Wazuh Agent’ı Linux’a Kurmak
Linux’ta agent Wazuh’un kendi deposundan kurulur. Lab’da Ubuntu 26.04 çalışan lnx02’ye önce depoyu ekledim. Depo anahtarı imzayı doğrulamak için ayrı bir anahtarlığa alınır, depo satırı da o anahtarlığı gösterir:
curl -s https://packages.wazuh.com/key/GPG-KEY-WAZUH | sudo gpg --no-default-keyring --keyring gnupg-ring:/usr/share/keyrings/wazuh.gpg --import
sudo chmod 644 /usr/share/keyrings/wazuh.gpg
echo "deb [signed-by=/usr/share/keyrings/wazuh.gpg] https://packages.wazuh.com/4.x/apt/ stable main" | sudo tee -a /etc/apt/sources.list.d/wazuh.list
sudo apt-get update
Agent apt ile, iki ortam değişkeniyle ve server’la aynı sürüm sabitlenerek kurulur:
sudo WAZUH_MANAGER="192.168.1.47" WAZUH_AGENT_GROUP="linux" apt-get install -y wazuh-agent=4.14.9-1WAZUH_MANAGER: paket bu değeri agent’ın yapılandırmasına server adresi olarak yazar. Verilmezse agent’ın gideceği bir server olmaz.WAZUH_AGENT_GROUP: agent kayıtta bu grubu ister.=4.14.9-1: depodaki en yeni sürümü değil, server’ınkini kurar. Lab’da server 4.14.9’du ve depoda 4.14.9 ile 4.14.8 duruyordu.
Kurulumdan sonra /var/ossec/etc/ossec.conf dosyasının <client> bloğu iki değişkenin nereye gittiğini gösterir:
<client>
  <server>
    <address>192.168.1.47</address>
    <port>1514</port>
    <protocol>tcp</protocol>
  </server>
  <enrollment>
    <enabled>yes</enabled>
    <groups>linux</groups>
    <authorization_pass_path>etc/authd.pass</authorization_pass_path>
  </enrollment>
</client>
Paket Servisi Başlatmıyor
Kurulum hata vermeden biter, ama agent çalışmaz:
systemctl is-enabled wazuh-agent; systemctl is-active wazuh-agentdisabled
inactivePaket servisi ne başlatır ne de açılışa ekler. Belge de kurulumdan sonra servisi elle etkinleştirmeyi söylüyor. Unutulursa agent kurulu görünür ama hiçbir zaman server’a bağlanmaz:
sudo systemctl daemon-reload
sudo systemctl enable --now wazuh-agent
Önce Parolasız: Server Kaydı Reddeder
Agent’ı server’da use_password açıldıktan sonra, ama agent’a parola dosyası koymadan başlattım. Agent kaydı denedi ve reddedildi. Agent’ın log’u, /var/ossec/logs/ossec.log:
2026/11/05 13:11:32 wazuh-agentd: INFO: No authentication password provided
2026/11/05 13:11:32 wazuh-agentd: ERROR: Invalid password. Unable to add agent (from manager)
2026/11/05 13:11:42 wazuh-agentd: INFO: No authentication password provided
2026/11/05 13:11:42 wazuh-agentd: ERROR: Invalid password. Unable to add agent (from manager)
Server aynı denemeleri kendi log’unda agent’ın adresiyle yazdı:
2026/11/05 16:11:41 wazuh-authd: ERROR: Invalid password provided by 192.168.1.71. Closing connection.
2026/11/05 16:11:56 wazuh-authd: ERROR: Invalid password provided by 192.168.1.71. Closing connection.
İki log’un saatleri arasındaki üç saat bir fark değildir: lab’daki Ubuntu sunucusu log’u UTC ile, Wazuh sunucusu Türkiye saatiyle yazıyor. Agent pes etmez, birkaç saniyede bir yeniden dener. Kayıt parolası olmayan bir makinenin server’da bıraktığı iz de bu satırlardır: Invalid password provided by satırını sayan bir kural, ağda kaydolmaya çalışan yabancı bir makineyi gösterir.
Parola Dosyası ve Kabul
Agent parolayı kendi /var/ossec/etc/authd.pass dosyasından okur. Dosyaya server’daki authd.pass’in değeri yazılır, izni de belgedeki gibi 640 ve root:wazuh olur. İlk satır parolayı klavyeden okur. Değer ekrana basılmaz, komutun içinde geçmediği için kabuk geçmişine de düşmez:
read -rs -p 'Kayit parolasi: ' P; printf '%s\n' "$P" | sudo tee /var/ossec/etc/authd.pass > /dev/null; unset P
sudo chmod 640 /var/ossec/etc/authd.pass
sudo chown root:wazuh /var/ossec/etc/authd.pass
sudo systemctl restart wazuh-agent
Agent’ın log’unda kayıt bir saniyede bitti, bağlantı yirmi saniye sonra kuruldu:
2026/11/05 13:12:09 wazuh-agentd: INFO: Requesting a key from server: 192.168.1.47
2026/11/05 13:12:09 wazuh-agentd: INFO: Using password specified on file: etc/authd.pass
2026/11/05 13:12:09 wazuh-agentd: INFO: Using agent name as: lnx02
2026/11/05 13:12:09 wazuh-agentd: INFO: Waiting for server reply
2026/11/05 13:12:09 wazuh-agentd: INFO: Valid key received
2026/11/05 13:12:09 wazuh-agentd: INFO: Waiting 20 seconds before server connection
2026/11/05 13:12:29 wazuh-agentd: INFO: Trying to connect to server ([192.168.1.47]:1514/tcp).
2026/11/05 13:12:29 wazuh-agentd: INFO: (4102): Connected to the server ([192.168.1.47]:1514/tcp).
Yirmi saniyelik bekleme bir hata değildir. Server yeni anahtarı veri servisine birkaç saniyede okur, agent ona zaman tanır. Bu arada server’daki agent listesinde lnx02 Pending görünür, bağlantı kurulunca Active olur:
sudo /var/ossec/bin/agent_control -lWazuh agent_control. List of available agents:
ID: 000, Name: siem01 (server), IP: 127.0.0.1, Active/Local
ID: 001, Name: lnx02, IP: any, ActiveServer’ın log’unda kayıt Agent key generated for 'lnx02' (requested by any) satırıyla geçti ve agent’ın grubu linux oldu. IP: any, agent’ın hangi adresten bağlanırsa bağlansın kabul edileceğini söyler. Bu davranış <auth> bloğundaki use_source_ip değerinin no olmasından gelir ve DHCP ile adres değiştiren istemciler için doğru olan da budur.
Kayıttan sonra /var/ossec/etc/ altındaki iki gizli dosyanın izinleri:
-rw-r----- 1 root  wazuh    33 Nov  5 13:12 authd.pass
-rw-r----- 1 wazuh wazuh    79 Nov  5 13:12 client.keys
client.keys agent’ın kalıcı anahtarıdır. Kayıt parolası ancak yeni bir kayıt için gerekir, ama authd.pass dosyası agent’ta kalırsa bir sonraki yeniden kurulum onu yine kullanır. Lab’da dosyayı yerinde bıraktım: iki dosyayı da yalnız root ve wazuh okuyabiliyor.
Agent Sürümünü Sabitlemek
Wazuh deposu açık kalırsa bir sonraki apt upgrade agent’ı server’dan yeni bir sürüme taşıyabilir, oysa belge uyumluluğu yalnız server’ın agent’tan yeni olduğu durumda garanti ediyor. Server tarafında aynı riski Wazuh kurulumu yazısında depoyu kapatarak gidermiştik. Agent’ta iki önlemi birlikte aldım: depo satırını yorum yaptım ve paketi hold’a aldım.
sudo sed -i "s/^deb /#deb /" /etc/apt/sources.list.d/wazuh.list
sudo apt-get update
sudo apt-mark hold wazuh-agent
dpkg -l wazuh-agent | tail -1hi wazuh-agent 4.14.9-1 amd64 Wazuh agentSatırın başındaki hi, paketin kurulu (i) ve tutulu (h) olduğunu söyler. Yükseltme zamanı geldiğinde önce server yükseltilir, sonra agent’larda depo açılır ve apt-mark unhold ile paket serbest bırakılır.
Wazuh Windows Agent’ı GPO ile Toplu Dağıtmak
Windows’ta toplu dağıtım dört parçadan oluşur: MSI’ı ve kayıt parolasını tutan bir paylaşım, paylaşımdan kurulum yapan bir PowerShell betiği, betiği bilgisayar açılışında çalıştıran bir GPO ve GPO’nun bağlandığı OU.
Aynı yöntemi Zabbix agent dağıtımında da kullandık ve oradaki iki ölçüm burada da geçerli. Başlangıç betiği kullanıcı oturum açmadan, SYSTEM hesabıyla çalışır ve kullanıcının yönetici olması gerekmez. GPO’nun kendi yazılım dağıtımı (Software Installation) ise MSI’a komut satırı değişkeni veremez, nedenini orada anlattık. Wazuh’ta değişkenler server adresini, grubu ve kayıt parolasını taşır.
MSI’ı Doğrulamak
MSI Wazuh’un paket sunucusundan indirilir: https://packages.wazuh.com/4.x/windows/wazuh-agent-4.14.9-1.msi. Paylaşıma koymadan önce iki şey kontrol edilir: dosyanın hash’i Wazuh’un yayımladığıyla aynı mı, dosya Wazuh’un imzasını taşıyor mu? Kurumdaki her bilgisayar bu dosyayı SYSTEM yetkisiyle çalıştıracak.
Hash dosyası paketle aynı sunucuda, sürüme göre bir klasörde durur: https://packages.wazuh.com/4.x/checksums/wazuh/4.14.9/wazuh-agent-4.14.9-1.msi.sha512. Lab’da indirdiğim MSI’ın SHA512 hash’i bu dosyadakiyle aynıydı. Aynı klasörde .sha256 dosyası yok, adres 403 döndürüyor. Bu yüzden karşılaştırma SHA512 ile yapılır. PowerShell’de hash’i Get-FileHash cmdlet’i -Algorithm SHA512 ile, imzayı Get-AuthenticodeSignature verir. Lab’daki dosyanın imzası Valid çıktı: imzalayan CN="Wazuh, Inc", sertifikayı veren Microsoft’un kod imzalama otoritesi, sertifikanın bitiş tarihi (NotAfter) 10 Ekim 2026.
Bitiş tarihi geçmiş, ama imza yine geçerli. Sebebi imzanın zaman damgalı olmasıdır. Windows imzayı bugünün tarihine göre değil, imzalandığı ana göre doğrular ve o gün sertifika geçerliydi.
Paylaşım: MSI ve Parola Yalnız Bilgisayar Hesaplarına Açık
Başlangıç betiği ağa bilgisayarın kendi hesabıyla (ANKMUH01$) çıkar. Bu yüzden paylaşımı okuması gereken grup Domain Computers’tır. Lab’da paylaşımı dc01 üzerinde açtım, canlıda bir dosya sunucusu da olur. Yönetici PowerShell’de:
$yol = 'C:\Dagitim\wazuh-agent'
New-Item -ItemType Directory -Path $yol -Force | Out-Null
New-SmbShare -Name 'wazuh-agent$' -Path $yol -ReadAccess 'SISTEMKUSU\Domain Computers' -FullAccess 'SISTEMKUSU\Domain Admins'
$dc = (Get-ADGroup 'Domain Computers').SID.Value
icacls $yol /inheritance:r /grant:r '*S-1-5-18:(OI)(CI)F' '*S-1-5-32-544:(OI)(CI)F' "*${dc}:(OI)(CI)RX"New-SmbShare: paylaşımı açar. Adın sonundaki$paylaşımı ağ gezgininde gizler, bir güvenlik önlemi değildir.icacls ... /inheritance:r: klasörün devraldığı izinleri kaldırır ve üç girdi bırakır: SYSTEM ve yöneticiler tam yetki,Domain Computersokuma ve çalıştırma. Betik grubu adıyla değil,Get-ADGroupile domain’den okuduğu SID’iyle verir.
Klasöre iki dosya konur: MSI ve server’daki authd.pass’in kopyası. İkisi de klasörün iznini devralır:
C:\Dagitim\wazuh-agent\authd.pass SISTEMKUSU\Domain Computers:(I)(RX)
                                  BUILTIN\Administrators:(I)(F)
                                  NT AUTHORITY\SYSTEM:(I)(F)
Listede Authenticated Users yok, yani bir kullanıcı kendi hesabıyla bu dosyayı açamaz. SMB paylaşım izni ile klasör izninin nasıl birleştiğini ACL yazısında anlattık.
Başlangıç Betiği
Betik her açılışta çalışır. Agent kuruluysa ve sürümü yeterliyse hiçbir şey yapmadan çıkar. Değilse parolayı paylaşımdan belleğe okur, MSI’ı sessiz kurar, agent’taki authd.pass’in iznini daraltır ve servisin çalıştığından emin olur. Bir PowerShell betiği olarak wazuh-agent-kur.ps1 adıyla kaydedilir. Açıklama satırları Türkçe harf taşımaz, çünkü Windows PowerShell BOM’suz bir dosyayı ANSI kod sayfasıyla okur.
# wazuh-agent-kur.ps1 : GPO bilgisayar baslangic betigi, Wazuh agent MSI dagitimi
# Betikte parola yok: kayit parolasi paylasimdaki authd.pass dosyasindan okunur.
$Surum = '4.14.9'
$Kaynak = '\\dc01.ad.sistemkusu.com\wazuh-agent$'
$Sunucu = '192.168.1.47'
$Grup = 'windows'
$Gunluk = 'C:\Windows\Temp\wazuh-agent-betik.log'
$MsiGunluk = 'C:\Windows\Temp\wazuh-agent-kurulum.log'
$Klasor = 'C:\Program Files (x86)\ossec-agent'

function Yaz($m) {
    Add-Content -Path $Gunluk -Value ("{0} {1}" -f (Get-Date -Format 'yyyy-MM-dd HH:mm:ss'), $m)
}

# 1. Kurulu mu, surum yeterli mi
$kayitlar = @(
    'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\*',
    'HKLM:\SOFTWARE\WOW6432Node\Microsoft\Windows\CurrentVersion\Uninstall\*'
)
$kurulu = Get-ItemProperty $kayitlar -ErrorAction SilentlyContinue |
    Where-Object { $_.DisplayName -like 'Wazuh Agent*' } | Select-Object -First 1
if ($kurulu) {
    $v = $null
    try { $v = [version]$kurulu.DisplayVersion } catch { }
    if ($v -and ($v -ge [version]$Surum)) {
        Yaz ("Kurulu ({0}), atlandi" -f $kurulu.DisplayVersion)
        exit 0
    }
    Yaz ("Kurulu surum {0}, hedef {1}: kurulum denenecek" -f $kurulu.DisplayVersion, $Surum)
}

# 2. Paylasima erisim
$Msi = Join-Path $Kaynak ("wazuh-agent-{0}-1.msi" -f $Surum)
$ParolaDosya = Join-Path $Kaynak 'authd.pass'
if (-not (Test-Path $Msi) -or -not (Test-Path $ParolaDosya)) {
    Yaz ("Paylasima erisilemedi: {0}" -f $Kaynak)
    exit 1
}

# 3. Parolayi bellege oku (dosyaya ya da gunluge yazilmaz)
$parola = (Get-Content -Path $ParolaDosya -TotalCount 1).Trim()

# 4. Kurulum
$arg = '/i "{0}" /q /l*v "{1}" WAZUH_MANAGER={2} WAZUH_REGISTRATION_SERVER={2} WAZUH_REGISTRATION_PASSWORD="{3}" WAZUH_AGENT_GROUP={4}' -f $Msi, $MsiGunluk, $Sunucu, $parola, $Grup
$p = Start-Process -FilePath 'msiexec.exe' -ArgumentList $arg -Wait -PassThru
$parola = $null
Yaz ("msiexec cikis kodu: {0}" -f $p.ExitCode)

# 5. Servis durumu kurulumdan hemen sonra
$s = Get-Service -Name 'WazuhSvc' -ErrorAction SilentlyContinue
if ($s) { Yaz ("WazuhSvc durum: {0}, baslangic turu: {1}" -f $s.Status, $s.StartType) } else { Yaz 'WazuhSvc yok' }

# 6. authd.pass izinleri: daraltmadan once ve sonra
$AuthdPass = Join-Path $Klasor 'authd.pass'
if (Test-Path $AuthdPass) {
    Yaz 'authd.pass icacls (once):'
    (icacls $AuthdPass) | ForEach-Object { if ($_) { Yaz ("  " + $_) } }
    icacls $AuthdPass /inheritance:r /grant:r '*S-1-5-18:F' '*S-1-5-32-544:F' | Out-Null
    Yaz 'authd.pass icacls (sonra):'
    (icacls $AuthdPass) | ForEach-Object { if ($_) { Yaz ("  " + $_) } }
} else {
    Yaz 'authd.pass kurulum klasorunde yok'
}

# 7. Servis calismiyorsa baslat
$s = Get-Service -Name 'WazuhSvc' -ErrorAction SilentlyContinue
if ($s -and $s.Status -ne 'Running') {
    try { Start-Service -Name 'WazuhSvc' -ErrorAction Stop; Yaz 'Start-Service basarili' }
    catch { Yaz ("Start-Service hata: {0}" -f $_.Exception.Message) }
    $s = Get-Service -Name 'WazuhSvc' -ErrorAction SilentlyContinue
    if ($s) { Yaz ("WazuhSvc durum (son): {0}" -f $s.Status) }
}
exit $p.ExitCode- Kurulu sürüm kontrolü: MSI 32 bitlik bir paket olduğu için kaydı 64 bitlik Windows’ta
WOW6432Nodealtında durur. Betik iki yere de bakar. Sürüm yükseltmesi$Surumsatırını değiştirmek ve yeni MSI’ı paylaşıma koymaktır. - Parola bellekte: betik parolayı paylaşımdaki dosyadan okur,
msiexec’e verir ve değişkeni boşaltır. Kendi log’una parolayı yazmaz. WAZUH_REGISTRATION_SERVER: belgeye göre boş bırakılırsaWAZUH_MANAGERkullanılır. Betikte açıkça yazdım, çünkü server ileride bir kümeye dönerse kayıt adresi ile veri adresi ayrılabilir./l*v: MSI’ın ayrıntılı log’u. İlk dağıtım turunda hatanın nedenini o gösterir, ama bir bedeli var: aşağıda ölçtüm.
GPO: Bilgisayar Başlangıç Betiği
GPO, istemcilerin durduğu OU’ya bağlanır. Lab’da bu OU Tier 2 → Ankara → Bilgisayarlar. GPMC’de (Win + R → gpmc.msc) OU’ya sağ tıklayıp Create a GPO in this domain, and Link it here seçilir ve GPO’ya adlandırma standardımıza göre bir ad verilir: PC_WAZUH_AGENT. GPO yalnız bilgisayar ayarı taşıdığı için Details sekmesinde GPO Status User configuration settings disabled yapılır.
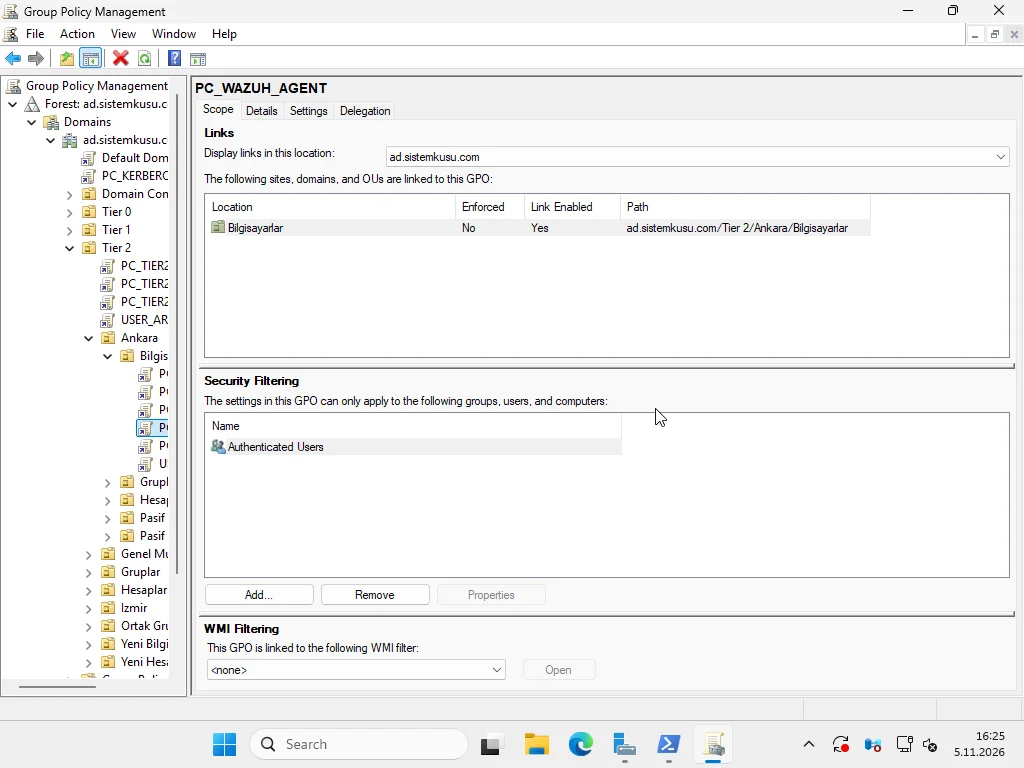
Betik GPO düzenleyicide eklenir. GPMC’de PC_WAZUH_AGENT’a sağ tıklayıp Edit seçilir, ardından Computer Configuration → Policies → Windows Settings → Scripts (Startup/Shutdown) → Startup → Properties. Pencerede PowerShell Scripts sekmesine geçilir, Show Files ile açılan klasöre wazuh-agent-kur.ps1 kopyalanır, Add ile betik seçilir.
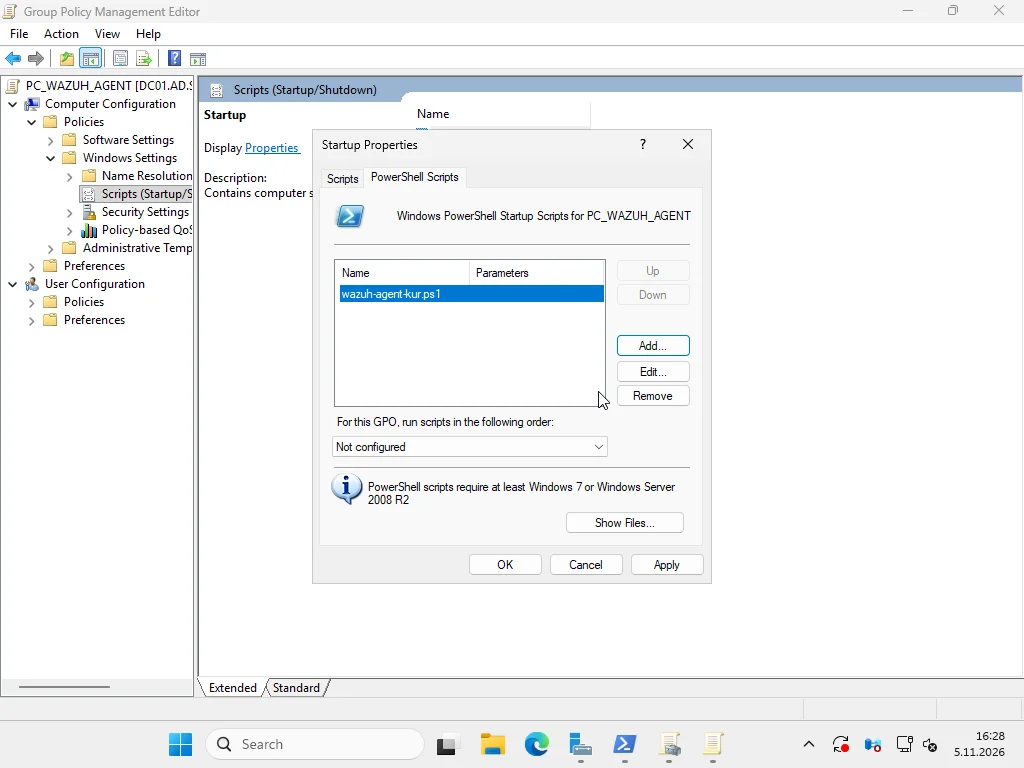
GPMC betiğin kaydını GPO’nun SYSVOL’daki klasöründe psscripts.ini dosyasına yazar:
[Startup]
0CmdLine=wazuh-agent-kur.ps1
0Parameters=
Lab’da OU’da beş GPO vardı ve PC_WAZUH_AGENT altıncı sıraya bağlandı. Sıra burada önemli değil, çünkü öteki GPO’larla aynı ayara dokunmuyor.
Betiği Herkes Okur, Parolayı Yalnız Bilgisayar
Kayıt parolasının betiğe yazılmamasının sebebini lab’da ölçtüm. ankmuh01’de standart bir kullanıcıyla (ayse.demir) oturum açtım ve dört şeyi okumayı denedim:
- SYSVOL’daki betik: okundu, 73 satırın hepsi. GPO klasörlerinde
Authenticated Usersokuma iznine sahiptir, yani domain’deki her kullanıcı her GPO’nun betiğini okur. Betiğe yazılan bir kayıt parolası kurumdaki herkese verilmiş olur. wazuh-agent$paylaşımı:Access is denied. Paylaşımı yalnız bilgisayar hesapları okuyor.- İstemcideki
authd.pass:Access is denied. - İstemcideki
client.keysveossec.conf: ikisinde deAccess is denied. Kullanıcı agent klasörünün içindeki alt klasörlerin adlarını listeleyebildi, dosyaları açamadı.
İlk Açılış: Betik Ne Yazdı?
GPO bağlandıktan sonra istemcinin yeniden başlatılması yeter. Bilgisayar açılışta GPO’yu okur ve başlangıç betiğini oturum açma ekranı gelmeden çalıştırır. Açılıştan sonra yönetici komut isteminde:
gpresult /r /scope computerApplied Group Policy Objects listesinde PC_WAZUH_AGENT görünmelidir. Betiğin kendi log’u C:\Windows\Temp\wazuh-agent-betik.log. Lab’daki istemcide ilk açılıştan ve sonraki bir açılıştan kalan satırlar:
2026-11-05 16:31:46 msiexec cikis kodu: 0
2026-11-05 16:31:47 WazuhSvc durum: Stopped, baslangic turu: Automatic
2026-11-05 16:31:47 authd.pass icacls (once):
2026-11-05 16:31:47   C:\Program Files (x86)\ossec-agent\authd.pass NT AUTHORITY\SYSTEM:(I)(F)
2026-11-05 16:31:47                                                 BUILTIN\Administrators:(I)(F)
2026-11-05 16:31:47 authd.pass icacls (sonra):
2026-11-05 16:31:47   C:\Program Files (x86)\ossec-agent\authd.pass BUILTIN\Administrators:(F)
2026-11-05 16:31:47                                                 NT AUTHORITY\SYSTEM:(F)
2026-11-05 16:31:48 Start-Service basarili
2026-11-05 16:31:48 WazuhSvc durum (son): Running
2026-11-05 16:42:35 Kurulu (4.14.9), atlandi
Satırlar üç şey söylüyor:
- Kurulum yarım dakika kadar sürdü. Makine açıldıktan yarım dakika kadar sonra
msiexecsıfır koduyla çıktı. - MSI servisi kurdu ama başlatmadı. Servis
Automaticbaşlangıçla amaStoppeddurumda bırakıldı, betiğin son adımı onu başlattı. Bu adım olmasaydı agent ancak bir sonraki açılışta çalışacaktı. authd.passzaten dar geliyor. Daraltmadan önce de dosyayı yalnız SYSTEM ve yöneticiler okuyabiliyordu. Dosya bu izni agent klasöründen devralıyor: MSI klasördeAuthenticated Users’a yalnız klasörün kendisi için okuma veriyor, içindeki dosyalara SYSTEM ve yöneticilerden başka kimse girmiyor. Betiğin daraltma adımı devralmayı kesip aynı iki satırı bırakıyor. Zarar vermiyor ve bir sonraki sürümün varsayılanı değişirse güvence oluyor, ama Zabbix’teki gibi zorunlu bir düzeltme değil.
Makinede güvenlik duvarında Wazuh adlı kural yoktu. MSI’ın yazdığı ossec.conf dosyasının <enrollment> bloğunda server adresi, grup ve parola dosyasının yolu duruyordu:
<enrollment>
  <enabled>yes</enabled>
  <manager_address>192.168.1.47</manager_address>
  <authorization_pass_path>authd.pass</authorization_pass_path>
  <groups>windows</groups>
</enrollment>
Server Kapalıyken Agent Ne Yapar?
Lab’ın ilk turunda Wazuh server’ı kapalıydı, agent kurulduğu anda bağlanacak bir yer bulamadı. Agent’ın log’u C:\Program Files (x86)\ossec-agent\ossec.log dosyasındadır ve kaydı yirmi saniye kadar arayla yeniden denedi:
2026/11/05 16:32:12 wazuh-agent: ERROR: (1208): Unable to connect to enrollment service at '[192.168.1.47]:1515'
2026/11/05 16:32:12 wazuh-agent: INFO: Requesting a key from server: 192.168.1.47
2026/11/05 16:32:33 wazuh-agent: ERROR: (1208): Unable to connect to enrollment service at '[192.168.1.47]:1515'
2026/11/05 16:32:38 wazuh-agent: INFO: Requesting a key from server: 192.168.1.47
2026/11/05 16:32:59 wazuh-agent: ERROR: (1208): Unable to connect to enrollment service at '[192.168.1.47]:1515'
Bu, server’a ulaşamayan bir agent’ın tipik görüntüsüdür: kurulum başarılı, servis çalışıyor, ama makine server’ın listesinde yok. Sebep server’ın kapalı olması, 1515’in güvenlik duvarında kapalı olması ya da adresin yanlış yazılması olabilir. Agent pes etmez, server ulaşılır olduğunda kaydı kendisi tamamlar.
Wazuh Agent Doğrulama: Kayıt ve İlk Veri
Server açıldıktan sonra ankmuh01’i yeniden başlattım. Agent, betiğin kurduğu yapılandırmayla ve kendi authd.pass dosyasıyla kaydını tamamladı. Agent’ın log’u:
2026/11/05 18:07:26 wazuh-agent: INFO: Requesting a key from server: 192.168.1.47
2026/11/05 18:07:26 wazuh-agent: INFO: Using password specified on file: authd.pass
2026/11/05 18:07:26 wazuh-agent: INFO: Using agent name as: ankmuh01
2026/11/05 18:07:26 wazuh-agent: INFO: Waiting for server reply
2026/11/05 18:07:26 wazuh-agent: INFO: Valid key received
2026/11/05 18:07:26 wazuh-agent: INFO: Waiting 20 seconds before server connection
2026/11/05 18:07:46 wazuh-agent: INFO: Trying to connect to server ([192.168.1.47]:1514/tcp).
2026/11/05 18:07:46 wazuh-agent: INFO: (4102): Connected to the server ([192.168.1.47]:1514/tcp).
Server aynı kaydı agent’ın adresiyle yazdı. İki makinenin saati aynı saat diliminde olduğu için satırlar bir saniye arayla örtüşüyor:
2026/11/05 18:07:27 wazuh-authd: INFO: Received request for a new agent (ankmuh01) from: 192.168.1.117
2026/11/05 18:07:27 wazuh-authd: INFO: Agent key generated for 'ankmuh01' (requested by any)
Sanal makinenin açılmasından kayda kadar 37 saniye geçti. Agent’ın adı küçük harfle ankmuh01 geldi, Windows’un bilgisayar adı büyük harfle ANKMUH01 olduğu halde. Server’da agent’ın grubu ve listedeki durumu:
sudo /var/ossec/bin/agent_control -l
sudo /var/ossec/bin/agent_groups -s -i 002Wazuh agent_control. List of available agents:
ID: 000, Name: siem01 (server), IP: 127.0.0.1, Active/Local
ID: 001, Name: lnx02, IP: any, Disconnected
ID: 002, Name: ankmuh01, IP: any, Active
The agent 'ankmuh01' with ID '002' belongs to groups: windows.lnx02’nin Disconnected görünmesi bir hata değil: o makine bu ölçüm sırasında kapalıydı. Kayıt bir kez yapıldığı için açıldığında yeniden kayıt istemez, client.keys’teki anahtarla doğrudan bağlanır.
Kayıttan kırk saniye sonra agent’ın log’una Agent is reloading due to shared configuration changes satırı düştü ve agent bir kez yeniden başladı. Sebep grup: agent windows grubunun yapılandırmasını server’dan ilk kez aldı ve onu uygulamak için kendini yeniden başlattı. Linux agent’ı da kayıttan sonra aynı satırı yazmıştı. Bu yeniden başlama her yeni agent’ta bir kez görülür.
Dashboard’da Agent Listesi
Dashboard’da agent’lar Endpoints ekranında listelenir. Üstteki üç halka agent’ları duruma, işletim sistemine ve gruba göre sayar, altındaki tabloda her agent’ın grubu, sürümü ve durumu durur.
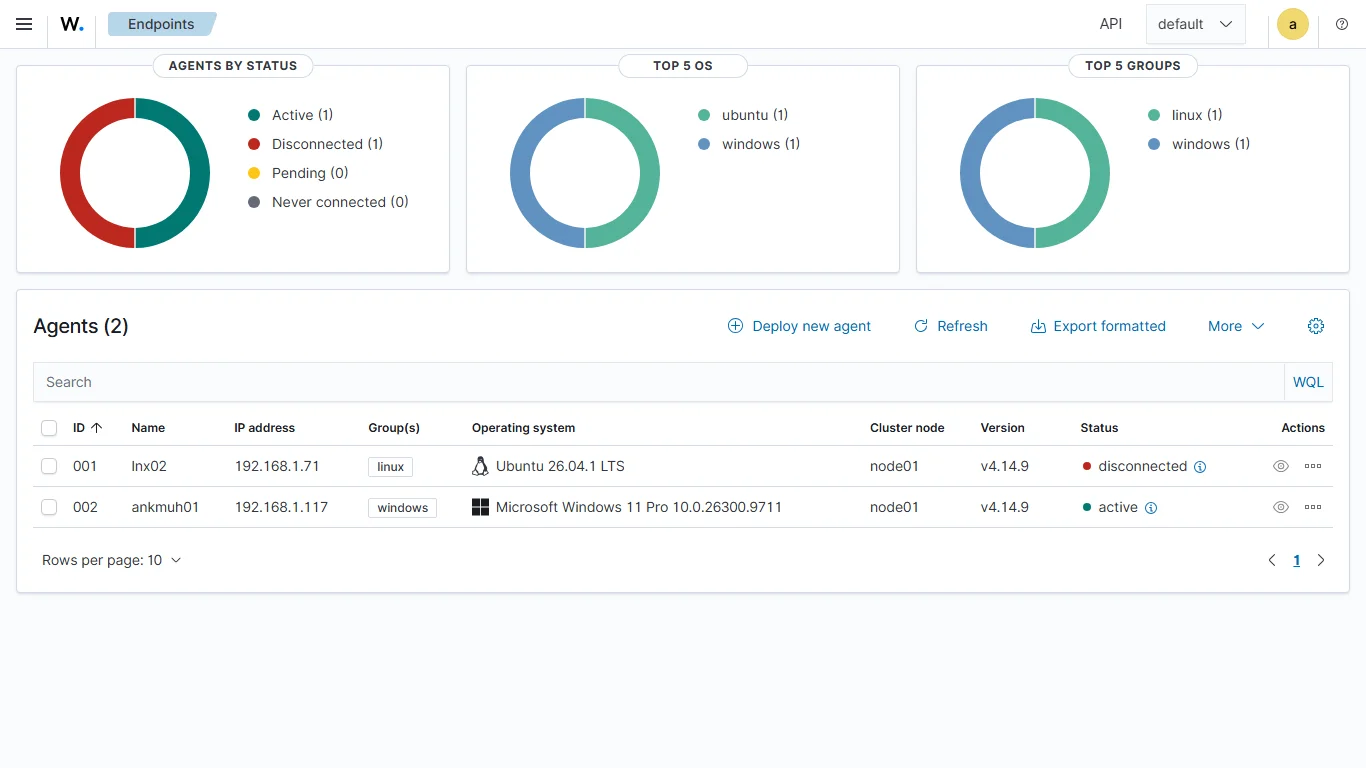
agent_control -l çıktısındaki bilgiyi gruplarla birlikte gösterir. Durum sütunu her sabah bakılacak yerdir.Tablonun IP sütunu agent’ın son bağlandığı adresi gösterir (192.168.1.117), agent_control’deki any ise kaydın hangi adresten kabul edileceğidir. İki değer farklı şeyleri söyler.
Deploy New Agent Sihirbazı Parolayı Bilir
Endpoints ekranındaki Deploy new agent düğmesi, tek bir makine için kurulum komutu üreten bir sihirbaz açar. İşletim sistemi, server adresi, agent adı ve grup seçilince sihirbaz Windows için bir PowerShell satırı yazar: MSI’ı indirir ve bu yazıdaki değişkenlerle kurar.
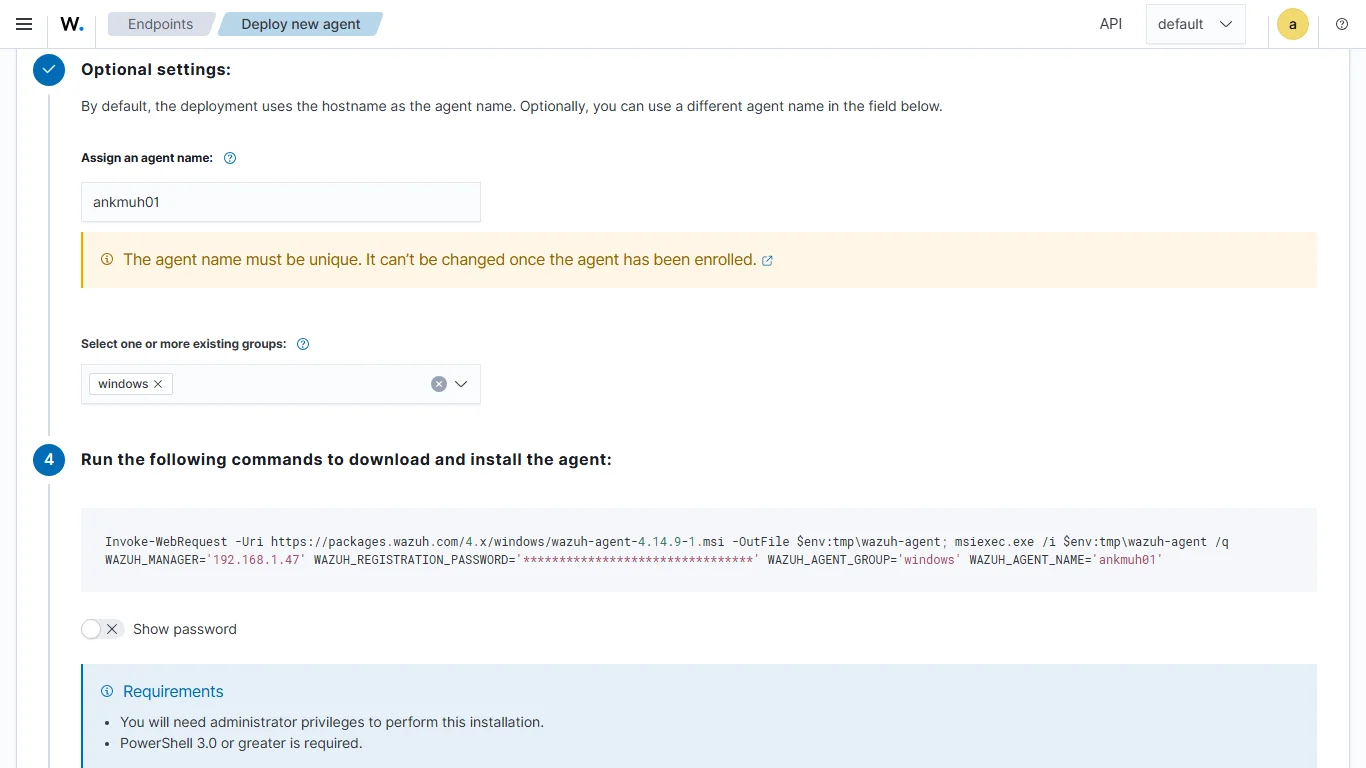
Komuttaki WAZUH_REGISTRATION_PASSWORD yıldızlı görünür ve altında Show password anahtarı vardır. Yani sihirbaz server’daki kayıt parolasını okuyup komuta kendisi koyar. Bunun iki sonucu var:
- Bu ekrana erişen her dashboard hesabı kayıt parolasını görebilir. Anahtarı açmak yeter. Dashboard hesaplarını kimin kullandığı, kayıt parolasını kimin bildiği demektir.
- Sihirbazın komutu tek makine içindir. Komut parolayı komut satırına yazar, PowerShell geçmişine ve ekran kayıtlarına düşer. Toplu dağıtımda parolayı paylaşımdan okuyan betik kullanılır.
Sihirbazın uyarısı da kaydedilmeye değer: agent adı benzersiz olmalı ve kayıttan sonra değiştirilemez. Adı değişen bir bilgisayar için yeni bir kayıt gerekir.
Kurulum Bitti, İzleme Başlıyor: Yeni Makine Kendiliğinden Kaydolur
Kurulumun asıl kazancı ertesi günlerde görünür. Muhasebeye yeni bir bilgisayar geldiğinde teknisyen onu domain’e katar ve Bilgisayarlar OU’suna taşır. Bilgisayar ilk yeniden başlatmada GPO’yu alır, betik agent’ı kurar, agent server’a parolayla kaydolur ve windows grubunun yapılandırmasını alır. Wazuh arayüzünü kimse açmaz.
Güvenlik izlemesine bakan kişi her sabah Endpoints ekranındaki durum halkasına bakar. Server bir agent’tan 15 dakika haber alamazsa onu disconnected sayar: bu süre server’daki agents_disconnection_time ayarının fabrika değeridir. disconnected bir istemci kapalı bir bilgisayar olabilir, ama aylardır kopuk bir sunucu izlenmeyen bir sunucudur. Kurumdan ayrılan bir bilgisayarın agent kaydı kendiliğinden silinmez. O kaydı dashboard’dan ya da server’da manage_agents ile silmek yöneticinin işidir.
İlk kazanç kayıtta bile görünür. Agent kaydolduğu anda Wazuh’un fabrika ayarındaki yetenekleri çalışmaya başlar: Windows’ta Application, Security ve System log’ları okunur, dosya bütünlüğü izlemesi C:\Windows altındaki kritik araçlara ve hosts dosyasına bakar, yapılandırma denetimi, kar amacı gütmeyen Center for Internet Security’nin (CIS) yazdığı bir policy’yi yükler. Lab’daki Windows 11 istemcide agent, kurulumdan dört saniye sonra cis_win11_enterprise.yml policy’sini yükleyip ilk taramayı başlattı. Bu yeteneklerin hangi sırayla ayarlanacağını Wazuh rehberinde adım adım sıraladık.
Wazuh Agent Kurulumunda Sık Yapılan Hatalar
-
Agent kurulu ama server’ın listesinde yok. Linux’ta paket servisi başlatmaz:
systemctl is-active wazuh-agentinactivediyorsasystemctl enable --now wazuh-agenteksiktir. Servis çalışıyorsa agent’ın log’undaUnable to connect to enrollment servicearayın: server’a ya da 1515’e ulaşılamıyordur. -
Agent’ın log’unda
Invalid password. Unable to add agent. Agent’taauthd.passyok ya da değeri server’dakiyle aynı değil. Server’da aynı andaInvalid password provided bysatırı agent’ın adresini verir. -
Agent
defaultgrubunda kaldı.WAZUH_AGENT_GROUPverilmemiş. Grup sonradanagent_groups -a -i {ID} -g windowsile atanır, agent yapılandırmayı alıp yeniden başlar. -
Bir
apt upgradeagent’ı server’dan yeni sürüme taşıdı. Belge yalnız server’ın agent’la aynı sürümde ya da ondan yeni olduğu düzeni destekler. Lab’da yama farkında 4.14.9 server 4.14.10 agent’ı kabul etti ve ne alarm ne log satırı üretti, yani ters sürüm sessiz oluşur. Daha büyük bir sürüm farkı ölçülmedi.dpkg -l wazuh-agentsatırıhiile başlamıyorsa paket tutulu değildir. Ölçümü Wazuh güncellemesi yazımızda anlattık. -
Kayıt parolası betiğin içinde. SYSVOL’daki her betiği domain’deki her kullanıcı okur. Parola yalnız
Domain Computers’ın okuyabildiği paylaşımda durur. -
Kayıt parolası dashboard’dan sızıyor. Deploy new agent sihirbazı parolayı komuta koyar, Show password onu gösterir. Bu ekrana erişen her dashboard hesabı parolayı bilir.
Sonuç: Wazuh Agent Kurulumu Kayıt Kapısını Kapatmakla Başlar
Wazuh agent’ı bir makineye kurmak tek bir komuttur, yüz makineye kurmak bir GPO ve bir betik ister. Kurulumu güvenli kılan şey ise kaydın kime açık olduğudur: fabrika ayarında herkese, parolayla yalnız parolayı bilen makineye.
Lab’da beş şey beklenenden farklı çıktı:
- Server, fabrika ayarında parola sormadan anahtar veriyor ve log’una bunu açıkça
No password requireddiye yazıyor. - Linux paketi servisi başlatmıyor, kurulum hatasız bittiği halde agent hiç bağlanmıyor.
- Windows MSI’ı servisi
Automatickuruyor ama başlatmıyor. Betiğin son adımı olmasa agent bir sonraki açılışı beklerdi. - MSI’ın ayrıntılı log’u kayıt parolasını düz metin taşıyor, Zabbix MSI’ının maskelediği komut satırı satırında bile.
- Dashboard’un Deploy new agent sihirbazı kayıt parolasını biliyor ve Show password ile ekranda gösteriyor.
Girişteki benzetmeye dönersek: akıllı sayaç Wazuh agent’tır, abone numarası client.keys’teki anahtardır. Tanıtma kodu sormayan arıza merkezi fabrika ayarındaki use_password no ayarıdır, montaj ekibine verilen kod da kayıt parolasıdır. Mahalleyi tek günde dolaşan montaj ekibi GPO’nun başlangıç betiğidir. Kod sayacın kapağına yazılmaz, yani parola SYSVOL’daki betikte değil, yalnız bilgisayarların okuyabildiği paylaşımda durur.
Sırada agent’ların topladığını anlamlı kılmak var: Windows’ta hangi olayların Security log’una yazılacağını belirleyen audit policy ve ağ cihazlarından gelen syslog. Güvenlik izlemenin bir hizmet olarak nasıl yürüdüğünü SIEM hizmeti sayfamızda anlattık.
Wazuh Agent Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Agent'ı kurmak bir betiktir. Kaydı kimin yapabildiğini bilmek güvenlik izlemenin ilk şartıdır.
İçindekiler
Ana Hizmet
Siber Güvenlik