Siber Güvenlik
Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

- Wazuh ile Active Directory İzleme Nasıl Olmalı?
- Domain Controller’a Wazuh Agent Kurmak
- Security Kanalının Fabrika Süzgeci
- Wazuh’un Hazır Windows Kuralları: Olaydan Seviyeye
- Tek Yanlış Parola
- Kilit Zinciri Wazuh’ta: 4771’ler ve 4740
- Çoklu Deneme Kuralı: Sekiz Deneme, 240 Saniye
- Hesap ve Grup Değişikliği
- Wazuh Rules: Ayrıcalıklı Gruba Özel Kural Yazmak
- local_rules.xml ve Kural Numarası
- Kuralın Satırları
- Kuralı Denemek
- Doğrulama: DC Olayları Wazuh’a Düşüyor mu?
- Kurulum Bitti, İş Başlıyor
- Sık Yapılan Hatalar
- Sonuç: DC’nin Defteri Wazuh’ta, Eşiği Kurum Belirler
- Wazuh ile Active Directory İzleme Hakkında Sık Sorulan Sorular
Wazuh ile Active Directory izleme, domain controller’a Wazuh agent kurmak ve DC’nin Security log’unu Wazuh server’ına taşımaktır. Server her olayı hazır Windows kurallarından birine eşler ve olaya bir seviye verir. Tek bir yanlış parola düşük seviyede kayda geçer. Kısa sürede aynı adresten gelen çok sayıda deneme ise yüksek seviyeli tek bir alarma dönüşür. Kurum, hazır kuralların söylemediğini kendi kuralıyla ekler.
Bu yazı Wazuh rehberimizin altıncı adımıdır. Lab’daki Windows Server 2025 domain controller’ına agent kurdum ve audit policy yazımızdaki denemeleri bu kez Wazuh tarafından ölçtüm: tek yanlış parola, üç denemelik kilit zinciri, var olmayan hesaplarla on deneme ve ayrıcalıklı gruplara üye ekleyip çıkarmak. Her olayın hangi kurala düştüğünü, kaç saniyede alarm olduğunu ve hangisinin hiç ayrı bir kural bulamadığını yazdım. Özel kural yazmak isteyenler doğrudan o bölüme geçebilir.
Rehberde Wazuh’u bir elektrik dağıtım şirketinin arıza merkezine benzettik. Bir mahallede en çok önem taşıyan yer trafo merkezidir: bütün evler ona bağlıdır ve trafo düşerse mahallenin tamamı karanlıkta kalır. Trafo kendi olay defterini tutar. Merkez de o defterden gelen her kaydı iş emri kurallarına göre okur. Tek bir gerilim düşüşü deftere yazılır ama ekip çıkmaz. Aynı hattan kısa sürede art arda gelen düşüşler ise bir iş emrine dönüşür. Trafo binasının anahtarının el değiştirmesi ise merkezin en acil kayıtlarındandır.
Active Directory’de trafo merkezi domain controller’dır, anahtar da Domain Admins üyeliğidir.

Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle domain controller olaylarının Wazuh’ta alarma çevrilmesine odaklanır.
Wazuh ile Active Directory İzleme Nasıl Olmalı?
Önce kısa cevap: her domain controller’a agent kurulur ve DC’ler kendi agent grubunda toplanır. Hangi olayın Security log’una yazılacağına Wazuh değil Windows’un audit policy’si karar verir, bu yüzden audit policy agent’tan önce yazılır. Hazır Windows kurallarına dokunulmaz. Kurumun eklemek istediği kural ayrı bir numarayla local_rules.xml dosyasına yazılır ve canlı bir olayla doğrulanır.
Bu düzen dört kaynaktan çıkıyor:
- Olay kanalları (Wazuh, Log data collection: Configuration): Windows agent fabrika ayarında System, Application ve Security kanallarını izler. Her kanal agent’ın
ossec.confdosyasında bir<localfile>bloğudur ve<query>ile süzülebilir. - Özel kurallar (Wazuh, Custom rules): küçük eklemeler
/var/ossec/etc/rules/local_rules.xmldosyasına yazılır. Özel kurallara 100000 ile 120000 arasındaki numaralar ayrılmıştır. Hazır kuralların klasöründeki değişiklik sürüm yükseltmesinde silinir. - Seviyeler (Wazuh, Rules classification): seviye 5 kullanıcı hatasıdır. Belgeye göre yanlış girilen parola tek başına bir güvenlik anlamı taşımaz. Seviye 10 çok sayıda yanlış parola ve başarısız giriştir. Bu bir saldırıya da işaret edebilir, parolasını unutan bir kullanıcıya da. Seviye 12 yüksek önemli olaydır.
- Hangi olay izlenir (Microsoft, audit policy önerileri): bazı olaylarda tek olay yeter, ayrıcalıklı gruba üye eklenmesi gibi. Başarısız girişte ise eşik aşımı aranır. Olay numaraları ve kaynakları audit policy yazımızın izlenecek olaylar bölümünde.
Wazuh’un seviye 5 ile seviye 10 ayrımı, Microsoft’un tek olay ile eşik ayrımının karşılığıdır. Yazının geri kalanı bu iki ayrımın lab’da nasıl çalıştığını gösterir.
| Karar | Bu yazıdaki seçim | Neden |
|---|---|---|
| Hangi DC’lere agent? | Hepsine | Parola denemesi ve kilit, onu işleyen DC’nin log’una düşer |
| Agent grubu? | domain-controllers | DC’lerin ayarı istemcilerden ayrı yönetilir |
| Önce ne? | Audit policy | Yazılmayan olayı agent da göndermez |
| Hazır kural değişir mi? | Hayır, yeni kural yazılır | Hazır kural dosyası yükseltmede ezilir |
| Özel kural nereye? | local_rules.xml, 100000 ve üstü | Belgenin ayırdığı aralık |
| Hangi seviye birine haber verir? | 12 ve üstü | Server’ın fabrika email_alert_level değeri 12 |
Domain Controller’a Wazuh Agent Kurmak
DC’ye kurulan agent, istemcidekiyle aynı pakettir. Kayıt parolası, MSI değişkenleri ve parolanın neden komut satırında durmaması gerektiği Wazuh agent kurulumu yazısında anlatılıyor. DC’de iki şey farklıdır:
- Kurulum elle yapılır. DC’ler kendi OU’larında durur ve sayıları azdır, istemcilere giden GPO’ya bağlanmaları gerekmez.
- DC’ler ayrı bir agent grubuna girer. Grubun ayarı ve süzgeci istemcilerinkinden ayrı değiştirilir.
Grup, agent kaydolmadan önce Wazuh server’ında açılır:
sudo /var/ossec/bin/agent_groups -a -g domain-controllers -qDC’de kurulum, kayıt parolasını dosyadan belleğe okuyan bir PowerShell satırıdır. Parola ekrana ve log’a yazılmaz:
$parola = (Get-Content -Path 'C:\Dagitim\wazuh-agent\authd.pass' -TotalCount 1).Trim()
$arg = '/i "C:\Dagitim\wazuh-agent\wazuh-agent-4.14.9-1.msi" /q WAZUH_MANAGER=192.168.1.47 WAZUH_REGISTRATION_SERVER=192.168.1.47 WAZUH_REGISTRATION_PASSWORD="{0}" WAZUH_AGENT_GROUP=domain-controllers' -f $parola
Start-Process -FilePath 'msiexec.exe' -ArgumentList $arg -Wait
$parola = $null; $arg = $null
Start-Service WazuhSvc
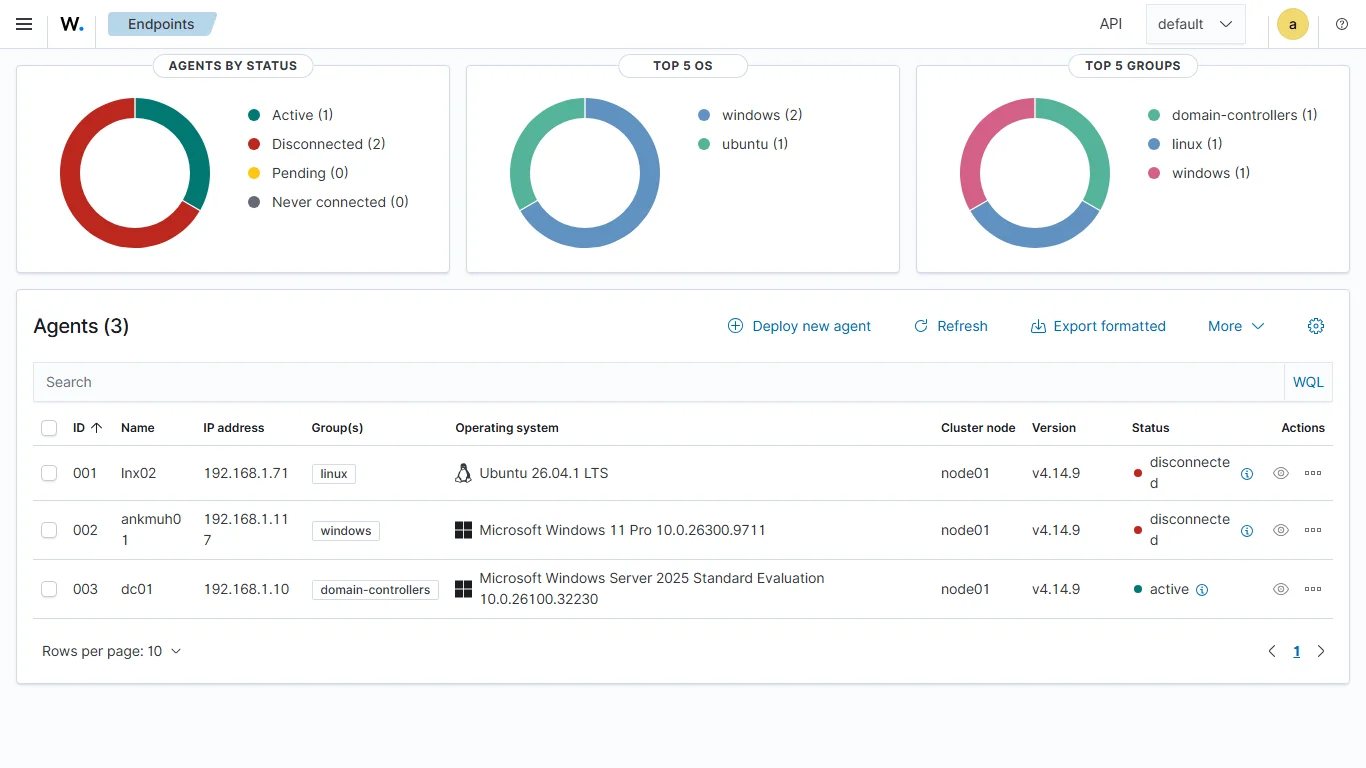
Lab’da MSI birkaç saniyede bitti ve çıkış kodu 0 döndü. Servis kurulumdan sonra Automatic başlangıç türündeydi ama çalışmıyordu, Start-Service onu başlattı. Agent birkaç saniye sonra server’a kayıt isteği gönderdi, server’ın log’u kaydı bir saniye içinde yazdı:
2026/11/05 19:28:05 wazuh-authd: INFO: Received request for a new agent (dc01) from: 192.168.1.10
2026/11/05 19:28:05 wazuh-authd: INFO: Agent key generated for 'dc01' (requested by any)
Agent 003 numarasını aldı ve adını makinenin adından küçük harfle türetti: dc01. Kayıttan yirmi saniye sonra bağlandı, yirmi saniye sonra da grubunun ayarını alıp kendini yeniden yükledi. DC’nin işletim sistemine uygun yapılandırma denetimi policy’si cis_win2025.yml da aynı dakikada çalıştı. Kurulum DC’yi yeniden başlatmadı ve DC’de yeni bir port açmadı.
Security Kanalının Fabrika Süzgeci
Windows agent Security kanalını süzgeçle okur. DC’deki agent’ın ossec.conf dosyasında kanalın bloğu fabrika ayarında şöyle:
<localfile>
    <location>Security</location>
    <log_format>eventchannel</log_format>
    <query>Event/System[EventID != 5145 and EventID != 5156 and EventID != 5447 and
      EventID != 4656 and EventID != 4658 and EventID != 4663 and EventID != 4660 and
      EventID != 4670 and EventID != 4690 and EventID != 4703 and EventID != 4907 and
      EventID != 5152 and EventID != 5157]</query>
  </localfile>
Süzgeç on üç olayı dışarıda bırakır: paylaşım ve dosya erişimi (5145, 4656, 4658, 4660, 4663, 4670), Windows Firewall’un bağlantı kayıtları (5152, 5156, 5157) ve birkaç sık yazılan izin olayı. Bunlar en çok yazılan olaylardandır ve tek tek alarm olarak işe yaramaz. Parola denemesi, kilit, hesap ve grup değişikliği olaylarının hiçbiri listede yoktur, yani agent onları olduğu gibi gönderir.
Süzgeç yalnız Windows’un yazdığı olayı süzer. Olayın yazılıp yazılmayacağına audit policy karar verir. Lab DC’sinde Logon, Credential Validation, Kerberos Authentication Service, Security Group Management ve User Account Management alt kategorileri başarı ve hata için açıktı. Bu alt kategoriler kapalı olsaydı aşağıdaki 4771’lerin hiçbiri DC’ye düşmezdi. Hangi alt kategorinin neden açıldığı ve fabrika ayarında neyin yazılmadığı audit policy yazısında.
Wazuh’un Hazır Windows Kuralları: Olaydan Seviyeye
Wazuh, Windows olaylarını server’daki 0580-win-security_rules.xml dosyasının kurallarıyla okur. Kurallar zincir halindedir. Önce olayın Security kanalından geldiği, sonra başarılı mı başarısız mı olduğu anlaşılır (60103 ve 60104). Ardından olay numarasına göre daha özel bir kurala geçilir. Olay en özel eşleştiği kuralın numarası ve seviyesiyle alarm olur.
Lab’da ürettiğim olayların düştüğü kurallar:
| Olay | Windows’ta ne | Wazuh kuralı | Seviye |
|---|---|---|---|
| 4771 | Kerberos ön doğrulaması başarısız | 60104, Windows audit failure event | 5 |
| 4625 | Oturum açılamadı | 60122, Logon Failure | 5 |
| 4768 | Kerberos bileti istendi (var olmayan hesap) | 60104 | 5 |
| 4740 | Hesap kilitlendi | 60115, User account locked out | 9 |
| 4767 | Hesabın kilidi açıldı | 60133 | 5 |
| 4720 | Kullanıcı hesabı açıldı | 60109 | 8 |
| 4726 | Kullanıcı hesabı silindi | 60111 | 8 |
| 4728, 4729 | Global gruba üye eklendi, çıkarıldı | 60141, 60142 | 5 |
| 4728, 4729 | Aynı olay, grup Domain Admins | 60159, Domain Admins Group Changed | 12 |
| 4732, 4733 | Aynı olay, grup Administrators | 60154 | 12 |
| 4756, 4757 | Aynı olay, grup Enterprise Admins ya da Schema Admins | 60167, 60166 | 12 |
Tablodaki ilk satır gözden kaçmamalı. Wazuh’un Windows kurallarında 4771, 4768 ve 4776 numarasına bağlı ayrı bir kural yok. Server’daki kural ve decoder dosyalarında bu üç numara aranınca tek eşleşme ilgisiz bir Sysmon kuralının numarası oldu. Üç olay da “başarısız denetim olayı” diyen genel 60104 kuralına düşer. Yani DC’deki asıl parola denemesi kaydı olan 4771, Wazuh’ta “Kerberos” ya da “parola” kelimesini taşımayan bir açıklamayla görünür. Dashboard’da 4771 aranırken açıklamaya değil olay numarasına bakılır: data.win.system.eventID:4771.
Olaydan alarma geçen süre bütün olay türlerinde iki saniyenin altındaydı. Bu sürelere iki makinenin saati arasındaki yarım saniyeye yakın fark da dahildir.
Tek Yanlış Parola
zeynep.kara hesabına bir kez yanlış parola girdim. DC’ye iki olay düştü: 4771 ve 4625. Deneme DC’nin üzerinde yapıldığı için 4625 de DC’ye düştü, bir istemcide yapılan denemede 4625 istemcinin log’una yazılır. Wazuh iki olayı da seviye 5 alarm olarak kaydetti.
Wazuh her alarmı server’da /var/ossec/logs/alerts/alerts.json dosyasına tek satırlık bir JSON kaydı olarak yazar. 4771’in kaydından bu bölümde gereken alanlar, kısaltılmış haliyle:
"rule": {"level": 5, "description": "Windows audit failure event", "id": "60104"}
"data": {"win": {
  "system": {"eventID": "4771"},
  "eventdata": {"targetUserName": "zeynep.kara", "serviceName": "krbtgt/SISTEMKUSU",
                "status": "0x18", "ipAddress": "::1"}
}}
status alanındaki 0x18, ön doğrulama bilgisinin geçersiz olduğunu, yani parolanın yanlış olduğunu söyler. ipAddress denemenin geldiği adrestir. Lab’da deneme DC’nin üzerinde yapıldığı için ::1 yazıyor, istemciden gelen denemede istemcinin adresi yazar. Bu alan aşağıdaki frekans kuralının saydığı alandır.
Seviye 5, fabrika ayarında saklanır ama kimseye gitmez. Örnekteki arıza merkezinin diliyle: tek gerilim düşüşü deftere yazılır, ekip çıkmaz. Bir kullanıcının parolasını bir kez yanlış yazması da böyle kalmalıdır.
Kilit Zinciri Wazuh’ta: 4771’ler ve 4740
Lab domain’inde kilit eşiği 3 deneme. Aynı hesaba üç saniye arayla üç yanlış parola girdim. Üçüncü denemeyle hesap kilitlendi, dört saniye sonra kilidi açtım. Wazuh’ta zincir şöyle göründü:
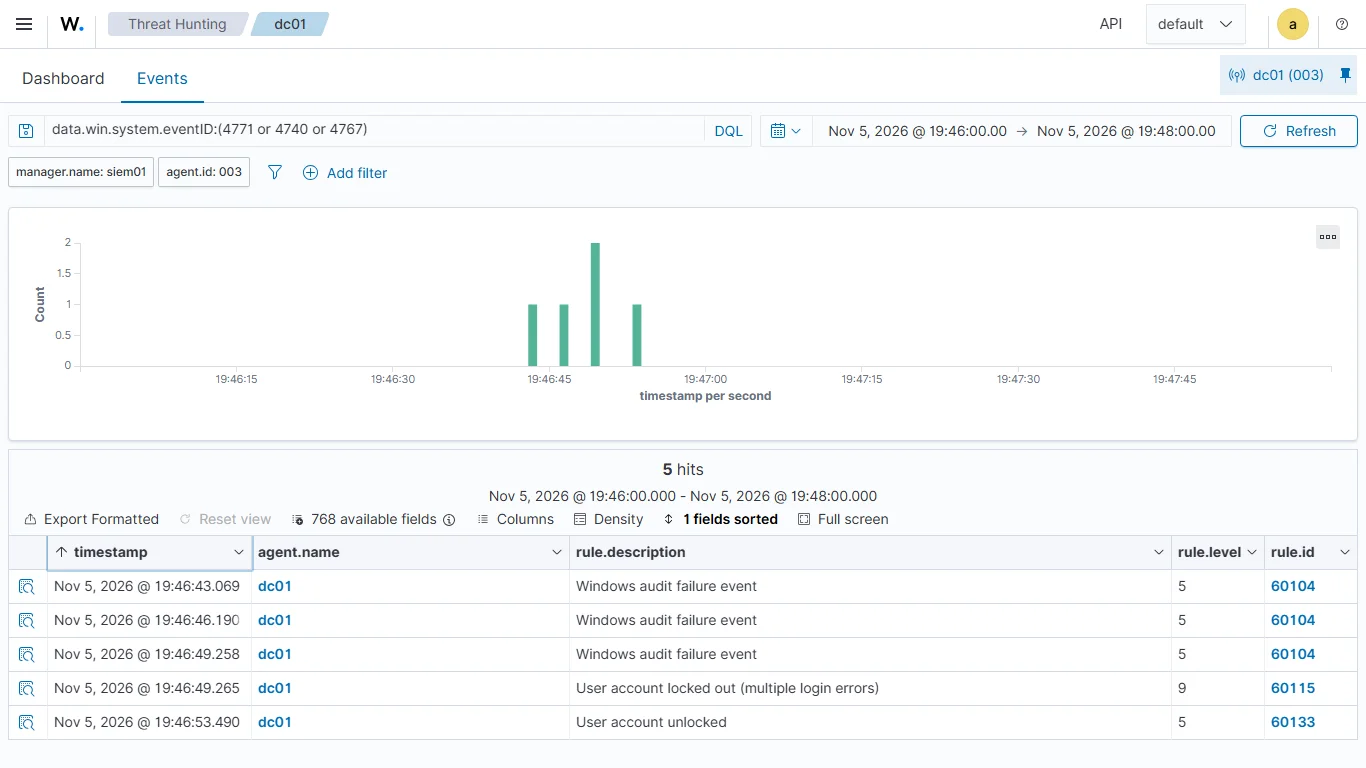
Üç 4771 seviye 5’te kaldı. 4740, “çok sayıda giriş hatası yüzünden hesap kilitlendi” açıklamasıyla seviye 9 oldu. Kilidi açan 4767 seviye 5’ti. DC’nin Event Viewer’ında zincir audit policy yazısındaki düzendeydi: üç 4771, üçüncüsüyle aynı saniyede 4740, sonra 4767.
Zincirde frekans alarmı yoktu, çünkü üç deneme Wazuh’un çoklu deneme eşiğinin altında kalır.
Çoklu Deneme Kuralı: Sekiz Deneme, 240 Saniye
Wazuh’un çoklu deneme kuralları aynı dosyada durur ve frekansla çalışır. Server’daki 60204 kuralı:
<rule id="60204" level="10" frequency="$MS_FREQ" timeframe="240">
    <if_matched_group>authentication_failed</if_matched_group>
    <same_field>win.eventdata.ipAddress</same_field>
    <description>Multiple Windows Logon Failures</description>
Satırları sırayla okuyunca kural şunu söyler:
frequency="$MS_FREQ": dosyanın başındaMS_FREQ8 olarak tanımlı. Kural sekiz eşleşmede tetiklenir.timeframe="240": sekiz eşleşme 240 saniye içinde olmalı.if_matched_group: sayılan olaylar,authentication_failedgrubundaki alarmlardır. Wazuh’ta grup, kuralın alarma eklediği bir etikettir ve Active Directory grubuyla ilgisi yoktur. Başarısız girişi işaretleyen kurallar bu etiketi taşır, 4625’in kuralı 60122 de bunlardan biridir.same_field: sekiz olayınipAddressalanı aynı olmalı. Kural hesabı değil adresi sayar.
Aynı dosyadaki 60205 de aynı eşik ve aynı adres şartıyla genel 60104 alarmlarını sayar. 4771 ve 4768 ancak bu kuralla çoklu denemeye girer.
Var olmayan iki hesap adıyla bir saniye içinde on başarısız giriş denedim. Her deneme bir 4768 ve bir 4625 üretti. Denemelerin başlamasından bir saniye sonra Wazuh iki seviye 10 alarm verdi: önce 60205, 63 milisaniye sonra 60204.
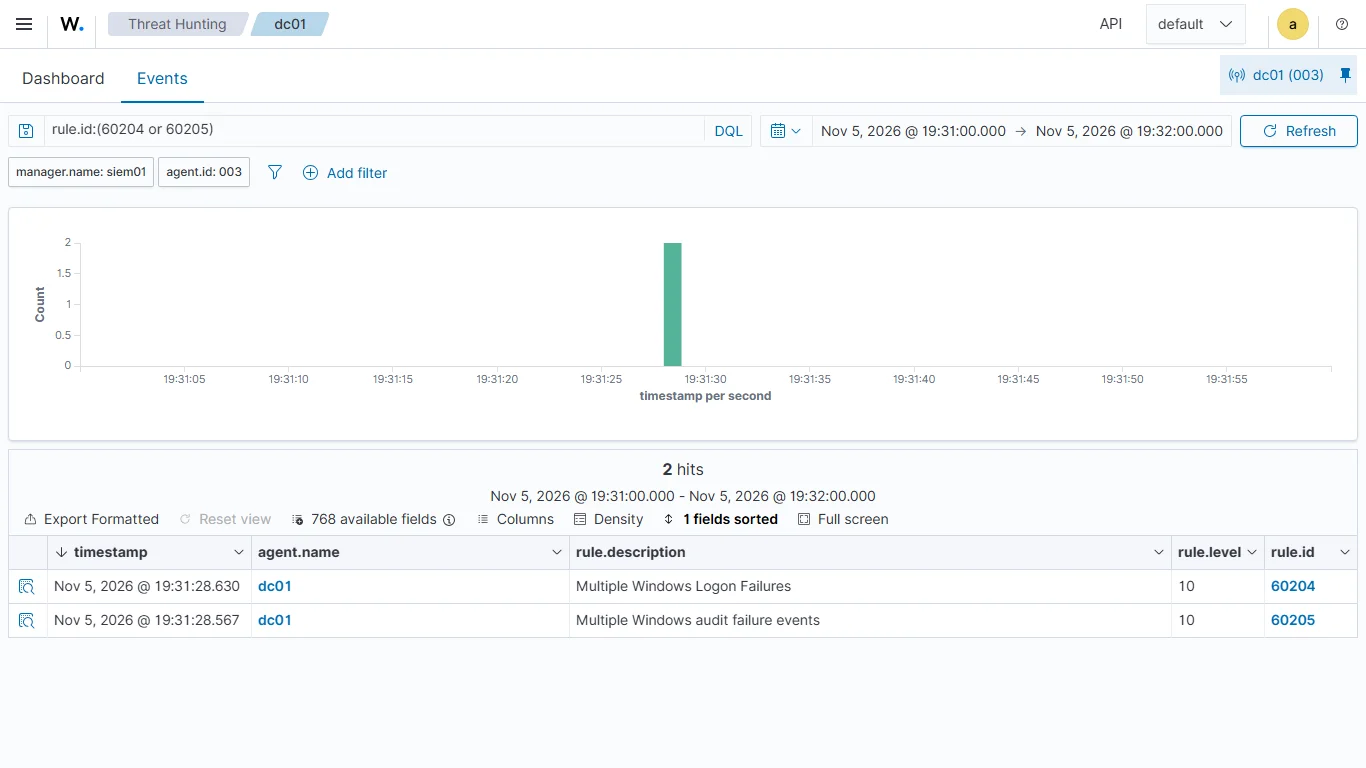
İki deneme birlikte okununca Wazuh’un fabrika ayarı ile Active Directory’nin kilit ayarı arasındaki boşluk görünür. Lab’daki kilit eşiği 3, Wazuh’un eşiği 8. Tek bir hesaba yapılan denemede hesap Wazuh’un eşiğine varmadan kilitlenir. Alarmı frekans kuralı değil 4740 verir ve o da seviye 9’dur. Çok sayıda hesaba aynı adresten az sayıda parola denendiğinde ise hiçbir hesap kilitlenmez (password spraying). Bu deneme ancak adres başına sayan frekans kuralına takılır. Yavaş denemeler, yani 240 saniyede sekizden az, iki kurala da takılmaz.
Örnekteki merkezin diliyle: aynı hattan gelen düşüşler iş emrine dönüşür, ama merkez yalnız dört dakikada sekiz düşüşü sayar.
Hesap ve Grup Değişikliği
Bir deneme kullanıcısı açtım, ayrıcalıksız bir global gruba ekleyip çıkardım. Sonra aynı kullanıcıyı Domain Admins’e ekleyip hemen çıkardım. Hesabın açılması 4720 olarak seviye 8’e düştü. Ayrıcalıksız gruba ekleme ve çıkarma seviye 5’te kaldı, yani günlük hesap işleri sabah ekranını doldurmaz.
Domain Admins’e ekleme ve çıkarma ise 60159 kuralıyla seviye 12 oldu. Kural grubu adıyla değil SID’iyle tanır:
<rule id="60159" level="12">
    <if_sid>60141,60142</if_sid>
    <field name="win.eventdata.targetSid">^S-1-5-\S+-512$</field>
    <description>Domain Admins Group Changed</description>
Domain Admins’in SID’i her domain’de -512 ile biter. Bu yüzden grubun adı değiştirilse ya da işletim sistemi başka bir dilde kurulmuş olsa da kural tutar. Aynı düzende Administrators (60154), Enterprise Admins (60167) ve Schema Admins (60166) kuralları da seviye 12’dir. Lab’da dördü de ölçüldü ve dördü de seviye 12 alarm verdi.
Örnekteki trafonun diliyle: anahtarın el değiştirmesi, merkezin hazır kurallarında zaten en acil kayıtlardandır. Hazır kuralın iki sınırı var. Ekleme ile çıkarmayı aynı açıklamayla, “Group Changed” diye yazar. Dört grubun her biri ayrı bir kural numarasıdır.
Wazuh Rules: Ayrıcalıklı Gruba Özel Kural Yazmak
Özel kural, hazır kuralın üstüne bir halka ekler. Buradaki örnek, dört ayrıcalıklı gruba yalnız üye eklenmesini tek bir kural numarasında toplar ve ona kendi açıklamasını verir. Alarmın seviyesini yükseltmez, çünkü seviye zaten 12’dir. Kazanılan şey, e-posta ve dashboard süzgecinin tek bir numaraya bakabilmesi ve “eklendi” ile “çıkarıldı”nın ayrılmasıdır.
local_rules.xml ve Kural Numarası
Kural server’daki /var/ossec/etc/rules/local_rules.xml dosyasına yazılır. Bu dosya sürüm yükseltmesinde korunur. Numara belgenin ayırdığı 100000-120000 aralığından seçilir, bu örnekte 100100.
Kuralın Satırları
<group name="local,windows,active_directory,">
  <rule id="100100" level="12">
    <if_sid>60159,60154,60167,60166</if_sid>
    <field name="win.system.eventID">^4728$|^4732$|^4756$</field>
    <description>Ayricalikli gruba uye eklendi</description>
    <group>group_changed,privileged_group_changed,</group>
    <mitre>
      <id>T1098</id>
    </mitre>
  </rule>
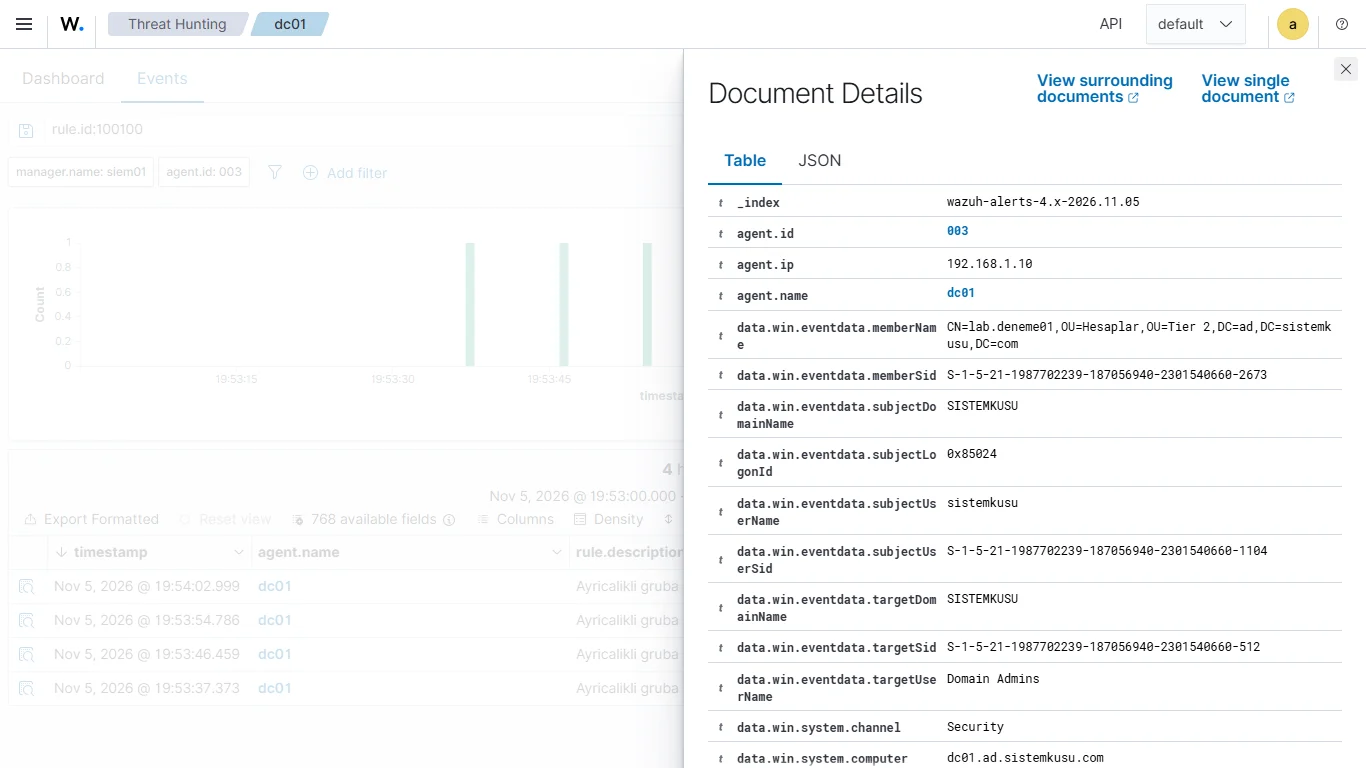
</group>if_sid: kural yalnız bu dört hazır kuraldan biri eşleştikten sonra değerlendirilir. Yani olay zaten ayrıcalıklı bir gruba aittir.field: olay numarası üç ekleme olayından biri olmalı: global grup 4728, yerel grup 4732, evrensel grup 4756. Çıkarma olayları bu kurala girmez, hazır kuralda kalır.description: Türkçe harf yok, çünkü açıklama e-posta konusuna ve log satırına gider.mitre: T1098 hesap üzerinde değişiklik tekniğidir (Account Manipulation). Hazır kural T1484 etiketini taşır.group: dıştaki<group name>dosyadaki bütün kurallara, içteki<group>yalnız bu kurala etiket ekler. Alarmınrule.groupsalanındaprivileged_group_changedgörünür ve dashboard bu etiketle de aranabilir.
Alan adları tahmin edilmez, alarmın kendisinden alınır. Dashboard’da alarmın ayrıntısında data.win.system.eventID yazan alan, kuralda data. öneki olmadan win.system.eventID diye yazılır.
if_sid’e hangi numaranın yazılacağı da alarmdan okunur. İlk denemede kuralı 4728’in genel kuralına (60141, 60144, 60151) bağladım ve grubu adından süzdüm. Kural hiç tetiklenmedi. Olaylar her seferinde hazır 60159, 60154, 60167 ve 60166 kurallarına düştü. Kural, olayın alarmda göründüğü kurala bağlanınca çalıştı. Kısacası if_sid için olayın alarmındaki rule.id alanı kullanılır, zincirin daha yukarısındaki genel kural değil.
Kuralı Denemek
Wazuh’un kural test aracı wazuh-logtest’tir ve server’da çalışır. Belgenin örnekleri syslog satırlarıyla verilir. Lab’da aracı -l EventChannel seçeneğiyle çalıştırıp girdi olarak bir 4728 alarmının data.win bölümünü verdim. Araç olayı çözdü ve alanlarını listeledi, ama kural aşamasına geçmedi. Bu yüzden kuralı canlı olayla doğruladım:
sudo systemctl restart wazuh-managerServer yeniden başladıktan sonra deneme kullanıcısını dört gruba sırayla ekledim. Dört ekleme de 100100 ve seviye 12 alarm oldu. Domain Admins eklemesinde olaydan alarma 0,65 saniye geçti. Dört çıkarma ise hazır kurallarda, kendi numaralarıyla kaldı. E-posta ya da süzgeç artık eklemeyi tek numarayla, 100100 ile yakalar.
Doğrulama: DC Olayları Wazuh’a Düşüyor mu?
- Agent bağlı ve doğru grupta: server’da
agent_groups -s -i {agent no}DC’nindomain-controllersgrubunda olduğunu söylüyor, dashboard’da DCActive. - Audit policy yazıyor: bir deneme hesabıyla bir kez yanlış parola. DC’nin Security log’unda 4771 ve
0x18var. - Olay Wazuh’ta: Threat Hunting’de
data.win.system.eventID:4771aynı denemeyi 60104 ve seviye 5 olarak gösteriyor. - Kilit görünüyor: eşik kadar deneme sonrasında 60115 seviye 9 alarmı.
- Ayrıcalıklı grup seviye 12: deneme hesabını Domain Admins’e ekleyip çıkarınca iki seviye 12 alarm. Deneme hesabı sonra silinir.
- Özel kural yükleniyor: dashboard’da kural listesinde
100100görünüyor ve canlı bir eklemede tetikleniyor.
Kurulum Bitti, İş Başlıyor
DC’ye agent kurulduğu anda Wazuh’a çok sayıda olay akar. Lab DC’si kırk dakikada 683 alarm üretti. Bunların 563’ü seviye 3’tü: işlem başlatma (4688), oturum açma ve kapama. Bu olaylar bir olay incelenirken geriye dönüp bakmak içindir, sabah ekranında okunmaz.
Sabah bakılacak ekran, DC grubuna süzülmüş ve seviye 9 ve üstünü gösteren bir aramadır. Bu aramada kilitlenen hesaplar (9), frekans alarmları (10) ve ayrıcalıklı grup değişiklikleri (12) görünür. Her seviye 12 alarmın bir değişiklik kaydıyla eşleşmesi beklenir: Domain Admins’e kim, hangi iş için eklendi. Eşleşmeyen ekleme incelenir.
İlk günlerde kurumun kendi yönetim işleri de alarm üretir. Lab’da yönetim bilgisayarından DC’nin dosya paylaşımına NTLM ile bağlanmak, “olası pass-the-hash” diyen seviye 6 bir alarm verdi. Alarm yanlış değildi, bağlantı gerçekten NTLM ile açılmış bir uzak oturumdu. Eksik olan, kurumun olağanının tanımlanmasıdır. Yönetim bilgisayarlarının adresleri ve hesapları bilinince bu alarmlar ya kabul edilir ya da kural ayarlanır. Bu iş ilk birkaç haftanın işidir ve SIEM’in en sık başarısızlığı ayarlanmadan bırakılan alarmdır.
Seviye 12 alarmın birine ulaşması için Wazuh’un e-posta bildirimi açılmalıdır, fabrika ayarında kapalıdır. Bildirimin yolu rehberin e-posta bildirimi adımında. Alarmları kimin, ne kadar sürede okuyacağı da SIEM hizmeti sayfamızdaki işin kendisidir.
Sık Yapılan Hatalar
- Audit policy açılmadan agent kurmak. Agent çalışır ve DC listede
Activegörünür, ama 4771 hiç gelmez. Wazuh yazılmayan olayı gösteremez. - Kilit eşiğine güvenip frekans alarmını beklemek. Kilit eşiği Wazuh’un sekiz denemesinden küçükse tek hesaba yapılan deneme frekans alarmı üretmez. Kilit alarmı seviye 9’dur ve fabrika e-posta eşiğinin altındadır.
- 4771’i açıklamadan aramak. 4771’in Wazuh’ta kendi kuralı yoktur, “Windows audit failure event” diye görünür. Aramada olay numarası kullanılır.
- Hazır kural dosyasını düzenlemek.
/var/ossec/ruleset/rulesaltındaki değişiklik sürüm yükseltmesinde silinir. Değişikliklocal_rules.xml’e yeni kural olarak yazılır. if_sid’i zincirin genel kuralına bağlamak. Olay daha özel bir hazır kurala düşüyorsa özel kural hiç değerlendirilmez. Numara, olayın alarmındakirule.id’dir.- Ayrıcalıklı grubu yalnız Domain Admins sanmak. Administrators, Enterprise Admins ve Schema Admins da aynı yetkiye götürür. Wazuh’un hazır kuralları dördünü de seviye 12 yapar, özel kural da dördünü birlikte kapsamalıdır.
Sonuç: DC’nin Defteri Wazuh’ta, Eşiği Kurum Belirler
Domain controller’a agent kurmak birkaç saniyelik bir MSI ve bir agent grubudur. Lab’da DC’nin her olayı birkaç saniye içinde Wazuh’ta alarm oldu. Hazır kurallar ayrıcalıklı grup değişikliklerini fabrika ayarında seviye 12 yapıyor. Parola denemelerinde ise iki eşik yan yana çalışıyor: Active Directory’nin kilit eşiği hesabı sayıyor, Wazuh’un frekans kuralı adresi sayıyor. Tek hesaba yapılan deneme kilitle duruyor, çok hesaba yapılan deneme Wazuh’un eşiğine takılıyor. İkisinin arasında kalan yavaş deneme için eşiği kurum kendi kuralıyla yazar.
Girişteki benzetmeye dönersek: trafonun olay defteri artık arıza merkezinde okunuyor. Merkezin hazır iş emri kuralları anahtarın el değiştirmesini en acil kayıtlar arasına koyuyor, art arda gelen düşüşleri ise yalnız dört dakikada sekiz tane olunca sayıyor. Hangi kaydın gece birini uyandıracağını, merkezin kendi eklediği kurallar ve ekibin telefonu belirler.
Wazuh ile Active Directory İzleme Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Domain controller'ın her olayı Wazuh'a düşer. Hangisinin birini uyandıracağını kurum belirler.
İçindekiler
Ana Hizmet
Siber Güvenlik