Siber Güvenlik
Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

- Wazuh Güncellemesi Nasıl Olmalı?
- Sıra Neden Merkez Önce? Agent Server’dan Yeni Olursa
- Wazuh Yedeği: Snapshot, Dosyalar ve Saved Objects
- Sanal makinenin snapshot’ı
- Belgenin dosya yedeği
- Dashboard’un kayıtlı nesneleri
- İndeks snapshot’ı
- Merkezi Bileşenleri Yükseltmek: Indexer, Manager, Filebeat, Dashboard
- Hazırlık: depo, güvenlik yedeği, durdurma
- Indexer
- Manager
- Filebeat
- Dashboard
- Kesinti ne kadar sürdü?
- Yükseltme Hangi Ayarı Ezer?
- Depoyu Kapatmak ve Alarm Akışını Sınamak
- Wazuh Agent Upgrade: Eski Agent’ları Bulmak ve Yükseltmek
- Wazuh Güncellemesi Doğru Yapıldı mı?
- Geri Dönüş: Snapshot, Dosya Yedeği ve İndeks Snapshot’ı
- Wazuh Güncellemesinde Sık Yapılan Hatalar
- Sonuç: Yükseltme Bir Komut, Hazırlığı Bir Liste
- Wazuh Güncellemesi Hakkında Sık Sorulan Sorular
Wazuh upgrade (sürüm yükseltme), Wazuh’un merkezi bileşenlerini ve agent’larını yeni sürüme taşımaktır. Sıra sabittir: önce indexer, server ve dashboard aynı sürüme çıkar, agent’lar sonra gelir. Yükseltme bir yedekle başlar, çünkü Wazuh’ta geri dönüş paketi eski sürüme indirmekle olmaz.
Bu yazı Wazuh rehberimizin on dördüncü ve son adımıdır. Lab’da tek sunuculu Wazuh’u 4.14.9’dan 4.14.10’a yükselttim. Önce sıranın ne kadar sessiz bozulabildiğini görmek için bir Linux agent’ı server’dan yeni sürüme taşıdım. Sonra belgenin listesiyle yedek aldım ve yedeğin içini saydım. Merkezi bileşenleri belgenin sırasıyla yükselttim, kesintinin ne kadar sürdüğünü ve kurumun kendi ayarlarından hangisinin korunduğunu önce ve sonra ölçtüm. Yedeği hazır olan okur doğrudan merkezi bileşenlerin yükseltmesine geçebilir.
Rehberde agent’ı abonedeki akıllı sayaca, server’ı da arıza merkezine benzettik. Sürüm yükseltmesi, merkezin ve sayaçların yazılımının yenilenmesidir. Üreticinin kuralı basittir. Merkezin yazılımı hiçbir sayacınkinden eski olmamalıdır. Bu yüzden önce merkez, sonra sayaçlar yenilenir. Yenilemeden önce abone kayıtları, yani hangi sayacın kime ait olduğu, ikinci bir deftere kopyalanır. Kayıt kaybolursa her sayacın merkeze yeniden tanıtılması gerekir. Yeni sayaçlar da sandıklarında, merkez hazır olana kadar bekler.
Wazuh’ta abone kayıtları server’daki client.keys dosyasıdır. Kopya defter ise yükseltmeden önce alınan dosya yedeği ve sanal makinenin snapshot’ıdır. Sandıkta bekleyen sayaçlar da merkez yükselene kadar eski sürümde kalan agent’lardır.

client.keys dosyasıdır, ikinci defter de yükseltmeden önce alınan yedek ve snapshot. Kapalı sandıktaki sayaçlar, merkez yükselene kadar eski sürümde bekleyen agent'lardır.Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle Wazuh’un yedeğine ve sürüm yükseltmesine odaklanır. İzlemenin kimin elinde nasıl yürüdüğünü SIEM hizmeti sayfamızda anlattık. Sunucunun işletim sistemini yükseltmek ayrı bir iştir, onu Ubuntu sürüm yükseltme yazısında anlattık.
Wazuh Güncellemesi Nasıl Olmalı?
Doğru düzende Wazuh deposu sunucularda kapalı durur ve yükseltme bilinçli bir bakım işidir, sıradan bir apt upgrade’in yan etkisi olmaz. Bakım bir yedekle başlar: sanal makinenin snapshot’ı, belgenin saydığı yapılandırma dosyaları ve dashboard’daki kayıtlı nesneler. Yedeğin içi listelenip sayılır. Sonra merkezi bileşenler belgenin sırasıyla aynı sürüme çıkar, agent’lar en son yükseltilir. Kurumun kendi ayarları yükseltmeden önce ve sonra ölçülür.
Bu düzen üç kaynağa dayanıyor:
- Wazuh belgesi: yükseltme rehberi merkezi bileşenlerin yama düzeyine kadar aynı sürümde olmasını ve server’ın agent’lardan eski olmamasını şart koşar. Merkezi bileşen sayfası yükseltmeden önce indeks snapshot’ı almayı önerir ve 4.11 ve öncesine geri dönülemeyeceğini yazar. Yedeklenecek dosyaların listesi taşıma rehberindedir.
- NIST SP 800-40r4: kurumsal yama yönetimi rehberi yamanın yan etkisini, geri dönüş için yedekten geri yüklemeyi ve dağıtımdan sonra doğrulamayı planın parçası sayar.
- NIST SP 800-53, SI-2 ve CP-9(1): kusur giderme denetimi güncellemenin kurulmadan önce yan etkisi için sınanmasını, yedekleme denetimi de yedeğin düzenli olarak sınanmasını ister.
| Soru | Karar | Neden |
|---|---|---|
| Ne zaman? | Bakım penceresinde, sürüm notu okunduktan sonra | Yükseltme sırasında alarm akışı durur |
| Önce ne? | Snapshot, dosya yedeği, kayıtlı nesneler, indeks snapshot’ı | 4.11 ve öncesine dönüş yok, paket indirmek geri getirmez |
| Yedek tamam mı? | İçi listelenir, sayılır | Belgenin listesi her kurulumda aynı yerde değil |
| Sıra? | Indexer, server, Filebeat, dashboard, sonra agent’lar | Server agent’tan eski olamaz |
| Kurum ayarları? | Önce ve sonra ölçülür | Paket yeni bir yapılandırma getirebilir, güvenlik yedeği bir klasörü yeniden yazar |
| Agent’lar? | Dashboard ya da agent_upgrade ile uzaktan | Eski agent dashboard’da işaretlenir |
| Sonra? | Depo yeniden kapatılır, Linux agent’ı sabitlenir | Ters sürüm uyarı vermeden oluşur |
Sıra Neden Merkez Önce? Agent Server’dan Yeni Olursa
Belgenin uyumluluk kuralı iki cümledir. Merkezi bileşenler yama düzeyi dahil aynı sürümde olmalıdır. Server da agent’larla aynı sürümde ya da onlardan yeni olmalıdır. Linux agent belgesi aynı gerekçeyle Wazuh deposunun kapatılmasını önerir, çünkü kendiliğinden bir yükseltme agent’ı server’ın önüne geçirebilir.
Rehberin hata tablosundaki bu kazayı lab’da canlandırdım. lnx02’de agent 4.14.9’du, Wazuh deposu yorum satırıydı ve paket hold’daydı. Bu düzeni Wazuh agent yazısında kurmuştuk. Depo satırını açıp paket listesini yeniledim. apt-cache policy aday sürümü 4.14.10-1 olarak gösterdi. Paketi yükseltecek komutun ne yapacağını önce --dry-run ile sordum:
sudo apt-get install --dry-run wazuh-agent 2>&1 | tail -12Reading package lists...
Building dependency tree...
Reading state information...
Solving dependencies...
The following held packages will be changed:
wazuh-agent
The following packages will be upgraded:
wazuh-agent
1 upgraded, 0 newly installed, 0 to remove and 31 not upgraded.
Inst wazuh-agent [4.14.9-1] (4.14.10-1 4.x/apt stable:stable [amd64])
Conf wazuh-agent (4.14.10-1 4.x/apt stable:stable [amd64])hold paketi apt upgrade gibi toplu yükseltmelerde yerinde tutar. Paketin adını açıkça veren bir kurulum komutunda ise apt tutulan paketi değiştirmeye hazırdır: çıktının ilk satırı The following held packages will be changed diyor. Bu yüzden hold tek başına yetmez, depo da kapalı tutulur. Ardından apt-mark unhold ile tutmayı kaldırıp paketi kurdum. Kurulum yarım dakika kadar sürdü. Agent 4.14.10 oldu, server 4.14.9’da kaldı.
Sonuç beklediğimden farklıydı. Server yeni agent’ı reddetmedi. Agent hemen bağlandı ve Active göründü. Beş dakika boyunca ne server’ın log’unda ne agent’ınkinde sürümle ilgili bir uyarı ya da hata satırı vardı:
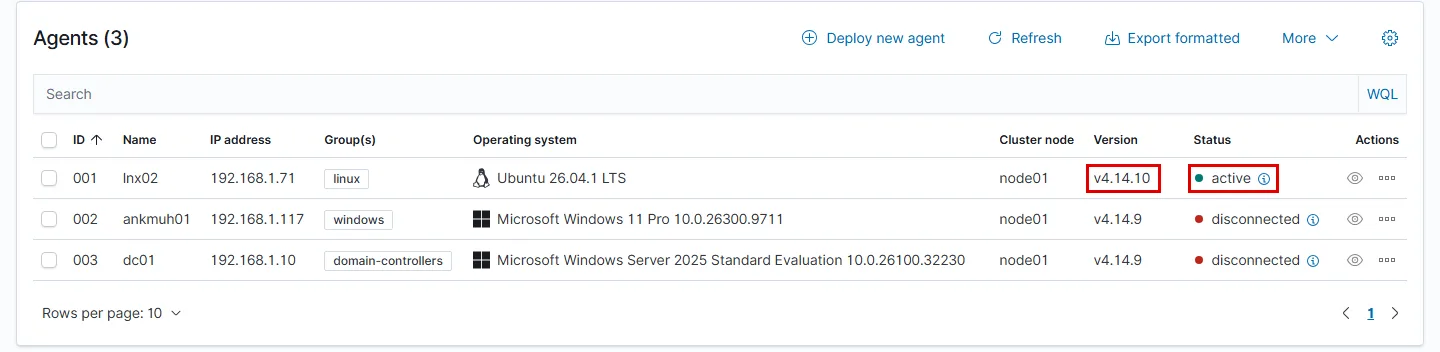
Bu ölçüm belgenin kuralını boşa çıkarmaz. Lab yalnız bir yama farkını denedi ve bu farkta bağlantının engellenmediğini gösterdi. Daha büyük bir sürüm farkı ölçülmedi. Bağlantının kurulması da agent’ın bütün özelliklerinin server’la uyumlu çalıştığını tek başına göstermez. Belge hangi düzenin desteklendiğini söyler.
Ölçümün asıl dersi sessizliktir. Ters sürüm bu lab’da ne bir alarm ne bir log satırı üretti. Yani bir kurumda depo açık kalırsa agent’ların server’ın önüne geçtiği ancak sürüm sütununa bakan birinin gözüyle fark edilir. Bu yüzden depo kapalı tutulur ve Linux agent’ı hold’da bekler. Yükseltme ise sırayla ve bilerek yapılır.
Wazuh Yedeği: Snapshot, Dosyalar ve Saved Objects
Yedeğin üç parçası vardır. Sanal makinenin snapshot’ı bütün sunucuyu yükseltmeden önceki haline döndürür. Belgenin dosya listesi, sunucu yeniden kurulsa bile agent kayıtlarını, kuralları ve sertifikaları taşır. Dashboard’un kayıtlı nesneleri de indeks desenlerini ve dashboard ayarlarını taşır.
Sanal makinenin snapshot’ı
Snapshot’ı sunucu kapalıyken aldım, çünkü çalışan bir indexer’ın o anda diske yazdığı veri snapshot’ta yarım kalabilir. Sunucu kapatma komutundan birkaç saniye sonra kapandı ve snapshot siem01-19-guncelleme-oncesi adıyla alındı. Yeniden açılışta SSH yarım dakika kadar sonra hazırdı. Dört servisin çalışması ve indexer kümesinin yeşile dönmesi bir dakika kadar sürdü. Kapalı geçen bu süre de bakım penceresine yazılır.
Belgenin dosya yedeği
Dosya listesi Wazuh’un taşıma rehberindedir ve rsync -aREz ile alınır. -R her dosyayı tam yoluyla kopyalar, yani yedek klasöründe /var/ossec/etc/client.keys aynı yolda durur. Belgenin komutlarını tek bir betiğe koydum. Yalnız yedek klasörünü değiştirdim: belge kullanıcının ev klasöründe tarih ve saatli bir klasör açar. Ben /var/backups/wazuh/ altını seçtim ve klasör adından iki noktayı çıkardım. Server’ın dosyaları için belgenin komutu şudur:
rsync -aREz /etc/filebeat/ /etc/postfix/ /var/ossec/api/configuration/ /var/ossec/etc/client.keys /var/ossec/etc/sslmanager* /var/ossec/etc/ossec.conf /var/ossec/etc/internal_options.conf /var/ossec/etc/local_internal_options.conf /var/ossec/etc/rules/local_rules.xml /var/ossec/etc/decoders/local_decoder.xml /var/ossec/etc/shared/ /var/ossec/logs/ /var/ossec/queue/agentless/ /var/ossec/queue/agents-timestamp /var/ossec/queue/fts/ /var/ossec/queue/rids/ /var/ossec/stats/ /var/ossec/var/multigroups/ $bkp_folderAgent veritabanları (/var/ossec/queue/db/) server dururken kopyalanır. Lab’da server bunun için yarım dakika kadar durdu. Bütün yedek de yarım dakika kadar sürdü ve 153 dosya, 148 MB tuttu. En büyük dosyalar agent veritabanlarıydı. Sıkıştırılmış arşiv 21 MB’tı.
Betiğin çıktısında rsync dört kez hata verdi:
== [04:00:53] server dosyalari
rsync: [sender] link_stat "/etc/postfix" failed: No such file or directory (2)
rsync error: some files/attrs were not transferred (see previous errors) (code 23) at main.c(1356) [sender=3.4.1]
rsync-cikis=23
== [04:00:54] pem ve authd.pass
rsync: [sender] link_stat "/var/ossec/etc/*.pem" failed: No such file or directory (2)
rsync error: some files/attrs were not transferred (see previous errors) (code 23) at main.c(1356) [sender=3.4.1]
rsync-cikis=23
Çıkış kodu 23, rsync’in “bazı dosyaları aktaramadım” demesidir. Aynı komuttaki diğer dosyalar yine kopyalanır. Dört hatanın nedeni ayrı ayrı okundu:
/etc/postfixyok, çünkü bu sunucuda Postfix kurulu değil./var/ossec/etc/*.pemyok. Belge bu satırı “varsa” diye verir ve bu kurulumda o klasörde.pemdosyası yoktu.- Dashboard’un özel görseller için ayrılan klasörü (
custom/images) bu kurulumda yok. - Dashboard’un keystore dosyası, yani dashboard’un indexer’a bağlanırken kullandığı parolayı saklayan dosya, belgenin verdiği
/usr/share/wazuh-dashboard/config/yolunda değildi. Bu kurulumda dosya/etc/wazuh-dashboard/opensearch_dashboards.keystoreyolundaydı ve yedeğe girmedi.
İlk üçü kurulumda olmayan dosyalardır, dördüncüsü ise gerçek bir eksiktir. Belgenin listesi bütün kurulumların birleşimidir ve her dosya her kurulumda aynı yerde durmaz. Bu yüzden yedeğin içi listelenir ve kritik dosyalar tek tek aranır: client.keys, authd.pass, sslmanager.key, indexer’ın, Filebeat’in ve dashboard’un sertifikaları.
Lab yedeğinde client.keys 3 satırdı, yani üç agent’ın kaydı yedekteydi. Eksik keystore’u gerçek yolundan ayrıca ekledim ve arşivi yeniden aldım. Sonra her sertifikanın ve keystore’un yedekteki kopyasını kaynağıyla sha256 hash’inden karşılaştırdım. On altı dosyanın on altısı eşitti.
Arşiv sertifika anahtarlarını, agent kayıt parolasını ve agent anahtarlarını taşır. Bu yüzden yalnız root okuyabilir (chmod 600) ve sunucunun dışına şifreli bir yedek alanına gider. Genel yedekleme düzenini veri yedekleme ve felaket kurtarma yazısında anlattık.
Dashboard’un kayıtlı nesneleri
Belge, dashboard’da yapılan özelleştirmelerin dışa aktarılmasını önerir. Dashboard’da sol menüden Dashboard management > Dashboards Management > Saved objects açılır ve Export all objects seçilir:
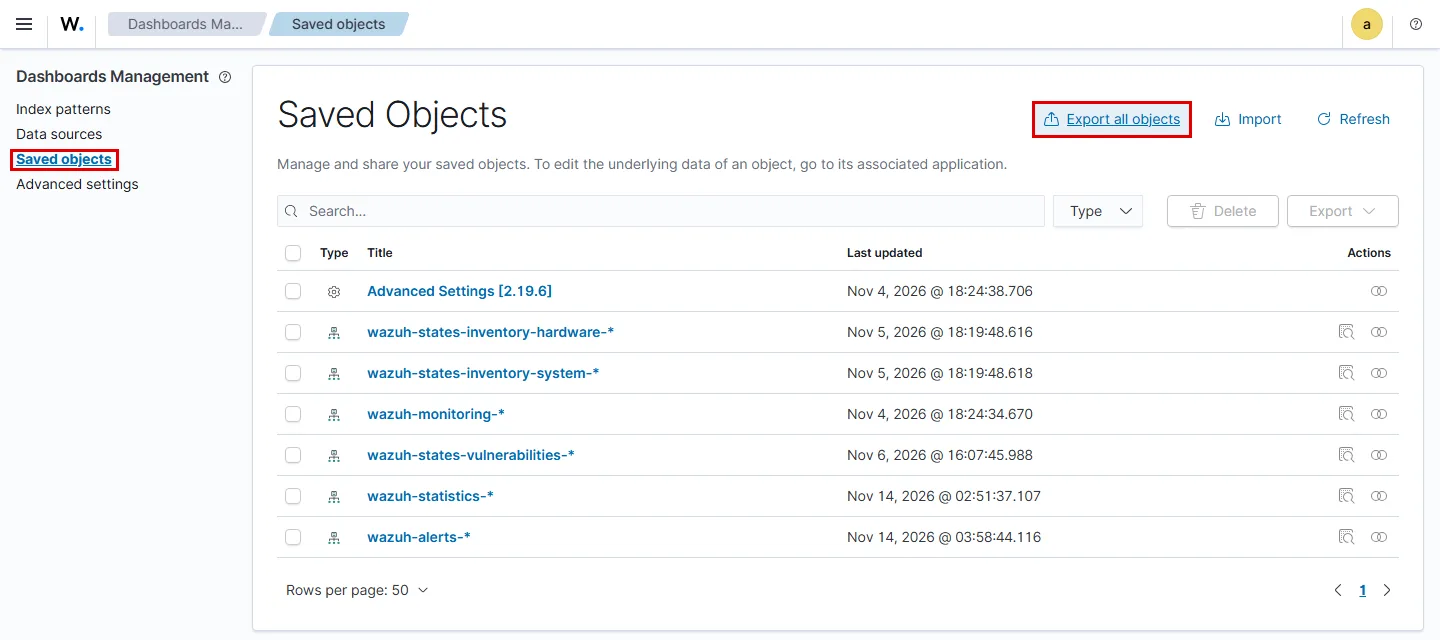
İnen dosya .ndjson biçimindedir ve lab’da 204 KB’tı. Kurum kendi görselleştirmelerini ya da dashboard’larını kurduysa liste daha uzundur ve asıl kaybedilecek iş buradadır.
İndeks snapshot’ı
Belgenin merkezi bileşen sayfası yükseltmeden önce indekslerin snapshot’ını almayı önerir. Bu, alarmların ve agent envanterinin indexer’daki kopyasıdır. Dosya yedeği bunları taşımaz. VM snapshot’ı taşır, ama yalnız bütün sunucuyla birlikte geri döner.
Indexer bir snapshot’ı yalnız tanımlı bir klasöre yazar. Lab’daki kurulumda bu klasör tanımlı değildi: opensearch.yml dosyasında path.repo satırı yoktu. Yani belgenin önerisi, kurulumdan sonra ayrıca bir ayar yapılmadan uygulanamaz. Satırı ekledim, klasörü indexer kullanıcısına verdim ve indexer’ı yeniden başlattım:
sudo cp -a /etc/wazuh-indexer/opensearch.yml /etc/wazuh-indexer/opensearch.yml.yedek-g && echo "path.repo: [\"/var/backups/wazuh-indexer-snapshot\"]" | sudo tee -a /etc/wazuh-indexer/opensearch.yml >/dev/null; sudo mkdir -p /var/backups/wazuh-indexer-snapshot && sudo chown wazuh-indexer:wazuh-indexer /var/backups/wazuh-indexer-snapshot && sudo chmod 750 /var/backups/wazuh-indexer-snapshot; sudo tail -3 /etc/wazuh-indexer/opensearch.yml; ls -ld /var/backups/wazuh-indexer-snapshot; date +%T; sudo systemctl restart wazuh-indexer; echo restart-cikis=$?; date +%TYeniden başlatma yarım dakika kadar sürdü. İlk iki sağlık sorgusu OpenSearch Security not initialized. döndü, küme yarım dakika kadar sonra yeşildi. Bu ayar bir kez yapılır, sonraki yükseltmelerde yalnız snapshot alınır. Snapshot indexer’ın REST API’sine iki istekle alınır. Önce PUT _snapshot/yedek isteği, {"type":"fs","settings":{"location":"/var/backups/wazuh-indexer-snapshot"}} gövdesiyle klasörü yedek adlı bir snapshot deposu olarak tanıtır. Sonra PUT _snapshot/yedek/oncesi-4-14-9?wait_for_completion=true isteği snapshot’ı alır ve bitene kadar bekler.
Snapshot birkaç saniye sürdü. Kümedeki 36 shard’ın 36’sı da SUCCESS ile yazıldı ve klasör 25 MB tuttu. Canlı bir kurulumda bu süre ve boyut indekslerin büyüklüğüyle artar. Snapshot klasörü de indexer’la aynı diskteyse, diskin kendisi bozulduğunda işe yaramaz.
Merkezi Bileşenleri Yükseltmek: Indexer, Manager, Filebeat, Dashboard
Belgenin sırası hazırlık, indexer, manager, Filebeat ve dashboard’dur. Komutları belgenin merkezi bileşen sayfasından aldım. Yükseltme boyunca ayrı bir pencereden her birkaç saniyede bir dashboard’un 443 portunu ve agent’ların bağlandığı 1514 portunu yokladım, böylece kesintinin nerede başlayıp bittiği kayda geçti.
Hazırlık: depo, güvenlik yedeği, durdurma
İlk iş Wazuh deposunu açmaktır. Kurulumda depo satırı yorum yapılmıştı:
sudo sed -i "s/^#deb /deb /" /etc/apt/sources.list.d/wazuh.listapt-get update sonrasında indexer, manager ve dashboard için aday sürüm 4.14.10-1 oldu. Filebeat’in adayı kurulu sürümle aynıydı: 7.10.2-2.
Sonra indexer’ın güvenlik yapılandırması, yani kullanıcılar, roller ve rol eşlemeleri, çalışan kümeden dosyalara yedeklenir:
/usr/share/wazuh-indexer/bin/indexer-security-init.sh --options "-backup /etc/wazuh-indexer/opensearch-security -icl -nhnv"Betik on yapılandırma türünü /etc/wazuh-indexer/opensearch-security/ altına yazdı ve her biri için SUCC döndü. Ardından Filebeat ve dashboard durdurulur. Indexer’a shard’ları yalnız birincil kopyalar için dağıtması söylenir (cluster.routing.allocation.enable: primaries) ve bellekteki yazılar diske aktarılır (_flush). Lab’da _flush 33 shard’ın 33’ünde başarılı döndü. En son manager durdurulur. Kesinti burada başlar: agent’lar artık bağlanamaz ve dashboard kapalıdır.
Indexer
Indexer durdurulur ve jvm.options dosyası jvm.options.old adıyla kopyalanır. Paket şu komutla kuruldu:
DEBIAN_FRONTEND=noninteractive apt-get install -y -o Dpkg::Options::=--force-confdef -o Dpkg::Options::=--force-confold wazuh-indexer--force-confold, dpkg’ye yerelde değiştirilmiş bir yapılandırma dosyasını korumasını söyler. Paket o dosyanın yeni bir halini getirirse yanına .dpkg-dist uzantısıyla koyar. Belge jvm.options için ayrı bir soru sorar: yenisi mi kullanılsın, eskisi mi? Lab’da paket yeni bir jvm.options getirmedi. /etc/wazuh-indexer/ altında .dpkg-dist dosyası oluşmadı, jvm.options’ın sha256 hash’i yükseltmeden önceki kopyasıyla aynı kaldı ve kurulumda 2560 MB’a çıkardığımız heap satırları yerindeydi.
Paket 875 MB’tı ve indirmeyle birlikte kurulum birkaç dakika sürdü. Indexer başlatıldıktan yarım dakika kadar sonra API cevap verdi. Ardından güvenlik yapılandırması yeniden yüklenir, shard dağıtımı yeniden all yapılır ve kümenin yeşile dönmesi beklenir:
/usr/share/wazuh-indexer/bin/indexer-security-init.shKüme aynı saniyede yeşildi, unassigned_shards 0’dı. opensearch-plugin list on yedi eklentiyi listeledi.
Burada bir tuzak var. Indexer’ın kök adresine sürüm sorulduğunda "number" : "7.10.2" döner, 4.14.10 değil. Bunun nedeni opensearch.yml’deki compatibility.override_main_response_version: true satırıdır. Bu satırla indexer kendini Filebeat-OSS 7.10.2’nin beklediği sürümle tanıtır. Indexer’ın gerçek sürümü paket listesinden okunur.
Manager
Manager aynı dpkg seçenekleriyle kuruldu. Paket 622 MB’tı ve kurulum yaklaşık 5 dakika sürdü. ossec.conf’un ve local_rules.xml’in sha256 hash’leri değişmedi, /var/ossec/etc/ altında .dpkg-dist dosyası oluşmadı. Manager başlayınca wazuh-control info -v v4.14.10 döndü.
Manager açılırken kendi veritabanının bir yedeğini de aldı. ossec.log’da şu satırlar vardı:
2026/11/14 04:16:00 wazuh-db: INFO: Created Global database backup "backup/db/global.db-backup-2026-11-14-04:16:00-pre_upgrade.gz"
2026/11/14 04:16:00 wazuh-db: INFO: Deleted Global database backup: "backup/db/global.db-backup-2026-11-05-18:18:47.gz"
Bu otomatik yedek agent listesinin tutulduğu veritabanını kapsar, dosya yedeğinin yerini tutmaz. Yeni yedek alınırken eskilerinden biri silindi, yani sunucuda sınırlı sayıda kopya tutuluyor.
Belge iki adımı yalnız eski sürümlerden gelenler için ister: 4.12 ve öncesinden gelenler için CDB listelerinin ossec.conf’a eklenmesi, 4.7 ve öncesinden gelenler için zafiyet tespiti bloğunun yenilenmesi. 4.14.9’dan gelen lab’da ikisi de zaten yerindeydi. Manager’ın log’unda yükseltmeden sonra yeni bir ERROR satırı yoktu: dosyadaki 9 hata satırının en yenisi yükseltmeden iki saat önceydi.
Manager çalışmaya başlayınca 1514 portu yeniden açıldı. Agent’lar için kesinti yaklaşık 10 dakika sürdü.
Filebeat
Filebeat’te üç parça yenilenir: Wazuh modülü, alarm indeksinin şablonu ve paket. Modül belgenin adresinden indirilip açılır. Şablon yeni sürümün etiketinden indirilir:
curl -s https://packages.wazuh.com/4.x/filebeat/wazuh-filebeat-0.5.tar.gz | tar -xvz -C /usr/share/filebeat/module
curl -so /etc/filebeat/wazuh-template.json https://raw.githubusercontent.com/wazuh/wazuh/v4.14.10/extensions/elasticsearch/7.x/wazuh-template.json
4.14.10’un şablonu öncekiyle bayt bayt aynıydı. Filebeat paketi de değişmedi, filebeat is already the newest version (7.10.2-2) yazdı. filebeat.yml yine de belgenin dediği gibi önce yedeklenip geri konur. Sonra boru hatları ve indeks yönetimi yeniden yüklenir:
filebeat setup --pipelines
filebeat setup --index-management -E output.logstash.enabled=false
Kurulumda alarm indeksleri için yazdığımız wazuh-custom şablonu bu adımdan sonra da yerindeydi: sırası (order) 1, shard sayısı 1. Fabrikanın wazuh şablonu ise sırası 0 ile 3 shard istiyordu. İki şablon aynı indekslere uyduğunda sırası yüksek olanın ayarı geçerlidir. filebeat test output her satırda OK verdi.
Dashboard
Dashboard da aynı dpkg seçenekleriyle kuruldu. opensearch_dashboards.yml’in sha256 hash’i değişmedi ve .dpkg-dist dosyası oluşmadı. Paket 196 MB’tı, ama kurulumu manager’ın 622 MB’lık paketinden daha uzun sürdü. Dashboard başlatıldıktan yarım dakika kadar sonra 443 portu yeniden cevap verdi.
Kesinti ne kadar sürdü?
| Adım | Süre | Paket |
|---|---|---|
| Hazırlık (güvenlik yedeği, durdurma) | Birkaç saniye | |
| Indexer kurulumu | Birkaç dakika | 875 MB |
| Indexer’ın açılıp yeşile dönmesi | Yarım dakika kadar | |
| Manager kurulumu | Yaklaşık 5 dakika | 622 MB |
| Filebeat (modül, şablon, setup) | Birkaç saniye | değişmedi |
| Dashboard kurulumu ve açılışı | Yaklaşık 5 dakika | 196 MB |
| Agent’lar bağlanamadı | yaklaşık 10 dakika | |
| Dashboard kapalı | yaklaşık 15 dakika |
Tablodaki adımların toplamı ölçülen kesintilerden kısadır, dashboard için yaklaşık bir dakika. Aradaki fark adımların arasında geçen süredir.
Kesintinin neredeyse hepsi paket kurulumlarıydı. Bu sürelere paketlerin indirilmesi de dahildir, lab’da indirme ile kurulum ayrı ölçülmedi. Paketler bakım penceresinden önce apt-get install --download-only ile indirilebilir, ama bunun kesintiyi ne kadar kısalttığı ölçülmedi.
Agent’ların bu sürede olay kaybedip kaybetmediği yükseltme sırasında ölçülmedi. Sağlık kontrolü yazısındaki denemede server üç dakika durmuştu ve o dakikalardaki olayların hepsi server dönünce alarm oldu. Olaylar kaybolmasa bile, kesinti sırasında gelen bir saldırının alarmı dakikalar sonra düşer. Bu yüzden yükseltme bir bakım penceresine konur ve ekip bundan haberdar edilir.
Yükseltme Hangi Ayarı Ezer?
Yükseltmeden önce ve sonra aynı ölçümü aldım: kurulumdan sonra elle değiştirdiğimiz her dosyanın sha256 hash’i, indexer’ın heap’i ve bellek kilidi, şablonlar, saklama policy’si ve firewall kuralları.
| Ayar | Nerede | Yükseltmeden sonra |
|---|---|---|
| Heap 2560 MB | jvm.options | Değişmedi: hash eşit, heap_max_in_bytes 2684354560 |
| Bellek kilidi | opensearch.yml, systemd ek dosyası | Değişmedi: mlockall: true |
Indexer ayarları, path.repo | opensearch.yml | Değişmedi |
| Dashboard ayarları | opensearch_dashboards.yml | Değişmedi |
| Filebeat çıkışı | filebeat.yml | Değişmedi |
| Server yapılandırması | ossec.conf | Değişmedi |
| Özel kurallar | local_rules.xml | Değişmedi |
| Agent grup ayarları | shared/*/agent.conf | Dördü de değişmedi |
| Tek shard şablonu | wazuh-custom | Yerinde, sırası 1 |
| 90 günlük saklama | ISM policy’si | Yerinde |
| Firewall | ufw | Beş kural yerinde |
| Rol eşlemeleri | opensearch-security/roles_mapping.yml | Değişti |
Bu sürüm geçişinde paketler kurumun hiçbir ayarını ezmedi. Değişen tek dosyayı da paket değil, hazırlıktaki güvenlik yedeği değiştirdi. indexer-security-init.sh -backup seçeneğiyle kümedeki canlı yapılandırmayı /etc/wazuh-indexer/opensearch-security/ altındaki dosyaların üstüne yazar. Lab’da on dosyanın onu da 04:07:14’te, yani yedek adımında yeniden yazıldı. roles_mapping.yml’deki fark yalnız silinen yorum ve boş satırlardı, eşlemelerin kendisi aynıydı.
Bu dosyalara elle not yazan ya da kümeye yüklemediği bir değişikliği orada bekleten biri, o notu bu adımda kaybeder. Dosyaların eski hali yalnız yükseltmeden önce alınan dosya yedeğinde kalır.
Lab’daki sonuç bir sonraki yükseltmeye garanti değildir. Paket bir sürümde yeni bir jvm.options getirebilir ya da şablonu değiştirebilir. Bu yüzden ölçüm her yükseltmede tekrarlanır. Önce hash’ler alınır, sonra karşılaştırılır.
Depoyu Kapatmak ve Alarm Akışını Sınamak
Yükseltme bitince Wazuh deposu server’da yeniden yorum satırı yapılır:
sudo sed -i "s/^deb /#deb /" /etc/apt/sources.list.d/wazuh.listlnx02’de depo, ters sürüm deneyinden beri açıktı ve hold kaldırılmıştı. İkisi de geri alındı. Aynı satırda alarm akışını sınamak için üç sahte SSH satırı üretildi:
sudo sed -i "s/^deb /#deb /" /etc/apt/sources.list.d/wazuh.list; cat /etc/apt/sources.list.d/wazuh.list; sudo apt-mark hold wazuh-agent; apt-mark showhold; sudo apt-get update 2>&1 | tail -1; apt-cache policy wazuh-agent | head -3; for i in 1 2 3; do logger -p auth.info -t sshd "Invalid user guncellemedeneme$i from 192.168.1.250 port 5$i"; done; date +%T#deb [signed-by=/usr/share/keyrings/wazuh.gpg] https://packages.wazuh.com/4.x/apt/ stable main
wazuh-agent set on hold.
wazuh-agent
Reading package lists...
wazuh-agent:
Installed: 4.14.10-1
Candidate: 4.14.10-1
01:25:47Üç satır iki saniye içinde alerts.json’a 5710 (seviye 5) alarmı olarak düştü. Yani yükseltilmiş server, Filebeat ve indexer zinciri olayı uçtan uca taşıyordu.
Wazuh Agent Upgrade: Eski Agent’ları Bulmak ve Yükseltmek
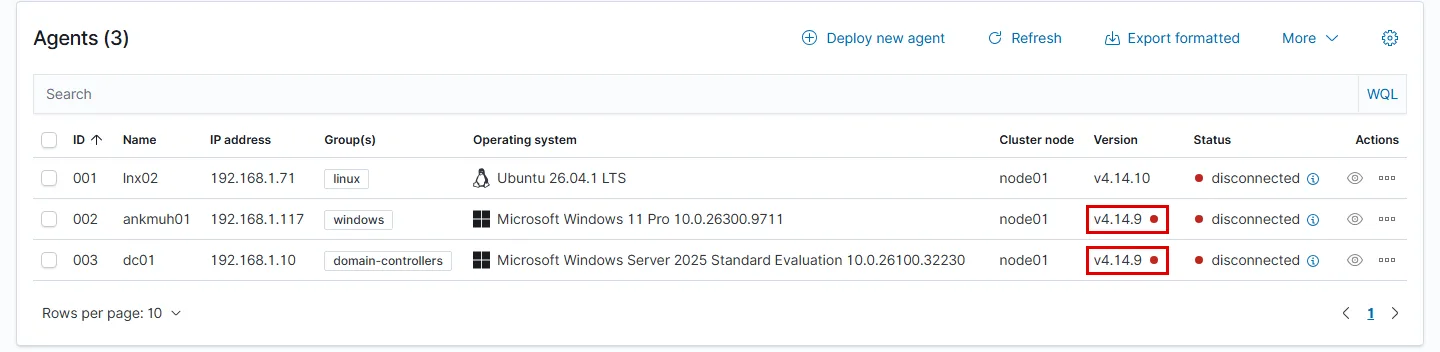
Server yükselince eski sürümde kalan agent’lar dashboard’da işaretlenir. Belgeye göre Agents management > Summary listesinde sürümün yanındaki kırmızı nokta, agent’ın server’dan eski bir sürümde çalıştığını gösterir. İmleç noktanın üstüne gelince Outdated etiketi çıkar. Lab’da server 4.14.10’a çıkınca 4.14.9’daki iki Windows agent’ı bu noktayla işaretlendi:
Belge agent’ları uzaktan yükseltmenin üç yolunu verir:
- Dashboard: listede agent’lar seçilir, More > Upgrade agents ile yükseltilir. Tek bir agent için satırındaki … menüsünden Upgrade seçilir. Bu seçenek yalnız bağlı ve eski sürümdeki agent’larda görünür.
- Komut satırı: server’da
/var/ossec/bin/agent_upgrade -leski agent’ları listeler,agent_upgrade -a 002kimliği verilen agent’ı yükseltir. - Server API:
PUT /agents/upgrade. Belge birden çok sunuculu kümelerde bu yolu önerir.
Üç yolda da server agent’a imzalı bir yükseltme paketi gönderir ve agent kendini yükseltir. Agent’ın bunun için bağlı olması gerekir. Kapalı bir makinedeki agent listede disconnected görünür ve yükseltilemez.
Lab’da muhasebe bilgisayarı ankmuh01’i açtım ve Windows agent’ını komut satırı yoluyla yükselttim. Önce server’da eski sürümdeki agent’ları listeledim:
sudo /var/ossec/bin/agent_upgrade -lID Name Version
002 ankmuh01 Wazuh v4.14.9
003 dc01 Wazuh v4.14.9
Total outdated agents: 2Sonra yalnız ankmuh01’in agent’ını, yani 002 kimliğini yükselttim:
sudo /var/ossec/bin/agent_upgrade -a 002Upgrading...
Upgraded agents:
Agent 002 upgraded: Wazuh v4.14.9 -> Wazuh v4.14.10Komut yaklaşık 2 dakika sürdü. Agent yükseltmeyi bitirince server’a bir bildirim gönderdi ve server bunu kendi ossec.log dosyasına yazdı:
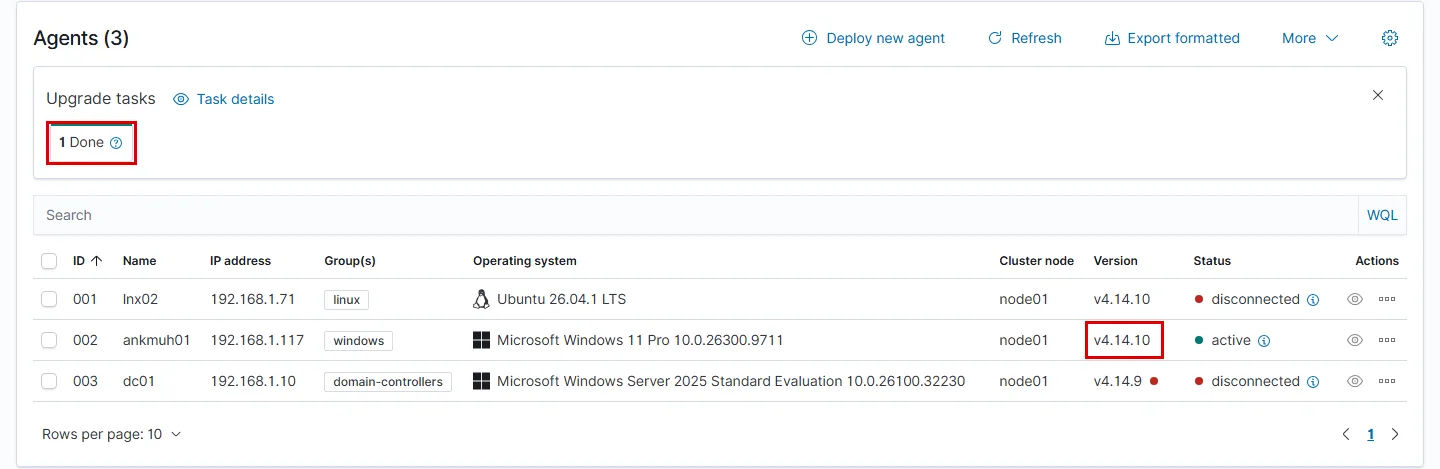
2026/11/14 04:36:09 wazuh-modulesd:agent-upgrade: INFO: (8164): Received upgrade notification from agent '2'. Error code: '0', message: 'Upgrade was successful'Hata kodu 0, yükseltmenin başarılı bittiğini söylüyor. Ardından agent_control -i 002, ankmuh01’i Active ve Client version: Wazuh v4.14.10 olarak gösterdi. agent_upgrade -l listesinde yalnız dc01 kaldı. Dashboard da görevi kaydetti:
Bu doğrulamaların hepsi server tarafındadır. Aynı sonuç Windows makinesinin kendi tarafında da okunur. ankmuh01’de Control Panel > Programs > Programs and Features listesinde Wazuh Agent satırı 4.14.10 sürümünü ve yükseltme gününün tarihini gösterdi:
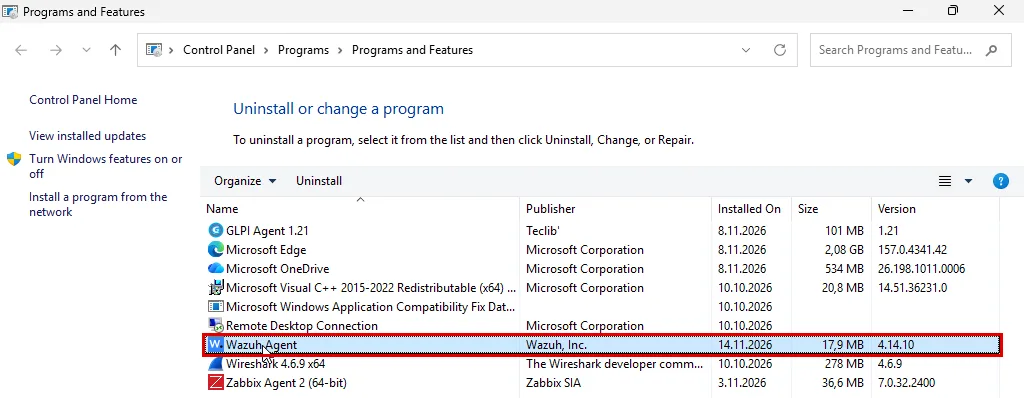
Aynı bilgi PowerShell’den de okunur:
Get-Package -Name '*Wazuh*' | Format-List Name,Version,ProviderNameName : Wazuh Agent
Version : 4.14.10
ProviderName : msiKayıt defterindeki kaldırma kaydında da DisplayVersion 4.14.10’du ve Get-Service WazuhSvc hizmeti Running gösterdi.
Windows agent’ı yükseltmenin adımlarını C:\Program Files (x86)\ossec-agent\upgrade\upgrade.log dosyasına yazar. Lab’daki dosyanın tamamı şuydu:
2026-11-14 04:34:19Z - Sysnative Powershell will be used to access the registry.
2026-11-14 04:34:24Z - Found Wazuh installation at: HKLM:\SOFTWARE\WOW6432Node\Wazuh, Inc.\Wazuh Agent\WazuhInstallDir = C:\Program Files (x86)\ossec-agent\
2026-11-14 04:34:24Z - Extracted version from VERSION.json : 4.14.9.
2026-11-14 04:34:24Z - Current version: 4.14.9.
2026-11-14 04:34:24Z - Extracting the version from MSI file.
2026-11-14 04:34:26Z - MSI new version: v4.14.10.
2026-11-14 04:35:27Z - Starting upgrade process.
2026-11-14 04:35:27Z - Installing MSI to: C:\Program Files (x86)\ossec-agent\ (msiexec.exe /i wazuh-agent-4.14.10-1.msi APPLICATIONFOLDER="C:\Program Files (x86)\ossec-agent\" WIXUI_INSTALLDIR=APPLICATIONFOLDER REBOOT=ReallySuppress /qn /l*v installer.log)
2026-11-14 04:35:35Z - msiexec finished with exit code: 0.
2026-11-14 04:35:35Z - Extracted version from VERSION.json : 4.14.10.
2026-11-14 04:35:35Z - Starting Wazuh-Agent service.
2026-11-14 04:35:37Z - Installation finished.
2026-11-14 04:35:37Z - Process ID: 2236.
2026-11-14 04:35:48Z - Reading status file: status='connected'.
2026-11-14 04:35:48Z - Extracted version from VERSION.json : 4.14.10.
2026-11-14 04:35:48Z - Upgrade finished successfully. New version: 4.14.10.
Agent paketi 04:34’te açtı ve yeni sürümü okudu. Kurulum 04:35:27’de başladı ve birkaç saniyede bitti, msiexec 0 koduyla çıktı. Agent hizmeti yeniden başladı, on saniye kadar sonra server’a bağlandığını gördü ve yükseltmeyi başarılı saydı. Server’ın ossec.log’undaki bildirim yarım dakika kadar sonra, 04:36:09’da geldi.
Satırlardaki Z eki normalde UTC saatini gösterir, ama bu dosyada saatler yereldir. ankmuh01’in saat dilimi Turkey Standard Time’dı. Windows’un event log’u ile server’ın log’u aynı anları aynı saatle yazdı. Bu log başka log’larla karşılaştırılırken üç saatlik fark aranmaz.
Agent’ın kendi ossec.log dosyasında yükseltme için ayrı bir satır yoktu. Yükseltme, yeni sürümle yapılan bir açılış olarak görünür:
2026/11/14 04:35:39 wazuh-agent: INFO: Windows version is 6.0 or newer. (Microsoft Windows 11 Pro [Ver: 10.0.26300.9711] |ANKMUH01 |x86_64 - Wazuh v4.14.10).
2026/11/14 04:35:39 wazuh-modulesd:agent-upgrade: INFO: (8153): Module Agent Upgrade started.
Yani yükseltmenin adımları upgrade.log’da, sonucu ise ossec.log’daki sürüm satırında okunur.
Linux agent’ı paket yöneticisiyle de yükseltilebilir. Bunu ters sürüm deneyinde yaptım: depo açıldı, hold kaldırıldı ve paket kuruldu. Yükseltmeden sonra depo yeniden kapatılır ve paket yeniden hold’a alınır. Wazuh agent yazısında Windows agent’ını bir GPO başlangıç betiğiyle kurmuştuk. O betik kurulu sürüm hedef sürümden eski değilse kurulumu atlar. Yani agent’lar uzaktan yükseltildiyse betiğin hedef sürümü de yeni sürüme çekilir, yoksa yeni kurulan bir makine eski sürümle gelir.
Wazuh Güncellemesi Doğru Yapıldı mı?
Yükseltmenin bittiğini altı ölçüm birlikte söyler:
- Paketler:
apt list --installed 'wazuh-*' filebeatindexer, manager ve dashboard için4.14.10-1gösterir. Filebeat7.10.2-2’de kalır. - Server:
wazuh-control info -vv4.14.10döndürür. - Dashboard:
/app/aboutadresindeki About sayfası uygulama sürümünü gösterir. - Küme:
_cluster/healthyeşildir veunassigned_shards0’dır. Lab’da yükseltmeden önce de sonra da 36 shard’ın hepsi yerindeydi. - Alarm akışı: bir agent’tan üretilen sahte olay
alerts.json’a alarm olarak düşer. - Windows agent’ı:
upgrade.log’un son satırıUpgrade finished successfullyyazar ve Programs and Features listesi yeni sürümü gösterir.
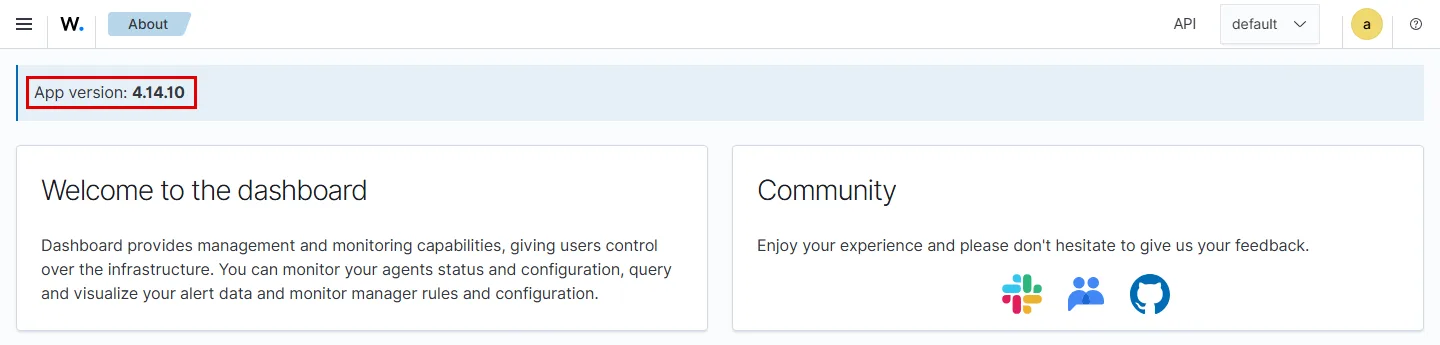
Bu beş ölçüm Wazuh sağlık kontrolü yazısındaki günlük listenin kısa halidir. Yükseltmeden sonraki ilk gün o listenin tamamı okunur: servisler, Filebeat bağlantısı, disk ve kopan agent’lar.
Geri Dönüş: Snapshot, Dosya Yedeği ve İndeks Snapshot’ı
Wazuh’ta geri dönüş, paketi eski sürüme indirmek değildir. Belge 4.11 ve öncesine dönülemeyeceğini açıkça yazar, çünkü 4.12’den bu yana indexer’ın kullandığı Apache Lucene sürümü eskiye dönüşü desteklemez. Yama düzeyinde bir paket indirme bu lab’da denenmedi. Belgenin tarif ettiği yollar yedeklerdir:
| Yol | Neyi geri getirir | Ne zaman |
|---|---|---|
| VM snapshot’ı | Bütün sunucuyu, snapshot anındaki haliyle | Yükseltme yarıda kaldıysa ya da sunucu açılmıyorsa |
| Dosya yedeği | Agent kayıtlarını, kuralları, sertifikaları, yapılandırmayı | Yeni bir sunucuya taşırken ya da yeniden kurarken |
| İndeks snapshot’ı | Alarmları ve agent envanterini | Indexer’ın verisi bozulduysa |
| Kayıtlı nesneler | İndeks desenlerini, dashboard’ları | Dashboard’daki özelleştirmeler kaybolduysa |
VM snapshot’ına dönmenin bir bedeli vardır: snapshot’tan sonra gelen bütün alarmlar ve agent değişiklikleri de geri gider. Bu yüzden yükseltmeden hemen önce alınır ve yükseltme başarılı olunca bir süre sonra silinir. Bu turda geri dönüş denenmedi, çünkü yükseltme sorunsuz bitti. Bir yedeğin çalıştığı ise ancak geri yüklenince görülür. NIST SP 800-53’ün CP-9(1) denetiminin istediği de budur.
Wazuh Güncellemesinde Sık Yapılan Hatalar
- Depoyu açık bırakmak: sıradan bir
apt upgradeagent’ı server’ın önüne geçirebilir. Lab’da bu ters sürüm ne alarm ne log satırı üretti. hold’u tek önlem sanmak: paketin adını veren bir kurulum komutunda apt tutulan paketi değiştirmeye hazırdır.--dry-runbunuThe following held packages will be changeddiye söyler.- rsync’in çıkış kodunu okumadan geçmek: kod 23 “bazı dosyalar aktarılmadı” demektir. Lab’da dört satırın üçü kurulumda olmayan dosyaydı, biri gerçek bir eksikti.
- Belgenin yollarını kurulumun yolları sanmak: dashboard keystore belgenin verdiği yolda değildi ve ilk yedeğe girmedi.
- İndeks snapshot’ını yükseltme günü kurmaya çalışmak:
path.repofabrika ayarında tanımlı değildir ve indexer’ın yeniden başlatılmasını ister. Bir kez, önceden kurulur. - Indexer’ın kök adresindeki sürüme bakmak: uyumluluk ayarı yüzünden
7.10.2döner. Sürüm paket listesinden okunur. - Güvenlik yapılandırması dosyalarına not saklamak:
indexer-security-init.sh -backupbu dosyaları kümedeki canlı yapılandırmayla yeniden yazar. - Kesintiyi birkaç dakika sanmak: lab’da agent’lar yaklaşık 9, dashboard yaklaşık 16 dakika ulaşılamaz oldu.
Sonuç: Yükseltme Bir Komut, Hazırlığı Bir Liste
Wazuh upgrade, belgenin sırasıyla indexer, manager, Filebeat ve dashboard’u aynı sürüme taşımak, agent’ları da en son yükseltmektir. Lab’da 4.14.9’dan 4.14.10’a geçiş kurumun hiçbir ayarını ezmedi ve agent’lar yaklaşık 9 dakika bağlanamadı. Asıl iş komutlardan önceydi. Yedeğin içi sayılınca belgenin listesinin bu kurulumdaki keystore’u kaçırdığı görüldü. İndeks snapshot’ı için gereken klasör tanımlı değildi. Depo açık kalınca da agent server’ın önüne hiçbir uyarı vermeden geçti.
Girişteki benzetmeye dönersek: merkezin yazılımı yenilenmeden önce abone defteri kopyalanır ve kopya sayfa sayfa karşılaştırılır. Wazuh’ta bu, client.keys’i, sertifikaları ve keystore’ları taşıyan yedeğin içinin listelenmesidir. Sandıktaki yeni sayaçlar da merkez hazır olunca takılır, yani agent’lar server’dan sonra yükseltilir.
Bu yazı Wazuh rehberinin son adımıydı. Rehberin bütün adımları ve sırası Wazuh rehberimizde.
Wazuh Güncellemesi Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Belgenin yedek listesi lab kurulumunda dashboard keystore'unu kaçırdı. Yedeğinizin içine birlikte bakalım mı?
İçindekiler
Ana Hizmet
Siber Güvenlik