DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

- DLP Çözümünde Ne Yapıyoruz, Ne Yapmıyoruz?
- DLP Çözümü Kime Gerekir?
- Veri Sızıntısı Önlemede Asıl İş: Önce Neyi Koruduğunuzu Bilmek
- Sınıflandırma: Hangi Malzeme Altın?
- Verinin Çıktığı Yol: Ürünü Bu Belirler
- DLP Kurulumunu Nasıl Yapıyoruz?
- Sahada Ne Yaptık?
- DLP Çözümü Fiyatını Ne Belirler?
- Sonuç: Kapıda Kontrol, Akşam Tartı
- DLP Çözümü Hakkında Sık Sorulan Sorular
DLP çözümü, kurumdaki değerli verinin e-posta, USB bellek, yazdırma ya da bulut paylaşımı gibi yollardan izinsiz çıkmasını tespit edip durduran sistemin kurulması ve yönetilmesidir. DLP (Data Loss Prevention), Türkçede veri sızıntısı önleme ya da veri kaybı önleme olarak geçer.
Biz bu işi uçtan uca üstleniyoruz. Korunacak veriyi ve çıktığı yolları önce birlikte çıkarıyor, ortamınıza uyan ürünü seçip teklifini getiriyor, policy’yi izleme modundan başlayarak kademeli olarak açıyor ve isterseniz uyarıları sizin yerinize inceliyoruz. Bu sayfa siber güvenlik hizmetimizin veri sızıntısı önleme kolu.
Bu işi nasıl düşündüğümüzü görmek isterseniz önce DLP’nin nasıl çalıştığını ve neyi durduramadığını anlattığımız rehberimizi okuyabilirsiniz. Satın almadan önce bilinmesi gereken sınırları, satış sayfalarında pek yazılmayan tarafıyla birlikte orada yazdık.
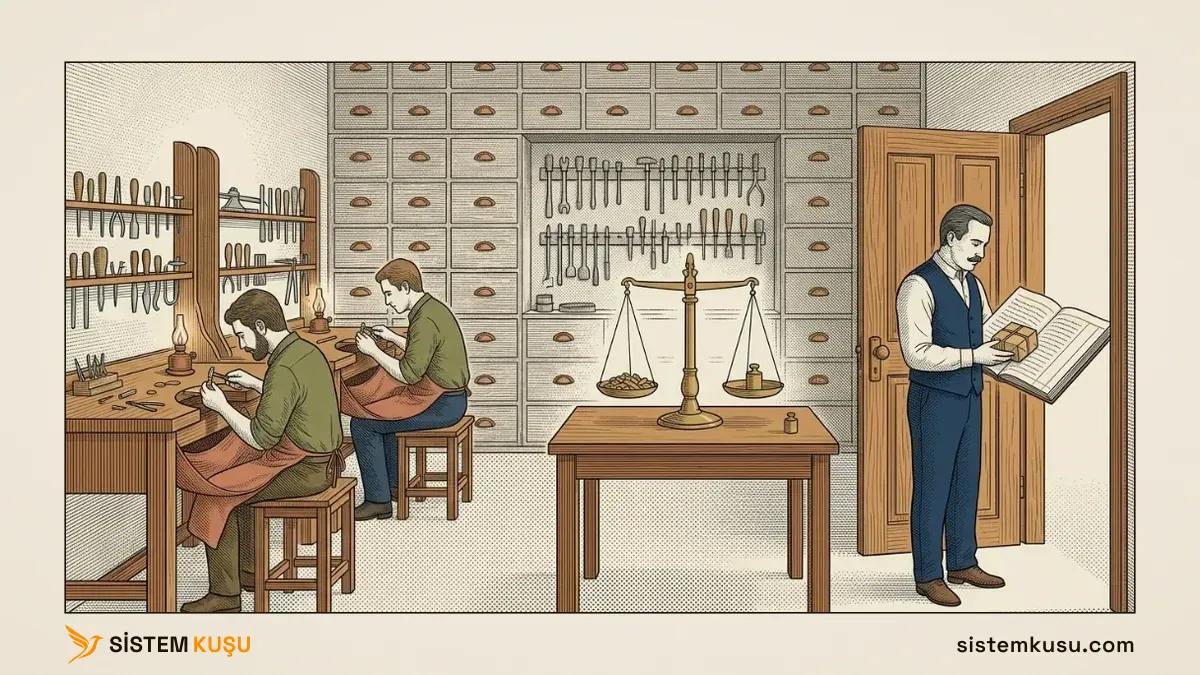
Bir kuyumcu atölyesinde ustalar gün boyu altınla serbestçe çalışır; kimse her dokunuşu denetlemez. Denetim kapıdadır ve gün sonundadır: hangi malzemenin değerli olduğu bellidir, atölyeden çıkan her şey kontrol edilir, müşteriye giden sipariş kayıtla çıkar, akşam tartıyla fire hesabı yapılır. DLP de aynı düzenle çalışır:
- Değerli malzemenin kaydı korunacak verinin sınıflandırılmasıdır.
- Atölye içinde serbest çalışma kullanıcının veriyle günlük işini engellememektir.
- Kapıdaki kontrol e-posta, USB ve bulut çıkışlarındaki DLP policy’sidir.
- Kayıtla çıkan sipariş meşru veri gönderimi için açılan istisnadır.
- Gün sonu tartısı uyarıların düzenli incelenip raporlanmasıdır.
DLP Çözümünde Ne Yapıyoruz, Ne Yapmıyoruz?
DLP projesinde ürünü kurmak işin kısa kısmıdır. Uzun kısım, neyin korunacağına karar vermek ve policy’yi işi kilitlemeden açmaktır; o yüzden ikisini de kalem kalem yazıyoruz.
Yaptıklarımız:
- İhtiyaç tespiti. Hangi verinin değerli olduğunu, nerede durduğunu ve hangi yollardan kurum dışına çıktığını birlikte çıkarıyoruz.
- Veri sınıflandırma. En kritik veri türlerini tanımlıyor, DLP’nin onları tanıyacağı desenleri ve etiketleri belirliyoruz.
- Ürün seçimi ve lisans tedariki. Korunacak veri e-postada, uç noktalarda ya da bulutta mı duruyor, buna göre ürünü seçip üreticinin teklifini getiriyoruz. Lisansı isterseniz biz tedarik ediyoruz.
- Uç nokta ajanının dağıtımı. Uç nokta denetimi kapsamdaysa DLP ajanını Active Directory üzerinden bütün cihazlara dağıtıyoruz. Bu dağıtımın şartı cihazların domaine bağlı olmasıdır; ajanı cihaz cihaz elle kurmuyoruz. Domain yapınız yoksa işe Active Directory kurulumuyla başlanır.
- Kademeli policy kurulumu. Policy’yi önce izleme, sonra uyarı, en son engelleme modunda açıyoruz.
- İstisna yordamı. Veriyi gerçekten dışarı göndermesi gerekenler için süreli ve kayıtlı bir onay yolu kuruyoruz.
- Olay inceleme ve yönetim. Uyarıları düzenli okuyor, istisnaları gözden geçiriyor ve raporluyoruz.
- Raporlu teslim. Sınıflandırmayı, policy’leri, istisnaları ve sorumluluk tablosunu yazılı olarak devrediyoruz.
Bu işin bittiği yer:
- Hukuki değerlendirme hukukçunun işidir. Hangi verinin kişisel veri sayıldığını ve aydınlatma yükümlülüğünü hukukçu belirler; bizim konumuz bunun teknik karşılığıdır ve KVKK teknik uyum sayfasında ayrıca anlatılır.
- Dosyaya kimin erişebildiği DLP’den önce gelir. DLP verinin çıkışına bakar; bir klasörü kimin açabileceği dosya sunucusunun yetki matrisiyle belirlenir.
- Her sızıntı yolu kapatılamaz. Ekranın telefonla fotoğrafının çekilmesini ya da okunan bilginin akılda taşınmasını hiçbir ürün durdurmaz; bu sınırı rehberimizde açıkça yazdık.
DLP Çözümü Kime Gerekir?
Sahada gördüğümüz DLP talepleri çoğunlukla bir soruyla başlıyor. En sık karşılaştığımız durumlar şunlar:
- Kişisel veri işleniyor ve nereye gittiği gösterilemiyor. Müşteri, hasta ya da personel verisi var, ama bir denetimde bu verinin kurum dışına çıkmadığını kanıtlayacak kayıt yok.
- Bir çalışan ayrıldı ve yanında ne götürdüğü bilinmiyor. Ayrılmadan önceki haftalarda hangi dosyaların kopyalandığı ya da gönderildiği cevaplanamıyor.
- Veri, korunan sistemin dışında çoğalmış. Veritabanı korunuyor, ama aynı veri dışa aktarılmış Excel dosyalarında, e-posta eklerinde ve kişisel bulut klasörlerinde duruyor.
- Bir müşteri ya da standart yazılı tedbir istiyor. Sözleşme ya da denetim, veri çıkışının teknik olarak kontrol edildiğini soruyor.
Alt sınırı da açıkça çizelim. Korunacak verisi az olan küçük bir ofiste DLP’nin getirdiği yük, sağladığı korumayı aşabilir. Orada doğru bir yetki matrisi ve USB depolamanın rol bazlı kısıtlanması çoğu zaman yeterli ilk adımdır.
Veri Sızıntısı Önlemede Asıl İş: Önce Neyi Koruduğunuzu Bilmek
Ürün seçildiğinde kurulumun kolay yarısı bitmiş olur. DLP’yi çalışır kılan şey ürünün kendisi değil, neyi aradığını bilmesidir.
Sınıflandırma: Hangi Malzeme Altın?
Kuyumcu atölyesinde altın ile pirinç aynı tezgâhta durur, ama kapıda aranan şey altındır. DLP de korunacak veriyi tanıyabilmek için onun neye benzediğini bilmek zorundadır: kimlik numarası deseni, IBAN, müşteri listesinin sütun yapısı ya da belgeye konmuş bir gizlilik etiketi.
Sınıflandırma olmadan kurulan DLP iki uca düşer. Ya her şeyi şüpheli sayıp işi kilitler ya da hiçbir şeyi tanımayıp yalnız güven duygusu üretir. Bu yüzden ilk adımımız kapsamlı bir sınıflandırma projesi değil, en kritik birkaç veri türüyle başlamaktır.
Benzetmenin koptuğu yer de burası. Atölyeden çıkan altın atölyede eksilir ve akşamki tartı bunu gösterir. Kopyalanan veri ise kaynağından eksilmez; sunucudaki dosya olduğu gibi durur. Kayıp bir tartıyla fark edilmez, bu yüzden DLP verinin içeriğine bakmak zorundadır. Veritabanı dışında çoğalan bu kopyaları bir dosya sunucusunda nasıl ölçtüğümüzü gölge veri yazımızda anlattık.
Verinin Çıktığı Yol: Ürünü Bu Belirler
Bir DLP ürünü her kapıyı aynı güçte tutmaz. Seçimi, korunacak verinin hangi yoldan çıktığı belirler:
- E-posta. Dışarıya giden iletilerdeki ekler ve metin denetlenir.
- Uç nokta. Kullanıcı bilgisayarındaki USB bellek, yazdırma ve kopyalama işlemleri denetlenir.
- Bulut. Kurumsal bulut depolama ve paylaşım bağlantıları üzerinden çıkan veri denetlenir.
Çoğu kurumda üç yolun hepsi aynı anda gerekmez. Sızıntı riskinin en yüksek olduğu yoldan başlıyor, diğerlerini ölçüme göre ekliyoruz.
DLP Kurulumunu Nasıl Yapıyoruz?
Sıra, işi kilitleme riskinin en düşük olduğu yerden başlar.
- Uzaktan ön görüşme, ücretsiz. Hangi veriyi korumak istediğinizi, kaç kullanıcınız olduğunu ve verinin bugün hangi yollardan çıktığını konuşuyoruz. Görüşmenin sonunda işin mertebesini söylüyoruz.
- İhtiyaç tespiti ve sınıflandırma. Korunacak veri türlerini ve çıkış yollarını yazılı hâle getiriyoruz.
- Ürün seçimi ve teklif. Ortamınıza uyan ürünü seçiyor, üreticinin teklifini ve kurulum kalemlerini ayrı ayrı getiriyoruz.
- İzleme modu. Policy’yi birkaç hafta hiçbir şeyi durdurmadan çalıştırıyor, kurumun gerçek veri akışını kaydediyoruz.
- Uyarı modu. Kullanıcıya uyarı gösteriyor, gerekçe yazarak devam etmesine izin veriyor ve meşru istisnaları isim isim çıkarıyoruz.
- İstisna yordamı. Veri göndermesi gerekenler için süreli ve kayıtlı onay yolunu kuruyoruz. Toplu veri taşıma ve cihaz yenileme gibi BT işleri için ayrı istisna açıyoruz.
- Engelleme modu. Akış bilindikten ve istisnalar tanındıktan sonra engellemeye geçiyoruz.
- Raporlu teslim. Teslim dosyası yazılı olarak elinize geçer; olay inceleme hizmeti seçildiyse okuma düzeni aynı gün başlar.
Teslim dosyasının içinde şunlar var:
- Veri sınıflandırması. Hangi veri türünün korunduğunu ve DLP’nin onu nasıl tanıdığını yazar.
- Policy listesi. Her policy’nin hangi yolu denetlediğini ve hangi modda çalıştığını gösterir.
- İstisna kaydı. Her istisnanın kime, ne kadar süreyle ve neden açıldığını kaydeder.
- İzleme dönemi raporu. Engellemeden önce görülen veri akışını ve öne çıkan bulguları özetler.
- Sorumluluk tablosu. Policy’yi kimin yazacağını, uyarıları kimin okuyacağını ve istisna talebini kimin karara bağlayacağını gösterir.
- Bilerek yapmadığımız işlerin listesi. Kurulum sırasında gördüğümüz ama kapsam dışında kalan eksikleri bu listeyle size bırakırız.
Sahada Ne Yaptık?
Bu sayfadaki iki tasarım kararı, yani BT işleri için önceden istisna yolu açılması ve maliyetin teklif aşamasında konuşulması, sahada yaşadığım bir durumdan geliyor.
Bir Active Directory geçişinde cihazların neredeyse tamamı çalışma grubundan domaine taşınıyordu ve her cihazda kullanıcının verisini de taşımak gerekiyordu. Veri aktarımı sırasında zaman zaman takıldık, çünkü taşınan dosyalar DLP tarafından engelleniyordu. Sistem yanlış çalışmıyordu; tam olarak kendisinden istenen şeyi yapıyordu. Bu olayı ve cihaz yenilemede aynı yükün nasıl göründüğünü rehberimizde ayrıntısıyla yazdım.
Aynı kurumda DLP’nin kendisini de elden geçirdim: elle kurulan ajanları, merkez sunucuyu yeniledikten sonra Active Directory grubuna bağlı bir GPO ile bütün cihazlara otomatik dağıtılan bir yapıya taşıdık. Sunucu yenilemeden lisans taşımaya kadar adımları DLP kurulum vakamızda anlattım.
Korunan sistemin dışında biriken kopyaların gerçekte neye benzediğini ise laboratuvar ortamındaki bir dosya sunucusunda ölçtüm: beş yıla yakın eski bir maaş yedeği ve kimlik numarası ile IBAN taşıyan üç yıllık bir müşteri listesi, asıl veritabanının dışında korumasız duruyordu. Ölçümün tamamı gölge veri yazımızda duruyor.
DLP Çözümü Fiyatını Ne Belirler?
Bedeli belirleyen iki ayrı kalem var: ürünün lisansı ve onu kuran, yöneten işçilik. Teklifleri karşılaştırırken bakacağınız kalemler şunlar:
- Kullanıcı sayısı. Lisans çoğu üründe kullanıcı başına hesaplanır.
- Denetlenecek yol sayısı. Yalnız e-posta ile e-posta, uç nokta ve bulutun birlikte korunması aynı ürün seviyesi değildir.
- Sınıflandırmanın durumu. Verisi zaten etiketli bir kurum ile sınıflandırmaya sıfırdan başlayan kurum aynı emeği istemez.
- İzleme dönemi. İzleme ve uyarı modlarının kaç hafta süreceği işçiliği doğrudan değiştirir.
- Olay inceleme. Uyarıların bizim tarafımızdan okunması, kurulumdan ayrı bir abonelik kalemidir.
Teklif toplarken tek bir soru çoğu şeyi ayırır: teklifte engellemeden önceki izleme dönemi yazılı mı? Yazılı değilse o teklif engellemeyi kurulum günü açıyor ve ilk haftanın kilitlenen işlerini size bırakıyor demektir.
Sonuç: Kapıda Kontrol, Akşam Tartı
Bir DLP kurulumunun ne kadar iyi yapıldığı, ürünün adından değil üç sorunun cevabından anlaşılır: neyin korunduğu yazılı mı, veriyi göndermesi gerekenin bir yolu var mı ve uyarıları kim okuyor? Üçünün cevabı da engellemeden önce yazılır.
Sistem ayağa kalktıktan sonra düzeni korumak süreklilik isteyen bir iştir. Yeni veri türleri sınıflandırmaya eklenir, süresi dolan istisnalar kapanır, policy’ler yılda en az bir kez gözden geçirilir. Bunu teslim dosyasıyla kendi ekibiniz sürdürebilir; bize bırakmak isterseniz kurumsal bakım anlaşmasıyla kurulumu yapan ekip incelemeye de devam eder.
DLP Çözümü Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.
DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.
ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi; kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.
2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.
Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.
Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.
Siber Güvenlik altındaki diğer 11 makale
- Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
- Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
- Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
- Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
- ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
- Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
- Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
- Certificate Authority Nedir? İç CA ile Public CA Farkı
- ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
- 5651 Log Yönetimi ve İnternet Loglama Çözümü
- Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Ücretsiz Değerlendirme
Hangi veriniz hangi yoldan çıkıyor? Engellemeden önce birkaç hafta birlikte izleyelim.
İçindekiler
Ana Hizmet
Siber Güvenlik