Siber Güvenlik
Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

- Wazuh Syslog Nasıl Olmalı?
- Wazuh Server’da Syslog Dinleyicisi: remote Bloğu
- allowed-ips Olmadan Dinleyici Açılmaz
- ufw: 514’ü Yalnız Firewall’a Açmak
- FortiGate’te Wazuh İçin Ayrı Syslog Akışı: syslogd3
- Biçim: default mı rfc5424 mü?
- Protokol: UDP mi TCP mi?
- Filtre: Trafik Logu Wazuh’a Gitmez
- FortiGate Olayları Wazuh’ta: Kural ve Seviye
- Kilit Eşiği Wazuh’un Çoklu Deneme Kuralından Önce Davranır
- Wazuh Özel Kural: FortiGate Yönetici Kilidi
- Kuralı Denemek
- Decoder’ı Olmayan Cihaz: Switch Satırları Ne Olur?
- Doğrulama: FortiGate Logu Wazuh’a Düşüyor mu?
- Kurulum Bitti, İş Başlıyor
- Wazuh Syslog’da Sık Yapılan Hatalar
- Sonuç: FortiGate Wazuh’a Ayrı Akışla Konuşur, Kilidi Özel Kural Duyurur
- Wazuh Syslog Hakkında Sık Sorulan Sorular
Wazuh syslog, agent kurulamayan cihazların logunu Wazuh server’ın syslog ile almasıdır. Firewall, switch ve erişim noktası log satırlarını ağ üzerinden gönderir. Wazuh server satırı bir decoder ile alanlara ayırır ve hazır kurallarla ona bir seviye verir. Decoder’ı olan cihazın olayları alarm olur. Decoder’ı olmayan cihazın satırlarından ise yalnız birkaç genel sözcük taşıyanlar alarma dönüşür.
Bu yazı Wazuh rehberimizin yedinci adımıdır. Lab’daki FortiGate’ten Wazuh server’a ayrı bir syslog akışı açtım ve şunları ölçtüm: iki biçim (default ve rfc5424), iki protokol (UDP ve TCP), tek yanlış parola, otuz denemelik bir seri, yapılandırma değişikliği ve trafik logu. Her olayın hangi kurala düştüğünü ve hangisinin alarm olmadan kaldığını yazdım. FortiGate’in kilidi yüzünden hiç çalışmayan hazır kuralın yerine yazdığım özel kural kendi bölümünde.
Rehberde Wazuh’u bir elektrik dağıtım şirketinin arıza merkezine benzettik. Merkez evlere ve trafolara kendi sayacını takar, sayaç her olayı kendiliğinden bildirir. Şehre giren yüksek gerilim hattının indirici merkezi ise başka bir kuruma aittir ve oraya sayaç takılamaz. Oradaki görevli olayları merkeze telefonla ihbar eder. Merkez her numaradan gelen ihbarı almaz, yalnız kayıtlı numaraları dinler. İhbar merkezin tanıdığı formla verilirse iş emrine çevrilir. Formsuz anlatılan ihbar ise yalnız içinde “arıza” gibi bir sözcük geçerse iş emri olur.
Ağda indirici merkez firewall’dur: internetten gelen her bağlantı ondan geçer, ama üstüne agent kurulmaz. Telefon syslog’dur, kayıtlı numaralar listesi allowed-ips alanı, ihbar formu da FortiGate’in log biçimidir.

Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle firewall loglarının Wazuh’ta alarma çevrilmesine odaklanır.
Wazuh Syslog Nasıl Olmalı?
Önce kısa cevap: Wazuh server’a yalnız ağ cihazlarının adreslerinden log kabul eden bir syslog dinleyicisi eklenir. FortiGate Wazuh’a kendi ayrı akışından gönderir: Wazuh’un decoder’ının okuduğu default biçimde ve UDP ile. Wazuh’a olay logları gider, trafik logu log sunucusunda kalır. FortiGate’in kendi kilidi Wazuh’un çoklu deneme kuralını hiç doldurmadığı için kilit satırına özel kural yazılır.
Bu düzen beş kaynaktan çıkıyor:
- Syslog dinleyicisi (Wazuh, Configuring syslog on the Wazuh server): server’ın
ossec.confdosyasına bir<remote>bloğu yazılır. Belgenin notuna göreallowed-ipsalanı zorunludur, alan yoksa yapılandırma devreye girmez. Belge merkezi bir log sunucusu olan kurumlara ikinci bir yol da gösterir: Wazuh agent log sunucusuna kurulur ve logları oradan gönderir. - Protokol (Wazuh, remote başvurusu):
protocolalanının fabrika değeritcp’dir. Syslog bağlantısında bir blok tek protokol alır, UDP ile TCP birlikte istenirse iki blok yazılır. Belgeye görequeue_sizekuyruğu yalnız agent olayları içindir, syslog olaylarına uygulanmaz. - Akış sayısı (Fortinet yönetim kılavuzu): FortiGate dört syslog sunucusuna ayrı ayrı gönderebilir (
syslogdilesyslogd4arası). Her akışın kendi biçimi, protokolü ve filtresi vardır. - Yönetici kilidi (Fortinet CLI başvurusu, FortiOS 7.0.10):
admin-lockout-thresholdfabrika ayarında 3’tür ve en fazla 10 yapılabilir.admin-lockout-durationfabrika ayarında 60 saniyedir. - Seviyeler (Wazuh, Rules classification): seviye 10 çok sayıda yanlış parola ve başarısız giriştir. Server’ın fabrika
ossec.conf’u seviye 3’ün altındaki alarmları alarm dizinine yazmaz (log_alert_level3) ve e-posta eşiği seviye 12’dir (email_alert_level12).
| Karar | Bu yazıdaki seçim | Neden |
|---|---|---|
| Wazuh logu nereden alır? | FortiGate’ten doğrudan, ayrı akışla (syslogd3) | Log sunucusu rfc5424 alıyor, Wazuh’un decoder’ı default okuyor |
| Biçim? | default | rfc5424 satırında decoder çalışmadı |
| Protokol? | UDP 514 | reliable modunun TCP satırları Wazuh’a ulaşmadı |
| Kim gönderebilir? | Yalnız firewall’un adresi (allowed-ips ve ufw) | Belgede zorunlu, toplayıcıyı başkasına kapatır |
| Trafik logu Wazuh’a gider mi? | Hayır, log sunucusunda kalır | Seviye 1, alarm dizinine yazılmıyor |
| Yönetici kilidi? | Özel kural 100140, seviye 10 | Hazır kural 18 deneme bekliyor, FortiGate 3’te kilitliyor |
Belgenin ikinci yolunu, yani log sunucusuna agent kurmayı, örnek kurulumda seçmedim. Log sunucusu log01 FortiGate satırlarını rfc5424 biçiminde alıyor, çünkü default biçim log sunucusunda dosya adını bozuyor (FortiGate log ayarları yazımızda). Wazuh ise aşağıda ölçüldüğü gibi FortiGate’i yalnız default biçimde tanıyor. İki alıcı iki farklı biçim istediği için en kısa yol FortiGate’in ayrı bir akışıdır.
Wazuh Server’da Syslog Dinleyicisi: remote Bloğu
Wazuh server’ın fabrika yapılandırmasında tek bir <remote> bloğu vardır: agent’ları 1514/TCP üzerinden dinleyen secure bağlantısı. Syslog için server’daki /var/ossec/etc/ossec.conf dosyasına, bu bloğun yanına ikinci bir blok yazılır:
<remote>
  <connection>syslog</connection>
  <port>514</port>
  <protocol>udp</protocol>
  <allowed-ips>192.168.10.1/32</allowed-ips>
</remote>connection:syslog, düz syslog satırı demektir. Agent bağlantısısecureolarak kalır.portveprotocol: FortiGate fabrika ayarında UDP 514’e gönderir.protocolsatırı yazılmazsa belgeye göre fabrika değeritcpolur ve iki taraf farklı protokolde kalır.allowed-ips: firewall’un Wazuh’a log gönderdiği adres./32tek bir adres demektir. Birden çok cihaz varsa alan her adres için ayrı bir satırda tekrarlanır.local_ip: yazmadım. Server bütün adreslerinde dinliyor, erişimiallowed-ipsve ufw sınırlıyor. Belge bu alanla dinlemeyi tek bir adrese bağlamaya da izin veriyor.
Ayar manager yeniden başlatılınca geçerli olur:
sudo systemctl restart wazuh-manager
sudo grep wazuh-remoted /var/ossec/logs/ossec.log | tail -n 32026/11/06 10:21:34 wazuh-remoted: INFO: Remote syslog allowed from: '192.168.10.1/32'
2026/11/06 10:21:34 wazuh-remoted: INFO: Started (pid: 7608). Listening on port 514/UDP (syslog).
2026/11/06 10:21:34 wazuh-remoted: INFO: Started (pid: 7607). Listening on port 1514/TCP (secure).İlk satır izin verilen adresi, ikinci satır syslog dinleyicisini gösteriyor. Agent bağlantısı aynen yerinde.
allowed-ips Olmadan Dinleyici Açılmaz
Bloğu önce allowed-ips satırı olmadan yazdım. Manager yeniden başladı ve agent bağlantısını açtı, ama 514’te hiçbir süreç dinlemedi. Log dosyasında sebebi tek bir satır söylüyordu:
2026/11/06 10:20:51 wazuh-remoted: INFO: (1501): IP or network must be present in syslog access list (allowed-ips). Syslog server disabled.Satırın seviyesi ERROR değil INFO. Hata aramak için log dosyasında ERROR süzen biri bu satırı görmez. Dinleyicinin gerçekten açıldığını Listening on port 514/UDP satırı ve portu dinleyen süreç gösterir:
sudo ss -lunp | grep 514UNCONN 0 0 0.0.0.0:514 0.0.0.0:* users:(("wazuh-remoted",pid=7608,fd=4))ufw: 514’ü Yalnız Firewall’a Açmak
Kurulumda ufw yalnız sunucu ağına 22, 443, 1514 ve 1515’i açmıştı (kurulum yazımızın ufw bölümü). 514 için tek kaynaklı bir kural eklenir:
sudo ufw allow from 192.168.10.1 to any port 514 proto udp comment 'wazuh syslog fortigate'
sudo ufw status numbered | grep 514[ 5] 514/udp ALLOW IN 192.168.10.1 # wazuh syslog fortigateallowed-ips ile ufw aynı sınırı iki ayrı yerde çizer. ufw paketi işletim sisteminde durdurur, allowed-ips ise Wazuh’un kendi içinde. Yeni bir cihaz eklenirken ikisine de satır yazılır.
FortiGate’te Wazuh İçin Ayrı Syslog Akışı: syslogd3
FortiGate arayüzündeki Send logs to syslog satırı yalnız birinci akışı (syslogd) ayarlar. Örnek kurulumda birinci akış log sunucusuna, ikinci akış 5651 sunucusuna gidiyor (FortiGate log ayarları yazımızda). Wazuh üçüncü akışı alır. syslogd2, syslogd3 ve syslogd4 arayüzde görünmez, CLI’dan açılır:
config log syslogd3 setting
    set status enable
    set server "192.168.10.47"
    set mode udp
    set port 514
    set format default
endserver, Wazuh server’ın FortiGate’e bakan adresidir. Örnek kurulumda Wazuh server’ın yönetim ağında da bir adresi var (192.168.10.47). FortiGate satırları yönetim portunun adresinden (192.168.10.1) gönderiyor, allowed-ips’e yazılan adres de budur. Kalan alanlar (facility local7, boş source-ip, interface-select-method auto) fabrika değerinde bırakılabilir.
Bu ayar birinci ve ikinci akışa dokunmaz. FortiGate her satırı her akışa ayrı gönderir ve her akışın biçimi ayrıdır. Log sunucusu rfc5424 almaya devam eder, Wazuh default alır.
Biçim: default mı rfc5424 mü?
Aynı olayın iki biçimdeki satırı, Wazuh server’da yakalandığı haliyle şöyle:
<187>date=2026-11-06 time=10:24:22 devname="gmfw01" devid="FGVMEVC2SM8KGQ8F" eventtime=1793949861511950294 tz="+0300" logid="0100038404" type="event" subtype="system" level="error" vd="root" logdesc="FortiGuard hostname unresolvable" ...
<187>1 2026-11-06T07:24:32Z gmfw01 - - - - eventtime=1793949871522656788 tz="+0300" logid="0100038404" type="event" subtype="system" level="error" vd="root" logdesc="FortiGuard hostname unresolvable" ...
Birinci satır default, ikinci satır rfc5424. rfc5424 cihaz adını ve saati standart başlığa taşıyor ve gövdeden date=, time=, devname= ve devid= alanlarını çıkarıyor. Wazuh’un FortiGate decoder’ı (fortigate-firewall-v5) satırı tam bu dört alanın varlığından tanıyor. Alanlar yoksa decoder çalışmıyor ve satır FortiGate satırı olarak işlenmiyor.
Dört olayı iki biçimle de gönderdim:
| Olay | default | rfc5424 |
|---|---|---|
| Yanlış parola | 81606, seviye 4 | 2501, seviye 5 (genel kural) |
| Başarılı giriş | 81626, seviye 3 | alarm yok |
| Oturum kapanışı | 81616, seviye 4 | alarm yok |
| Yapılandırma değişikliği | 81612 (3) ve 81608 (7) | alarm yok |
rfc5424 satırında yanlış parola yine alarm oldu, ama FortiGate kuralıyla değil. Satırdaki “login failed” sözcükleri Wazuh’un genel “User authentication failure” kuralına (2501) takıldı. Bu alarmda hangi hesabın denendiği ya da denemenin hangi adresten geldiği ayrı alan olarak yok, çünkü satırı alanlara ayıran decoder çalışmadı. Yapılandırma değişikliği ise hiçbir kurala düşmedi. Bu biçimde firewall’da kimin neyi değiştirdiği Wazuh’ta alarm olarak görünmez.
FortiOS 7.0.10’da iki biçim daha var, csv ve cef. Onları denemedim. Denediğim iki biçimde log sunucusu için doğru olan, Wazuh için yanlış. Bu yüzden iki alıcı tek akışı paylaşmaz.
Protokol: UDP mi TCP mi?
Wazuh belgesinin örneği TCP 514 kullanıyor. FortiGate’te TCP’nin karşılığı set mode reliable’dır (RFC 6587). Wazuh’ta ikinci bir blokla TCP 514’ü açtım ve FortiGate’i reliable moda çevirdim. Bağlantı kuruldu, Wazuh server her paketi onayladı. Ama yakalanan altı satırdan hiçbiri Wazuh’un arşivine ya da alarm dizinine düşmedi. ossec.log’da da hata satırı yoktu. Kayıp hiçbir yerde görünmüyordu.
Sebep paketin içinde görünüyor:
314 <187>date=2026-11-06 time=10:26:22 devname="gmfw01" devid="FGVMEVC2SM8KGQ8F" eventtime=1793949981577098036 tz="+0300" logid="0100038404" type="event" subtype="system" level="error" ...Satırın başındaki 314, satırın bayt cinsinden uzunluğudur. RFC 6587’nin iki çerçeveleme yönteminden biri olan octet-counting böyle çalışır: satırın sonunda satır sonu karakteri yoktur, alıcı satırın nerede bittiğini baştaki sayıdan anlar. Wazuh’un syslog dinleyicisi ise satırları satır sonu karakterinden ayırıyor. Bu ayrımı Wazuh server’ın kendisinden TCP ile gönderdiğim üç satırla sınadım:
- Satır sonu ile biten satır: arşive düştü, FortiGate decoder’ı ve 81606 çalıştı.
- Başında uzunluk sayısı olan, satır sonu olmayan satır: hiç düşmedi.
- Başında uzunluk sayısı, sonunda satır sonu olan satır: düştü, ama sayı satırın parçası oldu. Arşivdeki satır
382 <187>date=...diye başladı.
FortiGate’in reliable modu ikinci biçimde gönderiyor. Satır Wazuh’a ulaşıyor, ama bitmediği için işlenmiyor. Aynı mod log sunucusuna gönderirken çalışıyordu (FortiGate log ayarları yazımızda satırlar rsyslog’a geldi). legacy-reliable modunu (RFC 3195) denemedim. rsyslog bu çerçevelemeyi okuyor, Wazuh’un syslog dinleyicisi okumuyor. FortiGate’ten Wazuh’a giden akış bu yüzden UDP kalır.
UDP’de kaybı da ölçtüm. FortiGate’in diagnose log test komutunun ürettiği 89 satırın 89’u Wazuh’un arşivine düştü. Server’ın UDP alım tamponu taşmadı (RcvbufErrors 0). Bu küçük bir hacimdir, saniyede binlerce satır yazan bir firewall’da kaybı ölçmedim. UDP’de kayıp sessizdir, gönderen de alan da haber vermez (syslog nedir yazımızda). UDP satırı yolda şifrelemez. Bu yüzden Wazuh’a giden akış yönetim ağından gider, kullanıcı ağlarından geçmez.
Filtre: Trafik Logu Wazuh’a Gitmez
Her akışın kendi süzgeci var (config log syslogd3 filter). Fabrika ayarında information seviyesi ve üstü, trafik logları dahil her şey gönderilir.
Trafik satırının Wazuh’ta ne olduğunu ölçtüm. Bir istemciden FortiGate’in kapalı portlarına 15 bağlantı denedim. FortiGate 29 trafik satırı yazdı (type="traffic" subtype="local"). Wazuh bunların 28’ini 81618 kuralına eşledi. Kuralın seviyesi 1 olduğu için hiçbiri alarm dizinine yazılmadı. Kalan bir satır, aynı kaynaktan 45 saniyede 18 trafik satırını sayan 81619 kuralını tetikledi ve seviye 3 tek bir alarm oldu (“Multiple high traffic events from same source”). Wazuh’un arşivi fabrika ayarında kapalıdır. Yani seviye 1 satırlar Wazuh’ta hiçbir yerde kalmaz.
Trafik logu Wazuh’ta alarm olmuyor ama satır sayısını artırıyor. Wazuh akışında trafik süzülür:
config log syslogd3 filter
    set forward-traffic disable
    set local-traffic disable
end
Aynı 15 bağlantı denemesini süzgeçten sonra tekrarladım. 29 trafik satırının yerinde yalnız biri kaldı, o da süzgecin değiştiği saniyeye denk geldi. Olay logları gelmeye devam etti. Lab ağında firewall’un üstünden geçen trafik yoktu, forward-traffic’in etkisini bu yüzden ölçemedim. Trafik logu oturum başına bir satır yazar ve kullanıcısı olan bir kurumda olay loglarından çok daha hızlı çoğalır. Bu satırların yeri log sunucusudur.
FortiGate Olayları Wazuh’ta: Kural ve Seviye
default biçim ve UDP ile gelen olaylar Wazuh’un hazır FortiGate kurallarına şöyle düştü:
| FortiGate olayı | Wazuh kuralı | Seviye | Alarm dizininde mi? |
|---|---|---|---|
| Yanlış parola | 81606 | 4 | Evet |
| Başarılı giriş (arayüz ya da SSH) | 81626 | 3 | Evet |
| Oturum kapanışı | 81616 | 4 | Evet |
| Bir nesnenin düzenlenmesi | 81612 | 3 | Evet |
| Oturum sonunda “yapılandırma değişti” | 81608 | 7 | Evet |
Yönetici kilidi (Admin login disabled) | 81606 | 4 | Evet |
| Trafik satırı | 81618 | 1 | Hayır |
| Aynı kaynaktan 45 saniyede 18 trafik satırı | 81619 | 3 | Evet |
| Revizyon kaydı ve yapılandırma yedeği | kural yok | yok | Hayır |
Yönetim olaylarının en yükseği seviye 7, yani her yapılandırma değişikliği. FortiGate’in diagnose log test komutunun ürettiği örnek saldırı satırları 81628 ile seviye 11 oldu. Hiçbiri server’ın fabrika e-posta eşiğine (12) ulaşmıyor.
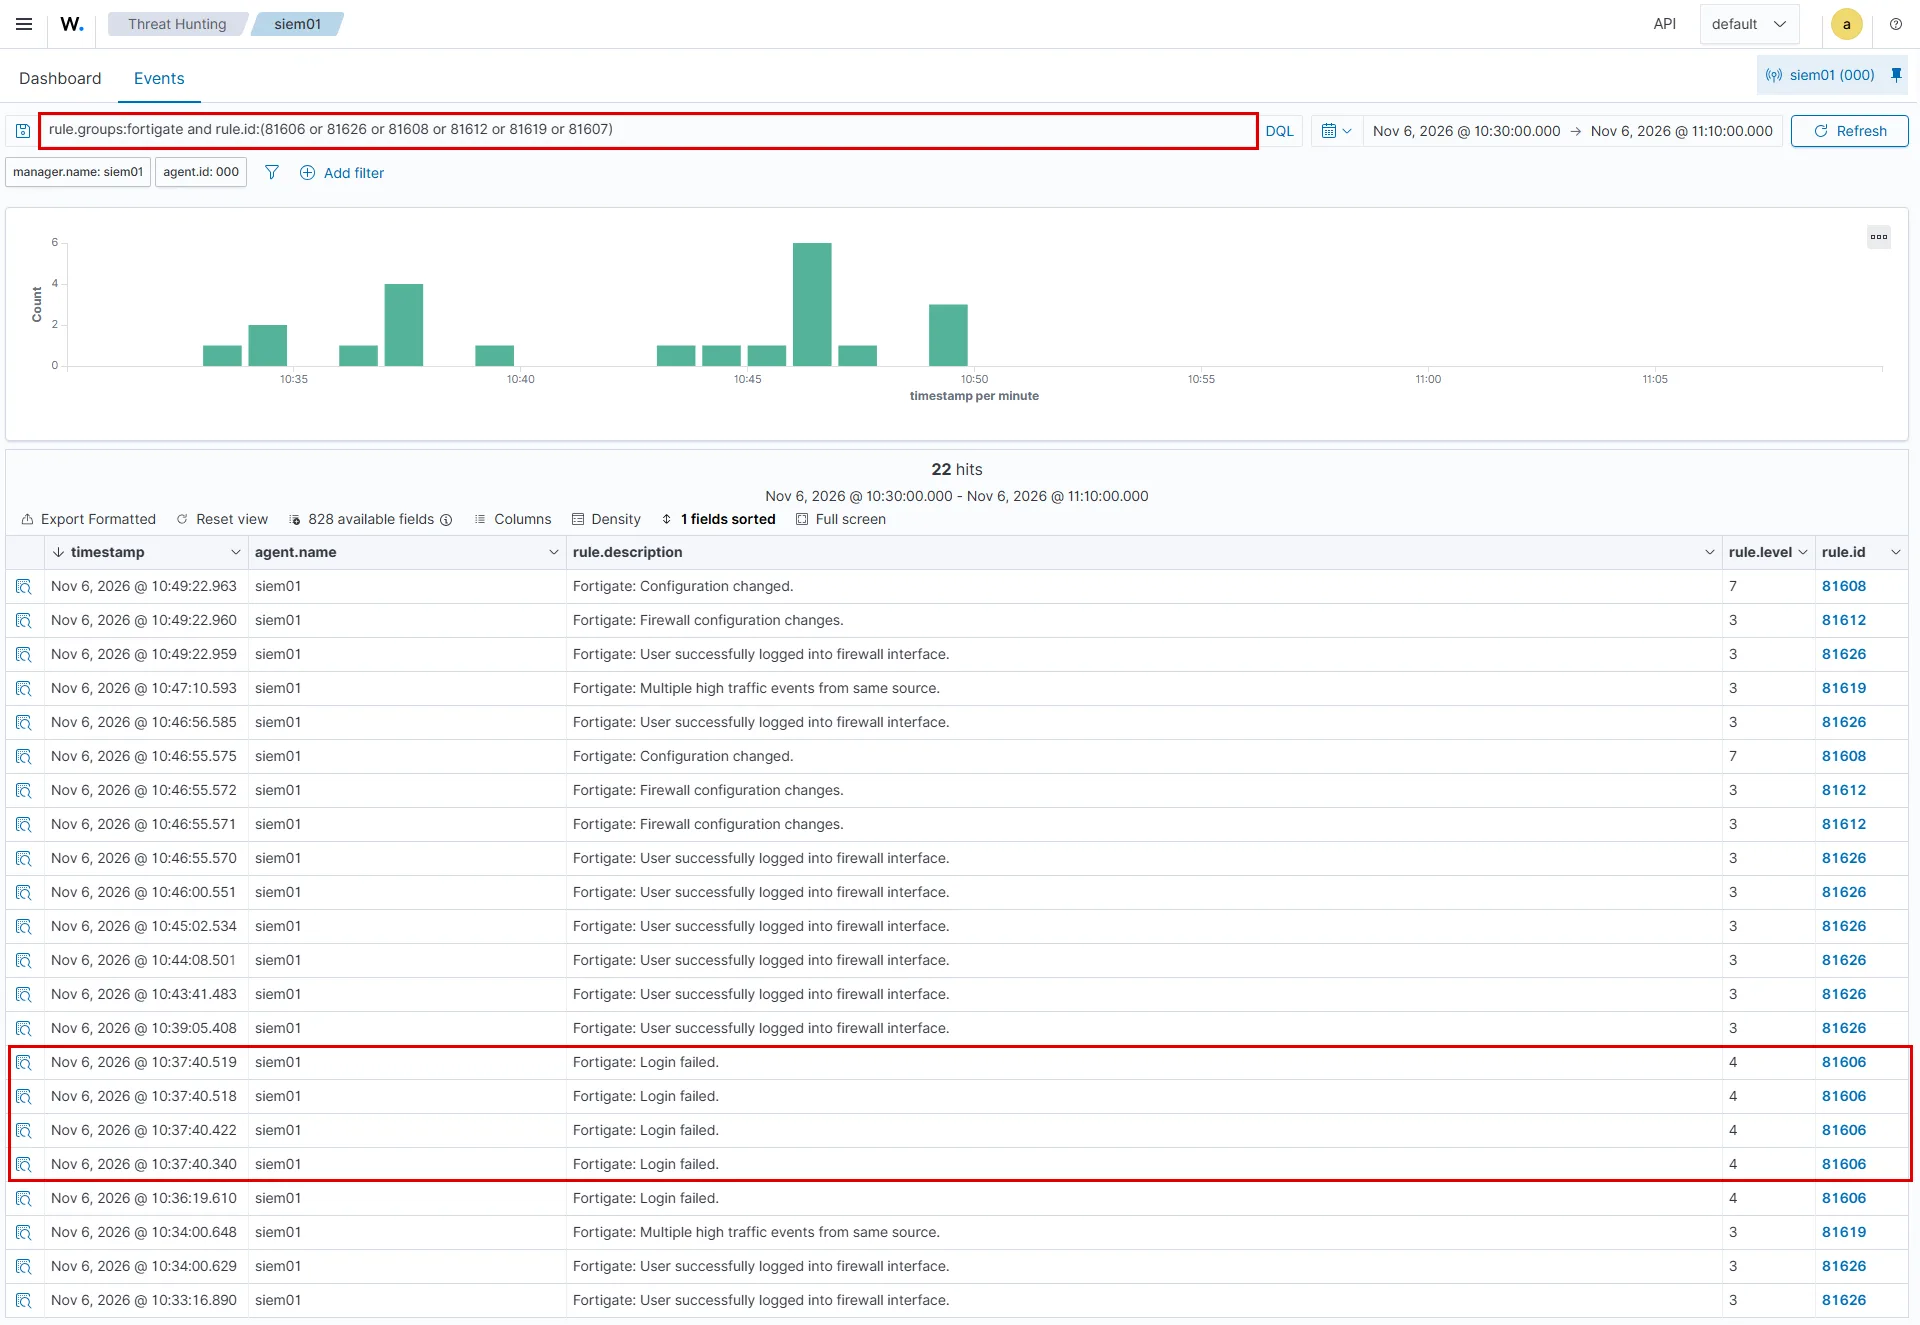
Syslog olayları Wazuh’ta bir agent’a değil server’ın kendisine yazılır: agent.id 000, agent.name server’ın adı. Cihazı ayıran alan location’dır, yani satırın geldiği adres (192.168.10.1). FortiGate agent listesinde görünmez. Endpoints ekranına bakan biri bu yüzden FortiGate’in Wazuh’a bağlı olmadığını sanabilir. Arama Threat Hunting’de kural grubuyla yapılır: rule.groups:fortigate. Yanlış parolanın hangi hesaba yapıldığı data.dstuser alanında, denemenin geldiği adres data.srcip alanında durur.
Kilit Eşiği Wazuh’un Çoklu Deneme Kuralından Önce Davranır
Hazır kurallar arasında FortiGate’e yapılan parola denemeleri için bir frekans kuralı var: 81607, aynı kaynaktan 45 saniyede 18 başarısız giriş, seviye 7. Lab’da tek bir adresten üç saniyede otuz deneme yaptım. 81607 hiç çalışmadı.
Sebep FortiGate’in yönetici kilidi. Kilit fabrika ayarında üçüncü yanlış denemede devreye girer ve 60 saniye sürer. Otuz denemeden FortiGate yalnız dördünü logladı: üç Admin login failed ve bir Admin login disabled. Kilit süresince gelen 27 deneme reddedildi ama log satırı yazmadı. Wazuh’un 45 saniyelik penceresine bu yüzden en fazla dört satır düşüyor ve kuralın sayımı 18’e hiç ulaşmıyor. Kilit eşiği en fazla 10 yapılabildiği için kilit açıkken bu kural tek bir adresten gelen denemede çalışamaz.
Fortinet’in CLI başvurusu kilidi yönetici hesabının kilitlenmesi olarak anlatıyor. Lab’da kilit denemenin geldiği adrese uygulandı: kilit süresince aynı adresten başka bir hesapla, SSH key ile yapılan giriş de reddedildi.
Kilidin kendisi FortiGate’in en açık saldırı işaretidir, satırı da bunu söylüyor: Login disabled from IP 192.168.10.225 for 60 seconds because of 3 bad attempts. Wazuh bu satırı tek bir yanlış parolayla aynı kurala, 81606’ya ve seviye 4’e koyuyor.
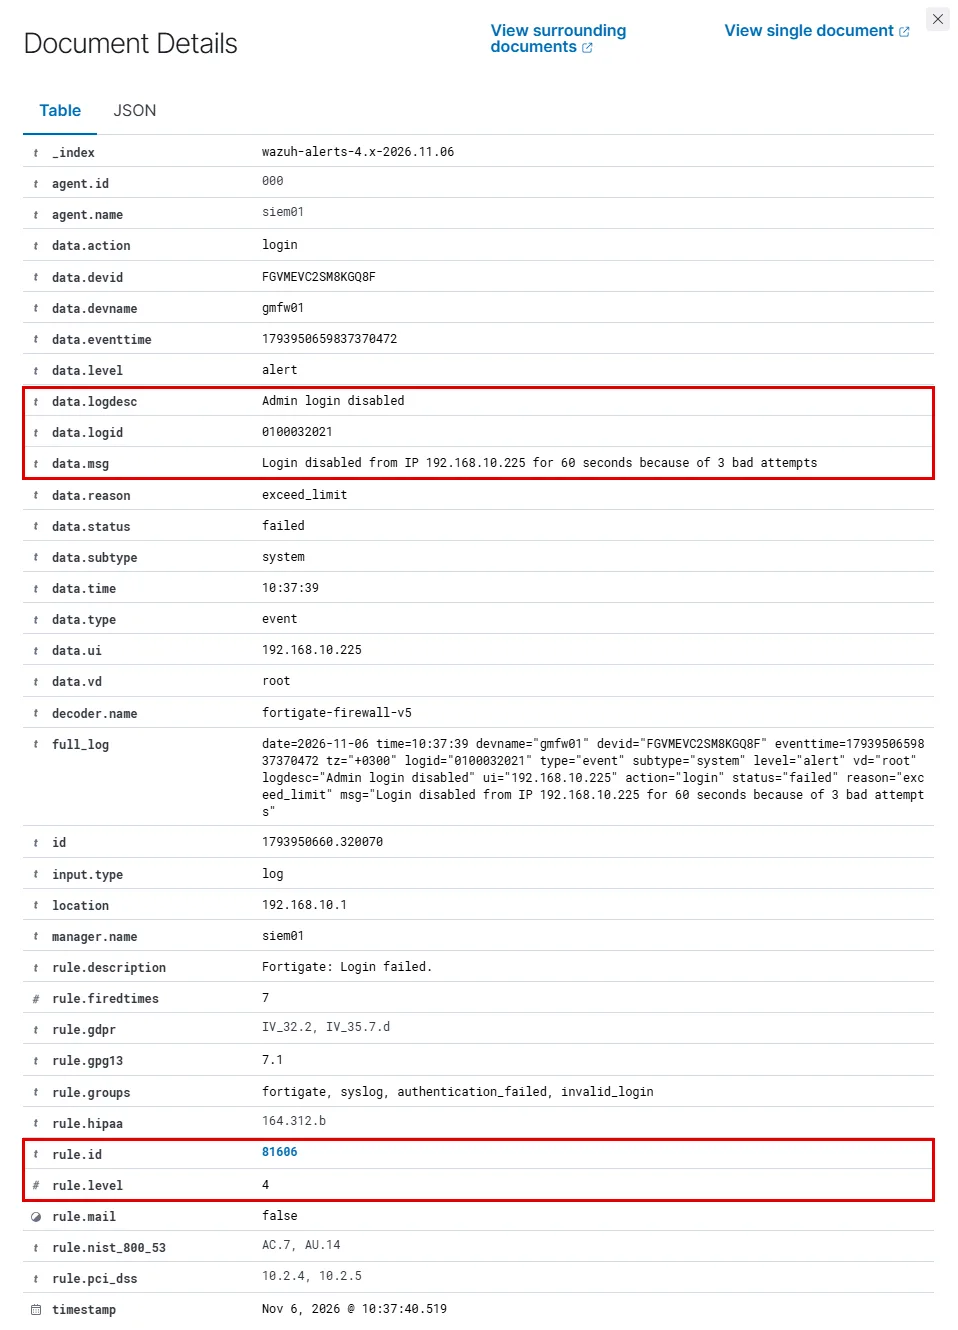
data.logid.Active Directory izleme yazımızda da kilit Wazuh’un sayacından önce davranıyordu. Orada en azından kilidin kendi kuralı vardı ve seviye 9 alarm oluyordu. FortiGate’te kilit, sıradan bir yanlış parolanın arasında kayboluyor.
Wazuh Özel Kural: FortiGate Yönetici Kilidi
Kilit satırını ayıran alan logid’dir: yanlış parola 0100032002, kilit 0100032021. Özel kural, 81606’ya düşen satırlar arasından kilidi seçer ve ona kendi seviyesini verir:
<group name="local,fortigate,">
  <rule id="100140" level="10">
    <if_sid>81606</if_sid>
    <field name="logid">^0100032021$</field>
    <description>FortiGate yonetici girisi kilitlendi: ayni adresten ust uste yanlis parola</description>
    <mitre>
      <id>T1110</id>
    </mitre>
  </rule>
</group>- Dosya ve numara: server’daki
/var/ossec/etc/rules/local_rules.xml, belgenin özel kurallara ayırdığı 100000-120000 aralığından100140. if_sid: satırın alarmda göründüğü kural, 81606. Numara alarmınrule.idalanından alınır.field: alan adı alarmdakidata.logid’indata.öneki atılmış halidir.level: 10. Wazuh’un sınıflandırmasında çok sayıda yanlış parolanın seviyesi budur. FortiGate’in kendisi de üç yanlış deneme saydı.description: Türkçe harf yok, çünkü açıklama e-posta konusuna ve log satırına gider.mitre: T1110, parola deneme tekniği (Brute Force).
Seviye 10, server’ın fabrika e-posta eşiğinin (12) altındadır. Kilidin gece birine e-postayla ulaşması isteniyorsa seviye 12 yazılır. Bu bir kurum kararıdır. Seviye 10’da alarm dashboard’da görünür ama e-posta gitmez.
Kuralı Denemek
Kural dosyası kaydedilince önce sözdizimi denetlenir. Bu denetim manager’ı durdurmaz:
sudo /var/ossec/bin/wazuh-analysisd -tKomut hata basmadan dönüyorsa dosya geçerlidir. Sonra kural, Wazuh’un test aracı wazuh-logtest ile denenir. Araç server’da çalışır ve girdi olarak syslog satırını kabul eder. Lab’da FortiGate’in gerçek kilit satırını Wazuh’a ulaştığı haliyle araca verdim:
sudo /var/ossec/bin/wazuh-logtestAraç satırı önce fortigate-firewall-v5 decoder’ıyla çözdü, logid alanını 0100032021 olarak ayırdı. Kural aşamasının çıktısı:
**Phase 3: Completed filtering (rules).
	id: '100140'
	level: '10'
	description: 'FortiGate yonetici girisi kilitlendi: ayni adresten ust uste yanlis parola'
	groups: '['local', 'fortigate']'
	firedtimes: '1'
	mail: 'False'
	mitre.id: '['T1110']'
	mitre.tactic: '['Credential Access']'
	mitre.technique: '['Brute Force']'
**Alert to be generated.
Kilit satırı 100140 ve seviye 10 oldu. Aynı oturumda verilen sıradan yanlış parola satırı (logid 0100032002) ise 81606 ve seviye 4’te kaldı. Yani kural yalnız kilidi ayırıyor, her yanlış parolayı seviye 10’a çıkarmıyor. wazuh-logtest yeni kuralı yeniden başlatma olmadan okur. Canlı akışın kuralı kullanması için manager yeniden başlatılır:
sudo systemctl restart wazuh-managerDecoder’ı Olmayan Cihaz: Switch Satırları Ne Olur?
FortiGate’in decoder’ı Wazuh’la birlikte gelir. Her cihazın decoder’ı yoktur. Decoder’ı olmayan bir switch’in satırlarına ne olduğunu görmek için Wazuh server’ın kendisinden, uydurma bir switch adıyla dört satır gönderdim:
| Satırın gövdesi | Wazuh’ta |
|---|---|
PORT-12 state=down reason=cable-unplugged vlan=10 | kural yok, alarm yok |
configuration saved by admin from console | kural yok, alarm yok |
login failed for user admin from 10.0.0.9 | 2501, seviye 5 alarm |
SPANNING-TREE topology change on VLAN 10 port 12 error | 1002, seviye 2 (alarm dizinine yazılmadı) |
Dört satırda da decoder yoktu. Decoder’ı olmayan cihazda alarmı satırın içindeki birkaç genel sözcük belirliyor: “login failed” ya da “error” gibi. Port düşmesi ya da yapılandırmanın kaydedilmesi gibi asıl izlenmek istenen olaylar hiçbir kurala düşmüyor. rfc5424 biçimindeki FortiGate satırları da aynı sonucu vermişti: decoder bulunmayınca FortiGate de bu switch gibi davrandı.
Böyle bir cihaz için iki yol var: cihazın satırına özel decoder ve kural yazılır ya da cihazın logu yalnız log sunucusunda tutulur. Örnek kurulumda switch’in logu ve komut kaydı log sunucusuna gidiyor (switch syslog ayarı yazımızda). Özel decoder ve kural yazmak rehberin kural seviyeleri ve özel kural adımının konusudur.
Doğrulama: FortiGate Logu Wazuh’a Düşüyor mu?
- Dinleyici açık:
ossec.log’daListening on port 514/UDP (syslog)satırı var,ss -lunp514’tewazuh-remotedgösteriyor. - Paket geliyor: server’da
sudo tcpdump -ni any udp port 514, FortiGate’in adresinden<187>date=ile başlayan satırlar gösteriyor. Satır<187>1 2026-...diye başlıyorsa akışrfc5424gönderiyordur. - Decoder çalışıyor: Threat Hunting’de bir FortiGate alarmının ayrıntısında
decoder.namefortigate-firewall-v5,locationFortiGate’in adresi. - Olay alarm oluyor: arayüzde bir kez yanlış parola. Alarm 81606, seviye 4 ve
data.dstuserdenenen hesap. - Kilit ayrı görünüyor:
wazuh-logtest’e verilen kilit satırı (Admin login disabled)100140ve seviye 10, sıradan yanlış parola satırı 81606 ve seviye 4 çıkıyor. Canlı denetimde arayüzde üç yanlış deneme yapılır ve Threat Hunting’derule.id:100140aranır. - Trafik gelmiyor: süzgeçten sonra
tcpdumpçıktısındatype="traffic"satırı yok.
Kurulum Bitti, İş Başlıyor
FortiGate’in akışı açıldığında Wazuh’a gelen alarmların çoğu yönetimin kendi işidir. Yukarıdaki Threat Hunting listesinde 22 alarmın 10’u başarılı giriş (81626). Bu alarmlar tek tek okunmaz. Haftada bir, girişlerin geldiği adreslere (data.srcip) bakılır. Yönetim bilgisayarlarının listesinde olmayan bir adresten yapılan giriş incelenir.
Her gün bakılacak üç şey var:
- Yapılandırma değişikliği (81608, seviye 7): her değişiklik bir değişiklik kaydıyla eşleşmelidir: kim, hangi saatte, hangi iş için değiştirdi. Eşleşmeyen değişiklik incelenir.
- Neyin değiştiği (81612, seviye 3): aynı saniyedeki 81612 alarmları değişikliğin kendisini taşır. Lab’da bir adres nesnesine yorum ekleyince
data.cfgpathalanıfirewall.address,data.cfgobjalanı nesnenin adını,data.cfgattralanı eski ve yeni değeri gösterdi:comment[->sys-deneme]. Wazuh akışının kendi süzgecini değiştirmek de bu kurala düştü (log.syslogd3.filter).cfgpath’ilog.ile başlayan değişiklik, log ayarına dokunulduğunu söyler. - Yönetici kilidi (100140, seviye 10): kilidi tetikleyen adres yönetim bilgisayarlarından biriyse parolasını unutan bir yöneticidir. Başka bir adresse firewall’un yönetim arayüzüne erişebilen biri parola deniyordur. Bu durumda yönetim arayüzünün hangi ağlara açık olduğuna bakılır (FortiGate admin hesabı yazımızda).
Seviye 10 ve altındaki alarmlar e-posta göndermez. E-posta bildirimi fabrika ayarında kapalıdır, yolu rehberin e-posta bildirimi adımında. Alarmları kimin, ne kadar sürede okuyacağı ise SIEM hizmeti sayfamızdaki işin kendisidir.
Wazuh Syslog’da Sık Yapılan Hatalar
allowed-ipsyazmamak. Manager yeniden başlar ama 514’te dinleyici açılmaz. Sebebi söyleyen satırINFOseviyesindedir veERRORaramasında görünmez.protocolsatırını unutmak. Fabrika değeritcp, FortiGate’in fabrika modu UDP. İki taraf ayrı protokolde kalır.- Log sunucusunun akışını Wazuh’a çevirmek. Akış
rfc5424ise decoder çalışmaz. Yanlış parola genel kurala düşer, yapılandırma değişikliği hiç alarm olmaz. - Güvenli olsun diye
mode reliableseçmek. Bağlantı kurulur, paketler onaylanır, ama Wazuh’a tek satır düşmez ve hiçbir yerde hata yazılmaz. - 81607’ye güvenmek. FortiGate kilitte deneme loglamadığı için hazır çoklu deneme kuralı tek adresten gelen denemede çalışmaz. Kilidin kendisine özel kural yazılır.
- FortiGate’i agent listesinde aramak. Syslog cihazı agent değildir. Olayları
agent.id000 altında,locationalanında cihazın adresiyle durur. - Trafik logunu Wazuh’a göndermek. Satırlar seviye 1 olur ve alarm dizinine yazılmaz. Satır sayısı artar, görünen alarm artmaz.
Sonuç: FortiGate Wazuh’a Ayrı Akışla Konuşur, Kilidi Özel Kural Duyurur
Wazuh’un syslog dinleyicisi beş satırlık bir bloktur ve allowed-ips olmadan hiç açılmaz. FortiGate tarafında Wazuh’a kendi akışı ayrılır, çünkü log sunucusunun istediği rfc5424 biçimi Wazuh’un FortiGate decoder’ını devre dışı bırakıyor. Protokol UDP’dir: FortiGate’in TCP modu satırı uzunluk sayısıyla çerçeveliyor ve Wazuh bu satırları sessizce düşürüyor.
Doğru biçim ve protokolle yanlış parola, giriş, çıkış ve yapılandırma değişikliği hazır kurallarla alarm oluyor. Trafik logu ise seviye 1 kalıyor ve yeri log sunucusu. Hazır kuralların göremediği tek şey kilidin kendisi: FortiGate üçüncü denemede girişi kilitliyor ve Wazuh’un 18 deneme bekleyen kuralı hiç dolmuyor.
Girişteki benzetmeye dönersek: indirici merkezin telefonu artık arıza merkezinin kayıtlı numaraları arasında. Merkez tanıdığı formla gelen ihbarı iş emrine çeviriyor, başka formla gelen ihbardan yalnız “arıza” sözcüğünü duyuyor. Görevli kapıyı üçüncü yanlış anahtarda kilitliyor ve merkezin 18 deneme bekleyen kuralı hiç dolmuyor. Kilidin kendisini iş emrine çeviren, merkezin kendi eklediği kuraldır.
Wazuh Syslog Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Firewall'un logu Wazuh'a ulaşıyor olabilir. Kilit ve yapılandırma değişikliğinin alarm olup olmadığına ayrıca bakılır.
İçindekiler
Ana Hizmet
Siber Güvenlik