Siber Güvenlik
Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

- Wazuh Zafiyet Tespiti Nasıl Olmalı?
- Yama Çıktığı Gün Saat İşlemeye Başlar
- Wazuh Vulnerability Detection Nedir? Envanterden CVE’ye
- Feed ve İnternet Erişimi: cti.wazuh.com ve Çevrim Dışı Güncelleme
- Vulnerability Detection Ekranını Okumak: Dashboard, Inventory, Events
- Desteklenmeyen Sürümde Sonuç: Ubuntu 26.04
- Yeni Veritabanı, Yeni Sonuç, Alarm Yok
- Alarm Ne Zaman Gelir? Paket Kurulumu, Yükseltme ve Agent Kapalıyken
- Agent Çalışırken Kurulum: 15 Alarm
- Sürüm Yükseltme: 15 Solved
- Agent Kapalıyken Kurulum: Envanter Var, Alarm Yok
- Envanter Aralığı Gecikmeyi Belirler
- Windows’ta Hotfix ve İşletim Sistemi Açıkları
- Wazuh Sunucusu Kendini Taramaz
- Kurulum Bitti, İş Başlıyor: Ayda Bir Zafiyet Okuması
- Wazuh Vulnerability Detection Doğrulama
- Wazuh Zafiyet Tespitinde Sık Yapılan Hatalar
- Sonuç: Zafiyet Tespiti Envanterdir, Alarm Değildir
- Wazuh Zafiyet Tespiti Hakkında Sık Sorulan Sorular
Wazuh vulnerability detection (zafiyet tespiti), agent’ın topladığı kurulu yazılım listesinin bilinen açıklarla eşlenmesidir. Agent makinedeki paketlerin adını ve sürümünü server’a gönderir. Server bu listeyi Wazuh’un açık veritabanıyla karşılaştırır ve her eşleşmeyi CVE numarası, önem derecesi ve etkilenen paketle birlikte bir envantere yazar. Ağdan tarama yapmaz, yalnız agent kurulu makineleri görür.
Bu yazı Wazuh rehberimizin onuncu adımıdır. Lab’da şunları ölçtüm: açık veritabanının nereden ve ne sıklıkla güncellendiği, sunucuda ne kadar yer tuttuğu, Wazuh’un desteklemediği bir Ubuntu sürümünde ne bulduğu, bilinen açıklı bir 7-Zip sürümü kurulunca alarmın ne zaman geldiği, yükseltilince ne olduğu ve agent kapalıyken kurulan paketin neden alarm üretmediği. Alarmın ne zaman gelip ne zaman gelmediği kendi bölümünde.
Rehberde agent’ı abonedeki akıllı sayaca benzettik. Arıza merkezinin elinde her evdeki sayacın markası, modeli ve üretim partisi listelidir. Sayaç üreticileri de zaman zaman bir partide kusur bulur ve bildirim yayımlar: şu partideki sayaçların klemensi ısınıyor. Merkez her bildirimi kendi listesiyle karşılaştırır ve kusurlu partinin hangi evlerde takılı olduğunu bulur.
Merkez sonucu bir listeye yazar, ama her yeni bildirimde ekibi aramaz. Ekip yalnız bir evde sayaç değiştiğinde haber alır. Yani kusurlu sayaçların listesini kimse okumazsa, yeni bir bildirimin kapsadığı evler kimsenin gündemine girmez.
Wazuh’ta sayaç listesi agent’ın yazılım envanteridir, üreticinin bildirimi CVE kaydıdır, karşılaştırma da vulnerability detection modülüdür. Merkezin yazdığı liste Vulnerability Detection ekranındaki Inventory sekmesidir, ekibe giden haber de alarmdır.

Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle agent kurulu makinelerdeki bilinen açıkların Wazuh ile listelenmesine odaklanır. Agent kurulamayan cihazlara, internete açık yüzeye ve yanlış yapılandırmaya dışarıdan bakan iş zafiyet taraması’dır. İkisi birbirinin yerine geçmez.
Wazuh Zafiyet Tespiti Nasıl Olmalı?
Önce kısa cevap: modül server’da fabrikada açıktır, kurulumla gelen ayar yeterlidir. Server açık veritabanını internetten saatte bir günceller, internete çıkamıyorsa güncelleme iç ağdan verilir. Asıl iş envanteri düzenli okumaktır: alarm yalnız bir paket kurulup kaldırıldığında gelir, var olan açık ve yeni yayımlanan CVE alarm üretmez. Açıklar bilinen istismar, internete açıklık ve önem derecesine göre sıralanır, en az ayda bir okunur. Wazuh server’ının kendi paketleri fabrika ayarında taranmaz, ayrıca bakılır.
Bu düzen dört kaynağa dayanıyor:
- Wazuh belgesi: modülün nasıl çalıştığı sayfası, ilk envanter taramasında işletim sistemi alarmı üretilmediğini, paket alarmının yalnız zamanlanmış envanter taramasında yakalanan kurulum ya da kaldırmada geldiğini ve açık veritabanı güncellenince yapılan yeniden değerlendirmenin alarm üretmediğini yazar.
- CIS Controls 7.7: tespit edilen açıklar belgelenmiş bir süreçle, ayda bir ya da daha sık kapatılır. 7.3 ve 7.4 işletim sistemi ve uygulama yamaları için aynı sıklığı ister.
- CIS Controls 7.5: iç varlıklar üç ayda bir, kimlik doğrulamalı ve kimlik doğrulamasız taramayla taranır. Wazuh’un modülü kimlik doğrulamasız tarama yapmaz. Yani 7.5’i tek başına karşılamaz.
- NIST SP 800-53, RA-5: zafiyet izleme ve tarama gerçek açıkların kurumun risk değerlendirmesine göre belirlediği sürede kapatılmasını ister. Süreyi kuruma bırakır.
| Soru | Karar | Neden |
|---|---|---|
| Modül açık mı? | Fabrikada açık, ayara dokunulmaz | Server kurulumla birlikte tarar |
| Veritabanı nereden? | cti.wazuh.com, 443 | Server saatte bir günceller |
| İnternet yoksa? | Anlık görüntü iç ağdan (offline-url) | Belge proxy ayarı tanımlamıyor |
| Alarm mı, envanter mi? | Envanter ayda bir okunur | Var olan açık alarm üretmez |
| Sıra? | Bilinen istismar, internete açık makine, sonra Critical ve High | Saldırganın kullandığı açık önce kapanır |
| E-posta? | Critical (seviye 13) eşiği geçer, High (10) geçmez | Fabrika e-posta eşiği 12 |
| Wazuh server’ı? | Ayrıca taranır | Fabrika ayarında kendini taramaz |
Yama Çıktığı Gün Saat İşlemeye Başlar
Bir yama yayımlandığında açığın tarifi de yayımlanmış olur. Saldırgan eski ve yeni kodu karşılaştırarak hatanın yerini bulur. The Record’un aktardığına göre bir araştırmacı, bu karşılaştırmadan yapay zeka yardımıyla yaklaşık bir saatte çalışan bir istismar kurulabileceğini söylüyor. Wiz’in PHP2Shell analizi de yapay zeka modellerinin, insan için pratik sınırda duran istismar zincirini kurmayı ciddi biçimde kolaylaştırdığını yazıyor.
Bu yüzden internete açık ve kritik bir sistemde yamanın penceresi ayın yama günü değil, yamanın çıktığı gündür. Envanter de bu soruya cevap verir: Yeni yamanın kapattığı açık bizde hangi makinelerde var?
Wazuh Vulnerability Detection Nedir? Envanterden CVE’ye
Modülün iki parçası var. Agent’taki syscollector makinenin yazılım envanterini toplar: kurulu paketler, işletim sistemi sürümü ve Windows’ta kurulu güncellemeler (hotfix). Fabrika ayarında saatte bir toplar ve server’a gönderir. Server’daki vulnerability detection modülü bu envanteri Wazuh’un açık veritabanıyla (Wazuh CTI) eşler. Belgeye göre veritabanı işletim sistemi firmalarının güvenlik kayıtlarından, Microsoft’un güvenlik güncellemelerinden, NVD’den, OSV’den ve CISA’dan derlenir.
Windows’ta Microsoft ürünleri için modül kurulu güncellemelere de bakar. Bir güncelleme kuruluysa, Microsoft’un verisine göre o güncellemenin kapattığı CVE’ler açık sayılmaz.
Modülün ayarı Wazuh 4.8’de değişti. Eski <vulnerability-detector> etiketi <vulnerability-detection> oldu, interval ve provider gibi seçenekler kalktı. İnternette hala bulunan eski örnekler bugünkü sürümde çalışmaz. Lab server’ının fabrika ayarı:
  <vulnerability-detection>
    <enabled>yes</enabled>
    <index-status>yes</index-status>
    <feed-update-interval>60m</feed-update-interval>
  </vulnerability-detection>
Üç satır yeterlidir. index-status sonuçların indexer’a, yani dashboard’un okuduğu envantere yazılmasını açar. feed-update-interval veritabanının güncellenme aralığıdır. Dosya /var/ossec/etc/ossec.conf’tur. Bu yazıdaki ölçümlerin hepsi bu fabrika ayarıyla alındı.
Feed ve İnternet Erişimi: cti.wazuh.com ve Çevrim Dışı Güncelleme
Server açık veritabanını fabrika ayarında 60 dakikada bir günceller. Lab’da bir güncelleme 11:20’de başladı ve 12:15’te bitti:
sudo grep -E "update feed|re-scan|Feed update" /var/ossec/logs/ossec.log | tail -n 32026/11/06 11:20:34 wazuh-modulesd:vulnerability-scanner: INFO: Initiating update feed process.
2026/11/06 12:15:33 wazuh-modulesd:vulnerability-scanner: INFO: Triggered a re-scan after content update.
2026/11/06 12:15:33 wazuh-modulesd:vulnerability-scanner: INFO: Feed update process completed.Güncelleme bitince server bütün agent’ları yeniden değerlendirir. Güncelleme sırasında server’ın açtığı bağlantılar yalnız cti.wazuh.com’a, 443 numaralı porta gitti. Adres Cloudflare üzerinden yayınlanıyor ve lab’da IPv6 adresine bağlandı. Firewall’da server için açılacak çıkış bu yüzden IP ile değil alan adıyla tanımlanır.
getent ahosts cti.wazuh.com2606:4700:3037::6815:28dc STREAM cti.wazuh.com.cdn.cloudflare.net
2606:4700:3037::6815:28dc DGRAM
2606:4700:3037::6815:28dc RAW
2606:4700:3036::ac43:9d25 STREAM
2606:4700:3036::ac43:9d25 DGRAM
2606:4700:3036::ac43:9d25 RAW
172.67.157.37 STREAM
172.67.157.37 DGRAM
172.67.157.37 RAW
104.21.40.220 STREAM
104.21.40.220 DGRAM
104.21.40.220 RAW Ad iki IPv6 ve iki IPv4 adrese çözülüyor. ss -tnp ile dakikada bir bakıldığında server’ın dışarıya 443 numaralı porta açtığı bağlantılar bu iki IPv6 adresinden birine gidiyordu, adres bakıştan bakışa değişti. Firewall kuralı IP adresiyle yazılırsa Cloudflare’in adresi değiştiği gün güncelleme sessizce durur.
Açılmış veritabanı server’da /var/ossec/queue/vd klasöründe durur. Lab’da kurulumdan iki gün sonra 14 GB tuttu, kurulumun ilk günü 9,3 GB idi:
sudo du -sh /var/ossec/queue/vd14G /var/ossec/queue/vdServer’ın diski planlanırken bu klasör ayrıca hesaba katılır. Wazuh kurulumu yazımızdaki disk planı bu ölçümle birlikte okunur.
Server internete çıkamıyorsa modülün başvuru sayfası offline-url seçeneğini verir. Veritabanının anlık görüntüsü internete çıkabilen bir makinede indirilir ve server’a ya yerel dosya yolu (file://) ya da iç ağdaki bir web sunucusunun adresiyle gösterilir. Belge bu modül için bir proxy ayarı tanımlamıyor.
Vulnerability Detection Ekranını Okumak: Dashboard, Inventory, Events
Dashboard’da menüden Vulnerability Detection açılır, agent sağ üstten seçilir. Ekranın üç sekmesi iki ayrı kaynaktan okur:
| Sekme | Ne gösterir | Kaynak |
|---|---|---|
| Dashboard | Açıkların önem derecesine göre sayısı, en çok açık taşıyan paketler ve makineler | Envanter |
| Inventory | Her paket ile CVE eşleşmesi bir satır | Envanter |
| Events | Zafiyet alarmları | Alarmlar |
Envanter makinenin bugünkü halidir. Server her değerlendirmede onu yeniden yazar, kapanan açık envanterden düşer. Alarm ise bir değişikliğin kaydıdır ve geçmişte kalır. Bu ayrım yazının geri kalanının özüdür: Inventory dolu, Events boş olabilir.
Envanter indexer’da wazuh-states-vulnerabilities-* adlı indekste durur. Dashboard’daki sayılar bu indeksin sayımıdır. Raporlama için aynı indeks API ile de okunur.
Desteklenmeyen Sürümde Sonuç: Ubuntu 26.04
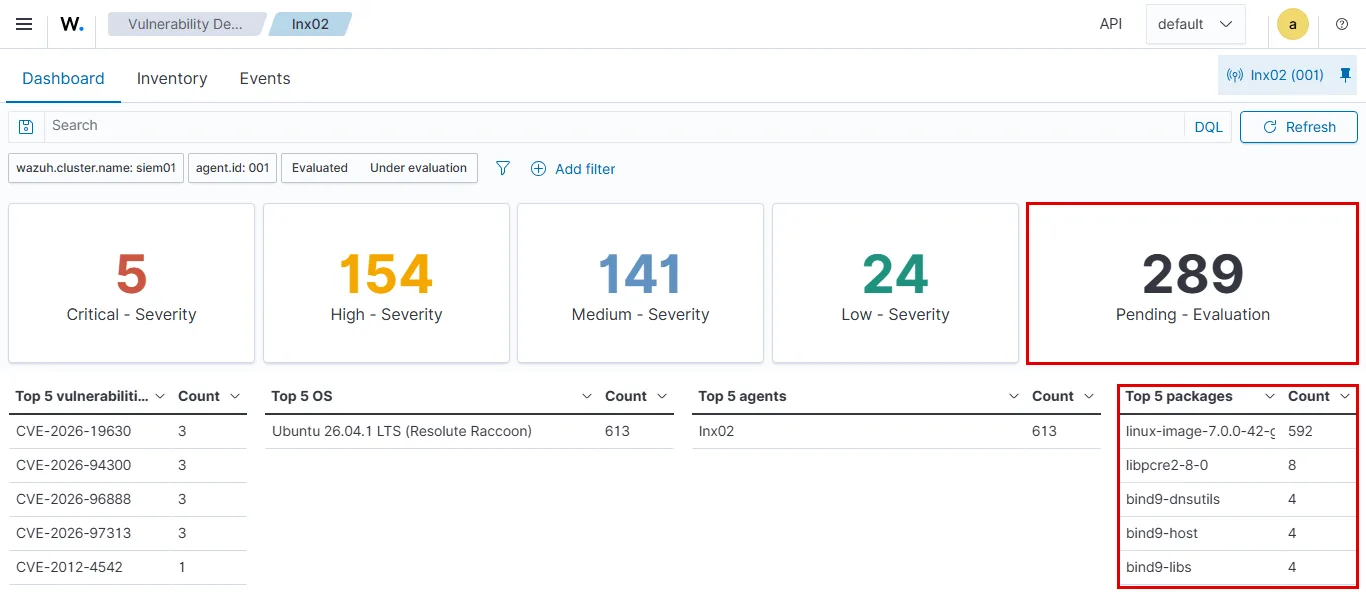
Wazuh’un uyumluluk tablosu Ubuntu’da 24.04’e kadar olan sürümleri sayar, listede olmayan sistemlerde tam tespit garanti etmez. Lab’daki Ubuntu 26.04 sunucuda (lnx02) envanter yine de doldu: 6 pakette 613 kayıt.
| Paket | Kayıt | Critical | High | Medium | Low | Değerlendirme bekliyor |
|---|---|---|---|---|---|---|
linux-image-7.0.0-42-generic | 592 | 5 | 139 | 138 | 21 | 289 |
libpcre2-8-0 | 8 | 3 | 2 | 3 | ||
bind9-dnsutils, bind9-host, bind9-libs | 12 | 12 | ||||
libmspack0t64 | 1 | 1 |
Kayıtların 592’si tek pakette, çalışan çekirdekte. Dashboard 289 kaydı Pending - Evaluation diye ayrı sayıyor: bu CVE’lerin önem derecesi yok, puan grafiğinde de -1 olarak görünüyorlar. Bu tablo 26.04’ün açık durumunun tamamı değil, Wazuh’un bu sürüm için bulabildiğidir. Wazuh 26.04’ü listesine aldığında sonuç yeniden okunur.
Yeni Veritabanı, Yeni Sonuç, Alarm Yok
Aynı gün iki ölçüm arasında server veritabanı güncellemesini bitirdi ve yeniden değerlendirmeyi başlattı (12:15). Öncesinde lnx02’de 3.559 kayıt vardı, sonrasında 613. Domain controller’ın (dc01) kaydı 1’den 1.030’a çıktı ve dc01 o sırada kapalıydı: server değerlendirmeyi agent’tan gelen son envanter üzerinden yapar, makinenin açık olması gerekmez. İki ölçümde de zafiyet alarmı sayısı sıfırdı.
Alarm sayısı indexer’dan, günün vulnerability-detector grubundaki alarmları sayan bir sorguyla okunur:
curl -sk -u admin -H 'Content-Type: application/json' "https://127.0.0.1:9200/wazuh-alerts-*/_search?size=0&pretty" -d '{"query":{"bool":{"filter":[{"term":{"rule.groups":"vulnerability-detector"}},{"range":{"timestamp":{"gte":"2026-11-06T00:00:00+03:00"}}}]}}}'Çıktının sonuç kısmı:
  "hits" : {
    "total" : {
      "value" : 0,
      "relation" : "eq"
    },
    "max_score" : null,
    "hits" : [ ]
  }
Belgedeki cümlenin ölçüsü budur: veritabanı güncellemesiyle gelen değişiklik envantere yazılır, alarma yazılmaz. Bir kayıt sayısının tek güncellemede binlerce değişmesi de bu yüzden yalnız envanterde görülür.
Alarm Ne Zaman Gelir? Paket Kurulumu, Yükseltme ve Agent Kapalıyken
Alarmın ne zaman geldiğini ölçmek için lab istemcisine bilinen açıkları olan bir yazılım kurdum: 7-Zip’in 2023’te çıkan 23.01 sürümü. Kurulum dosyasını 7-Zip’in kendi sitesinden indirdim. Açıklarından biri, CVE-2025-0411, CISA’nın bilinen istismar edilen açıklar kataloğunda (KEV). Ölçümü hızlandırmak için deneme süresince istemcinin envanter aralığını grup ayarında beş dakikaya indirdim:
<wodle name="syscollector">
  <interval>5m</interval>
</wodle>
Üç durum ölçtüm: agent çalışırken kurulum, sürüm yükseltme ve agent kapalıyken kurulum. Önceki bölümdeki veritabanı güncellemesiyle birlikte sonuç şu tabloda:
| Ne oldu? | Envanter | Alarm |
|---|---|---|
| Agent çalışırken açıklı paket kuruldu | 15 açık yazıldı | 15 alarm, açık başına bir tane |
| Paket güncel sürüme yükseltildi | 15 açık düştü | 15 Solved alarmı (23502) |
| Agent kapalıyken paket kuruldu | 15 açık yazıldı | Alarm yok |
| Veritabanı güncellendi | Kayıt sayıları değişti | Alarm yok |
Agent Çalışırken Kurulum: 15 Alarm
Kurulum sessiz yapıldı:
msiexec /i C:\zlab\7zip\7z2301-x64.msi /qn /norestartKurulum 15:36’da bitti. Agent’ın bir sonraki envanter taraması paketi beş dakika sonra gördü ve server aynı saniyede eşlemeyi yaptı. Kurulumdan 5 dakika 10 saniye sonra 15 alarm geldi, her CVE için bir tane. Kural, açığın önem derecesine göre seçildi:
| Kural | Önem derecesi | Seviye | Alarm |
|---|---|---|---|
| 23505 | High | 10 | 9 |
| 23504 | Medium | 7 | 3 |
| 23503 | Low | 5 | 3 |
Critical bir açık olsaydı kural 23506 seviye 13 ile gelirdi. Server’ın e-posta eşiği 12 olduğu için fabrika ayarında yalnız Critical açığın alarmı e-postaya gider. High seviye 10’da kalır.
Dashboard aynı makinenin envanterini özetler:
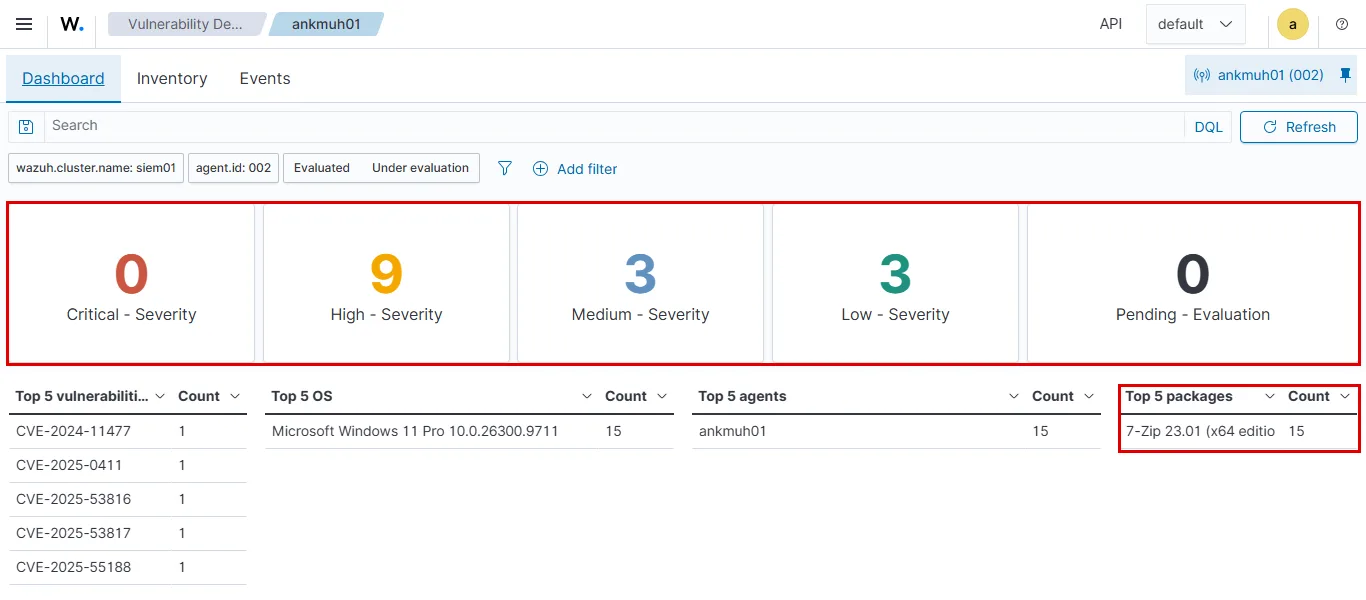
Inventory sekmesi 15 açığı tek tek listeler:
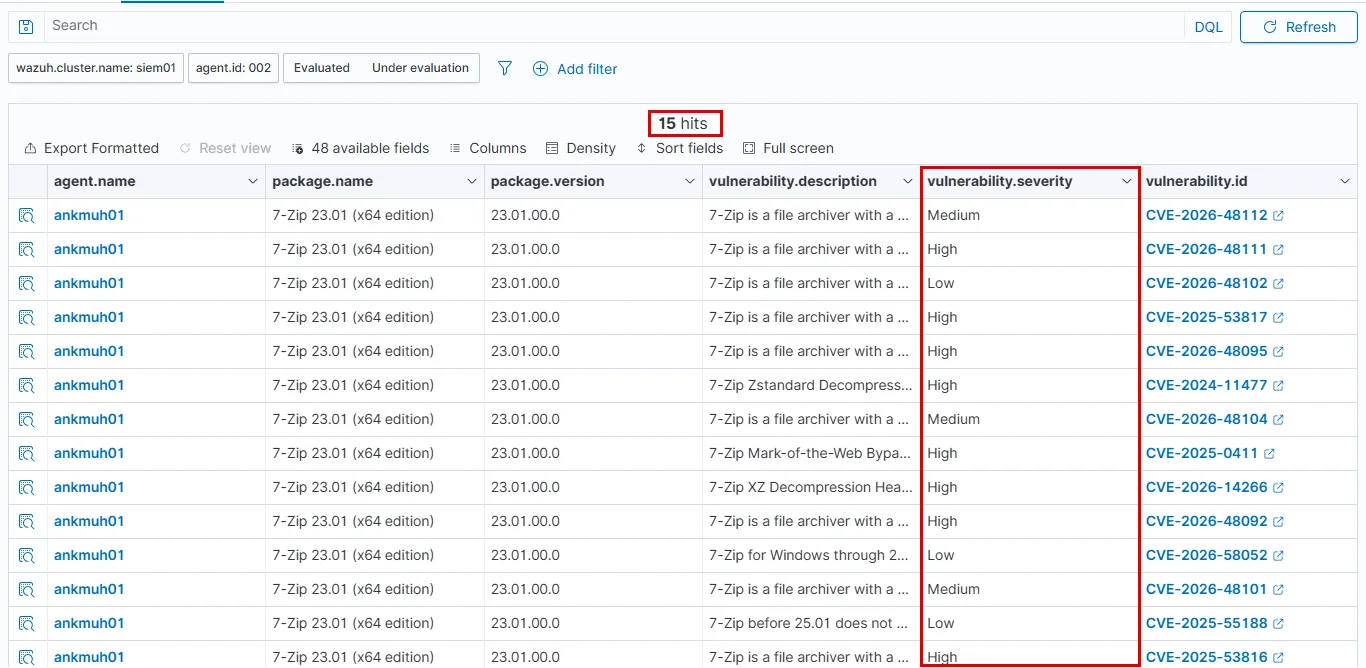
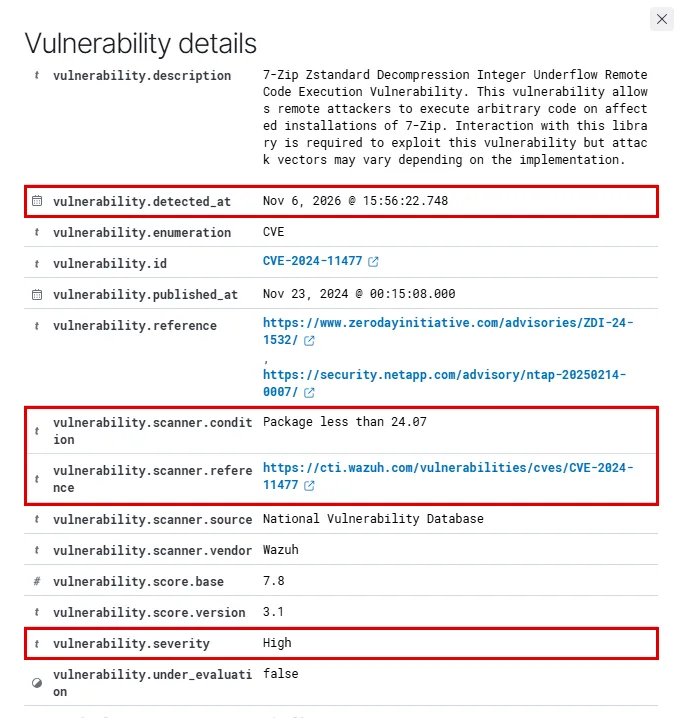
Bir satıra tıklanınca açığın ayrıntısı açılır. En çok işe yarayan üç alan şunlardır. detected_at server’ın açığı bu makinede ilk ne zaman eşlediğidir. scanner.condition eşlemenin kuralıdır: CVE-2024-11477 için Package less than 24.07, yani 24.07 ve sonrası bu açığı taşımaz. scanner.reference Wazuh’un CTI sayfasına gider, açığın kaynaklarını orada toplar:
Alarmlar Events sekmesindedir. rule.id:23505 or rule.id:23502 araması kurulumun ve kapanışın alarmlarını birlikte getirir:
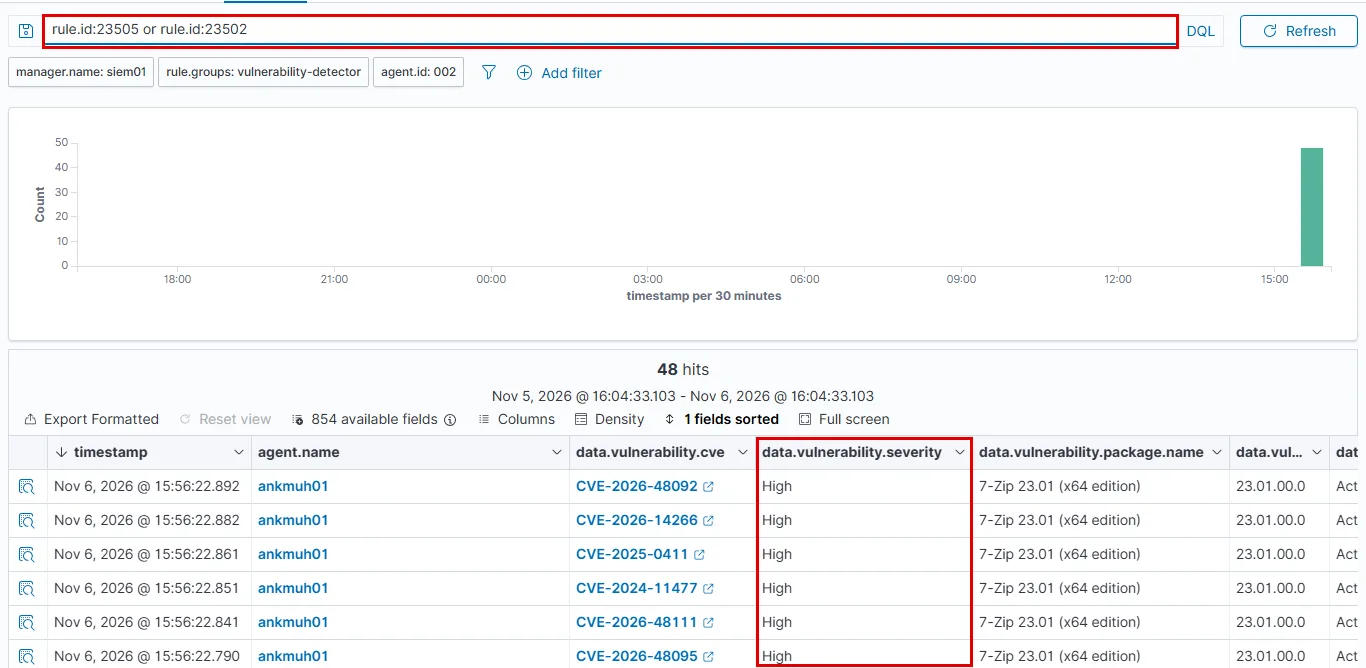
KEV bilgisi alarmda yok. CVE-2025-0411 bilinen istismar edilen açıklar kataloğunda olduğu halde, ne alarmda ne envanter kaydında bunu söyleyen bir alan var. KEV yalnız kaydın reference metnindeki bir CISA bağlantısında geçiyor. Önceliklendirmede KEV kataloğu bu yüzden ayrıca kontrol edilir.
Sürüm Yükseltme: 15 Solved
Aynı makinede 7-Zip’i kaldırmadan güncel 26.05 sürümüne yükselttim. Yükseltmeden 4 dakika 37 saniye sonraki envanter taramasında 15 alarm daha geldi: kural 23502, seviye 3, The CVE ... that affected 7-Zip 23.01 (x64 edition) was solved due to an update in the agent or feed. Envanterde 7-Zip kaydı kalmadı, 26.05 için yeni açık çıkmadı.
Yamanın sonucu böyle okunur: açık envanterden düşer, Events’te bir Solved alarmı kalır. Yamayı yapan kişi kapanışı bir sonraki envanter taramasında görür.
Agent Kapalıyken Kurulum: Envanter Var, Alarm Yok
Üçüncü ölçümde agent servisini durdurdum, 7-Zip 23.01’i kurdum ve servisi yeniden başlattım. Agent açılışta envanteri topladı, server 15 açığı agent açıldıktan 23 saniye sonra envantere yazdı. Alarm gelmedi. Beş dakika sonraki envanter turunda da gelmedi.
Wazuh belgesi bu ayrımı yazar: paket alarmı yalnız zamanlanmış envanter taramasında yakalanan bir kurulum ya da kaldırmada üretilir. Agent’ın açılış taraması bir değişiklik olarak sayılmadı. Paketi bu kez agent çalışırken kaldırınca 15 Solved alarmı yine geldi.
Sonuç şu: bakım penceresinde agent durdurulup yazılım kurulursa, ya da agent yeni kurulan bir makineye sonradan eklenirse, makinede duran açıklar alarm üretmez. Yalnız envanterde görünür.
Envanter Aralığı Gecikmeyi Belirler
Kurulumdan alarma geçen süre, envanter taramasının aralığına bağlıdır. Beş dakikalık aralıkta ilk kurulumun alarmı 5 dakika 10 saniye, aynı paketin sonraki bir kurulumunda 2 dakika sonra geldi: kurulumun taramanın neresine denk geldiğine göre değişir. Fabrika aralığı bir saattir, yani alarm bir saate kadar gecikebilir.
Aralığı kısaltmak istemcide envanter taramasını sıklaştırır. Lab istemcisinde bir envanter turu on saniye ile yarım dakika arasında sürdü. Zafiyet işinde bir saatlik gecikme çoğu zaman sorun değildir, çünkü asıl iş envanteri düzenli okumaktır, alarmı beklemek değil.
Windows’ta Hotfix ve İşletim Sistemi Açıkları
Windows’ta açık envanterinin iki kategorisi vardır: kurulu programların açıkları (Packages) ve işletim sisteminin kendi açıkları (OS). İşletim sistemi açığında modül, Microsoft’un verisine göre hangi güncellemenin hangi CVE’yi kapattığına bakar. Bu yüzden agent’ın topladığı kurulu güncelleme (hotfix) listesi doğru olmalıdır.
Lab’daki iki Windows makinenin sonucu birbirinden çok farklı çıktı:
| Makine | Sürüm | İşletim sistemi açığı | Critical | High | Medium |
|---|---|---|---|---|---|
dc01 | Windows Server 2025 | 1.030 | 48 | 714 | 268 |
ankmuh01 | Windows 11, derleme 26300 | 0 |
Domain controller’ın 1.030 kaydının hepsi işletim sistemi kategorisinde. İstemcide bu kategoride hiç kayıt çıkmadı. Sıfır, “bu makinede işletim sistemi açığı yok” diye okunmaz. Wazuh’un o sürüm ve derleme için veri bulup bulmadığı ayrıca sorulur. Kurumun makinelerinden birinde bu kategori boşsa, aynı sürümdeki başka bir makineyle karşılaştırılır.
Kurulu güncellemelerin listesini agent ile Windows farklı sayıyor:
Get-HotFix | Select-Object HotFixID,InstalledOnGet-HotFix beş güncelleme gösterdi: KB5121794, KB5127647, KB5127648, KB5127694 ve KB5128942. Agent’ın envanteri, Wazuh API’sinin /syscollector/002/hotfixes sorgusuyla okununca 18 kayıt taşıyordu. Fazlası Defender’ın tanım güncellemesi (KB2267602), kötü amaçlı yazılım temizleme aracı (KB890830) gibi Get-HotFix’in saymadığı kayıtlar ve Get-HotFix’te görünmeyen iki güncelleme (KB5126052, KB5129195). Yani agent’ın listesi Get-HotFix’ten geniştir. Bir güncellemenin kurulu olup olmadığına bakarken ölçü agent’ın listesidir, çünkü modül onu kullanır.
Wazuh Sunucusu Kendini Taramaz
Server’ın kendi paketleri fabrika ayarında taranmaz. Envanterde server’ın kendi kaydı (agent 000) yoktu. Sebebi server’ın iç ayar dosyasında:
sudo grep -n disable_scan_manager /var/ossec/etc/internal_options.conf462:vulnerability-detection.disable_scan_manager=1Belgeye göre bu değer 0 yapılıp manager yeniden başlatılırsa modül server’ın kendisini de tarar. Wazuh server’ı bütün makinelerin olaylarını tutan makinedir ve açıkları ayrıca bilinmelidir.
Bu ayarı lab’da değiştirmedim, açıldığında ne bulduğunu da ölçmedim. Karar yine de nettir: server’ın açıkları ya bu ayarla Wazuh’a ya da kurumun dış zafiyet taramasına girer, hiçbirine girmeden kalmaz. Server Ubuntu üzerinde çalışıyorsa güvenlik güncellemelerinin kendiliğinden kurulması da ayrı bir önlemdir, ayarı apt yazımızda.
Kurulum Bitti, İş Başlıyor: Ayda Bir Zafiyet Okuması
Modül kurulduğu gün çalışır. İşe yaraması envanteri okuyan bir takvime bağlıdır.
- Ayda bir envanter okuması: güvenlik izlemesine bakan kişi Vulnerability Detection → Inventory sekmesini bütün makineler için açar. CIS Controls 7.7 açıkların ayda bir ya da daha sık kapatılmasını ister. Okumanın çıktısı bir listedir: hangi açık, hangi makinede, kim kapatacak, hangi tarihe kadar.
- Sıra: önce KEV kataloğundaki açıklar, sonra internete açık makinelerdeki açıklar, sonra Critical ve High. Önem derecesi tek başına sıra değildir. İnternete açık bir sunucudaki istismar edilen High açık, iç ağdaki bir istemcinin Critical açığından önce kapanır. KEV bilgisi Wazuh’ta alan olarak gelmediği için katalogla karşılaştırma elle ya da betikle yapılır.
- Yama günü okuması: yazılım firması bir açık için acil yama yayımladığında envanterde o paket aranır. Soru tektir: bu açık bizde hangi makinelerde var? Envanter bu soruyu yamanın çıktığı gün cevaplar, aylık okumayı beklemez.
- Kapanışın kanıtı: yama yapıldıktan sonraki envanter taramasında açık envanterden düşer ve Events’te bir 23502 Solved alarmı kalır. Listede açığı kapatılmış yazmak için bu alarm beklenir.
- Critical e-postası: Critical açığın alarmı seviye 13’tür ve e-posta eşiğini geçer. Bu alarm yalnız agent çalışırken kurulan paket için gelir. E-postanın gelmemesi Critical açık olmadığı anlamına gelmez.
- Dış tarama takvimi: Wazuh agent kurulamayan cihazları ve internete açık yüzeyi görmez. CIS 7.5’in istediği üç aylık iç tarama ve dış yüzey taraması ayrı bir iştir, sonuçları aynı listeye girer.
Wazuh Vulnerability Detection Doğrulama
Modülün çalıştığı beş yerden okunur:
- Veritabanı güncelleniyor: server’ın log’unda
Feed update process completedsatırı. Fabrika ayarında saatte bir güncelleme başlar, bir güncelleme lab’da 55 dakika sürdü. - Server dışarı çıkabiliyor:
cti.wazuh.comadı çözülüyor ve server 443 numaralı porta bağlanabiliyor. - Envanter doluyor: her makine için Inventory sekmesinde kayıt var. Boşsa önce agent’ın envanter taraması, sonra işletim sisteminin Wazuh tarafından desteklenip desteklenmediği kontrol edilir.
- Alarm zinciri çalışıyor: agent çalışırken kurulan bilinen açıklı bir paket, bir sonraki envanter taramasında 23503-23506 alarmlarını üretir. Lab’da bu işi 7-Zip 23.01 gördü.
- Kapanış görünüyor: paket yükseltilince ya da kaldırılınca 23502 Solved alarmı gelir ve kayıt envanterden düşer.
Wazuh Zafiyet Tespitinde Sık Yapılan Hatalar
- Alarm yok diye açık yok sanmak: var olan açık ve veritabanına yeni giren CVE alarm üretmez. Lab’da lnx02’nin kayıt sayısı tek bir veritabanı güncellemesinde 3.559’dan 613’e indi ve tek alarm gelmedi.
- Agent kapalıyken kurulan paketi beklemek: lab’da agent kapalıyken kurulan 7-Zip’in 15 açığı envantere girdi, alarm üretmedi.
- Eski ayar örneğini kopyalamak:
<vulnerability-detector>etiketi ve<provider>blokları Wazuh 4.8’den önceye aittir. Bugünkü sürümde blok<vulnerability-detection>’dır. - Firewall’da IP adresi yazmak:
cti.wazuh.comCloudflare üzerinden yayınlanıyor ve adresi değişiyor. Kural alan adıyla yazılır. - Diski hesaba katmamak: açılmış veritabanı lab server’ında 14 GB tuttu ve iki günde 9,3 GB’tan büyüdü.
- Desteklenmeyen sürümün sonucunu tam sanmak: Ubuntu 26.04 Wazuh’un uyumluluk listesinde yok. Envanter doldu ama 289 kayıt önem derecesi olmadan bekliyordu.
- Boş işletim sistemi kategorisini temiz sanmak: lab istemcisinde işletim sistemi açığı sıfır çıktı, aynı lab’daki Windows Server 2025’te 1.030.
- Wazuh server’ını unutmak: server kendi paketlerini fabrika ayarında taramaz.
- KEV’i Wazuh’tan beklemek: bilinen istismar bilgisi alarmda ve envanterde alan olarak yok.
- High’ın e-postaya gittiğini sanmak: High seviye 10’dur, e-posta eşiği 12’dir.
Sonuç: Zafiyet Tespiti Envanterdir, Alarm Değildir
Wazuh vulnerability detection, agent kurulu her makinenin yazılım listesini bilinen açıklarla eşler ve sonucu tek bir envantere yazar. Lab’da 7-Zip 23.01 agent çalışırken kurulunca 15 açık beş dakika sonra hem envantere hem alarma düştü, yükseltilince 15 Solved alarmı geldi. Aynı paket agent kapalıyken kurulunca envantere girdi ama alarm üretmedi. Veritabanı güncellemesi lnx02’nin kayıt sayısını tek seferde değiştirdi ve yine alarm gelmedi.
Sayaç bildirimi benzetmesindeki gibi: merkez kusurlu partinin hangi evlerde takılı olduğunu bilir, ama listeyi kimse okumazsa yeni bildirimin kapsadığı evler kimsenin gündemine girmez. Wazuh’ta da iş, envanteri ayda bir ve yama günü okumak, KEV’i ve internete açıklığı önem derecesinin önüne koymak ve kapanışı Solved alarmıyla kanıtlamaktır.
Rehberin sonraki adımı, bu alarmların seviyesini kurumun önceliğine göre ayarlamaktır: Wazuh rehberinin kural seviyeleri adımı.
Wazuh Zafiyet Tespiti Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Wazuh hangi makinede hangi açığın olduğunu listeler, ama listeyi okuyup yamayı sıraya koymak bir süreç ister. Kim, ne sıklıkla ve hangi sırayla bakacak, önce bunu kurarız.
İçindekiler
Ana Hizmet
Siber Güvenlik