Siber Güvenlik
Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

- Wazuh Active Response Nasıl Olmalı?
- Active Response Nasıl Çalışır? Command, Kural ve Agent
- Active Response Fabrika Ayarı: Yedi Komut, Bağlı Blok Yok
- Önce Whitelist: Engellenmeyecek Adresler
- SSH Brute Force İçin Blok: firewall-drop ve Kural 5712
- Active Response Lab’da: Aynı Saldırı, Önce Kapalı Sonra Açık
- Süre Dolunca: timeout ve 652 Alarmı
- Whitelist’teki Adres Engellenmez, Alarmı Yine Gelir
- Elle Engelleme: agent_control -b
- Windows Agent’ında netsh: Engel Windows Firewall’a Yazılır
- Neden Seviyeye Bağlanmaz? Lab’ın Alarm Geçmişi
- Wazuh Active Response Doğrulama
- Active Response’ta Sık Yapılan Hatalar
- Sonuç: Active Response Bir Tepkidir, Kararı Alarm Geçmişi Verir
- Wazuh Active Response Hakkında Sık Sorulan Sorular
Wazuh active response, bir alarm belirli bir kurala düştüğünde agent’ın bulunduğu makinede kendiliğinden bir komut çalıştıran özelliktir. En sık kullanılan iş, saldırının geldiği adresi o makinenin firewall’unda belirli bir süre engellemektir. Kararı server verir. Alarm kurala uyarsa server komutu agent’a gönderir. Agent komutu kendi makinesinde çalıştırır ve süre dolunca geri alır.
Bu yazı Wazuh rehberimizin on ikinci adımıdır. Lab’da şunları ölçtüm: fabrika ayarında hangi komutların tanımlı olduğu, aynı SSH brute force denemesinin active response kapalıyken ve açıkken ne verdiği, engelin kaç saniye sonra geldiği ve ne zaman kalktığı, whitelist’teki bir adresin denemesinde ne olduğu ve elle engellemenin nasıl çalıştığı. Aynı engeli bir Windows agent’ında netsh ile de kurdum. Son olarak lab’ın kendi alarm geçmişinde seviyeye bağlı bir engelin kimi keseceğine baktım.
Tek bir Linux sunucunun kendi log’unu okuyup kaynağı engelleyen araç fail2ban’dir. Active response ise kararı merkezde, bütün agent’lardan gelen alarmlara bakarak verir ve tepkiyi agent’a yaptırır. Saldırının kendisini ve hesap kilitlemeyi brute force yazımızda anlattık.
Rehberde agent’ı abonedeki akıllı sayaca, server’ı da arıza merkezine benzettik. Bir hattan kaçak kullanım ihbarı art arda gelirse merkez ekip göndermeden o hattı uzaktan keser. Kesinti kalıcı değildir. Merkez hattı belli bir süre sonra kendiliğinden yeniden bağlar. Tek bir ihbar kesmeye yetmez. Kesme kararı, aynı hattan kısa sürede gelen ihbarların sayısına bağlıdır.
Merkezin bir de muafiyet listesi vardır. Hastane ve merkezin kendi binası bu listededir, hiçbir ihbar onları kesmez. İhbar yine kayda geçer, ama kesme emri çıkmaz. Merkez kesme kararını “voltaj yüksek” gibi genel bir ölçüte bağlasaydı, ilk kesilen hatlardan biri hastane olurdu.
Wazuh’ta uzaktan kesme firewall-drop betiğidir, yeniden bağlama süresi <timeout> değeridir, muafiyet listesi de <white_list>. Art arda gelen ihbar, aynı adresten iki dakika içinde sekiz başarısız girişi sayan 5712 kuralıdır. Genel ölçüt ise kural seviyesidir.

firewall-drop betiği. Kum saati engelin süresini, yani timeout değerini gösterir. Asma kilitli kollar muafiyet listesidir: white_list'teki adres engellenmez, ama ürettiği alarm masadaki defter gibi yine kayda geçer.Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle Wazuh alarmına otomatik tepki verilmesine odaklanır. Alarmı kimin okuyup nasıl harekete geçtiğini SIEM hizmeti sayfamızda anlattık.
Wazuh Active Response Nasıl Olmalı?
Önce kısa cevap: active response fabrika ayarında hiçbir şeyi engellemez ve ilk haftalarda öyle kalır. Alarmlar birkaç hafta okunur, yanlış alarm vermediği görülen dar bir kural seçilir. Tepki o tek kurala, kural kimliğiyle bağlanır. Alarmı üreten makinede çalışır ve süreyle sınırlanır. Yönetim istasyonu, ağ geçidi ve Wazuh server’ı engellenmeyecek adresler listesine baştan yazılır. Hesap kapatmak gibi geri alınması zor tepkiler otomatiğe bağlanmaz.
Bu düzen dört kaynağa dayanıyor:
- Wazuh belgesi: active response sayfası kötü kurgulanmış kuralların ve tepkilerin makineyi daha korunmasız bırakabileceğini yazar. Başvuru sayfası da kural kimliği, seviye ve kural grubu seçeneklerinin birbirini daraltmadığını, birbirine eklendiğini söyler.
- NIST SP 800-53, SI-4(7): şüpheli olaya otomatik tepki olay müdahale ekibine haber vermeyi ve en az kesinti yaratan eylemi ister.
- NIST SP 800-94: saldırı tespit ve önleme sistemleri rehberi önleme yeteneğinin ilk devreye almada kapalı tutulmasını, whitelist’lerin de düzenli gözden geçirilmesini önerir. Gerekçesi şudur: yanlış alarm meşru trafiği keser.
- NIST SP 800-53, AC-7: başarısız giriş sınırı aşıldığında hesabı ya da kaynağı belirli bir süre kilitlemeyi ya da yöneticiye haber vermeyi seçenek olarak sayar. Süreli engel bu seçeneklerden biridir.
| Soru | Karar | Neden |
|---|---|---|
| Ne zaman açılır? | Alarmlar birkaç hafta okunduktan sonra | Yanlış alarm veren kural kurumun kendi kullanıcısını keser |
| Hangi kurala? | Tek kural kimliği (rules_id) | level ve rules_group kapsamı genişletir |
| Hangi tepki? | firewall-drop, Windows’ta netsh | Süreli ve geri alınır |
| Nerede? | local, alarmı üreten makinede | all her agent’ta çalıştırır |
| Ne kadar? | timeout, dakikalar | Kalıcı engel yanlış alarmı kalıcı kesintiye çevirir |
| Kim engellenmez? | Yönetim istasyonu, ağ geçidi, Wazuh server’ı (white_list) | Kendi kendini kilitlememek için |
| Ön koşul? | Linux’ta iptables, Windows’ta açık Windows Firewall | Betikler engel kuralını bunlara yazar |
Active Response Nasıl Çalışır? Command, Kural ve Agent
Active response iki bloktan kurulur ve ikisi de server’ın /var/ossec/etc/ossec.conf dosyasında durur. <command> bloğu çalışacak betiğin adını tanımlar. <active-response> bloğu o komutu bir kurala, bir yere ve bir süreye bağlar. Betikler agent’ın kendi klasöründe hazır gelir: Linux’ta /var/ossec/active-response/bin/, Windows’ta C:\Program Files (x86)\ossec-agent\active-response\bin\.
Akış şöyledir:
- Agent bir log satırını server’a gönderir.
- Server satırı kurallarla eşler ve bir alarm üretir.
- Alarm
<active-response>bloğundaki kurala uyuyorsa server komutu agent’a gönderir. - Agent betiği çalıştırır ve sonucu kendi
active-responses.logdosyasına yazar. - Bloğun süresi dolunca agent aynı betiği geri alma kipinde çalıştırır.
Belge tepkileri ikiye ayırır. Süresi olmayan tepki (stateless) bir kez çalışır ve kendiliğinden geri alınmaz. Süreli tepki (stateful) belirtilen süre sonunda yaptığını geri alır. Adres engelleyen firewall-drop süreli çalışabilir, <timeout> değeri bunu belirler.
<location> tepkinin nerede çalışacağını söyler:
| Değer | Nerede çalışır? |
|---|---|
local | Alarmı üreten agent’ta |
server | Wazuh server’ının kendisinde |
defined-agent | <agent_id> ile verilen agent’ta |
all | Bütün agent’larda |
Tetiği belirleyen üç seçenek vardır: rules_id (kural kimliği), level (seviye ve üstü) ve rules_group (kural grubu). Başvuru sayfasına göre üçü birlikte yazılırsa biri diğerini daraltmaz, alarm herhangi birine uyuyorsa tepki çalışır. rules_id virgülle birden çok kural alır. rules_group için belge bir tuzak daha yazar: grup adının sonuna virgül konmazsa ad başka grupların içinde de aranır. authentication yazmak authentication_success grubunu da yakalar, authentication, yalnız kendisini.
Active Response Fabrika Ayarı: Yedi Komut, Bağlı Blok Yok
Lab server’ının (siem01, Wazuh 4.14.9) fabrika ossec.conf dosyasında yedi <command> bloğu tanımlıydı: disable-account, restart-wazuh, firewall-drop, host-deny, route-null, Windows için win_route-null ve netsh. Adres engelleyen komut şöyle görünüyordu:
  <command>
    <name>firewall-drop</name>
    <executable>firewall-drop</executable>
    <timeout_allowed>yes</timeout_allowed>
  </command>
<timeout_allowed>yes bu komutun süreli çalışabileceğini söyler. Komutları kurala bağlayan <active-response> bloğu ise dosyada yalnız bir yorumun içinde, active-response options here diye duran örnek olarak vardı. Yani komutlar hazırdı, ama hiçbiri bir alarma bağlı değildi.
Server’a hangi tepkilerin hazır olduğunu sormanın yolu agent_control -L’dir. Komut, agent’lara gönderilebilecek tepkileri listeler:
sudo /var/ossec/bin/agent_control -LWazuh agent_control. Available active responses:
Liste boştu. Agent’a giden tepki listesi /var/ossec/etc/shared/ar.conf dosyasıdır ve fabrika ayarında içinde yalnız altı restart satırı vardı. Bu altı satır, Wazuh’un agent’ı yeniden başlatmak için kendi kullandığı komutlardır.
Agent tarafında betikler kuruluma dahildir. Lab’daki Ubuntu agent’ında (lnx02) /var/ossec/active-response/bin/ klasöründe firewall-drop, host-deny, route-null ve disable-account dahil 15 dosya vardı. Klasör root:wazuh sahipliğindedir ve içini okumak sudo ister. firewall-drop’un çağırdığı iptables aynı makinede kuruluydu (iptables v1.8.11 (nf_tables)), ufw kapalıydı ve firewall’da hiç kural yoktu. Yani firewall-drop için ek bir paket kurmak gerekmedi.
Önce Whitelist: Engellenmeyecek Adresler
Engelleme açılmadan önce, hiçbir koşulda engellenmeyecek adresler yazılır. Wazuh bu listeye white_list der. Liste server’daki ossec.conf dosyasının <global> bölümündedir ve belgeye göre alarmın kaynak adresiyle (srcip) karşılaştırılır.
Fabrika dosyasında iki <global> bölümü vardı. white_list satırları, active response yorumunun hemen üstündeki ikinci bölümdeydi ve üç değer taşıyordu: 127.0.0.1, ^localhost.localdomain$ ve 127.0.0.53. Lab’da bu bölüme üç adres ekledim:
    <white_list>127.0.0.1</white_list>
    <white_list>^localhost.localdomain$</white_list>
    <white_list>127.0.0.53</white_list>
    <white_list>192.168.1.116</white_list>
    <white_list>192.168.1.1</white_list>
    <white_list>192.168.1.47</white_list>
  </global>
192.168.1.116 lab’ı yöneten iş istasyonu, 192.168.1.1 ağ geçidi, 192.168.1.47 de Wazuh server’ının kendi adresidir. Her <white_list> etiketi tek değer alır: bir adres, bir ağ bloğu ya da bir makine adı. Kurumda bu liste en az yönetim ağını, ağ geçidini, Wazuh server’ını ve izleme sunucularını kapsar. NIST SP 800-94’ün önerdiği gibi düzenli gözden geçirilir, çünkü değişen bir adres listede eski haliyle kalır.
Server yeniden başladığında listeyi kaç değerle okuduğunu ossec.log’a yazar:
2026/11/14 02:21:18 wazuh-analysisd: INFO: 5 IPs in the white list for active response.
2026/11/14 02:21:18 wazuh-analysisd: INFO: 1 Hostname(s) in the white list for active response.
Beş adres, iki fabrika adresi ve eklenen üç adrestir. Makine adı localhost.localdomain’dir. Bu iki satır yalnız etkin bir <active-response> bloğu varken yazılır. Lab’da fabrika ayarındaki açılışta ve blok kaldırıldıktan sonraki açılışta ikisi de log’da yoktu. Yani yeniden başlatmadan sonra bu iki satırın görünmesi, server’ın bloğu okuduğunun ilk işaretidir.
SSH Brute Force İçin Blok: firewall-drop ve Kural 5712
Tepkiyi bağlayacak kural, var olmayan kullanıcı adlarıyla yapılan SSH denemelerini sayan 5712’dir. Wazuh 4.14.9 kural setinde tanımı şöyle:
  <rule id="5712" level="10" frequency="8" timeframe="120" ignore="60">
    <if_matched_sid>5710</if_matched_sid>
    <same_source_ip />
    <description>sshd: brute force trying to get access to the system. Non existent user.</description>
    <mitre>
      <id>T1110</id>
    </mitre>
    <group>authentication_failures,gdpr_IV_35.7.d,gdpr_IV_32.2,hipaa_164.312.b,nist_800_53_SI.4,nist_800_53_AU.14,nist_800_53_AC.7,pci_dss_11.4,pci_dss_10.2.4,pci_dss_10.2.5,tsc_CC6.1,tsc_CC6.8,tsc_CC7.2,tsc_CC7.3,</group>
  </rule>
Kural tek tek denemeleri değil, onların sayısını izler. Her başarısız deneme seviye 5’teki 5710 alarmını üretir. Aynı kaynak adresten 120 saniye içinde sekiz 5710 gelince 5712 seviye 10’la düşer. ignore="60" aynı kuralın sonraki 60 saniye yeniden düşmemesini söyler. Belgedeki örnek tepkiyi 5763’e bağlar: var olan bir kullanıcıya art arda yanlış parola. İkisini birlikte bağlamak için <rules_id>5712,5763</rules_id> yazılır.
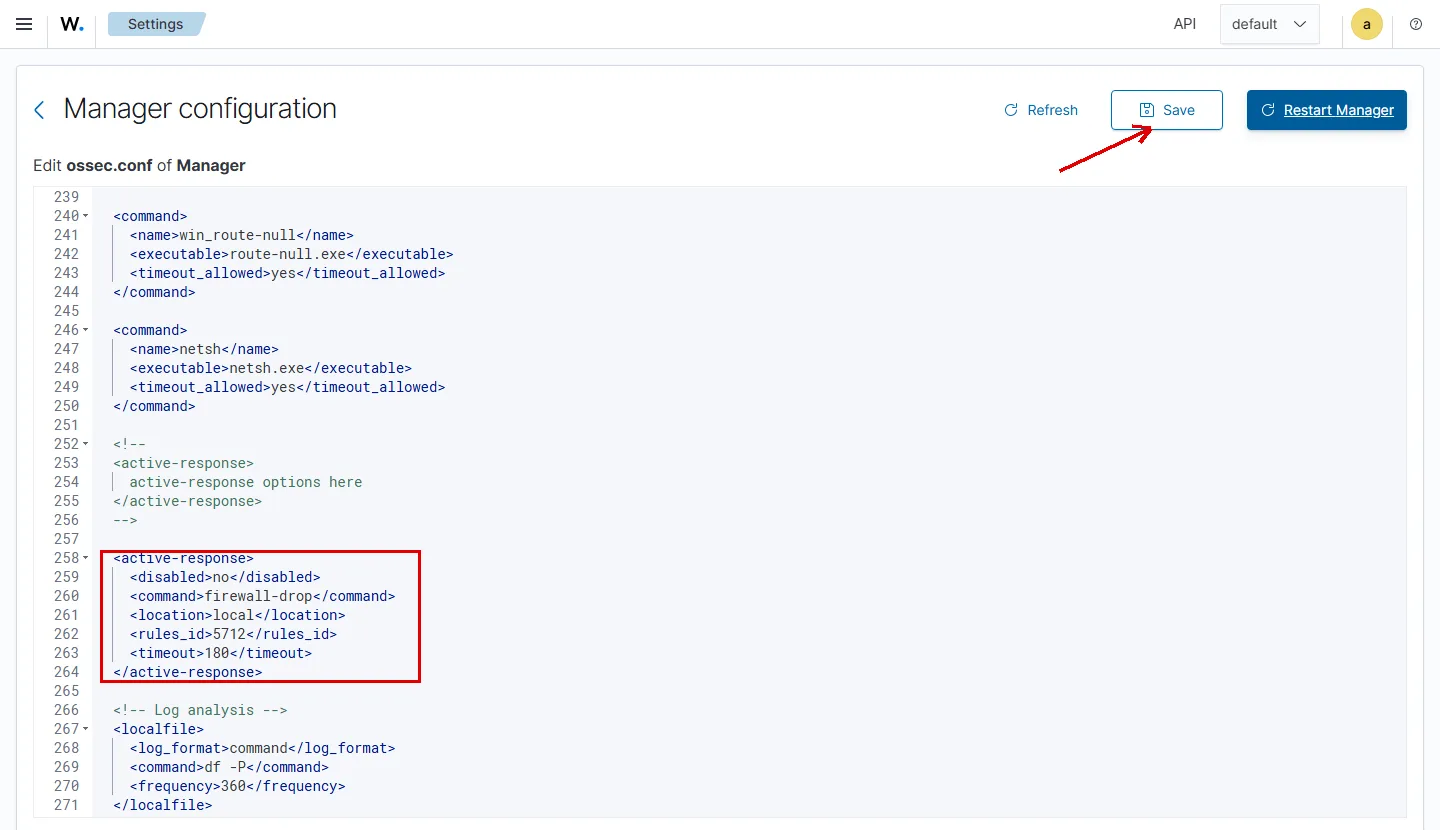
Blok, fabrika dosyasındaki yorumlu örneğin altına, yorumun dışına eklenir:
  <active-response>
    <disabled>no</disabled>
    <command>firewall-drop</command>
    <location>local</location>
    <rules_id>5712</rules_id>
    <timeout>180</timeout>
  </active-response>
Satır satır: blok etkin, firewall-drop komutunu çalıştırır, alarmı üreten agent’ta çalışır, yalnız 5712’ye bağlıdır ve engel 180 saniye sürer. Kurumda süre dakikalarla yazılır. 180 saniye, belgedeki SSH örneğinin süresidir ve lab’da engelin kalktığını görmek için yeterince kısadır.
Dosya dashboard’dan da düzenlenir. Sol menüde Server management > Settings açılır, sağ üstteki Edit configuration server’ın ossec.conf dosyasını bir editörde gösterir. Değişiklik Save ile kaydedilir ve Restart Manager ile server yeniden başlatılır.
Komut satırında önce dosyanın yedeği alınır:
sudo cp -p /var/ossec/etc/ossec.conf /var/ossec/etc/ossec.conf.yedek-arDosya düzenlendikten sonra yapılandırma, server yeniden başlatılmadan sınanır:
sudo /var/ossec/bin/wazuh-analysisd -tKomut hata bulmazsa hiçbir şey yazmaz ve 0 ile çıkar. Ardından server yeniden başlatılır:
sudo systemctl restart wazuh-managerLab’da yeniden başlatma yarım dakika kadar sürdü. Server açılınca tepkiyi bir adla listeler:
sudo /var/ossec/bin/agent_control -L
Wazuh agent_control. Available active responses:

   Response name: firewall-drop180, command: firewall-drop
Ad, komut adına süre eklenerek kurulur: firewall-drop180. Aynı satır server’ın ar.conf dosyasına da firewall-drop180 - firewall-drop - 180 diye eklendi. Agent bu dosyayı server’dan kendisi çeker. Lab’da lnx02’deki kopya yaklaşık sekiz saniye sonra güncellendi ve agent’ın log’una şu satır düştü:
2026/11/13 23:21:25 wazuh-agentd: INFO: Agent is reloading due to shared configuration changes.lnx02’nin saati UTC’dir. 23:21 UTC, server saatiyle 02:21’dir.
Active Response Lab’da: Aynı Saldırı, Önce Kapalı Sonra Açık
Deneme için lab ağında boş bir adres seçtim: 192.168.1.247. Adresin boş olduğunu Wazuh server’ından ölçtüm: üç ping’in hiçbiri yanıt almadı ve komşu tablosunda adres INCOMPLETE kaldı. Adresi server’a ikinci adres olarak ekledim. Denemeler bu adresten, var olmayan deneme kullanıcısıyla lnx02’nin (192.168.1.71) SSH portuna yapıldı. Her deneme parola göndermeden döndü ve bir 5710 alarmı üretti.
Active response kapalıyken: on iki deneme yaptım. On ikisi de sshd’ye ulaştı ve Permission denied ile döndü. Server 11 tane 5710 ve bir tane 5712 üretti. 5712 sekizinci denemede düştü. Alarm geldi, ama hiçbir şey engellenmedi. Sonraki dört deneme de aynı şekilde sshd’ye ulaştı.
Active response açıkken: aynı denemeyi on beş kez yaptım. İlk dokuz deneme Permission denied ile döndü. Onuncu denemeden itibaren bağlantı kurulamadı:
deneme@192.168.1.71: Permission denied (publickey,password).
ssh: connect to host 192.168.1.71 port 22: Connection timed out
Olaylar saniye saniye şöyle sıralandı (server saati):
| Saat | Olay |
|---|---|
| 02:25:14 | İlk deneme |
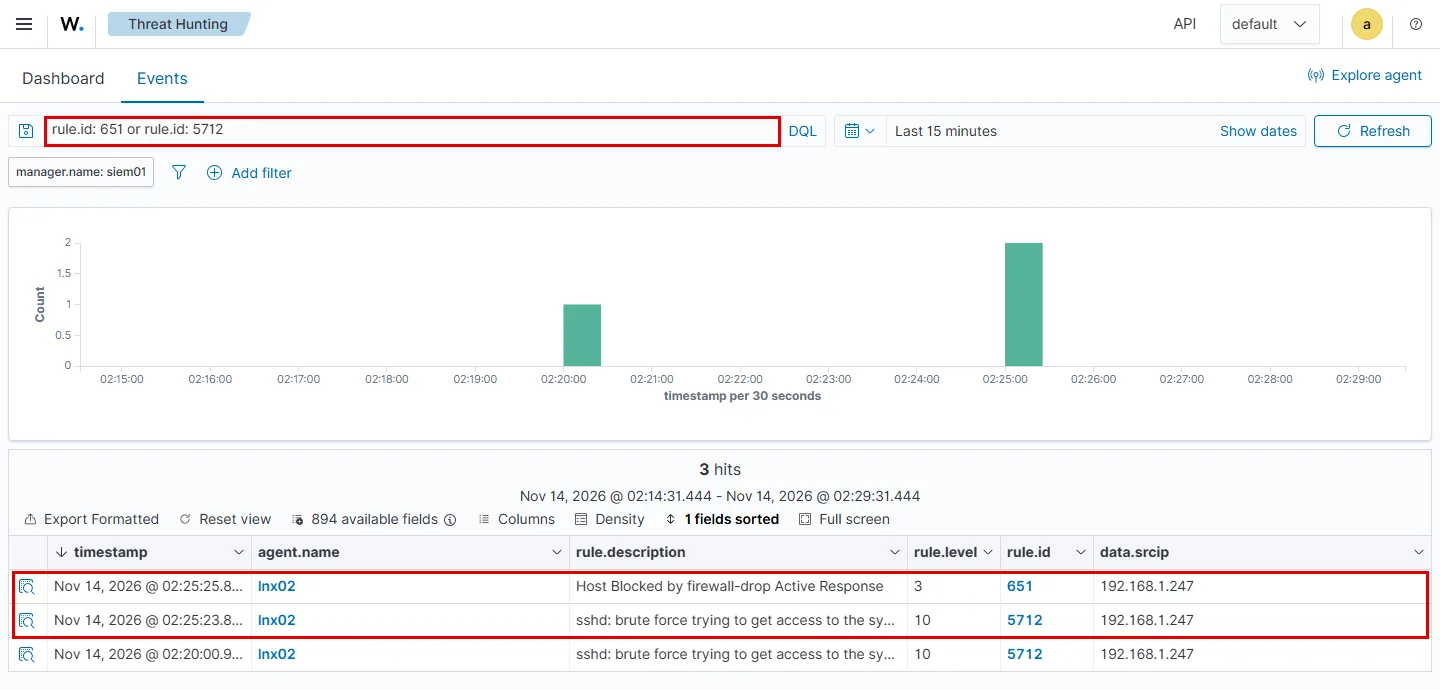
| 02:25:23,819 | 5712 alarmı, sekizinci denemede, seviye 10 |
| 02:25:23 | lnx02’de firewall-drop kuralı ekledi |
| 02:25:24 | Onuncu deneme zaman aşımına düştü |
| 02:25:25,824 | 651 alarmı: Host Blocked by firewall-drop Active Response |
5712 ile engel aynı saniyede geldi. Arada geçen sürede dokuzuncu deneme yine sshd’ye ulaştı. 651 alarmı engelden iki saniye sonra düştü, çünkü engelin kendisi değil kaydıdır: kural seti 651’i agent’ın active-responses.log dosyasına yazdığı add satırından üretir.
lnx02’de firewall’a iki kural eklenmişti:
sudo iptables -S INPUT
sudo iptables -S FORWARD-P INPUT ACCEPT
-A INPUT -s 192.168.1.247/32 -j DROP
-P FORWARD ACCEPT
-A FORWARD -s 192.168.1.247/32 -j DROPKurallarda port yok. O adresten gelen bütün paketler düşer. Lab’da bunu SSH portunda ölçtüm. iptables lnx02’de nftables üzerinden çalıştığı için aynı kurallar nft list ruleset çıktısında da görünüyordu. Engel sürerken INPUT kuralı 30 paket düşürdü.
Agent ne yaptığını kendi log’una yazar. add satırı tetikleyen alarmın tamamını JSON olarak taşıdığı için çok uzundur. Çevresindeki kısa satırlar şunlardı:
2026/11/13 23:25:23 active-response/bin/firewall-drop: Starting
2026/11/13 23:25:23 active-response/bin/firewall-drop: {"version":1,"origin":{"name":"firewall-drop","module":"active-response"},"command":"check_keys","parameters":{"keys":["192.168.1.247"]}}
2026/11/13 23:25:23 active-response/bin/firewall-drop: Ended
check_keys satırında betik, hangi adres için çalıştığını agent’a bildirir. Belgeye göre aynı adres için süresi dolmamış bir engel varsa yanıt abort olur ve betik ikinci kuralı eklemez. Lab’da yanıt continue idi.
Engel dardı. Engel sürerken Wazuh server’ı kendi adresinden lnx02’nin SSH portuna bağlanabildi. lnx02’deki agent Active kaldı ve lnx02 ağ geçidine ping atabildi. Yönetim istasyonundan lnx02’ye açılan oturumlar da engel boyunca çalıştı.
Süre Dolunca: timeout ve 652 Alarmı
lnx02’de firewall kuralını on saniyede bir saydım. Kural eklendikten 181 saniye sonra silindi. Agent’ın log’unda silme, aynı betiğin delete komutuyla çalışmasıdır. Server iki saniye sonra 652 alarmını üretti: Host Unblocked by firewall-drop Active Response. Ardından yapılan üç deneme yine sshd’ye ulaştı ve Permission denied ile döndü.
Yani süreli engel saldırganı durdurmaz, yavaşlatır. Süre dolunca kaynak adres denemeye devam edebilir. 5712’nin tekrar düşmesi için sekiz deneme daha gerekir. Belgeye göre agent tarafındaki <repeated_offenders> seçeneği aynı adres tekrar engellendikçe süreyi uzatır. Dakika cinsinden en çok beş değer alır, agent’ın kendi ossec.conf dosyasına yazılır ve Windows agent’larında desteklenmez.
Whitelist’teki Adres Engellenmez, Alarmı Yine Gelir
Deneme adresini white_list’e ekleyip server’ı yeniden başlattım. Log, sayının bir arttığını yazdı. Aynı on beş denemeyi tekrarladım. On beşi de sshd’ye ulaştı.
5712 alarmı yine sekizinci denemede düştü. 651 alarmı gelmedi, lnx02’de firewall kuralı oluşmadı ve agent’ın active-responses.log dosyasına tek satır eklenmedi. Adres listeden çıkarılınca sayı eski haline döndü:
sudo grep "white list" /var/ossec/logs/ossec.log | tail -42026/11/14 02:33:44 wazuh-analysisd: INFO: 6 IPs in the white list for active response.
2026/11/14 02:33:44 wazuh-analysisd: INFO: 1 Hostname(s) in the white list for active response.
2026/11/14 02:36:51 wazuh-analysisd: INFO: 5 IPs in the white list for active response.
2026/11/14 02:36:51 wazuh-analysisd: INFO: 1 Hostname(s) in the white list for active response.Bu davranış whitelist’in amacına uygundur. Yönetim istasyonundan sekiz kez yanlış giriş yapılırsa istasyon engellenmez, ama 5712 alarmı ekibin önüne yine gelir. Bu alarm bir yanlış parolayı da gösterebilir, istasyonun ele geçirildiğini de.
Elle Engelleme: agent_control -b
Bir adres alarm beklemeden de engellenebilir. Örneğin olay incelenirken şüpheli bir adres birkaç dakika durdurulmak istenebilir. agent_control -b adresi, -f tepkinin adını, -u agent kimliğini alır:
sudo /var/ossec/bin/agent_control -b 192.168.1.247 -f firewall-drop180 -u 001
Wazuh agent_control: Running active response 'firewall-drop180' on: 001Komut hemen döndü. lnx02’de aynı iki iptables kuralı oluştu ve 651 alarmı aynı saniyede geldi. Bu kez önünde 5712 yoktu. Agent’ın log’unda add satırının kaynak adı boştu ve alarm bilgisi olarak yalnız srcip taşıyordu. Elle kurulan engeli log’da otomatik olandan ayıran iz budur. Engel tepkinin kendi süresiyle, 181 saniye sonra kalktı ve 652 alarmı geldi.
-f’e verilen ad agent_control -L listesinden gelir. Fabrika ayarında bu liste boş olduğu için elle engelleme için de en az bir <active-response> bloğu gerekir.
Windows Agent’ında netsh: Engel Windows Firewall’a Yazılır
Windows agent’ında adres engelleyen komut netsh’tir. Fabrika ossec.conf dosyasındaki yedi komuttan biridir ve firewall-drop gibi süreli çalışabilir. Belgenin hazır betikler tablosu onun için yalnız bir adresi engellediğini yazar. Engelin Windows’ta neye dönüştüğünü lab’ın muhasebe bilgisayarı ankmuh01’de ölçtüm. ankmuh01 Windows 11 Pro çalıştırır ve agent’ı 4.14.10’dur. Server da bu denemeden önce 4.14.10’a yükseltilmişti. Agent’ın active-response\bin klasöründe üç betik vardı: netsh.exe, restart-wazuh.exe ve route-null.exe.
Tepkiyi bağlayacak kural 60204’tür. Windows her başarısız girişte 4625 olayını yazar ve Wazuh bu olaydan seviye 5’teki 60122 alarmını üretir. Aynı adresten 240 saniye içinde sekiz başarısız giriş gelince 60204 seviye 10’la düşer. Kural adresi Windows olayının ipAddress alanından sayar. Kuralın satırlarını Wazuh ile Active Directory izleme yazımızda okuduk.
Blok Linux’takiyle aynı biçimdedir, yalnız komut ve kural değişir:
  <active-response>
    <disabled>no</disabled>
    <command>netsh</command>
    <location>local</location>
    <rules_id>60204</rules_id>
    <timeout>180</timeout>
  </active-response>
Server yeniden başlayınca agent_control -L tepkiyi Response name: netsh180, command: netsh.exe diye listeledi ve aynı satır ar.conf dosyasıyla ankmuh01’e indi.
Denemeler aynı deneme adresinden ankmuh01’in SMB portuna, var olmayan olmayan kullanıcısı ve yanlış bir parolayla yapıldı. Server’dan ankmuh01’e giden trafik ip route replace 192.168.1.117/32 dev ens33 src 192.168.1.247 satırıyla bu adresten çıkarıldı. Her deneme şu komuttu:
smbclient -L //192.168.1.117 -U 'olmayan%yanlisparola' -m SMB3Active response kapalıyken: on deneme yaptım. Her deneme NT_STATUS_LOGON_FAILURE ile döndü ve bir 60122 alarmı üretti. 60204 sekizinci denemede düştü, ama hiçbir şey engellenmedi.
Active response açıkken: on denemenin ilk sekizi aynı hatayla döndü. Dokuzuncu deneme 15 saniye yanıt bekledi ve boş döndü, onuncu bağlantı kuramadı:
session setup failed: NT_STATUS_LOGON_FAILURE
do_connect: Connection to 192.168.1.117 failed (Error NT_STATUS_IO_TIMEOUT)
Olaylar şöyle sıralandı (server ve ankmuh01 aynı saatteydi):
| Saat | Olay |
|---|---|
| 10:36:39 | İlk deneme |
| 10:37:03,222 | 60204 alarmı, sekizinci denemede, seviye 10 |
| 10:37:05 | ankmuh01’de netsh.exe engeli kurdu |
| 10:37:21 | Onuncu deneme NT_STATUS_IO_TIMEOUT ile döndü |
Engel alarmdan yaklaşık iki saniye sonra geldi. Linux’ta ikisi aynı saniyedeydi. Agent’ın log’u C:\Program Files (x86)\ossec-agent\active-response\active-responses.log dosyasıdır ve kısa satırları Linux’takilerle aynı düzendedir:
2026/11/14 10:37:05 active-response/bin/netsh.exe: Starting
2026/11/14 10:37:05 active-response/bin/netsh.exe: {"version":1,"origin":{"name":"netsh.exe","module":"active-response"},"command":"check_keys","parameters":{"keys":["192.168.1.247"]}}
2026/11/14 10:37:07 active-response/bin/netsh.exe: Ended
Burada Linux’tan ayrılan bir ayrıntı var. 60204 alarmında data.srcip alanı yoktu. Adres yalnız Windows olayının alanlarında, data.win.eventdata.ipAddress’te duruyordu. Betik adresi yine buldu: check_keys satırındaki anahtar 192.168.1.247’dir. Aradaki add satırı alarmın tamamını taşıdığı için 25.928 karakterdi. Aynı alarm continue ve delete satırlarında yeniden yazılır, yani her engel bu dosyaya alarmı üç kez yazar.
netsh Windows Firewall’a iki kural yazdı, biri gelen, biri giden trafik için:
Get-NetFirewallRule | Where-Object DisplayName -like '*WAZUH*' | Format-Table DisplayName,Direction,Action,Enabled -AutoSizeDisplayName Direction Action Enabled
----------- --------- ------ -------
WAZUH ACTIVE RESPONSE BLOCKED IP Inbound Block True
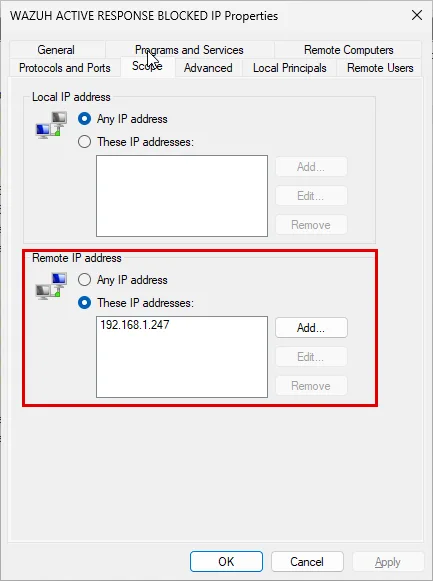
WAZUH ACTIVE RESPONSE BLOCKED IP Outbound Block Truenetsh advfirewall firewall show rule çıktısına göre iki kural da üç profilde (Domain, Private, Public) geçerliydi. Uzak adres olarak yalnız 192.168.1.247/32’yi taşıyordu, protokol ya da port sınırı koymuyordu. Yani o adresten gelen her paket düşer. Linux’taki kurallardan farkı, Windows’ta engelin giden trafiği de kapsamasıdır. Engel sürerken server kendi adresinden ankmuh01’in 445 portuna bağlanabildi. Deneme adresinden yapılan bağlantı ise zaman aşımına düştü ve o adresten atılan ping’ler yanıtsız kaldı.
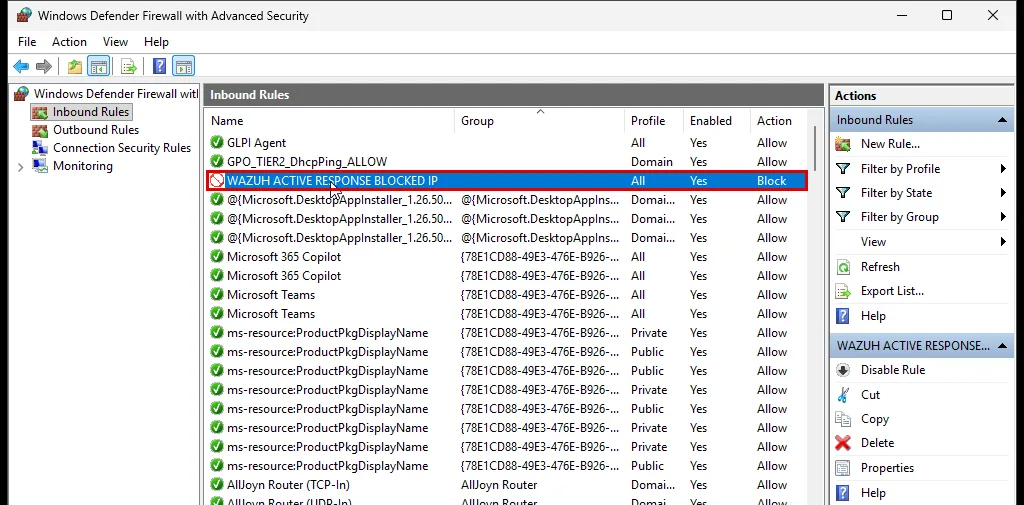
Kural Windows Defender Firewall with Advanced Security konsolunda (wf.msc) Inbound Rules listesinde de görünür. Grubu boş olduğu için liste Group sütununa göre sıralıyken üst sıralarda durur:
Kuralın Properties penceresinde Scope sekmesi engellenen adresi gösterir:
Süre dolunca agent netsh.exe’yi delete komutuyla yeniden çalıştırdı. İki denemede de kurallar 180 saniye sonra kalktı. Ardından şu komut kural bulamadı ve deneme adresinden 445 portuna bağlantı yeniden kuruldu:
netsh advfirewall firewall show rule name="WAZUH ACTIVE RESPONSE BLOCKED IP"No rules match the specified criteria.Konsol bu değişikliği kendiliğinden göstermez. Süre dolduktan sonra F5 ile yenilenen listede kural görünmeye devam etti, sağdaki Actions panelinden Refresh seçilince kayboldu. Kuralın durup durmadığı bu yüzden komutla okunur.
Server’da engelin kaydı Linux’taki 651 ve 652 değil, 657’dir. Ekleme ve silme aynı numarayı taşır, ayrım açıklamanın sonundadır. İkinci denemede server’ın kaydettiği iki alarm:
2026-11-14T10:43:54.635+0300 657 3 Active response: active-response/bin/netsh.exe - add | agent ankmuh01 | data.srcip 192.168.1.247
2026-11-14T10:46:53.249+0300 657 3 Active response: active-response/bin/netsh.exe - delete | agent ankmuh01 | data.srcip 192.168.1.247
657 de 651 gibi agent’ın log’undan üretilir: Windows agent’ı kendi active-responses.log dosyasını izler ve satırları server’a gönderir. Bu alarmda srcip alanı doludur. Windows’taki engeller Threat Hunting’de rule.id:657 ile aranır.
Bir nokta ölçülmedi. Belgeye göre white_list alarmın srcip alanıyla karşılaştırılır ve 60204’te bu alan yoktu. Whitelist’teki bir adresin Windows alarmında engellenip engellenmediği lab’da denenmedi. Windows’a bir tepki bağlamadan önce bu ölçülür: whitelist’e yazılmış bir test adresinden sekiz yanlış giriş denenir ve 657 alarmının gelmediği görülür.
Neden Seviyeye Bağlanmaz? Lab’ın Alarm Geçmişi
<level>10</level> yazmak, seviye 10 ve üstündeki her alarma tepki vermek demektir. Seviyelerin ne anlattığını rehberin kural seviyeleri adımında açıkladık. Seviyeye bağlı bir tepkinin ne kapsadığını görmek için lab’ın indexer’ındaki alarm geçmişini saydım. 25.169 alarmın 68’i seviye 10 ve üstündeydi, 14 farklı kuraldan geliyordu.
Bunların 56’sı srcip alanı taşımıyordu: zafiyet kayıtları, yapılandırma denetimi, yönetici grubu değişiklikleri, kalıcılık izleri ve Windows’taki çoklu oturum açma hataları. Sonuncular adresi Windows olayının alanında taşır ve yukarıdaki Windows denemesinde netsh o alanı okudu. srcip alanı dolu 12 alarm şunlardı:
| Kural | Adet | Kaynak | Ne |
|---|---|---|---|
| 40112 | 5 | Lab’ı yöneten iş istasyonu | Başarısız girişlerin ardından aynı adresten gelen başarılı giriş |
| 81628 | 4 | FortiGate log’undaki dış adres | Syslog ile gelen FortiGate saldırı kaydı |
| 5712 | 3 | Bir kez iş istasyonu, iki kez deneme adresi | SSH brute force |
40112’nin beş alarmı iş istasyonunun kendi yönetim oturumlarından geldi. O gün bir SSH brute force denemesi de aynı istasyondan yapılmıştı. Hemen ardından istasyondan açılan başarılı oturumları kural “başarısız denemelerden sonra başarılı giriş” diye seviye 12’de işaretledi. Tepki seviyeye bağlı olsaydı, bu alarmlar yönetim istasyonunun engellenmesine yol açardı. Alarmın agent’ı Wazuh server’ının kendisiydi. Yani yönetici, engel süresi boyunca Wazuh server’ına ulaşamazdı.
FortiGate alarmları ayrı bir sorun gösterir. Syslog ile gelen kayıtların agent’ı Wazuh server’ıdır. local bir tepki bu adresi saldırının geçtiği FortiGate’te değil, Wazuh server’ının kendi firewall’unda engeller. Saldırı FortiGate’ten geçtiği için bu engel saldırıyı durdurmaz.
Kural kimliği bu sorunu daraltır. 5712 yalnız SSH’de, aynı adresten gelen sekiz başarısız denemede düşer ve başarılı bir girişle tetiklenmez. Grup bağlamak da seviye gibi genişler. 5712’nin grubu olan authentication_failures, yalnız SSH kural dosyasında dört kuralda geçer: 5712, 5720, 5733 ve 5763.
Wazuh Active Response Doğrulama
Tepkinin kurulduğu yedi yerden okunur:
- Blok okundu: server’ın
ossec.log’unda yeniden başlatmadan sonraIPs in the white list for active responseveConnected to 'queue/alerts/ar' (active-response queue)satırları. Etkin blok yoksa bu satırlar yazılmaz. - Tepki listede:
agent_control -LçıktısındaResponse name: firewall-drop180, command: firewall-drop. - Agent aldı: agent’taki
/var/ossec/etc/shared/ar.confdosyasındafirewall-drop180satırı ve agent’ın log’undaAgent is reloading due to shared configuration changes. Lab’da sekiz saniye sürdü. - Engel çalışıyor: boş bir adresten yapılan denemede 5712’nin ardından 651 alarmı, agent makinesinde
iptables -Sçıktısında INPUT ve FORWARD’daDROPkuralı. - Engel kalkıyor:
timeoutdolunca 652 alarmı veiptables -Sçıktısında kuralın kaybolması. Lab’da kural kalktıktan sonranft list rulesetçıktısında kuralsız, boş birtable ip filterkaldı. - Whitelist sayısı doğru:
ossec.log’dakiIPs in the white listsayısı, listeye yazılan adreslerin sayısına eşit. - Windows’ta engel: 60204’ün ardından 657
netsh.exe - addalarmı veGet-NetFirewallRuleçıktısında Inbound ve Outbound ikiWAZUH ACTIVE RESPONSE BLOCKED IPkuralı. Süre dolunca 657netsh.exe - deletealarmı ve kuralların kaybolması.
Active Response’ta Sık Yapılan Hatalar
- Bloğu yorumun içine yazmak: fabrika dosyasındaki örnek bir XML yorumunun içindedir. Yorumun içinde kalan blok okunmaz.
agent_control -Lboş kalır. - Whitelist’i yazmadan açmak: yönetim istasyonu, ağ geçidi ve Wazuh server’ı listede değilse, onlardan gelen bir yanlış alarm kendi erişiminizi keser. Aynı tuzak fail2ban’de de vardır.
- Seviyeye bağlamak: lab’ın geçmişinde seviye 10 ve üstündeki 12 adresli alarmın beşi yönetim istasyonundan geldi.
rules_group’u virgülsüz yazmak:authenticationbaşka grupları da yakalar. Grup adı virgülle biter.timeoutyazmamak: süresiz tepki kendiliğinden geri alınmaz. Yanlış bir engel elle kaldırılana kadar sürer.allseçmek: tek makineye yapılan saldırı bütün agent’larda engel kurar ve yanlış alarmın etkisi ağ geneline yayılır.- Windows engelini 651’de aramak:
netshtepkisinin kaydı 657’dir ve ekleme de silme de bu numarayla gelir. 651 ve 652’ye kurulan bir pano ya da e-posta kuralı Windows engellerini göstermez. - Whitelist’in alarmı susturduğunu sanmak: whitelist’teki adresin alarmı yine gelir. Yalnız tepki çalışmaz.
- Engellemeyi parola korumasının yerine koymak: lab’da engel gelene kadar dokuz deneme sshd’ye ulaştı. Asıl koruma anahtarla giriş ve güçlü paroladır. Engel yalnız hızı keser.
- Hesap kapatmayı otomatiğe bağlamak:
disable-accountyanlış alarmda kurumun kendi kullanıcısını kilitler. NIST SI-4(7) en az kesinti yaratan eylemi ister.
Sonuç: Active Response Bir Tepkidir, Kararı Alarm Geçmişi Verir
Wazuh active response, server’ın bir alarmı agent’ta komuta çevirmesidir. Fabrika ayarında komutlar tanımlıdır ama hiçbiri bir alarma bağlı değildir. Lab’da firewall-drop 5712’ye bağlanınca aynı brute force denemesi sekizinci denemede alarmı, aynı saniyede de engeli getirdi. Engel 181 saniye sonra kendiliğinden kalktı. Whitelist’teki adres engellenmedi, ama alarmı yine geldi. Windows agent’ında netsh aynı işi Windows Firewall’da yaptı: 60204’ün ardından gelen ve giden trafik için iki kural yazdı ve 180 saniye sonra sildi.
Girişteki benzetmeye dönersek: arıza merkezi hattı tek bir ihbarla değil, aynı hattan art arda gelen ihbarla uzaktan keser ve süre dolunca yeniden bağlar. Wazuh’ta art arda gelen ihbar 5712’dir, kesme firewall-drop’tur, süre timeout’tur. Hastane muafiyet listesindedir ve ihbarı yine kayda geçer. Wazuh’ta whitelist’teki yönetim istasyonu da engellenmez, ama alarmı ekibin önüne gelir. Kesme kararını “voltaj yüksek” diye seviyeye bağlayan merkez ise ilk önce kendi binasını keser.
Rehberin sonraki adımı, Wazuh’un kendi sağlığını izlemektir: Wazuh sağlık kontrolü.
Wazuh Active Response Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Seviyeye bağlanan otomatik engel önce yönetim istasyonunu keser. Alarm geçmişinize birlikte bakalım mı?
İçindekiler
Ana Hizmet
Siber Güvenlik