Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

- Kapsam: Ne Yapıyoruz, Ne Yapmıyoruz?
- İsteğe bağlı: bağımsız bir merciye doğrulatma
- Hangi Sızma Testi Kime Uygun?
- 1. Zafiyet taraması
- 2. Dış ağ sızma testi
- 3. İç ağ sızma testi
- 4. Web uygulaması testi
- 5. Kırmızı takım (red team)
- Seçtiren dört soru
- Nasıl Çalışıyoruz?
- Kanıt: Yayındaki Sıkılaştırma Vakaları
- Sızma Testi Fiyatını Ne Belirler?
- Sızma Testi Hakkında Sık Sorulan Sorular
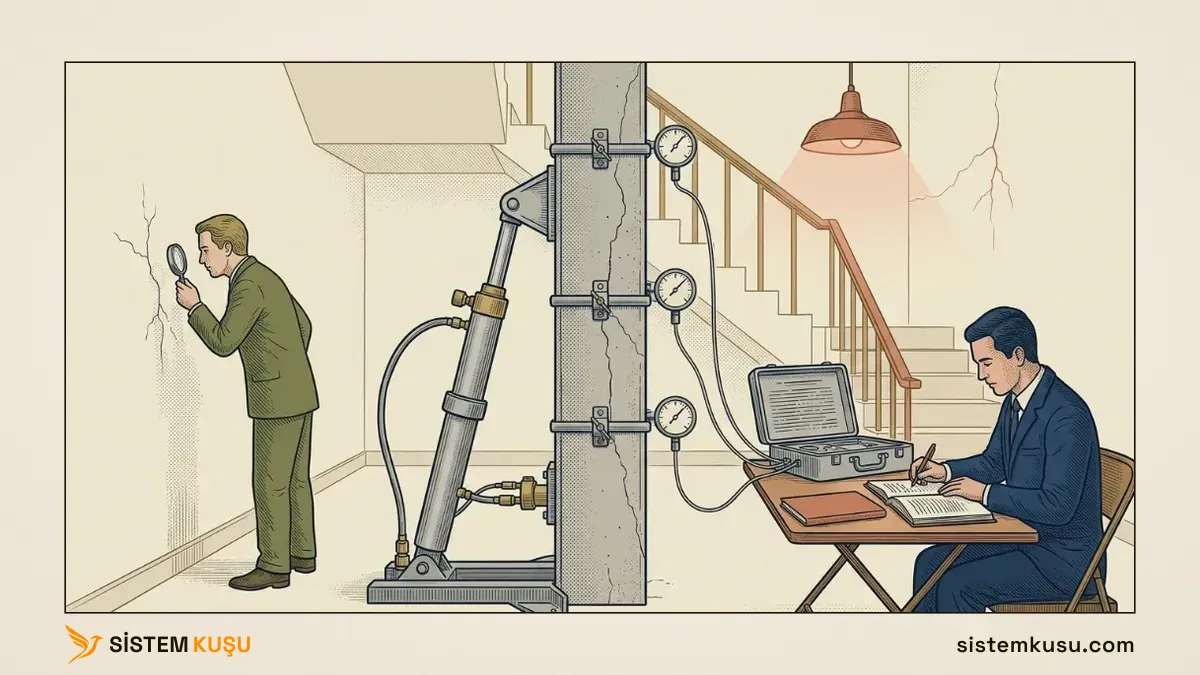
Bir binaya bakarak sağlam olup olmadığını anlayamazsınız. Duvarlar düzgündür, sıva çatlaksızdır, asansör çalışır. Yapının gerçekte ne kadar yük taşıdığını söyleyen tek şey, kontrollü biçimde zorlanmasıdır: mühendis gelir, taşıyıcı sistemi hesaplar, gerektiğinde karot alır ve raporunda “bu kolon şu yükte gider” yazar. O rapor binayı güçlendirmez; nereyi güçlendireceğinizi söyler.
Kurumsal sistemlerde sızma testinin, yaygın adıyla pentest’in işi tam olarak budur. Ağınız çalışıyordur, kimse şikâyet etmiyordur, güvenlik duvarınız yerindedir. Bunların hiçbiri “içeri girilemez” demek değildir, yalnızca henüz denenmedi demektir.
Buradaki en yaygın karışıklığı baştan ayıralım, çünkü teklif karşılaştırırken en çok bu kaybettiriyor: zafiyet taraması bir liste üretir, sızma testi o listenin hangisinin gerçekten işe yaradığını kanıtlar. Tarama gözle yapılan bir bina incelemesidir, çatlakları not eder. Test ise yük denemesidir, hangi çatlağın taşıyıcı olduğunu gösterir. İkisi birbirinin yerine geçmez ve fiyatları da aynı olmaz.
Bir de adlandırma karışıklığı var, teklif toplarken işi zorlaştırıyor: sızma testi, penetrasyon testi ve pentest aynı işin üç adıdır. İngilizce penetration test ifadesinin Türkçeye çevrilmiş hâli ile kısaltılmış hâli yan yana yaşıyor, aralarında yöntem farkı yok. Farklı olan tek şey testin türü ve derinliği, ki aşağıda tam olarak onu ayırıyoruz.
Kapsam: Ne Yapıyoruz, Ne Yapmıyoruz?
Yaptıklarımız:
- Kapsam çıkarma. Hangi hedefler, hangi test türü, hangi bilgi seviyesi, hangi pencerede. Bu adım testin kendisinden önce gelir ve raporun değerini o belirler.
- Dış ağ testi. İnternete açık yüzeyin, yani dışarıdan görünen her servisin denenmesi.
- İç ağ testi. Ağınıza bir şekilde girmiş bir saldırganın oradan nereye kadar gidebildiği. Uygulamada en çok sürprizi bu barındırır.
- Web uygulaması testi. Kurum içi portal, müşteri paneli ya da dışa açık uygulama; yetki atlama, oturum ve girdi doğrulama tarafı.
- Kablosuz ağ testi. Misafir ağıyla kurum ağı arasındaki sınırın gerçekten var olup olmadığı.
- Raporlama ve sıralama. Bulguların kritikliğe göre dizilmesi ve düzeltme önerisi.
- Yeniden test. Kapatıldığı bildirilen bulguların gerçekten kapandığının doğrulanması. Bu adım olmadan iş yarım kalır.
Yapmadıklarımız:
- Onaysız test yapmıyoruz. Kapsam dışı bir sisteme, yazılı izin olmadan, “nasılsa aynı ağda” diye dokunulmaz.
- Otomatik tarama çıktısını rapor diye sunmuyoruz. Aracın ürettiği liste bir başlangıç girdisidir; elle doğrulanmamış madde rapora bulgu olarak girmez.
İsteğe bağlı: bağımsız bir merciye doğrulatma
Testi biz yapıyoruz. Kapsam çıkarma, test, doğrulama ve rapor bizim işimiz ve standart akış budur.
Bunun üstüne, isterseniz bulguların bağımsız bir merci tarafından doğrulanmasını ekleyebiliriz. O durumda iş ortağımızla birlikte çalışıyor, raporu hem size hem onlara sunuyor ve zafiyetleri ayrıca listeliyoruz. İş ortağımız sektörün büyük oyuncularından biri, dolayısıyla ek doğrulama isteyen kurumlar için hazır bir ikinci göz oluyor.
Bu tamamen sizin tercihinizdir, standart pakete dahil değildir ve ayrı fiyatlanır. Çoğu kurum ihtiyaç duymaz; denetime girecek, yönetim kuruluna sunacak ya da bir müşterisine kanıt gösterecek kurumlar için anlamlıdır.
Ortağımızın adını bu sayfada anmıyoruz: bir iş ortağının markasını kendi sayfamızda kullanmak onun iznine tabidir ve o izni almadık. Kim olduğu kararınızı etkiliyorsa kapsam görüşmesinde açıkça konuşuruz.
Hangi Sızma Testi Kime Uygun?
Beş yaklaşım var ve “en kapsamlısı” her zaman doğru cevap değil. Cevabı belirleyen şey bütçe değil, hangi soruya cevap aradığınız.
1. Zafiyet taraması
Yapı denetimindeki karşılığı gözle incelemedir: duvarı gezer, çatlağı görür, ama o çatlağın taşıyıcı olup olmadığını söylemez. Otomatik araçla düzenli yapılan yüzey taramasıdır; bilinen zafiyetleri, eski sürümleri ve zayıf yapılandırmaları listeler.
Kime uyar: güvenlik programına yeni başlayan, önce ortamda ne olduğunu görmek isteyen kurumlar. Ayrıca test yaptıran herkesin aralarda sürekli çalıştırması gereken katman budur.
Sınırı: listeler, kanıtlamaz. Bir maddenin sizin ortamınızda gerçekten sömürülebilir olup olmadığını söylemez; bu yüzden tek başına bir denetim kanıtı sayılmaz. Düzenli taramanın nasıl yürüdüğünü, raporun nasıl önceliklendirildiğini ve bulguların nasıl kapatıldığını zafiyet taraması hizmeti sayfasında anlattık.
2. Dış ağ sızma testi
Tarama listeyi verdikten sonra sıra kanıtlamaya gelir ve ilk yüklenen yüzey dışarıdan görünen yüzeydir: web sunucusu, VPN kapısı, posta, uzaktan erişim.
Kime uyar: dışa açık servisi olan her kurum. Genellikle ilk yaptırılacak test budur, çünkü saldırgan da oradan başlar.
Ne bulur: unutulmuş test sistemi, güncellenmemiş uç, gereğinden geniş açılmış bir port, ve en sık olarak kimsenin envanterinde olmayan bir servis.
3. İç ağ sızma testi
Dış ağ testi kapının kilidini dener; bu test kapının açıldığını varsayar. “Saldırgan bir şekilde içeri girdi” diye başlar ve oradan ne kadar ilerlediğini ölçer.
Kime uyar: kullanıcı sayısı belli bir ölçeği aşmış, birden fazla lokasyonu olan ve iç ağında segmentasyon iddiası taşıyan kurumlar.
Neden önemli: dış çeperi güçlü, içi düz olan ağ yaygın bir tablodur. Bir cihaz ele geçtiğinde saldırganın yatay olarak nereye kadar gidebildiğini ancak bu test gösterir. Buradan çıkan bulguların çoğu üründe değil yapılandırmada düzelir; nasıl kapatıldığını güvenlik sıkılaştırma tarafında anlatıyoruz.
4. Web uygulaması testi
Yukarıdaki iki test ağa bakar, bu test tek bir uygulamanın içine bakar: yetkilendirme, oturum yönetimi, girdi doğrulama, iş mantığı.
Kime uyar: kendi geliştirdiği ya da özelleştirilmiş bir uygulama işleten kurumlar. Uygulama müşteri verisi tutuyorsa öncelik sırası yükselir.
Ayrımı: ağ testi kapıya bakar, uygulama testi kapının içindeki yetkilere bakar. Bir kullanıcının başka bir kullanıcının kaydını görebilmesi ağ tarafında hiçbir alarm üretmez.
5. Kırmızı takım (red team)
Buraya kadarki dördü sistemleri sınar. Kırmızı takım ise belirli bir hedefe ulaşmayı amaçlayan, uzun süreli ve haber verilmeden yürütülen bir senaryodur; teknik yüzeyin yanında insanı ve süreci de sınar.
Kime uyar: güvenlik ekibi olan, tespit ve müdahale yeteneğini ölçmek isteyen olgun kurumlar. Çoğu kurum için erkendir: henüz kapatılmamış temel bulguları varken kırmızı takım çalıştırmak, bilinen cevabı pahalı biçimde tekrar öğrenmektir.
Seçtiren dört soru
| Soru | Neyi belirler |
|---|---|
| Neyi kanıtlamak istiyorsunuz? | Denetime kanıt mı, gerçek risk resmi mi, ekip yeteneği ölçümü mü |
| Bilgi verilecek mi? | Bilgisiz test daha gerçekçi ama daha yüzeysel, bilgili test daha derin ama daha az sürprizli |
| Ne kadar dokunulabilir? | Canlı ortam ve kesinti toleransı testin yoğunluğunu doğrudan sınırlar |
| Sonrasında kim düzeltecek? | Düzeltecek kimse yoksa rapor rafta kalır; bu durumda önce sıkılaştırma konuşulur |
Dördüncü soru en sık atlanan ve en pahalıya patlayan sorudur. Sebebi şu: kapatmayacağınız bir bulgu, artık bildiğiniz bir bulgudur. Bir denetimde “fark etmemiştik” ile “raporumuzda vardı ama kapatmadık” aynı şey değildir, ikincisi daha ağırdır. Düzeltecek kaynak yoksa önce onu konuşmak gerekir.
Nasıl Çalışıyoruz?
- Kapsam görüşmesi. Hedefler, test türü, testin hangi tarihlerde ve hangi saat aralığında yapılacağı, kapsam dışı bırakılan sistemler ve acil durumda kiminle iletişim kurulacağı yazılı hale gelir. Ücretsiz olan adım budur, testin kendisi değil.
- Yetkilendirme. Yazılı izin olmadan hiçbir test başlamaz. Bu bir formalite değil, sizin ve bizim hukuki güvencemiz.
- Keşif ve test. Kapsamda yazılı yüzey taranır, bulgular elle doğrulanır. Doğrulanmayan madde rapora girmez. Web uygulaması tarafında OWASP’ın test rehberini, ağ tarafında yerleşik penetrasyon testi metodolojisini izliyoruz; yöntem doğaçlama değil, adımları önceden belli bir sıra.
- Kritik bulguda anında bildirim. Test bitmeden kapatılması gereken bir şey çıkarsa raporu beklemeyiz, o gün haber veririz.
- Rapor ve sunum. Yönetim özeti ve teknik bulgu listesi; her bulgu kanıtı, risk derecesi ve önerilen düzeltmeyle birlikte.
- Yeniden test. Siz bulguları kapattıktan sonra gerçekten kapandıklarını doğrularız. Bu adım kapsamda yoksa elinizde yalnız “kapattık” beyanı kalır, kanıtı kalmaz.
Baştaki mühendise dönersek: rapor binayı güçlendirmiyordu, nereyi güçlendireceğini söylüyordu. Güçlendirmeyi yapan siz oluyorsunuz, ikinci ölçümü yapan biz.
Kanıt: Yayındaki Sıkılaştırma Vakaları
Bu sayfada anlatılan yaklaşımın arkasında iki tür somut iş var ve ikisini de ayırarak yazmak istiyoruz.
Sıkılaştırma tarafı bizim kendi işimiz ve yayında vakası var: ağ erişiminin daraltılmasını ağ erişimi sıkılaştırma projesinde, güvenlik duvarı kural setinin elden geçirilmesini firewall güvenlik sıkılaştırma projesinde adım adım anlatıyoruz. Bir testin ürettiği bulguların çoğu tam olarak bu iki yazıdaki türden işlerle kapanır.
Test tarafını kendi ekibimiz yürütüyor. Buraya kurgusal bir vaka koymuyoruz; bugüne kadar yapılmış işlerin kapsamını ve neyin çıktığını kapsam görüşmesinde doğrudan konuşuruz. Bağımsız doğrulama isteyen kurumlar için yukarıda anlattığımız iş ortaklı seçenek de masadadır.
Testin ürettiği bulguların hangi yasal çerçeveye bağlandığını da ayrı yazılarda ele alıyoruz: belgelendirme sürecinde denetçinin ne istediğini ISO 27001 rehberimizde, kişisel veri tarafındaki teknik tedbir beklentisini KVKK teknik uyum rehberimizde bulabilirsiniz.
Sızma Testi Fiyatını Ne Belirler?
Sızma testinin tek bir fiyatı yok, gösterge bandı var: bandın kendisi ve neyi kapsadığı sayfanın sonundaki fiyat bloğunda. Bant geniş, çünkü “sızma testi” ifadesi tek bir uygulamanın testi için de çok lokasyonlu bir kurumun iç ağ çalışması için de kullanılıyor. İşinizin bandın neresine düştüğünü şu altı başlık belirler ve bir teklifi okurken bakılacak olanlar da bunlardır:
- Kapsamdaki hedef sayısı. Kaç IP, kaç uygulama, kaç kullanıcı rolü. Rol sayısı özellikle önemlidir: yetki atlama testi rol sayısıyla katlanarak büyür.
- Test türü. Dış ağ, iç ağ, uygulama, kablosuz ve sosyal mühendislik ayrı emek kalemleridir; hepsini tek fiyata sıkıştıran bir teklif genellikle birini yüzeysel yapıyor demektir.
- Bilgi seviyesi. Hiç bilgi verilmeden yapılan test keşfe zaman harcar; hesap ve mimari bilgisiyle yapılan test aynı sürede daha derine iner. Aynı bütçe iki farklı sonuç üretir.
- Yeniden test dahil mi? Bulguları kapattıktan sonra gerçekten kapandıklarını doğrulayan ikinci bir tur gerekir. Teklifte bu tur yazmıyorsa iş bittiğinde ayrıca ödersiniz. İki teklif arasındaki fiyat farkı çoğu zaman tam olarak bu satırdan gelir: biri yeniden testi içeriyordur, diğeri içermiyordur.
- Raporun muhatabı. Yalnız teknik ekip mi okuyacak, yoksa bir denetçiye ya da yönetim kuruluna mı sunulacak? İkincisi ayrı bir yazım emeği ister.
- Bağımsız doğrulama isteniyor mu? Bulguların iş ortağımız üzerinden ikinci bir merciye doğrulatılması standart pakete dahil değildir ve ayrı fiyatlanır. İhtiyaç duyulup duyulmadığı çoğu zaman raporun kime sunulacağıyla birlikte netleşir.
Bir de dürüstlük notu: en ucuz pentest teklifi genellikle otomatik tarama çıktısını rapor diye sunan tekliftir. Ayırt etmek için tek soru yeter: her bulgunun elle nasıl doğrulandığı raporda yazıyor mu? Yazmıyorsa elinizdeki test değil, listedir.
Sızma Testi Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.
DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.
ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi; kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.
2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.
Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.
Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.
Siber Güvenlik altındaki diğer 11 makale
- Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
- DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
- Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
- Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
- DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
- ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
- Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
- Certificate Authority Nedir? İç CA ile Public CA Farkı
- ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
- 5651 Log Yönetimi ve İnternet Loglama Çözümü
- Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Ücretsiz Değerlendirme
Dışarıdan görünen yüzeyinizde kaç açık kapı var, hiç ölçtürdünüz mü?
İçindekiler
Ana Hizmet
Siber Güvenlik