Siber Güvenlik
Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

- File Integrity Monitoring Nasıl Olmalı?
- Wazuh FIM Nedir? Fabrika Ayarında Neyi İzler?
- Gerçek Zamanlı İzlemenin Gecikmesi
- Wazuh FIM Ayarı: Grubun agent.conf Dosyası
- Who-data: Değişikliği Kim Yaptı?
- Audit Policy Değişince Who-data Düşer
- Wazuh FIM report_changes ve nodiff: Değişen Satır, Gizli Veri
- Kayıt Defteri İzleme: Run Anahtarı Neden Geç Görünür?
- Özel Kural: Kritik Değişikliği E-posta Eşiğine Taşımak
- Gürültü: ignore mu, Seviye 0 Kural mı?
- Linux’ta Wazuh FIM: eBPF ile Who-data
- Who-data Alarmında Kullanıcı ve Süreç
- Değişen Satır Alarmda
- Gerçek Zamanlı İzlenen sudoers.d
- Kurulum Bitti, İzleme Başlıyor: FIM Alarmını Kim Okur?
- Wazuh FIM Doğrulama
- Wazuh FIM’de Sık Yapılan Hatalar
- Sonuç: FIM Değişikliği Kaydeder, Kararı Kurum Verir
- Wazuh FIM Hakkında Sık Sorulan Sorular
Wazuh FIM (File Integrity Monitoring, dosya bütünlüğü izleme), agent’ın belirlenen dosya ve klasörlerin hash’ini tutup değişikliği server’a bildirmesidir. Dosya eklenince, silinince ya da içeriği değişince bir alarm düşer. Windows’ta aynı modül kayıt defterinin belirlenen anahtarlarını da izler. Fabrika ayarı işletim sisteminin kendi araçlarını kapsar, kurumun kendi kritik dosyalarını kapsamaz.
Bu yazı Wazuh rehberimizin sekizinci adımıdır. Lab’daki Windows 11 istemcisinde ve Ubuntu sunucuda şunları ölçtüm: fabrika ayarının neyi izlediği, gerçek zamanlı izlemenin gecikmesi, kayıt defterine eklenen bir başlangıç değerinin neden alarm üretmediği, değişikliği kimin yaptığının alarma nasıl girdiği, değişen satırın alarmda görünmesi ve kritik değişikliği e-posta eşiğine taşıyan özel kural. Ayarın kendisi grup ayarı bölümünde başlar.
Rehberde Wazuh’u bir elektrik dağıtım şirketinin arıza merkezine benzettik, agent da abonedeki akıllı sayaçtı. Sayacın klemens kapağında bir algılayıcı vardır: kapak açıldığı an sayaç merkeze “kapak açıldı” diye bildirir. Trafo binasının kapısındaki kart okuyucu bir adım ileri gider ve kapıyı kimin kartının açtığını da yazar. Algılayıcısı olmayan dağıtım panolarına ise ekip belli aralıklarla kontrol turunda bakar. Turda bulunan değişiklik gerçektir ama geç bulunur. Ekip panonun fotoğrafını çekip bir önceki turunkiyle karşılaştırırsa neyin değiştiğini de görür.
Wazuh’ta kontrol turu zamanlanmış taramadır, kapak algılayıcısı realtime, kart okuyucu whodata, önceki turun fotoğrafı da report_changes. Kayıt defteri algılayıcı takılamayan panodur, yalnız turda görülür.

Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle dosya ve kayıt defteri değişikliğinin Wazuh ile yakalanmasına odaklanır. Zararlı bir dosyayı tanıyıp durdurmak antivirüs ve EDR’nin işidir. Bir değişikliğin onaylı olup olmadığına karar vermek de kurumun değişiklik sürecidir. FIM yalnız değişikliği, zamanını ve kimin yaptığını kayda geçirir.
File Integrity Monitoring Nasıl Olmalı?
Önce kısa cevap: fabrika listesi yerinde kalır, kurumun kendi kritik klasörleri grubun ayar dosyasına eklenir. Değişikliğin dakikalar içinde bilinmesi gereken klasör realtime ile, kimin değiştirdiğinin kanıt olduğu klasör whodata ile izlenir. Yapılandırma dosyalarında değişen satır alarma girer, parola ve kişisel veri taşıyan dosyalarda girmez. Kayıt defterindeki başlangıç noktaları zamanlanmış taramaya bağlı olduğu için tarama aralığı tepki süresine göre seçilir. Gerçekten acil değişiklik özel bir kuralla e-posta eşiğine çıkarılır.
Bu düzen dört kaynağa dayanıyor:
- NIST SP 800-53, SI-7: yazılım, firmware ve bilgi bütünlüğü kontrolü, yetkisiz değişikliği yakalamak için bütünlük doğrulama aracı ister ve neyin izleneceğini kuruma bırakır. SI-7(1) doğrulamanın açılışta ve kurumun belirlediği aralıkta yapılmasını ister.
- Wazuh’un FIM belgesi: modülün nasıl çalıştığı sayfası modülün fabrikada açık geldiğini, izlenen yolların yine de ortama göre gözden geçirilmesi gerektiğini söyler.
- Wazuh’un temel ayarlar sayfası: report_changes ve nodiff bölümü değişen içeriği raporlamanın her dosyanın bir kopyasını agent’ta tuttuğunu,
nodiff’in de içeriğin alarmla sızmasını önlediğini yazar. - PCI DSS 11.5.2: Wazuh’un PCI DSS sayfasının aktardığına göre kritik sistem dosyaları, yapılandırma dosyaları ve içerik dosyaları için değişiklik tespiti ve en az haftada bir karşılaştırma ister. Wazuh’un fabrika aralığı olan 12 saat bunu karşılar. Yani tarama aralığı uyumun değil tepki süresinin kararıdır.
| Soru | Karar | Neden |
|---|---|---|
| Hangi yollar? | Fabrika listesi + kurumun kritik klasörleri | Fabrika listesi işletim sisteminin araçlarını kapsar |
| Ayar nereye? | Grubun agent.conf dosyasına | Yeni makine ayarı kendiliğinden alır |
| Hangi mod? | Başlangıç klasörleri realtime, kanıt gereken yer whodata | Zamanlanmış tarama 12 saat geç görebilir |
| Değişen satır? | Yapılandırma dosyasında report_changes, gizli veride nodiff | Değişen içerik alarmla indexer’a kopyalanır |
| Kayıt defteri? | Tarama aralığı tepki süresine göre | Kayıt defteri gerçek zamanlı izlenmez |
| E-posta? | Yalnız acil yol için özel kural, seviye 12 | FIM kurallarının en yükseği seviye 7 |
| Ağ paylaşımı? | Dosya sunucusunun kendi agent’ında | Windows agent’ı UNC yolunu izlemez |
Wazuh FIM Nedir? Fabrika Ayarında Neyi İzler?
Agent izlenen her dosyanın boyutunu, iznini, sahibini, değişiklik zamanını ve hash’lerini (MD5, SHA1, SHA256) yerel bir veritabanında tutar. Her taramada bu değerleri yeniden hesaplar, değişeni server’a bildirir. Server da dosyanın son halini File Integrity Monitoring ekranındaki envantere yazar.
Windows agent’ının fabrika listesi ossec.conf dosyasının <syscheck> bölümündedir:
| Ne | Yol | Mod |
|---|---|---|
| Windows’un kendi araçları | %WINDIR%\System32 altında cmd.exe, net.exe, netsh.exe, reg.exe, sc.exe, schtasks.exe, sethc.exe, lsass.exe gibi 20 dosya | 12 saatte bir |
| Ad çözümleme dosyaları | %WINDIR%\System32\drivers\etc (hosts dahil) | 12 saatte bir |
| Komut araçları | WMIC.exe, powershell.exe | 12 saatte bir |
| Tüm kullanıcıların başlangıç klasörü | %PROGRAMDATA%\Microsoft\Windows\Start Menu\Programs\Startup | Gerçek zamanlı |
| Kayıt defteri | 26 anahtar: Run, RunOnce, Services, Winlogon, KnownDLLs, dosya ilişkilendirmeleri, Policies | 12 saatte bir |
restrict özniteliği klasörde yalnız adı verilen dosyaları izletir. Yani System32’nin tamamı değil, saldırganın sık kullandığı yirmi araç izlenir. Linux agent’ının fabrika listesi /etc, /usr/bin, /usr/sbin, /bin, /sbin ve /boot klasörleridir, hepsi 12 saatte bir taranır. /etc/shadow ve /etc/gshadow gibi parola dosyaları izlenir ama değişen içerikleri alarma girmez.
Lab istemcisinin (ankmuh01) envanterinde fabrika ayarıyla 37 dosya, 6.653 kayıt defteri anahtarı ve 21.413 kayıt defteri değeri vardı. Tam tarama yarım dakika kadar sürdü. Agent yeniden başladığında önce tam taramayı yapar, sonra gerçek zamanlı izlemeyi açar:
Get-Content 'C:\Program Files (x86)\ossec-agent\ossec.log' | Select-String -Pattern '\((6008|6009|6010|6012)\)'2026/11/06 11:49:02 wazuh-agent: INFO: (6010): File integrity monitoring scan frequency: 43200 seconds
2026/11/06 11:49:03 wazuh-agent: INFO: (6008): File integrity monitoring scan started.
2026/11/06 11:49:44 wazuh-agent: INFO: (6009): File integrity monitoring scan ended.
2026/11/06 11:49:45 wazuh-agent: INFO: (6012): Real-time file integrity monitoring started.Tarama sürerken gerçek zamanlı izleme henüz açık değildir. Agent’ın yeniden başladığı ilk 40 saniyede başlangıç klasörüne konan dosya, gerçek zamanlı alarm olarak değil taramanın bulgusu olarak gelir.
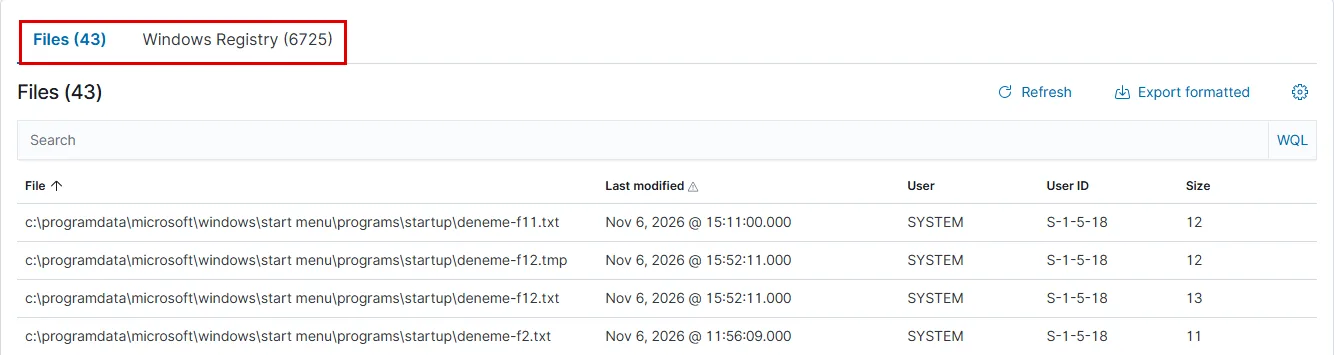
Envanter dashboard’da File Integrity Monitoring → Inventory sekmesindedir. Files ve Windows Registry iki ayrı sekmedir. Listede fabrika dosyalarının yanında, aşağıdaki grup ayarıyla izlenen drivers\etc klasörü ve başlangıç klasörüne bırakılan deneme dosyaları da var. Sayılar bu yüzden yukarıdakinden büyük:
Gerçek Zamanlı İzlemenin Gecikmesi
Fabrikada gerçek zamanlı izlenen tek klasör, tüm kullanıcıların başlangıç klasörüdür. Bu klasöre konan dosya, oturum açan her kullanıcı için açılışta çalışır. Saldırganın kalıcılık için kullandığı en eski yollardan biridir. Klasöre bir metin dosyası bıraktım:
Set-Content -Path 'C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\deneme-f2.txt' -Value 'deneme f2'Dosya 11:56:08’de oluştu ve alarm aynı saniyenin içinde geldi. Alarm 554 numaralı kuraldan, seviye 5 ile geldi: File added to the system. Alarmın mode alanı realtime.
Seviye 5 bir alarm deftere yazılır ama kimseyi uyandırmaz. Server’ın e-posta eşiği fabrika ayarında 12’dir ve FIM kurallarının hiçbiri o seviyeye çıkmaz:
| Kural | Ne zaman | Seviye |
|---|---|---|
| 550 | Dosyanın içeriği ya da özniteliği değişti | 7 |
| 553 | Dosya silindi | 7 |
| 554 | Dosya eklendi | 5 |
| 594 | Kayıt defteri anahtarı değişti | 5 |
| 597 | Kayıt defteri anahtarı silindi | 5 |
| 598 | Kayıt defteri anahtarı eklendi | 5 |
| 750 | Kayıt defteri değeri değişti | 5 |
| 751 | Kayıt defteri değeri silindi | 5 |
| 752 | Kayıt defteri değeri eklendi | 5 |
Wazuh FIM Ayarı: Grubun agent.conf Dosyası
Kurumun eklediği yollar makinedeki ossec.conf dosyasına değil, agent’ın grubunun agent.conf dosyasına yazılır. Server bu dosyayı gruptaki her agent’a gönderir, gruba sonradan katılan makine de aynı ayarı alır. Grupların nasıl açıldığı Wazuh agent yazımızda. Wazuh’un FIM yapılandırma belgesi, merkezden gelen ayarın agent’taki yerel ayarın önüne geçtiğini yazar.
Dashboard’da grupların yeri: sol üstteki menü simgesi → Agents management → Groups.
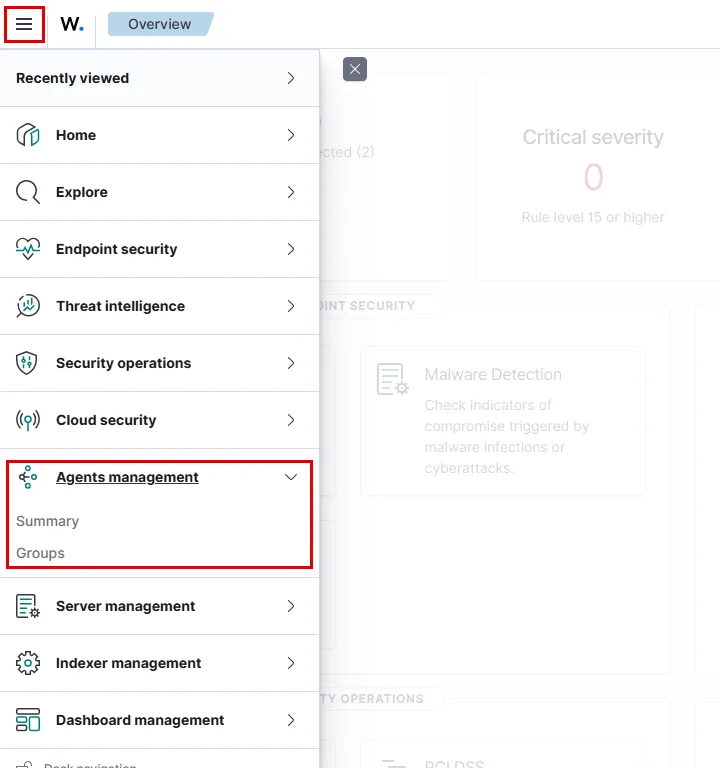
Grup listesinde windows satırının sağındaki Edit group configuration düğmesi grubun agent.conf düzenleyicisini açar. Aynı dosyaya grubun adına tıklayıp Files sekmesinden de ulaşılır. Düzenleyici dosyayı Save ile server’a yazar:
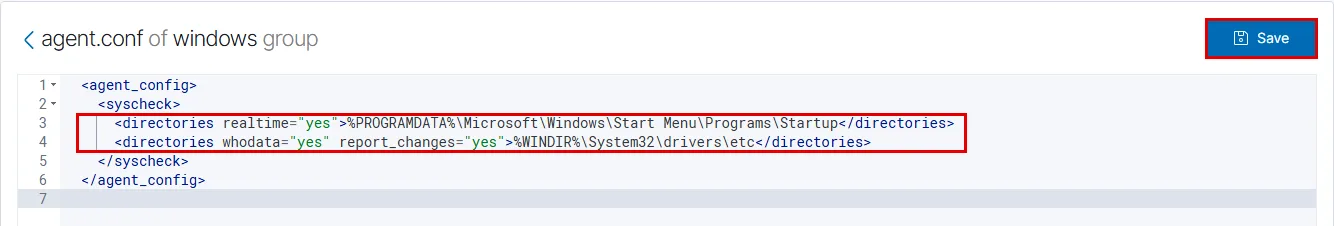
Ekrandaki ayarın metni:
<agent_config>
  <syscheck>
    <directories realtime="yes">%PROGRAMDATA%\Microsoft\Windows\Start Menu\Programs\Startup</directories>
    <directories whodata="yes" report_changes="yes">%WINDIR%\System32\drivers\etc</directories>
  </syscheck>
</agent_config>
İlk satır başlangıç klasörünü yeniden yazar. Klasör fabrikada zaten gerçek zamanlı izlenir, ama grup ayarı tek başına okunduğunda neyin nasıl izlendiği görünsün diye burada da durur. İkinci satır hosts dosyasının klasörünü who-data ve report_changes ile izletir. hosts dosyasına eklenen tek satır, bir alan adını başka bir sunucuya yönlendirir. Satırı kimin eklediği ve ne eklediği bu yüzden alarmda olmalıdır.
Kaydedilen dosyanın sözdizimi server’da denetlenir:
sudo /var/ossec/bin/verify-agent-conf
verify-agent-conf: Verifying [etc/shared/linux/agent.conf]
verify-agent-conf: OK

verify-agent-conf: Verifying [etc/shared/windows/agent.conf]
verify-agent-conf: OK

verify-agent-conf: Verifying [etc/shared/default/agent.conf]
verify-agent-conf: OK

verify-agent-conf: Verifying [etc/shared/domain-controllers/agent.conf]
verify-agent-conf: OK
Kaydettikten 21 saniye sonra istemcinin agent log’una şu satır düştü ve agent yeni ayarla yeniden başladı:
2026/11/06 16:13:56 wazuh-agent: INFO: Agent is reloading due to shared configuration changes.Aynı ölçüm Linux grubunda yaklaşık 20 saniye, daha önceki bir Windows denemesinde 18 saniye çıktı. Yani grup ayarı dakikalar değil saniyeler içinde agent’a ulaşır. Agent yeniden başlarken FIM tam taramayı baştan yapar.
Who-data: Değişikliği Kim Yaptı?
Gerçek zamanlı izleme değişikliğin olduğunu söyler, kimin yaptığını söylemez. Benzetmedeki kart okuyucunun işini Windows’ta audit kaydı yapar: dosyaya yazan hesap ve süreç Security log’una düşer, agent da kaydı okuyup alarma ekler. Bunun için iki şey açık olmalıdır: audit policy’de Object Access altındaki File System ve Handle Manipulation alt kategorileri, bir de izlenen klasörün denetim listesi (SACL).
İkisini de agent kendisi açar. Grup ayarı gelmeden önce ankmuh01’de iki alt kategori de No Auditing idi. Ayardan sonra:
auditpol /get /subcategory:"File System","Handle Manipulation"
(Get-Acl -Audit 'C:\Windows\System32\drivers\etc').Audit | Format-Table IdentityReference,FileSystemRights,AuditFlags,InheritanceFlagsSystem audit policy
Category/Subcategory Setting
Object Access
Handle Manipulation Success
File System Success
IdentityReference FileSystemRights AuditFlags InheritanceFlags
----------------- ---------------- ---------- ----------------
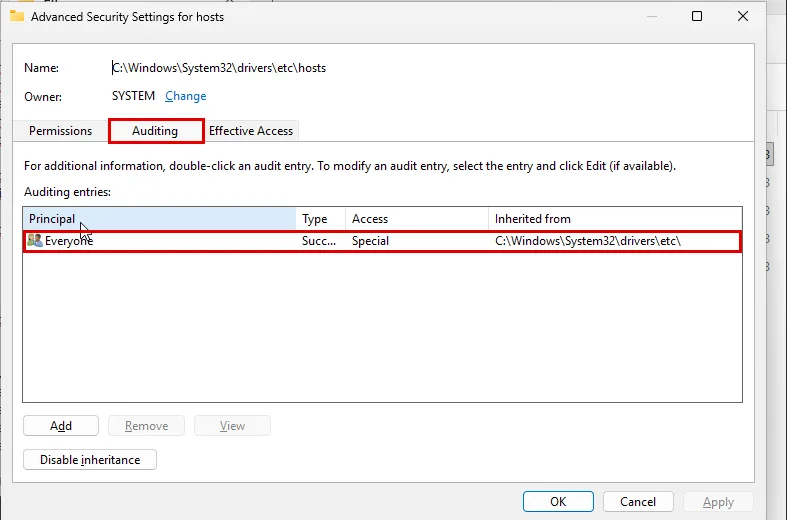
Everyone CreateFiles, AppendData, WriteAttributes, Delete, ChangePermissions Success ContainerInherit, ObjectInheritKlasörün SACL’ı herkesin yazma, silme ve izin değiştirme girişimini kayda alıyor ve klasördeki dosyalara miras veriyor. Aynı kayıt hosts dosyasının Properties → Security → Advanced → Auditing sekmesinde de görünür:
Sonra t2.sistemkusu hesabıyla istemcide oturum açtım. Bu hesap lab’daki istemci yöneticisidir. Not Defteri’ni yönetici olarak açıp hosts dosyasının sonuna bir yorum satırı ekledim. Kaydetmenin ardından alarm düştü: kural 550, seviye 7, mode alanı whodata:
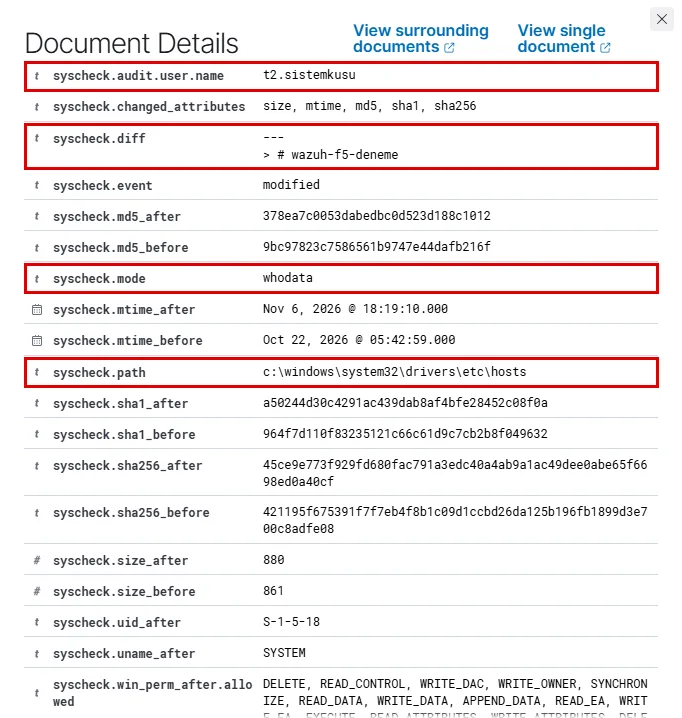
| Alan | Değer |
|---|---|
syscheck.audit.user.name | t2.sistemkusu |
syscheck.audit.process.name | C:\Program Files\WindowsApps\Microsoft.WindowsNotepad_11.2607.14.0_x64__8wekyb3d8bbwe\Notepad\Notepad.exe |
syscheck.diff | > # wazuh-f5-deneme |
syscheck.uname_after | SYSTEM |
uname_after dosyanın sahibidir, değiştiren değildir. hosts’un sahibi SYSTEM olduğu için alanda her değişiklikte SYSTEM yazar. Değiştiren kişi audit.user.name alanındadır. Değişikliği SYSTEM yetkisiyle çalışan bir süreç yaptığında bu alanda makinenin hesabı görünür: lab’da betikle yapılan bir değişiklikte değer ANKMUH01$ oldu.
Ekranda bir tuzak daha var: mtime_after 18:19 gösteriyor, alarm 15:19’da. Bu bir saat kayması değil, saatler doğru. Wazuh değişiklik zamanını sunucunun yerel saatiyle yazıyor ama saat dilimi eki koymuyor. Dashboard eki olmayan zamanı UTC sayıyor ve Türkiye saatine çeviriyor: 15:19’a üç saat ekleniyor. Değişikliğin saati bu yüzden alarmın kendi zaman damgasından okunur.
Audit Policy Değişince Who-data Düşer
Who-data, audit policy’nin açık kalmasına bağlıdır. Policy’yi bir GPO ya da bir yönetici değiştirirse ne olduğunu ölçtüm: File System alt kategorisini elle kapattım.
auditpol /set /subcategory:"File System" /success:disableWindows değişikliği Security log’una 4719 olayıyla yazdı. Agent olayı yakaladı ve bir saniye içinde gerçek zamanlı izlemeye geçti:
2026/11/06 15:19:47 wazuh-agent: WARNING: (6953): Event 4719 received due to changes in audit policy. Switching directories to realtime.Sonraki hosts değişikliğinin alarmı yine geldi, ama mode alanı realtime oldu ve audit bölümü hiç yoktu. Değişiklik kayda geçti, kimin yaptığı geçmedi.
Asıl ders bundan sonra çıktı. Alt kategoriyi yeniden açtım. Agent who-data’ya geri dönmedi: 45 saniye sonraki değişiklik de realtime modunda, kullanıcısız geldi. Who-data ancak agent yeniden başlayınca döndü, log’a şu satır düştü:
2026/11/06 15:25:37 wazuh-agent: INFO: (6019): File integrity monitoring real-time Whodata engine started.Bu satırdan sonraki değişiklik yeniden whodata modunda ve kullanıcısıyla geldi. Yani audit policy’ye dokunan bir GPO who-data’yı sessizce düşürür. Policy düzeltilse bile agent yeniden başlayana kadar alarmlar kullanıcısız gelir. Audit policy’yi kuran GPO’da File System ve Handle Manipulation alt kategorileri açık tutulur. Bunun nasıl yapıldığı audit policy yazımızda.
Wazuh FIM report_changes ve nodiff: Değişen Satır, Gizli Veri
Yukarıdaki who-data alarmı yalnız kimin değiştirdiğini değil, neyin değiştiğini de taşıyordu: diff alanında eklenen satır vardı. Bunu report_changes="yes" sağlar. Agent izlenen her dosyanın bir kopyasını tutar, değişiklikte yeni hali kopyayla karşılaştırır ve farkı alarma koyar. Windows’ta kopyalar C:\Program Files (x86)\ossec-agent\queue\diff altındadır.
Bu özellik her dosyaya açılmaz. Farkın içinde ne varsa alarmla birlikte indexer’a gider ve dashboard’a erişen herkes görür. İçinde parola, bağlantı dizesi ya da kişisel veri olan dosyada fark alarma girmemelidir. nodiff seçeneği bunu yapar: dosya yine izlenir, değişiklik yine alarm üretir, yalnız fark alana yazılmaz.
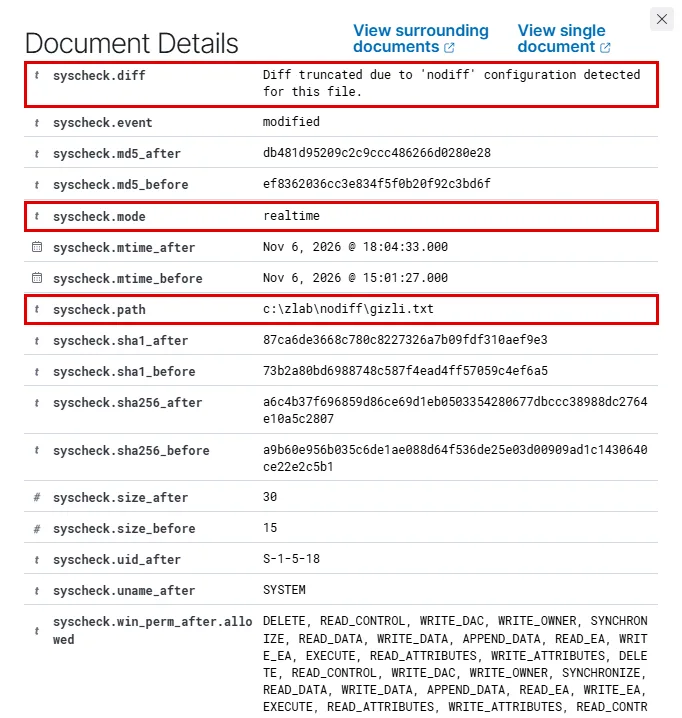
İkisini bir deneme klasöründe yan yana ölçtüm. Klasör report_changes ile izlendi, içindeki bir dosya nodiff ile ayrıldı:
<directories realtime="yes" report_changes="yes">C:\zlab\nodiff</directories>
<nodiff>C:\zlab\nodiff\gizli.txt</nodiff>
İki dosyaya aynı anda birer satır ekledim. İkisinin de alarmı aynı saniyede geldi, kural 550, seviye 7. normal.txt için diff alanında eklenen satır vardı. gizli.txt için alan yalnız şunu yazdı: Diff truncated due to 'nodiff' configuration detected for this file.
Linux’ta fabrika ayarı bu ayrımı kendisi yapar. /etc/shadow, /etc/gshadow ve /etc/ssl/private fabrikada nodiff listesindedir. Windows’ta fabrika listesinde report_changes açık bir yol olmadığı için böyle bir liste de yoktur, kurum kendi eklediği yolda karar verir.
Kopyaların bir disk bedeli var. Wazuh’un temel ayarlar sayfasına göre kopya klasörünün fabrika sınırı 1 GB, kopyası tutulacak dosyanın sınırı 50 MB’tır. Lab istemcisinde iki klasörün kopyaları yedi dosyada 7 KB tuttu. Yapılandırma dosyalarında bu bedel küçüktür, büyük veri dosyalarında ve log klasörlerinde büyür. report_changes bu yüzden yalnız küçük ve elle değiştirilen dosyalara açılır.
Kayıt Defteri İzleme: Run Anahtarı Neden Geç Görünür?
Kayıt defterinin Run anahtarına yazılan program, makine açılınca kendiliğinden çalışır. Bu da kalıcılığın en bilinen yoludur ve fabrika listesinde var. Lab istemcisinde anahtara zararsız bir değer ekledim: adı DenemeF4, verisi Not Defteri’nin yolu.
New-ItemProperty -Path 'HKLM:\Software\Microsoft\Windows\CurrentVersion\Run' -Name DenemeF4 -Value 'C:\Windows\System32\notepad.exe' -PropertyType StringFabrika ayarında 15 dakika boyunca ne 752 (değer eklendi) ne de başka bir kayıt defteri alarmı geldi. Sebebi belgede yazılı: Wazuh’un kayıt defteri izleme sayfası modülün kayıt defterini periyodik taradığını söyler. Kayıt defteri için gerçek zamanlı izleme yoktur. Fabrika aralığı 43.200 saniye, yani 12 saattir. Bir önceki tarama 11:49’da bittiği için bu değer en geç akşam saatlerindeki taramada görülecekti.
Kontrol turu benzetmesindeki gibi: değişiklik gerçektir, ama bir sonraki tura kadar kimse bilmez. Saldırganın açılışta çalışacak bir program yerleştirmesiyle Wazuh’un bunu görmesi arasında 12 saat olabilir.
Tepki süresini kısaltmanın tek yolu tarama aralığını kısaltmaktır. Aralık grubun agent.conf dosyasında <syscheck> bloğuna yazılır. Ölçmek için deneme süresince 300 saniyeye indirdim:
<syscheck>
  <frequency>300</frequency>
</syscheck>
Sonra değeri sildim ve yeniden ekledim:
| Olay | Değişiklik | Alarm | Kural |
|---|---|---|---|
| Değer silindi | 15:04:33 | 15:08:11 | 751, seviye 5 |
| Değer yeniden eklendi | 15:10:59 | 15:13:40 | 752, seviye 5 |
İki alarm da bir sonraki taramanın sonunda geldi, üç ila dört dakika sonra. Alarm anahtarın yolunu (syscheck.path) ve değerin adını (syscheck.value_name: DenemeF4) ayrı alanlarda taşıdı, mode alanı scheduled oldu.
Aralığı kısaltmanın bedeli istemcinin işlemcisidir. 300 saniyelik aralıkta tam tarama 27 ile 48 saniye sürdü. Taramanın 5 saniyelik en yoğun penceresinde agent tek çekirdeğin yüzde 50’sini kullandı, tarama başına toplam işlemci süresi yaklaşık 11 saniye oldu. İki tarama arasında yük yüzde 13’ün altındaydı, agent’ın belleği 24 MB’ı geçmedi.
Kaç saniye seçileceği kurumun tepki süresi kararıdır. Ölçüm, aralığı bir saate, hatta beş dakikaya indirmenin istemciye belirgin yük bindirmediğini gösteriyor. Aralık dosyaları da kapsar: her taramada fabrika listesindeki dosyalar ve kayıt defteri anahtarlarının tamamı yeniden okunur. Sunucularda ve yavaş disklerde ölçüm tekrarlanır.
Özel Kural: Kritik Değişikliği E-posta Eşiğine Taşımak
Başlangıç klasörüne dosya eklenmesi fabrika ayarında 554, seviye 5. Run anahtarına değer eklenmesi 752, o da seviye 5. İkisi de açılışta program çalıştırmanın en bilinen iki yoludur ve fabrika ayarında e-postaya gitmez, çünkü server’ın e-posta eşiği 12’dir. Özel kural bu iki olayı seviye 12’ye taşır. Kural dosyası, kural numarası ve kuralın denenmesi Active Directory izleme yazımızda adım adım var. Burada yalnız FIM’e özgü kısım anlatılır.
siem01’de /var/ossec/etc/rules/local_rules.xml dosyasına eklenen iki kural:
<group name="syscheck,local,">
  <rule id="100110" level="12">
    <if_sid>750,752</if_sid>
    <field name="file" type="pcre2">(?i)\\CurrentVersion\\Run</field>
    <description>Kalicilik: Run anahtarina deger eklendi ya da degisti</description>
    <mitre><id>T1547.001</id></mitre>
  </rule>
  <rule id="100111" level="12">
    <if_sid>554</if_sid>
    <field name="file" type="pcre2">(?i)\\Start Menu\\Programs\\StartUp\\</field>
    <description>Kalicilik: baslangic klasorune dosya eklendi</description>
    <mitre><id>T1547.001</id></mitre>
  </rule>
</group>if_sid: kuralın hangi hazır kuralın üstüne kurulduğu. 100110 değer değişince (750) ve eklenince (752) çalışır. Silme (751) listede yok, çünkü silinen değer açılışta çalışacak programı kaldırır.field name="file": yolun arandığı alan. Alarmda yolsyscheck.pathdiye görünür, ama kural bu adı kabul etmez.pcre2: yolun düzenli ifadesi.(?i)büyük ve küçük harfi eşit sayar, ters bölü düzenli ifadede iki kez yazılır.mitre: alarmı MITRE ATT&CK’in T1547.001 tekniğine (Run anahtarı ve başlangıç klasörü) bağlar. Dashboard’un MITRE ATT&CK ekranı alarmı bu teknik altında gösterir.
Düzeltilmiş kurallarla üç olay denendi:
| Olay | Alarm ne zaman geldi | Kural |
|---|---|---|
| Başlangıç klasörüne dosya | Bir saniye içinde | 100111, seviye 12 |
Run anahtarına değer | 4 dakika 37 saniye sonra, bir sonraki taramada | 100110, seviye 12 |
Run anahtarından değer silindi | 4 dakika 23 saniye sonra | 751, seviye 5 |
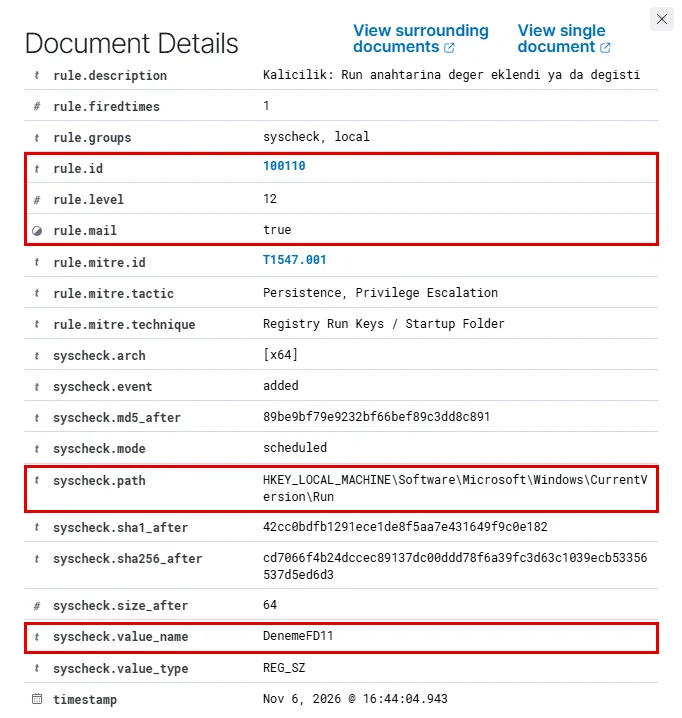
Alarmdaki rule.mail alanı true oldu: seviye eşiği geçtiği için server alarmı e-postaya gidecek diye işaretledi. E-postanın kendisi rehberin e-posta bildirimi adımında kurulur. Kayıt defteri alarmının gecikmesi kuraldan değil taramadan gelir: kural seviyeyi yükseltir, olayı öne çekmez.
Gürültü: ignore mu, Seviye 0 Kural mı?
Bazı dosyalar sürekli değişir: geçici dosyalar, uygulamaların kendi önbellekleri, her gün yeniden yazılan raporlar. İzlenen bir klasörde bunlar her gün alarm üretirse asıl alarm aralarında kaybolur. Susturmanın iki yolu var ve ikisi farklı şey yapar:
ignore | Seviye 0 kural | |
|---|---|---|
| Nerede yazılır? | Grubun agent.conf dosyası, <syscheck> bloğu | Server’daki local_rules.xml |
| Agent dosyayı izler mi? | İzlemez | İzler |
| Envanterde görünür mü? | Görünmez | Görünür |
| Alarm gelir mi? | Gelmez | Gelmez |
ignore dosyayı agent’ın gözünden çıkarır. Sonradan bir soruşturmada o dosyanın ne zaman değiştiğine bakılamaz. Seviye 0 kural yalnız alarmı susturur, değişiklik envanterde kalır.
Lab’da başlangıç klasörüne aynı anda iki dosya yazıldı: deneme-fd12.tmp ve deneme-fd12.txt. Grup ayarının <syscheck> bloğunda şu satır vardı:
<ignore type="sregex">.tmp$</ignore>.txt dosyası için 100111 seviye 12 geldi. .tmp dosyası için ne alarm geldi ne envanter kaydı. Agent satırı yüklediğini log’una yazar:
2026/11/06 16:37:48 wazuh-agent: INFO: (6207): Ignore 'file' sregex '.tmp$'Seviye 0 kural aynı klasördeki başka bir dosyayla denendi:
<rule id="100112" level="0">
  <if_sid>554</if_sid>
  <field name="file" type="pcre2">(?i)gurultu</field>
  <description>FIM gurultu bastirma</description>
</rule>
deneme-gurultu.txt envantere girdi ve alarm gelmedi. Dosya başlangıç klasöründeydi, yani 100111’in de eşleşeceği bir dosyaydı. Seviye 0 kural kritik kuralı da susturdu. Hangi kuralın neden kazandığını wazuh-logtest ile ayrıca denemedim. Ölçülen sonuçtan çıkan ders şu: seviye 0 kuralın deseni dar yazılır ve kritik klasörlerin yolunu kapsamaz.
Linux’ta Wazuh FIM: eBPF ile Who-data
Linux’ta who-data iki yoldan çalışır. Fabrika yolu auditd’dir ve paketin kurulu olmasını ister. İkinci yol eBPF’tir: Wazuh’un gelişmiş ayarlar sayfasına göre 5.8 ve sonrası çekirdekte çalışır, açılışta bir sağlık kontrolü yapar ve kontrol başarısızsa auditd’ye döner. Lab’daki Ubuntu 26.04 sunucuda (lnx02) auditd kurulu değil, çekirdek 7.0. Bu yüzden eBPF yolunu seçtim.
Ölçülen iki klasör var. /etc/ssh who-data ile izleniyor, çünkü SSH sunucusunun ayarını kimin değiştirdiği kanıttır. /etc/sudoers.d gerçek zamanlı izleniyor, çünkü oraya konan dosya bir hesaba root yetkisi verir. İkisi de linux grubunun agent.conf dosyasında durur:
<agent_config>
  <syscheck>
    <directories whodata="yes" report_changes="yes">/etc/ssh</directories>
    <directories realtime="yes" report_changes="yes">/etc/sudoers.d</directories>
    <whodata>
      <provider>ebpf</provider>
    </whodata>
  </syscheck>
</agent_config>
Grup ayarı kaydedildikten yaklaşık 20 saniye sonra agent ayarı aldı ve kendini yeniden yükledi. eBPF sağlık kontrolü agent’ın log’unda görünür:
sudo grep -E "eBPF|6048" /var/ossec/logs/ossec.log | tail -n 72026/11/06 10:41:26 wazuh-syscheckd: INFO: (6047): Initializing eBPF driver for FIM whodata.
2026/11/06 10:41:26 wazuh-syscheckd: INFO: (6051): BPF LSM is active in the running kernel; using LSM hooks for create/modify/delete events.
2026/11/06 10:41:32 wazuh-syscheckd: INFO: (6049): eBPF healthcheck action succeeded: create file.
2026/11/06 10:41:32 wazuh-syscheckd: INFO: (6049): eBPF healthcheck action succeeded: modify content.
2026/11/06 10:41:32 wazuh-syscheckd: INFO: (6049): eBPF healthcheck action succeeded: modify metadata.
2026/11/06 10:41:32 wazuh-syscheckd: INFO: (6049): eBPF healthcheck action succeeded: delete file.
2026/11/06 10:41:32 wazuh-syscheckd: INFO: (6048): Healthcheck for eBPF FIM whodata module success.Kontrol dört işlemi de (dosya oluşturma, içerik değiştirme, öznitelik değiştirme, silme) denedi ve 6048 satırıyla başarılı bitti. Sağlık kontrolü başarısız olsaydı log’da 6959 numaralı satır görünür ve agent auditd’ye dönerdi.
Who-data Alarmında Kullanıcı ve Süreç
Kendi hesabımla SSH ile oturum açtım ve sshd_config dosyasının sonuna sudo ile bir yorum satırı ekledim:
sudo sh -c 'echo "# wazuh-fl1-deneme" >> /etc/ssh/sshd_config'Alarm aynı saniyede düştü: kural 550, seviye 7, Integrity checksum changed. Alarmın ayrıntısında syscheck.audit bölümü değişikliği kimin yaptığını yazıyor:
| Alan | Değer | Anlamı |
|---|---|---|
mode | whodata | Değişiklik eBPF ile yakalandı |
audit.login_user.name | ilkerpehlivan | Oturumu açan hesap |
audit.effective_user.name | root | Dosyaya yazan yetki |
audit.process.name | sh | Dosyaya yazan süreç |
audit.process.parent_name | sudo | Süreci başlatan |
audit.process.cwd | /home/ilkerpehlivan | Komutun çalıştığı klasör |
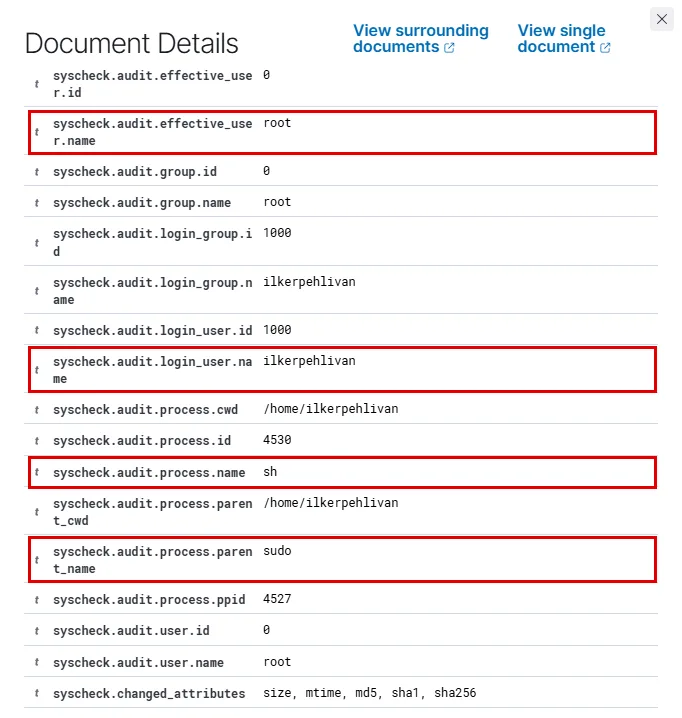
Asıl değer login_user alanındadır. Dosyaya yazan her zaman root’tur, çünkü sudoers dosyası ve SSH ayarı root’a aittir. Who-data olmadan alarm “root değiştirdi” der ve sunucuda sudo yetkisi olan herkes şüpheli kalır. Who-data, sudo’nun arkasındaki kişiyi de yazar.
Satırı sed ile geri sildim. Silmenin alarmında süreç sed, kullanıcı yine aynı hesaptı.
Alarmın ayrıntısında bir tuzak var. Değişiklik 13:43’te yapıldı, alarmın zamanı da 13:43. Ama dashboard dosyanın değişiklik zamanını (mtime_after) 16:43 diye, üç saat ileri gösterdi. Alarm JSON’undaki değer 2026-11-06T13:43:12, yani yerel saat, ama sonunda +03:00 eki yok. Windows’taki tuzağın aynısı: dashboard eki olmayan zamanı UTC sayıp Türkiye saatine çeviriyor ve üç saat ekliyor. Değişikliğin saati alarmın kendi zaman damgasından okunur, bu alandan okunmaz.
Değişen Satır Alarmda
/etc/ssh klasörü report_changes ile de izlendiği için alarm değişen satırı taşıyor:
145a146
> # wazuh-fl1-deneme
Bu biçim diff komutunun çıktısıdır: 145. satırın arkasına 146. satır olarak # wazuh-fl1-deneme eklendi. Silmenin alarmında aynı satır 146d145 olarak, başında < ile göründü.
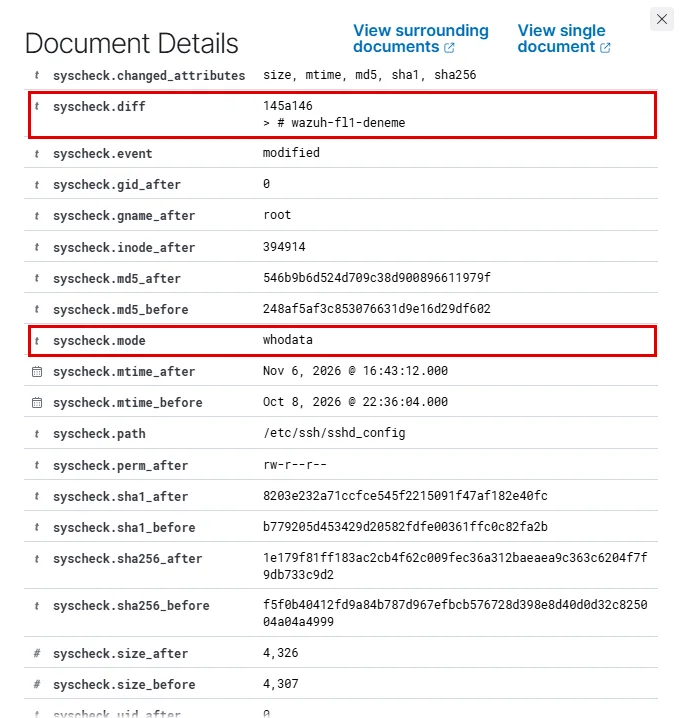
Agent bunu yapabilmek için izlenen her dosyanın bir kopyasını /var/ossec/queue/diff/ altında tutar. report_changes’in bedeli budur: kopya diskte durur ve değişen satır alarmla indexer’a gider.
Gerçek Zamanlı İzlenen sudoers.d
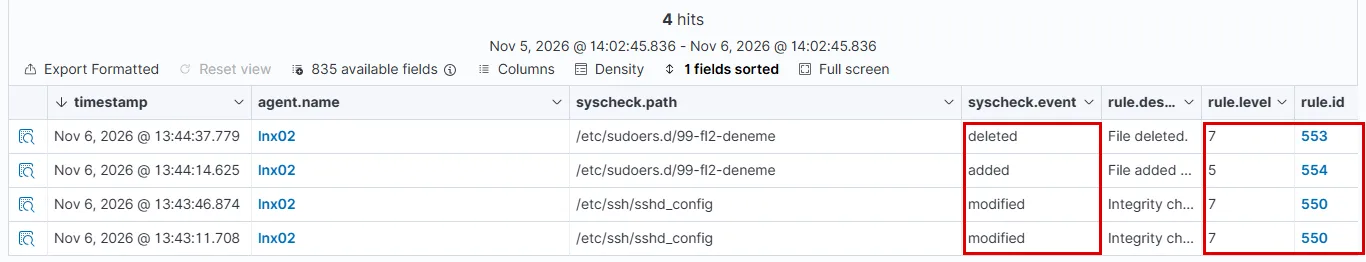
/etc/sudoers.d klasörüne bir dosya ekledim. Dosya visudo -cf denetiminden geçti, tek bir yorum satırı taşıyordu ve izinleri sudo’nun istediği gibi 0440 idi. Alarm aynı saniyede düştü: kural 554, seviye 5, File added to the system., mode alanı realtime. Dosyayı silince 553 (seviye 7) geldi.
Bu klasöre eklenen dosya bir hesaba root yetkisi verebilir, ama alarmın seviyesi yalnız 5’tir. Yani fabrika ayarında bu değişiklik e-postaya gitmez. Bu klasöre dosya eklenmesi de özel kurala aday bir değişikliktir.
Kurulum Bitti, İzleme Başlıyor: FIM Alarmını Kim Okur?
FIM alarmı kendi başına iyi ya da kötü değildir. Bir dosyanın değiştiğini söyler. Değişikliğin onaylı olup olmadığını kurumun değişiklik kaydı söyler. Günlük iş bu ikisini yan yana koymaktır.
- Seviye 12 e-postası: başlangıç noktalarına eklenen dosya ya da değer, özel kuralla e-postaya gelir. Aynı gün iki soru cevaplanır: Değişikliği kim yaptı? Değişiklik kaydında karşılığı var mı? Karşılığı yoksa makine olay olarak ele alınır.
- Sabah bakışı: güvenlik izlemesine bakan kişi File Integrity Monitoring → Events sekmesini açar ve önceki günün 550, 553 ve 554 alarmlarını okur. Who-data ile izlenen klasörde alarm kimin yaptığını zaten söyler. Bakılacak soru, o kişinin o gün o dosyaya dokunacak bir işi olup olmadığıdır.
- Beklenen değişiklik: aylık Windows güncellemesi fabrika listesindeki araçların bir kısmını değiştirir. Güncelleme gecesinin 550 alarmları, güncelleme kaydıyla birlikte okunur ve kapatılır. Aynı dosya güncelleme penceresi dışında değişirse ayrıca bakılır.
- Envanter: bir alarmdan dosyanın envanter kaydına geçilir. Envanter dosyanın son halini, hash’ini ve sahibini gösterir. Şüpheli bir dosyanın SHA256 hash’i, antivirüs ve tehdit istihbaratı araçlarında aranabilir.
Değişiklik süreci olmayan kurumda FIM alarmlarının hepsi kimin yaptığı bilinmeyen değişiklik olarak kalır. Bu yüzden değişiklik kaydı, FIM’den önce gelen iştir.
Wazuh FIM Doğrulama
FIM’in kurulan ayarla çalıştığı yedi yerden okunur. Her maddenin lab’daki sonucu yanında:
- Grup ayarı agent’a ulaştı: istemcinin agent log’unda
Agent is reloading due to shared configuration changessatırı. Lab’da kaydettikten 21 saniye sonra geldi. - Tarama bitti, gerçek zamanlı izleme açıldı: log’da 6008, 6009 ve 6012 satırları. Lab’da tam tarama yarım dakika kadar sürdü.
- Gerçek zamanlı izleme çalışıyor: başlangıç klasörüne bırakılan dosya için kural 554,
modealanırealtime. Lab’da bir saniyenin altında geldi. - Who-data çalışıyor: log’da 6019 satırı (
Whodata engine started),hostsdeğişikliğinin alarmındamodealanıwhodataveaudit.user.namedolu. - Who-data düşmemiş: log’da 6953 satırı yok. Varsa audit policy’ye dokunulmuştur ve agent yeniden başlatılana kadar alarmlar kullanıcısız gelir.
- Kayıt defteri taranıyor:
Runanahtarına eklenen değer bir sonraki taramada kural 752 ile gelir. - Linux’ta eBPF: agent log’unda 6048 satırı (
Healthcheck for eBPF FIM whodata module success), alarmdaaudit.login_user.namedolu.
Wazuh FIM’de Sık Yapılan Hatalar
- Kayıt defterini gerçek zamanlı sanmak: kayıt defteri yalnız zamanlanmış taramada görülür. Fabrika ayarında
Runanahtarına eklenen değer 12 saate kadar görünmez. - Ağ paylaşımını izlemeye çalışmak: Windows agent’ı UNC yolunu reddeder ve log’a şu uyarıyı yazar:
(9801): Network path not allowed in configuration.Ayarın geri kalanı çalışmaya devam ettiği için hata gözden kaçar. Dosya sunucusundaki klasör, o sunucuya kurulan agent ile izlenir. - Agent kapalıyken yapılan değişikliği alarm beklemek: lab’da agent durdurulup bir dosya değiştirildi. Agent başlayınca envanterdeki kayıt yeni hale güncellendi, ama alarm gelmedi. Agent’ın durması kendi alarmını üretir (kural 506, seviye 3): bakım penceresi dışında duran agent bu yüzden ayrıca izlenir.
- Audit policy’yi GPO ile ezmek: File System alt kategorisini kapatan bir GPO who-data’yı realtime’a düşürür. Policy düzelse bile agent yeniden başlayana kadar kullanıcı alanı boş gelir.
uname_afteralanını değiştiren sanmak: bu alan dosyanın sahibidir. Değiştiren kişiaudit.user.namealanındadır.mtime_aftersaatine güvenmek: değer saat dilimi taşımaz, dashboard onu üç saat ileri gösterir. Değişikliğin saati alarmın zaman damgasıdır.- Seviye 5 ve 7 alarmı e-posta sanmak: FIM kurallarının hiçbiri e-posta eşiğine çıkmaz. Acil olan yol için özel kural yazılır.
report_changes’i gizli veri klasörüne açmak: değişen satır alarmla indexer’a gider. Böyle dosyalarnodiffile ayrılır.- Özel kuralda
syscheck.pathyazmak: alarmda görünen ad kuralda çalışmaz. Kural sözdizimi denetiminden geçer ve hiç tetiklenmez. Alan adıfile’dır. ignoredesenini düzenli ifade gibi yazmak: lab’da\.tmp$yüklendi ama dosyayı süzmedi,.tmp$süzdü. Desen bir deneme dosyasıyla sınanır.- Seviye 0 kuralı geniş yazmak: lab’da gürültü için yazılan seviye 0 kural, aynı dosyadaki seviye 12 kalıcılık alarmını da susturdu. Desen yalnız gürültü yapan dosyaları kapsar.
Sonuç: FIM Değişikliği Kaydeder, Kararı Kurum Verir
Wazuh FIM fabrika ayarında çalışır ama kurumun kritik dosyalarını bilmez. Lab’daki Windows 11 istemcide başlangıç klasörüne bırakılan dosya bir saniyenin altında alarm üretti. Run anahtarına eklenen değer ise fabrika ayarında saatlerce görünmedi, aralık beş dakikaya inince üç ila dört dakikada göründü. Who-data, hosts dosyasını değiştiren hesabı ve süreci alarma yazdı. Audit policy’ye dokunulunca sessizce düştü ve agent yeniden başlayana kadar geri gelmedi. Linux’ta eBPF, sudo’nun arkasındaki hesabı da yazdı.
Girişteki benzetmeye dönersek: klemens kapağının algılayıcısı ancak birisi bildirimi okuyorsa işe yarar. FIM’de de iş, hangi klasörün nasıl izleneceğini seçmek, acil olanı e-postaya taşımak ve her alarmı değişiklik kaydıyla karşılaştırmaktır.
Rehberin sonraki adımı, dosyalardan makinenin ayarlarına geçer: Wazuh SCA ile yapılandırma denetimi.
Wazuh FIM Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Dosya bütünlüğü izlemesi fabrika ayarında çalışır ama kurumun kendi kritik dosyalarını bilmez. Hangi klasörün izleneceği ve hangi değişikliğin kimseyi uyandıracağı kurumun kararıdır.
İçindekiler
Ana Hizmet
Siber Güvenlik