Siber Güvenlik
Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

- Wazuh Kurulumu Nasıl Olmalı?
- Wazuh Kurulumundan Önce: Sunucu, Saat ve Boyut
- Wazuh Kurulumu: Asistanla Tek Komut
- Asistanın İki Uyarısı
- Asistan Ne Kurdu, Ne Kadar Sürdü?
- Wazuh Parola Dosyası: wazuh-install-files.tar
- Wazuh Deposunu Kapatmak: Sürüm Yükseltmesi Planlı Yapılır
- Wazuh Dashboard’a İlk Giriş: Sertifika Uyarısı
- Wazuh Indexer Belleği: Kilit ve Heap
- Bellek Kilidi
- Heap: Belleğin Yarısı
- Wazuh Alarm İndeksi: Tek Shard, Sıfır Replika
- Wazuh Alarm Saklama Süresi: 90 Günlük ISM Policy’si
- Policy’yi Var Olan İndekslere Uygulamak
- Wazuh Kümesi Sarı: Tek Sunucuda Sistem İndekslerinin Replikası
- Kalıcı Çözüm: Üç Katman
- Wazuh Sunucusunda ufw: Hangi Port Kime Açık?
- Dashboard API’ye Nereden Bağlanıyor?
- ufw Kuralları
- Wazuh Kurulumu Doğrulama: Beş Kontrol
- Kurulum Bitti, İzleme Başlıyor: Sunucu Agent Bekliyor
- Wazuh Kurulumunda Sık Yapılan Hatalar
- Sonuç: Wazuh Kurulumu Dört Varsayılanı Değiştirince Biter
- Wazuh Kurulumu Hakkında Sık Sorulan Sorular
Wazuh tek sunucuya, Wazuh’un kurulum asistanıyla bir komutta kurulur. Asistan bittiğinde sistem çalışır, ama dört varsayılanı kurulum günü değiştirilmelidir: parolaların sunucuda duran dosyası, firewall’un kapalı olması, tek sunucuda üç parçaya bölünen alarm indeksi ve alarmları hiç silmeyen saklama düzeni. Bu düzeni Wazuh’un kurulum, indexer ayarı ve indeks yaşam döngüsü belgeleri birlikte tarif ediyor.
Bu yazı Wazuh 4.14’ü Ubuntu Server üzerine bu düzende kurar. Kurulumun her adımını ölçtüm: asistanın hangi iki uyarıyla durduğu, diskin ne kadar büyüdüğü, indexer’a ne kadar bellek verilebildiği, kümenin neden sarıya döndüğü ve firewall’dan sonra hangi portun kapandığı aşağıda. Wazuh’un parçalarını ve portlarını Wazuh nedir yazısında anlattık. Doğrudan komutlara geçmek isterseniz kurulum adımlarına atlayabilirsiniz.
SIEM nedir yazımızda SIEM’i bir elektrik dağıtım şirketinin arıza merkezine benzettik. Wazuh’u kurduğunuz gün, o merkezin yeni binasındaki ilk sabaha benzer. Telefonlar bağlıdır, duvar ekranı açıktır, ilk ihbar gelir ve merkez çalışır.
Ama binayı teslim eden ekip dört işi yarım bırakmıştır. Bütün yetkililerin şifreleri bir zarfa yazılıp masanın üstüne konmuştur. Arka kapı sokağa açık bırakılmıştır. Kayıt dolabı üç şube varmış gibi üç bölmeye ayrılmıştır, oysa şube tektir. Eski iş emirlerinin ne zaman imha edileceği yazılmamıştır, dolap bir gün dolar.

Wazuh’un kurulum asistanı da sunucuyu aynı durumda bırakır. Parolalar sunucudaki bir dosyadadır, portlar bütün ağa açıktır, alarm indeksi tek sunucuda üç shard’a bölünür ve saklama süresi yoktur. Bu yazı önce kurulumu, sonra bu dört ayarı anlatır.
Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle Wazuh sunucusunun kendisinin kurulumuna odaklanır.
Wazuh Kurulumu Nasıl Olmalı?
Wazuh’u kurmadan önce verilecek altı karar var ve hepsinin bir kaynağı var. Önce kısa cevap: 100 cihaza kadar Wazuh tek sunucuya, asistanın all-in-one kipiyle kurulur. Parola dosyası sunucudan alınıp kurumun parola kasasına taşınır. Wazuh deposu kapatılır ve sürüm yükseltmesi planlı yapılır. Indexer’ın belleği kilitlenir ve heap belleğin yarısına çıkar. Alarm indeksi tek parçadır ve 90 gün sonra silinir. Sunucuya yalnız kullanılan portlardan ve yalnız gereken ağlardan erişilir.
Bu düzeni dört kaynak birlikte tarif ediyor:
- Wazuh hızlı kurulum belgesi (Quickstart, 4.14): tek host “usually enough” diye 100 cihaza ve 90 günlük alarma kadar yeter. 25 cihaza kadar 4 çekirdek, 8 GiB bellek, 50 GB disk ister. Kurulumdan sonra Wazuh deposunun kapatılmasını önerilen adım olarak verir.
- Wazuh indexer ayar belgesi (Wazuh indexer tuning, 4.14): indexer’ın belleği kilitlenir, heap için ilk ve son değer eşit verilir ve belleğin yarısı önerilir. Shard sayısı düğüm sayısı kadar olmalıdır, tek düğümlü bir küme tek shard ister.
- Wazuh indeks yaşam döngüsü belgesi (Index lifecycle management, 4.14): alarm indeksleri bir policy ile belirli bir yaştan sonra silinir. Belgenin örneği 90 gündür ve süreyi kurumun ihtiyacına göre değiştirmeyi söyler.
- CIS Controls v8.1 (Kontrol 8.10): denetim log’ları en az 90 gün saklanır.
| Karar | Seçenekler | Bu yazıdaki seçim | Neden |
|---|---|---|---|
| Kurulum yolu | All-in-one asistan, adım adım, dağıtık | All-in-one asistan (-a) | 100 cihaza kadar tek host yeter, asistan sertifikaları da üretir |
| İşletim sistemi | Belgedeki Ubuntu LTS’ler, RHEL, Amazon Linux | Ubuntu 24.04 önerilir, lab 26.04 | 26.04 Wazuh’un listesinde henüz yok, uyarıyla kuruldu |
| Parola dosyası | Sunucuda bırakmak, kasaya taşımak | Kasaya taşımak | Dosya sertifika otoritesinin özel anahtarını da taşır |
| Güncelleme | Depo açık, depo kapalı | Depo kapalı, planlı yükseltme | Sürüm sıradan bir apt upgrade ile değişmesin |
| Indexer belleği | Fabrika 1 GB, belleğin yarısı | Belleğin yarısı, kilitli | Indexer swap’e düşmesin |
| Alarm indeksi | Fabrika 3 shard, süresiz | 1 shard, 90 gün | Tek düğüm, CIS 8.10’un alt sınırı |
Üçüncü satır bu yazının en çok atlanan adımıdır, çünkü Wazuh’un belgesi parola dosyası için hiçbir şey söylemez. Kasaya taşıma kararı bizimdir, gerekçesi aşağıda parola dosyası bölümünde.
Wazuh Kurulumundan Önce: Sunucu, Saat ve Boyut
Bu rehber üzerine Wazuh kuracağınız Ubuntu Server’ı zaten ayağa kaldırdığınızı varsayar. İşletim sistemi kurulumu, disk düzeni ve ilk yapılandırma Ubuntu Server kurulum rehberimizde anlatılıyor. Hazır olması gerekenler:
- Desteklenen bir Ubuntu LTS ve
sudoyetkisi. Wazuh’un belgesi Ubuntu 16.04’ten 24.04’e kadar olan LTS’leri sayar. Lab’daki sunucusiem01, adresi192.168.1.47, sistemi Ubuntu 26.04.1 ve Linux kernel 7.0. Bu yazıdaki sürüm Wazuh 4.14.9’dur. - Statik adres. Agent’lar Wazuh sunucusuna adresiyle bağlanır. Adres değişirse her agent’ın yapılandırması da değişir.
- Doğru saat. Wazuh her olayı zaman damgasıyla yazar ve korelasyon kuralları zaman penceresiyle çalışır. Saati şaşmış bir sunucuda bir saldırının saatini başka bir cihazın log’unda bulamazsınız. Sunucuyu güvenilir bir zaman kaynağına bağlayın.
- Yeterli bellek ve disk. 25 cihaza kadar 4 çekirdek, 8 GiB bellek, 50 GB disk. Tablonun ayrıntısı Wazuh nedir yazısındaki donanım bölümünde.
Lab sunucusu önce 2 çekirdek ve 4 GB bellekle kuruldu. Bu boyutun neden yetmediği aşağıda, heap bölümünde ölçümüyle duruyor. Kısa sonuç: belgenin 8 GiB’ı bir öneri gibi değil, alt sınır gibi okunmalı.
Wazuh Kurulumu: Asistanla Tek Komut
Kurulum asistanı tek bir betiktir. Indexer’ı, server’ı, Filebeat’i ve dashboard’u aynı makineye kurar, aralarındaki trafik için sertifikaları üretir ve bütün iç kullanıcılara rastgele parola verir. Komutlar siem01 üzerinde çalışır:
curl -sO https://packages.wazuh.com/4.14/wazuh-install.sh
sudo bash ./wazuh-install.sh -a
-a all-in-one demektir: dört bileşen tek makineye. Asistan ayrıntılı kaydını /var/log/wazuh-install.log’a yazar, ekrana yalnız adımları basar.
Asistanın İki Uyarısı
İlk denemede asistan birkaç saniyede durdu:
INFO: The recommended systems are: Red Hat Enterprise Linux 7, 8, 9; CentOS 7, 8; Amazon Linux 2; Amazon Linux 2023; Ubuntu 16.04, 18.04, 20.04, 22.04; Rocky Linux 9.4.
WARNING: The current system does not match with the list of recommended systems. The installation may not work properly.
INFO: Verifying that your system meets the recommended minimum hardware requirements.
ERROR: Your system does not meet the recommended minimum hardware requirements of 4Gb of RAM and 2 CPU cores. If you want to proceed with the installation use the -i option to ignore these requirements.
İki satır iki farklı şey söylüyor:
WARNINGişletim sistemi içindir ve kurulumu durdurmaz. Asistanın kendi listesi Ubuntu 22.04’te biter, belgenin listesi 24.04’te. Ubuntu 26.04 ikisinde de yok. Kurulum 26.04’te sorunsuz tamamlandı, ama canlı bir kurulumda belgenin listesindeki bir sürümü seçmek, destek sorusunda ilk itirazı ortadan kaldırır.ERRORbellek içindir ve kurulumu durdurur. VM’e 4.096 MB verilmişti, Ubuntu bunun 3.398 MB’ını gösteriyordu. Asistanfree -m’in toplam satırını okuyor ve 3.700 MB’ın altını reddediyor. Mesaj “4Gb” diyor, eşik betiğin içinde 3.700’dür.
-i donanım kontrolünü atlar. Lab’da kurulum ikinci denemede bu bayrakla sürdü:
sudo bash ./wazuh-install.sh -a -i-i bir çözüm değil, bilinçli bir istisnadır. Bellek kontrolü boşuna değil: aşağıdaki ölçüm 4 GB’ın indexer’ı nasıl sıkıştırdığını gösteriyor. Lab’da bu bayrak yalnız ölçüm için kullanıldı. Canlıda belgenin boyutuyla kurun ve -i’ye hiç ihtiyaç duymayın.
Asistan Ne Kurdu, Ne Kadar Sürdü?
İkinci deneme yaklaşık 10 dakikada bitti. En uzun adım Wazuh server paketiydi, sürenin yarısı kadar. Asistanın son satırları:
INFO: Created wazuh-install-files.tar. It contains the Wazuh cluster key, certificates, and passwords necessary for installation.
...
INFO: --- Summary ---
INFO: You can access the web interface https://<wazuh-dashboard-ip>:443
    User: admin
    Password: [maskelendi]
INFO: Installation finished.
Kurulumdan sonra dört servis çalışıyordu: wazuh-indexer, wazuh-manager, filebeat ve wazuh-dashboard. Disk kullanımı 7,4 GB’tan 22 GB’a çıktı. Bu farkın 9,3 GB’ı tek bir klasördü: /var/ossec/queue/vd. Orası zafiyet tespiti modülünün indirdiği açık veritabanıdır ve kurulumun ilk dakikalarında iner. Belgenin 50 GB’lık disk önerisi bu yüzden boş bir sunucu için bile cömert değildir.
Summary bölümündeki Password satırı admin parolasını açık metin olarak basar. Asistanı bir ekran kaydı ya da paylaşılan bir terminal oturumu içinde çalıştırıyorsanız parola o kayıtta kalır.
Wazuh Parola Dosyası: wazuh-install-files.tar
Asistan bütün parolaları ve sertifikaları, çalıştırıldığı klasöre wazuh-install-files.tar adıyla bırakır. Dosya root’a aittir ve yalnız root okuyabilir. İçindekiler:
| Dosya | Ne işe yarar |
|---|---|
wazuh-passwords.txt | Dokuz iç kullanıcının parolası: admin, anomalyadmin, kibanaserver, kibanaro, logstash, readall, snapshotrestore, wazuh, wazuh-wui |
root-ca.pem, root-ca.key | Bileşenler arasındaki sertifikaları imzalayan sertifika otoritesi ve onun özel anahtarı |
admin.pem, admin-key.pem | Indexer’ın yönetici istemci sertifikası |
wazuh-indexer, wazuh-server, wazuh-dashboard .pem dosyaları | Her bileşenin kendi sertifikası ve anahtarı |
config.yml | Asistanın düğüm adları ve adresleri |
Parolaları okumak için belgenin komutu:
sudo tar -O -xvf wazuh-install-files.tar wazuh-install-files/wazuh-passwords.txtWazuh’un fabrika parolası yoktur. Bu yüzden ilk girişte değiştirilmesi gereken herkesin bildiği bir parola da yoktur, belge de admin parolasının değiştirilmesini istemez. Risk parolada değil, dosyanın kendisindedir. root-ca.key’e sahip olan kişi kendi sertifikasını imzalayıp bileşenlerden biri gibi davranabilir. admin.pem ise parolanın açamadığı kapıyı açar. Lab’da tek sunuculu kümenin bir sistem indeksini düzeltmek gerekti. admin kullanıcısının parolasıyla yapılan istek 403 ile reddedildi:
{"error":{"root_cause":[{"type":"security_exception","reason":"no permissions for [] and User [name=admin, backend_roles=[admin], requestedTenant=null]"}],"type":"security_exception","reason":"no permissions for [] and User [name=admin, backend_roles=[admin], requestedTenant=null]"},"status":403}Aynı istek admin.pem ve admin-key.pem ile yapıldığında {"acknowledged":true} döndü. Yönetici sertifikası, en yetkili kullanıcının bile dokunamadığı sistem indekslerine yazabiliyor. Bu dosya bir yedek arşivine, bir sunucu kopyasına ya da başka bir yöneticinin ev klasörüne düşerse bütün küme onunla açılır.
Bu yüzden kararımız şudur: dosya kurumun parola kasasına, sertifika ve anahtarlarıyla birlikte taşınır ve sunucudan silinir. Silmeden önce kopyanın sağlam olduğu iki taraftaki sha256sum değeriyle doğrulanır. Lab’da sunucudaki ve kasadaki kopyanın değeri birebir aynı çıktı. Kümeye ileride yeni bir düğüm eklenirse dosya kasadan geri getirilir, çünkü yeni düğümün sertifikası da aynı sertifika otoritesiyle imzalanmalıdır.
Örnekteki arıza merkezinde bu, masadaki zarfı kasaya kaldırmaktır. Şifreler değişmez, ama artık binaya giren herkesin önünde durmazlar.
Wazuh Deposunu Kapatmak: Sürüm Yükseltmesi Planlı Yapılır
Asistan Wazuh’un paket deposunu sisteme ekler. Depo açık kaldıkça sunucunun sıradan bir apt upgrade’i Wazuh’u da yeni sürüme taşır: bakım penceresi olmadan, yükseltme notları okunmadan, belki bir Cuma akşamı. Belge bu yüzden kurulumdan sonra depoyu kapatmayı önerir. Yöntem depo satırını yorum satırına çevirmektir:
sudo sed -i "s/^deb /#deb /" /etc/apt/sources.list.d/wazuh.list
sudo apt update
Önce ve sonra apt-cache policy wazuh-manager farkı gösterdi. Önce sürüm tablosu Wazuh deposundaki bütün 4.x sürümlerini listeliyordu. Sonra tabloda yalnız kurulu sürüm kaldı:
wazuh-manager:
  Installed: 4.14.9-1
  Candidate: 4.14.9-1
  Version table:
 *** 4.14.9-1 100
        100 /var/lib/dpkg/status
Depo kapalıyken güvenlik yaması da kendiliğinden gelmez, bu yüzden kapalı depo bir takvim ister. Wazuh’un sürüm notları ayda bir okunur. Yükseltme bir bakım penceresinde, Wazuh’un yükseltme belgesi açıkken yapılır. O gün depo satırı geri açılır, iş bitince yeniden kapanır.
Wazuh Dashboard’a İlk Giriş: Sertifika Uyarısı
Dashboard https://192.168.1.47 adresinde açılır. Tarayıcı ilk girişte bir sertifika uyarısı gösterir:
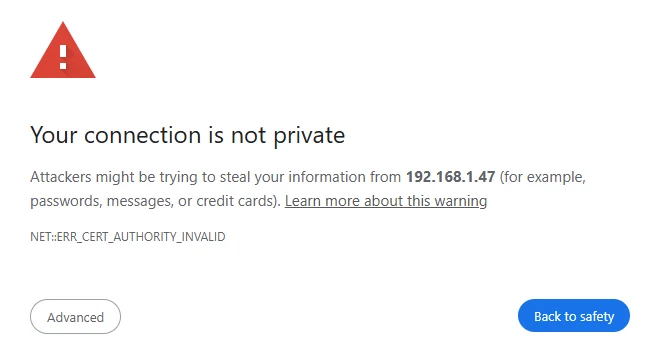
Uyarı bir arıza değildir. Asistanın kendi ürettiği sertifika otoritesi tarayıcının güvendiği otoriteler arasında yoktur, bu yüzden tarayıcı sertifikayı doğrulayamaz. Wazuh’un belgesi de bu uyarıyı bekler: ilk girişte görüneceğini ve tarayıcının gelişmiş seçeneklerinden geçilebileceğini söyler. Kalıcı çözüm, dashboard’a kurumun kendi sertifika otoritesinden bir sertifika vermektir. Böylece her yönetici uyarıyı geçmeyi alışkanlık haline getirmez ve gerçek bir sahte sertifikayı da fark eder.
Giriş admin kullanıcısıyla ve parola dosyasındaki parolayla yapılır. Agent eklenmemiş bir kurulumda genel bakış sayfası boş gelir. Sunucunun kendisi bir agent değildir, bu yüzden sayaçlar sıfırdır.
Wazuh Indexer Belleği: Kilit ve Heap
Indexer, alarmları saklayan ve aranabilir kılan bileşendir ve Java ile çalışır. Java’nın kullanacağı bellek alanına heap denir ve sınırı /etc/wazuh-indexer/jvm.options dosyasında yazar. Asistan heap’i 1 GB’ta bırakır. Belge iki şey ister: belleğin kilitlenmesi ve heap’in belleğin yarısına çıkması.
Bellek Kilidi
Kilit, işletim sisteminin indexer’ın belleğini swap’e yazmasını engeller. Swap’e düşen bir indexer çalışmaya devam eder, ama her arama diskten okunur ve dashboard yavaşlar. Fabrika ayarında kilit kapalıdır:
"mlockall" : falseKilidi açmak iki dosyaya birer satır yazmaktır. İlki indexer’ın kendi ayarı, ikincisi systemd’nin servise kilitleme izni vermesidir:
echo "bootstrap.memory_lock: true" | sudo tee -a /etc/wazuh-indexer/opensearch.yml
sudo mkdir -p /etc/systemd/system/wazuh-indexer.service.d/
printf '[Service]\nLimitMEMLOCK=infinity\n' | sudo tee /etc/systemd/system/wazuh-indexer.service.d/wazuh-indexer.conf
sudo systemctl daemon-reload
sudo systemctl restart wazuh-indexer
Yeniden başlatmadan sonra aynı sorgu true döndü:
curl -k -u admin "https://127.0.0.1:9200/_nodes?filter_path=**.mlockall&pretty"{
"nodes" : {
"sCv0PTQPRLGmPvZRzxMW6w" : {
"process" : {
"mlockall" : true
}
}
}
}curl -u admin parolayı komut satırına yazdırmaz, sorar. Parola böylece shell geçmişine düşmez.
Heap: Belleğin Yarısı
Heap jvm.options’ta iki satırdır: -Xms ilk, -Xmx en büyük değer. Belge ikisinin eşit olmasını ve belleğin yarısını önerir. Diğer yarı işletim sisteminin dosya önbelleğine kalır, indexer aramalarda o önbelleği de kullanır.
Lab’da bu kural iki farklı bellekte denendi. Kilit açıktı, ölçüm free -m’in available sütunundan, yani yeni bir iş için hemen kullanılabilecek bellekten alındı:
| VM belleği (Ubuntu’nun gördüğü) | Heap | Boş bellek (available) | Swap |
|---|---|---|---|
| 4 GB (3.398 MB) | 1 GB, fabrika | 1.116 MB | yazılmadı |
| 4 GB (3.398 MB) | 1,7 GB, yarısı | 242 MB, iki dakika sonra 446 MB | 84 MB, sonra 316 MB |
| 6 GB (5.408 MB) | 1 GB, fabrika | 2.730 MB | 0 |
| 6 GB (5.408 MB) | 2,5 GB, yarısı | 1.244 MB, beş dakika sonra 1.233 MB | 0 |
4 GB’lık sunucuda belleğin yarısı indexer’a verilince server ve dashboard’a yer kalmadı. Boş bellek 242 MB’a indi ve işletim sistemi diğer süreçleri swap’e yazmaya başladı. Kilit indexer’ı korudu, ama aynı makinedeki server ve dashboard korunmadı. Heap 1 GB’a geri alındı. 6 GB’ta aynı oran beş dakika boyunca 1,2 GB boş bırakıp swap’e hiç dokunmadı ve heap orada kaldı.
Ders şudur: all-in-one kurulumda “belleğin yarısı” kuralı, öteki yarının server ve dashboard’a yetmesine dayanır. 4 GB’ta yetmiyor. Belgenin 8 GiB önerisi bu yüzden alt sınırdır. 8 GiB’lık bir sunucuda heap 4 GB olur:
sudo sed -i 's/^-Xms1024m/-Xms4g/; s/^-Xmx1024m/-Xmx4g/' /etc/wazuh-indexer/jvm.options
sudo grep -n '^-Xm' /etc/wazuh-indexer/jvm.options
sudo systemctl restart wazuh-indexer
Değişiklikten sonra birkaç dakika free -m ve swapon --show izlenir. available sütunu birkaç yüz MB’a iniyor ya da swap kullanımı artıyorsa heap küçültülür ya da sunucuya bellek eklenir.
Wazuh Alarm İndeksi: Tek Shard, Sıfır Replika
Indexer alarmları gün gün indekslere yazar: wazuh-alerts-4.x-2026.11.05 gibi. Her indeks shard denen parçalara bölünür. Yeni bir indeksin shard sayısını şablon (index template) belirler. Şablon, adı bir desene uyan her yeni indekse açıldığı an aynı ayarları verir. Asistanın kurduğu Wazuh şablonu her günlük indeksi üç shard’a böler:
index                       pri rep docs.count store.size
wazuh-alerts-4.x-2026.11.05   3   0        114    500.9kb
wazuh-alerts-4.x-2026.11.04   3   0        209    394.6kb
pri sütunu shard sayısıdır. Üç shard, üç düğümlü bir kümede işi üç sunucuya dağıtmak içindir. Tek sunucuda dağıtılacak başka düğüm yoktur, her shard yalnız kendi bellek ve dosya yükünü getirir. Belge bu yüzden shard sayısının düğüm sayısına eşit olmasını ister. 90 günlük saklamada fark büyür: üç shard’la 270 parça, tek shard’la 90.
Örnekteki arıza merkezinin kayıt dolabı üç şube için üç bölmeye ayrılmıştı. Şube tek olunca her gün üç bölme açılır ve ikisi boş taşınır.
Shard sayısı Wazuh’un şablonunu değiştirmeden, onun üstüne yazan ikinci bir şablonla düşürülür. Belgenin yöntemi Wazuh’un şablon dosyasını alıp iki satırını değiştirmektir: order 1 olur, böylece yeni şablon Wazuh’unkinin önüne geçer ve Filebeat onu ezmez, index.number_of_shards 1 olur. Lab’da yalnız bu iki satır değişti:
2c2
<   "order": 0,
---
>   "order": 1,
9c9
<     "index.number_of_shards": "3",
---
>     "index.number_of_shards": "1",
Değişen dosya wazuh-custom adıyla indexer’a yüklenir:
curl -sO https://raw.githubusercontent.com/wazuh/wazuh/v4.14.9/extensions/elasticsearch/7.x/wazuh-template.json
sed -i 's/"order": 0,/"order": 1,/; s/"index.number_of_shards": "3",/"index.number_of_shards": "1",/' wazuh-template.json
curl -k -u admin -X PUT "https://127.0.0.1:9200/_template/wazuh-custom" -H 'Content-Type: application/json' -d @wazuh-template.json
Şablon yalnız bundan sonra açılan indekslere uygulanır. Lab’da açılan bir deneme indeksi tek shard’la doğdu. Kurulum günü açılmış olan iki günlük indeks üç shard’da kaldı, belge de var olan bir indeksin ancak yeniden indekslenerek değişeceğini söylüyor. Kurulum günü indeksleri birkaç yüz kilobayttır, 90 gün sonra saklama policy’si onları zaten siler.
Replika, bir shard’ın başka bir düğümde tutulan kopyasıdır. Wazuh’un şablonunda replika sayısı 0’dır ve auto_expand_replicas 0-1 olarak gelir: tek düğümde replika açılmaz, ikinci düğüm eklenince kendiliğinden bir replika açılır. Alarm indeksleri bu yüzden tek sunucuda sağlıklıdır. Indexer’ın kendi sistem indeksleri bu kuralı izlemez. Bu fark, bir sonraki adımda saklama policy’si kurulunca ortaya çıkıyor.
Wazuh Alarm Saklama Süresi: 90 Günlük ISM Policy’si
Fabrika ayarında indexer hiçbir alarmı silmez. Her gün yeni bir indeks açılır ve indeksler disk dolana kadar birikir. Indexer açık kaynak OpenSearch üzerine kuruludur: kök adresine (https://127.0.0.1:9200/) gelen istek kendini The OpenSearch Project satırıyla tanıtıyor. OpenSearch’ün küme ayarları belgesine göre disk %95’e ulaştığında her indeks salt okunur olur ve yeni alarm yazılamaz. Silme işini indexer’ın indeks durum yönetimi, kısaca ISM (Index State Management) yapar. Bir policy, indeksin hangi yaşta hangi duruma geçeceğini söyler.
Örnekteki arıza merkezinde bu, iş emirleri için bir imha takvimi yazmaktır. Takvim yoksa dolap bir gün dolar ve yeni ihbar kaydedilecek yer kalmaz.
Policy dashboard’dan kurulur: sol üstteki menü simgesinden Indexer management, sonra Index Management, soldaki listeden State management policies ve Create policy. Açılan pencerede JSON editor seçilir ve Continue ile ilerlenir:
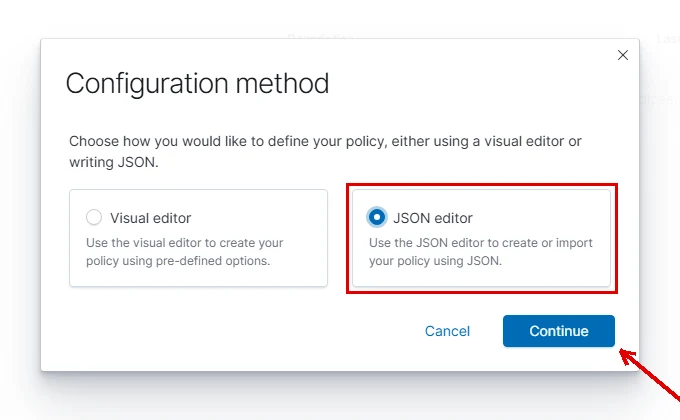
Policy ID alanına wazuh-alert-retention-policy yazılır ve editöre belgedeki policy yapıştırılır:
{
    "policy": {
        "policy_id": "wazuh-alert-retention-policy",
        "description": "Wazuh alerts retention policy",
        "schema_version": 17,
        "error_notification": null,
        "default_state": "retention_state",
        "states": [
            {
                "name": "retention_state",
                "actions": [],
                "transitions": [
                    {
                        "state_name": "delete_alerts",
                        "conditions": {
                            "min_index_age": "90d"
                        }
                    }
                ]
            },
            {
                "name": "delete_alerts",
                "actions": [
                    {
                        "retry": {
                            "count": 3,
                            "backoff": "exponential",
                            "delay": "1m"
                        },
                        "delete": {}
                    }
                ],
                "transitions": []
            }
        ],
        "ism_template": [
            {
                "index_patterns": [
                    "wazuh-alerts-*"
                ],
                "priority": 1
            }
        ]
    }
}
Policy’nin iki durumu var. retention_state’te indeks bekler, min_index_age 90 güne ulaşınca delete_alerts’e geçer ve silinir. Silme başarısız olursa üç kez, artan aralıklarla yeniden denenir. ism_template bölümü policy’yi bundan sonra açılacak her wazuh-alerts-* indeksine kendiliğinden bağlar. Create ile policy kaydedilir.
Süre kurumun kararıdır, belge de 90 günü bir örnek olarak verir. 90 gün CIS 8.10’un alt sınırıdır. Daha uzun süre daha fazla disk demektir. Yasal saklama süresi taşıyan log’lar başka bir akıştır: 5651 log yönetimi yazısında anlatılan trafik kayıtları Wazuh’un alarm indeksinde değil, kendi arşivinde saklanır.
Policy’yi Var Olan İndekslere Uygulamak
ism_template yalnız bundan sonra açılan indeksleri yakalar. Kurulum günü açılmış indeksler elle bağlanır: Index Management altında Indexes, arama kutusuna wazuh-alerts, indeksler seçilir, Actions menüsünden Apply policy. Policy ID listesinden policy seçilir ve Apply ile uygulanır:
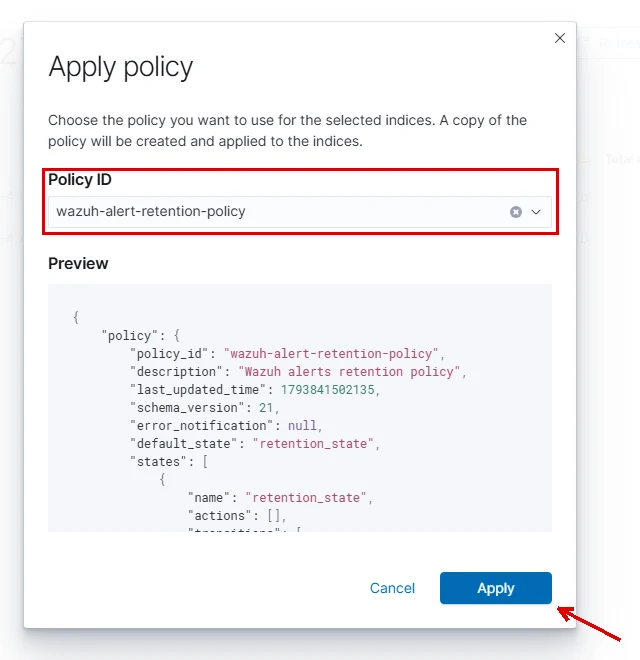
Dashboard “Applied policy to 2 indices” bildirimini gösterdi. Bağlantı API’den de doğrulanır:
curl -k -u admin "https://127.0.0.1:9200/_plugins/_ism/explain/wazuh-alerts-*?pretty"{
"wazuh-alerts-4.x-2026.11.05" : {
"index" : "wazuh-alerts-4.x-2026.11.05",
"policy_id" : "wazuh-alert-retention-policy",
"enabled" : true
},
"wazuh-alerts-4.x-2026.11.04" : {
"index" : "wazuh-alerts-4.x-2026.11.04",
"policy_id" : "wazuh-alert-retention-policy",
"enabled" : true
},
"total_managed_indices" : 2
}Uygulamadan önce aynı sorgu policy_id: null ve total_managed_indices: 0 döndürüyordu. Lab’da sonradan açılan bir deneme indeksi de üç saniye içinde policy’ye kendiliğinden bağlandı, yani ism_template çalışıyor.
Policy yalnız wazuh-alerts-*’ı kapsar. Wazuh’un bütün olayları sakladığı arşiv indeksi (wazuh-archives-*) lab’daki kurulumda hiç açılmamıştı, kurulumdan sonraki indeks listesinde yalnız alarm indeksleri vardı. Arşiv açılırsa aynı policy’nin bir eşi o desen için de yazılır.
Wazuh Kümesi Sarı: Tek Sunucuda Sistem İndekslerinin Replikası
Policy kaydedildiği an kümenin sağlığı green’den yellow’a döndü. Sağlık sorgusu (_cluster/health) bir parçanın atanamadığını söyledi. Hangi parça olduğunu _cat/shards gösterdi:
curl -k -u admin "https://127.0.0.1:9200/_cat/shards/.opendistro-ism-config?v"index shard prirep state docs store ip node
.opendistro-ism-config 0 p STARTED 7 19.9kb 127.0.0.1 node-1
.opendistro-ism-config 0 r UNASSIGNED.opendistro-ism-config, ISM’in policy’leri sakladığı sistem indeksidir ve ilk policy ile doğar. prirep sütununda p asıl parçadır, r onun replikasıdır. Replika, asıl parçanın kopyasıdır ve bir düğüm çökerse veri öbüründen okunsun diye her zaman başka bir düğüme yerleşir.
Tek sunuculu kümede başka düğüm yoktur, replika hiç yerleşemez. Sarı, bütün asıl parçaların çalıştığını, en az bir replikanın eksik olduğunu söyler. Veri kaybı yoktur, arama da çalışır. Wazuh’un indexer ayar belgesi tek düğümlü kümede replika sayısının sıfır olmasını ister.
Sorun tek bir indeksle bitmiyor. Indexer yeniden başladığında iki sistem indeksi daha doğdu, ikisi de bir replikayla: ISM’in yaptığı işleri kaydettiği geçmiş indeksi .opendistro-ism-managed-index-history-2026.11.05-1 ve iş zamanlayıcısının kilit indeksi .opendistro-job-scheduler-lock. Küme yeniden sarıya döndü. Tek seferlik bir düzeltme, sonraki yeniden başlatmada boşa çıkıyor.
Kalıcı Çözüm: Üç Katman
Bu indeksler sistem indeksidir ve admin kullanıcısının parolası onlara yazamaz, istek 403 döner. Yazma yetkisi parola dosyası bölümünde anlatılan yönetici sertifikasındadır. Sertifika /etc/wazuh-indexer/certs/ altında durur ve yalnız root okuyabilir, bu yüzden komutlar sudo ile çalışır.
Kalıcı çözüm üç katmandan oluşur ve her katman farklı bir indeksi kapsar:
-
Var olan sarı indeksler replikasız yapılır. Bu ayar indeksin kendisine yazılır ve yeniden başlatmadan sonra da kalır:
sudo curl -sk --cert /etc/wazuh-indexer/certs/admin.pem --key /etc/wazuh-indexer/certs/admin-key.pem -X PUT "https://127.0.0.1:9200/.opendistro-ism-config,.opendistro-ism-managed-index-history-*,.opendistro-job-scheduler-lock/_settings?expand_wildcards=all" -H 'Content-Type: application/json' -d '{"index":{"number_of_replicas":0}}' -
ISM’in bundan sonra açacağı geçmiş indeksleri için kalıcı bir küme ayarı verilir. OpenSearch’ün ISM ayarları belgesi bu ayarın varsayılanının 1 olduğunu ve yeniden başlatma gerektirmediğini söyler:
sudo curl -sk --cert /etc/wazuh-indexer/certs/admin.pem --key /etc/wazuh-indexer/certs/admin-key.pem -X PUT "https://127.0.0.1:9200/_cluster/settings" -H 'Content-Type: application/json' -d '{"persistent":{"plugins.index_state_management.history.number_of_replicas":0}}' -
Kilit indeksi için ayrı bir ayar yoktur. Onu yalnız bu iki sistem indeksini kapsayan dar bir şablon yakalar:
sudo curl -sk --cert /etc/wazuh-indexer/certs/admin.pem --key /etc/wazuh-indexer/certs/admin-key.pem -X PUT "https://127.0.0.1:9200/_index_template/sistem-indeks-replika0" -H 'Content-Type: application/json' -d '{"index_patterns":[".opendistro-ism-managed-index-history-*",".opendistro-job-scheduler-lock"],"priority":0,"template":{"settings":{"index":{"number_of_replicas":0}}}}'
Şablonun desenleri bilerek dar tutuldu. .* gibi geniş bir desen güvenlik eklentisinin ve dashboard’un sistem indekslerine de değer ve onların ayarını bilmeden değiştirir. Şablonun hangi indekse ne vereceği, indeks açılmadan _index_template/_simulate_index ile sınanır. Lab’da iki ad için de number_of_replicas 0 ve çakışan şablon listesi boş döndü.
Bir sınırı açıkça yazalım: ISM geçmiş indeksinin yenilenip replikasız doğduğu lab’da görüldü, kilit indeksinin sıfırdan yeniden doğması ise görülmedi. Kilit indeksi bir kez açılır ve silinmedikçe yeniden doğmaz. Şablonun onu yakaladığını yalnız simülasyon gösteriyor. Birinci katman var olan kilit indeksini zaten düzeltir.
Düzeltmeden sonra küme her yeniden başlatmada yeşil kaldı:
| Sınama | Sağlık | Atanamayan parça |
|---|---|---|
| Düzeltmeden hemen sonra | green | 0 |
wazuh-indexer yeniden başlatıldı, 5 dakika sonra | green | 0 |
wazuh-manager ve wazuh-dashboard yeniden başlatıldı | green | 0 |
| ISM geçmiş indeksi yenilendi, yeni indeks replikasız doğdu | green | 0 |
| Sunucu yeniden başlatıldı, 1 ve 4 dakika sonra | green | 0 |
Wazuh Sunucusunda ufw: Hangi Port Kime Açık?
Ubuntu’nun firewall’u ufw fabrika ayarında kapalıdır. Kurulumdan sonra siem01 şu portları bütün ağa açmıştı:
| Port | Dinleyen | Kimin için |
|---|---|---|
| 22/TCP | sshd | Yönetim |
| 443/TCP | dashboard | Yönetim, tarayıcı |
| 1514/TCP | wazuh-remoted | Agent’ların olay gönderdiği port |
| 1515/TCP | wazuh-authd | Agent’ların ilk kaydı |
| 55000/TCP | Wazuh server API | Dashboard, aynı makineden (127.0.0.1) |
| 9200, 9300/TCP | indexer | Yalnız 127.0.0.1, dışarıdan erişilmez |
Indexer’ın portları all-in-one kurulumda zaten loopback’te dinliyor. Geri kalan beş port ise ağdaki herkese açık. Özellikle 55000 dikkat ister, çünkü server API’si Wazuh server’ın yönetim arayüzüdür, agent’lar ve yapılandırma onun üzerinden yönetilir.
Örnekteki arıza merkezinin arka kapısı buydu. Kapıda kimlik soran bir görevli olabilir, yani API parola ister, ama sokaktaki herkes kapıya kadar gelebilir.
Dashboard API’ye Nereden Bağlanıyor?
Dashboard, server API’sine hangi adresten bağlanacağını kendi yapılandırma dosyasında tutar. Dosyanın hosts bölümü (parola satırı süzülerek):
sudo grep -n -A12 '^hosts' /usr/share/wazuh-dashboard/data/wazuh/config/wazuh.yml | grep -v -i password220:hosts:
221- - default:
222- url: https://127.0.0.1
223- port: 55000
224- username: wazuh-wui
226- run_as: trueDashboard API’ye aynı makinenin içinden, 127.0.0.1 üzerinden bağlanıyor. API’nin kaydı da bunu doğruladı: dashboard açıkken gelen her istek wazuh-wui 127.0.0.1 satırıyla yazılıyordu. Agent’lar da 55000’i kullanmaz, kayıt 1515’ten, olaylar 1514’ten gider. Tek sunuculu bir kurulumda 55000’i ağa açmak için bir sebep kalmıyor.
Lab’da bu sınandı. ufw’de 55000 kuralı silindi, ağdan 55000 kapandı, dashboard ise çalışmaya devam etti: Server management altındaki Status sayfası manager’ın servis listesini getirdi, Dashboard management altındaki Server APIs sayfası API’yi Online gösterdi. 55000 yalnız API’yi dışarıdan kullanan bir araç varsa açılır, o da yalnız o aracın adresine.
ufw Kuralları
ufw önce varsayılan olarak gelen her bağlantıyı reddeder, sonra her port yalnız gereken ağa açılır. İlk kural SSH’tır, yoksa ufw açıldığı an kendi oturumunuz kopar:
sudo ufw default deny incoming
sudo ufw allow from 192.168.1.0/24 to any port 22 proto tcp comment 'ssh lab agi'
sudo ufw allow from 192.168.1.0/24 to any port 443 proto tcp comment 'wazuh dashboard'
sudo ufw allow from 192.168.1.0/24 to any port 1514 proto tcp comment 'wazuh agent baglanti'
sudo ufw allow from 192.168.1.0/24 to any port 1515 proto tcp comment 'wazuh agent kayit'
sudo ufw --force enable
Lab tek bir ağdır, bu yüzden bütün kurallar 192.168.1.0/24’e açıldı. Canlıda 1514 ve 1515 agent’ların bulunduğu ağlara, 22 ve 443 yalnız yönetim ağına açılır. Ağın nasıl bölüneceği VLAN yazımızda.
Sonra aynı ağdaki bir Windows bilgisayardan her port Test-NetConnection ile denendi. 22, 443, 1514 ve 1515 için TcpTestSucceeded değeri True, 9200, 9300 ve 55000 için False döndü. ufw açıldıktan sonra dashboard açılmaya devam etti, SSH oturumu kopmadı ve dört servis çalışıyordu.
Wazuh Kurulumu Doğrulama: Beş Kontrol
Kurulum ve ayarlar bittikten sonra beş şey doğrulanır. Komutların hepsi siem01 üzerinde çalışır:
-
Dört servis çalışıyor mu?
systemctl is-active wazuh-indexer wazuh-manager wazuh-dashboard filebeatDört satırda da
activebeklenir. -
Küme yeşil mi?
curl -k -u admin "https://127.0.0.1:9200/_cluster/health?pretty""status" : "green"ve"unassigned_shards" : 0beklenir. -
Bellek kilitli mi?
_nodes?filter_path=**.mlockallsorgusutruedöndürmeli. -
Saklama policy’si bağlı mı?
_plugins/_ism/explain/wazuh-alerts-*her alarm indeksi içinpolicy_id: wazuh-alert-retention-policygöstermeli. -
Depo kapalı mı ve firewall açık mı?
apt-cache policy wazuh-manageryalnız kurulu sürümü,sudo ufw status numberedyalnız gereken kuralları listelemeli.
Beş kontrolün beşi de geçtiğinde sunucu agent bekler. Kontrollerden biri kalıyorsa agent eklemeden önce düzeltin: agent geldikten sonra sorunun kurulumdan mı agent’tan mı geldiğini ayırmak zorlaşır.
Kurulum Bitti, İzleme Başlıyor: Sunucu Agent Bekliyor
Kurulumun bitti diyebileceği an, sunucunun kendine gelen ilk olayı yazdığı andır. Bu sunucuya henüz hiçbir cihaz olay göndermiyor. Dashboard’un genel bakış sayfası boştur, alarm sayaçları sıfırdır. Wazuh’un işi bundan sonra başlar:
- Agent’lar kurulur. Windows bilgisayarlara ve sunuculara Wazuh agent’ı dağıtılır, her agent 1515’ten kayıt olur ve 1514’ten olay göndermeye başlar. Etki alanındaki bilgisayarlara agent’ı tek tek değil, Group Policy ile dağıtmak serinin bir sonraki yazısıdır.
- Ağ cihazları syslog ile bağlanır. Firewall’un ve switch’lerin log’u agent’sız gelir. FortiGate’in log ayarları ve switch’in syslog ayarı hazır, Wazuh tarafında 514 portu bu iş için açılır.
- Alarmlar okunur ve ayarlanır. İlk hafta gelen alarmların çoğu gürültüdür. Hangisinin kapatılacağına, hangisinin eşiğinin değişeceğine bakmak SIEM’in asıl işidir, SIEM nedir yazısının ayarlanmayan alarm bölümü bunu anlatıyor.
Wazuh Kurulumunda Sık Yapılan Hatalar
- Belleği az sunucuya
-iile kurmak. Kurulum biter, sistem çalışır görünür, ama ilk yoğun günde indexer swap’e düşer ve dashboard yavaşlar.-iyalnız lab içindir. - Parola dosyasını sunucuda unutmak. Dosya sertifika otoritesinin anahtarını ve yönetici sertifikasını da taşır. Sunucunun her yedeği onu da taşır.
- Depoyu açık bırakmak. Bir sabah yapılan sıradan
apt upgradedört bileşenden birini yeni sürüme taşır ve dashboard açılmaz. - Saklama policy’sini yazmamak. Disk dolduğunda indexer yazmayı durdurur. İlk kaybolan şey, tam da o gün gelen alarmlardır.
- Sarı kümeyi görmezden gelmek. Sarı küme çalışır, ama gerçek bir sorun da sarı görünür. Kalıcı sarı bir küme, yöneticiye sarıyı yok saymayı öğretir.
Sonuç: Wazuh Kurulumu Dört Varsayılanı Değiştirince Biter
Wazuh’un kurulum asistanı sekiz dakikada çalışan bir SIEM verir. Asıl iş ondan sonraki yarım saattedir. Parola dosyası kasaya taşınır, depo kapatılır, indexer’ın belleği kilitlenip büyütülür, alarm indeksi tek parçaya iner ve 90 gün sonra silinir, firewall yalnız gereken portları açar. Bu ayarların hiçbiri kurulumu bozmaz, ama her biri bir gün bir arızaya dönüşür: dolan disk, swap’e düşen indexer, sabah kendiliğinden yükselen bir bileşen.
Girişteki benzetmeye dönersek: merkez ilk sabah zaten çalışıyordu. Zarfı kasaya kaldırmak parola dosyasını sunucudan almaktır. Arka kapıyı kapatmak firewall’dur. Kayıt dolabının bölmesini tek şubeye indirmek tek shard’dır. İmha takvimi de 90 günlük policy’dir. Merkez bunlardan sonra güvenle ihbar bekler. Sıradaki iş, ihbarı gönderecek akıllı sayaçları, yani agent’ları evlere takmaktır.
Wazuh’u kurumunuzda kurmak ya da var olan kurulumunuzu denetlemek isterseniz SIEM hizmeti sayfamızda kapsamı ve fiyatı bulabilirsiniz.
Wazuh Kurulumu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Wazuh kurulduğu gün çalışır, ama ayarsız bırakılan disk bir gün dolar. Saklama sürenizi ayarlayalım.
İçindekiler
Ana Hizmet
Siber Güvenlik