Siber Güvenlik
SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

- SIEM Nedir? Log Toplamaktan Farkı
- SIEM Nasıl Çalışır? Toplamadan Alarma
- Toplama: Agent ve Syslog
- Normalleştirme: Aynı Bilgi, Tek Alan
- Korelasyon: Kural, Sayı ve Zaman Penceresi
- Alarm: Önem Seviyesi ve Okuyan Kişi
- SIEM Korelasyonu Lab’da: On İki Deneme, Bir Alarm
- SIEM Kurmadan Önce: Log, Saat ve Toplama Sırası
- SIEM’in En Sık Başarısızlığı: Ayarlanmayan Alarm
- SIEM, SOC, EDR ve XDR Farkı
- Sonuç: SIEM Bir Ürün Değil, Okunan Bir Süreçtir
- SIEM Hakkında Sık Sorulan Sorular
Bir elektrik dağıtım şirketinin arıza merkezine bir akşam ihbar gelir: bir evde elektrik yok. Merkez bunu büyütmez, çünkü çoğu zaman sorun evin kendi sigortasıdır. Beş dakika içinde aynı sokaktan on iki ihbar daha gelince tablo değişir. On üç evin sigortası aynı anda atmaz. Hepsini besleyen trafo arızalanmıştır. Merkez on üç ayrı iş yerine tek bir iş emri yazar ve arıza ekibini trafoya gönderir.

SIEM (Security Information and Event Management), kurumun arıza merkezidir. Firewall, sunucu, domain controller ve switch her olayı bir log satırı olarak yazar. SIEM bu satırları tek yerde toplar, aynı biçime çevirir ve birbirine bağlar. Tek başına sıradan görünen olaylar bir kurala uyduğunda onları tek bir alarma çevirir ve alarmı okuyacak kişiye iletir.
Doğru kurulmuş bir SIEM’de her log kaynağının saati aynıdır, alarm eşikleri kurumun kendi olağanına göre ayarlanmıştır ve her alarmı okuyan belli bir kişi vardır. Bu yazı SIEM’in ne olduğunu, nasıl çalıştığını ve kurulmadan önce neyin hazır olması gerektiğini anlatır. Kurumunuzda bu işi kimin, hangi kapsamla yürüteceğini SIEM hizmeti sayfamızda anlattık.
SIEM Nedir? Log Toplamaktan Farkı
SIEM, güvenlikle ilgili logları toplayan, okuyan ve aralarındaki bağı kurallarla arayan sistemdir. Adı iki eski ürün sınıfının birleşmesinden gelir. Bilgi yönetimi (SIM) logu saklar ve rapor üretir. Olay yönetimi (SEM) logu geldiği anda izler ve alarm verir. Bugünkü SIEM ikisini birlikte yapar.
Log toplamak ile SIEM arasındaki fark, logun ne zaman okunduğudur. Bir syslog sunucusu cihazların loglarını toplar ve saklar. Bir olay olduğunda yönetici o dosyalarda arama yapar. Yani log, olaydan sonra açılan bir arşivdir. SIEM aynı satırları geldiği anda kurallardan geçirir. Kuralın aradığı örüntü oluştuğunda olay daha sürerken alarm verir.
5651 kapsamındaki log arşivi de SIEM değildir. O arşiv trafik kaydını yıllarca değiştirilmeden saklamak için kurulur, amacı bir kaydı sonradan kanıtlamaktır. SIEM’in amacı ise okumaktır. İkisi aynı firewall’dan beslenebilir, ama birinin işi saklamak, ötekinin işi okumaktır.
Bir SIEM’in yaptığı iş beş adımdır:
- Toplar: logları agent ya da syslog ile tek bir sunucuya getirir.
- Normalleştirir: farklı biçimlerdeki satırları aynı alanlara ayırır.
- İlişkilendirir (korelasyon): satırları kurallarla birbirine bağlar.
- Alarm üretir: kurala uyan örüntüyü önem seviyesiyle bildirir.
- Saklar: logları ve alarmları belli bir süre aranabilir tutar.
SIEM Nasıl Çalışır? Toplamadan Alarma
Bu beş adımın ilk dördü sırayla çalışır ve her biri bir öncekinin çıktısını kullanır.
Toplama: Agent ve Syslog
Linux sunucular, switch’ler ve firewall’lar loglarını syslog protokolüyle doğrudan SIEM’e gönderebilir. Windows ise kendi event log’unu kendiliğinden syslog olarak göndermez. Windows makinelerden log almak için makineye küçük bir yazılım, yani agent kurulur. Agent event log’u okur ve satırları SIEM’e taşır. Çoğu SIEM agent’ı yalnız log taşımaz, dosya değişikliklerini ve yapılandırmayı da denetler.
Normalleştirme: Aynı Bilgi, Tek Alan
Her cihaz aynı bilgiyi kendi biçiminde yazar. Bir firewall kaynak adresi srcip=192.168.1.20 diye yazar. Linux’taki SSH servisi aynı bilgiyi cümlenin ortasına from 192.168.1.20 diye koyar. Windows ise Source Network Address etiketli bir alana yazar. Üç satır aynı adresten söz eder ama bir kural bunu ancak üçü aynı alana ayrıldığında görür. SIEM’in bu adımı her satırı ayrıştırır ve kaynak adres, kullanıcı, olay türü, saat gibi ortak alanlara yazar. Buna normalleştirme denir.
Örnekteki arıza merkezinde ihbar telefondan, mobil uygulamadan ve web formundan gelir. Her kanal adresi başka biçimde yazar. Merkez hepsini adres, saat ve şikayet alanları olan tek bir forma geçirir. On üç ihbarın aynı sokaktan geldiğini ancak o formda görebilir.
Korelasyon: Kural, Sayı ve Zaman Penceresi
Korelasyon kuralı üç parçadan oluşur: bir koşul, bir sayı ve bir zaman penceresi. “Aynı kaynak adresten, iki dakika içinde, sekiz başarısız giriş” bir kuraldır. Koşul tek bir satırda aranır, sayı ve pencere satırları birbirine bağlar. Kural sağlandığında SIEM tek tek satırların yerine tek bir alarm üretir. Bazı olaylar ise sayı ve pencere beklemeden tek başına alarm gerektirir. Domain Admins grubuna mesai dışında yeni bir üye eklenmesi buna örnektir. Bu iki kural türünü örnekleriyle SIEM hizmeti sayfasının korelasyon bölümünde anlattık.
Alarm: Önem Seviyesi ve Okuyan Kişi
Her alarm bir önem seviyesi taşır. Seviye, alarmın kime ve ne hızla gideceğini belirler. Düşük seviyeli olaylar listede kalır ve gerektiğinde aranır. Yüksek seviyeli alarm e-posta, mesaj ya da çağrı olarak bir kişiye gider. O kişi yoksa alarm, kimsenin okumadığı bir satırdan farksızdır.
SIEM Korelasyonu Lab’da: On İki Deneme, Bir Alarm
Korelasyon kuralının nasıl çalıştığını lab’daki açık kaynak SIEM’de, Wazuh’ta ölçtüm. Başka bir bilgisayardan SIEM sunucusuna, sunucuda olmayan deneme adlı bir kullanıcıyla on iki kez SSH bağlantısı denedim. Denemeler arasında iki saniye vardı ve hiçbirinde parola girilmedi. Kullanıcı adı yeterliydi, çünkü SSH servisi var olmayan bir kullanıcıyı bağlantının başında loga yazar.
Her deneme sunucunun logunda tek bir satır bıraktı:
Nov 05 11:45:34 siem01 sshd-session[8077]: Invalid user deneme from 192.168.1.115 port 50088Wazuh bu satırı 5710 numaralı kuralla eşledi: var olmayan kullanıcıyla giriş denemesi, seviye 5. Tek başına bakıldığında sıradan bir olaydır. Kullanıcı adını yanlış yazan bir çalışan da aynı satırı bırakır. Korelasyonu yapan ise aşağıdaki kuraldır. Bloğun grup ve MITRE satırlarını çıkardım, kuralın mantığı bu dört satırdadır:
<rule id="5712" level="10" frequency="8" timeframe="120" ignore="60">
  <if_matched_sid>5710</if_matched_sid>
  <same_source_ip />
  <description>sshd: brute force trying to get access to the system. Non existent user.</description>
</rule>
Kuralın üç parçası, korelasyon bölümündeki koşul, sayı ve pencerenin kendisidir:
- Koşul:
if_matched_sid5710, yani önce tek olay kuralı sağlanmalıdır.same_source_ipolayların aynı kaynak adresten gelmesini ister. - Sayı:
frequency="8", sekiz olay. - Pencere:
timeframe="120", 120 saniye.
Kuraldaki ignore="60" ise alarm verildikten sonra 60 saniye boyunca aynı alarmın tekrarlanmasını önler.
Sonuç beklenen sırayla geldi. İlk yedi deneme yedi ayrı seviye 5 olay olarak listeye düştü. Sekizinci deneme 5712 numaralı, seviye 10 tek bir alarma dönüştü. Kalan dört deneme ignore süresinin içinde kaldığı için yine seviye 5 olay olarak kaydedildi.
ignore süresi aynı saldırının her denemesi için yeniden alarm çalmasını önler.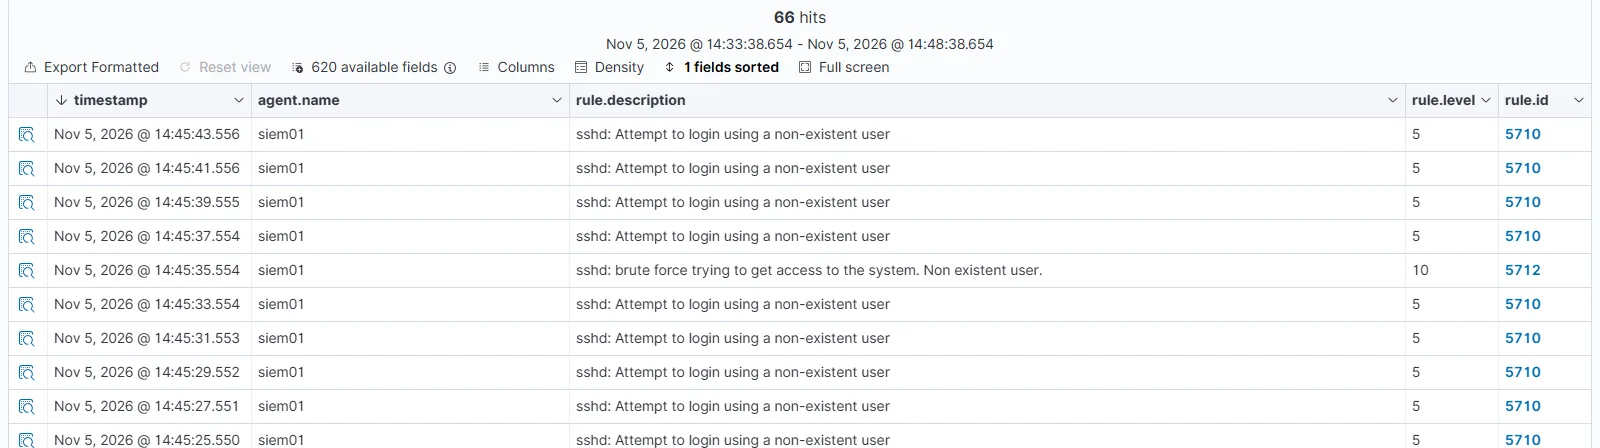
Alarmın ayrıntısı tek satırla gelmedi. Wazuh alarmı açtığında kuralı tetikleyen önceki yedi log satırını da previous_output alanında gösterdi. Alarmı okuyan kişi yedi satırı ayrı ayrı aramadan aynı adresten iki saniye arayla gelen denemeleri tek ekranda görür. Örnekteki arıza merkezinde iş emrinin ekinde on üç ihbarın listesi de durur: arıza ekibi trafoya gittiğinde hangi evlerin aradığını bilir.
SIEM Kurmadan Önce: Log, Saat ve Toplama Sırası
Korelasyon kuralı yalnız kendisine gelen satırları bağlayabilir. Kaynak olayı hiç yazmıyorsa ya da saati yanlış yazıyorsa kuralın bağlayacağı bir şey yoktur. Bu yüzden SIEM bir ürün kurulumuyla değil, bir hazırlık sırasıyla başlar.
Kar amacı gütmeyen Center for Internet Security’nin (CIS) CIS Controls çerçevesi merkezi güvenlik alarmını 13.1 maddesinde tanımlar ve SIEM’i burada en iyi uygulama olarak adıyla anar. Korelasyon alarmı üreten bir log analiz platformunu da yeterli sayar. CIS kurumları büyüklüğe göre üç uygulama grubuna (Implementation Group, IG) ayırır. Madde orta ve büyük kurumların gruplarındadır, yani IG2 ve IG3’tedir. En küçük grup olan IG1’den beklenen ise bir önceki adımdır: denetim loglarının toplanması (8.2). CIS’in bu dizilişi bir sıra söyler:
- Olayları yazdırın. Windows Server 2025 domain controller fabrika ayarında yanlış parolayla yapılan giriş denemesini kendi Security log’una yazmaz. Hangi olayın yazılacağına audit policy karar verir.
- Saatleri eşitleyin. CIS 8.4 bütün varlıkların saatini en az iki kaynaktan eşitlemeyi ister (IG2). Saat kurulumu ve kaynak seçimi NTP yazımızda.
- Logları tek yerde toplayın. Bir syslog sunucusu ya da SIEM’in kendi toplama katmanı bu işi görür.
- Kuralları yazın. Korelasyon ancak bu üç adım hazır olunca güvenilir sonuç verir.
İkinci adımın eksikliği hiçbir hata mesajı üretmez. Örnekteki arıza merkezinde telefon santralinin saati on dakika ileriyse, telefonla gelen ihbarlar ile uygulamadan gelenler aynı beş dakikaya düşmez. Merkez tek bir trafo yerine farklı saatlerde arayan dağınık evler görür. SIEM’de de bir sunucunun saati kaymışsa, kural aynı saldırının satırlarını aynı zaman penceresine koyamaz ve alarm hiç oluşmaz. Logların kaç gün saklanacağı da bu hazırlığın parçasıdır. CIS’in 90 günlük alt sınırını ve lab’da karşılaştığımız iki tuzağı SIEM hizmeti sayfasının saklama bölümünde yazdık.
SIEM’in En Sık Başarısızlığı: Ayarlanmayan Alarm
Kurulumdan sonraki ilk hafta SIEM çok fazla alarm üretir. Bunun sebebi her kurumun olağanının farklı olmasıdır. Yedekleme hesabı her gece yüzlerce dosyaya dokunur, bir test sunucusu her sabah aynı hatayı yazar. Kurallar kurumu tanımadan yazıldığında bu olağan olayların hepsi alarm olur. Bir süre sonra alarmı okuyan kişi listeye bakmayı bırakır. Buna alarm yorgunluğu denir. Asıl saldırı da o kalabalığın içinde kaybolur.
Örnekteki arıza merkezi her ihbara ayrı ekip gönderseydi bir hafta içinde gönderecek ekip kalmazdı. Eşik de her yerde aynı değildir. Dört yüz dairelik bir sitede beş dakikada on iki ihbar sıradan bir akşamdır. Altı evlik bir sokakta üç ihbar ise trafo demektir. SIEM’deki eşik de kurumun kendi olağanına göre ayarlanır.
CIS bunu bir takvime bağlar. 13.11 maddesi alarm eşiklerinin ayda bir ayarlanmasını ister ve son ayarı 30 günden eski olan kurumu bu maddede başarısız sayar. Madde yalnız en büyük uygulama grubundadır (IG3), ama ilkesi her ölçekte geçerlidir. Ayarlanmayan bir SIEM, kurulduğu günün kurumunu izler.
Lab’daki denemede bunun küçük bir örneği çıktı. SSH denemelerinden yarım dakika sonra aynı bilgisayardan yönetim hesabıyla sunucuya bağlandım. Wazuh bu girişi seviye 12 alarmla bildirdi, denemenin kendisinden daha yüksek bir seviyeyle. Alarmı veren kural (40112), aynı adresten gelen başarısız girişlerin ardından dört dakika içinde başarılı bir giriş görünce çalışır. Gerçek bir saldırıda aranan örüntü tam budur: denemeler sonunda başarıya ulaşmıştır.
Bu kez giren yöneticinin kendisiydi. Böyle bir alarm susturulmaz, okunur. Okuyan kişi girişin kime ait olduğunu bilir ve alarmı kapatır. Ayar, aynı alarm her hafta aynı iş yüzünden geliyorsa yapılır.
Ayarın iki yönü vardır. Gürültü yapan kural susturulur ya da eşiği yükseltilir. Bir saldırıyı kaçırdığı anlaşılan kural ise yeniden yazılır. Hesap başına sayan bir kural, örneğin, yüz farklı hesaba birer kez denenen tek bir parolayı görmez. Bu saldırıda hiçbir hesap kilitlenmez. Brute force yazımızdaki ölçümde on iki hesaba yapılan denemede de hiçbir hesap kilitlenmedi. Aynı olayları kaynak adrese göre sayan bir korelasyon kuralı ise saldırıyı tek alarm olarak gösterir.
SIEM kendi başına bir uyum belgesi de değildir. Wazuh’un belgesi, aracı kurmanın tek başına hiçbir standarda uyumu belgelemediğini ya da garanti etmediğini açıkça yazar. SIEM denetçiye gösterilecek kanıtı üretir. Uyumu ise o kanıtı düzenli okuyan ve harekete geçen süreç sağlar.
SIEM, SOC, EDR ve XDR Farkı
Bu dört kısaltma çoğu zaman aynı cümlede geçer ama farklı şeyleri anlatır. SIEM bir sistemdir, SOC ise bir ekiptir. EDR ve XDR, SIEM’e log gönderen ama kendisi de tespit yapan araçlardır.
| Kısaltma | Ne? | Neye bakar? | Ne üretir? |
|---|---|---|---|
| SIEM | Log toplama ve korelasyon sistemi | Bütün kaynakların logu: firewall, sunucu, domain controller, switch | Alarm, rapor, aranabilir log |
| SOC | Alarmları okuyan ekip ve çalışma düzeni | SIEM’in ve öteki araçların alarmları | Müdahale kararı |
| EDR | Uç noktadaki tespit ve müdahale aracı | Bilgisayar ve sunucudaki süreç ve dosya davranışı | Uç noktada tespit, makineyi ağdan ayırma |
| XDR | EDR’nin uç nokta dışına genişlemiş hali | Uç nokta, e-posta, ağ ve bulut verisi, çoğu zaman tek üreticinin ürünleri | Birleşik tespit ve müdahale |
SOC (Security Operations Center), alarmları okuyup saldırıya müdahale eden ekiptir. Örnekteki arıza merkezinin binası ve iş emri sistemi SIEM’e karşılık gelir. O binada vardiyayla oturup iş emirlerini okuyan ve arıza ekibini trafoya gönderen insanlar SOC’tur. Bina tek başına trafo onarmaz.
EDR ile antivirüs arasındaki fark ve XDR’nin ne zaman devreye girdiği antivirüs ve EDR farkı yazımızın konusudur. SIEM ile EDR birbirinin yerine geçmez. EDR bir makinenin içinde olanı derinlemesine görür. SIEM ise o makinenin dışındaki kaynakları da aynı zaman çizgisine koyar: EDR’nin alarmı, aynı dakikadaki VPN girişi ve domain controller’daki başarısız giriş tek bir saldırının parçaları olarak görünür.
Sonuç: SIEM Bir Ürün Değil, Okunan Bir Süreçtir
SIEM’in değeri kurulduğu gün değil, alarmı okunduğu gün ortaya çıkar. Toplanmış ama okunmayan log bir arşivdir. Ayarlanmamış kural gürültü üretir. Okuyanı olmayan alarm ise hiç verilmemiş sayılır.
Girişteki benzetmeye dönersek: evlerden gelen ihbarlar cihazların loglarıdır. İhbarları tek forma geçiren merkez normalleştirmeyi yapar. “Aynı sokaktan beş dakikada on iki ihbar” korelasyon kuralıdır, trafoya giden tek iş emri ise alarmdır. Merkezin bütün düzeni üç şeye dayanır: aynı saat, sokağa göre ayarlanmış eşik ve iş emrini okuyan bir vardiya.
SIEM Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
Logları zaten topluyorsanız eksik olan okuyan kuraldır. Mevcut kaynaklarınızı birlikte çıkaralım.
İçindekiler
Ana Hizmet
Siber Güvenlik