Siber Güvenlik
Wazuh SCA: CIS Benchmark ile Yapılandırma Denetimi
Wazuh SCA: agent'ın CIS policy'sini seçmesi, puanın neyi ölçtüğü, kalan maddeyi GPO ile düzeltmek, yapılandırma kayması ve kuruma özel policy, lab ölçümüyle.

- Wazuh SCA Nasıl Olmalı?
- Wazuh SCA Nedir? Agent Hangi CIS Policy’sini Çalıştırır?
- Wazuh Policy’si ile CIS’in Güncel Sürümü
- Configuration Assessment Ekranını Okumak
- Türkçe Sistemde SCA Sonuçları
- Wazuh SCA Alarmları ve Seviyeleri
- Domain Üyesinde Parola Maddeleri Neyi Ölçer?
- Başarısız Maddeyi GPO ile Düzeltmek ve Yeniden Taramak
- Yapılandırma Kayması: Geçen Madde Kalınca
- Wazuh SCA Özel Policy: Ubuntu 26.04 İçin Kurumun Kendi Kontrolleri
- Policy Dosyasının Yapısı
- Merkezden Dağıtılan Policy’de Komut Kuralı Çalışmaz
- Yerel Policy’nin Kurulumu
- Özel Policy’nin Sonucu
- Kurulum Bitti, Ölçüm Başlıyor
- Wazuh SCA Doğrulama
- Wazuh SCA’da Sık Yapılan Hatalar
- Sonuç: SCA Sıkılaştırmayı Yapmaz, Nerede Durduğunu Gösterir
- Wazuh SCA Hakkında Sık Sorulan Sorular
Wazuh SCA (Security Configuration Assessment), agent’ın bir makinenin ayarlarını hazır bir listeye göre denetlemesidir. Liste bir policy dosyasıdır. Wazuh’la gelen Windows ve Linux policy’leri CIS Benchmark’larını temel alır. Agent her maddeyi geçti, kaldı ya da uygulanamaz diye işaretler ve sonucu bir puanla birlikte server’a gönderir. Düşük puan tek başına bir alarm değildir, sıkılaştırmanın nerede durduğunu gösterir.
Bu yazı Wazuh rehberimizin dokuzuncu adımıdır. Lab’daki Windows 11 istemcisinde ve Ubuntu sunucuda şunları ölçtüm: agent’ın hangi policy’yi neden seçtiği, ilk taramanın kaç alarm ürettiği, puanın nasıl hesaplandığı, domain üyesinde parola maddelerinin neyi ölçtüğü, iki başarısız maddenin GPO ile düzeltilmesi, düzeltilen maddenin sonradan bozulması ve Wazuh’un policy getirmediği Ubuntu 26.04 için kuruma özel bir policy. Özel policy kendi bölümünde.
Rehberde Wazuh’u bir elektrik dağıtım şirketinin arıza merkezine benzettik. Merkezin bakım ekibi trafo merkezlerini belli aralıklarla muayene eder. Elinde yönetmeliğin kontrol listesi vardır: topraklama direnci, kapı kilidi, yangın tüpünün dolum tarihi. Ekip her maddeye geçti ya da kaldı yazar. O trafoda hiç bulunmayan bir donanımın maddesine uygulanamaz yazılır. Muayene formunun değeri geçen maddelerin oranında değil, kalan maddenin bir sonraki muayenede düzelip düzelmediğindedir. Geçen bir maddenin bir sonraki muayenede kalması da ayrıca önemlidir.
Wazuh’ta kontrol listesi policy dosyasıdır, muayene SCA taramasıdır, muayene formu da Configuration Assessment ekranındaki sonuçtur.

Bu makale Siber Güvenlik ana hizmetimizin güvenlik izleme koluna, özellikle makine ayarlarının Wazuh ile ölçülmesine odaklanır. Listedeki maddelerden hangilerinin uygulanacağı ve uygulanması güvenlik sıkılaştırma işidir. Bu yazı sıkılaştırmayı yapmaz, sonucunu ölçer.
Wazuh SCA Nasıl Olmalı?
Önce kısa cevap: agent işletim sistemine uyan policy’yi kendisi seçer ve 12 saatte bir tarar. Puan bir hedef değil, ölçüdür. Kurum CIS’in Level 1 maddelerinden uygulayacaklarını seçer, uygulamadıklarını gerekçesiyle yazar. Başarısız madde domain’de GPO ile düzeltilir, makinede elle değil. Her gün izlenen alarm, geçen bir maddenin sonradan kalmasıdır. Kuruma özel kontroller ayrı bir policy dosyasında durur ve server’a agent üzerinde komut çalıştırma yetkisi verilmez.
Bu düzen dört kaynağa dayanıyor:
- CIS’in seviye tanımı: CIS Benchmark SSS’sine göre Level 1 hızla uygulanabilen ve performansı belirgin etkilemeyen temel öneridir. Level 2 derinlemesine savunmadır ve uygun uygulanmazsa kurumu olumsuz etkileyebilir. Wazuh’un Windows 11 policy’si iki seviyeyi aynı puanda toplar.
- CIS Controls 4.1: güvenli yapılandırma süreci yazılı olur ve yılda bir gözden geçirilir. Yani kabul edilen liste bir belgedir.
- NIST SP 800-53, CM-6: yapılandırma ayarları denetiminde belirlenen ayardan her sapma tespit edilir, belgelenir ve onaylanır. Uygulanmayan madde bir sapmadır ve kaydı tutulur.
- Wazuh belgesi: SCA yapılandırma sayfası, kuruma özel policy’nin fabrika policy klasörüne konmamasını ister, çünkü kurulum ve güncelleme o klasörü korumaz. Aynı sayfa, server’dan gönderilen policy’de komut çalıştırma izninin güvenlik için fabrikada kapalı olduğunu söyler.
| Soru | Karar | Neden |
|---|---|---|
| Hangi policy? | Agent’ın kendi kurduğu, işletim sistemine uyan | Gereksinim tutmazsa tarama hiç başlamaz |
| Puan hedefi? | Kabul edilen Level 1 listesi, yüzde yüz değil | Level 2 maddeleri iş bozabilir |
| Başarısız madde? | Domain’de GPO ile düzeltilir | Elle yapılan ayar kayıtsızdır ve yeni kurulan makineye taşınmaz |
| Hangi alarm izlenir? | 19011: geçen madde kaldı, seviye 9 | İlk taramada yüzlerce seviye 7 alarm düşer |
| Kuruma özel kontrol? | Ayrı policy dosyası, agent’ta yerel | Uzaktan komut izni server’a agent’ta komut yetkisi verir |
| Policy’si olmayan sürüm? | Kuruma özel küçük policy | Kopyalanan eski sürüm policy’si yanlış sonuç verir |
Wazuh SCA Nedir? Agent Hangi CIS Policy’sini Çalıştırır?
Wazuh agent policy dosyalarıyla birlikte kurulur. Agent yalnız işletim sistemine uyan dosyayı yükler ve klasördeki her .yml dosyasını tarar. Her policy’nin başında bir gereksinim bölümü vardır. Gereksinim tutmazsa o dosyanın taraması başlamaz.
Windows 11 policy’sinin gereksinimi kayıt defterindeki ürün adına bakar:
requirements:
  title: "Check that the Windows platform is Windows 11"
  description: "Requirements for running the CIS benchmark Domain Controller under Windows 11"
  condition: all
  rules:
    - 'r:HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion -> ProductName -> r:^Windows 10'
Satır “Windows 11” değil “Windows 10” arıyor. Lab’daki Windows 11 istemcisinde (ankmuh01) kayıt defterinin ProductName değeri Windows 10 Pro, CurrentBuild değeri 26300 çıktı. Windows 11 ürün adını kayıt defterinde hala Windows 10 diye taşıyor ve policy bu yüzden çalışıyor. İstemci Pro sürümü, policy ise CIS’in Enterprise benchmark’ı.
Agent’ın log’u policy’nin yüklendiğini ve taramanın süresini yazar. Agent yeniden başlatıldıktan sonra:
2026/11/06 11:49:02 sca: INFO: Loaded policy 'C:\Program Files (x86)\ossec-agent\ruleset\sca\cis_win11_enterprise.yml'
2026/11/06 11:49:02 sca: INFO: Starting Security Configuration Assessment scan.
2026/11/06 11:49:03 sca: INFO: Starting evaluation of policy: 'C:\Program Files (x86)\ossec-agent\ruleset\sca\cis_win11_enterprise.yml'
2026/11/06 11:49:59 sca: INFO: Evaluation finished for policy 'C:\Program Files (x86)\ossec-agent\ruleset\sca\cis_win11_enterprise.yml'
2026/11/06 11:49:59 sca: INFO: Security Configuration Assessment scan finished. Duration: 57 seconds.
482 maddelik tarama bir dakika kadar sürdü. Aynı makinede açılıştaki tarama bir iki dakika sürdü, çünkü açılışta dosya bütünlüğü taraması da aynı anda çalışıyor. Fabrika ayarında tarama agent açılırken bir kez ve sonra 12 saatte bir yapılır. Domain controller’daki Windows Server 2025 policy’sinin taraması Active Directory izleme yazımızda yarım dakika kadar sürmüştü.
Linux’ta seçim paket şablonundan gelir. Wazuh 4.14’ün Ubuntu şablonu 22.04 ve 24.04’ü adıyla tanıyor, tanımadığı Ubuntu sürümüne 22.04 policy’sini kuruyor. Lab’daki Ubuntu 26.04 sunucuya da 22.04 policy’si kuruldu, gereksinim satırı tutmadı ve tarama hiç başlamadı (Wazuh agent yazımızda bu bulgu ayrıca var). Ekranda bu durum hata olarak görünmez, makine için hiç sonuç görünmez.
Wazuh Policy’si ile CIS’in Güncel Sürümü
Wazuh 4.14’ün Windows 11 policy’si CIS Windows 11 Enterprise Benchmark v3.0.0’ı temel alıyor. CIS’in benchmark listesinde bugün Windows 11 Enterprise için 5.1.1 sürümü var, Ubuntu 26.04 için de 1.0.0 yayımlanmış. Yani SCA sonucu, CIS’in güncel sürümüne göre değil Wazuh’un temel aldığı sürüme göre ölçülmüş sonuçtur. Bir rapor “CIS uyumlu” diyecekse hangi benchmark sürümüne göre ölçüldüğünü de yazar.
Configuration Assessment Ekranını Okumak
Dashboard’da menüden Configuration Assessment açılır ve sağ üstten agent seçilir. Ekranın üst kısmı policy’nin özetidir:
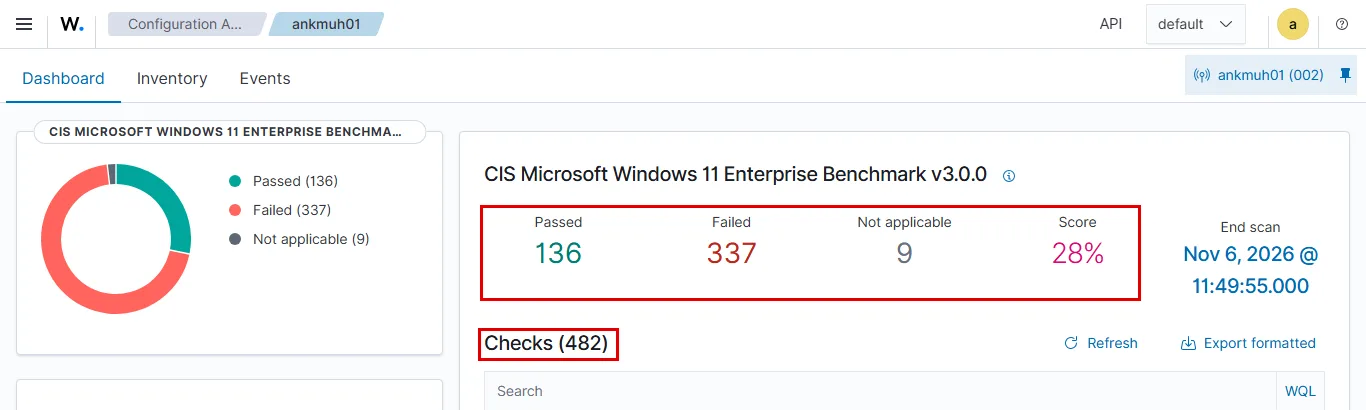
Fabrika ayarlı istemcide 482 maddenin 136’sı geçti, 337’si kaldı, 9’u uygulanamaz çıktı ve puan yüzde 28 oldu. Wazuh belgesi puanın formülünü yazmıyor. Lab’daki sayılar şu hesapla tutuyor: geçen madde sayısı, geçen ile kalanın toplamına bölünüyor (136 / 473 = %28,75), küsurat atılıyor. Uygulanamaz maddeler hesaba girmiyor.
Bir maddeye tıklanınca ayrıntısı açılır. Rationale maddenin neden önemli olduğunu, Remediation düzeltmenin GPO yolunu, Checks de agent’ın neye baktığını gösterir:
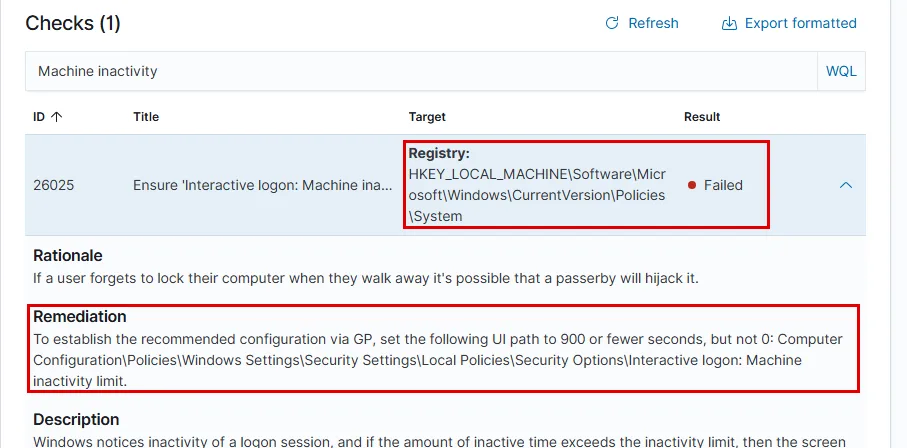
Madde 26025, CIS’in 2.3.7.4 numaralı önerisi: Interactive logon: Machine inactivity limit en çok 900 saniye olmalı. Agent kayıt defterinde InactivityTimeoutSecs değerini arıyor. Değer yok ve madde kaldı.
Aynı özet Wazuh API’sinden de okunur. API’nin kullanıcısı wazuh-wui’dir. Önce bir token alınır, sonra agent numarasıyla sorgu yapılır:
TOKEN=$(curl -sk -u wazuh-wui -X POST "https://127.0.0.1:55000/security/user/authenticate?raw=true")
curl -sk -H "Authorization: Bearer $TOKEN" "https://127.0.0.1:55000/sca/002?pretty=true"{
"data": {
"affected_items": [
{
"policy_id": "cis_win11_enterprise",
"score": 28,
"total_checks": 482,
"references": "https://www.cisecurity.org/cis-benchmarks/",
"fail": 337,
"start_scan": "2026-11-06T08:49:55+00:00",
"pass": 136,
"end_scan": "2026-11-06T08:49:55+00:00",
"description": "This document provides prescriptive guidance for establishing a secure configuration posture for Microsoft Windows 11. Please note that the rules provide accurate results for Windows 11 Operating Systems with the System language set to English. The SCA policy will work with other languages but the results will be less accurate due to some of the rules that depend on the System language.",
"invalid": 9,
"hash_file": "a9c79f0ce95d5d692c2f7dab5dd3b6e286cfd4b33dd5b1b2546443da2ef5d486",
"name": "CIS Microsoft Windows 11 Enterprise Benchmark v3.0.0"
}
],
"total_affected_items": 1,
"total_failed_items": 0,
"failed_items": []
},
"message": "All selected SCA information was returned",
"error": 0
}API’de uygulanamaz maddelerin adı invalid’dir. Ekrandaki 9 ile aynı sayıdır.
Türkçe Sistemde SCA Sonuçları
Policy’nin açıklaması, sonuçların sistem dili İngilizce olan makinede doğru çıktığını, başka dillerde bazı maddelerin daha az doğru olacağını söylüyor. Lab istemcisinin arayüz dili İngilizce, bölge ve biçim ayarı Türkçe (tr-TR). Uygulanamaz dokuz maddenin sebebine tek tek baktım. Dokuzu da dil yüzünden değil, kayıt defterinde aranan anahtarın olmamasından çıktı: Browser ve eşler arası ağ servislerinin anahtarları, Windows Update’in policy anahtarı gibi. Türkçe bölge ayarı bu makinede uygulanamaz madde üretmedi. Arayüz dili Türkçe olan bir makinede sonuç ayrıca denetlenir.
Wazuh SCA Alarmları ve Seviyeleri
SCA’nın kuralları her maddeyi ayrı bir alarm olarak yazar. Lab istemcisinin ilk taraması yarım dakika kadar sürdü ve 484 alarm üretti:
| Kural | Ne zaman | Seviye | İlk taramada |
|---|---|---|---|
| 19007 | Madde kaldı | 7 | 337 |
| 19008 | Madde geçti | 3 | 136 |
| 19009 | Madde uygulanamaz | 3 | 9 |
| 19005 | Puan yüzde 30’un altında | 9 | 2 |
| 19004 | Puan yüzde 30-49 | 7 | 0 |
| 19010 | Kalan madde geçti | 3 | 0 |
| 19011 | Geçen madde kaldı | 9 | 0 |
| 19014 | Uygulanamaz madde kaldı | 9 | 0 |
Domain controller’ın ilk taraması da 399 alarm üretti: 278 kalan, 120 geçen madde ve puan yüzde 30-49 aralığında olduğu için bir 19004.
İlk günün 337 seviye 7 alarmı yeni bir olay değildir, makinenin zaten var olan halidir. Server’ın e-posta eşiği fabrika ayarında 12 olduğu için bunların hiçbiri e-postaya gitmez. Sonraki taramalarda agent yalnız değişen maddeleri gönderir. Değişiklik yoksa yalnız özet gider. Bu yüzden ilk günden sonra düşen her madde alarmı bir değişikliktir. Asıl izlenecek olanı da 19011’dir: dün geçen bir madde bugün kaldı.
Domain Üyesinde Parola Maddeleri Neyi Ölçer?
Policy’nin parola ve kilit maddeleri (CIS 1.1 ve 1.2) makinenin yerel güvenlik ayarlarını (Local Security Policy) secedit /export ile döker ve değeri okur. Madde 26003’ün (CIS 1.1.4) agent’ta çalıştırdığı komut:
secedit /export /cfg $env:TEMP\secpol.cfg; Get-Content $env:TEMP\secpol.cfg | Select-String "MinimumPasswordLength"; Remove-Item $env:TEMP\secpol.cfgLab istemcisinde en az parola uzunluğu 7 çıktı ve madde kaldı (CIS 14 istiyor). Kilit maddeleri geçti: kilit eşiği 3, kilit süresi ve sayaç sıfırlama 15 dakika. net accounts aynı değerleri gösterdi.
Bu maddeler makinenin kendi account policy’sini ölçer. Domain üyesinde bu ayar makinenin yerel hesaplarına uygulanır. Domain hesaplarının parola kuralı ise domain’e bağlı GPO’dan gelir ve domain controller’da uygulanır. İkisi ayrı düzeltilir: yerel hesapların kuralı bilgisayarların OU’suna bağlanan GPO ile, domain hesaplarınınki Default Domain Policy ile. Ayrım ve iki GPO’nun lab ölçümü Active Directory password policy yazımızda. Yerel yönetici hesabının parolası zaten LAPS’tadır: policy’nin LAPS parola uzunluğu maddesi (26265) lab’da geçti.
Yani bu maddede kalan sonuç “domain parolaları kısa” demek değildir. Önce ayarın nereden geldiğine bakılır, sonra doğru GPO düzeltilir.
Başarısız Maddeyi GPO ile Düzeltmek ve Yeniden Taramak
Kalan 337 madde aynı ağırlıkta değil. Lab’da düzeltmek için iki madde seçtim. İkisi de CIS’in Level 1 maddesi, ikisi de tek bir kayıt defteri değerine bakıyor ve ikisi de kullanıcının işini bozmuyor:
- 26025 (CIS 2.3.7.4): makineye 900 saniye, yani 15 dakika dokunulmazsa ekran kilitlenir. Masasından kalkan kullanıcının açık oturumu başkasının eline geçmez.
- 26303 (CIS 18.10.7.3): Autoplay bütün sürücülerde kapalıdır. Takılan USB bellek kendiliğinden hiçbir şey açmaz.
Ayar makinede elle değil GPO ile yapılır. Elle yapılan ayarın kaydı yoktur, yeni kurulan makineye taşınmaz ve bozulduğunda kimse geri getirmez. ankmuh01, istemcilerin durduğu Tier 2 OU’sunda. Bu OU’ya bağlı yeni bir GPO açtım: PC_TIER2_CIS. GPO’nun oluşturulup OU’ya bağlanması GPO yönetimi yazımızda adım adım var. Kısaca: domain controller’da GPMC açılır (Win + R → gpmc.msc), Tier 2 OU’suna sağ tıklanır, Create a GPO in this domain, and Link it here… seçilir ve GPO’ya ad verilir.
GPO’ya sağ tıklayıp Edit ile editör açılır.
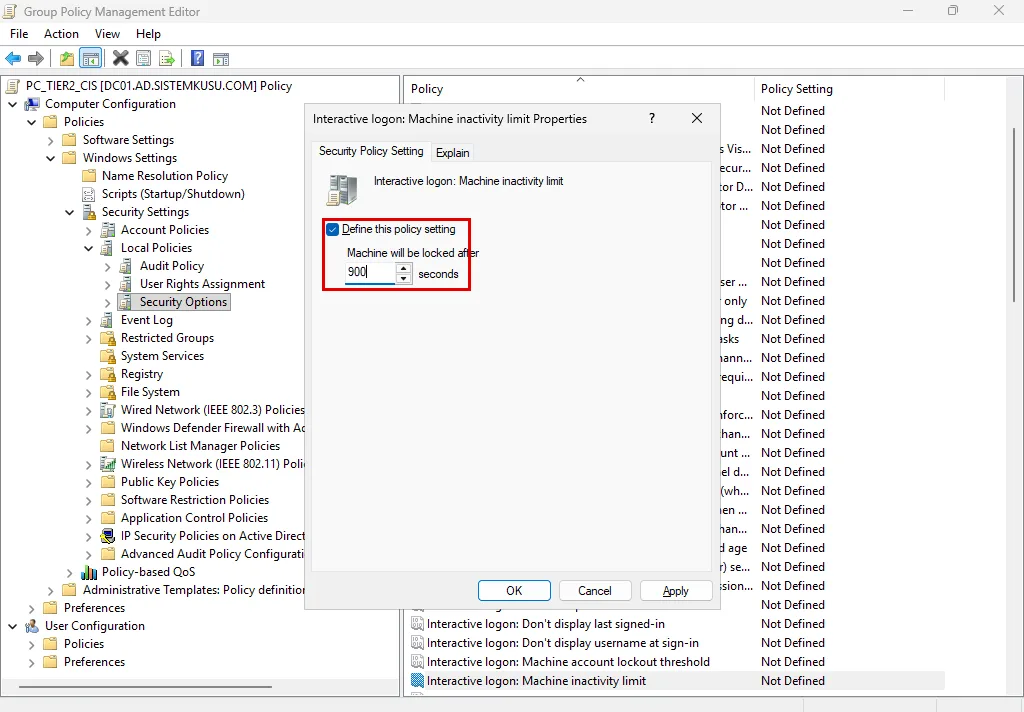
İlk ayarın yolu: Computer Configuration → Policies → Windows Settings → Security Settings → Local Policies → Security Options → Interactive logon: Machine inactivity limit. Define this policy setting işaretlenir ve değer 900 yazılır:
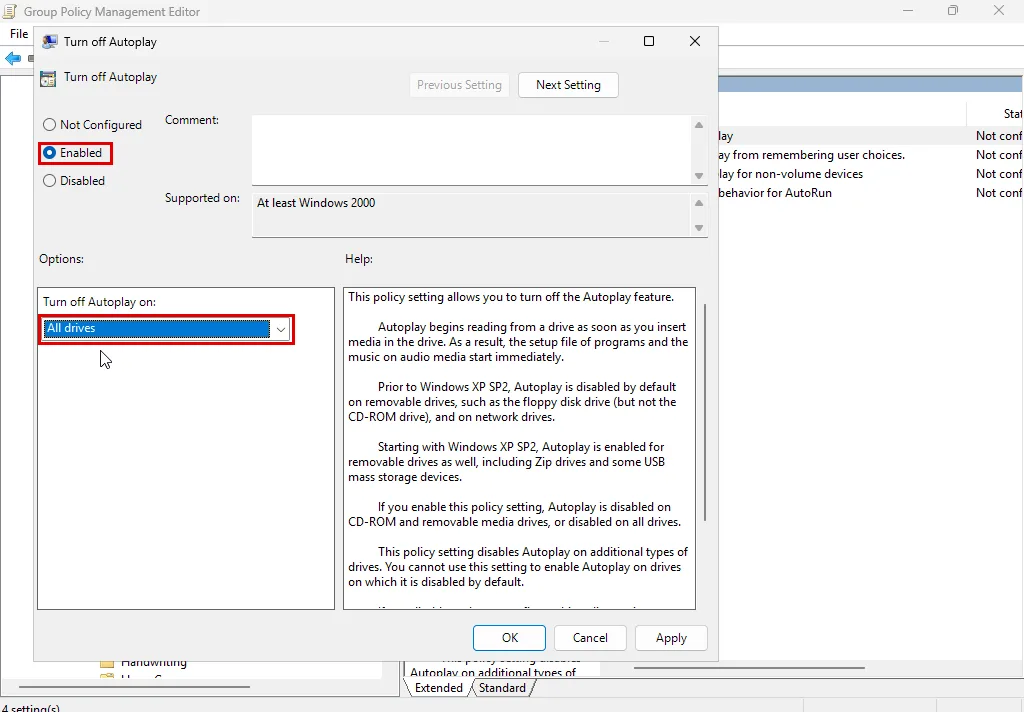
İkinci ayarın yolu: Computer Configuration → Policies → Administrative Templates → Windows Components → AutoPlay Policies → Turn off Autoplay. Enabled seçilir, Turn off Autoplay on listesinden All drives seçilir:
İki yol da maddenin Remediation alanında yazılıdır. Ayarın hangi kayıt defteri değerine düştüğünü maddenin Checks alanı söyler:
- Ekran kilidi:
Policies\SystemaltındaInactivityTimeoutSecs, değeri 900. - Autoplay:
Policies\ExploreraltındaNoDriveTypeAutoRun, değeri 255.
İstemcide yükseltilmiş PowerShell’de GPO hemen çekilir ve uygulananlar listelenir:
gpupdate /force
gpresult /scope computer /r
Çıktının uygulanan GPO’lar kısmı:
    Last time Group Policy was applied: 6.11.2026 at 14:31:52
    Group Policy was applied from:      dc01.ad.sistemkusu.com
    Group Policy slow link threshold:   500 kbps
    Domain Name:                        SISTEMKUSU
    Domain Type:                        Windows 2008 or later

    Applied Group Policy Objects
    -----------------------------
        PC_ANK_LAPS
        PC_ANK_LOOPBACK
        PC_ANK_GLPIAGENT
        PC_ZABBIX_AGENT
        PC_WAZUH_AGENT
        PC_TIER2_YONETICI
        PC_TIER2_KISIT
        PC_TIER2_ICMP
        PC_TIER2_CIS
        Default Domain Policy
        PC_KERBEROS
PC_TIER2_CIS listede. Ayarın kayıt defterine düştüğü, agent’ın baktığı yerden okunur:
reg query "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System" /v InactivityTimeoutSecs
reg query "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer" /v NoDriveTypeAutoRunHKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
InactivityTimeoutSecs REG_DWORD 0x384
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer
NoDriveTypeAutoRun REG_DWORD 0xff0x384 onaltılık tabanda 900, 0xff de 255 demektir. Doğrulamada PowerShell’in Get-ItemProperty komutuna güvenmeyin, sebebi doğrulama bölümünde.
SCA bir sonraki taramaya kadar eski sonucu gösterir. Tarama fabrika ayarında 12 saatte bir ve agent açılırken yapılır. Sonucu beklemek istemeyen agent servisini yeniden başlatır. Lab’da ankmuh01 yeniden açıldıktan sonra agent başladı ve tarama yarım dakika kadar sürdü:
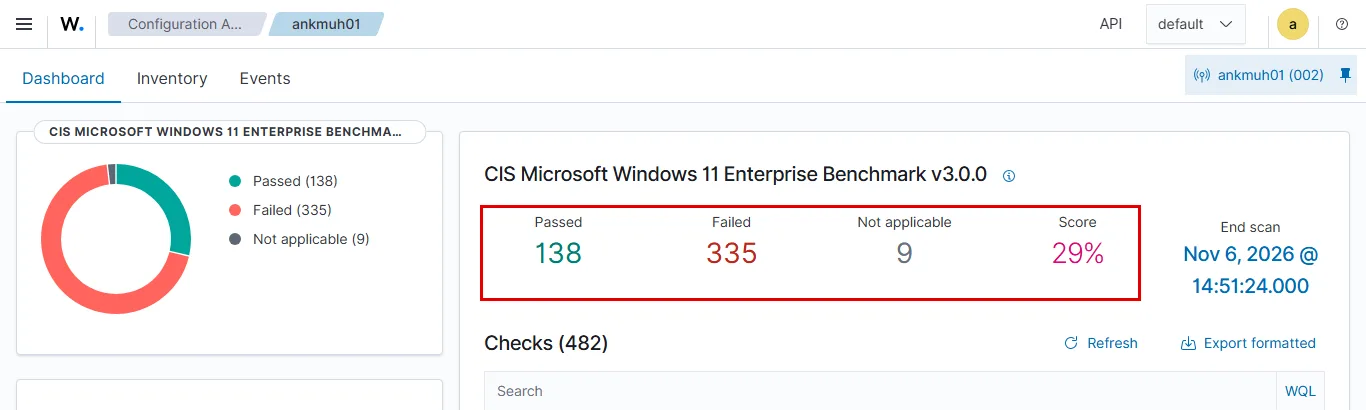
Puan yüzde 28’den 29’a çıktı: 138 geçen, 335 kalan. Hesap aynı: 138 / 473 = %29,17. İki maddenin her biri için server bir 19010 yazdı (seviye 3, kalan madde geçti). İki maddelik düzeltme puanı bir puan oynattı. Puanın sıkılaştırma projesindeki ilerlemeyi göstermek için kaba bir ölçü olduğu buradan da görülüyor: asıl kayıt, hangi maddenin hangi tarihte geçtiğidir.
Yapılandırma Kayması: Geçen Madde Kalınca
Düzeltilen bir ayar sonradan bozulabilir: bir yazılımın kurulumu değeri siler, bir yönetici sorun giderirken elle değiştirir, makine GPO’nun ulaşmadığı bir OU’ya taşınır. Benzetmedeki muayenede geçen maddenin bir sonraki muayenede kalması budur. Lab’da bunu yerel bir silmeyle ölçtüm: GPO’nun yazdığı değer istemcide elle silindi ve agent yeniden başlatıldı.
reg delete "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System" /v InactivityTimeoutSecs /f
Restart-Service -Name WazuhSvc
Tarama bir dakika kadar sürdü ve server 19011’i yazdı, seviye 9: “Status changed from passed to failed”. Puan yüzde 28’e döndü. Dashboard’da alarmı bulmanın yolu Configuration Assessment → Events sekmesinde rule.id:19011 aramasıdır:
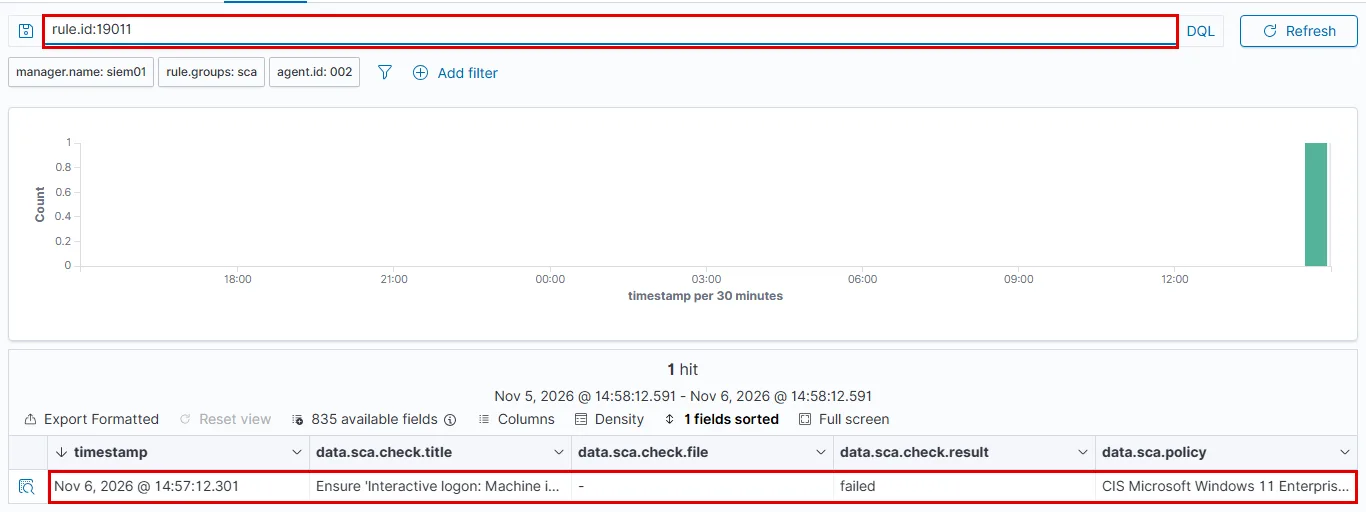
Değer geri yazılıp agent yeniden başlatılınca server 19010’u yazdı ve puan yeniden 29 oldu.
İki şey bu alarmın değerini belirler:
Kayma ne kadar sürer? Değeri geri yazan GPO’dur, ama hemen değil. Windows arka planda 90 dakikada bir GPO yeniler, fakat GPO değişmediyse ayarları her seferinde yeniden yazmaz. Microsoft’un security policy ayarları belgesi güvenlik ayarlarının, GPO değişmemiş olsa da 16 saatte bir yeniden uygulandığını söylüyor. Yani yerelde bozulan bir güvenlik seçeneği 16 saate kadar bozuk kalabilir. Lab’da bu süreyi beklemedim, değeri elle geri yazdım.
SCA’nın 12 saatlik taraması kaymayı çoğu zaman bu süre içinde yakalar. GPO değeri taramadan önce geri yazarsa kayma hiç görünmez, ama o durumda ayar da düzelmiş olur.
Alarmı kim görür? 19011 seviye 9’dur, server’ın e-posta eşiği 12’dir. Fabrika ayarında bu alarm e-postaya gitmez, yalnız dashboard’da durur. Kurum her sabah Events sekmesine bakmıyorsa 19011’i özel bir kuralla seviye 12’ye taşır:
<group name="sca,kurum,">
  <rule id="100150" level="12">
    <if_sid>19011</if_sid>
    <description>SCA: gecen madde kaldi: $(sca.check.title)</description>
  </rule>
</group>
Kural /var/ossec/etc/rules/local_rules.xml dosyasına yazılır. $(sca.check.title) alarm metnine kalan maddenin başlığını koyar, e-postayı açan kişi hangi ayarın bozulduğunu konu satırından okur. Kural dosyasının, numaranın ve kuralın denenmesinin ayrıntısı Active Directory izleme yazımızda.
Aynı deneme bu kuralla tekrarlandı: değer silindi ve agent yeniden başlatıldı. Tarama bir dakika kadar sürdü, alarm birkaç saniye sonra 100150, seviye 12 olarak geldi: “SCA: gecen madde kaldi: Ensure ‘Interactive logon: Machine inactivity limit’ is set to ‘900 or fewer second(s), but not 0’.” Aynı madde için 19011 ayrıca gelmedi, çünkü üstüne kurulan kural eşleşince alarmı o yazar.
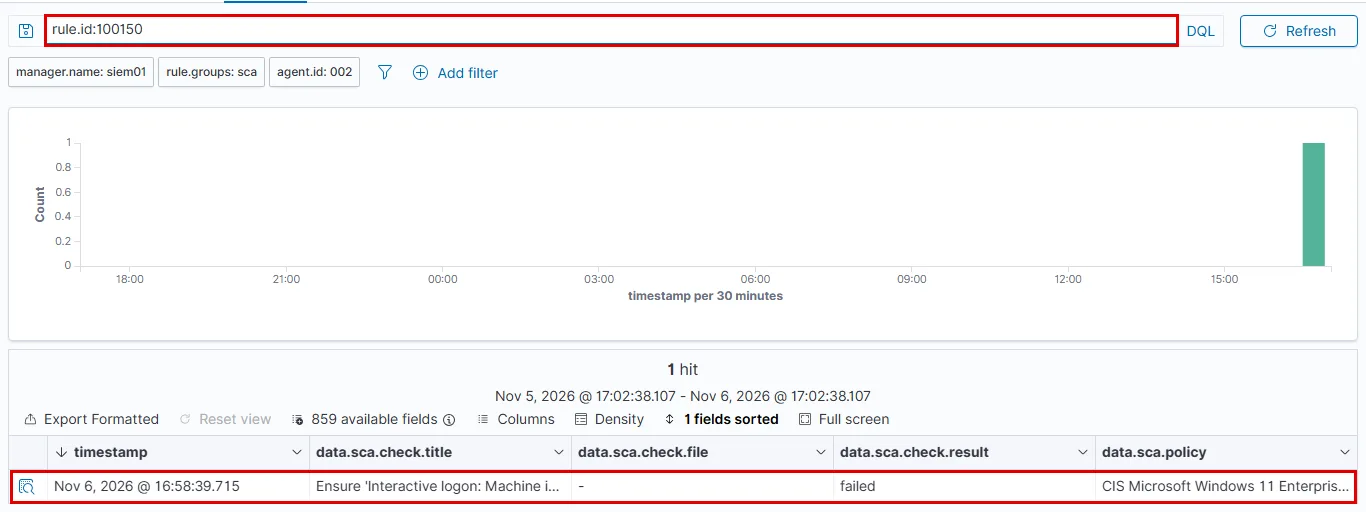
Değer geri yazılınca 19010 geldi ve puan yeniden 29 oldu. Geri dönüş seviye 3’te kalır, e-postaya gitmez.
Wazuh SCA Özel Policy: Ubuntu 26.04 İçin Kurumun Kendi Kontrolleri
Wazuh 4.14, Ubuntu 26.04 için policy getirmiyor. 24.04 policy’sinin gereksinim satırını değiştirip çalıştırmak mümkün. Ama maddeleri 24.04’ün paketlerine ve dosya yollarına göre yazıldığı için ortaya 26.04’te neyi ölçtüğü belli olmayan bir puan çıkar. Wazuh o sürümün policy’sini yayımlayana kadar doğru yol, kurumun her Ubuntu sunucuda zorunlu tuttuğu birkaç ayarı kendi policy dosyasına yazmaktır. Lab’daki Ubuntu 26.04 sunucu (lnx02) için üç madde seçtim: SSH ile root girişi kapalı, otomatik güvenlik güncellemesi açık, sunucunun kendi firewall’u ufw etkin.
Policy Dosyasının Yapısı
Policy dosyası üç bölümden oluşur. policy bölümü kimliği ve adı taşır. requirements bölümü dosyanın hangi makinede çalışacağını söyler, burada yalnız Ubuntu. checks bölümü maddelerdir. Wazuh’un özel policy belgesi kural türlerini sayar. Bu dosyada ikisi var: f: bir dosyanın içinde satır arar, c: bir komutu çalıştırıp çıktısına bakar. Okun sağındaki r: aranan satırın düzenli ifadesidir.
policy:
  id: "kurum_ubuntu"
  file: "kurum_ubuntu.yml"
  name: "Kurum Ubuntu sunucu denetimi"
  description: "Kurumun Ubuntu sunucularda zorunlu tuttugu uc ayar: SSH ile root girisi kapali, otomatik guvenlik guncellemesi acik, ufw etkin."
  references:
    - https://documentation.wazuh.com/current/user-manual/capabilities/sec-config-assessment/creating-custom-policies.html

requirements:
  title: "Ubuntu sistemi"
  description: "Policy yalniz Ubuntu'da calisir."
  condition: all
  rules:
    - "f:/etc/os-release -> r:^ID=ubuntu"

checks:
  - id: 90001
    title: "SSH ile root girisi kapali"
    description: "sshd_config dosyasinda PermitRootLogin no satiri bulunur."
    rationale: "root hesabiyla dogrudan SSH girisi, parola denemesini bilinen bir hesap adina yoneltir ve yapilan isi kisiye baglamayi zorlastirir."
    remediation: "/etc/ssh/sshd_config dosyasina PermitRootLogin no yazilir ve ssh servisi yeniden yuklenir."
    condition: all
    rules:
      - 'f:/etc/ssh/sshd_config -> r:^\s*PermitRootLogin\s+no'

  - id: 90002
    title: "Otomatik guvenlik guncellemeleri acik"
    description: "20auto-upgrades dosyasinda Unattended-Upgrade degeri 1."
    rationale: "Guvenlik yamasi yayimlandigi gun kurulmazsa acik, yamanin varligina ragmen istismar edilebilir kalir."
    remediation: "unattended-upgrades paketi kurulur ve dpkg-reconfigure unattended-upgrades ile acilir."
    condition: all
    rules:
      - 'f:/etc/apt/apt.conf.d/20auto-upgrades -> r:APT::Periodic::Unattended-Upgrade\s+"1"'

  - id: 90003
    title: "ufw etkin"
    description: "ufw status ciktisi Status: active."
    rationale: "Sunucunun kendi firewall'u kapaliysa ayni agdaki her makine sunucunun her portuna ulasir."
    remediation: "Gerekli portlar ufw allow ile acilir, sonra ufw enable calistirilir."
    condition: all
    rules:
      - "c:ufw status -> r:Status: active"
Başlıklarda ve açıklamalarda Türkçe harf yok. Dosya farklı dil ayarlı sunuculara kopyalanacağı için böyle yazdım. Ekrandaki madde adları da bu yüzden Türkçe harfsiz görünür. Gerekçe (rationale) ve düzeltme (remediation) alanları ekranda maddenin ayrıntısında çıkar. Sabah alarma bakan kişi neyin neden kaldığını ve nasıl düzeltileceğini oradan okur.
Merkezden Dağıtılan Policy’de Komut Kuralı Çalışmaz
Wazuh policy’yi server’dan da dağıtabilir. Dosya grubun paylaşılan klasörüne konur, yolu grubun agent.conf’una yazılır, agent dosyayı alıp tarar. Bu yolu iki maddelik bir deneme policy’siyle ölçtüm: bir dosya kuralı, bir komut kuralı. siem01’de dosya /var/ossec/etc/shared/linux/ altına kondu ve linux grubunun agent.conf’una şu blok eklendi:
<agent_config>
  <sca>
    <policies>
      <policy>etc/shared/kurum_deneme.yml</policy>
    </policies>
  </sca>
</agent_config>
Agent dosyayı aldı ve yükledi. Dosya kuralı çalıştı, komut kuralı çalışmadı. Sebebi agent’ın log’unda:
sudo grep "sca:" /var/ossec/logs/ossec.log | tail -n 42026/11/06 10:45:40 sca: INFO: Loaded policy '/var/ossec/etc/shared/kurum_deneme.yml'
2026/11/06 10:45:40 sca: INFO: Starting evaluation of policy: '/var/ossec/etc/shared/kurum_deneme.yml'
2026/11/06 10:45:40 sca: WARNING: Ignoring check for policy 'Kurum deneme policy'si'. The internal option 'sca.remote_commands' is disabled.
2026/11/06 10:45:43 sca: INFO: Evaluation finished for policy '/var/ossec/etc/shared/kurum_deneme.yml'Komut maddesi ekranda kalmış olarak değil, uygulanamaz olarak görünür. API’deki gerekçesi: Ignoring check for running command 'ufw status'. The internal option 'sca.remote_commands' is disabled. Yani merkezden gelen policy “ufw kapalı” bulgusunu hiç üretmez. Madde sessizce puanın dışında kalır.
Komut kuralını merkezden açmanın yolu, her agent’ın local_internal_options.conf dosyasına sca.remote_commands=1 yazmaktır. Wazuh’un SCA yapılandırma belgesi bu iznin, Wazuh server’ı ele geçirilirse saldırı yüzeyini küçültmek için fabrikada kapalı olduğunu söyler. Açıldığında server’da grubun klasörüne policy yazabilen herkes, o gruptaki her agent’ta agent’ın yetkisiyle komut çalıştırır. Aynı belge, policy dosyası her agent’a server dışında bir yolla konursa bu iznin gerekmediğini de yazar.
Karar: kuruma özel policy agent’ta yerel durur ve sca.remote_commands kapalı kalır. Bedeli şudur: dosyayı her yeni sunucuya kurulum otomasyonu ya da sunucu şablonu taşır, policy değişince server’dan güncellenmez.
Yerel Policy’nin Kurulumu
Agent fabrika policy’lerini /var/ossec/ruleset/sca klasöründen okur. Wazuh belgesi kurulum ve güncellemenin bu klasörün içeriğini korumadığını söyler, kuruma özel policy bu yüzden ayrı bir klasöre konur. Klasör root’a aittir, wazuh grubu okuyabilir, başka kimse göremez (Linux dosya izinleri):
sudo mkdir /var/ossec/etc/kurum
sudo chown root:wazuh /var/ossec/etc/kurum
sudo chmod 750 /var/ossec/etc/kurum
sudo install -o root -g wazuh -m 640 kurum_ubuntu.yml /var/ossec/etc/kurum/
sudo ls -la /var/ossec/etc/kurumtotal 12
drwxr-x--- 2 root wazuh 4096 Nov 6 10:51 .
drwxrwx--- 4 wazuh wazuh 4096 Nov 6 10:48 ..
-rw-r----- 1 root wazuh 2078 Nov 6 10:51 kurum_ubuntu.ymlPolicy’nin yolu agent’ın yerel ayar dosyasına, /var/ossec/etc/ossec.conf içindeki <sca> bloğuna yazılır. İlk dört satır fabrikadan gelir, eklenen yalnız <policies> bloğudur:
  <sca>
    <enabled>yes</enabled>
    <scan_on_start>yes</scan_on_start>
    <interval>12h</interval>
    <skip_nfs>yes</skip_nfs>
    <policies>
      <policy>/var/ossec/etc/kurum/kurum_ubuntu.yml</policy>
    </policies>
  </sca>
<policies> bloğu fabrika policy’lerini kapatmaz, listeye bir dosya ekler. Agent yeniden başlatılır ve log okunur:
sudo systemctl restart wazuh-agent
sudo grep "sca:" /var/ossec/logs/ossec.log | tail -n 82026/11/06 10:52:26 sca: INFO: Module started.
2026/11/06 10:52:26 sca: INFO: Loaded policy '/var/ossec/ruleset/sca/cis_ubuntu22-04.yml'
2026/11/06 10:52:26 sca: INFO: Loaded policy '/var/ossec/etc/kurum/kurum_ubuntu.yml'
2026/11/06 10:52:26 sca: INFO: Starting Security Configuration Assessment scan.
2026/11/06 10:52:26 sca: INFO: Skipping policy '/var/ossec/ruleset/sca/cis_ubuntu22-04.yml': 'Check Ubuntu version.'
2026/11/06 10:52:26 sca: INFO: Starting evaluation of policy: '/var/ossec/etc/kurum/kurum_ubuntu.yml'
2026/11/06 10:52:29 sca: INFO: Evaluation finished for policy '/var/ossec/etc/kurum/kurum_ubuntu.yml'
2026/11/06 10:52:29 sca: INFO: Security Configuration Assessment scan finished. Duration: 3 seconds.Agent iki policy yükledi. 22.04 policy’si gereksinim satırında elendi, kurumun policy’si birkaç saniyede tarandı. Komut maddesi bu kez çalıştı, sca.remote_commands ise fabrika ayarında, kapalı kaldı. İzin yalnız server’dan gelen policy’ye uygulanıyor. Sunucunun saat dilimi UTC olduğu için log 10:52 yazıyor, dashboard aynı anı İstanbul saatiyle 13:52 gösteriyor.
Deneme policy’si de merkezden yerele taşındığında komut maddesi uygulanamazdan kaldıya döndü ve server 19014’ü yazdı (seviye 9). Uygulanamaz maddenin kalması bu yüzden ayrı bir alarmdır: madde o ana kadar hiç ölçülmüyordu.
Özel Policy’nin Sonucu
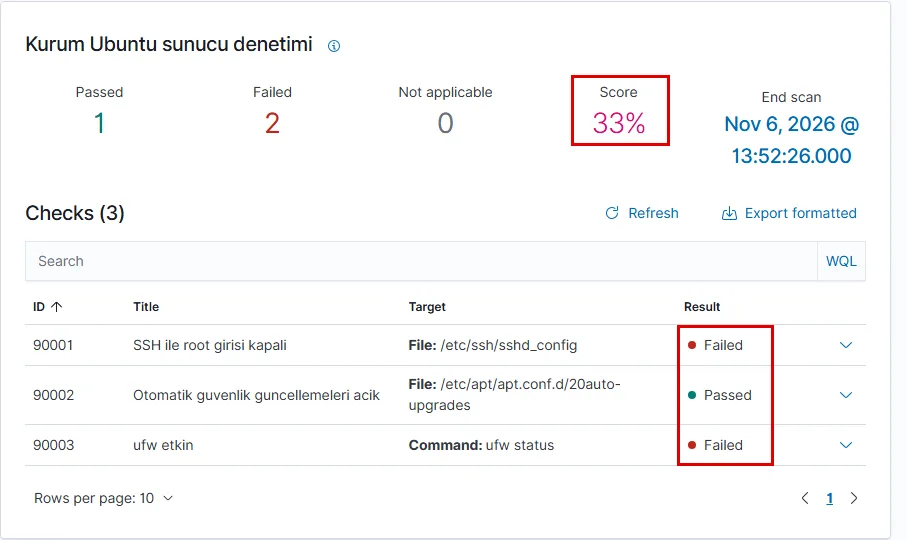
Üç maddenin biri geçti, ikisi kaldı, puan yüzde 33 oldu.
90001, SSH ile root girişi: kaldı. sshd_config dosyasında bu ayarın yalnız yorum satırı var (#PermitRootLogin prohibit-password). SSH servisinin o anki geçerli ayarı sshd -T ile okunur:
sudo sshd -T | grep -i permitrootloginpermitrootlogin prohibit-passwordUbuntu’nun fabrika ayarında root parolayla giremez ama anahtarla girebilir. Kurumun kuralı no istiyor, madde doğru sebeple kaldı. Dosya kuralı yalnız adı verilen dosyayı okur. Ubuntu’nun sshd_config dosyası sshd_config.d klasöründeki dosyaları en başta okur ve sshd her ayar için ilk bulduğu değeri kullanır. Kurum bu ayarı o klasördeki bir dosyaya yazıyorsa kural da o dosyaya bakar. lnx02’de klasörde yalnız 50-cloud-init.conf var ve onda root girişi satırı yok.
90002, otomatik güvenlik güncellemesi: geçti. 20auto-upgrades dosyasında değer 1. Ayarın ne yaptığı apt yazımızda.
90003, ufw: kaldı. ufw status çıktısı Status: inactive. Bu Ubuntu Server’ın fabrika halidir, Ubuntu Server kurulumu yazımızda da ufw kurulu ama kapalı gelir. SCA ayarı değiştirmez, sapmayı gösterir. ufw açılacaksa önce SSH’ye izin veren kural yazılır, yoksa açıldığı an bağlı SSH oturumu da kesilir.
Server üç alarm yazdı: iki 19007 (seviye 7) ve bir 19008 (seviye 3). Kurumun maddeleri Wazuh’un kendi kurallarıyla alarm üretir, ayrıca kural yazmak gerekmez.
Kurulum Bitti, Ölçüm Başlıyor
SCA kurulduğu gün bir şey düzeltmez. İlk taramanın listesi, sıkılaştırma işinin başlangıç kaydıdır. Sonrası dört işe ayrılır.
- Kabul listesi: her makine grubu için (istemciler, üye sunucular, domain controller’lar) kalan maddeler okunur. Her madde için karar yazılır: uygulanacak ya da gerekçeli istisna. Kararı güvenlik sorumlusu onaylar, liste yılda bir gözden geçirilir. Lab istemcisinde 337 madde kaldı ve her biri bu listede bir satır olur.
- Uygulama: kabul edilen maddeler, makine grubunun OU’suna bağlı GPO’ya yazılır. Önce bir pilot makinede agent yeniden başlatılır ve her madde için 19010 görülür. Kullanıcıdan şikayet gelmezse GPO’nun kapsamı genişletilir. Lab’daki iki madde bu sırayla geçti.
- Günlük bakış: 19011. Dün geçen madde bugün kaldıysa ya biri ayarı değiştirdi ya da makine GPO’nun dışına düştü. 19011 e-postaya taşındıysa bu bakış kendiliğinden gelir.
- Aylık bakış: makine başına puan ve kalan madde sayısı. Puanın düştüğü makine, kayma ya da yeni kurulan bir yazılım demektir. Yeni kurulan bir makinenin ilk puanı, aynı gruptaki eski makinelerinkine yakın değilse o makineye GPO’lar ulaşmıyordur.
Uygulanmayan madde, istisna listesinde yazılı olsa da ekranda kalmış görünmeye devam eder ve puanı düşürür. Bu doğrudur: puan makinenin halini, liste kurumun kararını gösterir. İkisini birlikte okuyan, “yüzde 29” ile “kabul edilen maddelerin hepsi geçiyor” cümlesinin aynı anda doğru olabildiğini görür.
Wazuh SCA Doğrulama
SCA’nın doğru çalıştığı dört yerden okunur:
- Policy yüklendi mi? Agent log’unda
Loaded policyveEvaluation finishedsatırları.Skipping policysatırı gereksinimin tutmadığını söyler, o makine için sonuç gelmez. - Tarama bitti mi? Aynı log’da
scan finished. Durationsatırı. Lab’da Windows 11 istemcide yarım dakika ile bir dakika arası, Ubuntu’daki üç maddelik özel policy’de birkaç saniye sürdü. - Sonuç server’a ulaştı mı? Configuration Assessment ekranında End scan saati son taramanın saatiyle aynı mı? API’de
end_scanalanı aynı bilgiyi UTC olarak verir. - Düzeltilen madde geçti mi? Değişiklikten sonraki taramada madde için 19010 alarmı, ekranda maddenin Passed sonucu.
Kayıt defterindeki değeri doğrularken reg query kullanın. Lab’da GPO’nun yazdığı güvenlik seçeneğinin adı kayıt defterinde küçük harfle duruyordu (inactivitytimeoutsecs, aynı anahtardaki başka güvenlik seçenekleri de küçük harfliydi). Bu makinede Get-ItemProperty -Name InactivityTimeoutSecs üç denemede de değerin olmadığını söyledi, aynı anda reg query 0x384 gösterdi ve SCA maddeyi geçti saydı. Get-ItemProperty’nin “does not exist” cevabı GPO’nun uygulanmadığına kanıt değildir.
Wazuh SCA’da Sık Yapılan Hatalar
- Puanı hedef yapmak: yüzde yüz için Level 2 maddelerini toptan uygulamak, CIS’in kendi uyarısıyla kurumun işini bozabilir. Hedef, kabul edilen listenin geçmesidir.
- Maddeyi makinede elle düzeltmek: madde geçer, puan artar, ama ayarın kaydı yoktur. Yeni makineye taşınmaz, bozulduğunda kimse geri getirmez.
- Sonuç görünmeyince hata aramak: makinede policy’nin gereksinimi tutmuyordur. Agent log’unda
Skipping policysatırına bakılır. Ubuntu 26.04’te bu yüzden hiç sonuç çıkmadı. - Eski sürümün policy’sini kopyalamak: 24.04 policy’sinin gereksinimini değiştirip 26.04’te çalıştırmak bir puan üretir, ama maddeler başka sürümün dosya yollarına bakar. Kuruma özel küçük policy daha doğru sonuç verir.
- Özel policy’yi fabrika klasörüne koymak:
ruleset/scaklasörünü kurulum ve güncelleme korumaz. Dosya ayrı bir klasörde durur. - Komut maddesi için uzaktan komutu açmak: merkezden gelen policy’deki komut maddesi uygulanamaz sayılır. Çözüm
sca.remote_commands=1değil, policy’yi agent’ta yerel tutmaktır. - Domain üyesinde parola maddesini yanlış okumak: madde makinenin yerel account policy’sini ölçer. Domain hesaplarının parola kuralı Default Domain Policy’dedir.
- 19011’i dashboard’da bırakmak: seviye 9 alarm fabrika ayarında e-postaya gitmez. Kimsenin bakmadığı yerde duran kayma alarmı, kayma yokmuş gibi sonuç verir.
- Doğrulamada
Get-ItemProperty -Name: GPO’nun yazdığı değer orada dururken “does not exist” diyebilir.reg querykullanılır.
Sonuç: SCA Sıkılaştırmayı Yapmaz, Nerede Durduğunu Gösterir
Wazuh SCA her makineyi 12 saatte bir CIS listesiyle karşılaştırır ve sonucu tek bir ekranda toplar. Lab’daki fabrika ayarlı Windows 11 istemci yüzde 28 aldı. GPO ile düzeltilen iki madde puanı 29’a çıkardı, elle bozulan madde 45 saniyelik taramada 19011 olarak geri döndü. Wazuh’un policy getirmediği Ubuntu 26.04’te kurumun kendi üç maddesi yerel bir policy dosyasıyla ölçüldü, server’a uzaktan komut yetkisi verilmeden.
Puan bir hedef değil. Kurumun işi, hangi maddelerin uygulanacağını yazmak, onları GPO’ya koymak ve geçen bir maddenin kaldığı günü kaçırmamaktır. Girişteki benzetmeye dönersek: muayene formu, ancak kalan maddenin bir sonraki muayenede düzelip düzelmediğine bakan biri varsa işe yarar.
Rehberin sonraki adımı makinenin ayarlarından kurulu paketlerine geçer: Wazuh zafiyet tespiti, kurulu yazılımların bilinen açıklarını listeler.
Wazuh SCA Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Wazuh Rehberi: Kurulumdan Alarma Adım Adım SIEM
Wazuh rehberi: kurulumdan agent'a, Windows log'undan e-posta alarmına on dört adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.

SIEM Hizmeti: Yönetilen Güvenlik İzleme ve Müdahale
SIEM hizmeti: domain controller, firewall, VPN ve sunucu logları tek yerde toplanır, kurallarla okunur, şüpheli olayda aynı ekip müdahale eder. Kapsam ve fiyat.

Wazuh Active Response: Otomatik Engelleme ve Muafiyet
Wazuh active response: SSH ve Windows brute force kaynağını firewall-drop ve netsh ile süreli engellemek, white_list ve kural seçimi, lab ölçümüyle.

Wazuh Health Check: Servis, Indexer ve Kopan Agent
Wazuh health check: wazuh-control status, indexer kümesinin rengi, Filebeat, disk, kopan agent alarmı ve e-posta eşiği, günlük ve haftalık liste, lab ölçümüyle.

Wazuh Upgrade: Yedek, Sıra ve Agent Yükseltmesi
Wazuh upgrade adım adım: yedeğin içini doğrulamak, indeks snapshot'ı, indexer, manager, Filebeat ve dashboard sırası, kesinti ve eski agent'lar, lab ölçümüyle.

Wazuh Active Directory İzleme: DC Olayından Alarma
Wazuh ile Active Directory izleme: domain controller'a agent, hazır Windows kurallarının seviyeleri, kilit zinciri, frekans eşiği ve özel kural, lab ölçümüyle.

Wazuh Agent Kurulumu: Windows'a GPO, Linux'a apt
Wazuh agent kurulumu: fabrikada parolasız gelen kaydı parolaya bağlamak, Windows'a GPO başlangıç betiğiyle toplu dağıtım, Linux'a apt ve lab ölçümleri.

Wazuh FIM: Dosya Bütünlüğü İzleme ve Kayıt Defteri
Wazuh FIM: fabrika ayarının neyi izlediği, realtime ve who-data, kayıt defterinin neden geç görüldüğü, report_changes, özel kural ve eBPF, lab ölçümüyle.

Wazuh Kurulumu: Ubuntu'da Tek Sunucu ve İlk Ayarlar
Wazuh 4.14 kurulumu tek sunucuda: asistanın iki uyarısı, parola dosyası, depo, bellek kilidi ve heap, tek shard, 90 günlük saklama ve ufw adım adım.

Wazuh Nedir? SIEM ve XDR Mimarisi, Portlar ve Donanım
Wazuh nedir, ne işe yarar? Açık kaynak SIEM ve XDR platformunun dört bileşeni, dışarı açılan portları, agentsız izleme ve donanım ihtiyacı, lab ölçümüyle.

Wazuh Syslog ile FortiGate: Agentsız Log ve Alarm
Wazuh syslog ayarı: FortiGate logunu agentsız almak, allowed-ips, default ile rfc5424 farkı, UDP ile TCP, kilit eşiği ve özel kural, gerçek lab ölçümüyle.

Wazuh Vulnerability Detection: Envanterden CVE Alarmına
Wazuh vulnerability detection: kurulu yazılımın CVE ile eşlenmesi, feed erişimi, alarmın neden gelmediği, envanteri okumak ve önceliklendirme, lab ölçümüyle.

Baiting (Yemleme) Saldırısı Nedir? USB Bellek Tuzağı
Baiting nedir? Yerde bırakılan USB bellek, ücretsiz program ve hediye gibi yemlerle yapılan saldırı, klavye gibi davranan bellek ve şirkette alınacak önlemler.

BEC Nedir? İş E-postası Dolandırıcılığı ve Türleri
BEC (iş e-postası dolandırıcılığı) nedir, bağlantısız bir mail şirketten nasıl para çıkarır? Beş senaryo, gönderenin üç biçimi ve para gittiyse ilk saat.

Pharming Nedir? Doğru Adres, Sahte Site
Pharming nedir? Adres doğru yazılsa bile sahte siteye yönlendirme: hosts dosyası, modem ve DNS'in ele geçirilmesi, sertifika uyarısı ve şirketteki önlemler.

Pretexting Nedir? Bahaneyle Bilgi İsteyen Saldırgan
Pretexting nedir, bahane kuran saldırgan nasıl tanınır? Denetçi, yeni çalışan ve teknisyen kurguları, parça parça toplanan bilgi, quid pro quo ve doğrulama.

Quishing Nedir? QR Kod ile Oltalama Nasıl Anlaşılır
Quishing nedir, sahte QR kod nasıl anlaşılır? E-postadaki ve etiketteki QR kod kurguları, kodun neden filtreyi aştığı, okutmadan önce ve sonra yapılacaklar.

Smishing Nedir? Sahte SMS Nasıl Anlaşılır
Smishing nedir, sahte SMS nasıl anlaşılır? Kargo, banka ve kod isteyen kurgular, çalışanın telefonundan şirket hesabına açılan kapı ve tıklayınca yapılacaklar.

Spear Phishing (Hedefli Oltalama) Nedir? Örnekleri
Spear phishing (hedefli oltalama) nedir, toplu oltalamadan farkı ne? Bilginin nereden toplandığı, şirkete gelen örnek kurgular ve korunma yolu.

Spoofing Nedir? E-posta, Numara, IP ve DNS Taklidi
Spoofing nedir, phishing'den farkı ne? E-posta, arayan numara, SMS, IP, ARP ve DNS spoofing türleri, neden mümkün oldukları ve şirkette alınacak önlemler.

Tailgating Nedir? Kapıdan Arkanızdan Giren Saldırgan
Tailgating nedir, piggybacking ile farkı ne? Kartlı kapıdan arkadan girilmesi, içeri giren saldırganın yapabildikleri, kartlı geçişin sınırı ve önlemler.

Typosquatting Nedir? Benzer Alan Adı ve Punycode
Typosquatting nedir? Bir harfi değişmiş alan adı, farklı uzantı, alt alan adı hilesi, Punycode ve homograf, DMARC'ın neden durdurmadığı ve korunma yolları.

Vishing Nedir? Telefonla Oltalama Nasıl Anlaşılır
Vishing nedir, telefonla oltalama nasıl anlaşılır? BT destek, banka ve yönetici kılığında gelen aramalar, arayan numaranın taklidi ve geri arama kuralı.

Whaling Nedir? Yöneticiyi Hedefleyen Oltalama
Whaling nedir, spear phishing ve CEO fraud'dan farkı ne? Yöneticinin neden hedef olduğu, ona gelen kurgular ve yönetici hesabını koruyan önlemler.

Phishing (Oltalama) Nedir? Türleri ve Nasıl Anlaşılır
Phishing (oltalama) nedir, sahte mail ne ister ve nasıl anlaşılır? Türleri, beş işaret, MFA varken çalınan oturum ve tıkladıysanız ilk saatte yapılacaklar.

Sosyal Mühendislik Nedir? Saldırı Türleri ve Örnekleri
Sosyal mühendislik nedir, saldırgan bir çalışanı hangi kaldıraçlarla ikna eder? Phishing, BEC, telefon ve fiziksel türler, örnekleri ve üç savunma katmanı.

Görüntülü Görüşmede Deepfake Video: Sahte Patron, Sahte Aday
Görüntülü görüşmede deepfake video ile sahte yönetici ve sahte aday: Hong Kong vakası, uzaktan mülakat, liveness testi ve toplantının dışında doğrulama.

Ödeme Talimatı Doğrulama: CEO Fraud'u Durduran Kurallar
Ödeme talimatı doğrulama: CEO fraud'a karşı geri arama, IBAN değişikliği, çift onay, kod kelime ve istisna yolu. Tek sayfalık örnek kural metniyle birlikte.

Ses Klonlama Nedir? Yapay Zeka Ses Taklidiyle Dolandırıcılık
Ses klonlama nedir, yapay zeka ses taklidi kaç saniyelik kayıtla yapılır? Kendi sesimin klonu, telefon bandında dinleme ve şirketi koruyan doğrulama kuralları.

Deepfake Nedir? Sahte Ses ve Görüntü Şirketi Nasıl Hedefler?
Deepfake nedir, sahte ses ve görüntü nasıl çalışır, şirkete hangi üç yoldan gelir? Gerçek vakalar, birkaç saniyelik kayıt ve asıl korumanın neden kural olduğu.

SIEM Nedir? Log Korelasyonu, Alarm ve SOC Farkı
SIEM nedir, log toplamaktan farkı ne? Normalleştirme, korelasyon kuralı ve alarm, lab'da ölçülmüş örnekle. SOC, EDR ve XDR farkı ve kurulumdan önceki sıra.

CISO Nedir? Bilgi Güvenliği Yöneticisi Ne Yapar?
CISO nedir: kurumun bilgi güvenliğinden sorumlu üst yönetici. Görevleri, CIO ile farkı, kime bağlanacağı ve CISO'su olmayan bir KOBİ'de bu işi kim yapar.

DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.

ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi. Kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.

2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.

Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.

Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
Siber güvenlik farkındalık eğitimi: kurumunuza özel, en az 45 dakikalık uzaktan oturum, sınırsız katılım, sonunda sınav ve sertifika. Oltalama, parola, KVKK.

Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
Siber güvenlik önlemleri nelerdir? Kimlik, ağ, uç nokta, veri, izleme ve yama katmanlarında şirketlerin alması gereken tedbirler ve öncelik sırası.

Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
Zafiyet taraması hizmeti: dış yüzey, iç ağ ve web taraması, önceliklendirilmiş rapor, bulguların kapatılması ve tekrar tarama. Tek seferlik ya da düzenli.

DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
DLP çözümü: veri sınıflandırma, ürün seçimi, izle-uyar-engelle ile kademeli policy kurulumu, istisna yordamı ve uyarıları inceleyen yönetim hizmeti.

Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezi konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.

Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
DLP verinin kurumdan çıktığı noktaları denetler. Nasıl çalıştığı, neyi durduramadığı, policy'nin nasıl yayılacağı ve bu işi kimin yöneteceği burada.

ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
ISO 27001 danışmanlığı: gap analizi, Ek A teknik kontrollerinin BT karşılığı ve denetimde istenen kanıt düzeni. Belgeyi kuruluş verir, hazırlığı biz yaparız.

Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
Zafiyet taraması bir liste verir, sızma testi o listenin hangisinin gerçekten sömürülebildiğini kanıtlar. Kapsamı birlikte çıkarıyor, bulguyu rapora bağlıyoruz.

Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
Şifreleme nedir, kaç türü vardır? Gizlilik, bütünlük ve kimlik üç ayrı iştir. Simetrik, asimetrik ve hash fonksiyonlarının farkı ve kurumsal karşılığı.

Certificate Authority Nedir? İç CA ile Public CA Farkı
Sertifika otoritesi (CA) nedir, güven zinciri nasıl kurulur? Kurumsal ağda iç CA ile public CA farkını, self-signed sertifikanın ne zaman yettiğini anlatıyoruz.

ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
ISO 27001 belgesi nasıl alınır? Şartların tam listesi (Madde 4-10 ve Ek A'nın 93 kontrolü), denetim aşamaları ve teknik kontrollerin BT tarafındaki karşılığı.

5651 Log Yönetimi ve İnternet Loglama Çözümü
5651 kapsamında merkezi log toplama, zaman damgası ve değiştirilemez arşiv kuruyoruz. Firewall markanızdan bağımsız çalışır; donanım değiştirmeden uyum sağlanır.

Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
Ücretsiz Değerlendirme
SCA puanı düşük çıktı diye her maddeyi düzeltmek gerekmez. Hangi maddelerin uygulanacağı ve hangilerinin yazılı istisna olacağı kurumun kararıdır.
İçindekiler
Ana Hizmet
Siber Güvenlik