Antivirüs ve EDR Farkı Nedir? Kurumda Hangisi Gerekir
Antivirüs imzayla tanır, EDR davranışa bakar. İkisinin farkı, hangi kurumda hangisinin yettiği ve sahada asıl arızayı çıkaran yönetim hataları burada.

- Antivirüs Nasıl Çalışır? İmza Eşleştirmenin Sınırı
- Liste Nasıl Tutulur, Ne Zaman Tazelenir?
- Listede Olmayan Ne Olur?
- EDR Nedir, Antivirüsten Farkı Nerede Başlar?
- Kimliğe Değil Davranışa Bakmak
- İzolasyon: Tespit ile Müdahale Arasındaki Fark
- XDR Ne Zaman Devreye Giriyor?
- Bu Üç Katmanla Nerede Karşılaşırsınız?
- Kritik Rollerdeki Makinelerde Antivirüs Neden Yetmez?
- Yöneticinin Klavyesi: Tuş Kaydedici Neden Ayrı Bir Sınıf?
- Sunucuda Fidye Yazılımı: Kaybedilen Bir Makine Değil, Kurumun Belleği
- Kurumunuza Antivirüs mü EDR mi Gerekiyor?
- Antivirüsün Tek Başına Yettiği Yer
- Microsoft Defender Antivirus Nerede Zorlanıyor?
- EDR’yi Gerektiren İşaretler
- Yönetilmeyen Antivirüs Yok Sayılır
- Merkezî Konsol Olmadan Kurulu Olmak Yetmiyor
- Süresi Dolmuş Lisans, Kapıda Kimse Yok Demektir
- Paneli Okuyacak Bir Kişi Atanmadan Yürümüyor
- Standart Policy Her Cihaza Uymaz
- Antivirüs İstisnaları ve Yanlış Pozitifler
- Sunucuda İstisna Neden Gerekir, Nereye Kadar?
- Yanlış Pozitif Bir Arıza Değil, Bir Karardır
- Sonuç: Kapıdaki Liste ile Tribündeki Göz
- Antivirüs ve EDR Hakkında Sık Sorulan Sorular
Antivirüs ve EDR farkı tek cümleyle şudur: antivirüs bir dosyanın daha önce tanınmış bir zararlıya benzeyip benzemediğine bakar, EDR ise cihazda olup bitenin normal davranışa benzeyip benzemediğine bakar. Biri kimliği sorar, diğeri niyeti.
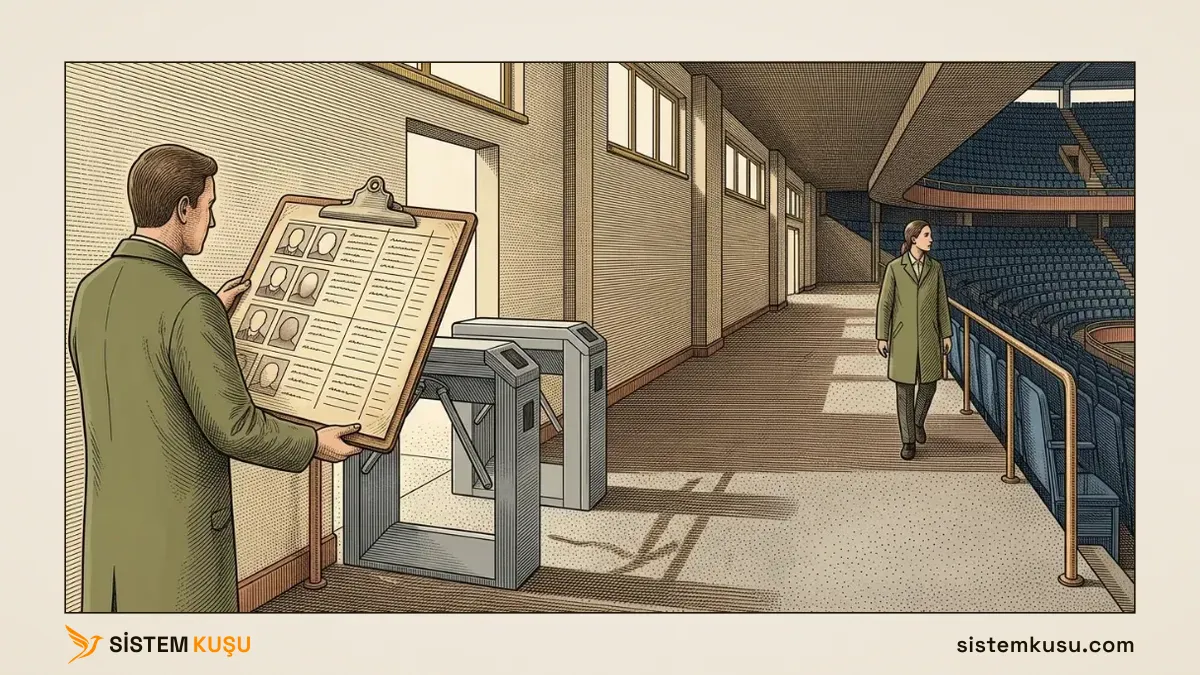
Bir stadyumun kapısında duran görevlinin elinde fotoğraflı, adlı ve her maç öncesi tazelenen bir yasaklılar listesi durur. Listede olan içeri alınmaz. Listede olmayan herkes girer, çünkü kapının bildiği tek şey o listedir. İçeride ise başka bir görevli dolaşır; kimsenin kimliğine bakmaz, tribünü izler ve ters bir hareket gördüğünde müdahale eder. Kapıdaki görevli antivirüstür. Tribündeki EDR.
Bu sayfa ikisinin nasıl çalıştığını, hangi kurumda hangisinin yettiğini ve sahada asıl arızayı çıkaran şeyin çoğu zaman ürün seçimi değil yönetim olduğunu anlatıyor. Yalnızca “bizim kurumumuza hangisi gerekiyor” sorusunun cevabını arıyorsanız doğrudan o bölüme geçebilirsiniz. Uç nokta tarafı siber güvenlik hizmetimizin bir parçası; cihaz üstündeki policy ayarları ise güvenlik sıkılaştırma sayfasında ele alınıyor. Antivirüs ve EDR’nin kurumunuzda nasıl seçilip kurulduğunu ve yönetildiğini kurumsal antivirüs ve EDR sayfamızda anlattık.
Antivirüs Nasıl Çalışır? İmza Eşleştirmenin Sınırı
Antivirüs, bir dosyayı okuyup elindeki zararlı veritabanıyla karşılaştırır; eşleşme varsa dosyayı çalıştırmadan durdurur. Veritabanındaki her kayda imza (signature) denir ve imza, kapıdaki görevlinin elindeki listenin tek bir satırıdır.
Mekanizma iki biçimde çalışır ve ikisi arasındaki fark, antivirüsün neyi kaçırdığını da açıklar.
- Parmak izi eşleşmesi. Dosyanın tamamından matematiksel bir hash çıkarılır ve listedeki hash’le karşılaştırılır. Tam eşleşme ister.
- Desen eşleşmesi. Zararlının içinde bulunan, sürümden sürüme değişmeyen karakteristik bir bayt dizisi aranır. Dosyanın geri kalanı değişse bile bu parça sabit kaldığı için türevleri de yakalar.
İkisinin arasındaki boşluk küçük değildir. Parmak izi yönteminde dosyanın içindeki tek bir baytı değiştirmek hash’i baştan sona değiştirir, yani aynı zararlının sonuna anlamsız bir karakter eklenmiş hâli listede yer almaz. Desen eşleşmesi bunu kapatmak için vardır, ama o da aranacak deseni birinin önceden görüp tanımlamış olmasına bağlıdır.
Liste Nasıl Tutulur, Ne Zaman Tazelenir?
İmza veritabanı üreticinin sunucusundan günde birkaç kez indirilir ve cihazdaki kopyanın üstüne yazılır. Bu, kapıdaki görevliye her maç öncesi yeni liste verilmesine benzer.
Burası sahada en çok aksayan yerdir ve sebebi teknik değildir. Bir cihaz haftalarca kapalı kaldıysa, internete çıkamıyorsa ya da lisansı bittiği için güncelleme sunucusuna kabul edilmiyorsa, o cihazdaki antivirüs hâlâ çalışıyor görünür. Simge yerinde durur, açtığınızda koruma etkin yazar. Ama elindeki liste geçen ayındır.
Listede Olmayan Ne Olur?
İçeri girer. Antivirüsün tanımı gereği bilmediği bir dosyayı durdurma yetkisi yoktur; kapıdaki görevli, listesinde olmayan birini durdurursa işini yanlış yapmış olur.
Bu boşluğun iki tipik hâli var ve ikisi de kurumsal ortamda sık görülür:
- Daha önce görülmemiş zararlı. Üretici henüz imzasını yazmamıştır, çünkü örneği ilk kez birkaç saat önce dolaşıma girmiştir.
- Dosyasız saldırı. Diskte taranacak bir dosya yoktur. Saldırı, sistemde zaten meşru olarak bulunan araçları (komut satırı, betik motoru, uzaktan yönetim aracı) kullanarak ilerler. Kapıdan geçen kişi yasaklı değildir; zaten akreditasyonu olan birinin kartıyla girmiştir.
İkincisi antivirüsü bir eksiklikle değil, bir tanım sorunuyla karşı karşıya bırakır. Ortada kötü bir dosya yoktur, kötü bir dizi vardır.
EDR Nedir, Antivirüsten Farkı Nerede Başlar?
EDR (Endpoint Detection and Response, uç nokta tespit ve yanıt), cihazda olup biteni sürekli kaydeden ve bu kaydı davranış kurallarıyla karşılaştıran katmandır. Fark, bakılan şeyin dosya olmaktan çıkıp olay zinciri olmasıdır.
Kimliğe Değil Davranışa Bakmak
EDR ajanı; hangi sürecin hangi süreci başlattığını, hangi dosyayı açtığını, kayıt defterinde neyi değiştirdiğini ve nereye bağlandığını arka planda sürekli kaydeder. Tek tek bakıldığında bunların hepsi olağan işlerdir. Anlam, sıralamada doğar.
Somut bir örnek: bir Word belgesinin açılması normaldir. Komut satırının çalışması normaldir. İnternetten dosya indirilmesi normaldir. Ama bir Word belgesinin komut satırını başlatıp onun da internetten dosya indirmesi olağan bir iş akışı değildir. Antivirüs bu üç adımın hiçbirini tek başına zararlı bulmaz. EDR üçünü bir arada gördüğü için durdurur.
Tribündeki görevli de tam olarak bunu yapar. Kimliğe bakmaz, çünkü içeridekilerin hepsi zaten kapıdan geçmiştir. Baktığı şey davranıştır.
İzolasyon: Tespit ile Müdahale Arasındaki Fark
EDR’nin adındaki ikinci harf tespit, üçüncüsü ise yanıttır ve aradaki fark sahada en çok işe yarayan taraftır. Antivirüs bir dosyayı bulduğunda onu karantinaya alır, yani dosya düzeyinde müdahale eder. EDR ise gerektiğinde cihaz düzeyinde müdahale eder: makineyi ağdan koparır, ama yönetim bağlantısını açık bırakır.
İkisi arasındaki pratik fark şudur. Zararlı dosya silindiğinde, o dosyanın çalıştığı süre boyunca ağda ne yaptığı silinmez. Bir cihazın ağ erişimi kesildiğinde ise yayılma durur ve kayıtlar incelenebilir hâlde kalır. Stadyumda ters hareket eden kişiyi kapıya götürmek yerine bulunduğu bölümden ayrı bir alana geçirmek gibi: dışarı atmazsınız, çünkü ne yaptığını sormanız gerekiyor.
XDR Ne Zaman Devreye Giriyor?
XDR (Extended Detection and Response), EDR’nin yalnız uç noktayla sınırlı olan görüşünü e-posta, kimlik ve ağ kayıtlarıyla birleştiren üst katmandır. Aynı olayı üç ayrı yerden görür: kullanıcının gelen kutusuna düşen ek, o kullanıcının oturum açma kaydı ve cihazda çalışan süreç.
Küçük ve orta ölçekli çoğu kurumda XDR’a ihtiyaç yoktur ve bunu yazmakta bir sakınca görmüyoruz. XDR’ın değeri, ayrı ayrı bakıldığında anlamsız görünen sinyalleri birleştirmesinden gelir; bu da ancak birden çok kaynağın gerçekten izlendiği, yani bakacak birinin olduğu yerde işe yarar. Kimsenin açmadığı bir konsol, ne kadar çok kaynağı birleştirirse birleştirsin bir şey üretmez.
Üç katmanın farkı tek bakışta şöyle duruyor:
| Antivirüs | EDR | XDR | |
|---|---|---|---|
| Neye bakar | Dosyanın kimliği | Olay zinciri | Uç nokta, e-posta, kimlik, ağ |
| Bilinmeyeni tanır mı? | İmzası yoksa tanımaz | Davranıştan tanır | Tanır, kaynağını da gösterir |
| Müdahale düzeyi | Dosya | Cihaz | Cihaz ve hesap |
| Geriye dönük inceleme | Neyi sildiği | Ne olduğu, adım adım | Zincir, kaynaklar arası |
| Bakacak biri gerekir mi? | Gerekmez | Gerekir | Gerekir |
Son satır bu tablonun asıl bilgisidir. Katman yukarı çıktıkça ürünün getirdiği değer, ona bakan kişinin varlığına daha çok bağlanır.
Bu Üç Katmanla Nerede Karşılaşırsınız?
Üç katman sahaya üç ayrı satın alma olarak gelmez; çoğu zaman aynı ürün ailesinin basamakları olarak gelir ve aradaki farkı lisans satırı belirler.
- Antivirüs ya işletim sistemiyle birlikte gelir ya da cihaz başına lisanslanan bir ajan olarak kurulur. Windows kullanan bir kurumda ilk ihtimal zaten gerçekleşmiştir.
- EDR aynı ajanın üst basamağı olarak gelir. Çoğu üretici onu ayrı bir ürün gibi değil, antivirüsün bir üst kademesi gibi satar: kurulum yüzeyi aynıdır, değişen şey konsol ve lisanstır.
- XDR bir ajandan değil, bir konsoldan gelir. Uç nokta, e-posta, kimlik ve ağ kaynaklarını aynı ekranda birleştirir; yani satın aldığınız şey bir cihaza kurulan bir yazılım değil, kaynakları birbirine bağlayan bir yüzeydir.
Burada sahada en sık karşılaşılan yanılgıya değmek gerekiyor, çünkü sebebi teknik değil ticaridir.
XDR’la ilk karşılaşma çoğu zaman güvenlik duvarı tarafından olur. Güvenlik duvarı üreticileri son yıllarda kendi platformlarını bu yöne genişletti, dolayısıyla XDR size yeni bir ürün olarak değil, zaten kullandığınız güvenlik duvarının konsolunda bir modül ya da ek lisans olarak görünür. Bu yüzden XDR’ı bir güvenlik duvarı özelliği sanmak yaygındır ve haksız bir izlenim değildir; yalnız eksiktir.
Farkı tek cümlede ayırmak mümkün. Firewall policy bir kuraldır: şu kaynaktan şu hedefe şu servis geçer ya da geçmez. XDR bir ilişkilendirme katmanıdır: şu kullanıcıya gelen ek, şu makinede çalışan süreç ve şu adrese giden bağlantı aynı olayın üç parçasıdır.
İkisi aynı ekranda durabilir, ama biri trafiğe izin verip vermemeye karar verirken diğeri olayların birbiriyle ilgisini kurar. Güvenlik duvarı burada XDR’ın kendisi değil, ona veri veren kaynaklardan biridir; kural setinin nasıl kurulduğu ve temiz tutulduğu ise firewall kurulumu ve yönetimi tarafının konusudur.
Pratik sonuç şu: bir teklifte “XDR” satırını gördüğünüzde sorulacak soru fiyatı değil, kaç kaynağın gerçekten bağlanacağıdır. Yalnız uç noktanın bağlandığı bir XDR, adı ne olursa olsun EDR’dir.
Kritik Rollerdeki Makinelerde Antivirüs Neden Yetmez?
Üç katmanı da anlattık, ama üçü de aynı sessiz varsayımla çalışıyor: her makine eşit değerde. Sahada öyle değil. Aynı zararlı, bulaştığı makineye göre bambaşka bir fatura çıkarır ve bu farkı ürünün fiyat listesi değil, o klavyenin gün içinde ne yazdığı belirler.
Yöneticinin Klavyesi: Tuş Kaydedici Neden Ayrı Bir Sınıf?
Tuş kaydedici (keylogger), klavyeden geçen her şeyi sessizce kaydeden yazılımdır ve imza temelli korumanın en zorlandığı sınıftır. Sebebi şu: zararlı görünen hiçbir şey yapmaz. Dosya şifrelemez, ağı taramaz, sistem dosyasına dokunmaz. İşletim sisteminin klavye girdisini okumak için zaten sunduğu yolu kullanır, yani yaptığı iş teknik olarak bir ekran klavyesinin ya da dil aracının yaptığından farklı değildir.
Kapıdaki görevliyle anlatırsak: bu kişi listede değildir, kavga çıkarmaz, kimsenin dikkatini çekmez. Sadece kapının yanında durup içeri girenlerin söylediklerini dinler. Yasaklılar listesi bu davranışı tarif etmez, çünkü liste kimlik tutar, davranış değil. Onu fark eden şey ancak birinin ne yaptığına bakmasıdır. Klavye girdisine bağlanan, yazdıklarını bir yere biriktiren ve düzenli aralıklarla dışarıya bağlanan bir sürecin üç hareketi tek başına masumdur; arka arkaya gelince değildir.
Şimdi o klavyenin bir sistem ya da ağ yöneticisine ait olduğunu düşünün. O kişi sıradan bir gün içinde şunları yazar: domain yönetici parolası, güvenlik duvarının yönetim parolası, switch konsol parolası, yedekleme yazılımının konsolu, sanallaştırma yöneticisi, belki de operatörün abone portalı. Hepsi tek bir klavyeden geçer.
Bunun anlamı şudur ve iki kelimeyle özetlenebilir: kapsam farkı. Sıradan bir kullanıcının makinesine bulaşan tuş kaydedici bir kişinin erişimini verir. Yöneticinin makinesine bulaşan aynı yazılım, kurumun haritasını verir. Üstelik bu credential’lar (kimlik bilgileri) kullanıcı parolalarından daha uzun ömürlüdür: bir çalışanın parolası doksan günde bir değişirken, bir switch’in konsol parolası çoğu kurumda yıllardır aynıdır.
Üçüncü bir şey daha var ve en can sıkıcı olanı da odur. Yöneticinin makinesi, kimsenin denetlemediği tek makinedir, çünkü denetleyen kişi odur. Kullanıcı bilgisayarlarında uyarı çıktığında bakan biri vardır; yöneticinin kendi makinesinde çıkan uyarıya bakacak kişi yine kendisidir ve o kişi genellikle başka bir işin ortasındadır.
Bunun cevabı uyarıya daha dikkatli bakmakta değil, kaydın nerede durduğunda saklıdır. Bir kaydı üreten kişi o kaydı silebiliyorsa o kayıt kanıt sayılmaz; bu yüzden uç nokta uyarıları da üretildikleri makinede bırakılmaz, yöneticinin değiştiremeyeceği ayrı bir yere gönderilir. Aynı ilkeyi KVKK teknik uyum tarafında da savunuyoruz; orada gerekçesi güvenlik değil, hukuktur.
Buradan çıkan pratik sonuç tek cümle: korumanın en sıkı kurulacağı makine, en çok yetkiyi taşıyan makinedir. Yönetici makinesine iş yavaşlamasın diye istisna tanıdıkça ve policy’sini gevşettikçe bu kuralın tam tersini kurmuş olursunuz. Yetkiyi bölmek, yönetim hesabını ayırmak ve yerel yönetici parolalarını makine başına ayrıştırmak bu riski daraltan yollar ve hepsi Active Directory güvenlik sıkılaştırması tarafının konusu.
Sunucuda Fidye Yazılımı: Kaybedilen Bir Makine Değil, Kurumun Belleği
Fidye yazılımı (ransomware), eriştiği dosyaları şifreleyen ve çözmek için gereken anahtarı para karşılığında vermeyi teklif eden yazılımdır. Dosyalar silinmez, yerlerinde durur; yalnızca okunamaz hale gelir.
Hangi makinede çalıştığı sonucu baştan belirler. Kullanıcının bilgisayarında çalışırsa o kişinin kendi belgeleri gider. Dosya sunucusunda çalışırsa herkesin üzerinde çalıştığı ortak belgeler aynı anda gider ve kurum o sabah işe başlayamaz.
Sunucuya nasıl ulaştığı, bu bölümün asıl bilgisidir. Çoğu durumda sunucuya dışarıdan doğrudan bir saldırı olmaz; bir credential’la içeriden girilir. Ele geçen bir oturum, çalınan bir parola ya da makinede bırakılmış bir kimlik izi kullanılarak sunucuya uzak masaüstü veya dosya paylaşımı üzerinden bağlanılır, sonra şifreleme meşru bir hesabın yetkisiyle çalışır. Bu yüzden sunucudaki antivirüs, olağan bir kullanıcının olağan bir yoldan dosya yazdığını görür.
Bu tabloda yakalanacak şey dosyanın kimliği değildir, temposudur: kısa bir zaman diliminde çok sayıda dosyanın arka arkaya okunup üzerine yazılması ve uzantılarının topluca değişmesi. Hiçbir kullanıcı böyle çalışmaz. Davranış temelli katmanın sunucuda asıl işi budur, yeni bir zararlıyı tanımak değil, hiçbir insanın üretmeyeceği bir ritmi fark etmek.
İki şey burada ayrıca bozuluyor ve ikisi de bu sayfanın daha önce anlattığı konulara bağlanıyor:
- İstisnalar. Sunucuda performans için dışarıda bıraktığınız klasör, tanımı gereği taranmayan klasördür. Oraya ne yazıldığına kimse bakmaz; bu, istisnanın klasöre değil dosya uzantısına ve sürece bağlanması gerektiğinin en somut sebebidir.
- Yedekler. Şifreleme, eriştiği her yere gider. Yedek sunucusu aynı credential’larla erişilebiliyorsa yedekler de şifrelenir ve kurum, elinde kopyası olduğunu sanarak sıfır kopyayla kalır. Bu yüzden en az bir kopyanın erişilemez ya da değiştirilemez olması gerekir; kopyaların kaç tane ve nerede duracağı yedekleme ve felaket kurtarma tarafının kararıdır.
Bir şey daha var ve fidye yazılımının bugünkü hâli bunu zorunlu kılıyor: şifrelemeden önce veriyi dışarı kopyalamak yaygın bir adım hâline geldi. Yani yedeğiniz eksiksiz olsa ve dosyaları geri getirseniz bile, kopyalanmış veri dışarıdadır. Uç nokta koruması saldırganı kaçırdığında verinin kurumdan çıkışını durduran şey ayrı bir katmandır ve buna veri kaybı önleme (DLP, data loss prevention) deniyor.
Nasıl çalıştığını, neyi durduramadığını ve kurulumunun neden bir üründen ibaret olmadığını DLP rehberimizde ele aldık; verinin kendisinin nasıl dağıldığı ise gölge veri rehberimizin konusu.
Kapanışta söyleyeceğimiz şeyin provasını burada yapalım: tespit, olayın büyümesini durdurur. Olmuş olanı geri almaz.
Kurumunuza Antivirüs mü EDR mi Gerekiyor?
Bu sorunun cevabı cihaz sayısında değil, bir cihaz ele geçtiğinde ne kaybedileceğinde saklıdır. Beş kişilik bir ofisin tek muhasebe bilgisayarı, elli kişilik bir ofisin sıradan bir istemcisinden daha kritik olabilir.
Antivirüsün Tek Başına Yettiği Yer
Yeterli olduğu durumlar gerçekten vardır. Cihaz sayısı azsa, cihazlar birbirine ortak bir sunucu üzerinden bağlı değilse, üzerlerinde kuruma özel bir veri durmuyorsa ve kullanıcılar yönetici yetkisiyle çalışmıyorsa güncel bir antivirüs makul bir savunmadır.
Windows kullanan bir kurumda bu cümlenin pratik karşılığı çoğu zaman şudur: elinizde zaten bir antivirüs var. Windows 10, Windows 11 ve Windows Server, Microsoft Defender Antivirus ile birlikte gelir; ek lisans istemez ve başka bir ürün kurulmadığı sürece kendiliğinden etkin çalışır. Dolayısıyla küçük bir kurumda soru genellikle “antivirüs alalım mı?” değildir, “zaten çalışan şeyi yönetiyor muyuz?” sorusudur. Aradaki farkı bir sonraki bölümde açıyoruz.
Buradaki asıl belirleyici son maddedir. Yönetici yetkisi olmayan bir kullanıcının başına gelebilecek en kötü şey kendi profiliyle sınırlıdır; yönetici yetkisiyle çalışan bir kullanıcının başına gelen şey makinenin tamamına, çoğu zaman da ağdaki paylaşımlara yayılır.
Microsoft Defender Antivirus Nerede Zorlanıyor?
Windows ile gelen koruma bedava olduğu için değil, kalibrasyonu ve yönetim yüzeyi yüzünden tek başına kurumsal bir çözüm sayılmaz. Sahada bizi yoran şey onun neyi kaçırdığı değil, gürültüyü nereye koyduğudur.
Birincisi, uyarı çoğu zaman yanlış yerden gelir. Kurulum dosyalarının bir kısmı, kendisi zararlı olmadığı halde yanında reklam yazılımı ya da istenmeyen bir araç taşır; sektörde bunlara istenmeyen uygulama (PUA, potentially unwanted application) deniyor ve bu ayrı bir tespit sınıfıdır. Yaygın araçların paketlenmiş kurulum dosyaları bu sınıfa takılır. FileZilla’nın paketli kurulumu sahada en sık karşımıza çıkanıdır ve aracın kendisi zararlı değildir; takılan şey yanındaki paketleyicidir.
Buradaki sorun tespitin yanlış olması değil, kullanıcıya nasıl göründüğüdür. Kullanıcı yıllardır kullandığı bir aracı indirir, ekranda bir güvenlik uyarısı görür, uyarıyı geçer ve iş yapar. Üçüncü seferinde uyarıyı okumaz bile. Bir koruma katmanının verebileceği en pahalı zarar budur: kurt masalı anlatıp, gerçekten gerektiği gün kendi uyarısını inandırıcılıktan düşürmek.
İkincisi, çalışan yazılımı durdurduğunda çözümü dağıtmak zordur. Kurum içinde yazılmış bir betik ya da az bilinen bir sektörel uygulama engellendiğinde yapılacak iş bellidir: istisna koymak. Ama ücretsiz katmanda o istisnayı yüz makineye tek hamlede uygulamanın yolu Group Policy’den geçer ve o da ancak bir Active Directory ortamınız varsa iş görür. Ortam yoksa iş, makine makine dolaşmaya döner.
Üçüncüsü ve en belirleyicisi, gördüğünü size göstermez. Bir cihazda bir şey yakalandığında bunu o cihazın ekranında görebilirsiniz. Kaç cihazda kaç kez yakalandığını, hangi cihazın aynı uyarıyı tekrar tekrar ürettiğini ve hangisinin haftalardır güncellenmediğini tek ekranda görmek, ayrıca lisanslanan üst katmanın işidir. Yani ücretsiz olan şey koruma, ücretli olan şey görünürlüktür.
Tespit oranı tarafında bir hüküm vermiyoruz ve bunun sebebi kibarlık değil: ürünlerin yakalama başarısı bağımsız test kuruluşlarının kendi yöntemleriyle ölçtüğü bir konudur, biz o ölçümleri kendi laboratuvarımızda tekrarlamadık ve tekrarlamadığımız bir sayıyı buraya yazmayız. Söyleyebileceğimiz şey şudur: kurumsal bir ortamda zorlayan şey genellikle motorun kendisi değil, onun etrafındaki yönetim boşluğudur.
EDR’yi Gerektiren İşaretler
Sahada en sık karşılaştıklarımız şunlar:
- Ortak bir dosya sunucunuz var ve herkes ona bağlanıyor. Tek bir cihazda başlayan şifreleme, eşlenmiş sürücü üzerinden paylaşımın tamamına yürür. Burada kaybedilen şey bir bilgisayar değil, kurumun ortak belleğidir.
- Dışarıdan bağlanan kullanıcılarınız var. Ev ağındaki bir dizüstü, ofis ağının güvenlik duvarının arkasında değildir; o cihazdaki koruma tek başına kalır. Cihazın ağa girdikten sonra nereye gidebildiğini sınırlamak ise ayrı bir katmandır ve ağ erişim kontrolünün konusudur.
- Bir olay yaşandığında ne olduğu sorusuna cevap veremiyorsunuz. Antivirüs size neyi sildiğini söyler, o dosyanın ne yaptığını söylemez. Olay sonrası inceleme yapılabilmesi için kaydın tutulmuş olması gerekir ve bu kayıt olaydan önce başlamalıdır.
- Yönetici yetkisiyle çalışan kullanıcılarınız var ve bunu kısa vadede değiştiremiyorsunuz. Yetki daraltmak doğru çözümdür, ama çoğu kurumda eski bir uygulamaya bağlı olduğu için zaman alır. Aradaki sürede davranış temelli bir katman, açık kalan kapının önünde duran tek şeydir.
Bu işaretlerin hiçbiri tek başına zorunluluk üretmez. İkisi birden varsa karar kolaylaşır.
Yönetilmeyen Antivirüs Yok Sayılır
Bir uç nokta korumasının kurulu olması ile çalışıyor olması aynı şey değildir ve aradaki farkı yalnız merkezî bir konsol gösterir. Kapıda görevli olması yetmez; kontrol odasının, hangi kapıda kimin durduğunu ve listesinin ne zaman tazelendiğini görüyor olması gerekir.
Merkezî Konsol Olmadan Kurulu Olmak Yetmiyor
Konsolsuz bir kurulumda tek bir soruyu cevaplamak bile sahaya çıkmayı gerektirir: kaç cihazda koruma gerçekten güncel? Seksen cihazlık bir kurumda bunu tek tek bakarak öğrenmek, her makinenin başına gidip simgeye tıklamak demektir. Uygulamada kimse bunu yapmaz, dolayısıyla cevap hiç bilinmez.
Merkezî konsol üç şeyi görünür kılar ve üçü de tek tek bakarak elde edilemez:
- Kapsama. Envanterdeki hangi cihazlarda ajan var, hangilerinde yok; korumasız kalan cihazların listesini bu karşılaştırma çıkarır. Bu soru ancak ortada güvenilir bir cihaz listesi varsa anlamlıdır; envanterin kendisi BT envanter yönetiminin konusudur.
- Güncellik. Hangi cihazın imza veritabanı ne zaman tazelendi, hangisi geride kaldı; geride kalanları tarih sırasıyla tek ekranda görürsünüz.
- Olay geçmişi. Hangi cihazda ne zaman ne yakalandı; bu kayıt cihaz bazında tutulur. Tek bir cihazda tekrar eden aynı uyarı, çoğu zaman o cihazda çözülmemiş bir sorun olduğunu söyler.
Bu üçünün ilki diğerlerinin ön koşulu: envanter eksikse kapsama hiç ölçülemez, çünkü neyin eksik olduğunu gösterecek liste yoktur. Elle tutulan bir envanteri otomatik toplanan bir envantere taşıdığımız işin nasıl yürüdüğü GLPI envanter sistemi vakamızda duruyor.
Konsolun kendisi de policy dağıtır, ama Windows tarafındaki cihaz ayarlarının önemli bir kısmı zaten Group Policy ile yönetilir. İkisini birbirine karşı çalıştırmamak, kurulumun ilk günü verilecek bir karardır.
Microsoft Defender Antivirus bu ayrımın en net örneğidir. Ayarlarını dağıtmak için ek bir şey satın almanız gerekmez: tarama zamanlaması, istisnalar ve koruma seviyeleri Active Directory ortamında Group Policy ile bütün envantere uygulanabilir.
Ama hangi cihazda ne zaman ne yakalandığını tek bir ekranda toplamak, davranış temelli tespit eklemek ve bir cihazı uzaktan ağdan koparmak aynı pakete dahil değildir; bunlar ayrıca lisanslanan üst katmanın işidir. Yani ücretsiz olan koruma, ücretsiz olmayan ise görünürlük ve müdahaledir. Bu, sayfanın baştan beri söylediği şeyin fiyat etiketiyle yazılmış hâlidir.
Süresi Dolmuş Lisans, Kapıda Kimse Yok Demektir
Lisansı biten bir antivirüs genellikle kendini kapatmaz; tarama motoru çalışmaya devam eder, yalnız imza güncellemesi durur. Ekranda görünen tablo bu yüzden yanıltıcıdır: koruma etkin görünür, ama elindeki liste yenilenmediği için her geçen gün biraz daha eskir.
Görevli kapıda durmaktadır. Sözleşmesi bitmiştir, listesi tazelenmemektedir ve bunu kimse fark etmemiştir.
Paneli Okuyacak Bir Kişi Atanmadan Yürümüyor
Bir uç nokta koruması, onu düzenli olarak açan bir kişi yoksa satın alınmış ama kurulmamış sayılır. Konsol kendi kendine karar vermez; gördüğünü söyler ve orada bekler.
Bunun çözümü çoğu kurumda yeni bir kadro açmak değildir. Yeterli olan şey, şu üç sorunun cevabının önceden belirlenmesidir. Policy’yi kim yazacak? Paneli kim okuyacak? Çıkan uyarıyı kim kapatacak? Üçünün de aynı kişiyi göstermesi şart değildir, ama üçünün de bir cevabı olması şarttır; bu iş herkesin sorumluluğunda bırakıldığında kimsenin sorumluluğunda kalmıyor.
Standart Policy Her Cihaza Uymaz
Uç nokta policy’si, envanterdeki bütün cihazların birbirinin aynı olduğunu varsayarak yazılır ve o varsayım çoğu kurumda tam olarak doğru değildir. Cihaz çeşitliliği arttıkça, tek bir policy’nin her makinede aynı sonucu vermesi de zorlaşır.
Bunu kendi kurumumda yaşadım. EDR tarafına klasik bir ağ security policy tanımlamıştım ve envanterin büyük kısmında sorunsuz çalıştı. Birkaç kullanıcının dizüstü bilgisayarında ise internet çıkışı bozuldu. Sebep policy’nin yanlış yazılmış olması değildi: o birkaç makinenin ağ kartı modeli envanterdeki diğerlerinden farklıydı ve aynı policy o modelde beklenenden başka davranıyordu.
Buradan çıkan şey bir ürün eleştirisi değil, bir yöntem: envanter tek tip değilse policy de tek tip denenemez. Yeni bir policy bütün envantere aynı anda uygulanmaz. Önce donanım çeşitliliğini temsil eden küçük bir gruba verilir, birkaç gün izlenir, sonra yayılır.
İkinci sonuç kaydın kendisiyle ilgili ve bu makalenin en kolay atlanan cümlesi olabilir. Uç nokta araçlarının policy’leri, ayarları ve istisnaları dokümantasyon sunucusuna yazılır. Ağ kartı modeliyle bir security policy arasındaki ilişki, kimsenin ilk bakışta aklına gelecek bir şey değildir; o policy’yi yazan kişi kurumdan ayrıldığında bilgi de onunla gider.
Sorun eninde sonunda teşhis edilir, ama teşhise kadar geçen sürede kullanıcının bilgisayarında kesinti yaşanır. Ve kesinti yaşayan kişi kurumda ne kadar üst yetkiliyse, departmanın üstündeki baskı o kadar artar. Bu kaydın nasıl tutulacağı BT dokümantasyonu tarafının konusudur.
Antivirüs İstisnaları ve Yanlış Pozitifler
İstisna, antivirüse belirli bir dosyaya veya klasöre bakmamasını söylemektir ve sunucularda çoğu zaman zorunludur. Ama her istisna, kapıdaki listeden muaf tutulan bir akreditasyon gibidir: gerekli olduğu kadar da risklidir.
Sunucuda İstisna Neden Gerekir, Nereye Kadar?
Gerekçe performanstır. Veritabanı dosyası, log dosyası ve sanal disk dosyası saniyede defalarca yazılan dosyalardır; her yazma işleminde yeniden taranırlarsa hem tarama motoru hem de uygulamanın kendisi yavaşlar. Bazı durumlarda dosya kilitlenir ve uygulama hata verir.
Doğru yöntem şudur ve sırası önemlidir:
- Üreticinin kendi belgesine bakın. Veritabanı, dizin servisi ve yedekleme yazılımı üreticileri hangi klasörlerin ve dosya uzantılarının dışarıda bırakılacağını yazılı olarak yayınlar. Microsoft Defender Antivirus tarafında işin bir kısmı kendiliğinden yapılır: Windows Server’da sunucuya yüklü role göre otomatik istisnalar uygulanır, yani domain controller ya da dosya sunucusu için ayrıca liste girmeniz gerekmez. Hangi rolde neyin dışarıda kaldığı ve otomatik istisnaların nasıl kapatılacağı Microsoft’un Windows Server istisnaları belgesinde yazılı.
- İstisnayı klasöre değil, mümkün olduğunca dosya uzantısına ve sürece bağlayın. Bütün bir klasörü dışarıda bırakmak, o klasöre yazma yetkisi olan herkese muafiyet vermek demektir.
- Ne yaptığınızı yazın. Hangi istisnanın hangi gerekçeyle konduğu kayıtlı değilse, iki yıl sonra kimse onu kaldırmaya cesaret edemez. Bu kayıt dokümantasyon disiplininin parçasıdır.
Üçüncü madde birincisinden daha sık atlanır ve etkisi daha uzun sürer.
Yanlış Pozitif Bir Arıza Değil, Bir Karardır
Yanlış pozitif, antivirüsün zararsız bir dosyayı zararlı sanıp durdurmasıdır. Genellikle kurum içinde yazılmış bir betikte veya az bilinen bir yardımcı programda görülür, çünkü bu dosyaların üreticinin bilinen iyi dosya listesinde karşılığı yoktur.
Buradaki refleks, dosyayı hemen whitelist’e almaktır. Oysa whitelist’e almak, kapıdaki görevliye o kişinin geçebileceğini söylemektir ve o cümle geri alınana kadar geçerli kalır. Karar vermeden önce cevaplanması gereken tek soru var: bu dosyanın nereden geldiğini biliyor muyuz? Kaynağı belli değilse yapılacak şey istisna koymak değil, dosyanın nereden geldiğini bulmaktır.
Kurum içi betikler için kalıcı çözüm istisna değil imzalamadır; betiği kurumun kendi sertifikasıyla imzalamak, onu her seferinde ayrı ayrı muaf tutmaktan hem daha güvenli hem daha az bakım isteyen bir yoldur.
Sonuç: Kapıdaki Liste ile Tribündeki Göz
Antivirüs ile EDR birbirinin yerine geçen iki ürün değil, aynı savunmanın iki farklı katmanıdır. Biri bilineni hızlı ve ucuz biçimde eler, diğeri bilinmeyeni davranışından tanır. Kapıdaki listeyi kaldırırsanız içerisi kalabalıklaşır; tribündeki gözü kapatırsanız içeri giren herkese güvenmiş olursunuz.
Ama asıl mesele hangisini aldığınız değil. Sahada gördüğümüz kadarıyla kurumları zora sokan şey çoğu zaman yanlış ürün seçmek değil, doğru ürünü kimsenin bakmadığı bir konsola bırakmaktır. Kurulu olmak bir şey söylemez. Güncel olmak, kapsanmış olmak ve bir olay yaşandığında geriye dönüp bakılabiliyor olmak bir şey söyler. Bu üçünü kurulumdan önce ölçüp konsolu okuyan kişiyle birlikte teslim ettiğimiz işi kurumsal antivirüs ve EDR hizmetimizde anlatıyoruz.
Ve hiçbir uç nokta koruması, çalışan bir yedeğin yerini tutmaz. Şifrelenmiş bir dosyayı geri getiren şey tespit değil, geri dönülebilir bir yedektir. Kapıdaki görevli de tribündeki göz de bir gün birini kaçırabilir; o gün işinize yarayacak olan şey, dün alınmış ve geri yüklenebildiği denenmiş kopyadır.
Antivirüs ve EDR Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Antivirüs ve EDR: Seçim, Kurulum ve Yönetim
Kurumsal antivirüs ve EDR: ürün seçimi, merkezî konsol kurulumu, eski üründen geçiş ve uyarıları okuyan yönetilen izleme; lisans teklifte ayrı kalemdir.
Siber Güvenlik Sıkılaştırma (Hardening) Hizmetleri
Siber güvenlik sıkılaştırma ile sunucu, ağ cihazı ve uç nokta güvenlik açıklarınızı CIS Benchmark ve NIST standartlarına göre uçtan uca kapatıyoruz.
DHCP Snooping Nedir? Sahte DHCP Sunucusunu Durdurmak
DHCP snooping nedir? Switch'in yalnız güvenilen porttan gelen DHCP cevabını geçirmesi. Lab'da sahte sunucunun dört teklifi de düştü, logda portu kaldı.
ACL Nedir? Dosyadan Buluta Erişim Kontrol Listesi
ACL nedir: dosya izninden switch'e, firewall'dan buluta aynı mantıkla çalışan erişim kontrol listesi; kural sırası, örtük ret ve sık hatalar, lab ölçümleriyle.
2FA Nedir? İki Faktörlü Doğrulama ve Yöntem Seçimi
2FA nedir, iki faktörlü kimlik doğrulama nasıl çalışır ve hangi yöntem gerçekten koruyor? SMS'ten donanım anahtarına beş yöntemi ve kurulum sırasını anlattık.
Brute Force Nedir? Deneme Sınırı ve Hesap Kilitleme
Brute force saldırısı nedir, password spraying'den farkı ne? Hesap kilitleme nasıl kurulur, kilit kaçıncı denemede devreye giriyor? Laboratuvarda ölçtük.
Siber Güvenlik altındaki diğer 11 makale
- Siber Güvenlik Farkındalık Eğitimi: Sınav ve Sertifika
- Siber Güvenlik Önlemleri: Şirketler İçin Katmanlı Rehber
- Zafiyet Taraması Hizmeti: Düzenli Tarama ve Rapor
- DLP Çözümü: Veri Sızıntısı Önleme Kurulumu ve Yönetimi
- DLP (Veri Kaybı Önleme) Nedir? Sınırları ve Kurulumu
- ISO 27001 Danışmanlığı: BT Tarafında Hazırlık ve Gap Analizi
- Sızma Testi (Pentest) Hizmeti: Kapsam, Süreç ve Rapor
- Şifreleme Nedir? Simetrik, Asimetrik ve Hash Farkı
- Certificate Authority Nedir? İç CA ile Public CA Farkı
- ISO 27001 Belgesi Nasıl Alınır? Şartların Tam Listesi
- 5651 Log Yönetimi ve İnternet Loglama Çözümü
Ücretsiz Değerlendirme
Uç nokta korumanız ürün sorunu mu, konsol sorunu mu? Yarım günde ayrışır.
İçindekiler
Ana Hizmet
Siber Güvenlik