Shadow AI (Gölge Yapay Zekâ) Nedir? Ağda Nasıl Görünür?
Shadow AI (gölge yapay zekâ) nedir, klasik gölge BT'den farkı nedir, ağda nasıl tespit edilir? Kurumsal ve kişisel sürüm ayrımı, KVKK sorumluluğu ve DNS kaydı.

- Shadow AI (Gölge Yapay Zekâ) Nedir?
- Neden Bu Kadar Hızlı Yayıldı?
- Klasik Gölge BT’den Farkı
- Riski Nerede? Veriyi Kendi Elinizle Verirsiniz
- Çıkan Veri Geri Gelmez
- Paylaşım Bağlantısı: En Sessiz Sızıntı Yolu
- KVKK Tarafı: Sorumluluk Devredilmez
- Analojinin Koptuğu Yer
- Kurumsal Sürüm ile Kişisel Sürüm Aynı Şey Değildir
- Ödediğiniz Şey Model Değil, Sözleşmedir
- Aynı Ekran, İki Farklı Taahhüt
- Aynı Araç, Envanterde Farklı Yer
- Shadow AI Nasıl Tespit Edilir?
- Envanter ve Fatura Neden Yetmez?
- İç DNS Kayıtları: En Ucuz Kaynak
- Güvenlik Duvarı ve Proxy Kayıtları
- Kör Nokta: Kurum Ağının Dışı
- Sonuç: Gölge Yapay Zekâya Yasak Değil, Kayıt ve Sözleşme
- Shadow AI (Gölge Yapay Zekâ) Hakkında Sık Sorulan Sorular
Shadow AI (gölge yapay zekâ), bir kurumda BT biriminin bilgisi ve onayı dışında kullanılan yapay zekâ araçlarının tamamıdır. Bir sözleşmeyi özetletmek, bir müşteri listesini düzenletmek, bir kod parçasını hızlıca yazdırmak: üçü de kurumun hiç görmediği bir yere veri gönderir ve o veri geri gelmez.
Elinizde yabancı dilde bir sözleşme olduğunu düşünün. İki yol var. Birincisi yeminli tercüman: kurumun anlaşması vardır, ne yaptığı kayıtlıdır, sır saklama yükümlülüğü sözleşmeyle bağlanmıştır ve bir sorun çıktığında muhatap bellidir. İkincisi sokaktaki tercüman: daha hızlıdır, çoğu zaman ücretsizdir ve işi de gerçekten görür. Yalnız o belgeyi okumuş olur, kime ne anlattığını siz bilmezsiniz ve okuduğunu geri alamazsınız.
Bu yazı boyunca o iki tercümanı birlikte takip edeceğiz. Konu BT Danışmanlık hizmetimizin risk tespiti koluna girer, çünkü buradaki mesele aracın kalitesi değil kurumun onu görmüyor olmasıdır. Kardeş yazımız gölge BT bu olgunun tamamını ele alıyor; burada yalnız en hızlı büyüyen kolu var.
Shadow AI (Gölge Yapay Zekâ) Nedir?
Gölge yapay zekâ, yeni bir sorun sınıfı değil, envanteri tutulmayan araç sorununun en hızlı yayılan biçimidir. Tanımı da oradan gelir: kurumun varlık kaydında bulunmayan, sözleşmesi olmayan, kimin ne için kullandığı bilinmeyen her yapay zekâ hizmeti bu kapsama girer.
Neden Bu Kadar Hızlı Yayıldı?
Yayılma hızının sebebi teknik değil, sürtünmenin sıfıra inmesidir. Klasik gölge BT’de bile bir eşik vardı: araç indirilir, kurulur, bazen ödeme yapılırdı. Yapay zekâ araçlarında bu eşiklerin hiçbiri yok. Tarayıcıdan açılır, kurulum istemez, ücretsiz bir sürümü vardır ve tek kişilik bir kararla kullanılmaya başlanır.
Sonuç şudur: BT’nin fark edebileceği hiçbir iz bırakmadan girer. Cihaza kurulan bir program envanter aracının listesine düşer, satın alınan bir abonelik muhasebenin kaydına düşer. Tarayıcıdan açılan ve hiç ödeme yapılmayan bir araç ikisine de düşmez.
Klasik Gölge BT’den Farkı
Aradaki fark riskin yönündedir ve bu, müdahalenin nereye konacağını da belirler. Klasik gölge BT’de asıl korku içeri doğrudur: kurumun bilmediği bir yazılım, kurumun cihazında çalışır ve orada ne yaptığı bilinmez. Gölge yapay zekâda ise akış dışarı doğrudur ve kullanıcının kendi eliyle olur.
İçeri doğru bir riski uç noktada durdurabilirsiniz: kurulum yetkisini kısarsınız, uygulama whitelist’i tanımlarsınız. Dışarı doğru bir riskte durduracağınız şey bir kurulum değil, bir yapıştırma hareketidir. Teknik kontrolün burada tek başına yetmemesinin sebebi budur.
Riski Nerede? Veriyi Kendi Elinizle Verirsiniz
Gölge yapay zekânın riski, bir hesabın ele geçirilmesi değildir. Risk, verinin çalışan tarafından, iyi niyetle ve bilinçli olarak kurum dışına çıkarılmasıdır. Sokaktaki tercümana belgeyi kimse zorla vermez; işi bitsin diye verir.
Çıkan Veri Geri Gelmez
Bir dosya yanlış klasöre kopyalandığında geri alınabilir, yanlış kişiye gönderilen e-posta bazı sistemlerde geri çekilebilir. Kurum dışındaki bir hizmete yapıştırılan metin için böyle bir düğme yoktur. Veri gittiği anda kurumun kontrol alanının dışındadır ve orada ne kadar saklandığını, kimin gördüğünü, hangi amaçla işlendiğini kurum bilmez.
Buradaki asıl belirsizlik teknik değil sözleşmeseldir. Bir hizmetin verinizi ne kadar süreyle tuttuğu, modelin eğitiminde kullanıp kullanmadığı ve hangi ülkede işlediği, o hizmetle imzalanmış bir sözleşmede yazar. Sözleşme yoksa bu soruların cevabı da yoktur, üstelik sağlayıcı şartlarını tek taraflı değiştirebilir.
Paylaşım Bağlantısı: En Sessiz Sızıntı Yolu
Veriyi dışarı çıkarmanın en bilinen yolu metni yapıştırmaktır. İkinci bir yol daha var ve çok daha sessiz: sohbetin kendisini paylaşmak. Bu araçların çoğu bir konuşmayı tek tıkla bağlantıya çevirir ve o bağlantı kimlik doğrulaması istemez.
Sağlayıcılar bunu saklamıyor, aksine açıkça yazıyor. Google’ın Gemini paylaşım belgesi şu cümleyi kuruyor: “Anyone with the link can read the chat, even if you didn’t share the link with them directly.” Aynı sayfa bir de uyarı taşıyor ve bu uyarı bu yazının tezini sağlayıcının ağzından tekrarlıyor: “Do not enter confidential information in your conversations or any data you wouldn’t want a reviewer to see.”
Bağlantıyı sonradan silmek de her şeyi geri almıyor. Aynı belgeye göre silme işlemi bağlantıyı çalışmaz hâle getirir, ama üçüncü taraf sitelere yapıştırılmış kopyalarını kaldırmaz. Yani sohbeti bir mesajlaşma grubuna ya da bir foruma bırakmışsanız, oradaki iz sizin kontrolünüzde değildir.
Riskin teorik olmadığını görmek için bağlantının nasıl çalıştığına bakmak yeterli: kimlik doğrulaması istemiyor. Bağlantı nereye düşerse orada okunur. Bir mesajlaşma grubuna yapıştırılmış, bir yazışmada iletilmiş ya da bir sunumun ekran görüntüsünde görünmüş bir bağlantı artık paylaşan kişinin kontrolünde değildir.
Bu adreslerin arama motorlarının kaydına girebildiği de biliniyor ve sektörde bunun yaşanmış örnekleri var. Buradan çıkan pratik sonuç şu: bir sağlayıcının özelliği kapatması, o özelliğin ürettiği izleri geriye dönük silmez. Bağlantılar çalışmaz hâle gelir, ama daha önce kopyalanmış her yerde adresleri durmaya devam eder.
Kurumsal açıdan asıl mesele de burada. Bir çalışan sohbeti paylaştığında kötü bir şey yaptığını düşünmez; bir bağlantı gönderdiğini düşünür. Kurumun o bağlantıdan haberi olmadığı gibi, aracın böyle bir özelliği olduğundan da haberi yoktur. Onaylı bir araçta bu özellik değerlendirilir ve gerekiyorsa kapatılır. Gölge bir araçta değerlendirecek kimse yoktur, çünkü aracın varlığı bilinmemektedir.
KVKK Tarafı: Sorumluluk Devredilmez
Kurumsal veri kişisel veri içeriyorsa, mesele bir tercih olmaktan çıkıp yükümlülüğe döner. KVKK’nın veri sorumlusu tanımı, kişisel verinin işlenme amacını ve aracını belirleyen tarafı işaret eder; aracı çalışanın seçmiş olması bu sıfatı çalışana geçirmez.
Pratik sonucu şudur: kurum, varlığından haberdar olmadığı bir sistemde işlenen veriden de sorumludur. Teknik tedbirlerin nasıl kurulacağını KVKK teknik uyum yazımızda ele alıyoruz; buradaki mesele daha dar ve daha rahatsız edici: bir ihlal şüphesinde kurumun elinde o sisteme dair hiçbir kayıt olmaz, yani ihlalin olup olmadığını bile gösteremez.
Analojinin Koptuğu Yer
Her benzetme bir yerde yalan söyler ve bu benzetmenin yalanı burada. Tercüman bir insandır: okuduğunu unutabilir, sır saklayabilir ya da saklamayabilir. Bir yapay zekâ hizmetinde ise mesele hafıza değildir; verinin saklanıp saklanmadığı, saklanıyorsa ne kadar süreyle tutulduğu hizmetin yapılandırmasına ve sözleşmesine bağlıdır.
Yani doğru soru “model bunu hatırlar mı?” değil, “bu veri nereye yazıldı ve orada ne kadar kalacak?” sorusudur. Benzetmeyi taşıyan şey tercümanın hafızası değil, onunla bir anlaşmanızın olup olmamasıdır.
Kurumsal Sürüm ile Kişisel Sürüm Aynı Şey Değildir
Buraya kadar riskin kaynağının sözleşmesizlik olduğunu söyledik. Bunun doğrudan bir sonucu var: aynı sağlayıcının aynı modeli, iki farklı sürümde iki farklı risk taşır. Yeminli tercüman ile sokaktaki tercüman aynı dili biliyor olabilir; aradaki fark dil bilgisi değil.
Ödediğiniz Şey Model Değil, Sözleşmedir
Kurumsal planların getirdiği şey çoğunlukla daha iyi bir model değildir. Getirdiği şey yazılı taahhütlerdir: verinin nerede işleneceği, ne kadar saklanacağı, modelin eğitiminde kullanılıp kullanılmayacağı, yönetici tarafında kimin ne yaptığının görülüp görülemeyeceği.
Bu ayrım pratikte şu soruya iner: bu araç kapatıldığında içindeki veri ne olacak ve o veriye kim erişebiliyordu? Kurumsal sürümde cevabı bir yönetim panelinden okursunuz. Kişisel hesapta cevabı yalnız hesabın sahibi bilir, o da kurumdan ayrıldığında birlikte gider.
Aynı model, iki sürümde beş ayrı soruya farklı cevap veriyor:
| Soru | Kişisel hesap | Kurumsal sürüm |
|---|---|---|
| Veri ne kadar saklanıyor? | Sağlayıcının şartlarına bağlı, tek taraflı değişebilir | Sözleşmede yazılı |
| Modelin eğitiminde kullanılıyor mu? | Kararı sağlayıcı verir | Sözleşmeyle sınırlanabilir |
| Herkese açık bağlantıyla paylaşılabilir mi? | Kullanıcının kendi kararı | Yönetici kontrolünde, varsayılan kapalı |
| Kişi ayrılınca ne olur? | Hesap kişiyle birlikte gider | Yönetim panelinden devralınır |
| Kurum ne görebiliyor? | Hiçbir şey | Kullanım ve paylaşım ayarları |
Tablodaki hiçbir satır modelin yeteneğiyle ilgili değil. Hepsi kaydın ve sözleşmenin kimde olduğuyla ilgili.
Bunun somut ve ölçülebilir bir örneği var. Google’ın kurumsal yönetici belgesi, Workspace ortamında Gemini sohbetlerinin herkese açık bağlantıyla paylaşılmasının varsayılan olarak kapalı olduğunu söylüyor: “Using public links to share conversations is turned off by default.” Aynı belge yöneticiye şunu da veriyor: “As an administrator, you control whether your users can share their Gemini conversations with others, both outside and inside your organization”, üstelik ayar departman bazında uygulanabiliyor. Ayrıntısı Workspace yönetici belgesinde duruyor.
Aynı şirketin aynı ürünü, iki sürümde iki farklı davranış. Kişisel hesapta böyle bir düğme yoktur ve kararı veren tek kişi kullanıcının kendisidir. Kurumsal sürümde ise karar kurumundur, hem de kimsenin bir şey yapmasına gerek kalmadan, çünkü varsayılan kapalıdır.
Aynı Ekran, İki Farklı Taahhüt
Bu ayrımın en pratik tarafı, ekranda görülebilir olmasıdır. Aynı tarayıcıda iki hesabı açık tutan bir kullanıcı için kurumsal sürümle kişisel sürüm arasındaki mesafe tek bir sekmedir: arayüz aynı, model aynı, sorgu kutusu aynı yerde durur. Değişen tek görünür şey kutunun içindeki küçük bir işarettir.
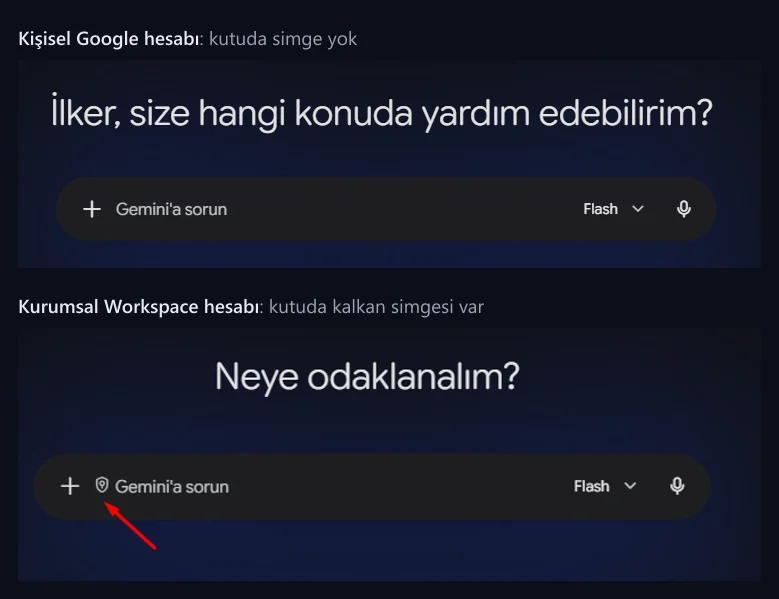
Simgenin tam olarak neyi anlattığı Google’ın belgelerinde yazılı değil, dolayısıyla onu tek başına bir güvence saymak doğru olmaz. Asıl ayrım sohbetin altındaki satırda duruyor. Kendi kurumsal hesabımızda sorgu kutusunun altında kurumun adının geçtiği bir cümle çıkıyor: “Serçe Bilişim sohbetleriniz, modellerimizi daha iyi hâle getirmek için kullanılmaz.” Kişisel hesapta o satır hiç yok.
Bu, ürünün kendi arayüzünün söylediği şey. Google’ın destek belgeleri de aynısını iki ayrı yerde yazıyor.
İş ve okul hesapları için hazırlanan Gemini destek belgesinde şu geçiyor: “Gemini Uygulamaları’nda gerçekleştirdiğiniz sohbetler ve yüklediğiniz dosyalar, inceleme uzmanları tarafından incelenmez veya üretken yapay zeka modellerini daha iyi hale getirmek için başka şekillerde kullanılmaz.” Kişisel hesapta ise tablo tersine dönüyor. Gemini gizlilik merkezi, etkinlik kaydı açıkken şunu söylüyor: “Google; hizmetlerini (eğitim amaçlı yapay zeka modelleri dahil) sunmak, geliştirmek ve daha iyi hale getirmek için etkinliğinizi kullanır.”
Üstelik mesele yalnız eğitim verisi değil. Aynı belge iki şey daha yazıyor: “Sohbetlerin belirli kısımları, Google hizmetlerinin daha iyi hâle getirilmesi amacına yönelik olarak uzmanlar (Google’ın eğitimli servis sağlayıcıları dahil) tarafından incelenmektedir” ve “İncelenen sohbetler üç yıla kadar saklanır.” Yani bir teklif dosyasını ya da bir personel listesini oraya yapıştıran çalışan, kurumun verisini yalnız bir modele değil, tanımadığı bir inceleme sürecine ve üç yıllık bir saklama süresine sokmuş olur.
Bir ayrıntı daha var ve sözleşme ile ayar arasındaki farkı tam olarak gösteriyor: kişisel taraftaki koruma kapatılabilir bir düğmeye bağlıdır. Etkinlik kaydı kapatıldığında aynı belge “Gelecekteki sohbetleriniz, Etkinliğinizde görünmez ve yapay zeka modellerimizi eğitmek için kullanılmaz” diyor. Yani kişisel hesapta korumayı kullanıcının kendisi açar ya da kapatır, kurumsal hesapta ise koruma kullanıcının tercihine değil lisansa bağlıdır. Kurum açısından aradaki fark şudur: birinde taahhüdün sürmesi bir çalışanın bir ayarı kurcalamamış olmasına bağlıdır, diğerinde değildir.
Sakıncanın nereden doğduğu da burada görünüyor. Kimse sabah işe gelip şirket dosyasını sözleşmesiz bir servise vermeye karar vermiyor. Olan şey genellikle daha sıradan: dün akşamdan açık kalmış bir sekmeye bir dosyayı sürüklemek. Karar bir an değil bir alışkanlıktır: hangi hesapta olunduğunu kontrol etmeden yazmaya başlamak.
Aynı Araç, Envanterde Farklı Yer
Bu yüzden gölge yapay zekânın çözümü aracı yasaklamak değil, çoğu zaman onu kurumsal sürümüne taşımaktır. Araç aynı kalır, kullanıcı alışkanlığını değiştirmek zorunda kalmaz, değişen tek şey kaydın ve sözleşmenin doğmasıdır.
Gölge BT’de kararın nasıl verildiğini ve bulunan bir aracın hangi üç sonuçtan birine bağlandığını kardeş yazımızda ele aldık; orada anlatılan çerçeve burada da geçerlidir. Yapay zekâ araçlarının farkı, üç seçenekten ikincisinin yani onaylı bir alternatife taşımanın diğerlerine göre çok daha sık doğru cevap olmasıdır.
Shadow AI Nasıl Tespit Edilir?
Şimdi asıl soruya geliyoruz: kurumun bilmediği bir aracı, kurum nasıl bilecek? Cevap sezgiye aykırı biçimde iyimser. Tarayıcıdan açılan ve hiç ödeme yapılmayan bir araç envantere de faturaya da düşmez, ama ağa düşer. Sokaktaki tercümanın kapısından girdiğinizi gören olur.
Envanter ve Fatura Neden Yetmez?
Klasik gölge BT avında ilk iki kaynak envanter aracı ve muhasebe kayıtlarıdır. Yapay zekâ araçlarında ikisi de büyük ölçüde kör kalır: kurulum olmadığı için envanterde iz yok, ücretsiz sürüm kullanıldığı için ödemede iz yok.
Bu, keşfin ağırlığını tek bir kaynağa kaydırır ve o kaynak ağdır. Kurumun genel gölge BT keşfini nasıl kurduğunu gölge BT yazımızda dört kaynak üzerinden anlattık; burada o dört kaynaktan biri baskın hale geliyor.
İç DNS Kayıtları: En Ucuz Kaynak
Bir cihaz herhangi bir adrese bağlanmadan önce o adresin karşılığını sorar ve kurum içinde bu soruyu cevaplayan şey iç DNS sunucusudur. Yani bir çalışan tarayıcısına bir yapay zekâ servisinin adresini yazdığı anda, o isim kurumun kendi sunucusundan geçer.
Bunun pratik değeri şudur: ek bir ürün almadan, zaten sahip olduğunuz bir sunucudan kullanım haritası çıkarabilirsiniz. İç DNS’in nasıl çalıştığını ve neden her sorgunun oradan geçtiğini DNS nedir yazısında, Active Directory tarafındaki yapılandırmasını ise Active Directory DNS yapılandırması yazısında ele aldık.
Ölçüm: Bir İstemci, Dört Servis, Tek Sunucu
Bu noktada sahada verilen standart cevap şudur: “trafik şifreli, göremezsiniz.” Cevabın yarısı doğru ve yanlış olan yarısı, kurumların bu işe hiç başlamamasının başlıca sebebi. Ölçtüm.
Lab ortamındaki domain controller (dc01, Windows Server 2025) aynı zamanda iç DNS sunucusu. Üzerinde sorgu kaydını açtım:
Set-DnsServerDiagnostics -Queries $true -QuestionTransactions $true `
  -ReceivePackets $true -SendPackets $true -TcpPackets $true -UdpPackets $true `
  -EnableLoggingToFile $true -LogFilePath 'C:\dns-olcum.log'
Sonra 192.168.1.115 adresli bir istemciden dört yapay zekâ servisinin adını sordum. Sunucunun kaydına düşen satırlar şunlar:
30.08.2026 17:26:08 0B8C PACKET 0000018E768FE040 TCP Rcv 192.168.1.115   0001   Q [0001   D   NOERROR] A      (7)chatgpt(3)com(0)
30.08.2026 17:26:08 0B8C PACKET 0000018E768FE040 TCP Rcv 192.168.1.115   0001   Q [0001   D   NOERROR] A      (6)claude(2)ai(0)
30.08.2026 17:26:08 0B8C PACKET 0000018E768FE040 TCP Rcv 192.168.1.115   0001   Q [0001   D   NOERROR] A      (6)gemini(6)google(3)com(0)
30.08.2026 17:26:08 0B8C PACKET 0000018E768FE040 TCP Rcv 192.168.1.115   0001   Q [0001   D   NOERROR] A      (7)copilot(9)microsoft(3)com(0)
Bu dört satırda bakılacak dört alan var:
Rcvsunucunun bir paket aldığını söyler, yani soru dışarıdan gelmiştir.192.168.1.115soruyu soran cihazın adresidir. Kurumda bu adres bir kullanıcıya, bir odaya ya da bir departmana karşılık gelir.(7)chatgpt(3)com(0)sorulan isimdir. Rakamlar süslemesi değil, DNS’in kendi biçimidir: her etiketin kaç harf olduğunu söyler, yani7harflikchatgptartı3harflikcom.Aistenen kayıt türüdür, yani “bu ismin IPv4 adresi nedir?”.
Dikkat edilmesi gereken şey, burada olmayan şeydir: gönderilen metnin bir harfi bile yok. Kayıt yalnızca birinin o kapıyı çaldığını söylüyor, içeride ne konuşulduğunu değil.
Aynı Sorgunun İkinci Yüzü
Aynı dosyada, aynı ismin bir de dışarı giden hâli var:
30.08.2026 17:25:47 0B8C PACKET 0000018E786FC080 UDP Snd 8.8.8.8         69ba   Q [0001   D   NOERROR] A      (7)chatgpt(3)com(0)
30.08.2026 17:25:47 12E8 PACKET 0000018E76BCE9D0 UDP Rcv 8.8.8.8         69ba R Q [8081   DR  NOERROR] A      (7)chatgpt(3)com(0)
İki satırı yan yana koymak, tek satırın söylemediği şeyi söylüyor. Birinci grupta Rcv ve istemci adresi vardı: kim sordu. Burada Snd ve 8.8.8.8 var: sunucu bu soruyu nereye iletti. Aradaki fark, kurumun kendi sunucusunun yalnızca bir kayıt tutucu değil aynı zamanda bir aracı olduğunu gösteriyor; sorgu içeriden gelir, dışarıya iletilir ve cevap geri döner.
Bu, kayıtların neden bu kadar eksiksiz olduğunu da açıklıyor. İstemci hangi tarayıcıyı kullanırsa kullansın, hangi hesapla giriş yaparsa yapsın, o ismi çözmek zorundadır ve çözecek tek yer kurumun sunucusudur.
Çıkan Şey Bir Liste Değil, Bir Harita
Aynı kayıt dosyasını isme göre gruplayınca ortaya şu çıktı:
  5 kez  chatgpt.com
  1 kez  gemini.google.com
  1 kez  copilot.microsoft.com
  1 kez  claude.ai
Dört satır ve tek bir cihaz. Gerçek bir kurumda aynı gruplama yüzlerce cihazı kapsar ve o zaman söylediği şey değişir: hangi servisin ne kadar kullanıldığı, hangi departmanın hangi araca yöneldiği, kullanımın haftanın hangi günü yoğunlaştığı.
Ve bunun için tek satır ürün satın alınmadı. Kullanılan şey kurumun zaten sahip olduğu, kimlik doğrulaması için kurulmuş bir sunucunun içindeki bir ayardı.
Canlıda bu ayarı sürekli açık bırakmayın. Sorgu kaydı her paketi diske yazar; yoğun bir sunucuda bu hem disk hem işlemci maliyeti demektir. Doğru kullanım, birkaç günlük bir örnekleme penceresi açıp kapatmaktır. Ölçüm bittiğinde ben de kapattım.
Güvenlik Duvarı ve Proxy Kayıtları
İkinci kaynak çıkış tarafındadır. Güvenlik duvarının ve varsa proxy’nin kayıtları, hangi iç adresin dışarıda hangi hedefe bağlandığını gösterir. DNS kaydından farkı, bağlantının gerçekten kurulup kurulmadığını da göstermesidir: bir isim sorulmuş ama bağlantı hiç kurulmamış olabilir.
Kurumsal loglamanın yasal tarafını 5651 log yönetimi yazısında anlatıyoruz. Buradaki kullanım farklıdır ve amacı kişi izlemek değildir: aranan şey bir kişinin ne yazdığı değil, kurumun hangi hizmetlere ne yoğunlukta bağımlı hale geldiğidir.
Kör Nokta: Kurum Ağının Dışı
Bu yöntemin sınırını baştan söylemek gerekiyor, çünkü aksi halde çıkan liste olduğundan güvenli görünür. Ağ kayıtları yalnız kurum ağından geçen trafiği görür. Çalışanın kendi telefonundan, evden ya da mobil bağlantı üzerinden yaptığı hiçbir kullanım bu kayıtlara düşmez.
İkinci sınır ölçümün kendisinde ve bunu bu yazının ölçümünü yaparken öğrendim: kaydın gerçekten sizin sunucunuzdan geldiğini doğrulayın. Lab ağında sorguları kendi DNS sunucumuza yönlendirdiğim hâlde bir kısmı oraya hiç ulaşmadı; aradaki bir katman soruyu yakalayıp kendi cevabını döndürüyordu. Sunucunun kaydına bakınca o sorgular hiç olmamış gibi görünüyordu. Kontrol yolu basit: yalnız kendi sunucunuzun bilebileceği bir iç ismi sorun. Cevap iç adresinizi veriyorsa kayıt güvenilirdir, dışarıdan bir adres veriyorsa ölçtüğünüz şey sizin sunucunuz değildir.
Yani ağdan çıkan liste bir alt sınırdır, tam sayım değil. Doğru okuma şudur: “kurum ağında en az bunlar kullanılıyor.” Listenin dışında kalanı öğrenmenin tek yolu sormaktır; sormanın nasıl sorulacağı da kardeş yazının konusudur.
Sonuç: Gölge Yapay Zekâya Yasak Değil, Kayıt ve Sözleşme
Gölge yapay zekâ, çalışanların kurala karşı gelmesinden değil, işlerini daha hızlı yapmak istemelerinden doğuyor. Sokaktaki tercüman gerçekten hızlıdır ve işi gerçekten görür; sorun onun kötü olması değil, kurumun onunla bir anlaşmasının bulunmamasıdır.
Bu yüzden en zayıf hamle toptan yasak, en güçlü hamle kayıt ve sözleşme olur. Bir araç envantere girdiğinde ve kurumsal sürümüne taşındığında araç aynı araç olarak kalır; değişen tek şey, verinin nereye gittiğinin ve orada ne kadar kalacağının artık yazılı olmasıdır.
Başlamak için büyük bir proje gerekmez. İç DNS sunucunuzun sorgu kayıtlarını bir hafta boyunca toplayın ve içinden yalnız yapay zekâ servislerine giden isimleri ayırın. Elinizde iki şey olur: kurumunuzun bu araçlara ne kadar bağımlı hale geldiğinin ölçüsü ve hangi ekiplerin hangi ihtiyaç için onlara gittiğinin haritası.
İkincisi birincisinden daha değerlidir. Çünkü o harita, yasaklanacak araçların listesi değil, karşılanmamış ihtiyaçların listesidir.
Shadow AI (Gölge Yapay Zekâ) Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Shadow IT (Gölge BT) Nedir? Riskleri ve Tespiti
Shadow IT (Gölge BT) nedir, neden doğar, nasıl tespit edilir? Onaysız uygulamaların riskleri, gölge kavramlarının ayrımı ve envanterden başlayan keşif yöntemi.
Shadow API (Gölge API) Nedir? Nasıl Keşfedilir?
Shadow API (gölge API) nedir, belgelenmemiş uç noktalar nasıl doğar ve dış duvar taramasıyla nasıl keşfedilir? API güvenliği, envanter ve KVKK bağı.
Shadow Admin (Gölge Yönetici) Nedir? Nasıl Tespit Edilir?
Shadow Admin (gölge yönetici) nedir, neden grup üyeliğinde görünmez ve etkin izin taramasıyla nasıl tespit edilir? Ayrıcalıklı hesap denetimi ve KVKK bağı.
Shadow Data (Gölge Veri) Nedir? Nasıl Bulunur?
Shadow Data (gölge veri) nedir, envanter dışı veri kopyaları nasıl doğar ve dosya sunucusunda nasıl bulunur? Hassas veri sızıntısı, KVKK saklama ve imha bağı.
BT Altyapı Denetimi: Envanter, Risk ve Yol Haritası
BT altyapı denetimi: cihaz ve sistem envanterinin çıkarılması, yedeklilik ve güvenlik risklerinin tespiti, önceliklendirilmiş yol haritası ve yönetime rapor.
KVKK Teknik Tedbirler: Denetim, Uygulama ve Kayıt
KVKK teknik tedbirler hizmeti: yetki matrisi, loglama, şifreleme ve kamera tarafının denetimi, eksiklerin kapatılması ve denetimde gösterilecek kayıt düzeni.
BT Danışmanlık altındaki diğer 11 makale
- BT Dokümantasyonu: Kurumsal Hafıza Nasıl Kurulur?
- BT Envanter Yönetimi: Sistem Seçimi ve Kurulum Hizmeti
- Single Point of Failure (SPoF) Nedir, Nasıl Bulunur?
- KVKK Teknik Uyum: Kişisel Veri Güvenliği Tedbirleri
- Kurumsal Bakım Anlaşması: BT Dış Kaynak (IT Outsourcing)
- GLPI Agent Nedir? Kurulum ve Toplu Envanter Dağıtımı
- GLPI Helpdesk: Ticket Sistemi ve SLA Yönetimi
- GLPI Nedir? Açık Kaynaklı BT Envanter ve Helpdesk Platformu
- GLPI Yönetimi: İlk Ayarlar ve Profil Oluşturma
- GLPI Kurulumu: Ubuntu'da Apache, MariaDB ve PHP
- BT Danışmanlığı ile Dijital Dönüşüm
Ücretsiz Değerlendirme
Çalışanlarınız hangi yapay zekâ araçlarını kullanıyor? Ağ kayıtlarınızdan çıkaralım.
İçindekiler
Ana Hizmet
BT Danışmanlık