BT Danışmanlık
GLPI Upgrade: Yedek, Geri Yükleme ve Güncelleme Sırası
GLPI güncellemesi adım adım: bakım kipi, veritabanı ve glpicrypt.key yedeği, geri yükleme provası, yeni sürümü yerleştirmek ve db:update ile 11'den 12.0.1'e.

- GLPI Güncellemesi Nasıl Olmalı?
- Ön Koşul: Kurulum Düzeni ve Yedek Yeri
- Bakım Kipi: Kullanıcıyı ve Otomatik İşlemleri Durdurmak
- GLPI Yedeğinin Üç Parçası
- glpicrypt.key: Anahtarsız Yedek Parolaları Açamaz
- Geri Yükleme Provası: Yedeğin Çalıştığını Görmek
- GLPI’nın Yeni Sürümünü Yerleştirmek
- Yeni Kod, Eski Veritabanı
- db:update: Veritabanını Yeni Sürüme Taşımak
- Güncellemeden Sonra: Sürüm, Eklentiler ve Otomatik İşlemler
- GLPI 10’dan Gelen Kurumlar
- Doğru Yapıldığını Nasıl Anlarsınız?
- Sonuç: Güncelleme Birkaç Saniye Sürer, Asıl İş Hazırlıktır
- GLPI Güncellemesi Hakkında Sık Sorulan Sorular
GLPI güncellemesi dört adımdan oluşur. GLPI bakım kipine alınır, veritabanı ile iki klasörün yedeği alınır, eski kod klasörü kenara çekilip yerine yeni sürüm açılır ve veritabanı php bin/console db:update ile yeni sürüme taşınır. Sırayı GLPI’nın kurulum belgesindeki güncelleme sayfası yazıyor. Yazı, GLPI rehberimizin 13. adımıdır. Yedek ve geri yükleme, GLPI kurulumu yazısında Ubuntu 26.04.1 üzerine kurduğumuz GLPI 12.0.1 sunucusunda (itsm01) ölçüldü. Sürüm yükseltmesi aynı sunucunun temiz bir kopyasında, GLPI 11.0.12’den 12.0.1’e yapıldı.
GLPI nedir yazımızda GLPI’yı bir tapu ve kadastro dairesine benzettik. Sürüm yükseltmesi, dairenin yeni bir yönetmeliğe geçmesidir. Yönetmelik değişince defterlerin düzeni de değişir ve eski defterler yeni düzene geçirilmeden daire kayıt alamaz. Tedbirli bir müdür önce defterlerin onaylı nüshasını çıkarır. Ama nüsha tek başına yetmez: dairenin parolaları kilitli bir çekmecededir ve çekmecenin anahtarı nüshayla birlikte saklanmazsa nüshadaki parolalar bir daha açılmaz.
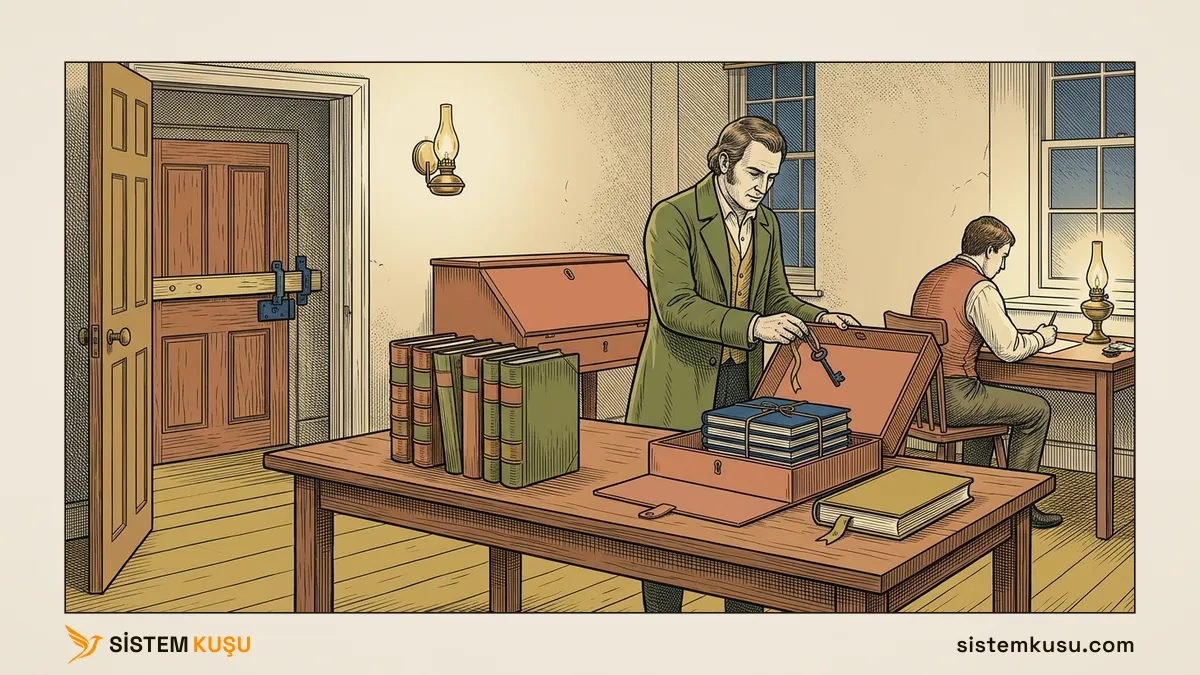
glpicrypt.key dosyasıdır: o olmadan geri yüklenen yedekteki parolalar açılmaz. Yeni yönetmelik cildi de veritabanını yeni sürüme taşıyan db:update adımıdır.GLPI Güncellemesi Nasıl Olmalı?
Doğru düzende güncelleme bir bakım penceresinde yapılır ve yedekle başlar. Yedek üç parçadır: veritabanı, yapılandırma klasörü ve veri klasörü. Yedek en az bir kez başka bir veritabanına geri yüklenip denenmiştir. Yeni sürüm eski klasörün üstüne kopyalanmaz, ayrı bir klasöre açılır. Güncellemeden sonra eklentilerin ve otomatik işlemlerin durumuna bakılır.
Bu düzeni iki kaynak birlikte tarif ediyor:
- GLPI kurulum belgesi, “Update” sayfası (glpi-install.readthedocs.io): önce veritabanının ve GLPI klasörünün yedeği alınır. Yedeğe yapılandırma klasörü, özellikle içindeki
glpicrypt.keygirer. Belgelerin durduğu veri klasörü, eklenti klasörleri ve varsainc/downstream.phpde yedeklenir. Eski kurulum taşınır ya da silinir, çünkü yeni sürümü eskisinin üstüne kopyalamak uygulama hatalarına yol açabilir. Yedek yalnız boş bir veritabanına geri yüklenir. - Aynı sayfanın notları: GLPI 11’den bu yana yeni kod algılandığı anda eklentilerin çalışması askıya alınır. Yalnız küçük sürüm ve hata düzeltme güncellemesinden sonra kendiliğinden geri açılır. Belge ayrıca
php bin/console db:checkkomutunu güncellemeden önce çalıştırmayı önerir, çünkü yarım kalmış eski bir güncellemenin bıraktığı şema farkı yeni güncellemeyi bozabilir.
Belgenin saydığı parçaların kurulum yazısındaki yerleşimde nerede durduğu:
| Parça | Yeri | Ne taşır | Yoksa ne olur |
|---|---|---|---|
| Veritabanı | MariaDB, glpi | Kayıtların hepsi, şifreli parolalar | GLPI boş açılır |
| Yapılandırma | /etc/glpi | config_db.php, glpicrypt.key, local_define.php, OAuth anahtarları | Parolalar çözülemez, veritabanı bağlantısı yeniden yazılır |
| Veri ve eklentiler | /var/lib/glpi | Destek kayıtlarına eklenen belgeler, eklenti klasörleri | Kayıtlar durur, ekleri açılmaz |
| Yönlendirme dosyası | /var/www/glpi/inc/downstream.php | GLPI’ya yapılandırma klasörünün yerini söyler | Yeni kod /etc/glpi’yi bulamaz |
Tablonun son satırı bu yerleşime özgüdür. downstream.php GLPI’nın arşivinden gelmez, kurulumda elle yazılır. Bu yüzden her yeni sürümde kod klasörüne yeniden konur.
Ön Koşul: Kurulum Düzeni ve Yedek Yeri
Komutlar, GLPI’nın kurulum yazısındaki düzende kurulduğunu varsayar: kod /var/www/glpi, yapılandırma /etc/glpi, veri /var/lib/glpi/files, eklentiler /var/lib/glpi/plugins, log /var/log/glpi. Komutlar root olarak çalışır, GLPI’nın kendi konsolu ise web sunucusu kullanıcısıyla (www-data).
Yedeğin yeri sunucunun içinde bir klasördür. Ama yedek orada kalmaz, çünkü sunucu kaybolursa yedeği de kaybolur. Bir kopyası başka bir yere taşınır. Yedeğin genel kurallarını yedekleme yazımızda anlattık.
Bakım Kipi: Kullanıcıyı ve Otomatik İşlemleri Durdurmak
Yedek alınırken kullanıcı yeni kayıt açarsa o kayıt yedeğe girmez. Bakım kipi GLPI’yı kullanıcılara kapatır:
cd /var/www/glpi
sudo -u www-data php bin/console maintenance:enableBakım kipi açık. Kullanılan arka kapı: https://glpi.ad.sistemkusu.com/index.php?skipMaintenance=1Bakım kipinde GLPI’nın adresini açan kullanıcı giriş ekranı yerine şu sayfayı görür:
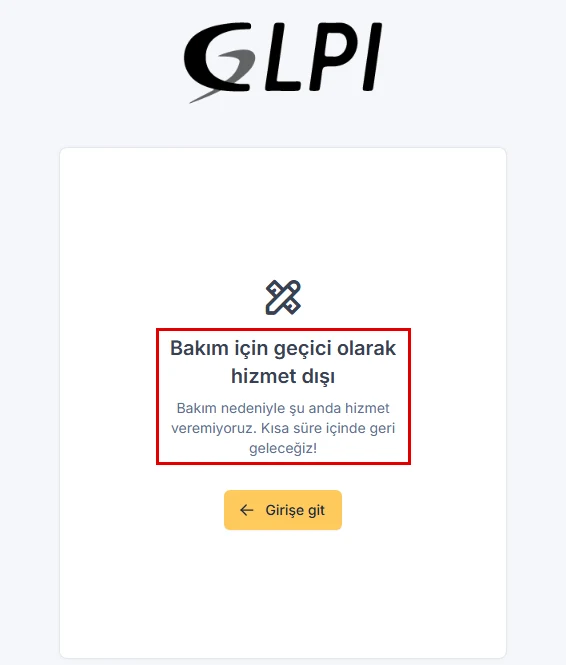
Otomatik işlemler de durur. Her dakika çalışan cron.php bakım kipinde iş yapmaz:
sudo -u www-data php /var/www/glpi/front/cron.phpService is down for maintenance. It will be back shortly.Komutun çıkış kodu 1’dir. Bildirim, SLA ve envanter işleri bakım bitene kadar bekler. Bakım kipi güncellemenin sonunda maintenance:disable ile kapanır.
Örnekteki daire için bu, kapıya asılan “kayıt işlemleri geçici olarak durduruldu” yazısıdır. Nüsha çıkarılırken bankoya yeni başvuru gelmez.
GLPI Yedeğinin Üç Parçası
Yedek klasörü yalnız root’un okuyabileceği izinle açılır, çünkü içine veritabanı parolası ve şifre anahtarı girer:
install -d -m 700 /var/backups/glpi
cd /var/backups/glpi
mysqldump --single-transaction --routines --triggers glpi > glpi-db.sql
tar -czpf glpi-etc.tar.gz -C /etc glpi
tar -czpf glpi-lib.tar.gz -C /var/lib glpi
cp -p /var/www/glpi/inc/downstream.php .--single-transaction, InnoDB tablolarının tamamını aynı anın görüntüsüyle döker. Tablolar dökülürken kilitlenmez. tar dosya sahiplerini ve izinlerini arşive her zaman yazar. Komuttaki -p arşiv oluşturulurken bir şey değiştirmez, arşiv açılırken izinleri arşivdeki gibi uygular. Arşiv root olarak açıldığında /etc/glpi’deki dosyalar root:www-data sahipliği ve 640 izniyle geri döner. Komut satırındaki mysqldump parola sormaz, çünkü Ubuntu’daki MariaDB root’u işletim sistemi kimliğiyle tanır.
Lab’daki GLPI 12.0.1’de yedeğin boyutları:
| Parça | Boyut | Süre |
|---|---|---|
glpi-db.sql | 1.949.181 bayt, 447 tablo | Birkaç saniye |
glpi-etc.tar.gz | 2.235 bayt, 5 dosya | Anında |
glpi-lib.tar.gz | 8.495.462 bayt, klasörün kendisi 37 MB | Birkaç saniye |
Veri klasörünün 35 MB’ı GLPI’nın önbelleğiydi (_cache). Kurumda klasörü asıl büyüten şey zamanla destek kayıtlarına eklenen belgeler ve ekran görüntüleridir. Dökümün son satırı, yarıda kesilmediğini gösterir:
tail -1 glpi-db.sql
grep -c '^CREATE TABLE' glpi-db.sql-- Dump completed on 2026-11-08 11:40:18
447Dump completed satırı yoksa döküm yarıda kalmıştır. Tablo sayısı veritabanındaki tablo sayısıyla aynı olmalıdır.
/etc/glpi arşivi yalnız 2 KB’tır, ama yedeğin en kritik parçası odur, çünkü veritabanındaki parolaların şifre anahtarı bu arşivdedir.
glpicrypt.key: Anahtarsız Yedek Parolaları Açamaz
GLPI veritabanına yazdığı parolaları glpicrypt.key ile şifreler. Active Directory bağlantısının parolası, giden posta sunucusunun parolası ve e-posta toplayıcısının parolası veritabanında bu anahtarla şifreli durur. Lab’daki anahtar 32 baytlık bir dosyadır. Active Directory bağlantısının parolası veritabanında 96 karakterlik şifreli metin olarak duruyordu.
Anahtarın ne taşıdığını görmek için yedeği ayrı bir veritabanına geri yükledim ve anahtarı rastgele 32 baytla değiştirdim. GLPI’nın kendi çözme sınıfı (GLPIKey) parolayı çözemedi ve şu uyarıyı yazdı:
Unable to decrypt string. It may have been crypted with another key.Çözülen parola boş metin olarak döndü. Kod, çözemediği parolanın yerine hata vermez, boş metin koyar (src/GLPIKey.php). Yani anahtarsız geri yüklenen GLPI açılır, kayıtları ve belgeleri yerindedir. Ama parola taşıyan her bağlantı boş parolayla dener. Doğru anahtar geri konunca parola yeniden çözüldü ve 32 karakterlik asıl değeri geldi.
Anahtarın iki sonucu var:
- Anahtar yedekte olmalı. Yoksa her bağlantının parolası, o parolayı bilen kişiden yeniden istenir.
- Anahtar ile veritabanı dökümü birlikte, bütün parolalar demektir. Yedek bu yüzden şifreli bir yerde saklanır ve yedek klasörünün izni 700’dür.
Örnekteki çekmece budur: nüsha defterleri taşır, çekmecenin anahtarı ise nüshanın içindeki parolaları açar. Anahtar ayrı bir yerde kaybolmuşsa nüsha eksiksiz görünür ama parolalar açılmaz.
Geri Yükleme Provası: Yedeğin Çalıştığını Görmek
Geri yüklenmemiş yedek, çalışıp çalışmadığı bilinmeyen yedektir. Prova en iyi ayrı bir sunucuda yapılır. Aynı sunucuda yapılacaksa yedek boş ve ayrı bir veritabanına yüklenir, asıl veritabanına dokunulmaz:
mariadb -e "CREATE DATABASE glpi_geri CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci"
mariadb glpi_geri < /var/backups/glpi/glpi-db.sql
mariadb -N -e "SELECT COUNT(*) FROM information_schema.tables WHERE table_schema='glpi_geri'"447Yükleme birkaç saniye sürdü ve 447 tablonun hepsi geldi. Yedeğin GLPI olarak açıldığını görmek için veritabanı yetmez. GLPI’nın bir kopyası bu veritabanına ve yedekten açılan yapılandırma klasörüne bağlanmalıdır. Lab’da bunu aynı sunucuda ayrı bir kod kopyası, ayrı bir yapılandırma klasörü ve 8443 numaralı portta ayrı bir Apache sanal sunucusuyla yaptım. Kopyanın config_db.php dosyasında veritabanı adı glpi_geri oldu. Sonra kopyanın kendi şema denetimini çalıştırdım:
cd /var/www/glpi-geri
sudo -u www-data php bin/console database:check_schema_integrityVeri tabanı şemasında sorun yok.Kayıt sayıları asıl veritabanıyla aynıydı: 28 kullanıcı, 2 bilgisayar, 14 destek kaydı, 4 kategori, 5 SLA. Kopyaya adlandırılmış yönetici hesabıyla girildi, pano ve destek kayıtları listesi açıldı. Yedek bu noktada kullanılabilir sayılır.
Denetimin gerçekten kopyaya baktığını da sınadım. glpi_geri veritabanında bir tablonun adını değiştirdim. Kopyanın denetimi "glpi_slas" tablosu eksik. diyerek 2 ile çıktı, aynı anda asıl kurulumun denetimi sorun yok dedi. Ad geri alınınca kopya yeniden temiz çıktı. Yani provadaki “sorun yok” sonucu gerçekten yedekten gelen veritabanına aitti.
Örnekteki dairenin diliyle prova, nüshanın başka bir binada açılıp okunabildiğini görmektir. Kurulan kopya prova bitince silinir: veritabanı, kod kopyası, yapılandırma klasörü ve sanal sunucu.
GLPI’nın Yeni Sürümünü Yerleştirmek
Belgenin sırası, yeni arşivin eski klasörün yerine açılmasıdır. Önce arşiv indirilir ve doğrulanır. Eski klasöre ancak bundan sonra dokunulur:
cd /root
curl -LO https://github.com/glpi-project/glpi/releases/download/12.0.1/glpi-12.0.1.tgz
echo "bf89a1be40ea76e4e7a6a5cea8fd24c9d822fab83e4e90519ff0c8d062f13291 glpi-12.0.1.tgz" | sha256sum -cglpi-12.0.1.tgz: OKÖzet değeri, GitHub’daki sürüm sayfasında arşivin yanında yazar. OK gelmeden bir sonraki komuta geçilmez.
Eski kod klasörü silinmez, adı değiştirilir. Yeni sürüm bir sorun çıkarırsa geri dönüş yolu odur:
mv /var/www/glpi /var/www/glpi-11.0.12-eski
tar -xzf /root/glpi-12.0.1.tgz -C /var/www/ --no-same-owner
cp -p /var/backups/glpi/downstream.php /var/www/glpi/inc/downstream.php
ls /etc/glpiconfig_db.php glpicrypt.key local_define.php oauth.pem oauth.pubGLPI 12.0.1’in arşivinde inc/downstream.php yoktu. config/ klasörü boştu, files/ altında yalnız boş klasörler vardı. Yedekten geri konan tek dosya downstream.php’dir. /etc/glpi ve /var/lib/glpi yerinde kalır, kopyalanmaz, çünkü yeni kod onları downstream.php ve local_define.php üzerinden bulur. Kod klasörünü sistemin geri kalanından ayıran kurulum düzeninin getirisi budur.
Yeni Kod, Eski Veritabanı
Yeni kod yerine oturduğunda veritabanı hala eski sürümdedir. Bu arada GLPI kendini kilitler. Adresi açan kullanıcı giriş ekranını değil, gereksinim denetimini ve sayfanın sonunda şu uyarıyı görür:
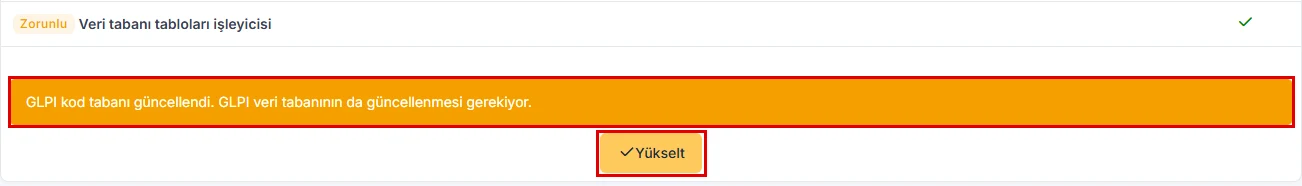
db:update'tir.Otomatik işlemler de durur. cron.php bu arada The GLPI codebase has been updated. The update of the GLPI database is necessary. yazıp 1 ile çıkar. Belgenin uyarısı budur: yeni kod algılandığı anda güncelleme bitene kadar uygulama kullanılamaz.
db:update: Veritabanını Yeni Sürüme Taşımak
Güncelleme web sunucusu kullanıcısıyla, kod klasörünün içinden çalıştırılır:
cd /var/www/glpi
sudo -u www-data php bin/console db:update --no-interaction+-------------------------+-----------+--------+
| | Geçerli | Hedef |
+-------------------------+-----------+--------+
| Veri tabanı sunucusu | localhost | |
| Veri tabanı adı | glpi | |
| Veri tabanı kullanıcısı | glpi | |
| GLPI sürümü | 11.0.12 | 12.0.1 |
| GLPI veri tabanı sürümü | 11.0.12 | 12.0.1 |
+-------------------------+-----------+--------+
Veri tabanı şeması bütünlüğü denetleniyor...
Veri tabanı şemasında sorun yok.
[>---------------------------] 0%
> Rights have been given for document, you should review ACLs after update
> 1 belgenin boyutları veri tabanında kayıtlı değil. Bunları hesaplamak için "php bin/console migration:compute_documents_size" komutunu yürütün.
> 12.0.0 sürümüne güncellendi.
[=========>------------------] 33%
Add unicity key on knowbase item translations
> 12.0.1 sürümüne güncellendi.
[============================] 100%
Güncelleme tamamlanıyor…
[============================] 100%
Gerekiyorsa güvenlik anahtarları oluşturuluyor…
> Güncellendi.Güncelleme birkaç saniye sürdü. Çıktıdan dört şey okunur:
-
Komut önce şemayı denetler. Belgenin önerdiği
db:checkdenetimidb:update’in içinde de çalışır, hem güncellemeden önce hem sonra.--skip-db-checksbu denetimi kapatır. Kapatmak için bir neden yoksa kapatılmaz. -
Ara sürümler sırayla uygulanır. 11.0.12 veritabanı önce 12.0.0’a, sonra 12.0.1’e taşındı. Tablo sayısı 442’den 447’ye çıktı.
-
Uyarılar iş ister. Belge yetkilerinin gözden geçirilmesi istenir. Belge boyutları için önerilen komut ayrıca çalıştırılır:
sudo -u www-data php bin/console migration:compute_documents_sizeKomut bittikten sonra lab’daki ekli belgenin boyutu veritabanında 60 bayt olarak yazıldı.
-
Anahtar yeniden üretilmez. “Gerekiyorsa güvenlik anahtarları oluşturuluyor” satırı yalnız eksik anahtarı üretir.
/etc/glpi’deki beş dosya güncellemeden sonra aynı boyutta kaldı, yeni anahtar eklenmedi.
Bir yanlış inanışı düzeltmek gerekir: db:check güncelleme gerekip gerekmediğini söylemez. Yeni kod ile eski veritabanı yan yanayken lab’da db:check ve database:check_schema_integrity “sorun yok” dedi. Denetim, veritabanının kendi sürümünün beklediği şemayla uyuşup uyuşmadığına bakar. Güncellemenin gerektiğini söyleyen, GLPI’nın adresindeki uyarı ve cron.php’nin çıktısıdır.
Örnekteki daire için db:update, eski defterlerin yeni yönetmeliğin düzenine geçirilmesidir. Defterlerdeki kayıtlar aynı kalır, değişen sayfanın düzenidir.
Güncellemeden Sonra: Sürüm, Eklentiler ve Otomatik İşlemler
Önce bakım kipi kapatılır:
sudo -u www-data php bin/console maintenance:disableSürüm, Hakkında penceresinde görünür. Menü yolu: sağ üstteki kullanıcı adı → Hakkında.
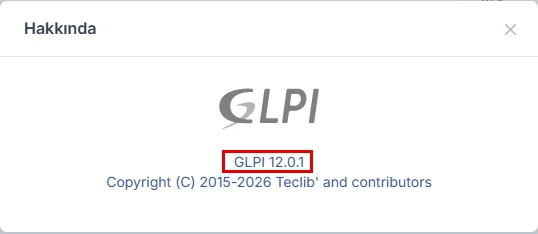
Güncellemenin kayıtlara dokunmadığı da ayrıca denetlenir. Yükseltmenin yapıldığı 11.0.12 kopyasında güncellemeden önce girilen iki kullanıcı, iki bilgisayar ve üç destek kaydı yerindeydi. Ekli belge tarayıcıdan indirildi ve içeriği aynıydı.
Eklentiler. Belgeye göre GLPI 11’den bu yana yeni kod algılandığı anda eklentilerin çalışması askıya alınır. Küçük sürüm ve hata düzeltme güncellemelerinden sonra kendiliğinden geri açılır. Ana sürüm yükseltmesinden sonra ise elle açılır. Bunun için php bin/console plugin:resume_execution komutu ya da eklentiler sayfası kullanılır. 11’den 12’ye geçiş ana sürüm yükseltmesidir. Kurulu eklentilerin listesi bu yüzden güncellemeden önce yazılır, güncellemeden sonra her biri o listeyle karşılaştırılır.
Eklentiler sayfası 12.0.1’de bir de “Mağazaya geç” penceresi açar ve eklenti kurulum sayfasının yerine GLPI’nın yeni mağazasının açılmasını önerir. Bu pencerenin eklentilerin çalışmasıyla ilgisi yoktur.
Otomatik işlemler. Kurulumda CLI kipine alınan 48 görev güncellemeden sonra da CLI kipinde kaldı. Crontab satırı değişmedi. Ama 12.0.0 yeni bir görev getirdi: projecttasksreminder. Bu görev fabrika ayarındaki GLPI kipinde geldi. Kurulum yazısındaki otomatik işlemleri CLI kipine alma adımı her ana sürümden sonra yeni görevler için tekrarlanır.
Eski klasörler. Kenara çekilen kod klasörü (/var/www/glpi-11.0.12-eski, 441 MB) yeni sürüm birkaç gün sorunsuz çalıştıktan sonra silinir. Önbellek klasöründe eski sürümün önbelleği (11.0.12-..., 6,3 MB) yeni sürümün önbelleğinin yanında kaldı.
GLPI 10’dan Gelen Kurumlar
GLPI’nın 10.0 dalı 30 Eylül 2026’da çıkan 10.0.28 ile bitti ve artık düzeltme almıyor. 10’da kalan kurumun önünde iki ayrı iş vardır.
Birincisi PHP’dir. GLPI 12.0.1, PHP 8.3 ile 8.5 arasındaki sürümleri ister. Ubuntu 22.04 PHP 8.1 ile gelir, yani 22.04 üzerindeki bir GLPI 10 sunucusunda GLPI’dan önce işletim sistemi değişir. İki işi aynı güne koymak, bir sorun çıktığında hangisinden geldiğini ayırt edilemez kılar. İşletim sistemi yükseltmesinin adımları Ubuntu sürüm yükseltme yazımızda. Başka bir yol, 26.04 üzerine yeni bir sunucu kurmak, 10’un yedeğini oraya geri yüklemek ve güncellemeyi orada çalıştırmaktır. Eski sunucu bu sırada dokunulmadan durur.
İkincisi sürüm aralığıdır. 12.0.1’in kod ağacında 0.85’ten başlayıp her ana sürüme uzanan geçiş dosyaları var. update_10.0.x_to_11.0.0 ve update_11.0.x_to_12.0.0 da aralarında. 0.85.5’ten eski bir veritabanını ise kod reddeder. Belge, GLPI 11’in 0.85 ve sonrası için gerekli geçişleri taşıdığını, ana sürümlerin atlanabileceğini yazıyor. 12 için ayrı bir cümle yazmıyor. db:update ara sürümleri sırayla uyguladığı için 10’dan gelen veritabanı aynı çalıştırmada 11’in ve 12’nin geçişlerinden geçer.
Formlar ve özel varlık türleri GLPI 11’de çekirdeğe girdi. GLPI’nın yardım merkezindeki Updating GLPI sayfası bu yüzden 10’dan 11’e geçişte Formcreator, Fields ve Generic Objects eklentilerinin önce güncellenmesini istiyor. Bu eklentileri kullanan kurumda yükseltme önce bir prova sunucusunda denenir.
Doğru Yapıldığını Nasıl Anlarsınız?
Yedi kontrol:
- Yedek tam:
glpi-db.sql’in son satırı-- Dump completedile başlıyor,CREATE TABLEsayısı veritabanındaki tablo sayısına eşit. - Anahtar yedekte:
tar -tzf glpi-etc.tar.gzçıktısındaglpi/glpicrypt.keyvar. - Yedek denendi: boş bir veritabanına geri yüklenen kopyada
database:check_schema_integrity“sorun yok” diyor ve kayıt sayıları asıl veritabanıyla aynı. - Arşiv doğru:
sha256sum -cçıktısıOK. - Güncelleme bitti:
db:update0 ile çıktı ve son satırGüncellendi.. Hakkında penceresi yeni sürümü gösteriyor. - Kayıtlar yerinde: güncellemeden önce sayılan kullanıcı, bilgisayar ve destek kaydı sayıları aynı, ekli bir belge tarayıcıdan iniyor.
- Arka plan çalışıyor: bakım kipi kapalı,
sudo -u www-data php front/cron.php0 ile çıkıyor, otomatik işlemler listesinde GLPI kipinde kalmış yeni görev yok, eklentiler güncelleme öncesindeki listeyle aynı durumda.
Sonuç: Güncelleme Birkaç Saniye Sürer, Asıl İş Hazırlıktır
GLPI’nın veritabanı güncellemesi lab’da birkaç saniye sürdü. Asıl iş öncesindedir: yedeğin anahtarıyla birlikte alınması, bir kez geri yüklenip denenmesi ve yeni arşivin doğrulanması. Lab’da beklenenden farklı çıkan altı şey bu hazırlığın neden atlanmadığını gösteriyor:
- Yanlış anahtarla geri yüklenen GLPI hata vermeden açıldı, parolaları ise boş geldi.
- Yeni arşivde
inc/downstream.phpyoktu, kurulum düzeni onu her sürümde yeniden istiyor. - GitHub indirmesi 504 ile kesildi, inen dosya bir hata sayfasıydı. Doğrulanmadan eski klasöre dokunulsaydı GLPI açılmazdı.
db:checkyeni kod ile eski veritabanı arasındaki farkı görmedi.db:updateiki ek iş bıraktı: belge yetkilerini gözden geçirmek ve belge boyutlarını hesaplamak.- 12.0.0’ın getirdiği yeni otomatik işlem GLPI kipinde geldi.
Girişteki benzetmeye dönersek: daire yeni yönetmeliğe geçti, eski defterler yeni düzene aktarıldı ve kayıtların hepsi yerinde. Onaylı nüsha başka bir binada açılıp okundu, kilitli çekmecenin anahtarı da nüshayla birlikte saklanıyor. Bu yazı rehberin son adımıdır. Kurulumdan helpdesk’e kadar bütün sıra GLPI rehberinde.
GLPI Güncellemesi Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
GLPI Rehberi: Kurulumdan Helpdesk'e Adım Adım
GLPI rehberi: kurulumdan Active Directory'ye, envanterden SLA'ya on üç adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.
BT Envanter Yönetimi: Sistem Seçimi ve Kurulum Hizmeti
Kurumunuza hangi envanter sistemi uyar? Açık kaynak, bulut ve kurumsal ITSM seçeneklerini ölçeğinize göre karşılaştırıyor, seçtiğiniz sistemi kuruyoruz.
GLPI Active Directory ve LDAP: LDAPS ile Bağlantı
GLPI Active Directory bağlantısı adım adım: LDAPS ve 636, salt okuma servis hesabı, DNS, içe aktarmadan önce daraltılan kapsam ve saatlik kullanıcı eşitlemesi.
GLPI Agent GPO ile Dağıtım: Başlangıç Betiği ve Parola
GLPI Agent GPO ile dağıtım: resmi VBS betiği açılışta MSI'ı kurar ve ayarı her açılışta yeniden yazar. Betik SYSVOL'de değil, kapalı paylaşımda durur.
GLPI Envanter Kuralları: Etiket, Konum ve Kopya Kayıt
GLPI envanter kuralları: agent etiketinden konum atayan kural, kuralın her envanterde çalışması, elle düzeltmenin kilidi ve kopya kaydı önleyen eşleştirme.
GLPI HTTPS: İç CA Sertifikası, Apache ve GLPI Adresi
GLPI HTTPS yapılandırması adım adım: iç CA'dan SAN'lı sertifika, Apache'de 443 ve yönlendirme, HSTS, GLPI uygulama adresi ve session.cookie_secure ayarı.
GLPI Mail to Ticket: E-postadan Destek Kaydı Açmak
GLPI mail to ticket kurulumu: rol adresi, IMAP alıcısı, iki arşiv klasörü, mailgate görevi, yanıtın aynı kayda bağlanması ve tanınmayan gönderen kararı.
GLPI Zabbix Entegrasyonu: Alarmdan Destek Kaydı Açmak
GLPI Zabbix entegrasyonu: Zabbix'in hazır GLPI webhook'u, OAuth istemcisi, dar yetkili kullanıcı, severity eşlemesi ve e-posta yoluyla farkı, lab ölçümüyle.
GLPI Agent Nedir? Kurulum ve Envanter Kimlik Doğrulaması
GLPI Agent nedir, nasıl kurulur? GLPI 12'de envanteri açmak, agent'a temel kimlik doğrulaması vermek, Linux ve Windows kurulumu ve agent'ın sık hataları.
GLPI Helpdesk: Ticket Sistemi ve SLA Yönetimi
GLPI 12 helpdesk kurulumu: ITIL kategorileri, öncelik matrisi, mesai takvimi ve bayram günleri, SLA ve OLA süreleri, eskalasyon ve self-service formları.
GLPI Nedir? Açık Kaynaklı BT Envanter ve Helpdesk Platformu
GLPI nedir, ne işe yarar? Açık kaynaklı BT envanter ve helpdesk yazılımının modülleri, üç parçası, lisansı, ücretli seçenekleri ve kime uyduğu, GLPI 12 ile.
GLPI Profil ve Yetki: AD Grubu, 2FA ve Ayrılan Hesap
GLPI profilleri Active Directory grubundan yetki kuralıyla verilir. Ayrılan hesabı kapatma, açık oturumu kesme ve yönetici profiline 2FA, lab ölçümleriyle.
GLPI Kurulumu: Ubuntu 26.04'te Apache, MariaDB ve PHP
GLPI kurulumu adım adım: Ubuntu 26.04'te Apache, MariaDB ve PHP 8.5, public web kökü, ayrı yapılandırma klasörü, kurulum sihirbazı, cron ve ilk ayarlar.
Postmaster Nedir? Kurumda Olması Gereken Rol Adresleri
Postmaster nedir: SMTP standardının zorunlu tuttuğu postmaster@ adresi. Abuse, hostmaster ve security adresleri, hangisi gerekli ve gruba nasıl bağlanır.
BT Ekibinde İletişim: Kullanıcıyla, Yönetimle ve Ekip İçinde
BT ekibinde iletişim sorunları nereden çıkar: tek kişide kalan bilgi, duyurulmayan değişiklik, jargon. Kullanıcıya, yönetime ve ekip içine kalıplar.
Teknik Rapor Nasıl Yazılır? Yöneticinin Okuyacağı Dil
Teknik rapor nasıl yazılır: kararı ilk sayfaya koyan yapı, BT ihtiyacını risk, para, süre ve seçenek diliyle anlatmak, bulgu kalıbı ve kontrol listesi.
BT Danışmanı Nedir? Ne Yapar, Nasıl Seçilir?
BT danışmanı nedir: kurumun BT altyapısını inceleyip yatırım ve öncelik kararlarında tarafsız görüş veren uzman. Ne yapar, ne zaman gerekir ve nasıl seçilir.
BT Departmanı Nedir? BT Ekibindeki Roller ve Görevleri
BT departmanı nedir: ağı, sunucuları, desteği ve güvenliği yöneten birim. Helpdesk, sistemci, networkçü ve güvenlik rolleri, küçük ekipte kim ne yapar.
BT Hizmetleri Nedir? Türleri ve Sunum Modelleri
BT hizmetleri nedir: kurumun ağını, sunucularını, kullanıcılarını ve güvenliğini işleten işler. Türleri, iç ekip, MSP ve bulut modelleri ve seçim ölçütü.
CIO Nedir, Ne Demek? CIO ile CTO Farkı
CIO ne demek: kurumun bilgi teknolojilerinden sorumlu en üst yönetici. Görevleri, CTO ile farkı ve CIO'su olmayan bir KOBİ'de bu kararları kimin verdiği.
Help Desk Nedir? Helpdesk Katmanları ve Service Desk Farkı
Help desk nedir: kullanıcıların BT sorunlarını tek kanaldan kayda alıp çözen ya da doğru uzmana yönlendiren birim. L1, L2, L3 katmanları ve service desk farkı.
IT Uzmanı Nedir? Görevler, Sertifikalar ve Kariyer
IT uzmanı nedir: kullanıcı desteğinden hesap ve bilgisayar yönetimine BT işlerini yürüten kişi. Bilgi işlem uzmanı farkı, A+ ve ITIL, maaş ve kariyer dalları.
ITIL Nedir? ITSM ve CMDB ile Ne İşe Yarar?
ITIL nedir: BT hizmet yönetiminin en yaygın en iyi uygulama rehberi. ITIL (Version 5), ITSM farkı, CMDB ve bir KOBİ'nin hangi uygulamalarla başlayacağı.
İş Sürekliliği Planı Nedir? BT İçin Nasıl Hazırlanır
İş sürekliliği planı nedir: bir kesintide işin nasıl süreceğini önceden yazan plan. Felaket kurtarmadan farkı, iş etki analizi, planın içeriği ve tatbikatı.
MSP Nedir? Yönetilen Hizmet Sağlayıcı ve MSSP Farkı
MSP nedir: kurumun BT altyapısını aylık bedelle sürekli işleten yönetilen hizmet sağlayıcı. Arıza başı destekten ve MSSP'den farkı, sözleşmede aranacaklar.
Network Uzmanı Nedir? Görevler, Sertifikalar ve Kariyer
Network uzmanı nedir: switch, firewall ve internet hatlarını yöneten kişi. Katman katman sorun giderme, CCNA ve Network+ sırası, maaş verisi ve öğrenme yolu.
Siber Güvenlik Uzmanı Nasıl Olunur? Görevler ve Sertifikalar
Siber güvenlik uzmanı nedir, nasıl olunur: SOC, sızma testi ve güvenlik mühendisliği yolları, Security+, OSCP ve CISSP sırası, maaş verisi ve yasal sınır.
Sistem Yöneticisi Nedir? Görevler, Sertifikalar ve Kariyer
Sistem yöneticisi nedir: sunucuları, Active Directory'yi, yamaları ve yedekleri yöneten kişi. Önleyici bakım, Microsoft ve RHCSA sertifikaları, maaş verisi.
SLA Nedir? Hizmet Seviyesi Anlaşması ve Ölçütleri
SLA nedir: hizmetin hangi seviyede verileceğini ölçülebilir hedeflerle yazan sözleşme. Yanıt ve çözüm süresi farkı, %99,9'un anlamı, SLO farkı ve okuma listesi.
Çözüm Ortağı Nedir? Distribütör, Bayi ve Üretici Farkı
Çözüm ortağı nedir: üreticinin ürününü satan, kuran ve destekleyen yetkili firma. Distribütör ve bayiden farkı, ortaklık rozetinin anlamı ve nasıl doğrulanır.
Sistem Entegrasyonu: Ağ, Sunucu ve Güvenlik Tek Muhatapla
Sistem entegrasyonu hizmeti: ağ, sunucu ve güvenliği keşif, marka bağımsız tasarım, tedarik, kurulum ve birlikte çalışma testiyle tek projede kuruyoruz.
Sistem Entegratörü Nedir? Ne Yapar, Ne Zaman Gerekir?
Sistem entegratörü nedir: ağ, sunucu ve güvenlik parçalarını tek projede kurup birlikte çalıştıran firma. Bayiden farkı, türleri ve seçerken sorulacaklar.
BT Altyapı Denetimi: Envanter, Risk ve Yol Haritası
BT altyapı denetimi: cihaz ve sistem envanterinin çıkarılması, yedeklilik ve güvenlik risklerinin tespiti, önceliklendirilmiş yol haritası ve yönetime rapor.
KVKK Teknik Tedbirler: Denetim, Uygulama ve Kayıt
KVKK teknik tedbirler hizmeti: yetki matrisi, loglama, şifreleme ve kamera tarafının denetimi, eksiklerin kapatılması ve denetimde gösterilecek kayıt düzeni.
BT Dokümantasyonu: Kurumsal Hafıza Nasıl Kurulur?
BT dokümantasyonu nasıl yapılır? Ne yazılır ne yazılmaz, envanterden kablo etiketine kadar içinde ne bulunur, nerede tutulur ve güncel kalmasını ne sağlar.
Shadow API (Gölge API) Nedir? Nasıl Keşfedilir?
Shadow API (gölge API) nedir, belgelenmemiş uç noktalar nasıl doğar ve dış duvar taramasıyla nasıl keşfedilir? API güvenliği, envanter ve KVKK bağı.
Shadow Admin (Gölge Yönetici) Nedir? Nasıl Tespit Edilir?
Shadow Admin (gölge yönetici) nedir, neden grup üyeliğinde görünmez ve etkin izin taramasıyla nasıl tespit edilir? Ayrıcalıklı hesap denetimi ve KVKK bağı.
Shadow AI (Gölge Yapay Zeka) Nedir? Ağda Nasıl Görünür?
Shadow AI (gölge yapay zeka) nedir, klasik gölge BT'den farkı nedir, ağda nasıl tespit edilir? Kurumsal ve kişisel sürüm ayrımı, KVKK sorumluluğu ve DNS kaydı.
Shadow Data (Gölge Veri) Nedir? Nasıl Bulunur?
Shadow Data (gölge veri) nedir, envanter dışı veri kopyaları nasıl doğar ve dosya sunucusunda nasıl bulunur? Hassas veri sızıntısı, KVKK saklama ve imha bağı.
Shadow IT (Gölge BT) Nedir? Riskleri ve Tespiti
Shadow IT (Gölge BT) nedir, neden doğar, nasıl tespit edilir? Onaysız uygulamaların riskleri, gölge kavramlarının ayrımı ve envanterden başlayan keşif yöntemi.
Single Point of Failure (SPoF) Nedir, Nasıl Bulunur?
Single Point of Failure (SPoF) nedir, kurumda nasıl birikir, nasıl bulunur? Teknik tek nokta arızası, insan bağımlılığı, bus factor ve üç soruluk test.
KVKK Teknik Uyum: Kişisel Veri Güvenliği Tedbirleri
KVKK uyumu BT tarafında ne demek? Veri envanteri, yetki matrisi, loglama, saklama süresi, şifreleme ve kamera sistemleri için somut teknik tedbirler rehberi.
BT Dış Kaynak Hizmeti: Kurumsal Bakım Anlaşması ve IT Destek
BT dış kaynak hizmeti, aylık bakım anlaşmasıyla: tam yönetilen hizmette BT departmanınız biziz, uzman aboneliğinde ekibinizin arkasındayız. Kapsam ve fiyat.
BT Danışmanlığı ile Dijital Dönüşüm
BT Danışmanlığı ile Dijital Dönüşüm sayesinde yangın söndürmeyi bırakın! Altyapı maliyetlerini düşürüp veriyi servete dönüştürecek stratejileri keşfedin.
Ücretsiz Değerlendirme
Yedekte glpicrypt.key yoksa geri yüklenen GLPI'nın parolaları boş gelir. Yedeğe bakalım.
İçindekiler
Ana Hizmet
BT Danışmanlık